






Сучасне програмне забезпечення розвивається швидко, але безпека все одно має йти в ногу з часом. найкращі практики безпеки розробки програмного забезпечення допомагає вам створювати безпечніші додатки, не уповільнюючи їхню доставку. Ці найкращі практики безпечної розробки програмного забезпечення охоплюють усе, від написання коду та керування залежностями до захисту вашого CI/CD та захист секретів, щоб безпека стала частиною вашого щоденного робочого процесу, а не перешкодою.
1. Чому важлива безпечна розробка програмного забезпечення
Атаки можуть траплятися на будь-якому етапі розробки. Слабка залежність, витік секретної інформації або неправильно налаштований хмарний ресурс можуть відкрити двері для зловмисників. Ось чому найкращі практики для безпечної розробки програмного забезпечення зосередитися на профілактиці, автоматизації та ранньому виявленні.
За оцінкою OWASP та NIST, команди, що йдуть далі найкращі практики безпечної розробки програмного забезпечення, такі як сканування коду, контроль залежностей та автоматизоване тестування, зменшують кількість вразливостей більш ніж наполовину. Однак багато хто все ще залежить від ручних перевірок, що уповільнює розробку та пропускає ризики. Вбудовування найкращі практики безпеки розробки програмного забезпечення безпосередньо в SDLC забезпечує швидший та безпечніший випуск.
2. Основні принципи найкращих практик безпечної розробки програмного забезпечення
сильний найкращі практики безпеки розробки програмного забезпечення дотримуйтесь чотирьох простих принципів, які може застосувати кожна команда:
- Зсунути безпеку ліворуч: Виявляйте проблеми на ранній стадії за допомогою статичного тестування безпеки додатків (SAST) та аналіз складу програмного забезпечення (SCA).
- Використовувати найменші привілеї: Надайте кожному користувачеві або сервісу лише той доступ, який йому дійсно потрібен.
- Автоматизуйте перевірки: Додайте правила безпеки до свого pipelineтобто тестування відбувається автоматично.
- Моніторинг та покращення: Використовуйте чіткі показники та контекст (наприклад, досяжність або можливість використання), щоб у першу чергу виправити те, що важливо.
Разом ці найкращі практики безпечної розробки програмного забезпечення створити менталітет, що ставить безпеку на перше місце, який можна масштабувати в усіх командах.
3. Застосування найкращих практик для безпечної розробки програмного забезпечення по всьому світу SDLC
Безпека — це не прапорець, це безперервний процес. Давайте розглянемо, як найкращі практики безпеки розробки програмного забезпечення застосовувати через кожен SDLC фаза
Безпечне кодування та огляди коду
Пишіть безпечний код з самого початку. Використовуйте такі інструменти, як Ксігені-SAST для виявлення таких недоліків, як SQL-ін'єкції, XSS або небезпечні конфігурації. Автоматизуйте сканування кожного commit та додати перевірки коду, зосереджені як на логіці, так і на безпеці.
Ксігені SAST досягає найвищої точності з меншою кількістю хибнопозитивних результатів, допомагаючи вам дотримуватися найкращі практики безпечної розробки програмного забезпечення залишаючись продуктивним.
Управління залежностями та SCA
Залежності від відкритого коду економлять час, але збільшують ризик. Найкращі практики безпеки розробки програмного забезпечення вимагають постійного моніторингу всіх сторонніх компонентів.
Ксігені SCA додає аналіз досяжності, прогнозування експлойтів EPSS та автоматичне виправлення, щоб ви могли виправити те, що насправді можна експлойтувати. Ці функції спрощують застосування найкращих практик для безпечної розробки програмного забезпечення, зберігаючи при цьому сумісність та безпеку вашого стеку.
CI/CD Pipeline Security
вашу CI/CD pipeline пов’язує все, і зловмисники це знають. Щоб дотримуватися найкращих практик безпечної розробки програмного забезпечення, захистіть кожен крок за допомогою автоматизованих перевірок.
Xygeni виявляє неправильні конфігурації, pipeline підробка та приховане шкідливе програмне забезпечення перед випуском. Крім того, його IaC Сканування запобігає небезпечним розгортанням Terraform або Kubernetes. Це робить найкращі практики безпеки розробки програмного забезпечення практичними та автоматизованими.
Захист секретів & IaC Сканування
Жорстко закодовані облікові дані можуть зруйнувати вашу безпеку за лічені секунди. Дотримання найкращих практик безпечної розробки програмного забезпечення означає раннє виявлення секретів та їх миттєве скасування.
Xygeni Secrets Security сканує вашу кодову базу, контейнери та pipelineщоб знайти ключі API або токени, а потім відкликає їх, перш ніж ними зловживатимуть. Водночас, IaC Сканування гарантує, що ваша інфраструктура відповідає найкращим практикам безпеки розробки програмного забезпечення для відповідності вимогам та узгодженості.
4. Автоматизація розробки програмного забезпечення: найкращі практики безпеки
Ручні перевірки не встигають за сучасними швидкими релізами. Автоматизація це змінює. Автоматизуючи найкращі практики безпеки розробки програмного забезпечення, ви змушуєте безпеку працювати у фоновому режимі під час написання коду.
З Xygeni сканування відбувається автоматично commits, pull requestsта розгортання. Ви отримуєте миттєвий зворотний зв'язок у вашому IDE або pipeline, тому виправлення проблем відчувається як частина вашого звичайного робочого процесу. Крім того, розширені воронки пріоритезації зменшують шум сповіщень до 90%, допомагаючи командам зосередитися на реальних ризиках, а не на дублікатах.
5. Як Xygeni допомагає командам впроваджувати ці практики
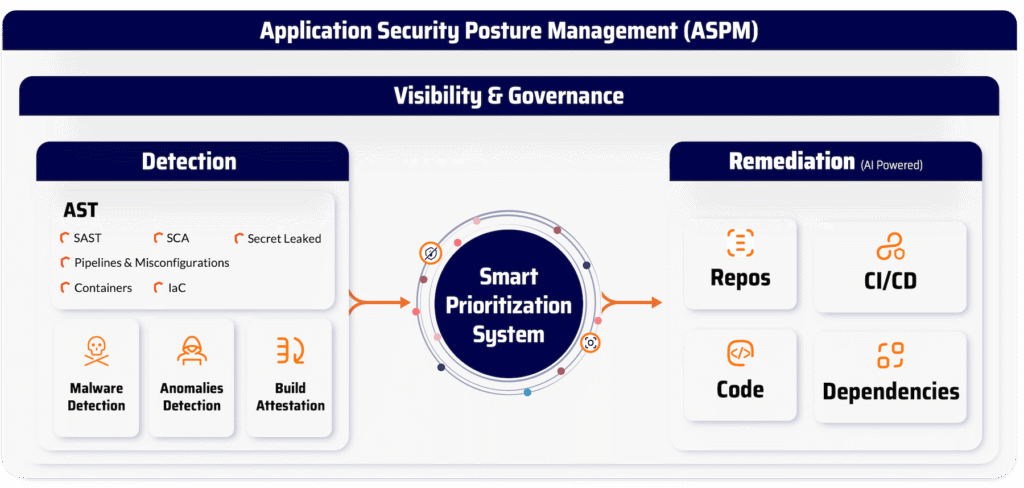
Xygeni об'єднує всі рівні безпеки, від коду до хмари, тож ви можете застосовувати найкращі практики безпеки розробки програмного забезпечення без додаткових складнощів.
- SAST з автоматичним виправленням на основі штучного інтелекту: Автоматично виявляйте та виправляйте вразливості за допомогою згенерованих штучним інтелектом контекстно-залежних патчів.
- SCA з досяжністю та EPSS: Пріоритетність вразливостей, які можна експлуатувати, та автоматизація виправлень за допомогою pull-requests.
- Захист секретів: Автоматично знаходити, перевіряти та скасовувати витік секретів.
- IaC Security: Блокуйте ризиковані неправильні конфігурації, перш ніж вони вплинуть на ваше середовище.
- ASPM Dashboard: Уніфікуйте видимість та зменште рівень шуму в усіх засобах безпеки.
Впроваджуючи ці найкращі практики для безпечної розробки програмного забезпечення з Xygeni, команди отримують безперервний захист та впевнено випускають розробки.
6. Заключні думки
Створення безпечного програмного забезпечення не повинно вас уповільнювати. Коли ви інтегруєте автоматизацію та дотримуєтеся найкращих практик безпеки розробки програмного забезпечення, ваша команда швидше запускає роботу, зменшує ризики та зберігає контроль над усім, від коду до хмари.
Почніть зараз із універсальної платформи Xygeni та забезпечте безперервний захист для вашої SDLC.
👉 Розпочніть безкоштовну пробну версію! Подивіться, наскільки простою може бути автоматизована безпека.

