






Статичний аналіз вихідного коду є одним із найефективніших способів створення безпечного програмного забезпечення з першого дня. Скануючи код перед виконанням, цей тип аналіз вихідного коду допомагає розробникам виявляти такі проблеми, як SQL-ін'єкції, XSS та жорстко закодовані секрети на ранній стадії, часто безпосередньо в IDE або CI/CD pipeline. З правильним інструменти аналізу вихідного коду, команди можуть виявляти вразливості до того, як вони досягнуть виробничого процесу, зменшуючи ризики без уповільнення реалізації.
Такий проактивний підхід не лише підвищує впевненість розробників, але й допомагає командам безпеки забезпечувати дотримання standardсхоже на OWASP Топ 10 or Рекомендації NIST без уповільнення випусків. Інтегрований у робочі процеси DevSecOps, статичний аналіз підтримує безпеку з використанням клавіші Shift-Left, роблячи безпечне кодування частиною звичайної процедури розробки.
Більше того, потреба є нагальною. ENISA повідомляє, що багато сучасних порушень виникають у незахищеному коді, тому раннє виявлення недоліків не є необов'язковим, а критично важливим.
🔧TL;DR: Статичний аналіз вихідного коду став простим
- Що це: Спосіб виявлення помилок та недоліків безпеки у вашому вихідному коді перед його запуском, також відомий як SAST.
- Чому це важливо: CISА каже, що понад 50% проблем безпеки починаються в коді. Їх раннє виявлення заощаджує час і зменшує ризики.
- Як це працює: Сканує вашу кодову базу на наявність відомих шаблонів вразливостей та логічних помилок.
- Що воно ловить: SQL-ін'єкції, XSS, жорстко закодовані секрети, незахищені API та багато іншого.
- Де це підходить: Працює безпосередньо у вашому IDE або CI/CD pipeline— немає потреби змінювати свій робочий процес.
- Бонус: Підтримує практику shift-left, узгоджується з OWASP/NIST та автоматизує безпечне кодування з самого початку.
2. Що таке статичний аналіз вихідного коду?
Глосарій Xygeni
Що таке статичний аналіз вихідного коду?
Статичний аналіз вихідного коду — це процес перевірки програмного коду без його виконання для виявлення помилок, вразливостей безпеки та проблем з якістю коду на ранніх етапах розробки. Це допомагає командам виявляти недоліки до того, як вони потраплять у робочий режим.
Статичний аналіз вихідного коду означає перевірку коду вашої програми без її фактичного запуску. На відміну від динамічного тестування (яке перевіряє поведінку під час виконання), цей метод аналізує вихідний код «у стані спокою», зазвичай під час розробки або як частину неперервної інтеграції (CI). pipelineЦе один із найнадійніших способів виявлення проблем безпеки на ранніх етапах життєвого циклу програмного забезпечення.
Мета полягає у виявленні логічних недоліків, небезпечних шаблонів та порушень практик безпечного кодування, таких як неочищені вхідні дані, жорстко закодовані секрети або ризиковане використання API. Ці проблеми позначаються автоматично, що допомагає розробникам вирішувати їх ще до того, як вони потраплять у продакшн.
Спеціалізованим напрямком цього є статичне тестування безпеки додатків (SAST). Хоча загальні інструменти аналізу вихідного коду можуть перевіряти якість коду та його придатність до обслуговування, SAST зосереджений виключно на безпеці. Ці інструменти сканують вашу власну кодову базу, а не залежності з відкритим кодом, і часто інтегруються безпосередньо у вашу IDE або CI/CD pipelines.
Коли ви вбудовуєте статичний аналіз вихідного коду у свій щоденний робочий процес, ви створюєте безпечне програмне забезпечення за замовчуванням, не уповільнюючи розробку.
3. Чому важливий статичний аналіз вихідного коду
Чим раніше ви виявляєте проблему безпеки, тим дешевше її виправити. Статичний аналіз вихідного коду допомагає вам зробити саме це — виявляючи ризикований код ще до його запуску. Згідно з ENISA та CISА, понад 50% вразливостей програмного забезпечення, що використовуються, починаються в самому кодіЦе робить раннє виявлення не лише корисним, а й необхідним.
Припустимо, розробник забуває перевірити введені користувачем дані. login форми. Цей невеликий промах може призвести до серйозних SQL injection або міжсайтовий скриптинг (XSS) вразливість. Але з інструментами аналізу вихідного коду, вбудованими у вашу IDE або CI pipeline, ця проблема виявляється рано — задовго до випуску коду.
Зі збільшенням швидкості розробки та ускладненням ланцюгів поставок, такі ризики, як незахищені API, розкриті секрети та застарілі функції, стає важче виявляти вручну. Аналіз вихідного коду автоматизує ці перевірки, допомагаючи командам залишатися на крок попереду, не уповільнюючи темп.
Більше того, статичний аналіз підтримує зусилля щодо дотримання вимог standardтакі як OWASP Top 10, NIST 800-53 та ISO/IEC 27001. Коли ви робите безпеку частиною свого щоденного процесу розробки, ви зменшуєте кількість інцидентів, заощаджуєте час та залишаєтеся готовими до аудиту.
4. Як працює статичний аналіз вихідного коду
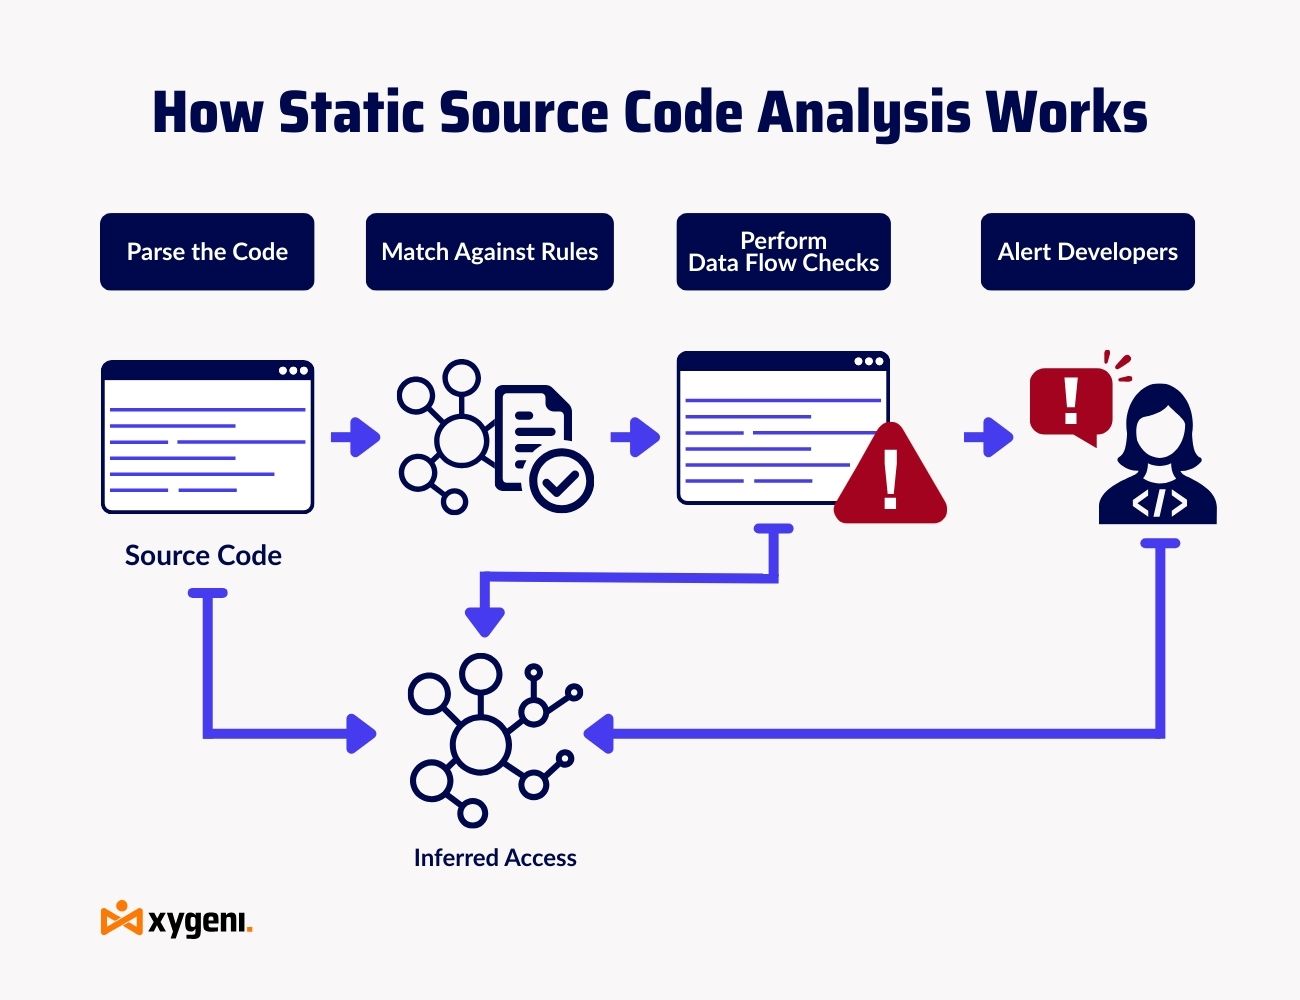
Уявіть собі статичний аналіз вихідного коду як автоматичну перевірку безпеки. Щоразу, коли ви пишете або надсилаєте код, він працює у фоновому режимі, щоб швидко виявляти помилки.
Ось як працює більшість інструментів аналізу вихідного коду:
- Розбір кодової бази
Інструмент зчитує ваші файли та створює абстрактне синтаксичне дерево (AST), щоб зрозуміти логіку та структуру вашого коду. - Зіставлення зі зразком та перевірка правил
Використовуючи набори правил, такі як OWASP або CWE, він шукає ризиковані шаблони, такі як необроблені вхідні дані або незахищені криптографічні функції. - Аналіз потоку даних
Розширені інструменти відстежують, як дані переміщуються через ваш код, перевіряючи, чи не розкриваються або не використовуються конфіденційні значення (наприклад, паролі, токени). - Оповіщення та усунення недоліків
Коли виявляються проблеми, вони позначаються з оцінками серйозності та пропонованими виправленнями безпосередньо у вашому IDE, CI. dashboardабо pull requests.
Статичний аналіз вихідного коду може виявити широкий спектр проблем:
- Ризики SQL-ін'єкцій
- Міжсайтові сценарії (XSS)
- Жорстко закодовані облікові дані
- Застарілі або небезпечні API
- Прогалини у перевірці вхідних даних
- Кодування standard порушення
Наприклад, якщо хтось випадково реєструє жорстко закодований ключ API, сканер негайно позначає це. Це позбавляє вашу команду потенційного інциденту безпеки та дорогого очищення.
5. Ключові переваги статичного аналізу вихідного коду
Статичний аналіз вихідного коду — це не просто виявлення помилок, а й швидше створення кращого програмного забезпечення, водночас пам'ятаючи про безпеку. Ось як це вигідно кожній команді... pipeline:
1. Раннє виявлення, менше болю пізніше
Виявлення проблем, таких як SQL-ін'єкції або небезпечна десеріалізація перед тим виконання коду означає, що ви можете виправити їх прямо на місці pull requestЦя модель «shift-left» зберігає чистоту та уникає пошуку виправлень після розгортання. Наприклад, пошкоджений вхід, позначений в IDE розробника сьогодні, може врятувати вас від патчу безпеки та простою клієнтів завтра.
2. Скорочуйте витрати, а не недоліки
За оцінкою IBM, вразливості, виявлені наприкінці SDLC може бути в 30 разів дорожчим для виправлення. Завдяки інструментам аналізу вихідного коду, які сканують код на ранній стадії, виправлення відбуваються швидше та дешевше, без затримки випуску релізів.
3. Зручний для розробників за дизайном
Статичний аналіз коду підходить для тих областей, де ви вже працюєте. Інтеграції з IDE, дії GitHub, GitLab CI, Jenkins pipelineЦі інструменти зустрічаються з розробниками на їхній території. Ніякого перемикання інструментів, жодного часу очікування, лише чіткий зворотний зв'язок у контексті.
4. Вбудована впевненість у відповідності вимогам
Потрібно узгодити це з OWASP, NIST або ISO 27001? Аналіз вихідного коду допомагає забезпечити дотримання політики guardrails і створювати журнали, готові до аудиту. Незалежно від того, чи йдеться про запобігання слабкій криптовалюті, чи про позначення жорстко закодованих секретів, команди забезпечують відповідність вимогам без додаткових витрат.
5. Чистіший код, згуртованіші команди
Йдеться не лише про безпеку. Статичний аналіз також підвищує якість коду, виявляючи складність, невикористану логіку або невідповідні стилі. Він допомагає командам писати більш зручний для підтримки код, узгоджувати standardта уникнути майбутніх технологічних боргів.
6. Типові випадки використання статичного аналізу вихідного коду
Статичний аналіз вихідного коду природно вписується в повсякденну роботу DevSecOps робочі процеси. Ось як високопродуктивні команди застосовують це на практиці протягом усього життєвого циклу програмного забезпечення:
1. Захист мікросервісів та API
З кожним мікросервісом, що додає ще одну поверхню для атаки, ранні перевірки безпеки є невід'ємними. Аналіз вихідного коду сканує кожен сервіс перед розгортанням, позначаючи небезпечну автентифікацію, відсутню перевірку вводу або небезпечні значення за замовчуванням.
НаприкладСканування мікросервісу Node.js виявляє неекранований вхідний код в обробнику маршруту, що запобігає непомітній доставці помилки ін'єкції.
2. Забезпечення безпечного кодування Standards
Коли кожна команда пише по-різному, невідповідності створюють ризик. Інструменти статичного аналізу вихідного коду допомагають забезпечувати дотримання внутрішніх правил або галузевих фреймворків, таких як OWASP ASVS та МІСРА.
НаприкладВаша команда може створити правило для блокування використання eval() у Python або позначати слабкі хеші, наприклад md5()—все застосовується автоматично під час перевірки коду.
3. Автоматизація Pull Request Перевірки
Ручні перевірки не масштабуються. Інструменти статичного аналізу працюють для кожного запиту на реалізацію, надаючи розробникам миттєвий зворотний зв'язок та виявляючи проблеми до їх об'єднання. Жодних затримок, жодних несподіваних результатів після факту.
РезультатРозробники впевнено виконують свою роботу, AppSec отримує видимість, а ризикований код залишається поза межами продакшену.
🔧 Про РадуЗа допомогою таких інструментів, як Xygeni, Guardrails може автоматично блокувати злиття, коли виявляються секрети високого ризику або відомі вразливі залежності, запобігаючи виходу небезпечного коду з виробництва.
4. Запобігання ризикам у ланцюжку поставок
Атаки на ланцюги поставок часто починаються з однієї недооцінки commit або неправильно налаштований файл. Інструменти статичного аналізу вихідного коду можуть виявити їх на ранній стадії, скануючи на наявність втручань, небезпечних налаштувань за замовчуванням або прихованих скриптів, перш ніж вони потраплять у робочий режим.
Наприклад, уявіть собі сторонню бібліотеку, яка непомітно додає postinstall скрипт для виконання довільних команд. Або Dockerfile, що вимикає застосування SELinux. Статичний аналіз позначатиме обидва під час перевірки — перш ніж вони стануть ризиками, придатними для використання.
7. SAST проти SCA проти DAST: розуміння відмінностей
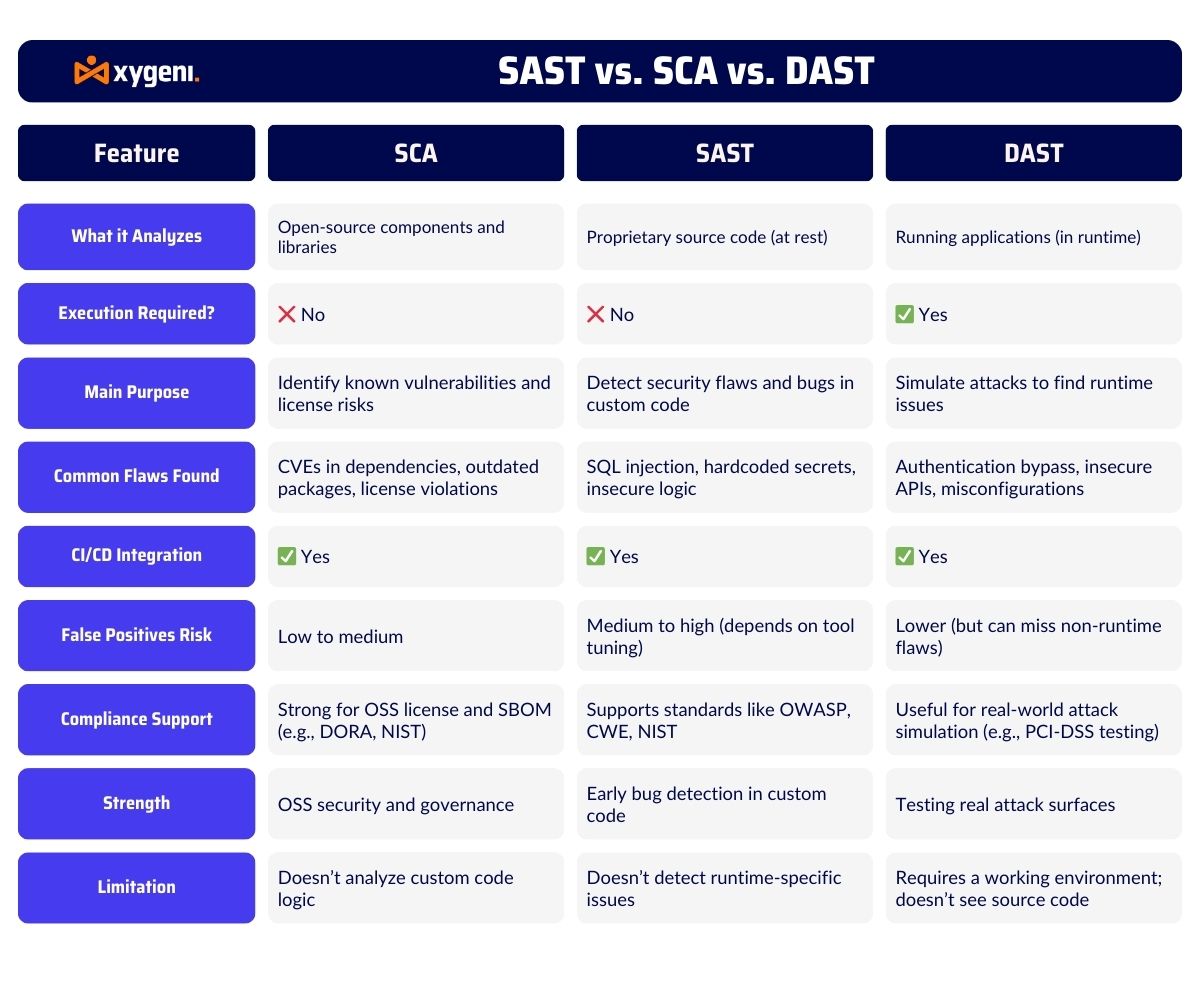
Під час статичного аналізу вихідного коду (SAST) відіграє вирішальну роль у безпечній розробці, це лише одна частина повноцінної стратегії AppSec. Щоб створити програмне забезпечення, яке дійсно безпечне від коду до хмари, корисно зрозуміти, як SAST порівнюється з іншими методами, такими як аналіз складу програмного забезпечення (SCA) та динамічне тестування безпеки застосунків (DAST).
Кожен метод служить певній меті:
- SAST сканує ваш користувацький код, щоб виявляти помилки, секрети та недоліки бізнес-логіки на ранній стадії.
- SCA сканує сторонні бібліотеки на наявність відомих CVE, ризикованих ліцензій або застарілих компонентів, які можуть містити вразливості.
- DAST тестує застосунок під час виконання, імітуючи атаки для виявлення недоліків, таких як вразливості через ін'єкції або виявлені конфігурації.
Хочете піти глибше?
8. Найкращі інструменти для аналізу вихідного коду: швидке порівняння
Від відкритого коду до enterpriseІнструменти статичного аналізу вихідного коду бувають різних видів, кожен з яких має різні сильні сторони для різних команд.
Серед популярних варіантів:
- SonarQube для якості коду
- Semgrep для швидких, налаштовуваних правил безпеки
- Snyk Code для зворотного зв'язку від розробників у режимі реального часу
- Чекмарк та Веракода для дотримання вимог та звітності
Ксігені приносить щось інше: CI/CD- нативна інтеграція, пріоритизація на основі досяжності та налаштування guardrails які роблять SAST розумніший, а не гучніший.
Порівняння інструментів аналізу вихідного коду у 2025 році
Шукаєте найкращий варіант для свого стеку? Дізнайтеся, як найкращі сучасні інструменти для аналізу вихідного коду, SonarQube, Semgrep, Snyk, Xygeni та інші, порівнюються за швидкістю, точністю та... CI/CD інтеграції.
9. Впровадження статичного аналізу вихідного коду в робочих процесах DevSecOps
Статичний аналіз вихідного коду працює найкраще, коли він вбудований у вашу pipeline не прикріплено зрештою. Мета? Виявляти вразливості на ранній стадії, мінімізувати переробку та підтримувати безпечне кодування, не уповільнюючи роботу вашої команди.
Ось як сучасні команди інтегрують це у свій робочий процес DevSecOps:
- Сканування на кожному Commit або зв'язки з громадськістю
Підключіть свій інструмент аналізу вихідного коду до CI/CD такі системи, як GitHub Actions, GitLab CI або Jenkins. Це гарантує, що кожен commit or pull request сканується перед об’єднанням, що допомагає виявляти проблеми до їх надсилання. - Зсув ліворуч за допомогою плагінів IDE
Зручні для розробки інструменти (такі як Xygeni) інтегруються безпосередньо в IDE, забезпечуючи зворотний зв'язок щодо безпеки в режимі реального часу під час написання коду. Це як додавання безпечного шару linting, який позначає вразливості, перш ніж код покине вашу локальну машину. - Встановіть розумні політики та Guardrails
Скористайтеся кнопкою guardrails для визначення автоматизованих дій. Наприклад: якщо проблема з високим ризиком доступна в запиті на перевірку, заблокуйте злиття та сповістіть AppSec. Це дозволяє вам застосовувати політику з попереднімcisіон, а не шум. - Запікання в безпечних налаштуваннях за замовчуванням
Застосовуйте попередньо налаштовані шаблони, які забезпечують перевірку вхідних даних, кодування вихідних даних та мінімальні привілеї. Це особливо ефективна функція для IaC, API та мікросервіси. - Розставляйте пріоритети та дійте швидко
Замість того, щоб викидати висновки dashboardРозставте їх за пріоритетами, використовуючи досяжність, серйозність та оцінки EPSS. Виправте те, що можна використовувати, та пропустіть те, що ні.
10. Підхід Ксігені: Guardrails для попередньогоcisСтатичний аналіз вихідного коду
Xygeni виводить статичний аналіз вихідного коду на новий рівень за допомогою Guardrails, гнучкі правила, що базуються на політиках, що реагують на результати сканування в режимі реального часу. Замість того, щоб просто позначати проблеми, Guardrails допомогти командам вживати змістовних, автоматизованих дій по всьому SDLC.
Як це працює
Огородження Ксігені використовуйте простий, зрозумілий синтаксис із логічними термінами, такими як:
- on вразливості типу X
- коли серйозність є критичною, а компонент доступний
- потім провалити pipeline та повідомити службу безпеки
- ще продовжити, але позначити для перегляду
Ця логіка гарантує, що ваші політики застосовуються автоматично, без ручного сортування чи пропущених кроків.
Чому це по-різному
Традиційні інструменти аналізу вихідного коду надають вам довгий список сповіщень. Guardrails допомогти вам діяти — розумно та масштабно.
- Пріоритетність за впливомФільтруйте результати за допомогою можливостей використання, бізнес-контексту та EPSS.
- Автоматизація виправлення: Запустити вбудовані PR-коментарі або створення заявки.
- Застосовувати за контекстомЗастосовуйте суворіші правила до продакшн-коду, а пом'якшені — до внутрішніх інструментів.
Приклад використання в дії: Забезпечення дотримання базових рівнів безпеки за допомогою Guardrails
Припустимо, що у вашій проміжній гілці вже є відомий набір вразливостей, які перевіряються. Guardrails, ви можете автоматично блокувати будь-яку нову критичну проблему, якої не було в останньому затвердженому скануванні. Ніяких несподіванок, жодних регресій.
- Знайдена нова проблема? Об'єднання заблоковано.
- Команда повідомлена в Slack або Jira.
- Запропоноване виправлення додано як коментар до коду.
Це забезпечує безпеку вашого коду, не уповільнюючи роботу команд і не пропускаючи нові ризики.
Цікаво, як це зробити Guardrails підійде до вашого CI/CD? Спробуйте Ксігені Guardrails у вашому Pipeline.

