





Оскільки підприємства все більше покладаються на охорона контейнерів Для захисту додатків Docker та Kubernetes безпека ланцюгів постачання програмного забезпечення ще ніколи не була настільки важливою. сканер безпеки контейнерів відіграє ключову роль у ранньому виявленні вразливостей, забезпечуючи виявлення загроз до того, як вони потраплять у виробництво. Водночас, сканування зображень контейнера запобігає потраплянню під час розгортання неправильних конфігурацій, шкідливого коду та застарілих залежностей.
Без цих проактивних заходів безпеки організації стикаються атаки ланцюга поставок, експлойти під час виконання та збої відповідності—загрози, які можуть порушити роботу та призвести до дороговартісних порушень. Щоб залишатися на крок попереду, команди DevSecOps повинні інтегруватися автоматизоване сканування безпеки у свої pipelines, що робить безпеку безперебійною частиною робочого процесу розробки.
Що таке Безпека контейнерів?
Це забезпечує захист програм, інфраструктури та ланцюг постачання програмного забезпечення протягом усього життєвого циклу розробки. Контейнери допомагають підтримувати узгодженість між середовищами, ізолюючи програми та їхні залежності. Однак ризики безпеки виникають, коли зображення контейнерів містять вразливості через небезпечні бібліотеки, застарілі залежності або неперевірені сторонні компоненти.
Зауважимо, що сам шкідливий код може вступити в розробку pipeline через скомпрометовані залежності, що призводить до атаки на ланцюги поставок програмного забезпеченняЩоб пом’якшити ці ризики, організації повинні впроваджувати найкращі практики безпеки контейнерів, У тому числі сканування образів контейнерів, захист під час виконання та автоматизовані політики безпекиПроактивний підхід гарантує безпеку контейнерів від розробки до розгортання та після нього.
Ключові аспекти безпеки контейнерів
Щоб забезпечити безпеку ваших контейнерних систем, вам слід зосередитися на кількох критичних областях:
Сканування зображень контейнерів для безпекиРегулярно скануйте образи контейнерів, щоб виявляти вразливості на ранній стадії, гарантуючи використання надійних базових образів. Це зменшує ризики, пов'язані з незахищеними бібліотеками та потенційними атаками на ланцюги поставок, через які може бути вставлено шкідливий код.
Захист під час виконання: продовжуйте безперервне сканування безпеки контейнерів на предмет аномальної поведінки та забезпечте дотримання суворих правил для зменшення ризиків.
Безпека інфраструктуриЗахистіть базові системи, на яких працюють контейнери, щоб запобігти експлуатації на рівні хоста.
Захист ланцюга поставокЗахистіть залежності від сторонніх розробників за допомогою таких інструментів, як сканер безпеки контейнерів, забезпечуючи стійкість ланцюжка постачання програмного забезпечення до атак, які можуть призвести до вразливостей під час розробки.
Чому сканери безпеки контейнерів важливіші, ніж будь-коли
Оскільки підприємства все частіше застосовують контейнери та Kubernetes, потреба в автоматизоване сканування безпеки стало терміновим. світовий ринок безпеки контейнерів планується досягти$ 9.88 мільярда за 2030, але кіберзлочинці розвиваються так само швидко.
Зростаючий ризик атак на контейнери
Недавнє дослідження показало, що це 94% організацій стикаються інциденти безпеки в їх Середовища Kubernetes минулого року. До основних ризиків безпеки належать:
- Неправильні конфігурації (60%) – Такі проблеми, як надмірно привілейований доступ or контейнери, що працюють від імені root збільшити вразливість до атаки.
- Збої безпеки під час виконання (27%) – Несанкціоновані процеси, підробка файлів, а атаки на ескалацію привілеїв спрямовані на запущені контейнери.
- Вразливості в образах контейнерів (24%) – Непатчені бібліотеки, небезпечні залежності, а застаріле програмне забезпечення створює приховані ризики.
Чому це важливо? Зловмисники часто використовувати слабкі місця в розвитку pipelines, ін'єкційне введення шкідливий код у зображення контейнерів перед розгортанням. Без сканер безпеки контейнерів, ці загрози можуть залишатися непомічений поки не пізно.
Вплив поганої безпеки контейнерів на бізнес
Порушення безпеки не просто компрометуйте системи-Вони порушувати бізнес-операції:
- 47% організацій повідомили, що Порушення безпеки контейнерів призвели до простоїв та фінансових втрат.
- Тільки 45% компаній мають спеціалізовані команди з безпеки контейнерів, залишаючи критичні прогалини.
- Порушення відповідності вимогам, витоки даних та операційні збої стати неминучим без посилених заходів безпеки.
Як сканер безпеки контейнерів вирішує ці проблеми
Щоб боротися з цими ризиками, організаціям потрібен проактивне рішення для безпеки що:
- Сканує образи контейнерів перед розгортанням щоб виявляти вразливості на ранній стадії.
- Відстежує поведінку під час виконання для виявлення аномалії та підозріла активність.
- Захищає від загроз ланцюгу поставок шляхом забезпечення залежності від третіх сторін.
Адаптація до мінливого ландшафту загроз – Безпека контейнерів
З розвитком контейнерних середовищ організації повинні впроваджувати передові стратегії, щоб випереджати потенційні загрози.
1. Вирішення проблеми складності Kubernetes
Kubernetes став провідною платформою для оркестрації контейнерів, але його складність створює унікальні проблеми безпеки. Зловмисники часто націлені на площину керування та API Kubernetes, що робить контроль доступу на основі ролей (RBAC) та використання сканерів безпеки контейнерів важливими для підтримки безпечного середовища.
2. Впровадження принципу нульової довіри в контейнерних середовищах
Модель нульової довіри набирає обертів у сфері безпеки контейнерів, де всі взаємодії — внутрішні та зовнішні — потребують перевірки та авторизації. Такий підхід значно знижує ризик несанкціонованого доступу, гарантуючи, що лише довірені суб'єкти можуть взаємодіяти з контейнерами.
3. Інтеграція безпеки в DevOps за допомогою DevSecOps
Вбудовування безпеки в робочі процеси DevOps, відоме як DevSecOps—тепер має вирішальне значення для підприємств, що використовують контейнери. Завдяки впровадженню сканерів безпеки контейнерів у CI/CD pipeline, організації можуть виявляти та усувати вразливості на ранній стадії, гарантуючи, що у виробництво потрапляє лише безпечний код.
Найкращі практики безпеки контейнерів
Для підтримки безпечного та стійкого контейнерного середовища важливо дотримуватися рекомендацій з надійних джерел. Провідні авторитети, такі як Національний інститут ім Standards і технології (НІСТ), МІТР, А Linux Foundation надають структури, які допоможуть організаціям ефективно захистити свої контейнери. На основі їхніх рекомендацій ось короткий виклад найкращих практик щодо безпеки контейнерів:
Виконайте сканування зображень контейнера
Регулярно виконуйте процедуру сканування образів контейнерів для виявлення вразливостей перед розгортанням, забезпечуючи використання лише перевірених базових образів. Це зменшує ризик імпорту незахищених бібліотек або шкідливого коду під час розробки програмного забезпечення.
Обмеження привілеїв контейнера
Дотримуючись принципів MITRE щодо найменших привілеїв, використовуйте рольові засоби керування доступом (RBAC), щоб забезпечити контейнерам лише мінімально необхідні дозволи. Такі інструменти, як Seccomp та AppArmor, додатково обмежують системні виклики, забезпечуючи ізоляцію від хоста та зменшуючи ризик експлуатації.
Посилення інфраструктури хоста
Фонд Linux наголошує на важливості постійного оновлення ваших хост-систем. Постійне застосування патчів та використання сегментації мережі ізолює контейнери та обмежує вплив потенційних порушень.
Моніторинг у режимі реального часу за допомогою сканера безпеки контейнерів
Використовуйте сканер безпеки контейнерів для моніторингу в режимі реального часу, щоб виявляти підозрілу поведінку, таку як несанкціонований доступ або незвичний трафік. Централізоване ведення журналу, рекомендоване NIST, дозволяє швидко виявляти загрози та реагувати на них.
Забезпечте ланцюжок поставок програмного забезпечення
Впровадити специфікацію матеріалів програмного забезпечення (SBOM) для відстеження залежностей третіх сторін та забезпечення прозорості в ланцюжку постачання програмного забезпечення. Регулярне сканування та криптографічне підписання, згідно з рекомендаціями NIST та Linux Foundation, допомагають запобігти впровадженню шкідливого коду.
Інтегруйте безпеку в CI/CD Pipeline
Впроваджуйте заходи безпеки на ранніх етапах процесу розробки, інтегруючи сканери безпеки контейнерів у ваш CI/CD pipelineТакий підхід зі «зсувом вліво», що підтримується як MITRE, так і NIST, дозволяє усувати вразливості під час розробки, а не у виробництві. Автоматизуйте перевірки відповідності, щоб забезпечити безпечний рух коду на кожному етапі.
Безпечне керування секретами
Уникайте розміщення конфіденційних даних, таких як ключі API, безпосередньо в образах контейнерів. Натомість використовуйте інструменти управління секретами безпечно вводити їх під час виконання, що зменшує ризик зараження.
Комплексне рішення Xygeni для сканування зображень контейнерів
Комплексна безпека для контейнерних середовищ
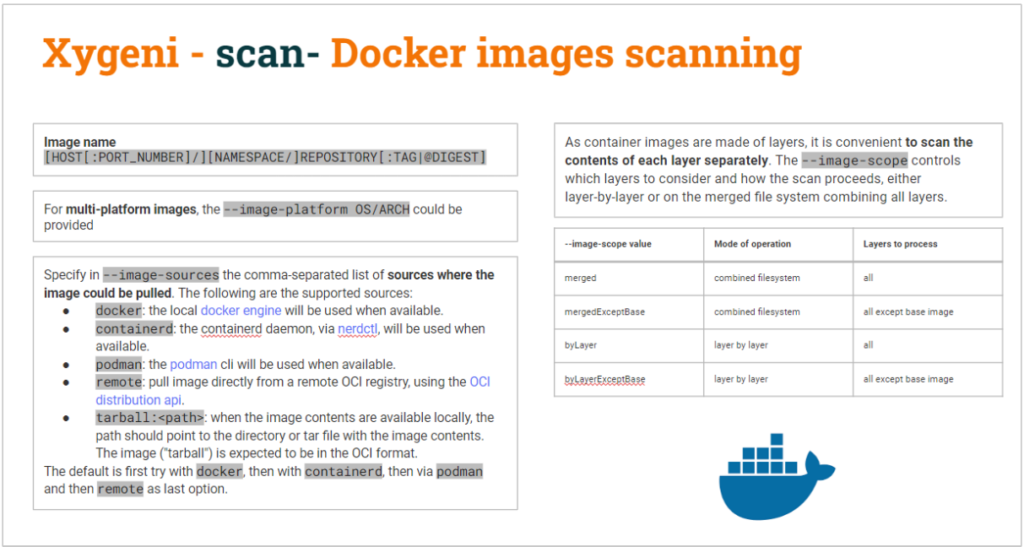
Зі зростанням використання контейнерів зростають і ризики безпеки. Ксігені сканер безпеки забезпечує комплексне рішення виявляти вразливості, неправильні конфігурації та секрети всередині зображення контейнерів перш ніж вони потраплять у виробництво. Пропонуючи сканування зображень з кількох джерел, глибоке розуміння безпеки, та безшовні CI/CD інтеграція, Xygeni гарантує безпеку ваших контейнерних робочих навантажень від розробки до розгортання.
Сканування зображень контейнерів з кількох джерел
Пропозиції Xygeni універсальні можливості сканування зображень, що дозволяє командам безпеки аналізувати зображення контейнерів з кількох джерелв тому числі:
- Локальний Docker Engine – Скануйте локально створені образи перед розгортанням.
- Контейнер – Виконуйте поглиблене сканування безпеки за допомогою Демон-контейнер або nerdctl.
- Подман – Захист контейнерів, керованих Podman, за допомогою Сканування на основі CLI.
- Віддалені реєстри OCI – Безпосереднє сканування зображень з Реєстри, що відповідають стандарту OCI або аналізувати локально збережені tar-образи OCI.
Розширені можливості безпеки сканування зображень контейнерів
- Автоматичне виявлення вразливостей – Ідентифікує відомі CVE, застарілі залежності та ризики ланцюга поставок всередині зображень.
- Сканування секретів – Виявляє жорстко закодовані облікові дані, ключі API та конфіденційні дані внутрішні шари контейнера.
- Сповіщення про неправильну конфігурацію – Прапори надмірні привілеї, неоновлене програмне забезпечення та незахищені налаштування середовища виконання.
- Безперервний моніторинг - Забезпечує безпека виконання в режимі реального часу, виявлення несанкціоновані зміни та потенційні експлойти.
Безшовний CI/CD Інтеграція для автоматизованої безпеки
Xygeni інтегрується безпосередньо в CI/CD pipelines, Що дозволяє автоматизоване сканування зображень контейнерів без уповільнення розвитку. Він підтримує:
- Дії GitHub, GitLab CI/CD, Дженкінс, Бітбакет Pipelineта Azure DevOps для забезпечення безпеки в режимі реального часу.
- Pre-commit сканування – Виявлення вразливостей перед об'єднанням коду.
- Перевірки безпеки під час збірки – Блокування небезпечних зображень контейнерів перед надсиланням до реєстрів.
- Перевірка перед розгортанням – Забезпечити лише безпечні, відповідні зображення розгортаються.
Чому варто обрати Xygeni для забезпечення безпеки контейнерів?
- Запобігає потраплянню вразливостей у виробництво
- Захищає від атак ланцюга поставок програмного забезпечення
- Усуває жорстко закодовані секрети та неправильні конфігурації
- Легко інтегрується з робочими процесами DevSecOps
Забезпечте безпеку своїх контейнерів за допомогою Xygeni вже сьогодні
Сканер безпеки контейнерів Xygeni пропонує захист у режимі реального часу, глибоке розуміння безпеки та автоматизовані перевірки відповідності, гарантуючи постійну безпеку ваших контейнерних робочих навантажень.
- 7-денна безкоштовна пробна версія
- Кредитна картка не потрібна
- Миттєва аналітика безпеки

Найчастіші запитання щодо безпеки контейнерів
1. Що таке Docker-контейнер?
Контейнер Docker — це легкий, портативний пакет, який містить усе необхідне для запуску програми, таке як код, системні інструменти, бібліотеки та налаштування. Він ізолює програму від хост-системи, забезпечуючи стабільну продуктивність у різних середовищах.
2. Що таке образ контейнера?
Образ контейнера – це статичний файл, який містить необхідний виконуваний код, системні бібліотеки та конфігурації, необхідні для створення контейнеризованого екземпляра програми. Коли ви запускаєте образ контейнера, він стає активним контейнером. Xygeni допомагає захистити образи контейнерів, скануючи їх на наявність вразливостей та забезпечуючи їхню цілісність.
3. Чи безпечні контейнери Docker?
Хоча контейнери Docker пропонують ізоляцію та узгодженість, вони можуть становити ризики для безпеки, якщо ними не керувати належним чином. Щоб забезпечити їх безпеку, важливо дотримуватися найкращих практик, таких як сканування образів контейнерів на наявність вразливостей, обмеження привілеїв контейнерів та використання таких інструментів, як сканер безпеки контейнерів Xygeni. Ці кроки допомагають забезпечити безпеку в середовищах Docker.
4. Як я можу захистити свій кластер Kubernetes?
Захист кластера Kubernetes вимагає багаторівневого підходу. Як згадувалося в цій статті, дотримуйтесь найкращих практик, згаданих у цій статті. Xygeni підвищує безпеку, моніторячи запущені контейнери та виявляючи вразливості в режимі реального часу.
5. Чи захищені секрети Kubernetes?
Секрети Kubernetes зберігають конфіденційну інформацію, таку як ключі API та паролі, але вони можуть бути під загрозою, якщо ними не керувати належним чином. За замовчуванням секрети зберігаються у вигляді звичайного тексту в etcd. Щоб покращити безпеку, увімкніть шифрування в стані спокою, обмежте доступ за допомогою RBAC та керуйте секретами за допомогою таких інструментів, як Xygeni, щоб захистити їх під час виконання.
6. Чому сканування зображень контейнерів є критично важливим для безпеки ланцюга поставок?
По суті, тому що він відіграє ключову роль у захисті ланцюжка поставок програмного забезпечення, виявляючи вразливості, застарілі бібліотеки та приховане шкідливе програмне забезпечення в образах контейнерів перед розгортанням. Без цієї перевірки незахищені компоненти можуть легко створювати ризики у виробничому середовищі. Якщо ви використовуєте ці типи сканерів, ви гарантуєте безпеку своїх програм від розробки до розгортання, зменшуючи ризик атак на ланцюжок поставок.
Готові покращити ваш Безпека контейнерів?
Використовуючи ці найкращі практики, сканер безпеки контейнерів Xygeni та нашу функцію сканування зображень контейнерів, ви точно зможете посилити та покращити безпеку ваших контейнерів. Перегляньте нашу відеодемонстрацію сьогодні щоб дізнатися, як Xygeni допомагає вам випереджати загрози.