Ксігені SCA

Мінімізуйте ризики відкритого коду та захистіть свій додаток від шкідливих пакетів

Пріоритетуйте вразливості, які дійсно мають значення, та дізнавайтеся в режимі реального часу, чи містять ваші залежності шкідливий код

Знайдіть будь-яку вразливість у ваших залежностях

Виявляйте та усувайте проблеми безпеки, обслуговування та ліцензування в залежностях програм перед розгортанням програмного забезпечення.

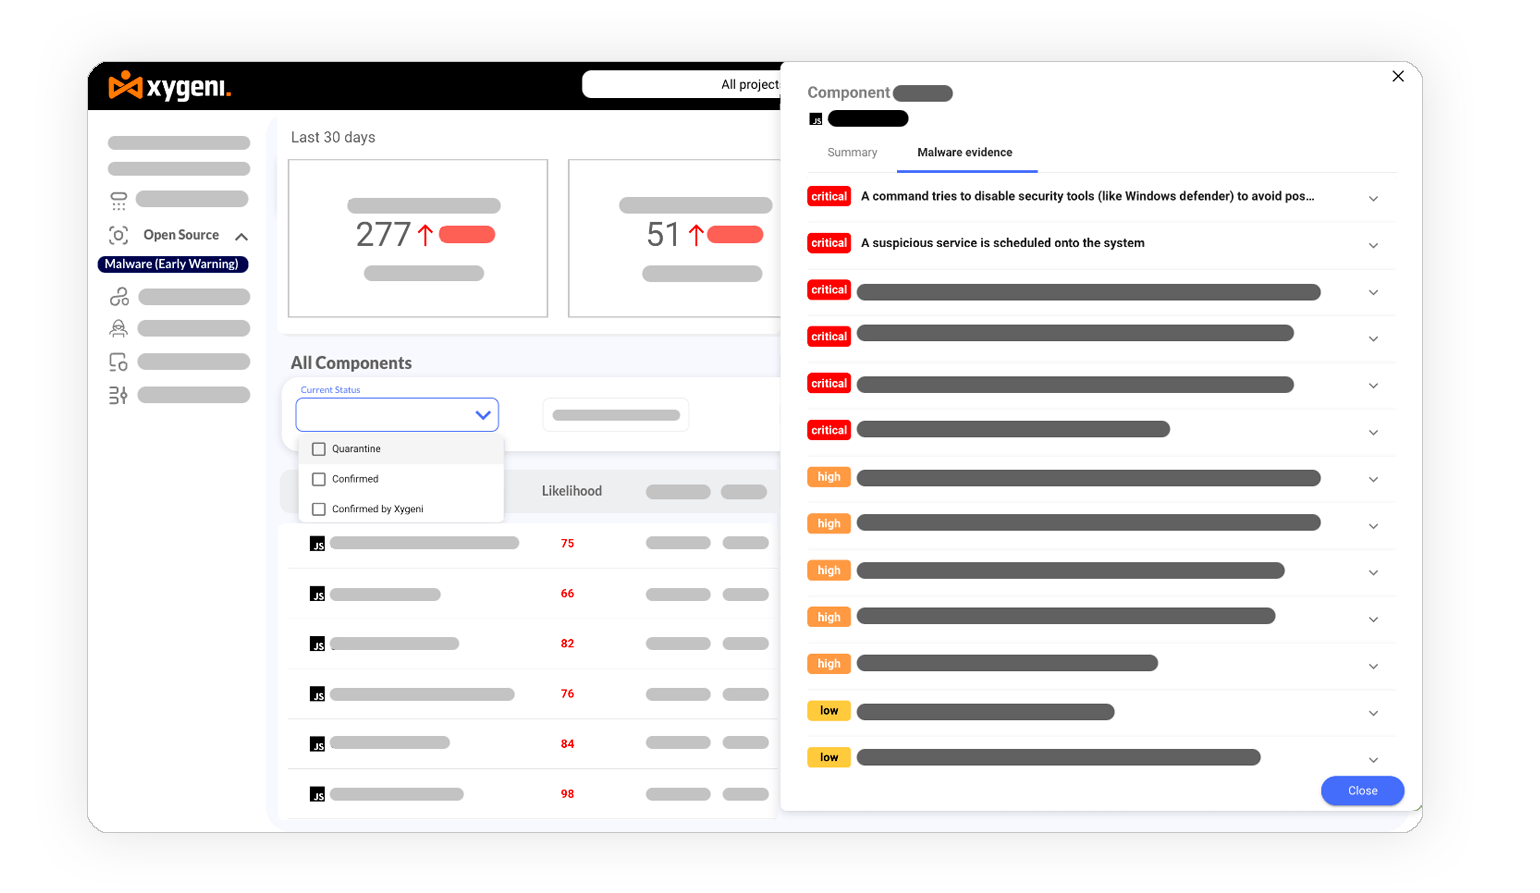
Виявлення шкідливого коду

Виявляти підозрілі розділи коду та шаблони, що використовуються зловмисниками, після публікації нових та оновлених залежностей.

Зосередьтеся на критичних ризиках відкритого коду

Пріоритезуйте вразливості з найбільшим впливом на бізнес та керуйте ризиками за допомогою контекстної оцінки ризиків та відстеження від коду до хмари.


Автоматичне виправлення вразливостей у відкритому коді

Автоматичне оновлення до залежностей з відкритим кодом без вразливостей за допомогою інтелектуальних pull requests.
Ксігені SCAМожливості та функціональність

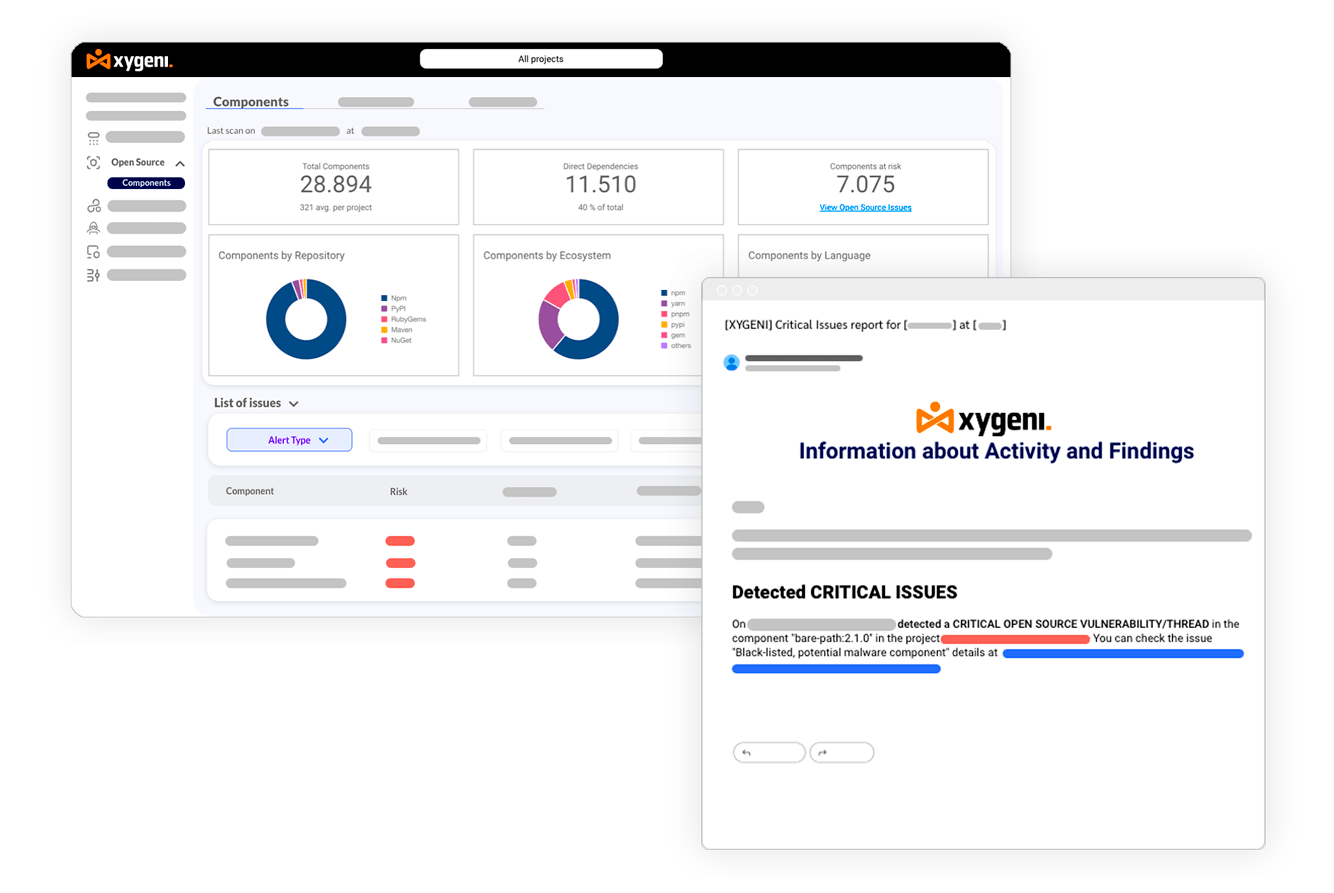
Автоматичне відстеження вразливостей

Отримуйте оновлення щодо нещодавно виявлених вразливостей через ваші канали звітності або блокуйте їх, забезпечуючи захист та поінформованість перед запуском у виробництво.
OSOS-Інформаційне-сповіщення
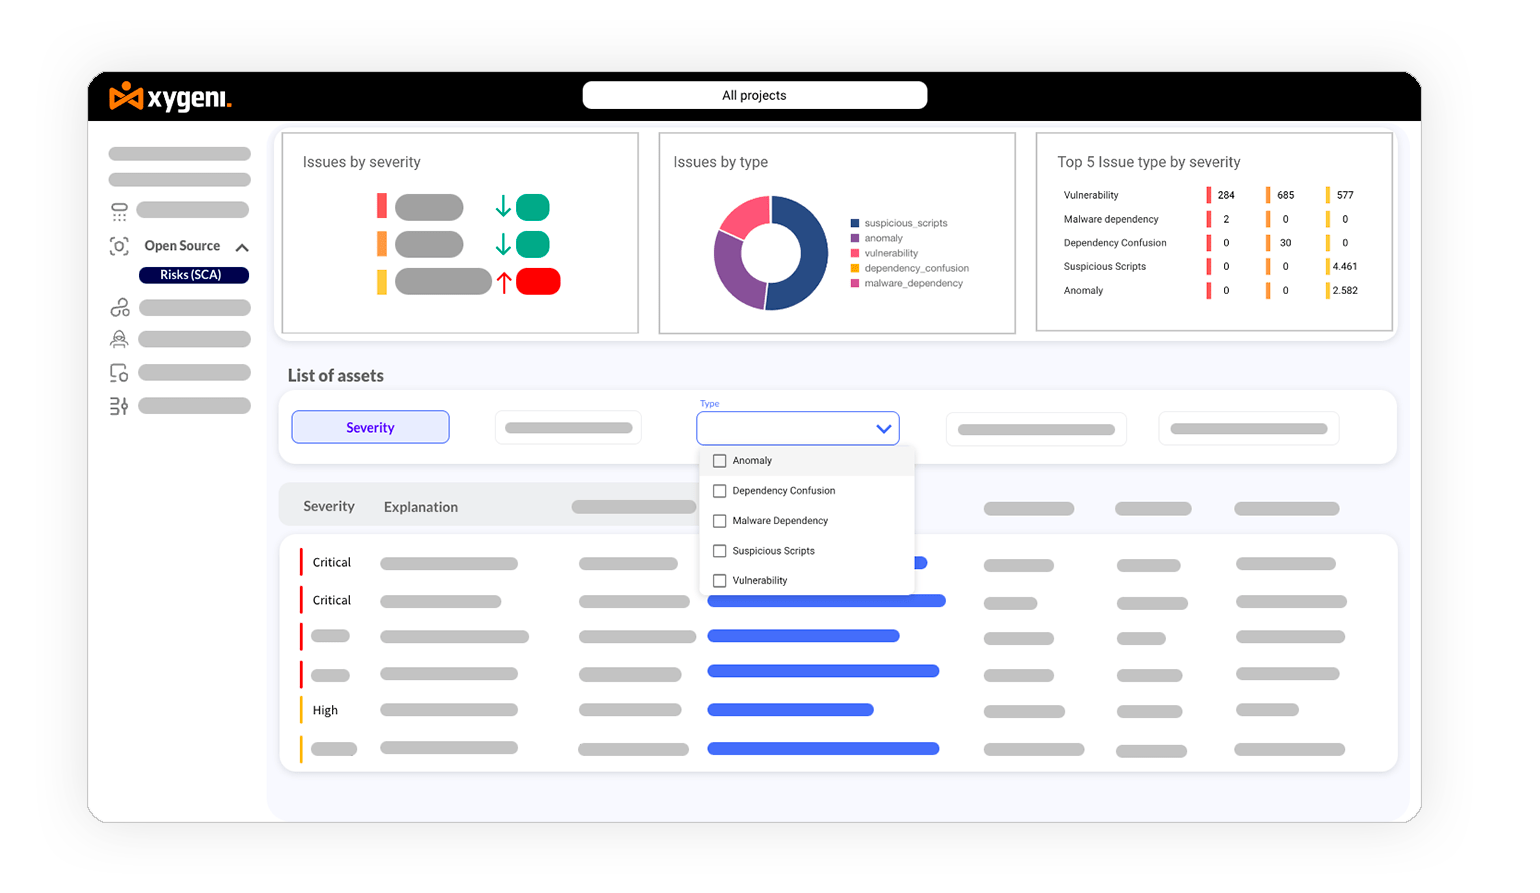
Безпека OSS за межами CVE - Безпека OSS - SCA Інструмент

Розширювати Open Source Security За межами CVE

Включає додаткові фактори ризику, окрім лише оцінок CVSS, запобігаючи інтеграції пакетів, які можуть бути вільними від CVE, але все ще ризикованими.

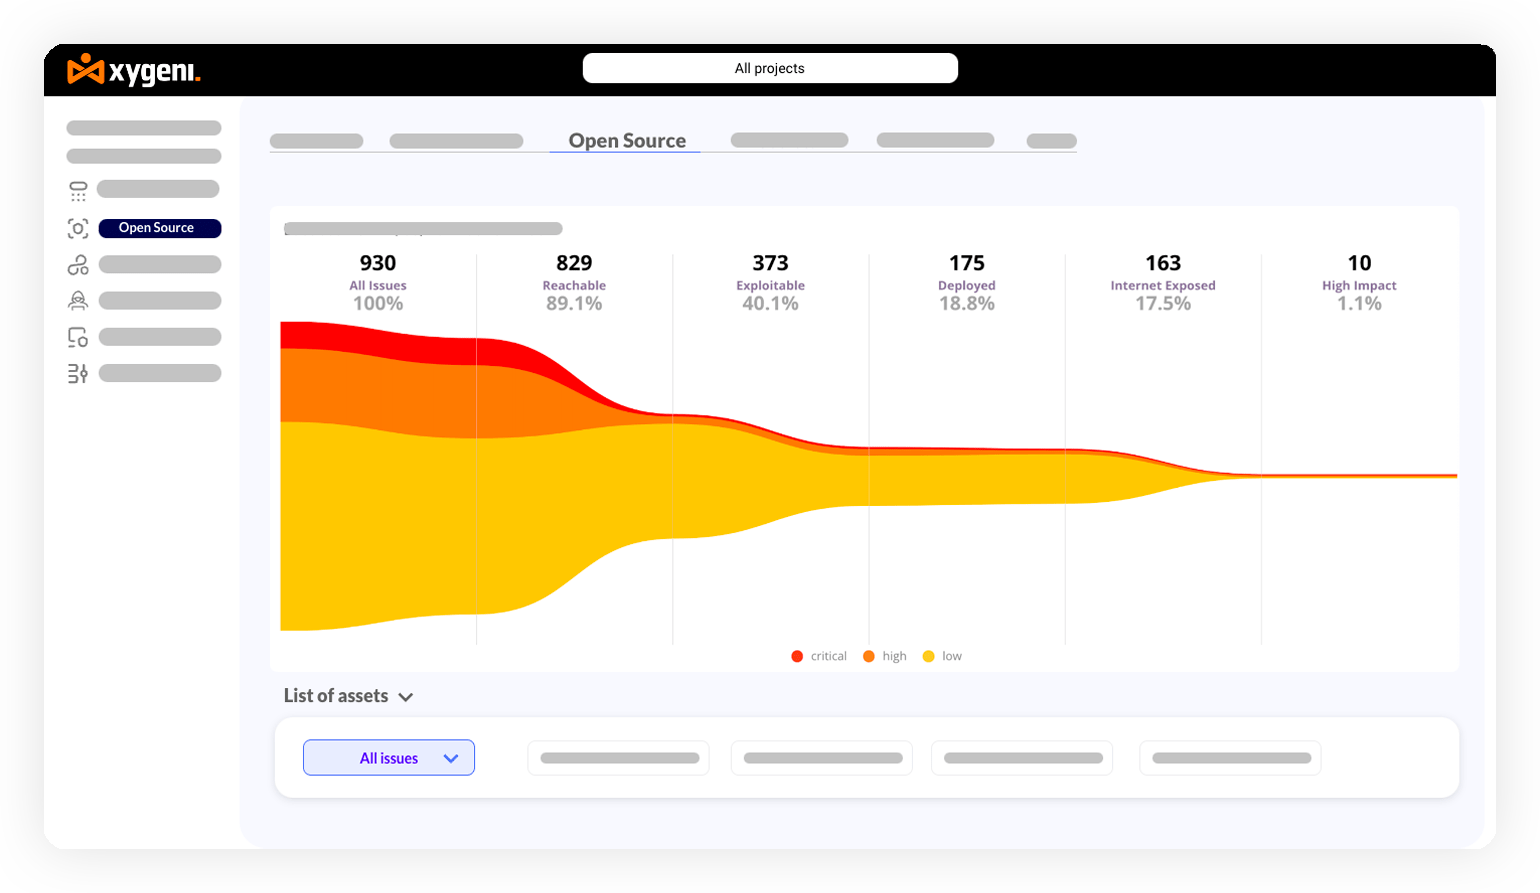
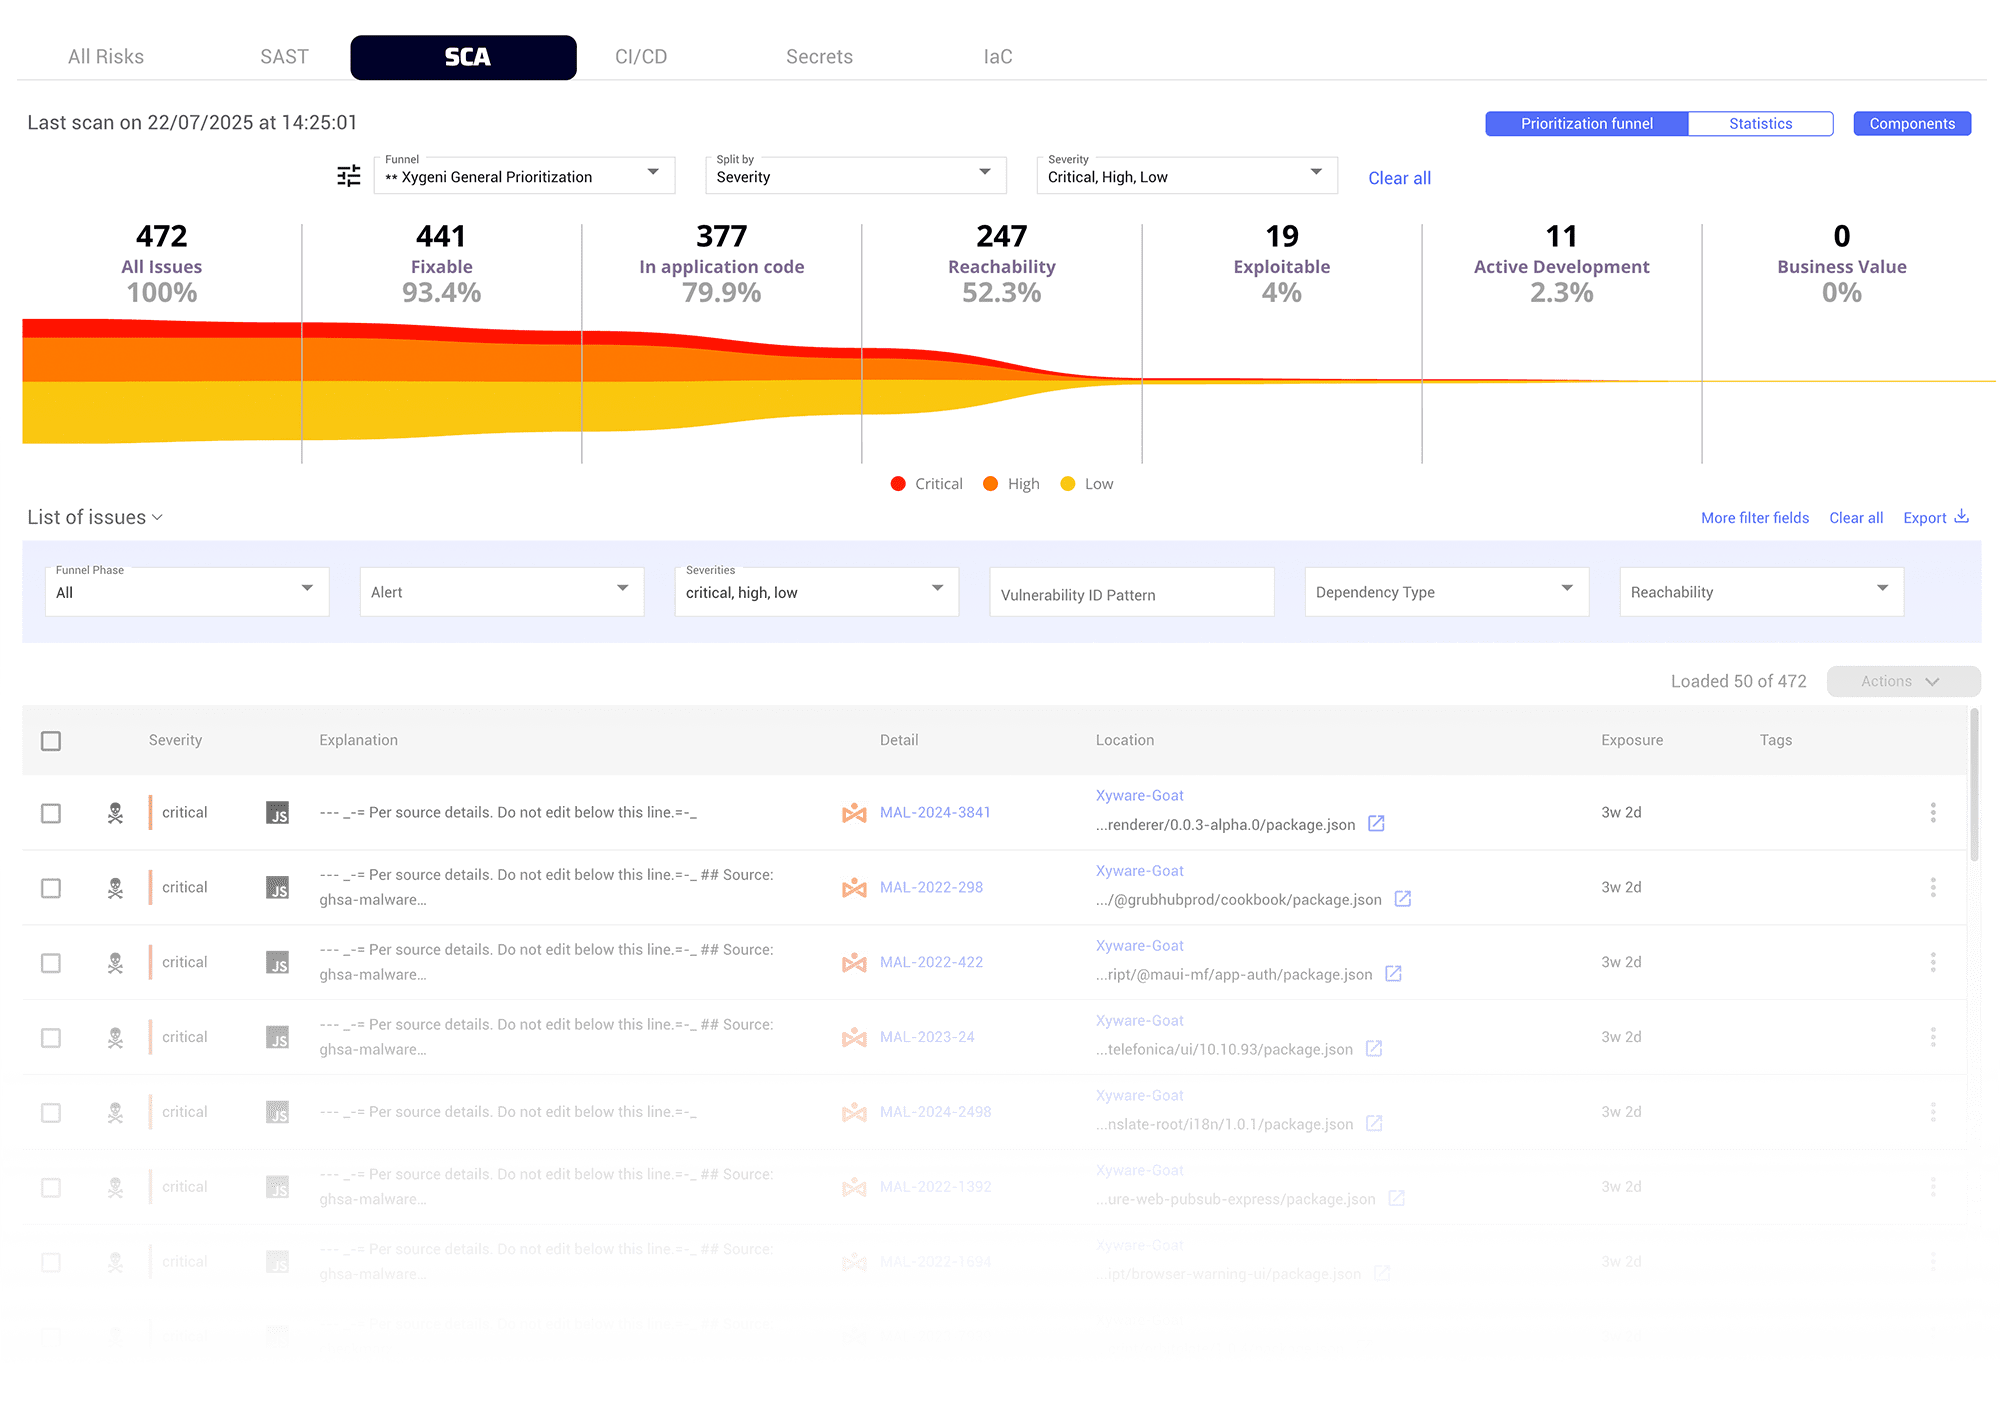
Пріоритетність SCA Без шуму

Контекстуалізуйте вразливості з відкритим кодом з урахуванням їхньої бізнес-важливості, доступності, ризику в Інтернеті, можливості використання та інших контекстних критеріїв, спрощуючи сповіщення та заощаджуючи час для команд безпеки та розробки.
Пріоритетність проблем_воронки_OSSSCAІнструмент аналізу складу програмного забезпечення безпеки
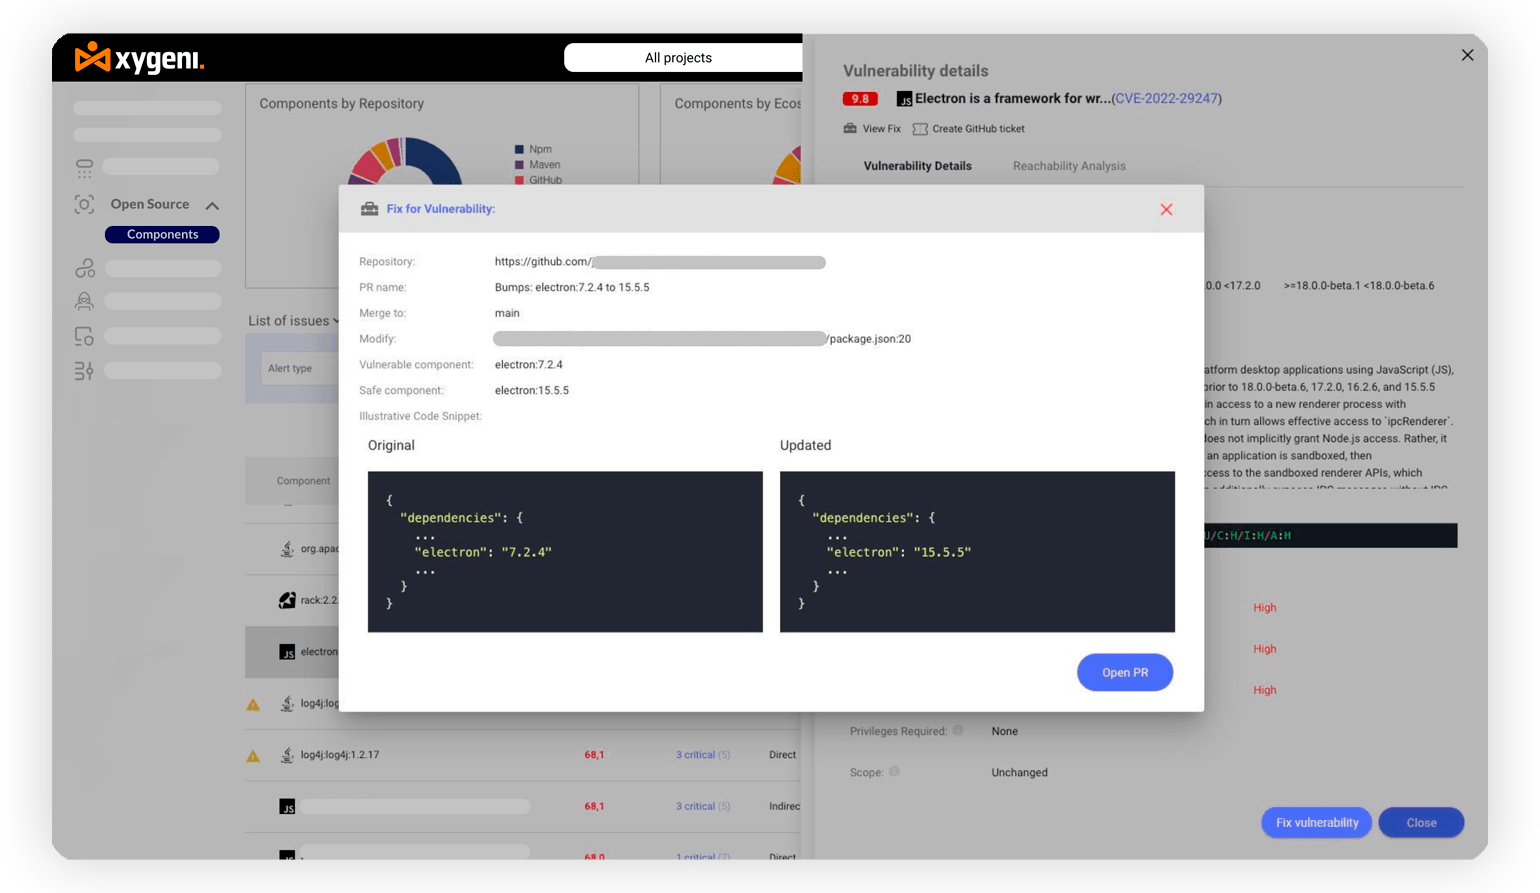
Автоматизоване усунення вразливостей з відкритим кодом

Автоматизоване усунення вразливостей з відкритим кодом

Автоматичне оновлення до залежностей з відкритим кодом без вразливостей або через автоматичне виправлення pull requests або ручні підказки. Це значно економить час і ресурси, забезпечуючи оперативне та послідовне управління вразливостями.

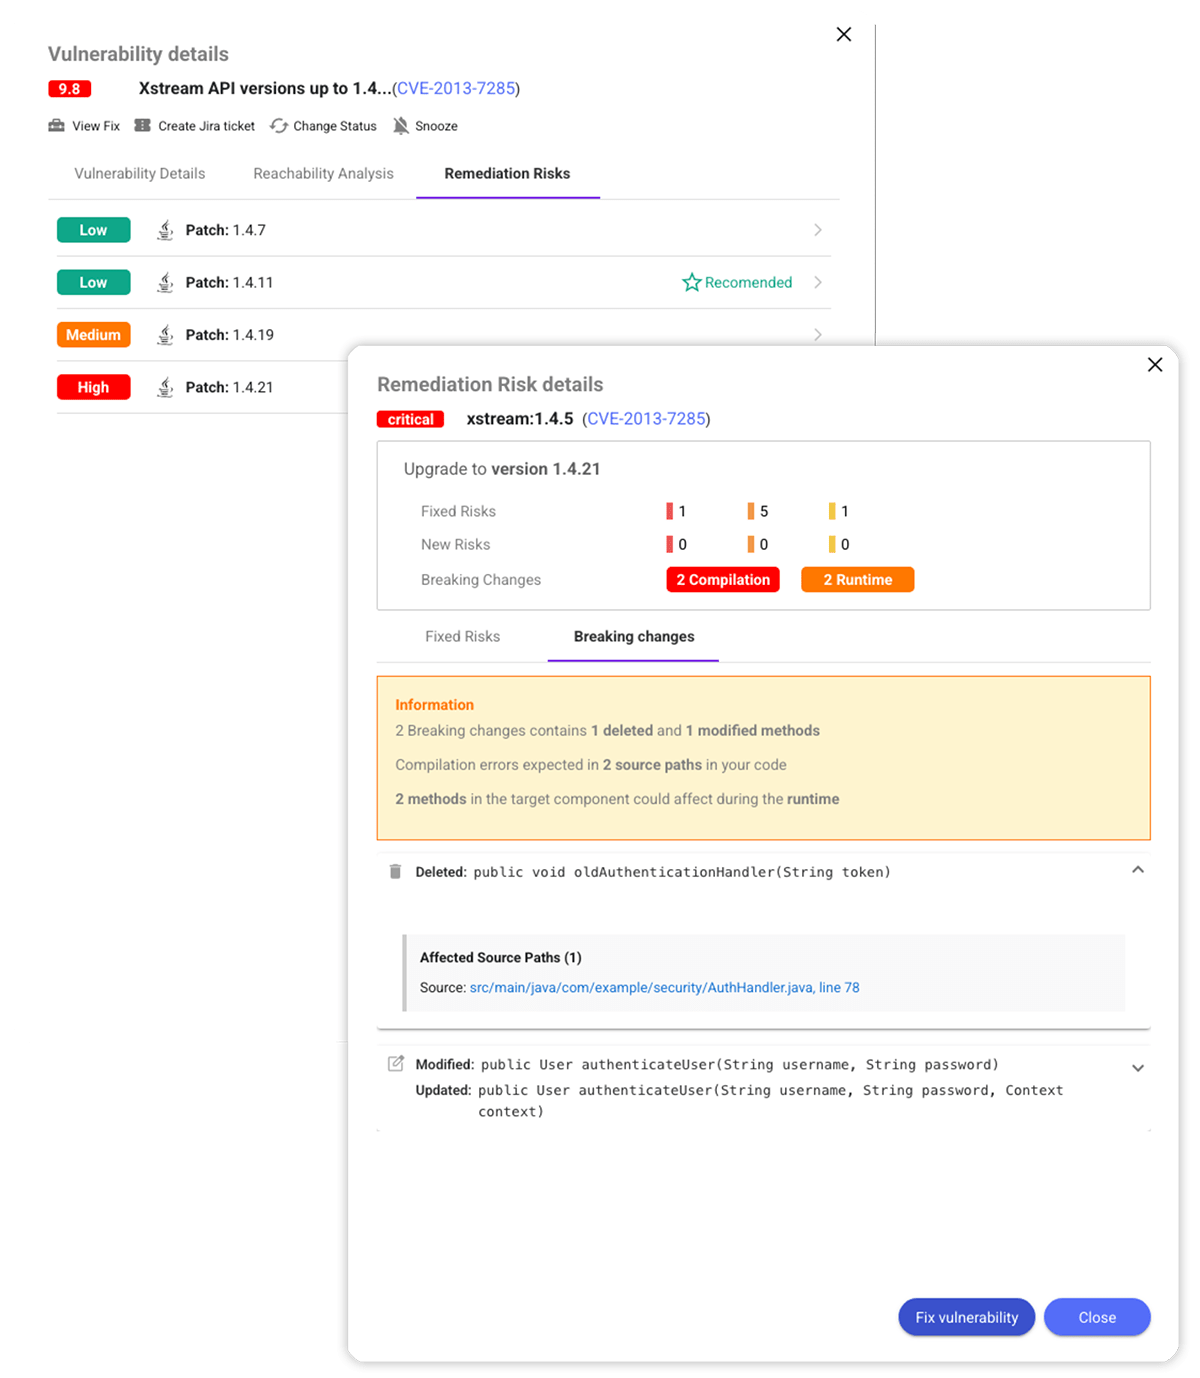
Виявлення змін, що призводять до порушення

Перевірте, що може зламатися, перш ніж оновлювати систему. Отримайте повне уявлення про необхідні зміни коду, ризики сумісності та зусилля щодо відновлення.
Робочі процеси виправлення Open Source Security Інструмент

Спростіть робочі процеси відновлення

Підтримуйте усунення вразливостей з відкритим кодом, надаючи розробникам весь необхідний контекст безпосередньо в їхніх робочих процесах та інструменти відстеження проблем для ефективної роботи.

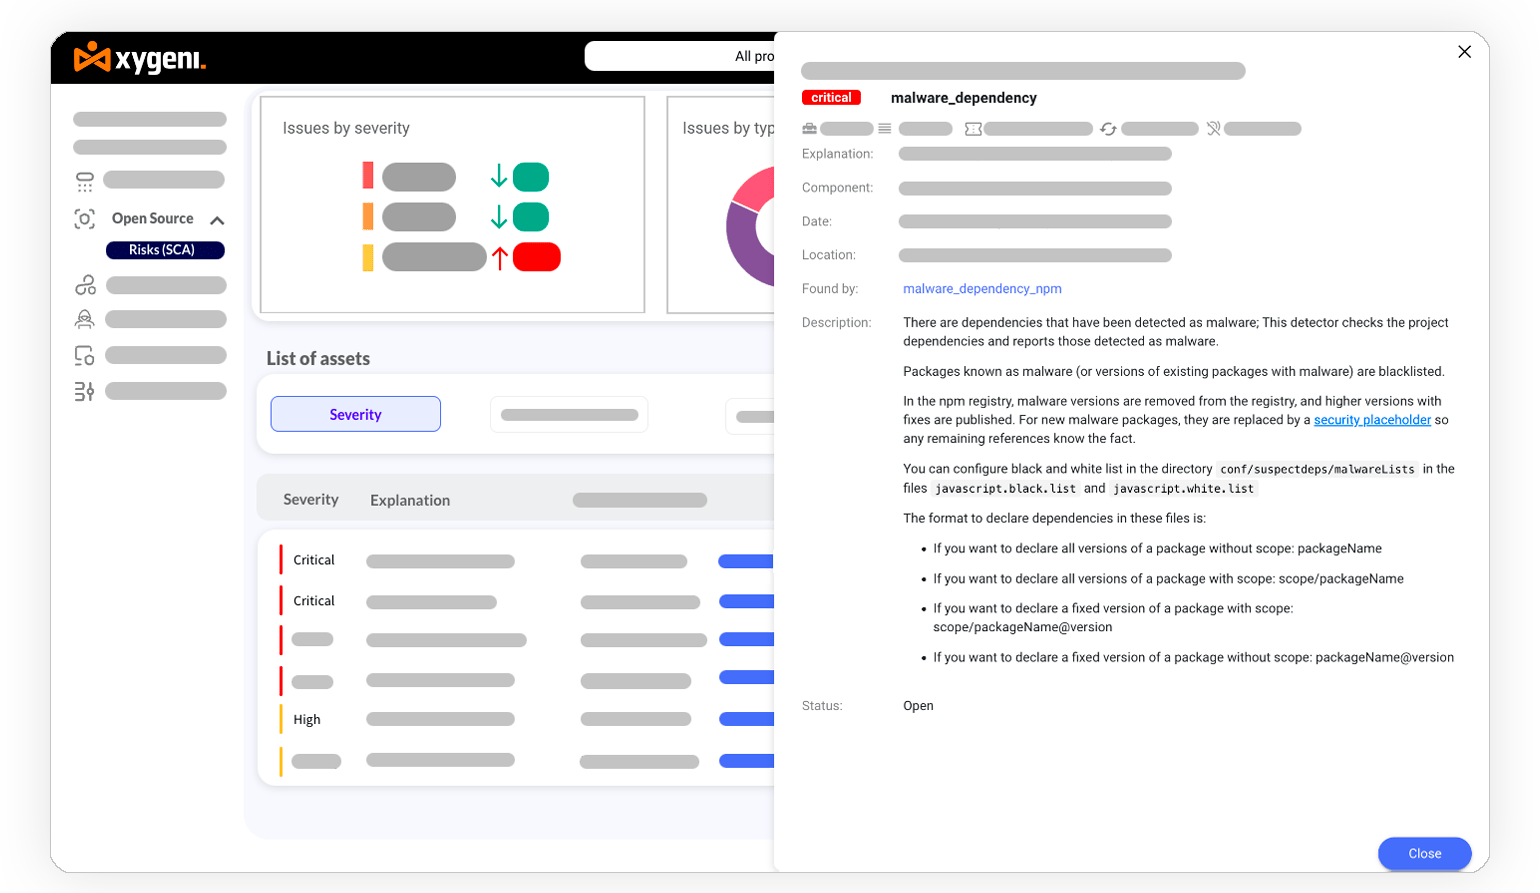
Виявлення шкідливих залежностей у режимі реального часу

Щодня аналізуйте тисячі нових та оновлених пакетів з відкритим кодом, щоб миттєво виявляти та блокувати шкідливі програми нульового дня та захищати ваші програми та інфраструктуру.
Виявлення шкідливих компонентів
захист-від-зловмисного-програмного-програми-з-відкритим-кодом

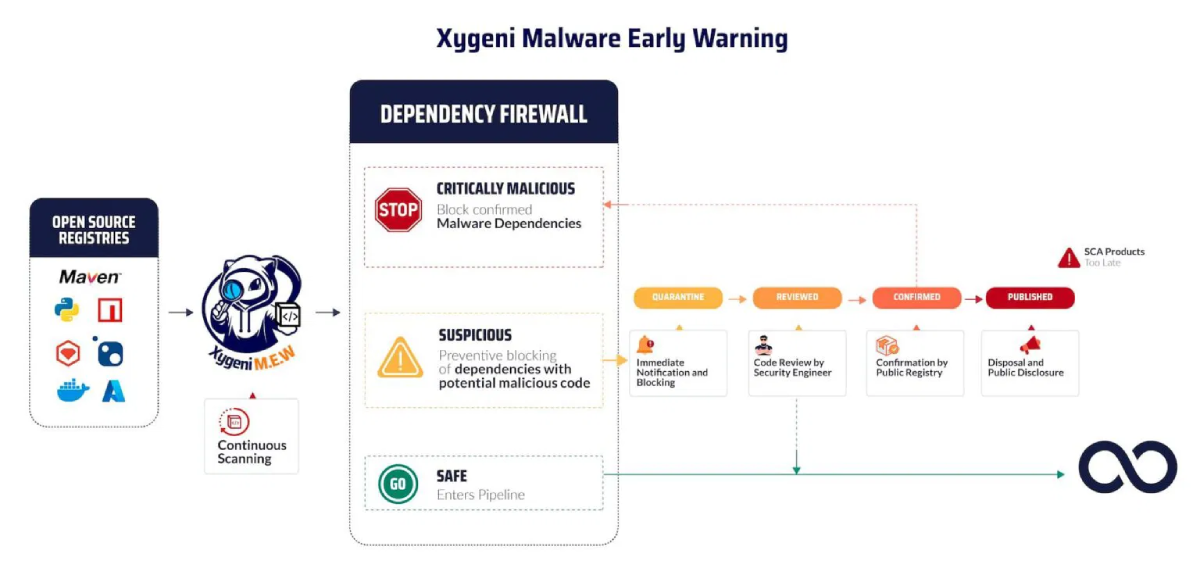
Проактивне блокування шкідливого програмного забезпечення

Завчасно попереджаючи про підозрілі посилки, поміщаючи їх у карантин для захисту вашого ланцюга поставок та підтримки впровадження guardrails щоб заблокувати проникнення у вашу програму.

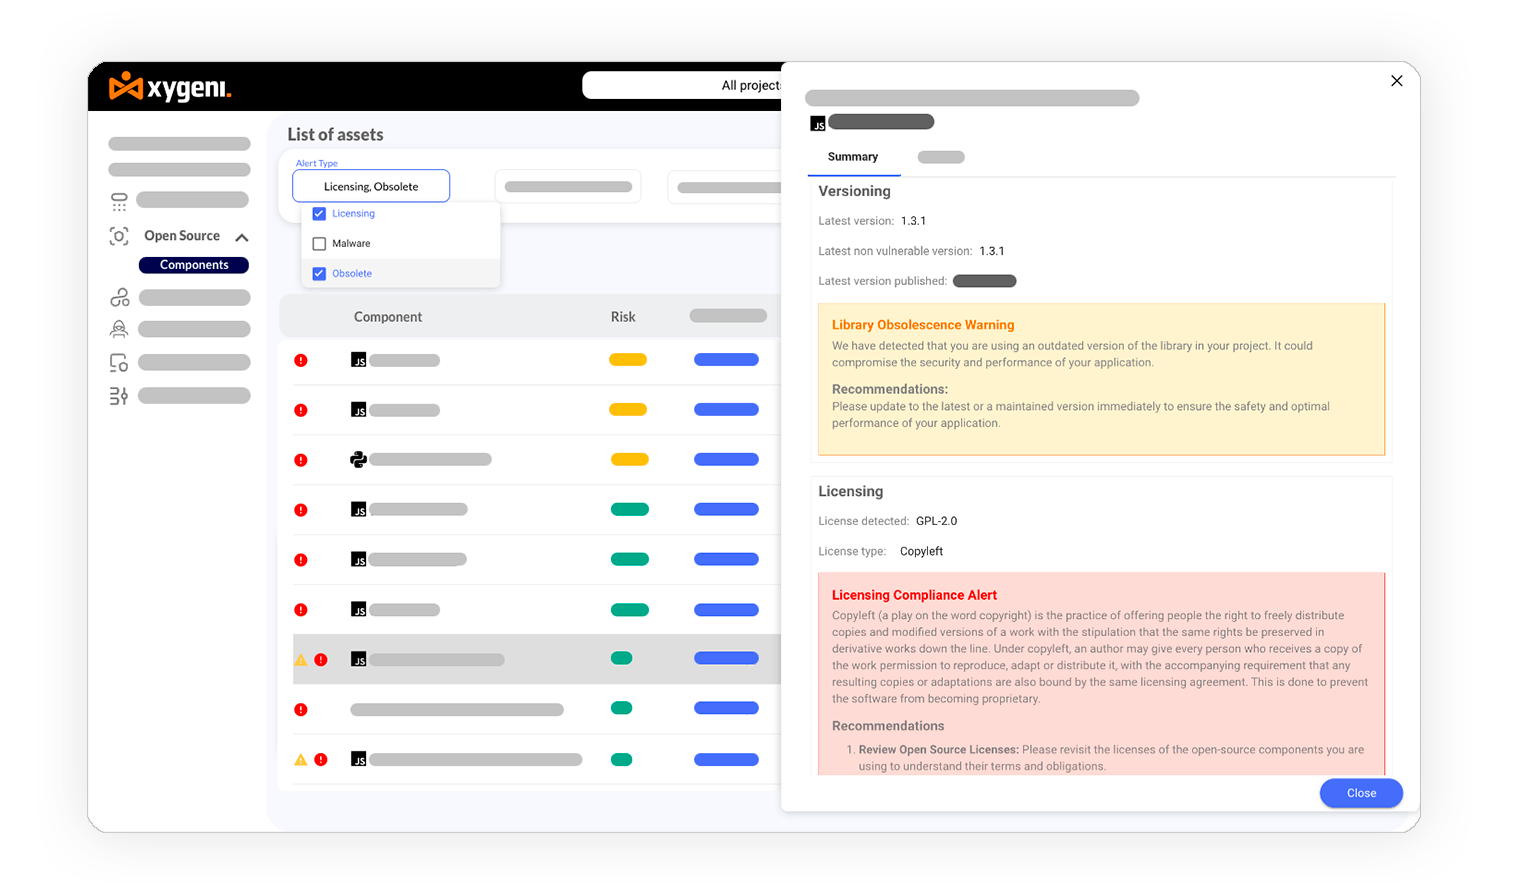
Керування ризиками ліцензування

Отримуйте миттєве уявлення про потенційні проблеми з ліцензією на відкритий код, що впливають на дотримання нормативних вимог, з кожною зміною коду та запобігайте штрафам.
Керування ризиками ліцензування
Генерувати SBOM

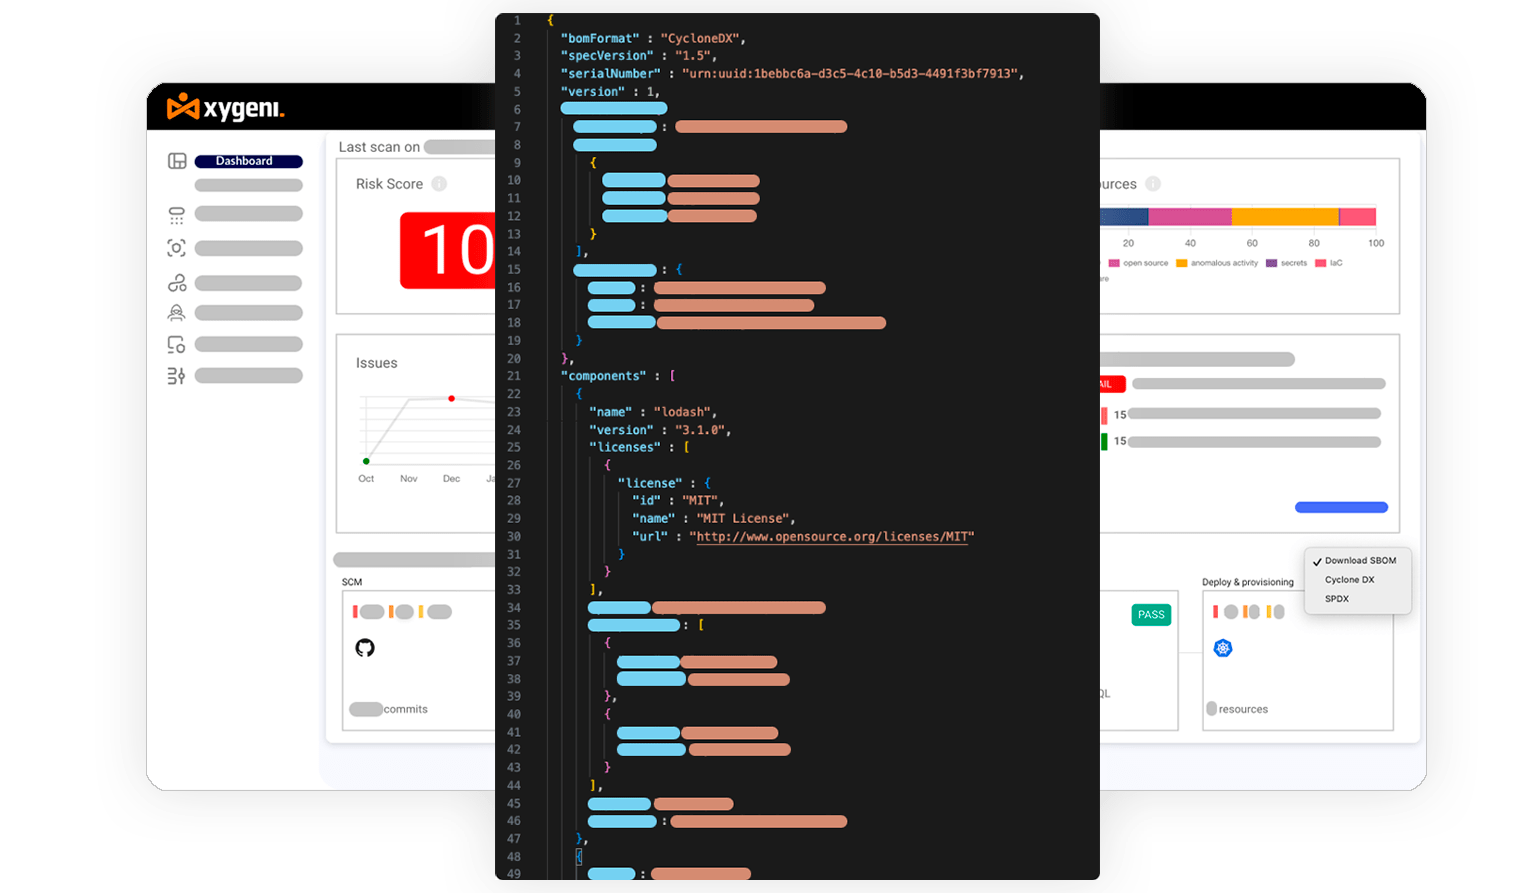
Генерувати SBOM та VDR для відповідності DevOps

Експортувати оновлену специфікацію матеріалів програмного забезпечення (SBOM) у форматах SPDX або CycloneDX одним клацанням миші, а також легко ділитися та коментувати вразливості, що впливають на вашу програму.

Розпочати

з платформою Xygeni All-In-One AppSec