
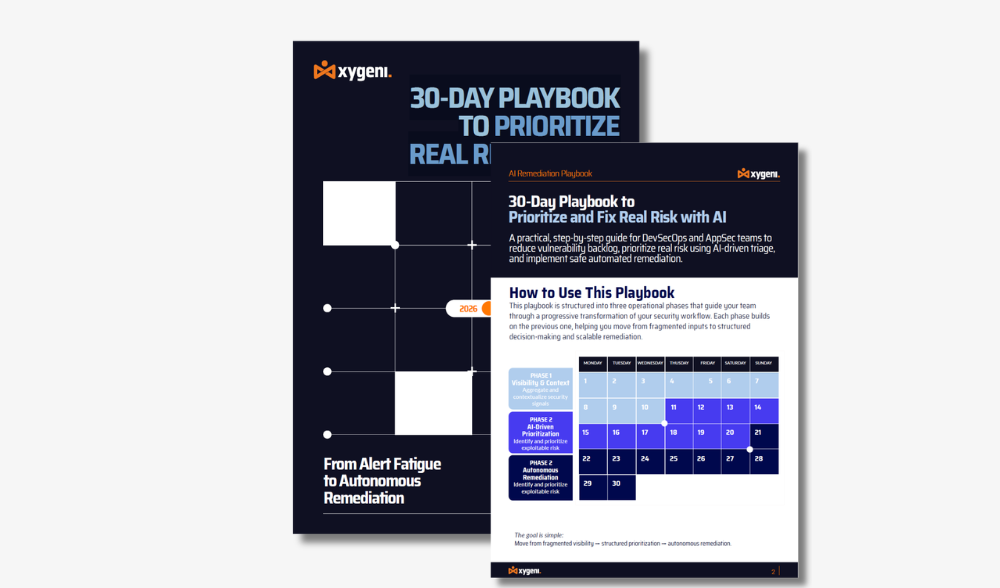
Практичний 30-денний посібник для команд DevSecOps та AppSec для зменшення шуму вразливостей, визначення пріоритетів реальних ризиків за допомогою штучного інтелекту та впровадження безпечнішого автоматизованого виправлення по всій системі. SDLC.
Розставте пріоритети щодо того, що важливо. Автоматизуйте те, що безпечно. Цей практичний посібник пояснює, як використовувати інтелект на основі штучного інтелекту для усунення перешкод безпеки. SAST, SCA та CI/CD pipelines. Навчіться оцінювати ризики на основі реальної можливості використання (EPSS/KEV) та впливу на бізнес, одночасно створюючи стабільні, автоматизовані засоби виправлення, які не порушать ваше виробниче середовище.
Vibe Coding прискорює розповсюдження програмного забезпечення, але також збільшує ризики. Оскільки код, згенерований штучним інтелектом, та автономні агенти змінюють розробку, традиційних засобів контролю AppSec більше недостатньо для виявлення оперативних маніпуляцій, хибного коду та автоматизованого викриття ланцюгів поставок. Без належного управління небезпечні шаблони можуть поширюватися у виробництво зі швидкістю машини. Дізнайтеся, як захистити Vibe Coding, перш ніж він стане найбільшим ризиком для вашої організації, пов'язаним зі штучним інтелектом.
Штучний інтелект зараз є основним рівнем виконання в сучасному програмному забезпеченні, змінюючи те, як розробляються та масштабуються атаки на безпеку додатків і ланцюги постачання програмного забезпечення. Оскільки організації готуються до 2026 року, розуміння того, як зловмисники використовують автоматизацію, довіру та робочі процеси на основі штучного інтелекту, є критично важливим. Цей звіт містить аналіз моделі загроз AppSec, заснований на доказах, допомагаючи командам безпеки та DevSecOps зрозуміти нові ризики та захисні зміни, необхідні для того, щоб залишатися попереду. Перегляньте це зараз!
Дізнайтеся, як спростити AppSec та позбутися втоми від сповіщень за допомогою уніфікованих платформ. Сучасні команди розробників перевантажені фрагментованими інструментами безпеки, галасливими сповіщеннями та ізольованими dashboards. Це ebook розкриває, чому провідні організації переходять від розростання інструментів до уніфікованих платформ безпеки додатків, і як цей перехід трансформує результати безпеки, досвід розробників та гнучкість бізнесу.
Не дозволяйте простому неправильному налаштуванню K8s стати вашим наступним серйозним порушенням. Через надмірно поблажливі ролі та невідскановані зображення ризики є реальними. Цей посібник пропонує 6 глибоких технічних оглядів найважливіших прогалин у безпеці Kubernetes, а також способи їх усунення, необхідні для забезпечення безпеки.
Дізнайтеся, як захистити свій ланцюжок поставок програмного забезпечення за допомогою передових стратегій виявлення, управління та зменшення ризиків у компонентах з відкритим кодом. eBook надає експертні рекомендації щодо впровадження ефективного аналізу складу програмного забезпечення (SCA) для усунення вразливостей, забезпечення відповідності вимогам та захисту від нових загроз у ваших залежностях від відкритого коду!
Закон про цифрову операційну стійкість DORA встановлює суворі standardдля покращення операційної стійкості фінансового сектору в Європейському Союзі. Оскільки ваша організація готується до дотримання вимог DORA до січня 2025 року, розуміння її вимог та впровадження правильних рішень є критично важливим, і Xygeni може вам допомогти. Xygeni пропонує набір передових рішень, розроблених для забезпечення повного дотримання вимог DORA. Наша платформа розширить можливості вашої установи в управлінні ризиками ...
Атаки на ланцюги поставок програмного забезпечення стають дедалі поширенішими та руйнівнішими, і Gartner прогнозує, що 45% усіх підприємств зіткнуться з порушенням безпеки до 2025 року. Cybersecurity Ventures ще раз підкреслює серйозність цієї загрози, прогнозуючи вражаючі 138 мільярдів доларів щорічних збитків, спричинених атаками на ланцюги поставок програмного забезпечення, до 2031 року. Ці тривожні прогнози підкреслюють нагальну потребу для організацій визначити пріоритети своїх SSCSДізнайтеся як!
Ознайомтеся з важливим посібником з вибору правильного інструменту безпеки з відкритим кодом для вашої організації. Наш вичерпний посібник розповідає про останні тенденції, найкращі практики та ключові міркування, які допоможуть вам приймати обґрунтовані рішення.cisіонів. Забезпечте свою команду знаннями для ефективного управління та зменшення ризиків, пов'язаних з компонентами з відкритим кодом. Не пропустіть цей цінний ресурс та покращте свою стратегію безпеки програмного забезпечення!
Відкрийте для себе стратегії захисту CI/CD pipelineпроти нових загроз, таких як прямі та непрямі ЗІЗ, впровадження шкідливого програмного забезпечення та отруєння артефактами, серед інших.
Цей
eBook, написаний керівником відділу передпродажної підготовки Xygeni Луїсом Гарсією, допоможе вам випередити зловмисників за допомогою нашого експертного посібника з виявлення, запобігання та реагування на ризики безпеки в CI/CD pipelines!
У цьому звіті висвітлюється зростаюча кількість кібератак, спрямованих на ланцюги поставок програмного забезпечення, що використовують вразливості у залежностях від відкритого коду та CI/CD pipelineЗ огляду на те, що такі нормативні акти, як DORA та NIS2, посилюють вимоги до дотримання вимог, виникає необхідність у надійних заходах безпеки. Покращте ефективність вашої організації. software supply chain security, забезпечення стійкості до кіберзагроз, що постійно змінюються, у 2025 році за допомогою нашого вичерпного посібника!
У світі розробки програмного забезпечення, що швидко розвивається, безпека ланцюжка поставок програмного забезпечення стала критично важливою проблемою. Це eBook надає вичерпний посібник з розуміння та пом'якшення загроз для ланцюжка постачання програмного забезпечення, з особливим акцентом на безперервну інтеграцію/безперервне розгортання (CI/CD) системи...
Розкрийте ключові ідеї щодо мінливого ландшафту Software Supply Chain SecurityЗануртесь у виклики, загрози та очікувані тенденції 2024 року – ваш путівник по навігації у складній мережі кібербезпеки. Видатні факти в цифрах: відкрийте для себе числовий ландшафт software supply chain security – факти, що ілюструють серйозність ситуації. Еволюція поганих акторів...