






Bạn có biết rằng chỉ một dòng mã lỗi cũng có thể gây thiệt hại lớn? công ty hàng triệu đô laĐảm bảo tính toàn vẹn và bảo mật của phần mềm là vô cùng quan trọng. Đây là lý do tại sao chứng thực phần mềm và chứng thực bản dựng đóng vai trò then chốt. Các phương pháp này cung cấp bằng chứng có thể kiểm chứng được rằng các bản dựng phần mềm tuân thủ các tiêu chuẩn bảo mật nghiêm ngặt. standardViệc chứng thực giúp thúc đẩy lòng tin và giảm thiểu các mối đe dọa trong suốt vòng đời phát triển. Là một yếu tố thay đổi cuộc chơi trong DevSecOps, chứng thực tăng cường bảo mật ở mọi giai đoạn phát triển.
Bạn có biết rằng một lỗi trong mã lập trình của Knight Capital Group, một công ty giao dịch tần suất cao, đã dẫn đến khoản lỗ 460 triệu đô la chỉ trong 45 phút vào năm 2012? Đoạn mã lỗi đã gửi đi hàng triệu lệnh mua bán cổ phiếu sai, gây ra sự hỗn loạn trên thị trường và tổn thất tài chính đáng kể cho công ty.
Chứng thực phần mềm là gì? Build Security?
Chứng thực phần mềm trong build security Đây là một quy trình quan trọng trong DevSecOps, tạo ra bằng chứng có thể kiểm chứng để xác nhận rằng các bản dựng phần mềm tuân thủ các chính sách và thủ tục bảo mật đã được xác định trước. Quy trình này rất quan trọng để bảo vệ chuỗi cung ứng phần mềm khỏi các mối đe dọa mạng. Việc chứng thực đảm bảo các nhóm tuân thủ các quy tắc bảo mật nghiêm ngặt. standardở mọi giai đoạn của vòng đời phát triển phần mềm (SDLCNhiều trong số này standardCác vấn đề này được nêu rõ trong khuôn khổ an ninh mạng toàn diện của NIST.
Các trụ cột của chứng nhận xây dựng
Các trụ cột được xác định hỗ trợ build security Việc xác thực, củng cố tính toàn vẹn, độ tin cậy và sự đáng tin cậy của phần mềm trong thực tiễn DevSecOps. Đây là những nguyên tắc, quy trình và thành phần quan trọng có trong... build security Việc thực hiện và thi hành chứng thực. Chúng ta sẽ xem xét từng trụ cột.
Thu thập tất cả các bằng chứng cần thiết trên toàn bộ SDLC
Trụ cột đầu tiên bao gồm việc phân tích và thu thập nhật ký, cấu hình và dữ liệu từ các điểm quan trọng trong quá trình xây dựng. Bằng cách thu thập bằng chứng này một cách có hệ thống, các tổ chức duy trì tính minh bạch, khả năng truy vết và trách nhiệm giải trình trong suốt quá trình phát triển. pipeline.
Lưu trữ an toàn
Nó bao gồm việc sử dụng các cơ chế lưu trữ được mã hóa và kiểm soát truy cập để đảm bảo tính toàn vẹn và bảo mật của dữ liệu chứng thực. Các cơ chế này bảo vệ chống lại sự xâm phạm hoặc truy cập trái phép. Trụ cột này đảm bảo bằng chứng luôn bất biến và đáng tin cậy. Một nguồn thông tin đáng tin cậy được thiết lập thông qua quá trình xác minh.
Công cụ xác thực
Công cụ xác thực đánh giá xem các bản dựng phần mềm có tuân thủ các tiêu chuẩn bảo mật đã định nghĩa hay không. standardNó tạo ra các giấy chứng nhận ghi lại việc tuân thủ các quy định này. standardCốt lõi của quy trình này là Công cụ Chứng thực tự động hóa quá trình chứng thực để đảm bảo các kiểm tra bảo mật được thực hiện kịp thời, chính xác và nhất quán. Điều này đảm bảo tính toàn vẹn của bản dựng.
Xác minh độc lập
Trụ cột thứ tư dựa vào việc xác minh độc lập để hỗ trợ vai trò của các chứng thực được tạo ra. Việc xác minh khách quan đảm bảo rằng các chứng thực phù hợp với các chính sách và quy trình bảo mật. Nó xác nhận tính toàn vẹn của chúng. Trụ cột này đảm bảo rằng quy trình chứng thực là khách quan, có trách nhiệm và đáng tin cậy. Nó giảm thiểu rủi ro thiên vị hoặc thao túng trong quá trình chứng thực.
Báo cáo và Thông tin chi tiết
Trụ cột cuối cùng cung cấp báo cáo đầy đủ và thông tin chi tiết về quy trình chứng thực. dashboard Công cụ báo cáo này cung cấp cái nhìn tổng quan về tình trạng bảo mật của các bản dựng phần mềm. Nó cho thấy liệu phần mềm có tuân thủ các quy định bảo mật hay không. standardTiêu chí này được đáp ứng hoặc thiếu. Điều này giúp xác định các rủi ro, theo dõi hiệu suất và đưa ra quyết định sáng suốt.ciscác ion để tăng cường an ninh.
Sự kết hợp mạnh mẽ của các trụ cột này tạo nên nền tảng cho việc xây dựng chứng nhận bảo mật. Điều này giúp các tổ chức trong lĩnh vực phát triển phần mềm bảo vệ mình trước các mối đe dọa mạng mới nổi. Việc áp dụng các nguyên tắc này vào quy trình và công nghệ sẽ thúc đẩy văn hóa xây dựng phần mềm an toàn, toàn vẹn và đáng tin cậy.
Quy trình xác thực phần mềm: Đảm bảo tính toàn vẹn và sự tin cậy
Quy trình xác thực tuân theo một quy trình rõ ràng để xác minh tính xác thực của từng thành phần phần mềm. Nó bắt đầu bằng việc thiết lập một hợp đồng. Hợp đồng này nêu rõ các yêu cầu để xác thực, chẳng hạn như mô tả hình ảnh vùng chứa hoặc bao gồm Danh mục vật liệu phần mềm (Software Bill of Materials).SBOM) dành cho các chứng thực có độ tin cậy cao. Nó đảm bảo tất cả các quy trình xây dựng đều tuân theo các thiết lập đã đặt ra. standards.
Bằng cách tích hợp quy trình làm việc này vào hệ thống Tích hợp liên tục (CI). pipelineNhờ đó, các nhóm có thể tạo ra các chứng nhận một cách liền mạch. Những chứng nhận này theo dõi tiến trình của phần mềm trong suốt quá trình phát triển, thử nghiệm và triển khai. Các nhóm thực thi các biện pháp bảo mật nghiêm ngặt và kiểm tra kỹ lưỡng các chứng nhận so với hợp đồng để đảm bảo tính chính xác.
Quá trình chứng thực diễn ra qua nhiều giai đoạn khác nhau, mỗi giai đoạn đều rất quan trọng đối với tính toàn vẹn của chứng thực. build security:
- Chuẩn bịThiết lập khuôn khổ chứng thực và xác định các chính sách bảo mật.
- Thu thập bằng chứngThu thập dữ liệu trên nhiều lĩnh vực khác nhau. SDLC để đảm bảo cái nhìn tổng quan toàn diện về an ninh.
- Tạo chứng thựcĐánh giá bằng chứng để đưa ra các chứng nhận khẳng định việc tuân thủ các chính sách an ninh.
- Xác minh: Kiểm tra độc lập các chứng thực để xác nhận tính toàn vẹn bảo mật của bản dựng.
- Báo cáo và phân tích chuyên sâuPhân tích kết quả xác nhận để cung cấp thông tin chi tiết hữu ích nhằm nâng cao hiệu quả. build security.
Lợi ích của việc chứng thực phần mềm trong Build Security
Sử dụng chứng thực trong build security Mang lại nhiều lợi ích, rất quan trọng để đảm bảo tính bảo mật và độ tin cậy của quá trình phát triển phần mềm:
- An ninh tốt hơnĐảm bảo các bản dựng an toàn và tuân thủ các quy tắc bảo mật.
- Tăng độ tin cậyXây dựng tính minh bạch và trách nhiệm giải trình, tạo dựng niềm tin với các bên liên quan.
- Tuân thủGiúp đáp ứng các yêu cầu an ninh standardvà tuân thủ các quy định.
- Giảm thiểu rủi roPhát hiện và khắc phục các rủi ro bảo mật ngay từ giai đoạn đầu của quá trình phát triển.
- Hiệu quả: Tăng cường bảo mật cho CI/CD pipeline, làm cho quá trình này hiệu quả hơn.
Phần mềm Các định dạng và mẫu chứng thực
Các định dạng và mô hình chứng thực cung cấp các cách thức có cấu trúc để biểu diễn các thành phần hoặc sự kiện phần mềm. Các khung này cho phép người chứng thực tổ chức siêu dữ liệu một cách rõ ràng, đảm bảo rằng các chứng thực có thể được sử dụng trên các môi trường phát triển phần mềm khác nhau. Tính nhất quán này giúp duy trì sự rõ ràng trong các quy trình và standardchết lặng.
Các yếu tố chính của định dạng và mô hình chứng thực phần mềm
Mục tiêuCác định dạng và mô hình chứng thực xác minh độ tin cậy và tính xác thực của các thành phần hoặc sự kiện phần mềm. Chúng bao gồm các thông tin như quá trình tạo ra phần mềm, nguồn gốc, các phụ thuộc và thuộc tính bảo mật.
Standardsự thay đổiCác định dạng và mô hình chứng thực nhằm mục đích standardXây dựng quy trình để đảm bảo tính nhất quán và tương thích giữa các công cụ, nền tảng và hệ sinh thái. Các hiệp hội ngành nghề, standard- Các tổ chức hoặc cộng đồng thường xác định những điều này. standardChúng cung cấp các lược đồ, cấu trúc dữ liệu và giao thức chung để đảm bảo sự giao tiếp rõ ràng.
Các loại định dạng chứng thực phần mềm
Nguồn gốc: Các SLSA (Các cấp độ đảm bảo phần mềm trong chuỗi cung ứng) Định dạng nguồn gốc Đây là định dạng được sử dụng rộng rãi trong chuỗi cung ứng mã nguồn mở. Nó cung cấp thông tin chi tiết về cách các thành phần phần mềm được xây dựng, bao gồm môi trường, các phụ thuộc và các lệnh xây dựng.
Danh mục vật liệu phần mềm (SBOM): SBOM Công cụ này cung cấp danh sách được định dạng các thành phần phần mềm, cùng với các phụ thuộc và mối quan hệ giữa chúng. Điều này giúp làm minh bạch quá trình xây dựng phần mềm, cho phép các bên liên quan đánh giá các nghĩa vụ về bảo mật, tuân thủ và giấy phép.
Định dạng tùy chỉnhCác tổ chức có thể tùy chỉnh định dạng chứng thực để đáp ứng các nhu cầu tuân thủ cụ thể hoặc ngành nghề của họ. standardHọ có thể bổ sung thêm siêu dữ liệu, quy tắc xác thực dựa trên chính sách của tổ chức hoặc các cơ chế mã hóa khi cần thiết.
Các yếu tố của Mô hình Chứng thực Phần mềm:
Các mô hình chứng thực bao gồm một số yếu tố có cấu trúc trong một standard Cách thức. Các mô hình hoặc hình thức khác nhau cho biết những gì cần được bao gồm trong giấy chứng nhận và cách thức cấu trúc của nó.
- Phong bìCung cấp tính xác thực và toàn vẹn của thông điệp chứng thực, thường bằng chữ ký số hoặc chứng chỉ mã hóa.
- Tuyên bố: Chứa nội dung hoặc tuyên bố thực tế được chứng thực, tức là các chi tiết về sản phẩm phần mềm, nguồn gốc hoặc trạng thái tuân thủ của nó.
- Chữ ký: Chỉ định người chứng thực đã tạo ra bản chứng thực, đảm bảo tính minh bạch và xác thực.
- Thuộc tínhNó phải chứa siêu dữ liệu về đối tượng chứng thực; điều này bao gồm các thuộc tính của hiện vật, các đặc tính của hiện vật hoặc trạng thái tuân thủ của nó.
- Bó lại: Một tập hợp gồm nhiều chứng thực hoặc hiện vật có liên quan với nhau, tạo điều kiện thuận lợi cho việc tổ chức và quản lý dữ liệu chứng thực.
Khả năng tương tác và áp dụng
Bằng cách sử dụng standardVới các định dạng và mô hình chứng thực được chuẩn hóa, chúng có thể dễ dàng tích hợp vào các công cụ, quy trình làm việc hoặc khung bảo mật hiện có. Điều này đảm bảo quá trình áp dụng diễn ra suôn sẻ. Nó cũng cho phép xử lý, xác thực và kiểm chứng tự động các môi trường khác nhau trong quá trình phát triển và triển khai phần mềm.
Chứng nhận phần mềm Bảo mật Các phương pháp tốt nhất
Các thực tiễn tốt nhất trong chứng thực đề cập đến các hướng dẫn, phương pháp và cách tiếp cận trong quá trình phát triển phần mềm và hệ sinh thái chuỗi cung ứng của nó, nhằm đảm bảo tính hiệu quả, bảo mật và độ tin cậy của các quy trình chứng thực. Một số thực tiễn tốt nhất quan trọng để hướng dẫn các tổ chức xây dựng một khung chứng thực vững chắc, hỗ trợ sự tin cậy, minh bạch và trách nhiệm giải trình bao gồm:
Biểu diễn các Giấy chứng nhận
StandardCần tuân thủ các quy định về định dạng, lược đồ và giao thức để thể hiện các chứng thực. Sử dụng các tiêu chuẩn ngành. standardĐiều này được thực hiện wherever possible để đảm bảo tính nhất quán và khả năng tương thích với các công cụ, nền tảng và hệ sinh thái mà giải pháp cuối cùng sẽ tương tác.
Xác thực và tính toàn vẹn
Áp dụng các cơ chế mạnh mẽ như chữ ký mã hóa, chứng chỉ số hoặc hàm băm để đảm bảo tính xác thực của chứng thực và nội dung của nó không bị thay đổi, bảo vệ chống lại mọi hình thức giả mạo, làm sai lệch hoặc sửa đổi trái phép khác đối với dữ liệu được chứng thực.
Kiểm soát truy cập và ủy quyền
Áp dụng các quy tắc kiểm soát truy cập và ủy quyền để hạn chế người có thể truy cập dữ liệu chứng thực, tuân theo nguyên tắc "cần biết" hoặc "quyền tối thiểu". Chỉ những người hoặc hệ thống phù hợp mới được phép tạo, sửa đổi hoặc xem các chứng thực. Điều này ngăn chặn truy cập trái phép và giữ an toàn cho dữ liệu.
Bảo quản
Lưu trữ các chứng thực trong các thùng chứa hoặc kho lưu trữ an toàn và chống giả mạo, được mã hóa, kiểm soát truy cập và có nhật ký kiểm toán để duy trì tính bảo mật và khả năng phục hồi dữ liệu. Chúng phải luôn sẵn sàng khi cần thiết cho mục đích xác minh hoặc kiểm toán.
Quản lý vòng đời
Thiết lập các quy trình rõ ràng để quản lý vòng đời chứng thực, bao gồm tạo, xác thực, hết hạn và thu hồi. Thường xuyên cập nhật các chứng thực để phản ánh những thay đổi trong bản dựng phần mềm, các phụ thuộc hoặc tình trạng bảo mật.
Kiểm toán và giám sát
Thiết lập các cơ chế kiểm toán và giám sát để theo dõi và kiểm toán các hoạt động chứng thực, bao gồm việc tạo, xác minh và sử dụng. Điều này cho phép phát hiện và ứng phó kịp thời với các sự cố bảo mật trong quá trình chứng thực.
Dễ dàng tích hợp với các bên thứ ba
Đảm bảo tích hợp dễ dàng các quy trình chứng thực với các công cụ, dịch vụ hoặc nền tảng của bên thứ ba được sử dụng trong hệ sinh thái phát triển phần mềm và chuỗi cung ứng, bao gồm: CI/CD pipelinecác kho lưu trữ hiện vật, công cụ quét lỗ hổng bảo mật và công cụ thực thi chính sách.
Tính minh bạch và tài liệu
Duy trì tính minh bạch và việc lập hồ sơ trong các quy trình, chính sách và thủ tục chứng thực. Ghi chép lại lý do, tiêu chí và phương pháp luận để tạo ra, xác minh và diễn giải các chứng thực nhằm đảm bảo tất cả các bên liên quan đều hiểu và chịu trách nhiệm.
Đào tạo và Nhận thức
Cung cấp các chương trình đào tạo và nâng cao nhận thức cho tất cả nhân viên tham gia vào quy trình chứng thực, chẳng hạn như nhà phát triển, chuyên viên bảo mật và kiểm toán viên, đảm bảo họ hiểu rõ vai trò, trách nhiệm và các thực tiễn tốt nhất trong quá trình chứng thực.
Cải tiến liên tục
Thúc đẩy văn hóa cải tiến liên tục thông qua phản hồi, đánh giá và nâng cấp lặp đi lặp lại trong khuôn khổ công nghệ và quản trị. Thường xuyên đánh giá và tinh chỉnh các quy trình chứng thực để thích ứng với các rủi ro, quy định và thay đổi. standards.
Giải pháp chứng thực phần mềm của Xygeni: Nâng tầm an ninh mạng
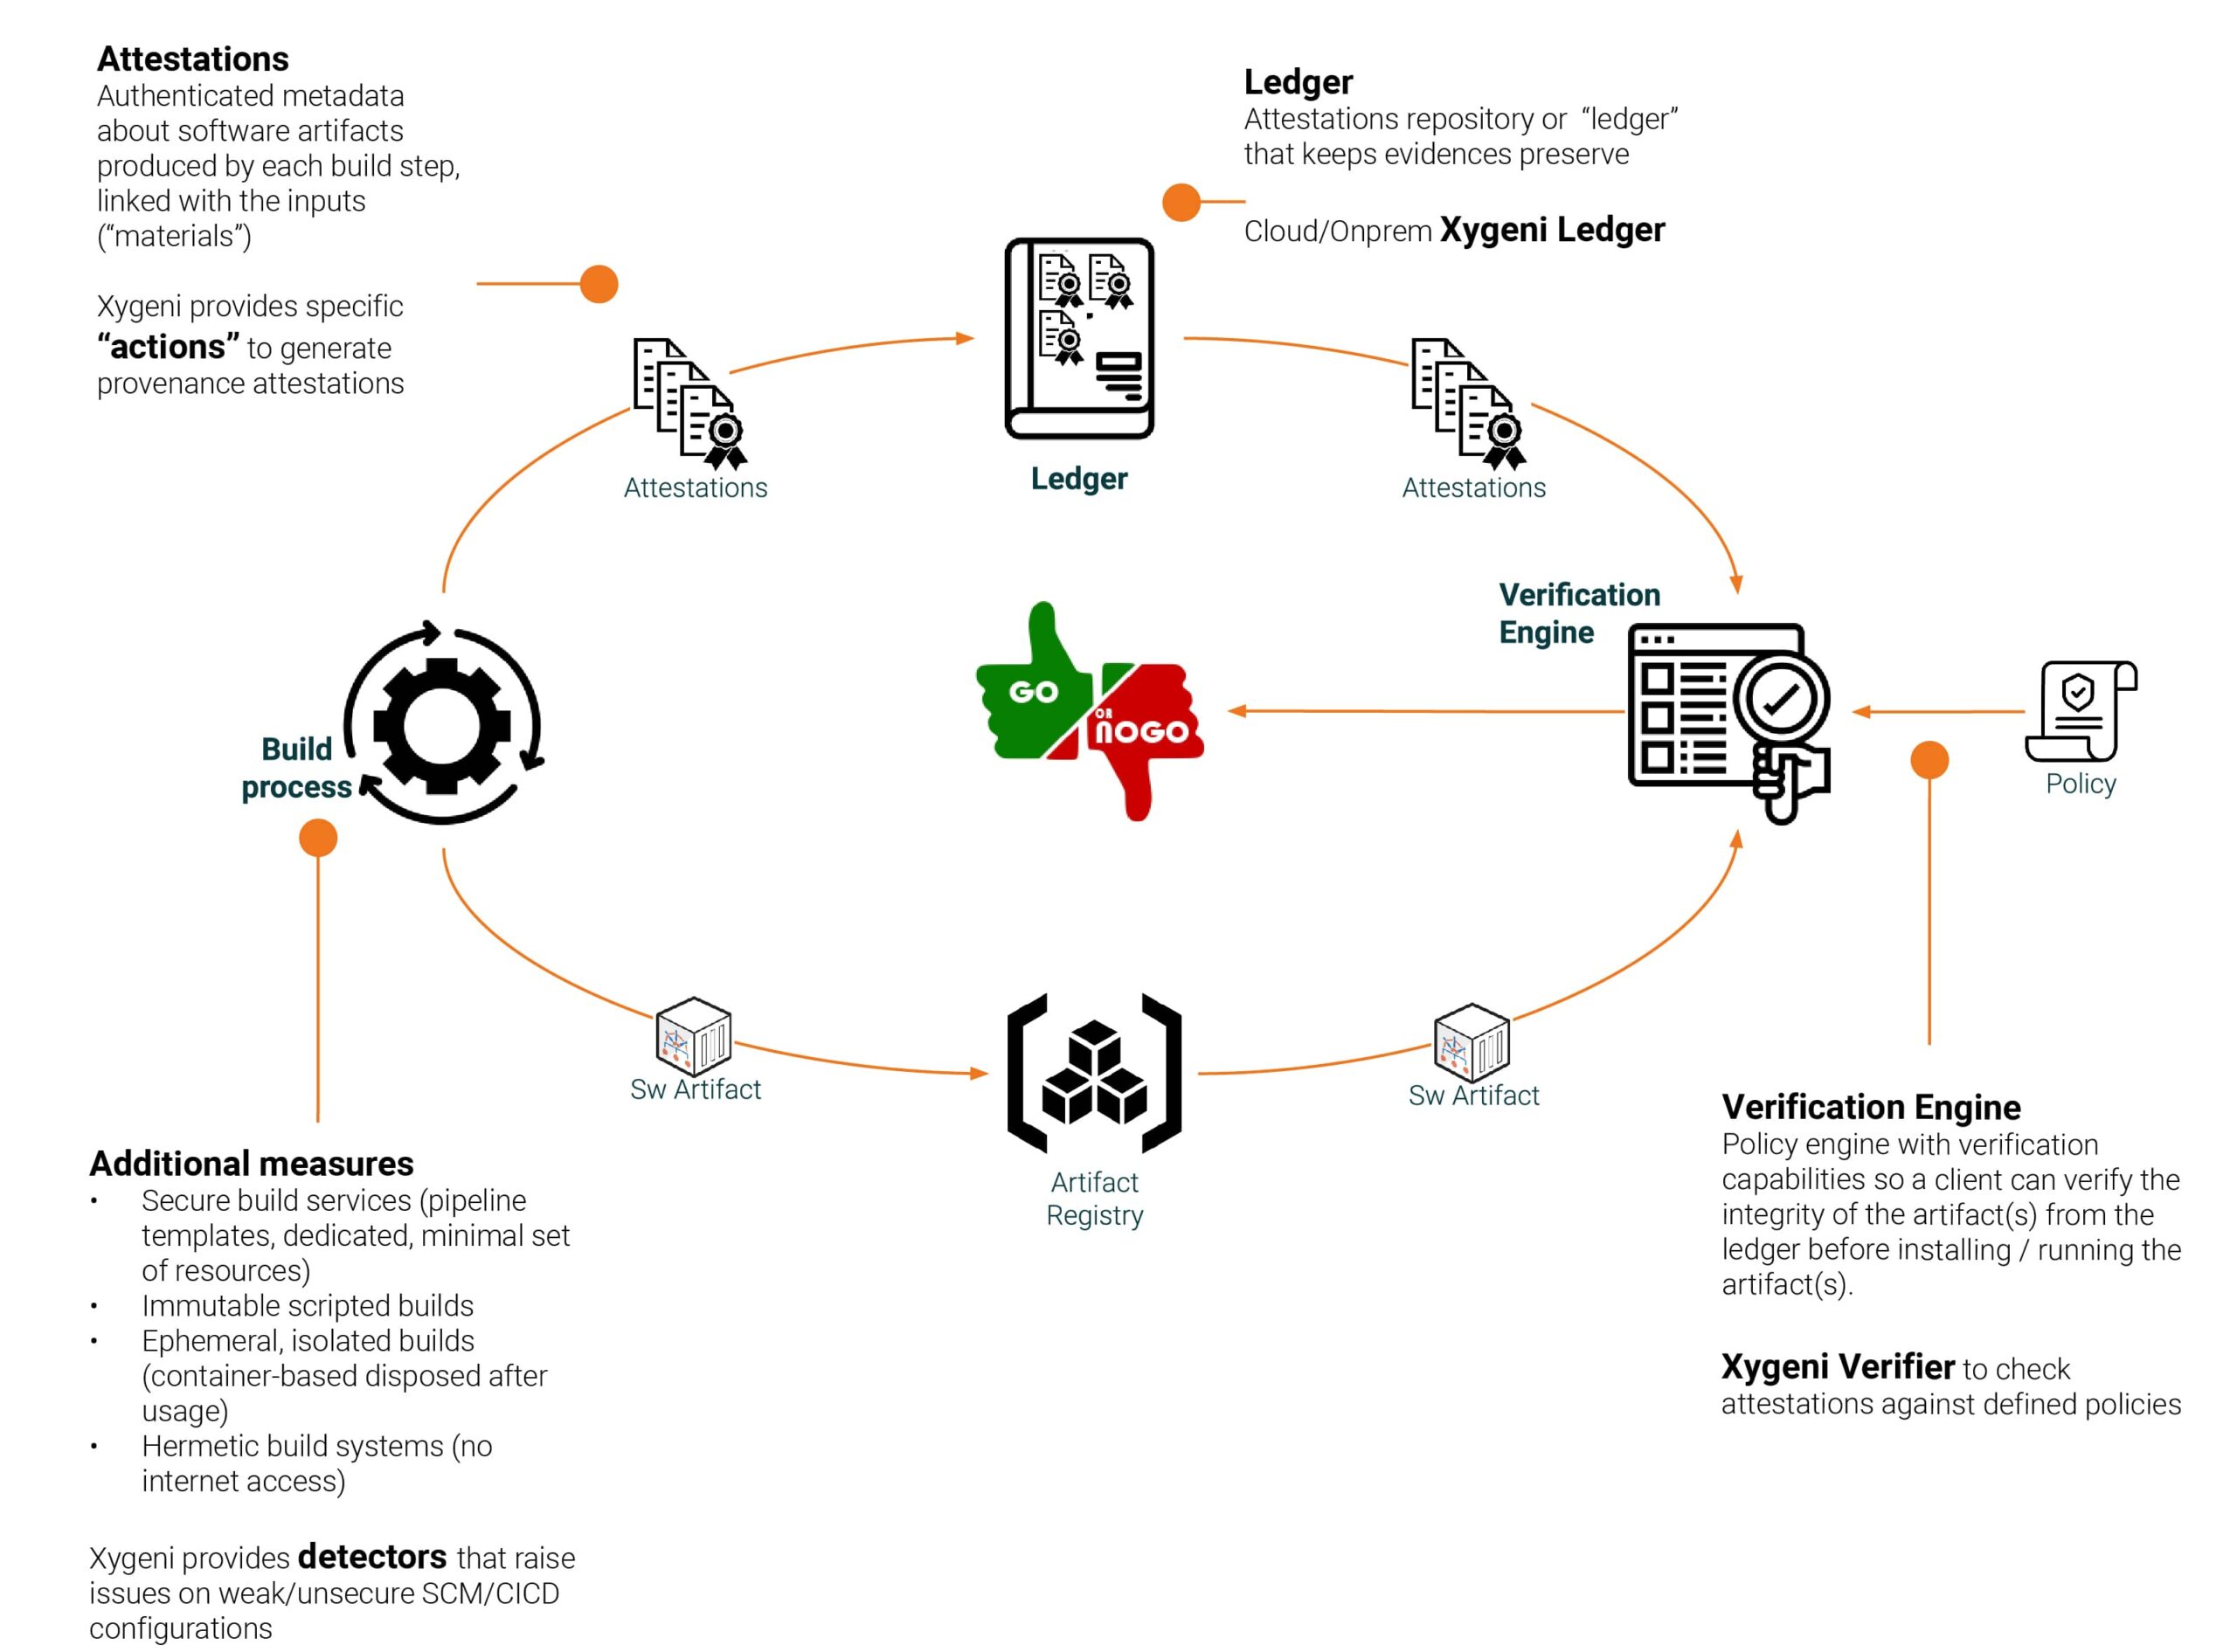
Giải pháp Chứng thực Phần mềm của Xygeni đảm bảo rằng mọi giai đoạn của vòng đời phát triển phần mềm (SDLC(tuân thủ các tiêu chuẩn bảo mật và tuân thủ cao nhất) standards. Bằng cách thêm xác nhận vào của bạn CI/CD pipelineXygeni cung cấp bằng chứng cho thấy phần mềm của bạn luôn an toàn và nguyên vẹn từ khi biên dịch đến khi triển khai.
Nền tảng của Xygeni xử lý các vấn đề bảo mật. build attestations Thông qua một hệ thống tự động tạo, lưu trữ và kiểm tra các chứng thực. Điều này đảm bảo rằng toàn bộ quá trình phát triển phần mềm của bạn—từ mã nguồn đến triển khai—được giám sát, xác minh và bảo vệ khỏi sự can thiệp trái phép. Giải pháp của chúng tôi sử dụng chứng thực Supply Chain Levels for Software Artifacts (SLSA) để xây dựng chuỗi tin cậy, ngăn chặn các thay đổi trái phép hoặc lỗ hổng bảo mật xâm nhập vào mã nguồn của bạn.
Các tính năng chính của giải pháp chứng thực của Xygeni:
- Tự động hóa hoàn toàn: Các chứng nhận được tạo tự động trong quá trình xây dựng, đảm bảo các thành phần phần mềm của bạn đáp ứng các yêu cầu bảo mật. standardkhông cần can thiệp thủ công.
- Vị ngữ chứng thực toàn bộ: T standard Định dạng chứng thực này cung cấp một bản tường thuật rõ ràng, được ghi chép lại về quy trình phát triển phần mềm, đảm bảo tính minh bạch.
- Công cụ xác minh: Nền tảng của Xygeni bao gồm một công cụ xác minh mạnh mẽ, đối chiếu các chứng thực với các chính sách được xác định trước để đảm bảo tuân thủ và tính hợp lệ.
- Lưu trữ an toàn: Các chứng thực được mã hóa và lưu trữ an toàn, bảo vệ chúng khỏi bị giả mạo.
- Nguồn gốc và SBOM Tích hợpGiải pháp của Xygeni tích hợp với Danh mục Vật liệu Phần mềm (Software Bill of Materials)SBOM) để cung cấp bản mô tả chi tiết về tất cả các thành phần phần mềm, đảm bảo khả năng truy xuất nguồn gốc đầy đủ của các phụ thuộc mã nguồn mở và độc quyền.
Bằng cách sử dụng giải pháp chứng thực của Xygeni, các công ty có thể chủ động nâng cao bảo mật, đón đầu các mối đe dọa mới và đáp ứng các quy định thay đổi như của NIST và SLSA standardsĐiều này giúp xây dựng niềm tin vào chuỗi cung ứng phần mềm của bạn và đáp ứng các yêu cầu tuân thủ nghiêm ngặt, tạo ra một quy trình phát triển an toàn và mạnh mẽ.
Dành cho các tổ chức đang tìm cách áp dụng Software Supply Chain Security (SSCSCác công cụ chứng thực của Xygeni mang đến khả năng hiển thị, kiểm soát và sự tự tin vượt trội ở mọi giai đoạn phát triển.

