






Việc biết cách tránh phần mềm độc hại không còn là một mục trong danh sách kiểm tra mà đã trở thành một thói quen hàng ngày đối với bất kỳ ai phát hành phần mềm. Các thư viện phụ thuộc mã nguồn mở, CI/CD pipelineCác công nghệ mã nguồn mở, và giờ đây là các trợ lý lập trình AI, đều cung cấp cho kẻ tấn công những điểm xâm nhập mới vào chuỗi cung ứng của bạn. Một chiến lược phòng chống phần mềm độc hại hiện đại phải bao quát cả ba, chứ không chỉ mã nguồn do nhóm của bạn tự viết.
Hướng dẫn này sẽ trình bày bảy bước tạo nên một phương pháp phòng chống phần mềm độc hại hiệu quả hiện nay: từ phát hiện thời gian thực và kiểm tra CVE đến rủi ro mới nhất, phần mềm độc hại được đưa vào thông qua mã do AI tạo ra và các tác nhân lập trình AI.
Ý nghĩa thực sự của việc “tránh phần mềm độc hại” trong chuỗi cung ứng phần mềm
Trong bảo mật ứng dụng, phòng chống phần mềm độc hại không chỉ là một biện pháp kiểm soát duy nhất. Đó là sự bao phủ nhiều lớp trên bốn vị trí mà kẻ tấn công thực sự hoạt động:
- Các phụ thuộc mã nguồn mở: Các gói phần mềm độc hại được phát tán lên npm, PyPI, Maven và các kho lưu trữ khác, thường là trước khi có bất kỳ chữ ký chống vi-rút nào dành cho chúng.
- Mã ứng dụng: các cửa hậu, mã độc Trojan và logic khó hiểu được giấu bên trong mã nguồn của chính phần mềm hoặc mã nguồn đóng góp.
- CI/CD pipelines: các shell đảo ngược, tải xuống độc hại và trái phép pipeline Những thay đổi đó được thực thi với quyền hạn cao hơn nhiều so với một chiếc máy tính xách tay.
- Phát triển được hỗ trợ bởi AI: Các gói phần mềm được tạo ra bởi các trợ lý lập trình AI và sau đó được kẻ tấn công đăng ký trước khi nhà phát triển chấp nhận đề xuất.
Mỗi lớp cần có logic phát hiện riêng. Đó là ý tưởng cốt lõi đằng sau việc phòng chống phần mềm độc hại ở cấp độ tổ chức: không có một trình quét nào bao quát cả bốn lớp.
Cách phòng tránh phần mềm độc hại: 7 bước quan trọng
| Bước | Hoạt động | Tại sao nó quan trọng |
|---|---|---|
| 1 | Áp dụng tính năng phát hiện phần mềm độc hại theo thời gian thực. | Ngăn chặn các mối đe dọa zero-day trước khi chúng xuất hiện dưới dạng chữ ký. |
| 2 | Quét các thư viện phụ thuộc mã nguồn mở và chạy kiểm tra lỗ hổng bảo mật CVE. | Phát hiện các lỗ hổng bảo mật đã biết và tiềm ẩn trong thư viện. |
| 3 | Bảo vệ bạn CI/CD pipeline | Ngăn chặn phần mềm độc hại xâm nhập trong quá trình xây dựng và triển khai. |
| 4 | Hãy cảnh giác với nguy cơ phần mềm độc hại trong mã do AI tạo ra. | Đóng lại điểm xâm nhập mới nhất: những gói hàng ảo giác và lộn xộn. |
| 5 | Duy trì khả năng giám sát toàn diện trên toàn bộ hệ thống AppSec của bạn. | Loại bỏ những điểm mù giữa các công cụ gốc và công cụ của bên thứ ba. |
| 6 | Phù hợp với các quy định mới nổi (NIS2, DORA, Đạo luật AI của EU) | Biến áp lực tuân thủ thành động lực thúc đẩy vệ sinh. |
| 7 | Đào tạo các nhà phát triển và đội ngũ. | Giảm thiểu sai sót do con người gây ra, vốn là nguyên nhân chính của hầu hết các cuộc tấn công. |
1. Áp dụng phát hiện phần mềm độc hại theo thời gian thực
Các công cụ bảo mật truyền thống dựa vào các chữ ký đã biết, điều đó có nghĩa là chúng chỉ phát hiện phần mềm độc hại sau khi đã có người khác bị tấn công. Các mối đe dọa zero-day không chờ đến khi có mã CVE được lập.
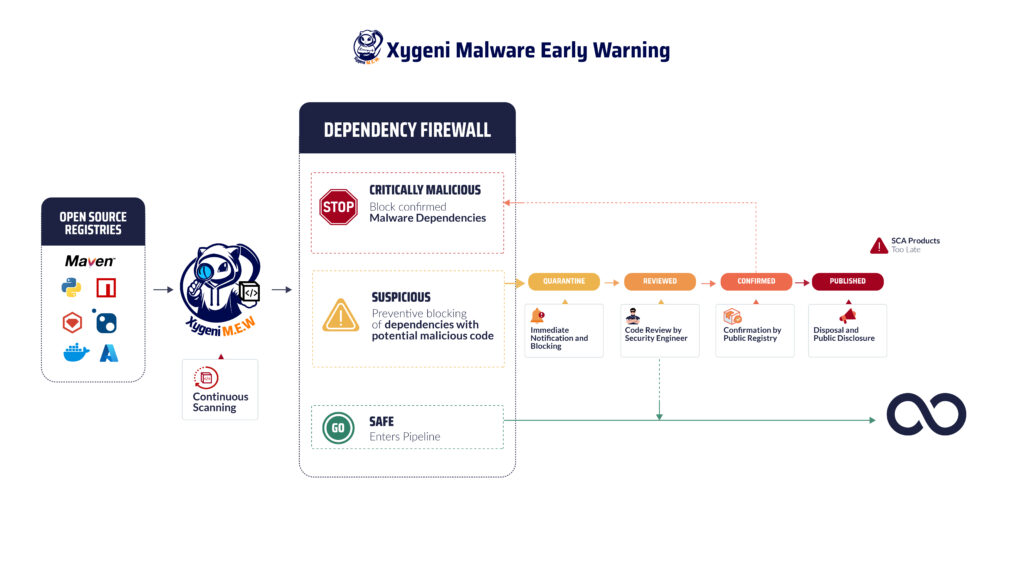
Hệ thống cảnh báo sớm của Xygeni khắc phục được lỗ hổng đó. Nó liên tục quét các kho lưu trữ công khai như NPM, PyPI và Maven và gắn cờ các gói độc hại ngay khi chúng được xuất bản, sử dụng trí tuệ nhân tạo của riêng mình thay vì chờ đợi chữ ký công khai. Đây chính là điều mà một chiến lược phòng chống phần mềm độc hại theo thời gian thực thực sự cần: phát hiện với tốc độ xuất bản, chứ không phải tốc độ kiểm tra.
2. Quét các thư viện phụ thuộc mã nguồn mở và chạy kiểm tra lỗ hổng bảo mật CVE.
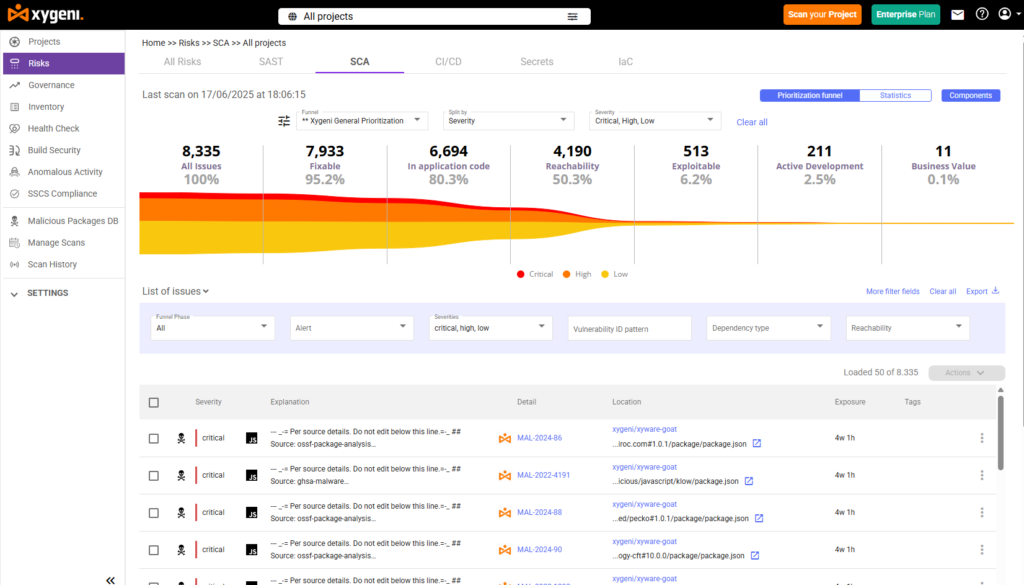
Kiểm tra CVEViệc quét các lỗ hổng bảo mật thông thường (CVE), tức là kiểm tra các lỗ hổng đã được công bố, là bước cơ bản trong bất kỳ chương trình phòng chống phần mềm độc hại nào. Tuy nhiên, chỉ riêng việc này thôi là chưa đủ. Kiểm tra CVE chỉ bao gồm các lỗ hổng đã được công bố, điều này mở ra cơ hội cho bất kỳ lỗ hổng nào mới hơn hoặc ít được chú ý hơn.
Xygeni's Phân tích thành phần phần mềm Phương pháp này tiến xa hơn bằng cách kết hợp kiểm tra CVE với phân tích khả năng truy cập và khả năng khai thác, nhờ đó nhóm của bạn sẽ ưu tiên các lỗ hổng thực sự có thể truy cập được trong mã nguồn thay vì theo đuổi từng mục trong nguồn cấp dữ liệu. Chính ngữ cảnh đó biến một danh sách lỗ hổng dài thành một danh sách dễ quản lý hơn.
3. Bảo mật của bạn CI/CD Pipeline
A pipeline Nó hoạt động với nhiều đặc quyền hơn và ít sự giám sát của con người hơn bất kỳ máy tính xách tay nào, điều này khiến nó trở thành mục tiêu có giá trị cao. Xygeni's CI/CD Bảo mật và Phát hiện bất thường Hãy chú ý đến các hành vi mà kẻ tấn công thực sự sử dụng: các nỗ lực tấn công bằng shell đảo ngược, tải xuống phần mềm độc hại trong quá trình xây dựng, các lệnh Cơ sở hạ tầng dưới dạng mã (IAC) không an toàn trong cấu hình Terraform hoặc Kubernetes, và các thay đổi trái phép đối với các tập lệnh xây dựng hoặc bảo vệ nhánh.
Build Integrity, dựa trên SLSA và in-toto, bổ sung thông tin nguồn gốc cho các hiện vật của bạn. pipeline tạo ra, vì vậy bạn có thể xác minh điều gì thực sự đã tạo nên một bản phát hành nhất định và phát hiện hành vi giả mạo. commit và triển khai. Pipeline security Đây là điểm mà nhiều kế hoạch phòng chống phần mềm độc hại không thể làm được, và cũng chính là nơi mà những kẻ tấn công đã nhắm đến.
Bảo vệ các thư viện mã nguồn mở của bạn khỏi phần mềm độc hại.
Khám phá các chiến lược chủ động để bảo vệ phần mềm mã nguồn mở của bạn khỏi các mối đe dọa phần mềm độc hại. Tải xuống báo cáo chuyên đề của chúng tôi để có được những thông tin thiết yếu về bảo vệ khỏi phần mềm độc hại.
4. Cẩn trọng với nguy cơ phần mềm độc hại trong mã do AI tạo ra
Đây là mục mới nhất trong các bước phòng tránh phần mềm độc hại, và nó xứng đáng được đề cập riêng thay vì chỉ là một chú thích. Trợ lý lập trình AI đôi khi đề xuất các gói phần mềm không tồn tại. Kẻ tấn công theo dõi những tên phần mềm ảo này và đăng ký chúng trên các kho lưu trữ công khai trước đó, một kỹ thuật được gọi là slopsquatting. Một nhà phát triển chấp nhận đề xuất của AI mà không kiểm tra sẽ cài đặt bất cứ thứ gì mà kẻ tấn công đã đưa vào.
Vấn đề này không chỉ mang tính lý thuyết. Một nghiên cứu được bình duyệt của USENIX Security 2025 đã phân tích 2.23 triệu mẫu mã trên 16 mô hình ngôn ngữ lớn và phát hiện ra rằng 19.7% các gói được đề xuất không tồn tại, tạo ra hơn 205,000 tên gói ảo duy nhất. Tệ hơn nữa, 43% trong số những tên ảo đó xuất hiện lặp đi lặp lại một cách nhất quán trong các lần nhắc nhở khác nhau, điều đó có nghĩa là chúng đủ dễ đoán để kẻ tấn công có thể thu thập trước.
Xygeni's MEW (Cảnh báo sớm phần mềm độc hại) Quá trình xác thực được áp dụng bất kể gói phần mềm được yêu cầu bởi nhà phát triển là con người hay được đề xuất bởi trợ lý lập trình AI: nó kiểm tra các gói phần mềm mới và hiện có dựa trên thông tin tình báo về phần mềm độc hại của Xygeni trước khi chúng được chấp nhận trong bản dựng. Về phía mã nguồn, DevAI của Xygeni sẽ gắn cờ các lỗ hổng trong cả mã do con người viết và mã do AI tạo ra trực tiếp trong IDE, do đó các vấn đề do đề xuất của AI gây ra sẽ xuất hiện trước khi mã được đưa vào sử dụng, chứ không phải sau đó.
bạn không cần ullamcorper mattis, pulvinar dapibus leo.
5. Duy trì khả năng giám sát toàn diện trên toàn bộ hệ thống bảo mật ứng dụng của bạn.
Bạn không thể ngăn chặn phần mềm độc hại trong các thành phần mà bạn không thể nhìn thấy. Hầu hết các tổ chức hiện nay đều sử dụng nhiều hơn một phần mềm quét, thường là sự kết hợp giữa các công cụ tích hợp sẵn và các giải pháp chuyên biệt của bên thứ ba. Xygeni's ASPM (Application Security Posture ManagementLớp này hợp nhất các phát hiện từ các công cụ quét gốc và công cụ của bên thứ ba thành một cái nhìn tổng quan về rủi ro, và áp dụng cùng một nguyên tắc. Phân loại bệnh nhân dựa trên trí tuệ nhân tạo, Giải thích và ưu tiên cho tất cả chúng, không chỉ những phát hiện do chính các công cụ quét của Xygeni tạo ra. Điều này đặc biệt quan trọng đối với việc phòng chống phần mềm độc hại: một mối quan hệ phụ thuộc độc hại được một công cụ gắn cờ và một mối quan hệ đáng ngờ pipeline Những thay đổi được người khác đánh dấu sẽ dễ dàng kết nối hơn khi chúng cùng hiển thị trong một khung nhìn.
6. Điều chỉnh biện pháp phòng chống phần mềm độc hại phù hợp với các quy định mới nổi.
Các quy định như NIS2, DORA và Đạo luật AI của EU đang thúc đẩy an ninh chuỗi cung ứng từ một thực tiễn tốt nhất trở thành một yêu cầu tuân thủ, đặc biệt là xung quanh phần mềm của bên thứ ba và việc tiết lộ lỗ hổng bảo mật. Xygeni hỗ trợ giám sát liên tục, quản lý rủi ro và báo cáo phù hợp với các khuôn khổ này, có nghĩa là các biện pháp kiểm soát ngăn chặn phần mềm độc hại tương tự như những biện pháp bảo vệ hệ thống của bạn. pipeline Đồng thời, cần xây dựng hồ sơ kiểm toán mà các cơ quan quản lý mong đợi. Áp lực tuân thủ không phải là lý do để thực hiện công việc này, nhưng nó là một động lực hữu ích đối với các tổ chức vẫn coi đó là tùy chọn.
7. Đào tạo các nhà phát triển và đội ngũ
Các công cụ phát hiện giúp thu hẹp hầu hết khoảng cách, nhưng nhận thức vẫn rất quan trọng. Các nhà phát triển biết được gói phần mềm bị sao chép trái phép hoặc phần mềm phụ thuộc được phân phối qua hình thức lừa đảo trông như thế nào sẽ ít có khả năng trở thành điểm xâm nhập ban đầu. Phần mềm phòng chống phần mềm độc hại làm giảm bề mặt tấn công; các nhóm được đào tạo bài bản sẽ giảm tần suất bề mặt đó bị kiểm tra.
Hệ thống cảnh báo sớm của Xygeni hoạt động như thế nào?
- Giám sát liên tụcXygeni liên tục quét các kho lưu trữ công cộng, bao gồm NPM, PyPI và Maven, theo dõi các gói phần mềm mới được phát hành ngay khi chúng xuất hiện thay vì chờ đến lịch quét định kỳ.
- Chặn các phần mềm độc hại đã biếtCác gói phần mềm phù hợp với hệ thống nhận diện phần mềm độc hại của Xygeni sẽ bị chặn ngay lập tức, không cho xâm nhập vào môi trường phát triển của bạn.
- Cách ly tự độngCác gói hàng khả nghi nhưng chưa được xác nhận sẽ được cách ly để tránh gây hại trong quá trình kiểm tra.
- Xác thực mối đe dọaNhóm nghiên cứu bảo mật của Xygeni phân tích các gói bị cách ly và hợp tác với các kho lưu trữ để xác nhận trạng thái, giúp ngăn chặn các cảnh báo sai làm gián đoạn quy trình làm việc của bạn.
- Cảnh báo thời gian thựcMỗi lần bị chặn hoặc cách ly sẽ kích hoạt cảnh báo qua email, Slack hoặc trang web.hooksVới những chi tiết mà nhóm của bạn cần để hành động.
- Công bố công khaiKhi mối đe dọa được xác nhận, Xygeni sẽ công bố thông tin chi tiết cho cộng đồng rộng lớn hơn, giúp ngăn chặn sự lây lan vượt ra ngoài phạm vi môi trường của bạn.

Câu hỏi thường gặp về cách tránh phần mềm độc hại
Cách hiệu quả nhất để tránh phần mềm độc hại trong phần mềm mã nguồn mở là gì?
Phương pháp hiệu quả nhất là kết hợp phát hiện thời gian thực, bắt giữ phần mềm độc hại trước khi có chữ ký công khai, với việc kiểm tra CVE thường xuyên và phân tích khả năng tiếp cận đối với các lỗ hổng đã biết. Quét dựa trên chữ ký đơn thuần sẽ bỏ sót các mối đe dọa zero-day; việc kết hợp nó với giám sát cảnh báo sớm từ các kho lưu trữ công khai sẽ khắc phục được nhược điểm này.
Phần mềm chống phần mềm độc hại là gì?
Phần mềm phòng chống phần mềm độc hại là công cụ phát hiện và chặn mã độc, gói phần mềm hoặc các tác nhân gây hại khác. pipeline phân tích hành vi trước khi đưa vào sản xuất. Phần mềm phòng chống phần mềm độc hại hiện đại không chỉ dừng lại ở việc so khớp chữ ký mà còn bao gồm phân tích hành vi, giám sát phụ thuộc và... CI/CD phát hiện bất thường.
"Slopsquatting" là gì và nó liên quan như thế nào đến việc phòng chống phần mềm độc hại?
Tấn công Slopsquatting là khi kẻ tấn công đăng ký một tên gói phần mềm mà trợ lý lập trình AI được biết là không thể tạo ra, sau đó chờ các nhà phát triển cài đặt nó bằng cách chấp nhận đề xuất của AI. Một nghiên cứu của USENIX Security năm 2025 cho thấy gần 1 trong 5 gói phần mềm được AI đề xuất không tồn tại, điều này khiến đây trở thành một rủi ro thực tế và có thể đo lường được đối với bất kỳ nhóm nào sử dụng công cụ lập trình AI.
Liệu các gói phần mềm mã nguồn mở có đáng tin cậy?
Hầu hết đều an toàn, nhưng không phải tất cả. Kẻ tấn công thường xuyên phát hành các phiên bản độc hại trông có vẻ hợp pháp hoặc lợi dụng sự nhầm lẫn về tên gọi. Giảm thiểu rủi ro có nghĩa là kết hợp phần mềm phòng chống phần mềm độc hại với việc giám sát liên tục kho lưu trữ và xác thực người duy trì gói phần mềm, chứ không chỉ dựa vào sự tin tưởng.
Liệu chỉ kiểm tra lỗ hổng bảo mật CVE thôi có đủ để ngăn chặn phần mềm độc hại?
Không. Việc kiểm tra CVE chỉ bao gồm các lỗ hổng đã được công khai. Phần mềm độc hại, đặc biệt là các mối đe dọa zero-day và các gói mã độc được tạo sẵn, cần được phát hiện theo thời gian thực ngoài việc kiểm tra CVE để thu hẹp khoảng cách giữa thời điểm công bố và thời điểm phát hiện.
Ưu tiên, khắc phục và bảo mật các rủi ro phần mềm của bạn
Tránh phần mềm độc hại trong mã nguồn mở. CI/CDVà việc phát triển có sự hỗ trợ của AI đòi hỏi khả năng phát hiện theo thời gian thực, chứ không chỉ là quét định kỳ. Đặt một bản demo or bắt đầu miễn phí Để xem Hệ thống Cảnh báo sớm của Xygeni và nền tảng AppSec toàn diện hoạt động cùng nhau như thế nào.
