Một phần mềm độc hại sẽ chạy tập lệnh cài đặt của nó ngay khi nhà phát triển gõ lệnh cài đặt, rất lâu trước khi bất kỳ ai biết nó là độc hại. Các công cụ quét mã của bạn đang xem xét kho lưu trữ. Công cụ điểm cuối của bạn đã thấy một tiến trình, chứ không phải một gói. Shield Nó nằm trên điểm cuối của nhà phát triển và chặn nó trước khi nó được thực thi.
Một tác nhân nhẹ · Máy trạm, máy chủ và trình chạy CI · Chính sách được quản lý tập trung
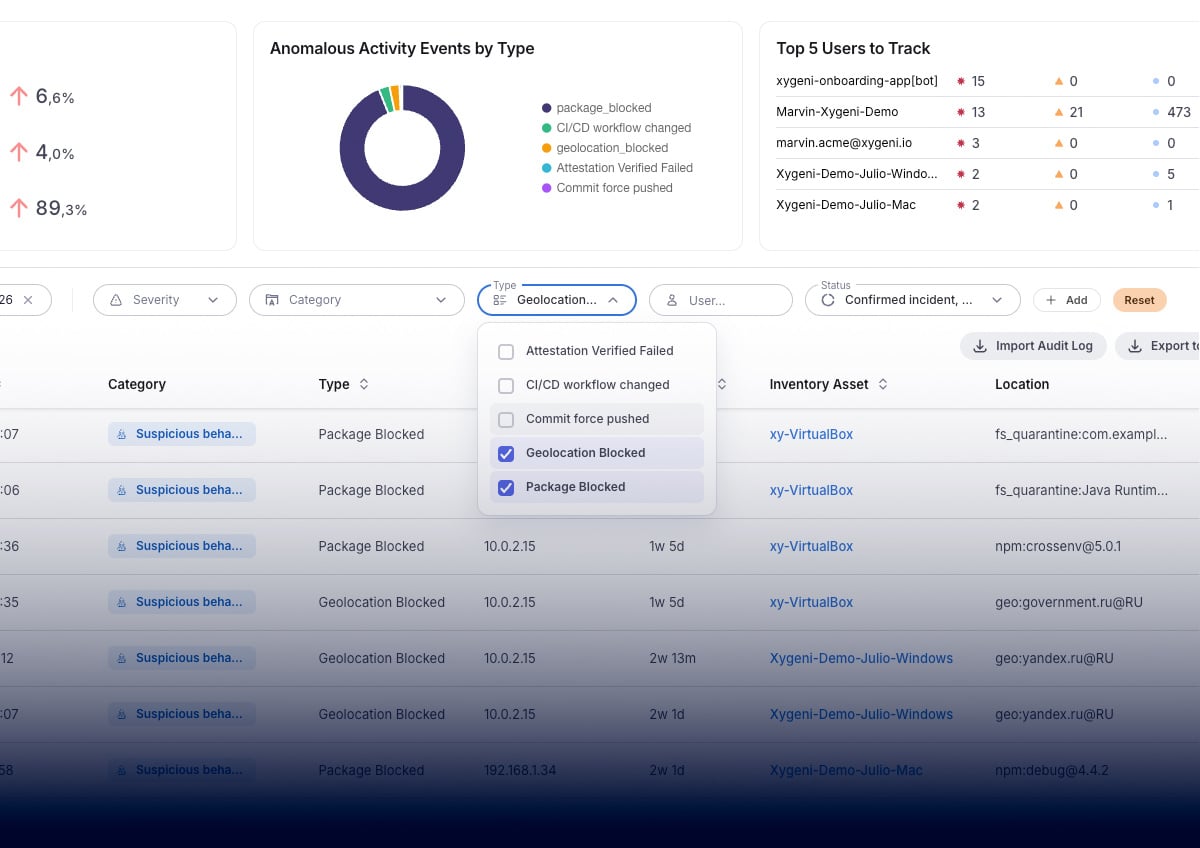
Ngăn chặn các phụ thuộc và tập lệnh độc hại ngay từ khi bắt đầu bằng cách bảo vệ các điểm cuối của nhà phát triển, nơi các cuộc tấn công thường khởi nguồn.
Shield Hệ thống chặn việc cài đặt gói phần mềm trong thời gian thực và kiểm tra chúng dựa trên thông tin tình báo phần mềm độc hại của Xygeni. Các gói phần mềm độc hại bị chặn ngay tại thời điểm cài đặt, chứ không được gắn cờ trong báo cáo vào sáng hôm sau. Điều tương tự cũng áp dụng cho mạng: các kết nối đến cơ sở hạ tầng độc hại đã biết sẽ bị cắt trước khi bất kỳ dữ liệu nào rời khỏi máy.
Xác định các quy tắc một lần và Shield Áp dụng các thiết lập này trên mọi máy tính trong tổ chức của bạn: tuổi thọ gói phần mềm tối thiểu, danh sách cho phép và từ chối, các registry được phê duyệt và điểm đến của lưu lượng truy cập đi ra.
Khi một sự kiện quan trọng xảy ra tại điểm cuối, Shield có thể ngắt kết nối mạng của máy đó, tự động hoặc theo yêu cầu, để sự cố chỉ dừng lại ở một máy tính xách tay thay vì lan rộng ra toàn bộ tổ chức.
Tường lửa thời gian chạy dành cho thiết bị đầu cuối của nhà phát triển.
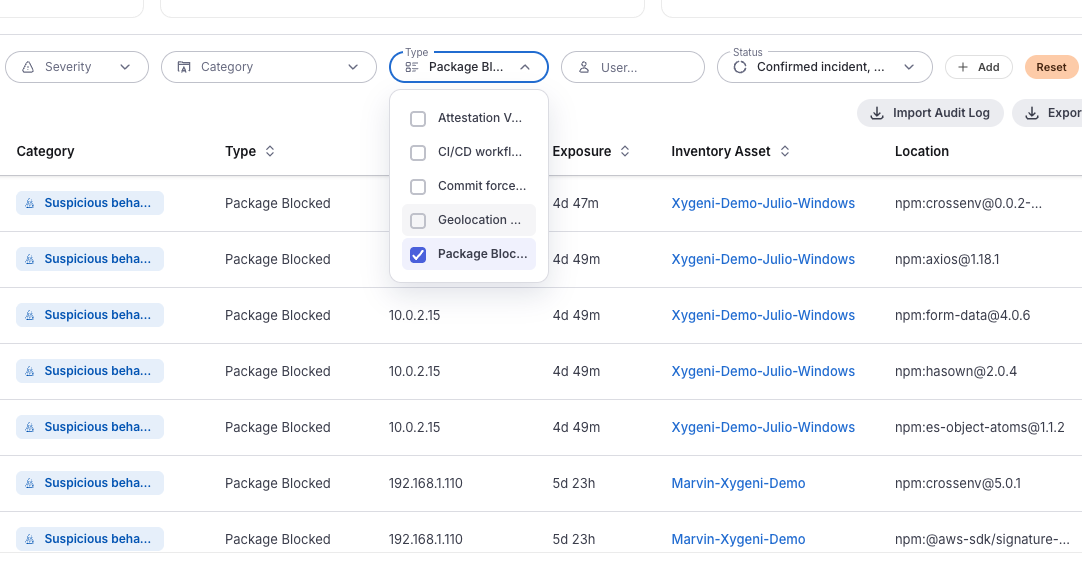
Mọi quá trình cài đặt gói phần mềm đều được chặn và xác thực trong thời gian thực. Hệ thống cảnh báo sớm phần mềm độc hại của Xygeni phát hiện các gói độc hại mà các công cụ dựa trên uy tín vẫn tin tưởng, mà không cần chờ CVE, cảnh báo hoặc chữ ký được công bố. Việc chặn diễn ra trước khi tập lệnh cài đặt được thực thi.
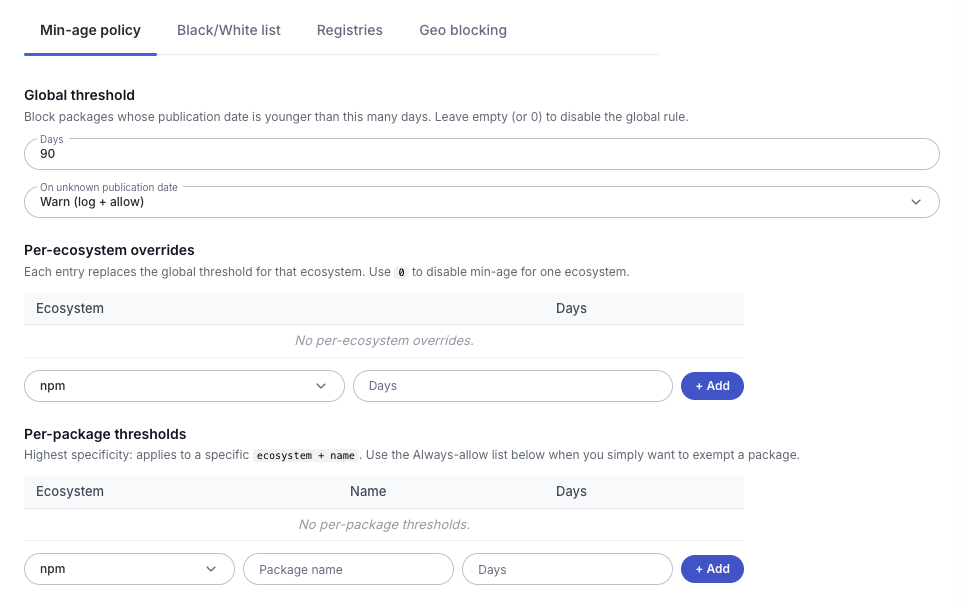
Các cuộc tấn công chuỗi cung ứng diễn ra nhanh nhất thường xuất hiện dưới những hình thức hoàn toàn mới. Shield Cho phép bạn chặn các gói được xuất bản gần đây hơn ngưỡng quy định, thiết lập quy tắc toàn cầu và ghi đè quy tắc đó cho từng hệ sinh thái, đồng thời quyết định điều gì sẽ xảy ra khi không thể xác định ngày xuất bản: cảnh báo và cho phép, hoặc chặn.
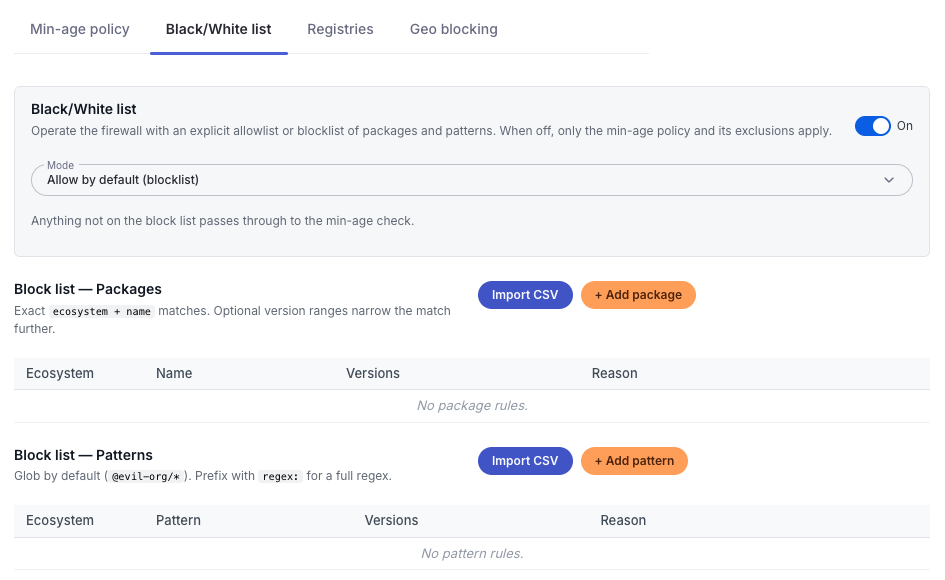
Hãy xác định những gì nhà phát triển của bạn có thể tải xuống và tải từ đâu. Duy trì danh sách cho phép và từ chối rõ ràng, và hạn chế việc cài đặt chỉ từ các registry mà tổ chức của bạn đã phê duyệt.
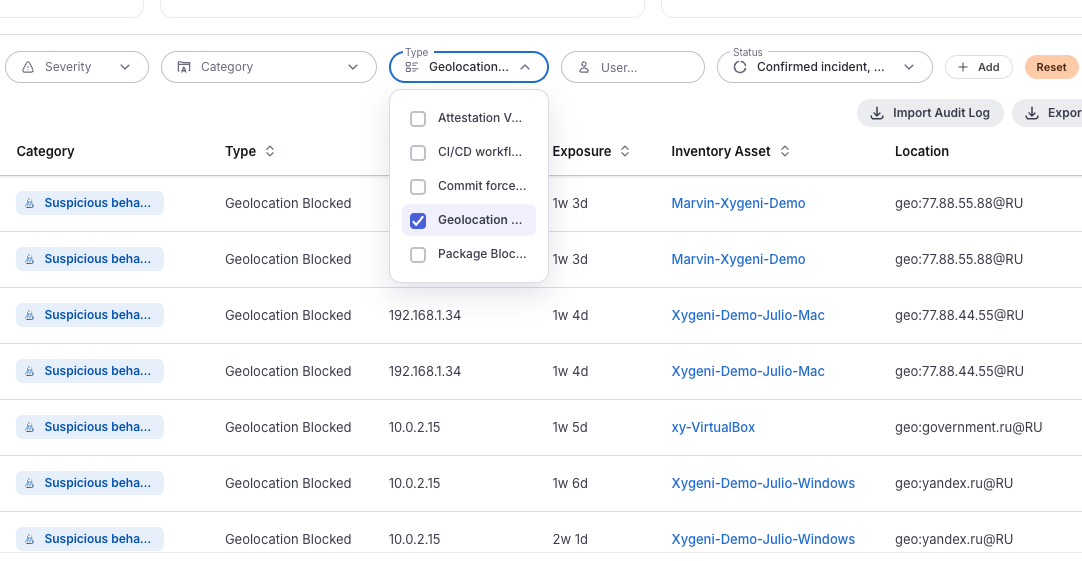
Mô hình tương tự cũng áp dụng cho các kết nối. Shield Công cụ này kiểm tra lưu lượng truy cập đi ra từ điểm cuối so với thông tin tình báo mạng cập nhật và chặn các kết nối đến các địa chỉ IP và tên miền độc hại đã biết được lấy từ các chỉ báo mối đe dọa, do đó phần mềm độc hại đã xâm nhập vào máy tính không thể truy cập vào cơ sở hạ tầng mà nó được thiết kế để gọi đến. Thêm vào đó, bạn có thể hạn chế lưu lượng truy cập đến các đích có rủi ro cao theo vị trí địa lý. Mỗi kết nối bị chặn đều được ghi lại cùng với đích đến mà nó đã cố gắng truy cập.
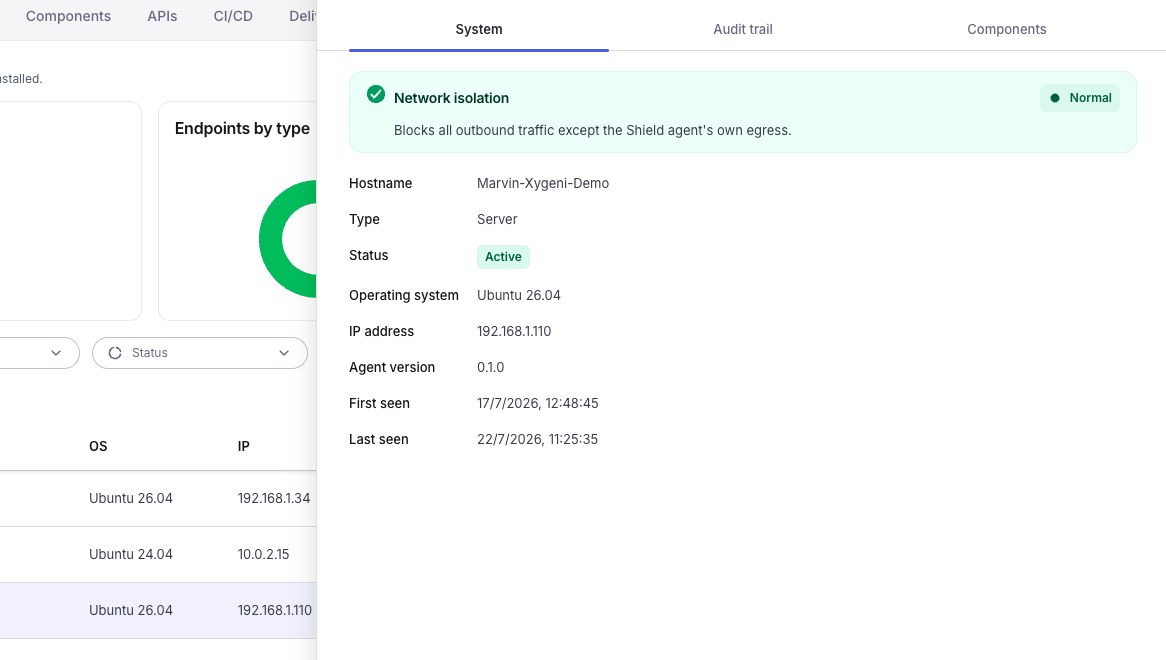
Cô lập máy bị xâm nhập và chặn tất cả lưu lượng truy cập đi ra ngoại trừ kênh riêng của tác nhân, để bạn vẫn kiểm soát được điểm cuối trong khi vẫn ngăn chặn được sự lây lan. Bật chế độ cảnh báo nghiêm ngặt và yêu cầu cô lập sẽ được tự động thực hiện ngay khi có cảnh báo nghiêm trọng xuất hiện trên bất kỳ điểm cuối nào.
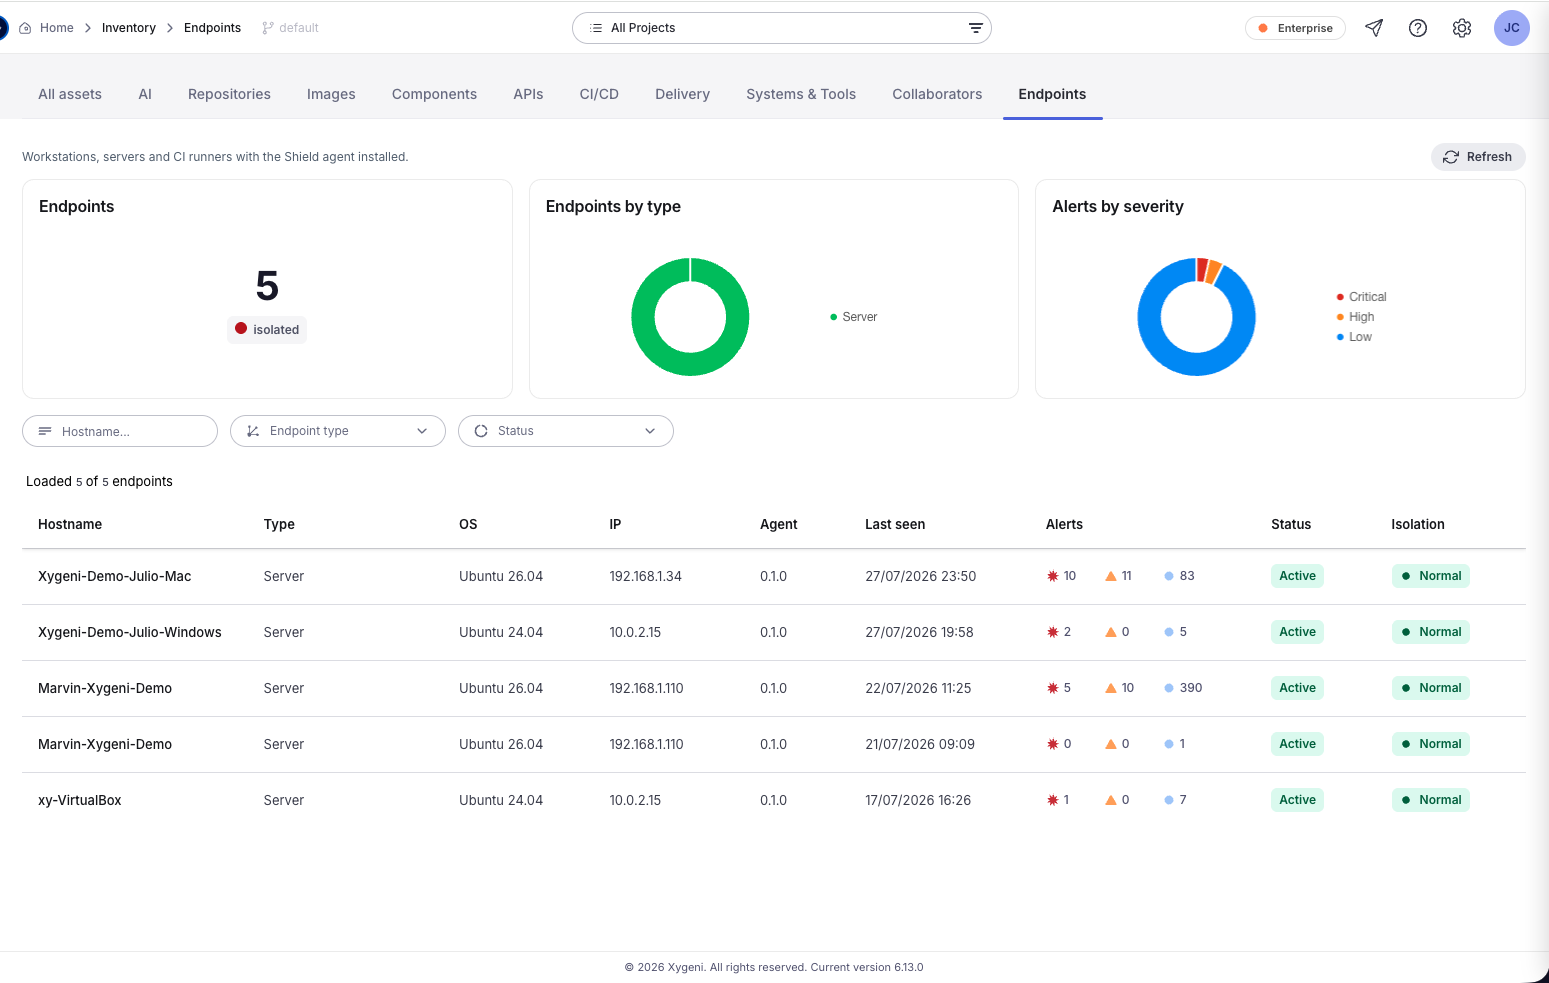
Xem tất cả các máy trạm, máy chủ và trình chạy CI đang hoạt động. Shield Thông tin về agent, bao gồm hệ điều hành, phiên bản agent, trạng thái hiện tại, thời điểm lần đầu và lần cuối được nhìn thấy, và số lượng chỗ ngồi trong giấy phép. Có thể lọc theo tên máy chủ, loại điểm cuối hoặc trạng thái.
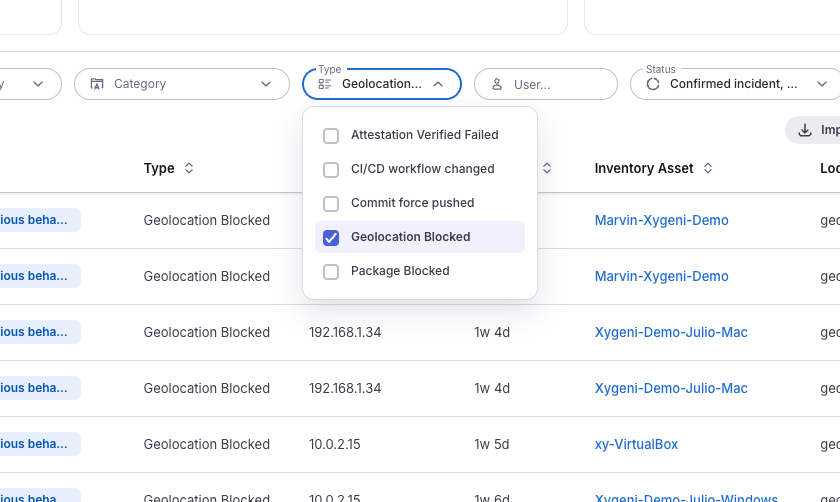
Mỗi lần bị chặn sẽ trở thành một sự kiện trên nền tảng, với các thông tin về mức độ nghiêm trọng, thời gian xảy ra, điểm cuối nơi sự kiện diễn ra, thời gian tiếp xúc và chính xác những gì đã bị chặn: gói phần mềm và phiên bản, hay đích đến. Có thể lọc theo mức độ nghiêm trọng, danh mục, loại, người dùng hoặc phạm vi ngày, và xuất dữ liệu.
Mỗi điểm cuối được bảo vệ đều có nhật ký kiểm toán và danh sách thành phần riêng, vì vậy bạn có thể tái tạo lại những gì đã xảy ra trên một máy cụ thể khi ai đó yêu cầu.
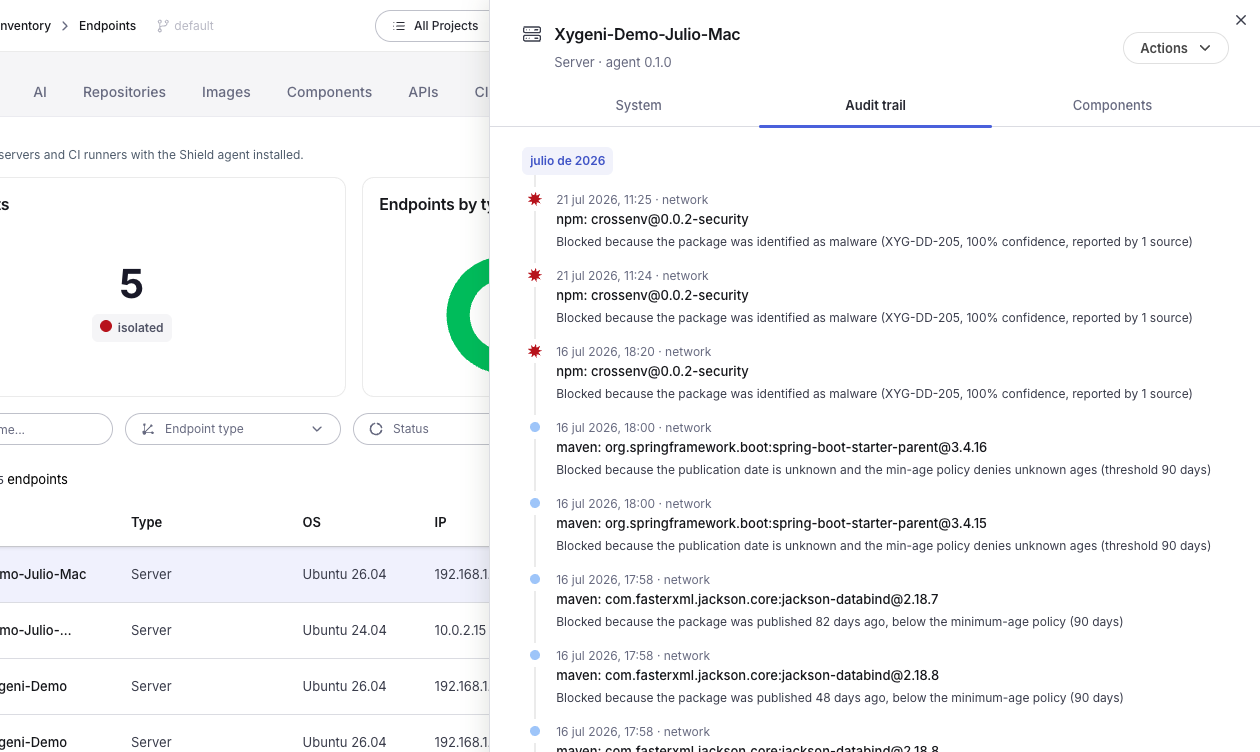
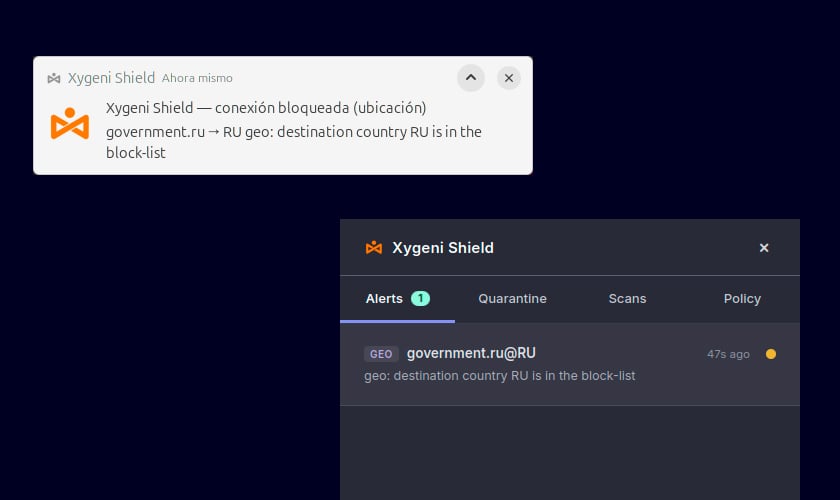
Một tác nhân nhẹ bao phủ các máy trạm, máy chủ và trình chạy CI, với các chỗ ngồi linh hoạt để phạm vi phủ sóng theo người dùng chứ không phải phần cứng của bạn.
Tìm và khắc phục các rủi ro API trong mã nguồn trước khi chúng được đưa vào sản xuất.
Quét mã và phân tích phụ thuộc sẽ phân tích kho lưu trữ. Công cụ điểm cuối giám sát các tiến trình và kết nối nhưng không có ngữ cảnh bảo mật ứng dụng để diễn giải một gói hoặc một registry. Giữa hai điều đó là thời điểm một phụ thuộc độc hại thực sự được thực thi, trên máy tính của nhà phát triển. Đó là nơi mà... Shield hoạt động.
Các phương pháp dựa trên danh tiếng và chữ ký cho phép bạn phát hiện gói phần mềm độc hại sau khi đã có người khác bị nhiễm. Shield Nó chặn các hành vi và phân tích rủi ro, điều này làm cho nó hữu ích vào ngày một cuộc tấn công mới xảy ra, và hỗ trợ nó bằng thông tin tình báo mạng hiện tại để bất kỳ thứ gì xâm nhập được đều không thể gửi dữ liệu về máy chủ.
Các khối, sự cô lập và sự kiện địa lý đều xuất hiện trong cùng một bảng điều khiển với mã, phần phụ thuộc của bạn, pipeline và những phát hiện bí mật, với một dấu vết kiểm toán duy nhất. Không phải một đặc vụ khác với một nhiệm vụ khác. dashboard và khác login.
Phát hiện điểm cuối giám sát các tiến trình, tệp và kết nối ở cấp độ hệ điều hành. Nó không biết kho lưu trữ gói là gì, liệu một phần phụ thuộc có độc hại hay không, hoặc liệu một phiên bản đã được phát hành ngày hôm qua hay chưa. Shield Mang ngữ cảnh bảo mật ứng dụng đến điểm cuối của nhà phát triển và thực thi chính sách đối với những vấn đề mà bảo mật ứng dụng quan tâm.
Shield Đây là một tác nhân nhẹ kiểm tra quá trình cài đặt ngay khi chúng diễn ra. Các nhà phát triển chỉ nhận thấy nó khi có điều gì đó bị chặn, và lý do chặn được đưa ra kèm theo.
Việc cài đặt các gói phần mềm độc hại và trái phép, các gói phần mềm có thời gian cài đặt mới hơn ngưỡng tối thiểu cho phép, cài đặt từ các registry mà bạn chưa phê duyệt, các gói phần mềm nằm trong danh sách từ chối, các kết nối đi ra từ các địa chỉ IP và tên miền độc hại đã biết, và lưu lượng truy cập đến các khu vực địa lý mà bạn đã hạn chế.
Bạn tự quyết định. Chính sách độ tuổi tối thiểu cho phép bạn cảnh báo và cho phép, hoặc chặn, khi ngày xuất bản không được biết.
Đúng vậy. Ngưỡng tuổi tối thiểu toàn cầu có thể được điều chỉnh cho từng hệ sinh thái và có thể bị vô hiệu hóa đối với một hệ sinh thái cụ thể nếu cần.
Nó chặn tất cả lưu lượng truy cập đi ra từ máy đó ngoại trừ... Shield Kênh riêng của tác nhân, do đó điểm cuối được giới hạn nhưng vẫn có thể quản lý được. Bạn có thể kích hoạt nó theo yêu cầu hoặc bật chế độ cảnh báo nghiêm ngặt để yêu cầu cách ly tự động khi có cảnh báo quan trọng.
Trên các máy trạm của nhà phát triển, trên máy chủ và trên các trình chạy CI. Việc cấp phép sử dụng các "giấy phép linh hoạt" (floating seats).
Đúng vậy. Mỗi khối là một sự kiện với đầy đủ chi tiết, và mỗi điểm cuối đều lưu giữ nhật ký kiểm toán riêng. Các sự kiện có thể được lọc và xuất khẩu.
với Nền tảng bảo mật ứng dụng Xygeni All-In-One.
