Thời gian ngừng hoạt động do các cuộc tấn công từ chối dịch vụ phân tán (DDoS) gây ra mối đe dọa đáng kể cho các doanh nghiệp thuộc mọi quy mô, dẫn đến mất doanh thu, thiệt hại về uy tín và gián đoạn các dịch vụ thiết yếu. Nếu bạn đang thắc mắc tấn công DDoS là gì và hoạt động như thế nào, câu trả lời là các cuộc tấn công này làm quá tải hệ thống mục tiêu bằng lưu lượng truy cập bất hợp pháp, ngăn người dùng hợp pháp truy cập vào các tài nguyên quan trọng. Để chống lại mối đe dọa ngày càng gia tăng này một cách hiệu quả, việc hiểu rõ về các cuộc tấn công DDoS là điều cần thiết.
Định nghĩa:
Tấn công DDoS là gì? #
Tấn công từ chối dịch vụ phân tán (DDoS) làm gián đoạn hoạt động của máy chủ, mạng hoặc dịch vụ trực tuyến bằng cách làm quá tải hệ thống với lưu lượng truy cập quá mức từ nhiều nguồn khác nhau. Lượng truy cập độc hại này, thường được điều phối thông qua mạng botnet, làm cạn kiệt tài nguyên của mục tiêu, khiến người dùng hợp pháp không thể truy cập được.
Tấn công DDoS hoạt động như thế nào? #
Các cuộc tấn công từ chối dịch vụ phân tán (DDoS) khai thác hệ thống. Lỗ hổng và những hạn chế về nguồn lực. Đây là cách chúng thường hoạt động:
- Triển khai BotnetKẻ tấn công giành quyền kiểm soát nhiều thiết bị, tạo thành một mạng botnet.
- Quá tải giao thôngMạng botnet tấn công mục tiêu bằng cách sử dụng các giao thức như HTTP hoặc UDP để làm ngập mục tiêu.
- Gián đoạn dịch vụMục tiêu bị chậm lại hoặc gặp sự cố, dẫn đến thời gian ngừng hoạt động.
Các loại tấn công DDoS #
1. Tấn công dựa trên khối lượng #
- Lũ lụt UDPÁp đảo mục tiêu bằng các gói tin Giao thức Dữ liệu Người dùng (User Datagram Protocol).
- khuếch đại DNSKhai thác máy chủ DNS để khuếch đại lưu lượng tấn công.
- ICMP FloodsSử dụng các yêu cầu ping để làm cạn kiệt tài nguyên.
2. Tấn công giao thức #
- Lũ lụt SYNKhai thác lỗ hổng trong quá trình bắt tay TCP để làm quá tải máy chủ.
- Ping của cái chếtGửi các gói dữ liệu quá khổ để làm sập hệ thống.
- Xì Trum tấn côngSử dụng các gói tin ICMP giả mạo để tấn công mạng từ chối dịch vụ.
3. Tấn công lớp ứng dụng #
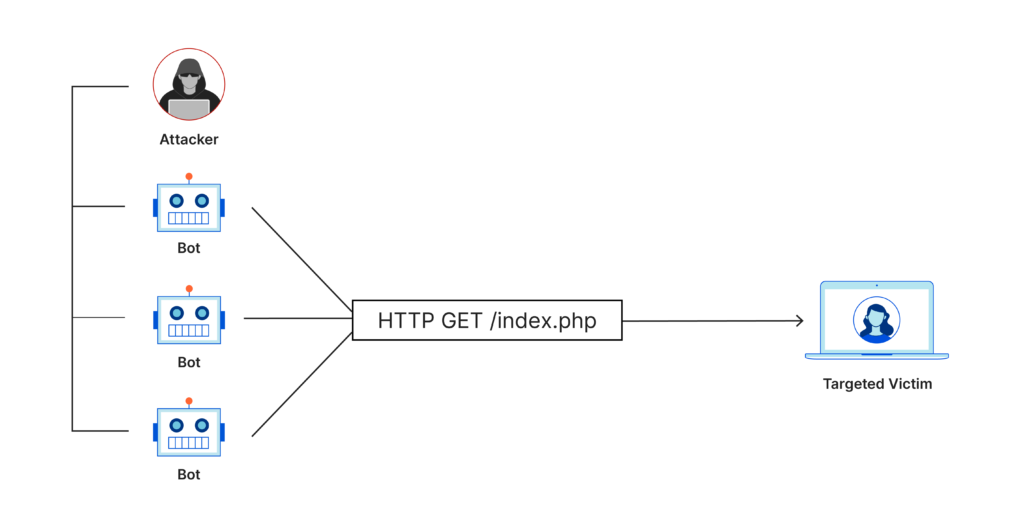
- Tấn công HTTP FloodLàm quá tải máy chủ bằng các yêu cầu HTTP.
- chậm chạpTận dụng tối đa nguồn lực bằng cách duy trì các kết nối mở.
Các cuộc tấn công DDoS và những tác động thứ cấp của chúng #
- Chiến thuật nghi binhKẻ tấn công thường sử dụng loại tấn công này để đánh lạc hướng đội ngũ CNTT trong khi tiến hành các cuộc tấn công khác, chẳng hạn như mã độc tống tiền hoặc đánh cắp dữ liệu.
- Tổn thất kinh tếThời gian ngừng hoạt động kéo dài có thể gây thiệt hại cho doanh nghiệp. $ 218,000 mỗi giờ trung bình (Viện Ponemon).
- Các ngành công nghiệp có nguy cơCác lĩnh vực như tài chính, thương mại điện tử và chăm sóc sức khỏe thường là mục tiêu tấn công do phụ thuộc vào thời gian hoạt động liên tục.
Xygeni giúp ngăn chặn các cuộc tấn công DDoS như thế nào? #
Xygeni's Application Security Posture Management (ASPM) Cung cấp các khả năng nâng cao để bảo vệ chống lại các cuộc tấn công từ chối dịch vụ phân tán (DDoS):
- Giám sát thời gian thựcPhát hiện các mô hình lưu lượng truy cập bất thường cho thấy hoạt động tấn công từ chối dịch vụ phân tán (DDoS).
- Phát hiện bất thường: Xác định và ngăn chặn các hành vi bất thường trên các lớp mạng.
- Ưu tiên rủi ro động: Nêu bật các lỗ hổng dễ bị khai thác nhất bởi tấn công DDoS.
- SSCS cho CI/CD Bảo mật : Bảo vệ CI/CD pipelineNgăn chặn việc bị xâm phạm và sử dụng để xây dựng mạng botnet, từ đó ngăn chặn các mối đe dọa DDoS ngay từ nguồn gốc.
Thời gian ngừng hoạt động tốt nhất do tấn công từ chối dịch vụ phân tán gây ra Các chiến lược giảm thiểu #
Mạng phân phối nội dung (CDN)Phân bổ lưu lượng truy cập trên nhiều máy chủ, giảm áp lực lên bất kỳ hệ thống đơn lẻ nào.
Lỗ đen: Chuyển hướng lưu lượng truy cập độc hại đến một tuyến đường trống để cô lập nó.
Sụt lún: Chuyển hướng lưu lượng tấn công đến môi trường được kiểm soát để phân tích.
Rate LimitingGiới hạn dung lượng yêu cầu nhằm ngăn ngừa tình trạng quá tải.
Tường lửa ứng dụng web (WAF)Ngăn chặn các cuộc tấn công ở lớp ứng dụng.
Câu Hỏi Thường Gặp #
Câu 1. Động cơ phổ biến của những kẻ tấn công khi nhắm mục tiêu vào các doanh nghiệp nhỏ bằng các cuộc tấn công DDoS là gì?
A: Các doanh nghiệp nhỏ thường có khả năng phòng thủ yếu hơn. Động cơ bao gồm đòi tiền chuộc (tấn công DDoS đòi tiền chuộc), gây gián đoạn hoạt động của đối thủ cạnh tranh hoặc lý do về mặt tư tưởng.
Câu 2. Những phương pháp tốt nhất để giảm thiểu các cuộc tấn công DDoS là gì?
A: Để giảm thiểu hiệu quả các cuộc tấn công từ chối dịch vụ phân tán (DDoS), cần có một phương pháp tiếp cận đa tầng kết hợp nhiều chiến lược khác nhau:
- Kỹ thuật then chốt: Sử dụng các công cụ như blackholing, sinkholing, giới hạn tốc độ và sử dụng các công cụ như CDN và WAF.
- Giải pháp toàn diệnCác nền tảng như của Xygeni ASPM Cung cấp giải pháp bảo vệ chủ động, tích hợp, được thiết kế riêng cho từng đối tượng. enterprise đáp ứng các nhu cầu, đảm bảo khả năng phòng thủ nhiều lớp chống lại các mối đe dọa DDoS hiện đại.
Câu 3. Các cuộc tấn công DDoS có thể nhắm mục tiêu vào các ứng dụng cụ thể không?
A: Đúng vậy, các cuộc tấn công DDoS ở lớp ứng dụng như tấn công HTTP flood nhắm vào các dịch vụ cụ thể để làm cạn kiệt tài nguyên và làm gián đoạn hoạt động.
Bảo vệ doanh nghiệp của bạn khỏi các mối đe dọa tấn công DDoS #
Xygeni cung cấp khả năng bảo vệ toàn diện chống lại các cuộc tấn công từ chối dịch vụ phân tán (DDoS) với các tính năng tiên tiến như giám sát thời gian thực, phát hiện bất thường, và... CI/CD pipeline securityĐảm bảo hoạt động kinh doanh liên tục và duy trì lòng tin của khách hàng.
👉 Đặt lịch dùng thử ngay Hãy bảo vệ tổ chức của bạn ngay hôm nay.