
SSDLCChìa khóa để phát triển phần mềm an toàn #
Nếu bạn đang phát triển ứng dụng, chắc hẳn bạn đã từng nghe đến S.SDLCNhưng S là gì?SDLCvà so sánh nó với các phương pháp truyền thống như thế nào? SDLCTrong cuộc tranh luận về SDLC so với SSDLCĐiểm khác biệt chính nằm ở cách thức xử lý vấn đề bảo mật trong suốt vòng đời phát triển. Trong khi đó, SDLC Thường coi an ninh là bước cuối cùng, hoặc tệ hơn, là điều được nghĩ đến sau cùng.SDLC (Chu trình phát triển phần mềm an toàn) tích hợp bảo mật ngay từ đầu. Cách tiếp cận chủ động này đảm bảo các lỗ hổng được khắc phục sớm, giảm thiểu rủi ro, tiết kiệm chi phí và tạo ra phần mềm không chỉ hoạt động tốt mà còn an toàn ngay từ khâu thiết kế. Trong phần thuật ngữ này, chúng ta sẽ phân tích chi tiết cách thức hoạt động của Chu trình phát triển phần mềm an toàn (SEO).SDLC Cách thức hoạt động, tầm quan trọng của nó trong bối cảnh mối đe dọa hiện nay và cách nhóm của bạn có thể triển khai nó một cách hiệu quả.
Định nghĩa:
S là gìSDLC? #
Chu trình phát triển phần mềm an toàn (Secure Software Development Life Cycle - S)SDLC(Đây là một khuôn khổ tích hợp một cách có hệ thống các biện pháp bảo mật vào mọi giai đoạn của quá trình phát triển. Không giống như...) SDLCTrong đó, vấn đề bảo mật thường được giải quyết muộn—trong quá trình thử nghiệm hoặc triển khai—SSDLC “Tích hợp” bảo mật ngay từ giai đoạn đầu. Chu trình phát triển phần mềm an toàn không phải là thêm sự phức tạp; mà là chủ động. Bằng cách xác định và giảm thiểu các lỗ hổng bảo mật từ sớm, SSDLC Giảm thiểu rủi ro, tối thiểu hóa chi phí sửa chữa ở giai đoạn cuối và đảm bảo tuân thủ các quy định như GDPR, HIPAA và PCI DSS. Với SSDLCNhờ đó, các nhà phát triển có thể cung cấp phần mềm không chỉ hoạt động trơn tru mà còn có khả năng chống lại các mối đe dọa an ninh mạng hiện đại.
SDLC so với SSDLCTại sao SSDLC là sự lựa chọn thông minh hơn #
Sự khác biệt giữa SDLC so với SSDLC Vấn đề không chỉ nằm ở việc các nhóm giải quyết vấn đề an ninh khi nào, mà còn ở cách họ... build security vào quy trình. Các phương pháp truyền thống tập trung vào việc tạo ra phần mềm chức năng trước rồi mới thêm bảo mật sau trong quá trình thử nghiệm hoặc triển khai. Cách tiếp cận phản ứng này để lại các lỗ hổng trong phần mềm, mà các nhóm phải khắc phục sau đó, thường với chi phí cao hoặc rủi ro nghiêm trọng.
Ngược lại, một cách tiếp cận chủ động hơn đảm bảo rằng bảo mật là một phần của mọi giai đoạn, bắt đầu từ khâu lập kế hoạch. Các nhóm xác định và giải quyết rủi ro từ sớm, biến bảo mật trở thành một phần liền mạch của quy trình làm việc chứ không phải là một vấn đề được xem xét sau cùng. Điều này không chỉ giảm chi phí và ngăn ngừa sự chậm trễ mà còn giúp các nhà phát triển cung cấp phần mềm mạnh mẽ và sẵn sàng đối mặt với những thách thức hiện đại.
Sự khác biệt chính SDLC so với SSDLC
| Yếu tố | SDLC Chu trình phát triển phần mềm | SSDLC Chu trình phát triển phần mềm an toàn |
| Tiêu điểm bảo mật | Phản ứng thụ động: Vấn đề bảo mật được giải quyết sau khi chức năng đã được xây dựng. Các vấn đề thường được phát hiện trong quá trình thử nghiệm hoặc sau khi triển khai. | Chủ động: Bảo mật được tích hợp vào mọi giai đoạn, giảm thiểu khả năng xảy ra các lỗ hổng bảo mật. |
| Thời gian diễn ra các hoạt động | Vấn đề bảo mật thường bị trì hoãn cho đến giai đoạn thử nghiệm hoặc triển khai. | Các hoạt động bảo mật, chẳng hạn như đánh giá rủi ro và lập trình an toàn, được tích hợp ngay từ đầu. |
| Tác động chi phí | Khắc phục các lỗ hổng bảo mật ở giai đoạn cuối vòng đời sản phẩm có thể tốn kém và mất nhiều thời gian. | Việc phát hiện sớm giúp tiết kiệm nguồn lực bằng cách tránh phải làm lại tốn kém và sự chậm trễ. |
| Rủi ro của các lỗ hổng bảo mật | Nguy cơ các vấn đề không được phát hiện cho đến giai đoạn cuối hoặc trong quá trình sản xuất sẽ cao hơn. | Rủi ro thấp hơn, vì các lỗ hổng được xác định và khắc phục trong quá trình phát triển. |
| Hoạt động chính | Trọng tâm là cung cấp phần mềm có chức năng đầy đủ, còn bảo mật chỉ là yếu tố bổ sung. | Thiết kế an toàn, mô phỏng mối đe dọa, lập trình an toàn và kiểm thử liên tục là những ưu tiên hàng đầu. |
Trong ngắn hạn: sdlc so với ssdlc: SDLC Xây dựng phần mềm hoạt động hiệu quả.SDLC xây dựng phần mềm hoạt động và Bảo vệ người dùng, dữ liệu và doanh nghiệp của bạn. Với SSDLCBạn không chỉ đang phát triển phần mềm mà còn đang xây dựng lòng tin và khả năng phục hồi ngay từ ngày đầu tiên.
Các giai đoạn của chu trình phát triển phần mềm an toàn: Từng bước một #
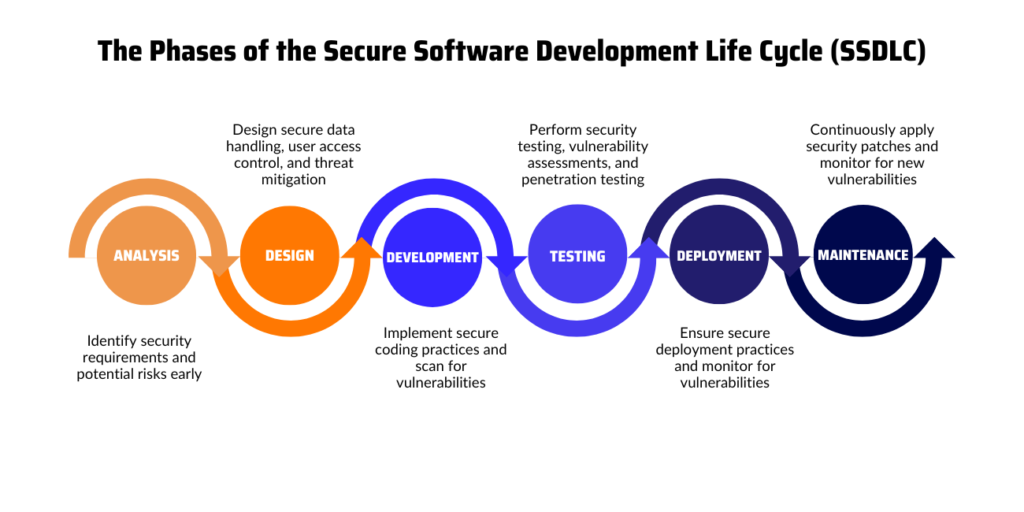
Tự hỏi S là gìSDLC Trên thực tế? Dưới đây là cách bảo mật được tích hợp vào từng giai đoạn của quy trình phát triển:
Phân tích lập kế hoạch và yêu cầu
- Xác định rõ cả yêu cầu về chức năng và bảo mật ngay từ đầu.
- Tiến hành đánh giá rủi ro để xác định sớm các mối đe dọa tiềm tàng.
Thiết kế
- Hãy tập trung vào việc tạo ra một kiến trúc bảo mật.
- Sử dụng mô hình phân tích mối đe dọa để dự đoán và giảm thiểu các lỗ hổng trước khi bắt đầu lập trình.
Phát triển
- Hãy viết mã an toàn bằng cách tuân thủ các thực tiễn tốt nhất.
- Sử dụng các công cụ như Kiểm thử bảo mật ứng dụng tĩnh (Static Application Security Testing)SAST) để phát hiện các lỗ hổng bảo mật trong quá trình viết mã.
Kiểm tra
- Kiểm tra đồng thời chức năng và bảo mật.
- Tiến hành kiểm thử bảo mật ứng dụng động (DAST), kiểm thử xâm nhập và đánh giá mã nguồn để phát hiện bất kỳ điểm yếu nào trước khi triển khai.
Triển khai
- Áp dụng các cấu hình bảo mật.
- Thiết lập hệ thống giám sát và lập kế hoạch ứng phó sự cố trước khi triển khai phần mềm.
Bảo trì
Tiến hành đánh giá lỗ hổng bảo mật thường xuyên và áp dụng các bản vá để duy trì tư thế bảo mật vững chắc.
Bao gồm việc giám sát liên tục sau khi triển khai.
Bạn muốn tìm hiểu sâu hơn về các giai đoạn này? Hãy xem bài đăng blog chi tiết này về... Các giai đoạn của vòng đời phát triển phần mềm Để biết thêm thông tin chi tiết và các phương pháp tốt nhất.
Những điểm chính cần ghi nhớ: S là gì?SDLC? #
- S là gìSDLC? SSDLC (Chu trình phát triển phần mềm an toàn) tích hợp các biện pháp bảo mật vào mọi giai đoạn của quy trình. SDLC quy trình—lập kế hoạch, thiết kế, phát triển, thử nghiệm, triển khai và bảo trì—nhằm đảm bảo phần mềm an toàn từ đầu đến cuối.
- Tại sao SSDLC vấn đề: Không giống như truyền thống SDLC, SSDLC Tích hợp bảo mật ngay từ đầu, giảm thiểu các lỗ hổng, rủi ro tuân thủ và chi phí dài hạn.
- Lợi ích cốt lõi của SSDLC: Phát hiện lỗ hổng sớm hơn, giảm thiểu nỗ lực khắc phục, nâng cao niềm tin của khách hàng và sự phù hợp với mục tiêu chung. standardVí dụ như GDPR, HIPAA và PCI DSS.
Vì sao các nhà phát triển nên chuyển sang SSDLC #
Chuyển từ SDLC đến SSDLC Nghe có vẻ là một bước tiến lớn, nhưng lợi ích mang lại rất đáng giá. Dưới đây là lý do tại sao các nhà phát triển yêu thích Chu trình Phát triển Phần mềm An toàn:
Xây dựng phần mềm an toàn hơn: Với SSDLCPhần mềm của bạn đã sẵn sàng để xử lý các mối đe dọa hiện đại.
Tiết kiệm thời gian và tiền bạc: Phát hiện vấn đề sớm đồng nghĩa với việc giảm thiểu chi phí sửa chữa tốn kém sau này.
Đơn giản hóa bảo mật: Việc tích hợp bảo mật vào quy trình làm việc giúp giảm bớt căng thẳng và những lần sửa chữa vào phút cuối.
Thực hiện SSDLC Liệu có thể ngăn ngừa các lỗ hổng bảo mật trước khi triển khai? #
Đúng vậy. Triển khai SSDLC Bảo mật là một trong những cách hiệu quả nhất để ngăn ngừa các lỗ hổng trước khi triển khai. Bằng cách tích hợp các biện pháp bảo mật vào mọi giai đoạn của quy trình phát triển, từ lập kế hoạch và thiết kế đến lập trình và thử nghiệm, SSDLC Điều này giúp đẩy mạnh bảo mật sang giai đoạn sớm hơn. Nó có nghĩa là các mối đe dọa và lỗ hổng tiềm tàng được xác định sớm thông qua các hoạt động như mô hình hóa mối đe dọa, đánh giá kiến trúc bảo mật và phân tích mã tĩnh. Các công cụ như... SAST và ĐÔNG Chúng được sử dụng không phải như một biện pháp bổ sung sau cùng, mà là các biện pháp bảo vệ được tích hợp sẵn trong suốt quá trình. SDLCKiểm tra an ninh với SSDLC Các quy trình này được thực hiện liên tục và tự động. Bằng cách đó, khả năng phát hiện ra các vấn đề nghiêm trọng vào phút cuối được giảm thiểu. Điều này không chỉ làm giảm chi phí và độ phức tạp của việc sửa lỗi mà còn giúp đảm bảo rằng các lỗ hổng bảo mật không bao giờ xâm nhập vào môi trường sản xuất.
Những từ viết tắt nào được sử dụng phổ biến nhất?SDLC công cụ? #
Để hỗ trợ Chu trình Phát triển Phần mềm An toàn (Secure Software Development Life Cycle - SSD)SDLCCác nhóm phát triển phần mềm dựa vào một loạt công cụ được thiết kế để xác định, quản lý và giảm thiểu rủi ro ở mọi giai đoạn phát triển. Mỗi loại công cụ đóng một vai trò cụ thể—từ việc viết mã an toàn đến việc xác thực rằng ứng dụng của bạn có khả năng chống chịu các mối đe dọa trong thế giới thực.
Dưới đây là các loại S được sử dụng rộng rãi nhất.SDLC công cụ:
- Kiểm thử bảo mật ứng dụng tĩnh (SAST)Các công cụ này phân tích mã nguồn ngay từ giai đoạn đầu phát triển để phát hiện lỗi, các hàm không an toàn và các khiếm khuyết trong lập trình trước khi chúng được đưa vào sản phẩm chính thức.
- Kiểm tra bảo mật ứng dụng động (DAST)Công cụ DAST mô phỏng các cuộc tấn công vào các ứng dụng đang chạy để phát hiện các lỗ hổng trong quá trình hoạt động, chẳng hạn như lỗi chèn mã hoặc lỗi xác thực.
- Phân tích thành phần phần mềm (SCA): SCA Các công cụ này quét các thư viện mã nguồn mở dễ bị tổn thương và cảnh báo các vấn đề về bản quyền, giúp bạn tránh rủi ro trong chuỗi cung ứng.
- Phát hiện bí mậtCác công cụ trong danh mục này dùng để quét mã vạch. pipelinevà các kho lưu trữ để phát hiện thông tin đăng nhập được mã hóa cứng, khóa API và các bí mật nhạy cảm khác trước khi chúng bị lộ.
- Cơ sở hạ tầng dưới dạng mã (IaCMáy quétNhững điều này đảm bảo cấu hình đám mây và thiết lập vùng chứa của bạn tuân thủ các thực tiễn bảo mật mặc định ngay từ đầu.
- CI/CD Tích hợp bảo mậtCác nền tảng như Xygeni được tích hợp vào hệ thống của bạn. pipelineđể tự động hóa việc phát hiện lỗ hổng, thực thi guardrailsvà đảm bảo tuân thủ khi mã nguồn được chuyển đổi từ commit để triển khai.
Bằng cách kết hợp các chữ S nàySDLC Với các công cụ này, bạn có thể tạo ra một hệ thống phòng thủ nhiều lớp giúp phát hiện rủi ro sớm, tự động hóa các quy trình bảo mật và hỗ trợ tuân thủ liên tục. Để biết thêm chi tiết, hãy xem hướng dẫn này về... Được sử dụng phổ biến nhất SDLC CÔNG CỤ .
Xygeni đơn giản hóa S như thế nào?SDLC #
Việc chuyển sang Chu trình Phát triển Phần mềm An toàn không có nghĩa là phải thay đổi hoàn toàn quy trình làm việc của bạn. Xygeni cung cấp các công cụ giúp việc áp dụng S trở nên dễ dàng hơn.SDLC liền mạch:
- Application Security Posture Management (ASPM): Nắm bắt thông tin rủi ro theo thời gian thực, ưu tiên các lỗ hổng và giải quyết chúng một cách hiệu quả.
- Open Source Security: Thường xuyên giám sát các thư viện phụ thuộc để phát hiện lỗ hổng và chặn các gói độc hại trước khi chúng xâm nhập vào mã nguồn.
- Bảo mật bí mật: Ngăn chặn rò rỉ thông tin nhạy cảm như khóa API hoặc thông tin đăng nhập trong quá trình phát triển.
Với Xygeni, bạn có thể tích hợp SSDLC Tích hợp các phương pháp này vào quy trình làm việc mà không làm chậm tiến độ của nhóm.
Vì sao các nhà phát triển nên chuyển sang SSDLC #
Chuyển từ SDLC đến SSDLC Nghe có vẻ là một bước tiến lớn, nhưng lợi ích mang lại rất đáng giá. Dưới đây là lý do tại sao các nhà phát triển yêu thích Chu trình Phát triển Phần mềm An toàn:
- Nó tiết kiệm thời gian và tiền bạc: Phát hiện vấn đề sớm đồng nghĩa với việc giảm thiểu chi phí sửa chữa tốn kém sau này.
- Nó đơn giản hóa vấn đề bảo mật: Việc tích hợp bảo mật vào quy trình làm việc giúp giảm bớt căng thẳng và những lần sửa chữa vào phút cuối.
- Nó tạo ra phần mềm an toàn hơn: Với SSDLCPhần mềm của bạn đã sẵn sàng để xử lý các mối đe dọa hiện đại.
Bắt đầu miễn phí ngay bây giờ #
Hãy tiến thêm một bước nữa ngay hôm nay! Xygeni đơn giản hóa SSDLC tích hợp, giúp hệ thống hoạt động hiệu quả và thân thiện với nhà phát triển. Hãy bắt đầu ngay và để chúng tôi giúp bạn chuyển đổi liền mạch từ... SDLC đến SSDLC đồng thời xây dựng phần mềm an toàn và đáng tin cậy từ đầu.
Bắt đầu miễn phí ngay bây giờ!

Câu Hỏi Thường Gặp #
Vì nó giúp các tổ chức xây dựng phần mềm không chỉ hoạt động tốt mà còn an toàn. Bằng cách tích hợp bảo mật vào mọi giai đoạn của quy trình phát triển, SSDLC giảm thiểu rủi ro về các lỗ hổng bảo mật, đảm bảo tuân thủ các quy định như GDPR và HIPAAvà giảm thiểu chi phí sửa chữa tốn kém ở giai đoạn cuối. Nó cũng bảo vệ danh tiếng của tổ chức bằng cách ngăn chặn các vi phạm bảo mật có thể gây hại cho khách hàng và hoạt động kinh doanh.
Thực hiện SSDLC Việc này đòi hỏi sự hợp tác giữa tất cả các bên liên quan. Các nhà phát triển đóng vai trò chủ đạo bằng cách tích hợp các thực tiễn mã hóa an toàn. Các chuyên gia bảo mật hướng dẫn quy trình bằng cách quản lý việc kiểm thử và giảm thiểu mối đe dọa. Các nhà quản lý dự án ưu tiên bảo mật trong suốt vòng đời phát triển, trong khi các chủ sở hữu doanh nghiệp đảm bảo rằng các mục tiêu bảo mật phù hợp với mục tiêu kinh doanh. Cùng nhau, các vai trò này làm việc đồng bộ để đảm bảo việc triển khai S thành công.SDLC.
Mặc dù cả hai đều hướng đến việc xây dựng phần mềm an toàn, DevSecOps và SSDLC có cách tiếp cận hơi khác một chút.
SSDLC (Chu trình phát triển phần mềm an toàn) Tập trung vào việc tích hợp bảo mật ở mỗi giai đoạn của chu trình phát triển phần mềm truyền thống — từ lập kế hoạch và thiết kế đến lập trình, kiểm thử và triển khai.
DevSecOps DevOps là một phương pháp thực hành rộng hơn, kết hợp phát triển, bảo mật và vận hành. Nó nhấn mạnh vào tự động hóa, tích hợp liên tục và các vòng phản hồi thời gian thực trên toàn bộ chuỗi công cụ DevOps.
Tóm lại, SSDLC Việc bổ sung bảo mật vào các bước phát triển, trong khi DevSecOps tích hợp bảo mật vào toàn bộ quy trình. CI/CD quy trình làm việc.
Thực hiện một SSDLC Giúp các nhóm phát hiện lỗ hổng bảo mật từ sớm—trước khi chúng được đưa vào sản phẩm thực tế. Bằng cách này, các tổ chức:
– Giảm chi phí và công sức sửa lỗi
– Tránh các lỗ hổng bảo mật phổ biến như tấn công chèn mã độc hoặc cấu hình sai.
– Đảm bảo tuân thủ các quy định an ninh standardvà chính sách
– Xây dựng lòng tin với người dùng và các bên liên quan
Cuối cùng, SSDLC Biến việc lập trình an toàn thành một phần văn hóa của công ty, chứ không chỉ là một bước kiểm tra cuối cùng trước khi phát hành.

