
Trong phát triển phần mềm hiện đại, 95% lỗ hổng bảo mật trong phần mềm mã nguồn mở đến từ các phụ thuộc bắc cầu. Những kết nối gián tiếp này tạo ra những rủi ro tiềm ẩn thường không được chú ý. Nhưng phụ thuộc bắc cầu trong phần mềm là gì? Đó là một liên kết gián tiếp được kế thừa thông qua các gói khác, có khả năng khiến ứng dụng của bạn dễ bị tổn thương về mặt bảo mật. Những thành phần không nhìn thấy này có thể trở thành điểm yếu, làm cho phần mềm của bạn dễ bị tấn công mạng hơn. Hiểu và bảo mật khía cạnh này của phần mềm là rất quan trọng để duy trì một môi trường ổn định và được bảo vệ.
Định nghĩa:
Phụ thuộc bắc cầu là gì? #
Đây là một sự phụ thuộc gián tiếp mà dự án của bạn kế thừa từ một gói khác. Ví dụ, nếu dự án của bạn dựa vào Thư viện A, và Thư viện A phụ thuộc vào Thư viện B, thì Thư viện B trở thành một sự phụ thuộc bắc cầu. Những sự phụ thuộc không nhìn thấy này có thể tích lũy khi mỗi thư viện hoặc mô-đun mang theo tập hợp các sự phụ thuộc riêng của nó, khiến phần mềm của bạn khó giám sát và bảo mật hơn.
Cách thức hoạt động của các phụ thuộc bắc cầu #
Hãy xem một ví dụ đơn giản:
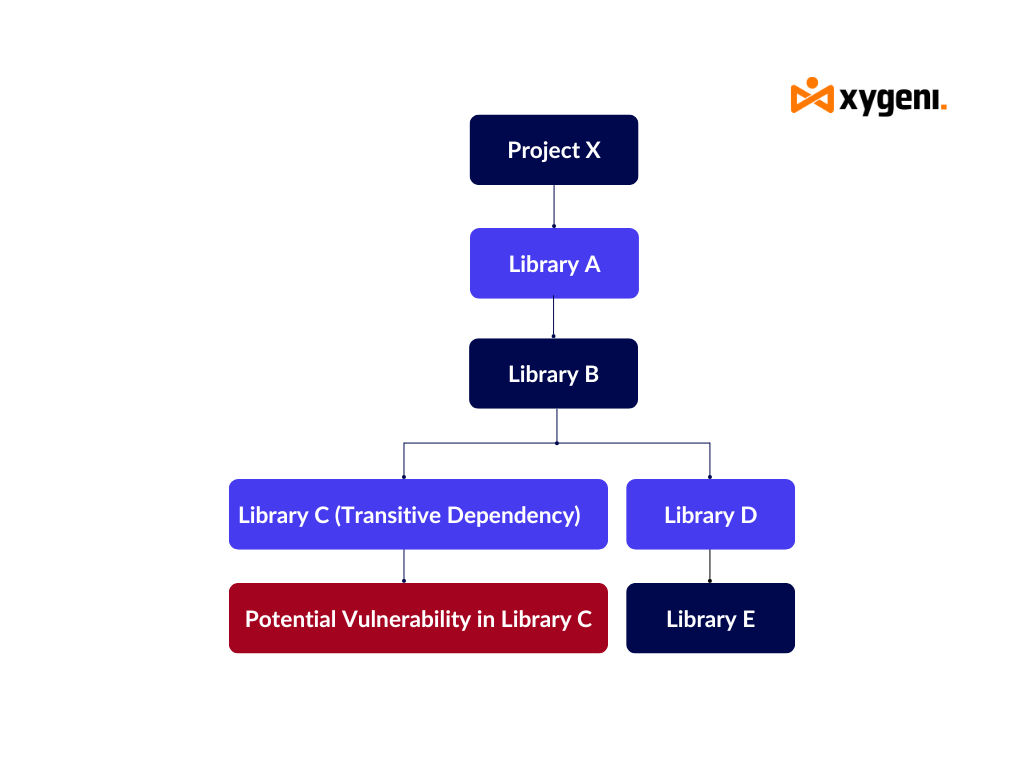
- Dự án X phụ thuộc vào Thư viện A Đối với các chức năng cơ bản như ghi nhật ký.
- Thư viện A bản thân nó phụ thuộc vào Thư viện B để có thêm các chức năng tiện ích khác.
- Thư viện B sử dụng Thư viện C để phân tích cú pháp cấu hình.
Trong kịch bản này:
- Thư viện C là phần mềm phụ thuộc bắc cầu của Dự án X thông qua Thư viện A và Thư viện B.
- If Thư viện C Chứa một lỗ hổng bảo mật, nó có khả năng ảnh hưởng đến toàn bộ dự án, mặc dù Dự án XCác nhà phát triển của nó thậm chí có thể không biết điều đó. Thư viện Csự tồn tại của nó.
- Chúng ta hãy mở rộng điều này:
- If Thư viện C Nếu nó đã lỗi thời hoặc được bảo trì kém, nó có thể chứa các lỗ hổng bảo mật đã được vá trong các phiên bản mới hơn. Tuy nhiên, vì nó nằm sâu bên trong... Thư viện ACác phụ thuộc của 's và Thư viện B có thể bị bỏ qua trong quá trình kiểm tra an ninh.
- Tệ hơn nữa, kẻ tấn công có thể khai thác con đường "ẩn" này bằng cách nhắm mục tiêu vào các lỗ hổng trong các phụ thuộc bắc cầu được sử dụng rộng rãi mà nhà phát triển không trực tiếp kiểm soát.
Các chuỗi kết nối gián tiếp này ngày càng dài và phức tạp hơn trong các dự án phần mềm lớn, làm tăng diện tích bề mặt tấn công tiềm tàng và khiến việc giám sát an ninh trở nên khó khăn hơn. Kẻ tấn công có thể khai thác những đường dẫn ẩn này bằng cách nhắm mục tiêu vào các lỗ hổng trong các thành phần được sử dụng phổ biến nhưng ít được chú ý hơn.
Tại sao các phụ thuộc bắc cầu lại quan trọng #
- Các lỗ hổng tiềm ẩn:
Các phụ thuộc bắc cầu tạo ra những lỗ hổng tiềm ẩn vì chúng không được các nhà phát triển trực tiếp kiểm soát hoặc xem xét kỹ lưỡng. Những rủi ro này thường không được kiểm soát, khiến chúng trở thành mục tiêu hàng đầu cho các cuộc tấn công mạng. - Độ phức tạp và rủi ro gia tăng:
Quản lý các kết nối phần mềm gián tiếp làm tăng thêm độ phức tạp. Mỗi lớp bổ sung làm tăng nguy cơ mã lỗi thời hoặc không an toàn xâm nhập vào dự án của bạn. Ví dụ, bạn có thể vá một lỗ hổng trong Thư viện A, nhưng nếu Thư viện C vẫn bị hở, dự án của bạn vẫn gặp rủi ro. - Tuân thủ quy định:
Các khuôn khổ pháp lý như NIST SBOM Các tổ chức cần duy trì khả năng giám sát toàn diện tất cả các thành phần phần mềm, bao gồm cả các phụ thuộc bắc cầu. Việc không theo dõi chúng có thể dẫn đến vi phạm quy định. Giám sát toàn diện là rất quan trọng để đáp ứng những yêu cầu này. standards.
Cách quản lý các phụ thuộc bắc cầu #
- Xác định các phụ thuộc bắc cầu:
Sử dụng các công cụ như Phân tích Thành phần Phần mềm của Xygeni (SCA(Công cụ này giúp lập bản đồ toàn bộ cây phụ thuộc của bạn, bao gồm cả các phụ thuộc trực tiếp và gián tiếp.) Tính minh bạch này cung cấp cái nhìn rõ ràng về các gói mà dự án của bạn phụ thuộc vào, giúp giảm thiểu rủi ro. - Khắc phục các lỗ hổng bảo mật:
Sau khi xác định các lỗ hổng, nền tảng của Xygeni cung cấp hướng dẫn về việc vá lỗi hoặc nâng cấp các gói dễ bị tổn thương trong các phụ thuộc gián tiếp của bạn. Khắc phục chủ động đảm bảo những vấn đề tiềm ẩn này không leo thang thành các mối đe dọa bảo mật nghiêm trọng. - Loại bỏ các phụ thuộc không cần thiết:
Bằng cách phân tích biểu đồ các thành phần của bạn, Xygeni giúp xác định và loại bỏ các phụ thuộc bắc cầu dư thừa hoặc không cần thiết. Điều này giúp giảm thiểu bề mặt tấn công và đơn giản hóa các bản cập nhật bảo mật.
Bảo mật các phụ thuộc bắc cầu với Xygeni #
Giám sát thời gian thực và phát hiện phần mềm độc hại: #
Xygeni's Open Source Security Nền tảng (OSS) liên tục quét cả các phụ thuộc trực tiếp và gián tiếp để tìm lỗ hổng. Nó phát hiện các gói độc hại trong các kho lưu trữ công cộng như NPM, Maven và PyPI, cách ly các gói bị ảnh hưởng trước khi chúng gây nguy hại cho hệ thống của bạn. Cảnh báo của Xygeni sẽ thông báo cho nhóm bảo mật của bạn trong thời gian thực.
Ưu tiên lỗ hổng bảo mật dựa trên ngữ cảnh: #
Không phải tất cả các lỗ hổng bảo mật đều có mức độ nghiêm trọng như nhau. Xygeni's Application Security Posture Management (ASPM) Công cụ này ưu tiên các lỗ hổng dựa trên các yếu tố như khả năng khai thác, phạm vi tiếp cận và tác động tiềm tàng đến hoạt động kinh doanh. Điều này đảm bảo nhóm của bạn tập trung vào các lỗ hổng nguy hiểm nhất trước tiên.
Lập bản đồ phụ thuộc hoàn chỉnh: #
Chức năng Lập bản đồ phụ thuộc của Xygeni cung cấp một hình ảnh trực quan toàn diện về cách tất cả các thành phần của bạn tương tác với nhau. Bản đồ chi tiết này cung cấp thông tin cho việc phát triển phần mềm.cisCác ý kiến về việc vá lỗi, nâng cấp hoặc loại bỏ các phụ thuộc không cần thiết.
Bảo vệ ở cấp độ mã: #
Xygeni's Code Security Giải pháp này quét mã độc hại trong ứng dụng của bạn, đảm bảo ngay cả mã được đưa vào thông qua các phụ thuộc bắc cầu cũng không gây nguy hiểm. Nó phát hiện các mối đe dọa như cửa hậu và mã độc tống tiền trước khi chúng xâm nhập vào môi trường sản xuất, bổ sung cho hệ thống hiện có của bạn. công cụ phân tích tĩnh (SAST).
Bảo vệ dự án của bạn với Xygeni #
Vậy là giờ bạn đã biết thế nào là phụ thuộc bắc cầu. Với khả năng giám sát thời gian thực, phát hiện mối đe dọa chủ động và các công cụ bảo mật toàn diện của Xygeni, bạn có thể bảo vệ mọi lớp trong hệ thống phần mềm của mình. Liên hệ với chúng tôi ngay hôm nay để đặt lịch demo và bảo vệ chuỗi cung ứng của bạn!
Đặt bản demo ngay hôm nay Khám phá cách Xygeni có thể thay đổi cách tiếp cận của bạn đối với bảo mật phần mềm.

Câu Hỏi Thường Gặp #
Sự phụ thuộc một phần Hiện tượng này xảy ra khi một thuộc tính không phải là thuộc tính chính phụ thuộc vào một phần của khóa chính phức hợp, thay vì toàn bộ khóa, dẫn đến sự dư thừa.
Hãy sử dụng các công cụ như của Xygeni. Open Source Security Nền tảng này giúp phát hiện và khắc phục các lỗ hổng trong các gói phần mềm mà dự án của bạn dựa vào. Các công cụ này cung cấp hướng dẫn tự động về cách vá lỗi hoặc nâng cấp các thành phần bị ảnh hưởng trước khi chúng leo thang thành rủi ro bảo mật.
Phân tích cây phụ thuộc của bạn để xem gói nào giới thiệu nó. Cập nhật hoặc tái cấu trúc mã của bạn để loại bỏ nó mà không làm hỏng chức năng. Nền tảng của Xygeni giúp trực quan hóa và quản lý các mối quan hệ này.
Sử dụng lệnh của Maven. mvn dependency:tree Để kiểm tra các phụ thuộc bắc cầu. Lệnh này hiển thị toàn bộ hệ thống phân cấp các phụ thuộc của dự án. Xygeni tích hợp với Maven để cung cấp thông tin chi tiết hơn về bảo mật.
Để nâng cấp các phụ thuộc bắc cầu một cách an toàn, bạn có thể bắt đầu bằng cách sử dụng các công cụ để lập bản đồ cây phụ thuộc của mình. Sau đó, bạn sẽ có thể xác định gói nào cần cập nhật. Mẹo: luôn sao lưu mã của bạn trước khi thực hiện thay đổi. Hãy thử standard Trước tiên, hãy cập nhật các lệnh. Nếu vẫn không giải quyết được vấn đề, hãy ghi đè hoặc cố định phiên bản cụ thể trong các tệp cấu hình của bạn. Nếu cần, bạn có thể cài đặt trực tiếp phần phụ thuộc. Cuối cùng, bạn chỉ cần chạy thử nghiệm để đảm bảo không có gì bị lỗi, ghi lại thay đổi và tiếp tục theo dõi các lỗ hổng bảo mật mới.

