הקדמה צו Build Security אין די SDLC דער זיכערער ווייכווארג אנטוויקלונג לעבנסציקל (SDLC) ווייזט א גאנצייטיגן צוגאנג, וואס נעמט אריין זיכערהייט פראקטיקעס און פרינציפן איבער אלע פאזעס פון ווייכווארג שאפן און אויסשטעלן. צווישן די, איז די בויען פאזע באזונדערס וויכטיג. דאס איז וואו קוואל קאוד ווערט טראנספארמירט אין בינאר קאוד, וואס שטעלט דעם בינע פאר אויספירונג. די פאזע איז וויכטיג פארן איינפירן זיכערהייט אין די ווייכווארג, וואס נעמט אריין שטרענגע קאוד אויספארשונג פאר שוואכקייטן, זיכערהייט פאליסי דורכפירונג, און זיכער מאכן אז זיכערהייט באטראכטונגען זענען יסודות'דיגע, אנשטאט רעטראספעקטיוון געדאנקען.
די וויכטיקייט פון Build Security אין ווייכווארג אנטוויקלונג Build security איז עסענציעל פארן שאפן זיכערע ווייכווארג, דינען אלס א פראאקטיווע פארטיידיגונג קעגן מעגליכע שוואכקייטן, און זיכער מאכן אז עס איז אין איינקלאנג מיט standards. די שטאפל פון דעם אנטוויקלונג פראצעס שטעלט פאר דעם גרעסטן ריזיקע פאר דער קאד'ס אינטעגריטעט און קאנפידענציאליטעט. א טעות קען פארשפרייטן קאמפראמיטירטע ווייכווארג ווייט און ברייט, מאכנדיג עס וויכטיג צו באשיצן דעם פאזע צו באשיצן ענד-יוזערס און אויפהאלטן צוטרוי און קאמפלייענס. דערצו, די בויען-פאזע איז אינסטרומענטאל אין פארמינערן ריזיקעס פארבונדן מיט די ווייכווארג צושטעל-קייט, וואו שוואכקייטן אין יעדן טייל קענען האבן ברייטע אימפליקאציעס. build security לייגט דעם יסוד פֿאַר צוקונפֿטיקע כידעש, און ערלויבט אָרגאַניזאַציעס צו אַנטוויקלען זייערע אַנטוויקלונג פּראַקטיקעס זיכער.
ארויסהייבן די רעאל-וועלט קאנסעקווענצן די קריטישקייט פון שטאַרק build security מיטלען ווערט לעבעדיג אילוסטרירט דורך אינצידענטן ווי דער סאָלאַרווינדס אָריאָן בריטש, דער קאָדעקאָוו באַש אַפּלאָודער קאָמפּראָמיס, דער איווענט-סטרים אינצידענט, דער עקוויפאַקס דאַטן בריטש, און באַזונדערס, דער לעדזשער אַטאַק. די ביישפילן דינען ווי קלאָרע דערמאָנונגען פון די ווייטגרייכנדיקע ווירקונגען פון זיכערהייט איבערזיכטן בעת דער בויען פאַזע, פון דערמעגלעכן צו צושטעלן קייט אַטאַקעס ביז אויפדעקן סענסיטיווע דאַטן אויף אַ מאַסיוון מאָסשטאַב.
די לעדזשער אטאקע אילוסטרירט א סאפיסטיקירטע אויסניצן פון סאפטווער סופּליי טשיין שוואכקייטן, מארקירנדיק א באדייטנדיקע געשעעניש אין דער וועלט פון סייבער-זיכערהייט. אנגעהויבן דורך א ספּיר פישינג אטאקע וואס האט געצילט א געוועזענעם לעדזשער ארבייטער'ס NPM אקאונט, האבן אטאקירער געקענט ארויסגעבן בייזוויליגע ווערסיעס פון לעדזשער'ס סאפטווער קאנעקט-קיט געצייג. די דורכברוך האט רעזולטירט אין א פארלוסט פון לפחות $600,000 פון באנוצער'ס הארדווער וואלעטס. אנדערש ווי דירעקטע אטאקעס אויף דעם בויען פראצעס, האט דער אינצידענט אויסגענוצט דעם צוטרוי וואס ווערט געגעבן אין דריט-פארטיי אפהענגיקייטן און די סאפטווער סופּליי טשיין, אונטערשטרייכנדיק די נואנסירטע סכנות וואס שטייען פאר מאדערנע סאפטווער אנטוויקלונג. די דורכברוך האט נישט נאר אויפגעדעקט די קריטישע וויכטיקייט פון זיכערן סאפטווער אפהענגיקייטן, נאר אויך ארויסגעוויזן די נויטווענדיקייט פאר שטרענגע צוטריט קאנטראלן, קרעדענשעל מענעדזשמענט, און די פראאקטיווע מאניטארינג פון דריט-פארטיי קאמפאנענטן. דער לעדזשער אינצידענט דינט אלס א קלארע דערמאנונג פון די מעגלעכע קאנסעקווענצן פון איבערקוקן זיכערהייט אין די סאפטווער סופּליי טשיין און די וויכטיקייט פון אננעמען קאמפרעהענסיווע זיכערהייט מיטלען צו באשיצן קעגן ביידע דירעקטע און אינדירעקטע אטאקעס.
צווישן די ווייטגרייכנדיקסטע און סאפיסטיקירטע אין די לעצטע צייטן, האט דער סאָלאַרווינדס אָריאָן דורכברוך געזוכט צו אויסנוצן שוואַכקייטן אין דעם בוי פּראָצעס פון דער סאָלאַרווינדס ווייכווארג. אַטאַקירער האָבן איינגעפלאַנצט דעם שלעכטן קאָד דורך דעם בוי סיסטעם בעת דעם פּראָצעס פון אַפּדייטן די ווייכווארג און עס געשיקט צו 18,000 קליענטן, אַרייַנגערעכנט גרויסע רעגירונג אַגענטורן און קאָרפּאָראַציעס. עס האָט אונטערגעשטראָכן ווי געפערלעך און ברייט אַזעלכע אַטאַקעס אויף צושטעל קייטן קענען זיין.
קאדקאָוו איז אַן אַפּליקאַציע פֿאַר טעסטן קאָד קאַווערידזש מיטלען וואָס זענען געוואָרן דורכגעבראָכן. אַטאַקירער האָבן געקענט ענדערן זײַן באַש אַפּלאָודער סקריפּט און האָבן מצליח געווען צו עקספילטרירן דאַטן פֿון פּאָטענציעל טויזנטער קליענטן'ס סביבות. דער דורכבראָך אונטערשטרייכט אַזוי ווי בילד מכשירים קענען זײַן פֿון פּאָטענציעל ריזיקע און באַווײַזט די אָרנטלעכקייט פֿון בילד סקריפּטן און מכשירים מוזן זײַן געזיכערט.
אין פאַל פון דעם Event-Stream אינצידענט, איז אַ זייער פּאָפּולער NPM פּעקל קאָמפּראָמיטירט געוואָרן. אין דעם פּעקל, האָט אַן אָריגינעלער מעינטענדער איבערגעגעבן קאָנטראָל צו אַן אַטאַקירער וואָס האָט זיך אויסגעגעבן ווי אַן אייפערדיקער מעינטענדער. שפּעטער האָט דער אַטאַקירער אַרײַנגעשפּריצט אַ פּיילאָוד אין דעם פּעקל וואָס האָט אַ בייזוויליקע כוונה, צילנדיק אויף איין באַזונדערער קריפּטאָקוררענסי פּלאַטפאָרמע. דאָס איז דער פּערפֿעקטער בייַשפּיל פֿון אַ פאַל שטודיע וואָס ווײַזט דעם ריזיקאָ פּראָפֿיל פֿון די אָפּהענגיקייט וואַלנעראַביליטיז און אַ רעאַליסטישן לעוועל פֿון וועטערינג וואָס אַ פֿירמע זאָל דורכפֿירן אויף דריט-פּאַרטיי פּעקלעך און מעינטענדערס.
דער עקוויפאַקס דאַטן בריטש, כאָטש נישט שטרענג אַ שוואַכקייט אין דער בוי-פאַזע, איז געוואָרן פיל ערגער דורך נישט דערהייַנטיקן אַ דריט-פּאַרטיי ביבליאָטעק וואָס האָט געדאַרפט ווערן אַפּדייטעד און איז געווען שוואַך (אין דעם פאַל, אַפּאַטשי סטראַטס). דאָס האָט אַפעקטירט אַ גאַנצע 147 מיליאָן מענטשן. דער עקוויפאַקס בריטש איז, אין יעדן זינען, אַ וואָרענונג וועגן דעפּענדענסי פאַרוואַלטונג.
אין דעם קאָמפּליצירטן נעץ פון מאָדערנער ווייכווארג אַנטוויקלונג, שטייט די בויען בינע ווי אַ קריטישער פונקט וואו קוואַל קאָד ווערט פארוואנדלט אין עקסעקוטאַבל ווייכווארג. די פאַזע איז נישט נאָר וועגן קאָמפּילאַציע, נאָר אויך וועגן זיכער מאַכן די זיכערהייט און אָרנטלעכקייט פון דעם לעצטן פּראָדוקט. דערקענען די געוויינטלעכע סכנות וואָס מען שטויסט זיך אָן בעת דעם בינע איז פון העכסטער וויכטיקייט פֿאַר אויפהאלטן אַ שטאַרקע... software supply chain securityפֿאַר אַ טיפֿערן אַרײַנטאָן אין די סכּנות און קאָמפּרעהענסיווע סטראַטעגיעס פֿאַר פֿאַרמינדערונג, באַטראַכט צו אויספֿאָרשן דעטאַלירטע אײַנבליקן אין ווייכווארג סאַפּליי טשיין סכנות אין דער בויען בינע .
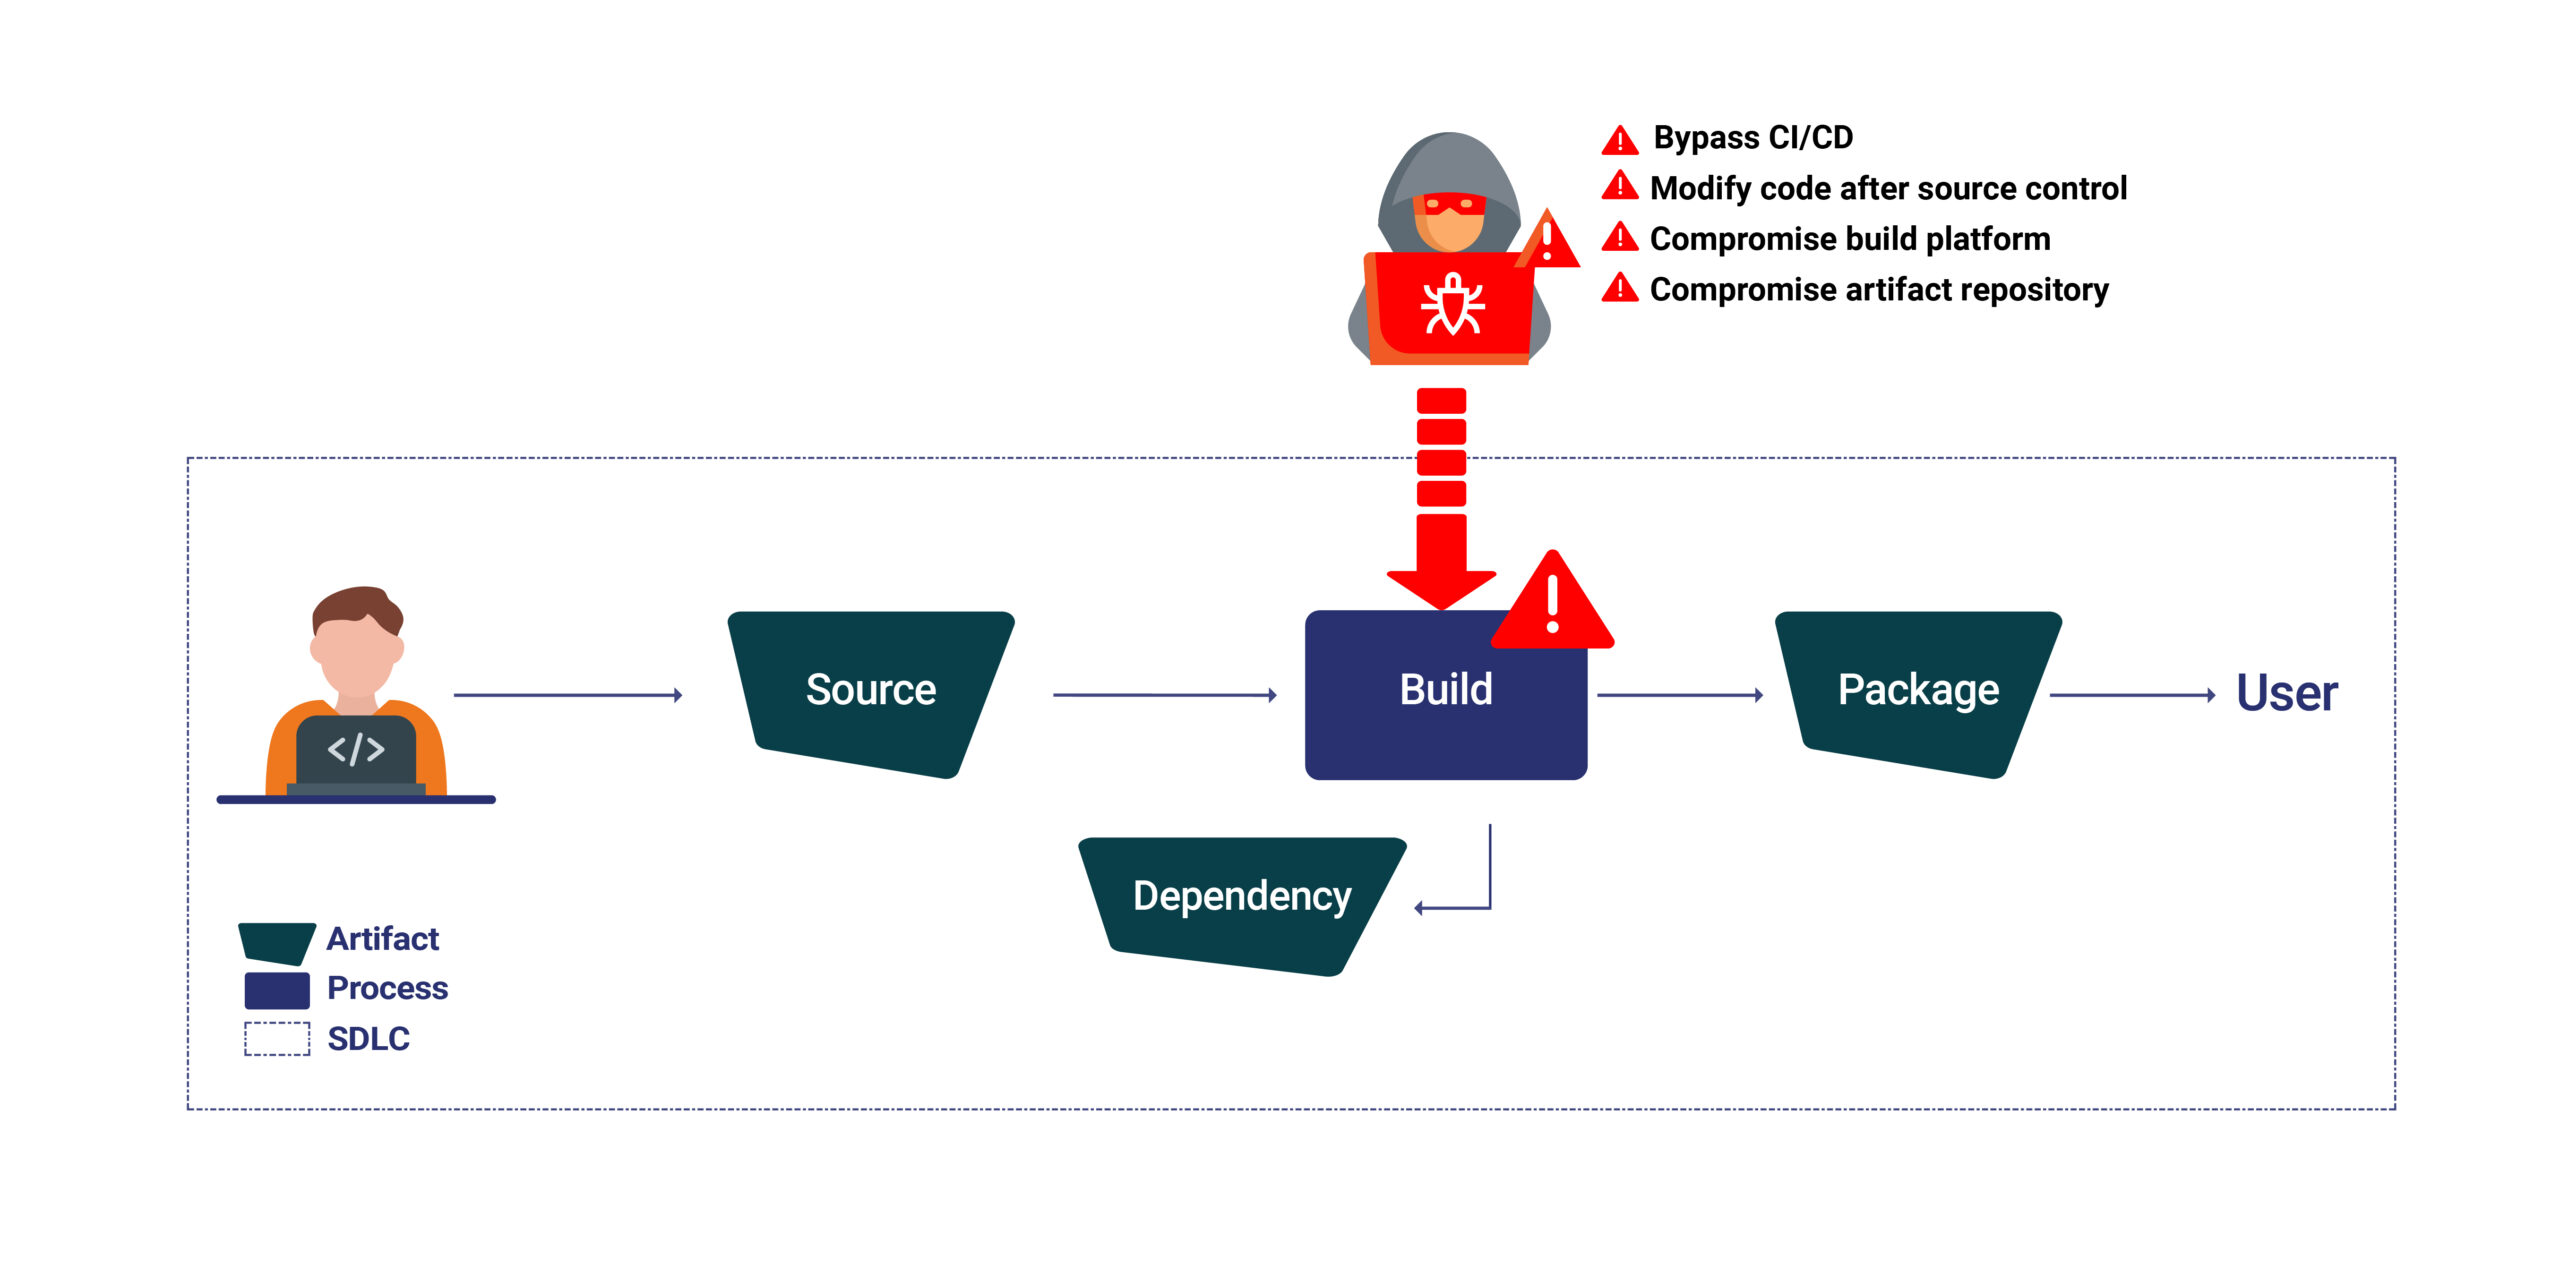
בייפּאַסינג CI/CD Pipelines אַרומגיין די זיכערהייטס־מאַשינען פֿון CI/CD פּראָצעסן לאָזן אַטאַקערס אײַנשפּריצן בייזוויליקע קאָד גלייך אין דעם בילד, בײַפּאַסנדיק וויכטיקע זיכערהייט קאָנטראָלן. מאָדיפיצירן קאָד נאָך-מקור קאָנטראָל: ענדערונגען געמאכט צום קוואל קאוד נאכדעם וואס עס איז commitאיבערטרעטן צו קוואַל קאָנטראָל קען אײַנפֿירן נישט-אויטאָריזירטע ענדערונגען, אונטערמינירן ווייכווארג אינטעגריטעט. קאָמפּראָמיסירן דעם בויען פּראָצעס דירעקט מאַניפּולירן דעם בוי פּראָצעס קען פירן צו דער אַרײַנפֿיר פֿון בייזוויליקן קאָד, מאַניפּולירן דעם אָפּשטאַם פֿונעם בוי אָדער אינגאַנצן צעשטערן דעם פּראָצעס. קאָמפּראָמיסירנדיקע אַרטיפאַקט רעפּאָזיטאָריעס: נישט ערלויבטער צוטריט צו, אדער מאַניפּולאַציע פון, אַרטיפאַקט רעפּאָזיטאָריעס קען שטערן דעם דיפּלוימאַנט פּראָצעס און אײַנפֿירן קאָמפּראָמיטירטע ווייכווארג אין דער צושטעל קייט. פּויזאַנד Pipeline עקזעקוציע (PPE): א טיפערע סכנה פּויזאַנד Pipeline עקסעקוציע (PPE) וואַלנעראַביליטי מאַטעריאַליזירט ווען אַטאַקערז מאַניפּולירן דעם בויען פּראָצעס, אָדער דורך ענדערן די CI/CD pipeline קאָנפיגוראַציע דירעקט (דירעקט PPE, אדער D-PPE) אדער דורך מאָדיפיצירן טעקעס די pipeline רעפֿערענצן (אומדירעקטער PPE, אדער I-PPE). אזעלכע אטאקעס קענען ערנסט קאמפּראָמיטירן די אינטעגריטעט פון דער ווייכווארג, מאכנדיג פרי דעטעקציע און שוץ מעקאַניזמען וויכטיג.
פֿאַרשטיין וועריאַנטן פֿון פּפּע
ימפּלאַמענטינג עפעקטיוו Build Security Measures כדי צו קעמפן קעגן די סכנות און שוואכקייטן אין דער בוי-פאזע, זאל מען פראקטיצירן א ריכטיג גענוצטע פריימווערק און קאנפארמיטעט מיט די בעסטע פראקטיקעס ווי אויסגעשריבן דורך אויטאריטעטן ווי NIST. אלעס אויבנדערמאנט קען פארבעסערט ווערן דורך אן אפליקאציע און קאנפארמיטעט מיט NIST'ס זיכערע ווייכווארג אנטוויקלונג פריימווערק (SSDF) ), צווישן אנדערע רעסורסן, פֿאַרבעסערן דיין האַלטונג אין די פאלגענדע וועגן.
יקערדיק Build Security בעסטער פּראַקטיסיז: זיכערע קאָדירונג: דורכפירן די בעסטע קאדירונג זיכערהייט פראקטיקעס איבער די גאנצע אנטוויקלונג. אידענטיפיצירן מעגליכע שוואכקייטן דורך ניצן סטאטישע קאד אנאליז מכשירים אזוי ווייט פאראויס אין דעם בויען פראצעס ווי זיי קענען זיין נוצלעך. ווייכווארג קאמפאזיציע אנאליז (SCA) : ויסשטימען SCA מכשירים מיט דיין CI/CD pipeline צו אַנטדעקן אָפֿן-קוואַל דיפּענדאַנסיז געניצט אין דער ווייכווארג מיט באַקאַנטע וואַלנעראַביליטיז און האַלטן אַן אַקטועל ווייכווארג מאַטעריאַלן ליסטע (SBOM) . זיכערע בויען סביבה: ניצט די שטאַרקסטע צוטריט קאָנטראָלס וואָס קענען באגרענעצן נישט-אויטאָריזירטע אַרייַנגאַנג פונקטן אין די בילד סערווערס און רעפּאָזיטאָריעס. קעסיידערדיק מאָניטאָרינג מכשירים וואָלט, אין עסענץ, געוויזן אויף אַנטדעקן יעדע פאָרעם פון פארדעכטיקע אַקטיוויטעטן וואָס גייען אָן אין דער בויען סביבה. דאָס וועט ווערן אויטענטיפיצירט און זיכער טראַנסמיטירט אַראָפּ די pipeline דורך אונטערגעשריבן ווערן מיט א דיגיטאלער אונטערשריפט. פארשידענע וועריפיקאציע מעכאניזמען מוזן אויפגעשטעלט ווערן צו פארזיכערן די אויטענטישקייט פון דעם ארטיפאקט פארן דיפלוימענט. די מאַכט פון יו Build Attestations גוטע בעסטע פּראַקטיקעס ווי זיכער קאָדירונג און זיכערע בויען סביבות זענען פון העכסטער וויכטיקייט, אָבער מיט Xygeni Build Security לייזונג, זיי טוען פּונקט דאָס. אונדזער לייזונג אינטעגרירט זיך מיט אייערע וואָרקפלאָוז צו געבן אַ פולשטענדיקן וועג פון build security דאָס כולל די מאַכט פון באַשטעטיקונג.
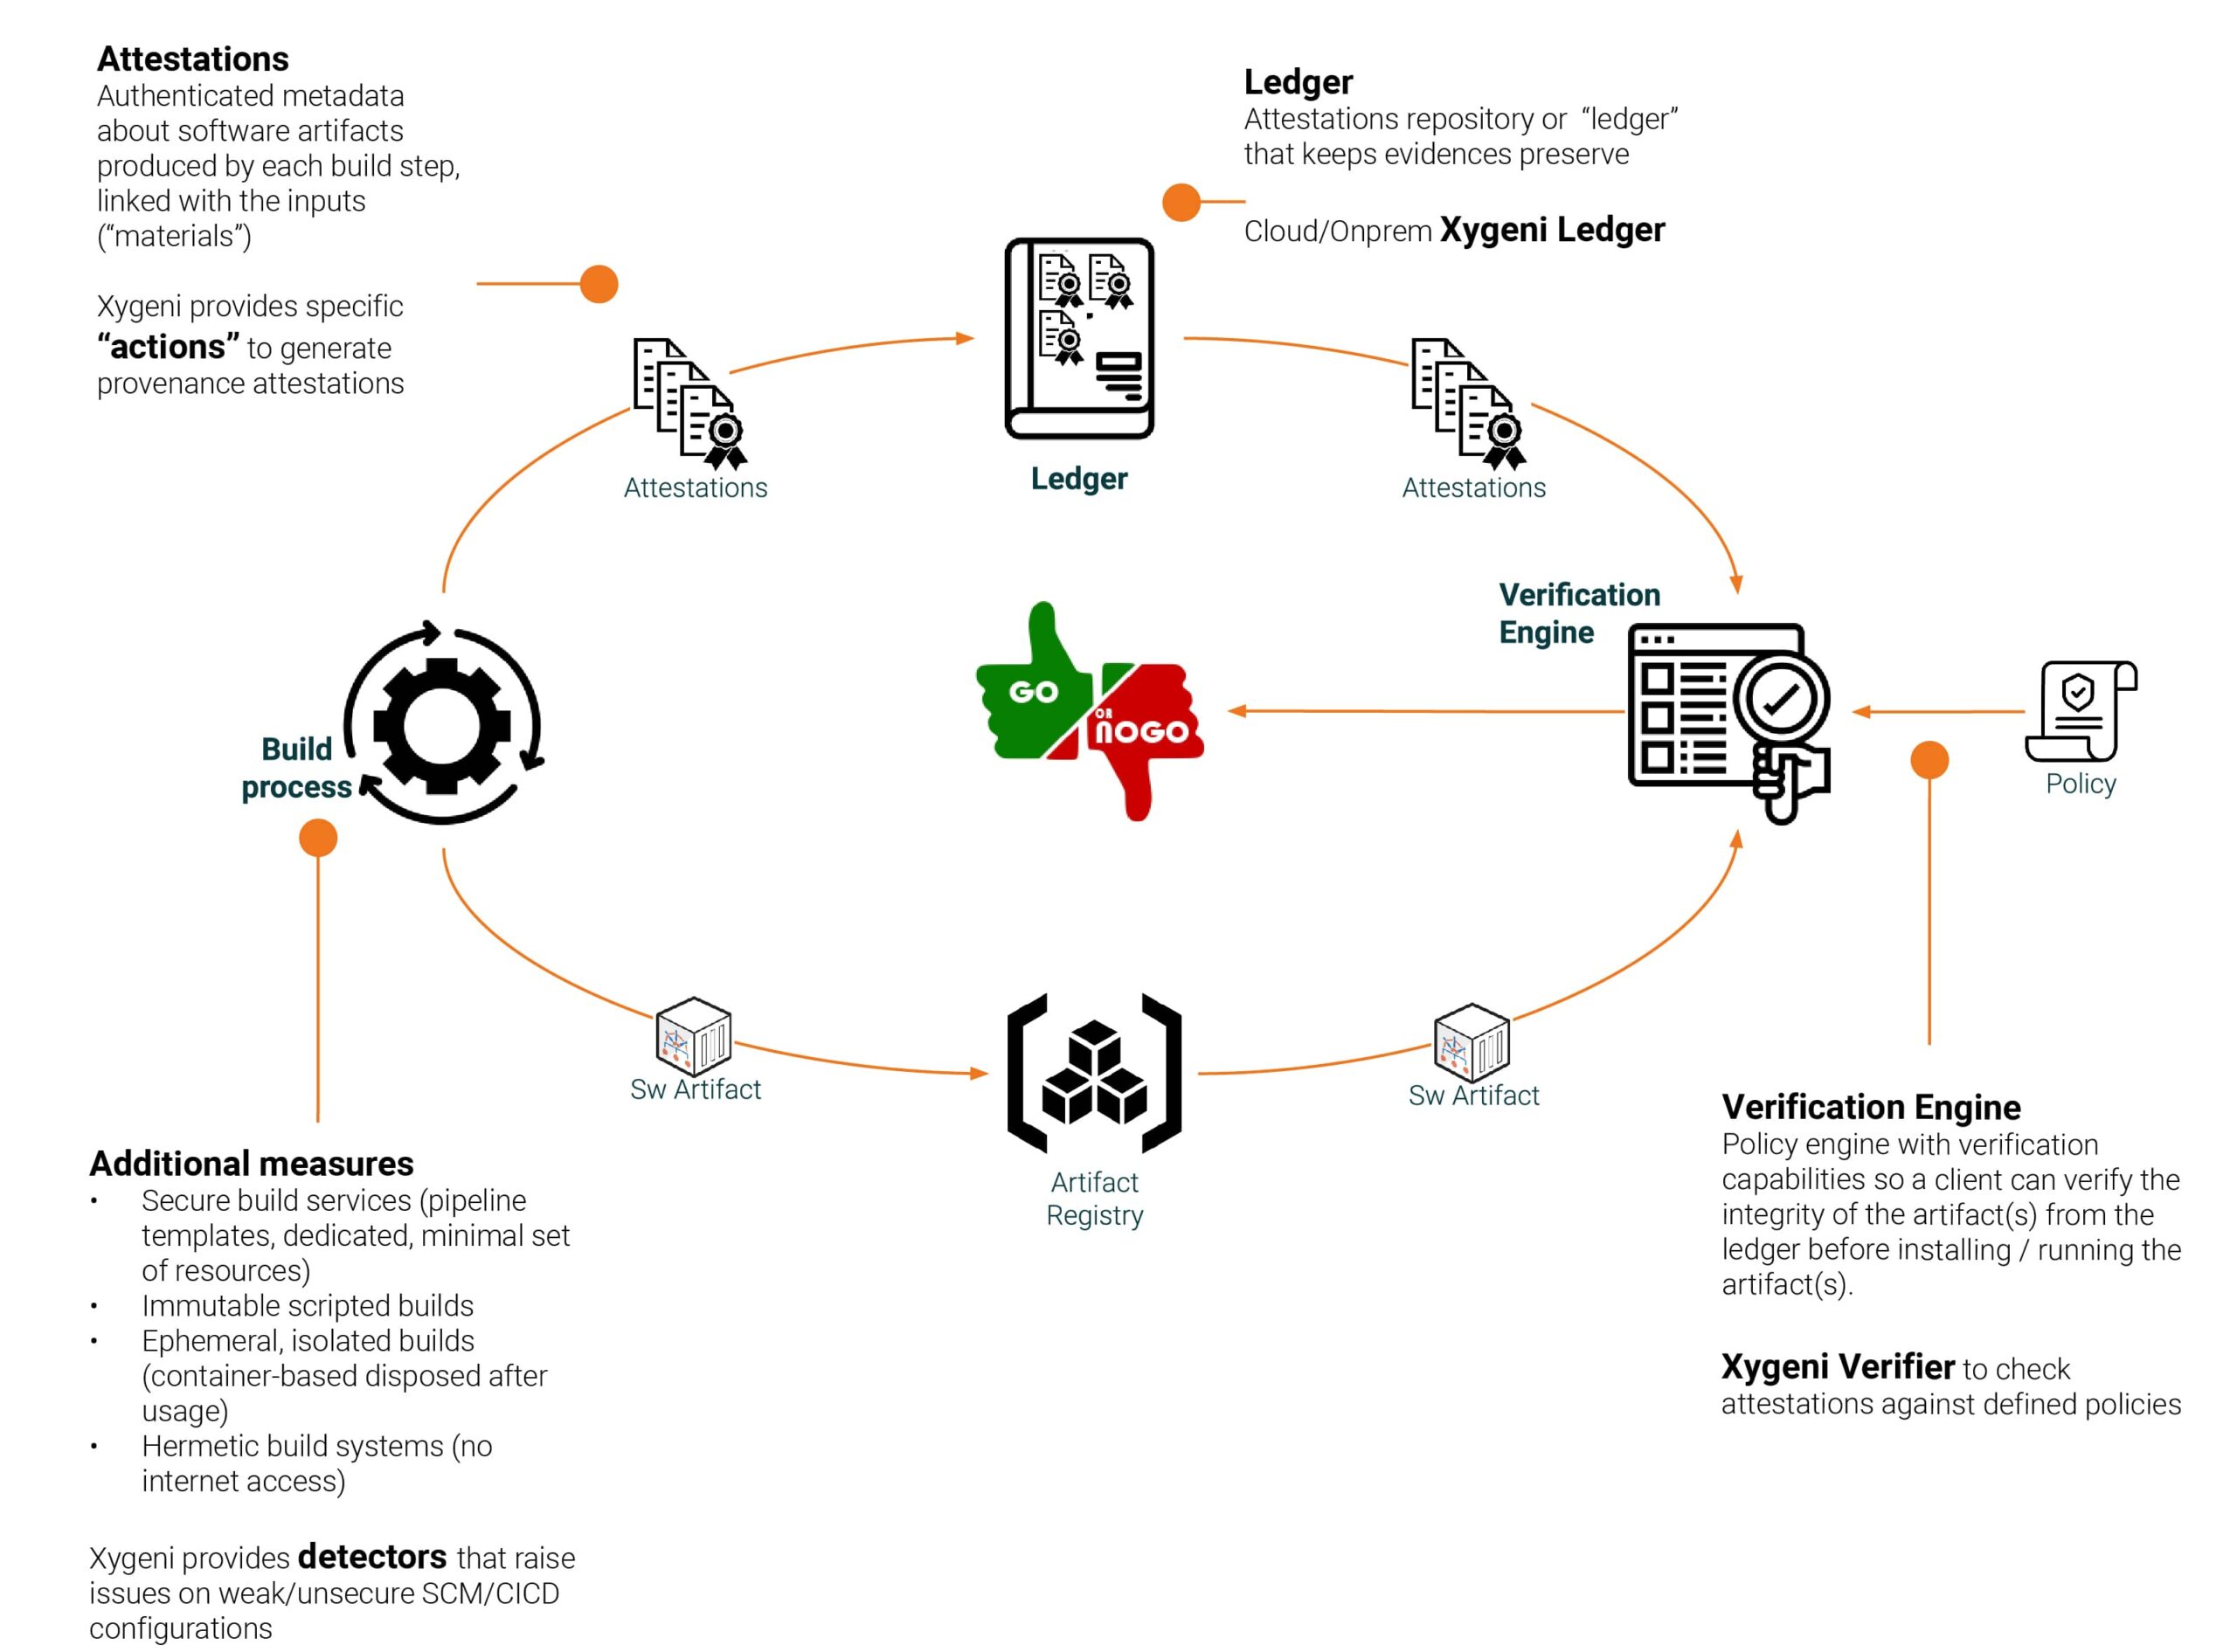
טראַכט פון אַ בילד אַטעסטאַציע ווי אַן אונטערגעשריבענע דאָקומענט וואָס גאַראַנטירט די אויטענטישקייט און אָרנטלעכקייט פון אַ בילד. דאָס איז פּונקט וואָס בילד אַטעסטאַציע איז - אַ קריפּטאָגראַפֿיש אונטערגעשריבענע זאַמלונג פון מעטאַדאַטאַ וואָס דאָקומענטירט דעטאַלן פון דעם בילד פּראָצעס. די זענען אַ מין פון גאַרדס צו דעם בילד פּראָצעס און האַנדלען מיט פילע בענעפיץ וואָס קומען פון די פאלגענדע.
ימפּרוווד דורכזעיקייַט: בילד אטעסטאציע זיכערט אז עס איז דא בטחון פון האבן קלארע זעאונג אין די בילד סביבה, מכשירים, קאנפיגוראציעס, און אפהענגיקייטן גענוצט ביים קאנסטרואירן דעם בילד. אזא דורכזעענדיקע סביבה וועט אנרייצן צוטרוי און אפשר מיטארבעט. וועריפיקאציע איבער די גאנצע צייט Pipeline: באשטעטיגונגען מאַכן זיכער אַז פֿאַר אַלע סטאַגעס אין די CI/CD pipeline, פֿון קוואַל קאָד ביז די לעצטע געבויטע אַרטיפֿאַקטן, קען די עכטקייט וועריפֿיצירט ווערן. עס קאָנטראָלירט אַז קיין נישט-אָטעריזירטע ענדערונגען זענען נישט פֿאָרגעקומען אין דעם בוי פּראָצעס. א שטארקערע יסוד צו מאָניטאָרירן און אָדיטירן: דעטאַלירטע דאַטן אין אַטאַטשטונגען בויט דעם יסוד פֿאַר קעסיידערדיקע זיכערהייט אַנאַליז בעת דעם אַנטוויקלונג לעבנסציקל, און דאָס ערמעגליכט איינעם צו פּראָאַקטיוו דעטעקטירן יעדע מעגלעכע וואַלנעראַביליטי וואָס זאָל ווערן פֿאַרמינערט. ווי Xygeni Build Security נוצט אַטאַטשטיישאַנז דאס איז ווו Build Security לייזונג נעמט דעם באַגריף פון Build Attestations איין שריט ווייטער מיט אויטאמאציע אין פלאץ, און Xgeni נעמט נאך איין ריזיגן שריט מיט א ברייטערן צוגאנג.
אויטאָמאַציע פון אַטעסטאַציע דזשענעריישאַן: Xygeni, וואו אטעסטאציע דזשענעריישאַן מוז זיין אויטאמאטיזירט, צו שאַפֿן טאַמפּער-עווידענט אטעסטאציעס אָן די נויט פֿאַר מאַנועלע אריינמישונג, און אין אַ שטייגער וואָס גיט קאָנסיסטענט אטעסטאציע אין אַלע בילדס. זיכערע באַווייז זאַמלונג און סטאָרידזש: Xygeni אָפפערט זיכערהייט פֿאַר דעם וועג ווי באַווייזן ווערן געזאַמלט און געהיט. עס זאַמלט די באַווייזן מיט גרויס זאָרג פון יעדן ווינקל און ווינקל פון דעם בוי פּראָצעס. עס היט די זאַמלונג אין אונדזער זיכערער סטאָרידזש אינפראַסטרוקטור, גאַראַנטירנדיק אַז די באַשטעטיקונג איז פון אָרנטלעכקייט. גראַנולאַרע וועריפיקאַציע קאָנטראָלס: אונדזער לייזונג קאנטראלירט די וועריפיקאציע, וואס גייט נאך מאָנאָטאָניש. עס גיט א סעט פון קאנפיגורירבארע פאליסיס; טשעקס קענען אריינגענומען אדער אויסגעלאזט ווערן אין דעם פראצעס, פיין-טונינג די לעצטע צו איינעמס באדערפענישן. איינזיכטיקע רעאַל-צייט סאַקאָנע דעטעקציע: די פולשטענדיקע פֿעיִטשער סעט פֿון באַריכטן פֿון Xygeni גייט ווײַטער ווי פּשוטע דורכגעגאַנגען/דורכגעפֿאַל נאָטיפיקאַציעס. אונדזער סיסטעם גיט פּראַקטישע אײַנבליקן אין אײַער בויען פּראָצעס צו העלפֿן אײַך וויסן און פֿאַרריכטן פּאָטענציעלע שוואַכקײַטן פֿריִער. דער קסיגעני אדווענטעדזש: בענעפיטן אויף וועלכע איר קענט זיך פארלאזן
דורך לעווערידזשינג Xygeni Build Security, איר באַקומט אַ סך בענעפיטן:
פֿאַרבעסערט צוטרוי און טראַנספּאַרענץ: בויען אטעסטאציע זיכערט אז אלע אינטערעסירטע פארטייען באקומען א קלאר בילד פונעם בויען פראצעס, און אין דעם פראצעס, פארגרעסערט זיך צוטרוי און מיטארבעט. מינימיזירן דעם ריזיקע פון ערראָרס און וואַלנעראַביליטיז: אויטאמאטישע באשטעטיגונג דזשענעריישאַן און וועריפיקאַציע מינאַמייז די ריזיקירן פון טעות און וואַלנעראַביליטי צו די מענטשלעך מעגלעך מינימום, דערמיט צושטעלן זיכערהייט קאָנסיסטענטלי אַריבער די בנין. pipeline. ימפּרוווד ווייכווארג קוואַליטי: באַקומען פֿאַררייַכערטע סאַקאָנע אינטעליגענץ און טיפֿע איינזיכטן צו ענשור אַז איר קענט צושטעלן העכערע קוואַליטעט, מער זיכערע ווייכווארג פּראָדוקטן. סימפּליפיעד העסקעם: Xygeni'ס אויסגלייך מיט NIST SP 800-204D רעקאמענדאציעס פארפּשוטערט די קאמפלייענס אנשטרענגונגען. גרייט צו לערנען מער? קאָנטאַקטירט Xygeni היינט צו זען ווי אונדזער Build Security לייזונג קען באשטארקן אייערע אנטוויקלונג טימז.