






קראָס-סייט סקריפּטינג (XSS) איז אַ שוואַכקייט וואָס לאָזט אַטאַקערס אַרײַנשפּריצן בייזע סקריפּטן אין פֿאַרטרויטע וועב זייַטלעך, וואָס לויפֿן דאַן אין דעם בלעטערער פֿון יעדן וואָס באַזוכט עס. עס איז הינטער עטלעכע פון די גרעסטע בריטשעס אין די לעצטע זכּרון, אריינגערעכנט בריטיש עירווייז און אי-ביי, אויסשטעלן מיליאנען באנוצער צו דאטן גנייווע, קאנטע כיידזשעקינג, און שווינדל. די גייד באהאנדלט די דריי הויפט טיפן פון XSS, רעאלע ביישפילן פון יעדן, און ווי אזוי זיי צו פארמיידן.
וואָס איז קראָס-סייט סקריפּטינג (XSS)?
קראָס-סייט סקריפּטינג (XSS) איז אַ שוואַכקייט וואָס ערלויבט אַטאַקירער צו אַרייַנשפּריצן שעדלעכע סקריפּטן אין טראַסטיד וועב בלעטער. ווען באַניצער ינטעראַקט מיט די בלעטער, לויפן די סקריפּטן אין זייערע בראַוזערז. צוליב דעם קען XSS פירן צו גרויסע ריזיקעס, אַזאַ ווי:
- דאַטאַ גנייוועאַטאַקערס גנבענען פּריוואַטע אינפֿאָרמאַציע ווי סעסיע קיכלעך און login קראַדענשאַלז.
- סעסיע כיידזשאַקינגאַטאַקערס באַקומען צוטריט צו אַקטיווע באַניצער סעסיעס און מאַכן זיך ווי זיי.
- נישט-ערלויבטע אַקציעסבייזוויליגע סקריפּטן פירן אויס אַקציעס אָן דעם קרבן'ס וויסן.
XSS שוואַכקייטן שטאַמען טיפּיש פֿון שלעכטער וואַלידאַציע אָדער סאַניטיזאַציע פֿון באַניצער אינפֿאָרמאַציע. פֿאַרשטיין ווי די אַטאַקעס אַרבעטן איז דער ערשטער שריט צו זיי פֿאַרהיטן.
טיפן פון קראָס סייט סקריפּטינג אַטאַקס און פאַקטיש-וועלט ביישפילן
זיכערהייט עקספּערטן קאַטעגאָריזירן קראָס סייט סקריפּטינג אַטאַקעס אין דריי הויפּט טיפּן: סטאָרד, רעפלעקטעד, און DOM-באַזירט XSS. יעדער טיפּ צילט אויף אַנדערע שוואַכקייטן אין וועב אַפּלאַקיישאַנז, וואָס פירט צו יינציקע קאַנסאַקווענסאַז. צו דערקלערן ווייטער, דאָ איז ווי יעדער טיפּ אַרבעט און ביישפילן פון די שעדיקן וואָס זיי קענען פאַרשאַפן.
געהיט קראָס-סייט סקריפּטינג (XSS)
סטאָרד XSS, אויך באַקאַנט ווי פּערסיסטענט XSS, פּאַסירט ווען שעדלעכע סקריפּטן ווערן פּערמאַנענט געהיט אויף אַ סערווער. למשל, די סקריפּטן קענען זיין געהיט אין אַ דאַטאַבייס אָדער באַניצער פּראָפיל. ווען איינער אַקסעסט די קאָמפּראָמיטירטע רעסורס, ווערט דער סקריפּט אויטאָמאַטיש עקסאַקיוטאַד.
אַטאַקירער נוצן אָפט סטאָרד XSS צו צילן פּלאַטפאָרמעס מיט אַ סך טראַפיק. ווײַל די בייזע פּיילאָוד בלייבט אויפן סערווער, קען עס אַפעקטירן טויזנטער באַניצער איידער עס ווערט דעטעקטירט.
פאַקטישע וועלט בייַשפּיל: eBay (2014)
אין 2014, האבן אנפאלער אריינגעשפריצט שלעכטע דזשאוואסקריפט אין eBay פּראָדוקט ליסטינגס. דאָס איז געשען ווײַל eBay האָט נישט ריכטיק גערייניקט די באַניצער־אינפּוטאַציעס. ווען באַניצער האָבן באַזוכט די באַטראָפענע ליסטינגס, האָבן זייערע בראַוזערס אומבאַוואוסטזיניק אויסגעפֿירט דעם בייזוויליקן סקריפּט.
קאָנסעקווענסעס:
- קרבנות זענען געוואָרן איבערגעפירט צו פישינג זייטלעך, וואו אַטאַקירער האָבן געגנבעט login קראַדענטשאַלז און פּריוואַטע דאַטן.
- eBay האט געליטן באדייטנדיקע שאָדן צו איר רעפּוטאַציע צוליב דעם מאַנגל אין גענוגנדיקער זיכערהייט.
- אלס רעזולטאט, האט דער פאל דעמאנסטרירט די קריטישע נויטווענדיקייט פאר א שטארקע אינפוט וואַלידאַציע און רעאַל-צייט מאָניטאָרינג.
רעפלעקטירטע קראָס-סייט סקריפּטינג (XSS)
רעפלעקטעד XSS פאסירט ווען שעדלעכע סקריפּטן ווערן איינגעבעטן אין א URL אדער פארם אינפוט און רעפלעקטירט אין דעם סערווער'ס ענטפער. די סארט קראָס סייט סקריפּטינג אטאקע ווערט טיפיש איבערגעגעבן דורך פישינג לינקס און ווערט אויסגעפירט אזוי שנעל ווי דער קרבן קליקט אויפן לינק.
אין דער זעלבער צייט, האט רעפלעקטעד XSS אפעקט אויף יחידישע קרבנות אבער קען נאך אלץ פירן צו ערנסטע קאנסעקווענצן.
פאַקטישע וועלט בייַשפּיל: בריטיש ערווייז (2018)
בריטיש עירווייז האט געהאט א רעפלעקטירטע XSS וואַלנעראַביליטי אין 2018. אטאקערס האבן געשאפן פישינג לינקס מיט איינגעבויטע סקריפטן, און זיי האבן פארפירט באנוצער צו קליקן אויף זיי.
קאָנסעקווענסעס:
- העקערס האָבן געגנבעט סענסיטיווע קונה אינפאָרמאַציע, אַרייַנגערעכנט נעמען, אַדרעסן און צאָלונג קאַרטל דעטאַלן.
- איבער 400,000 קאסטומערס זענען אפעקטירט געווארן, וואס האט געפירט צו א £20 מיליאן GDPR קנס פאר בריטיש ערווייז.
- אין אלעם, האט דער דורכברוך אונטערגעשטראכן די פינאנציעלע און לעגאלע ריזיקעס פארבונדן מיט קראָס-סייט סקריפּטינג שוואַכקייטן.
DOM-באזירט קראָס-סייט סקריפּטינג (XSS)
DOM-באזירט XSS פאסירט ווען אנפאלער מאַניפּולירן דעם בלעטערער'ס דאָקומענט אָבדזשעקט מאָדעל (DOM) אנשטאט צו צילן סערווער-זייט שוואכקייטן. די אטאקע בייפּאַסט סערווער-זייט וואַלידאַציע אינגאנצן און נוצט אָפט אויס אומזיכערע דזשאַוואַסקריפּט מעטאָדן ווי innerHTML or document.write().
צו אילוסטרירן, דאָ איז אַ בייַשפּיל פון DOM-באַזירט XSS אין אַקציע.
רעאל-וועלט ביישפּיל: גיטהאב (2020)
אין 2020, האבן אנפאלער אויסגענוצט א DOM-באזירטע XSS וואַלנעראַביליטי אין גיטהאב'ס זוכפונקציאנאליטעט. זיי האבן אריינגעלייגט בייזוויליגע סקריפטן אין זוכ-אנפֿרעגן, בייפּאַסנדיק סערווער שוץ.
קאָנסעקווענסעס:
- אַטאַקערס האָבן געגנבעט סעסיע קיכלעך און אויטענטיפיקאַציע טאָקענס, דערלויבנדיק נישט-אָטעריזירטע צוטריט צו ריפּאַזאַטאָריעס.
- גיטהאב האט גלייך פארראכטן דעם פראבלעם, אבער דער פאל האט דעמאנסטרירט די ריזיקעס וואס ווערן געשטעלט דורך קליענט-זייט שוואכקייטן.
ווילט איר לערנען מער וועגן בלייבן פאראויס פון געפארן אין רעאל-צייט?
דאַונלאָוד אונדזער ווייסע פּאַפּיר, 'פרי וואָרענונג: רעאַל-צייט סאַקאָנע דעטעקציע און פּרייאָריטיזאַציע,' און אַנטדעקן ווי צו באַשיצן אייער ווייכווארג צושטעלן קייט.
ווי אזוי צו פארמיידן קראָס-סייט סקריפּטינג (XSS)
אפשטעלן קראָס-סייט סקריפּטינג (XSS) פארלאנגט א פּראָאַקטיווע און שיכטיקע פאַרטיידיקונג. דאָס מיינט אַדרעסירן וואַלנעראַביליטיז פרי אין דער אַנטוויקלונג און ווייטער באַשיצן אַפּליקאַציעס אַמאָל זיי זענען לעבעדיק. Xygeni'ס לייזונגען זענען דיזיינד צו דעקן ביידע זייטן, און זיכער מאַכן פולשטענדיקע זיכערהייט.
כאפן פראבלעמען פרי מיט קסיגעני'ס SAST
Xygeni'ס סטאטישע אפליקאציע זיכערהייט טעסטן (SAST) דער טול איז א שפּיל-טוישער פאר דעוועלאָפּערס. עס סקענט אייער קאָד בשעת איר שרייבט עס, אידענטיפיצירט קראָס-סייט סקריפּטינג וואַלנעראַביליטיז איידער זיי האָבן אַ געלעגנהייט צו מאַכן עס אין פּראָדוקציע. אין קורץ, עס העלפּס איר פאַרריכטן פּראָבלעמען פרי, ווען עס איז שנעלער און ביליקער צו טאָן דאָס.
דאָ איז וואָס מאַכט Xygeni's SAST שטיין אויס:
- פאַקטיש-צייט אַלערץבאַקומט באַלדיקע באַמערקונגען וועגן שוואַכקייטן בשעת איר קאָדירט, אַזוי איר קענט זיי גלייך פאַרריכטן.
- פּינטלעך אַקיעראַסיXygeni ווייזט אייך פונקטליך וואו די פראבלעם איז, ביזן סוף פון די שורה קאוד.
- סימלאַס ינטעגראַטיאָןאַרבעט אָן קיין שוועריקייטן מיט אייערע באַליבטע מכשירים, ווי IntelliJ IDEA, Visual Studio Code, און CI/CD pipelines.
- אַוואַנסירטע דעטעקשאַןאידענטיפיצירט שווערע פראבלעמען ווי אומזיכערע אינפוט האנדלונג און אומזיכערע DOM מאניפולאציעס.
אינגאנצן, קסיגעני'ס SAST רעדוצירט דעם ריזיקע פון XSS אטאקעס דורך כאפן שוואכקייטן ביים מקור, מאכנדיג אייער קאוד זיכערער פון אנפאנג.
פארשטארקן פארטיידיקונגען מיט ראַנטיים מאָניטאָרינג
ראַנטיים מאָניטאָרינג איז וויכטיק פֿאַר בלאָקירן יוואַלווינג סכנות. קסיגעני'ס מכשירים צושטעלן רעאַל-צייט שוץ דורך ידענטיפיצירן און אָפּשטעלן בייזוויליקע אַקטיוויטעטן.
- אַנאַמאַלי דעטעקטיאָן: קאנטיניואירלעך מאָניטאָרירט פֿאַר ומגעוויינטלעכע נאַטורן, אַזאַ ווי נישט-אָטעריזירטע סקריפּט עקסעקוציעס.
- CI/CD ינטעגראַטיאָןסקענט אויטאָמאַטיש בילדס און דיפּלוימאַנץ צו ענשור אַז זיי זענען זיכער.
- קוסטאָמיזאַבלע כּלליםערלויבט זיכערהייט טימז צו שטעלן ספּעציפֿישע וואָרענונגען באַזירט אויף אָרגאַניזאַציאָנעלע באדערפענישן.
צו דערקלערן ווייטער, אנאמאליע דעטעקציע וואלט אפגעשטעלט בייזוויליגע סקריפטן פון אויסניצן א DOM-באזירטע XSS שוואכקייט באלד.
קראָס-סייט סקריפּטינג ווייטער פון דעם בלעטערער
קראָס סייט סקריפּטינג אַטאַקעס גייען ווייטער ווי טראַדיציאָנעלע וועבזייטלעך. APIs, מאָביל אַפּפּס און IoT דעוויסעס זענען אויך פאַרוואונדלעך:
- אַפּיסאַטאַקערס קענען אַרײַנשפּריצן בייזוויליקע קאָד אין שלעכט וואַלידירטע API ענדפּונקטן, און אַזוי אויפֿדעקן סענסיטיווע דאַטן.
- בייַשפּילא פינאַנציעלע אַפּליקאַציע איז געוואָרן געבראָכן ווען כאַקערס האָבן אויסגענוצט אַן API ענדפּוינט צו צוקומען צו קונה חשבון דעטאַלן.
- מאָביל אַפּפּסנישט-זיכערע פריימווערקס און אין-אַפּ בראַוזערז מאַכן מאָביל אַפּפּס פאַרוואונדלעך צו XSS.
- IoT דעוויסעסאַטאַקערס קענען קאָמפּראָמיטירן וועב אינטערפייסיז אויף סמאַרט היים דעוויסעס, און באַקומען קאָנטראָל איבער נעטוואָרקס.
אין דעם פאַל, זענען אינפוט וואַלידאַציע און ראַנטיים מאָניטאָרינג קריטיש צו זיכערן די סיסטעמען.
זיכער מאַכן אייערע אַפּליקאַציעס קעגן קראָס סייט סקריפּטינג אַטאַקעס
קראָס-סייט סקריפּטינג בלייבט אַ גרויסע סכּנה, אָבער קסיגעני'ס לייזונגען העלפֿן אָרגאַניזאַציעס בלייבן פאָרויס. פֿאַרשטיין וואָס איז קראָס-סייט סקריפּטינג און ניצן אַוואַנסירטע מכשירים ווי SAST און ראַנטיים מאָניטאָרינג ערמעגליכט דעוועלאָפּערס צו עלימינירן וואַלנעראַביליטיז און באַשיצן אַפּלאַקיישאַנז אין פאַקטיש-צייט.
וואַרט נישט אויף דער ווייַטער בריטש - ספר אַ דעמאָ און אויספאָרשן Xygeni'ס לייזונגען צו פארשטארקן אייערע פארטיידיקונגען היינט.
אפשטעלן קראָס-סייט סקריפּטינג (XSS) פארלאנגט א פּראָאַקטיווע און שיכטיקע פאַרטיידיקונג. דאָס מיינט אַדרעסירן וואַלנעראַביליטיז פרי אין דער אַנטוויקלונג און ווייטער באַשיצן אַפּליקאַציעס אַמאָל זיי זענען לעבעדיק. Xygeni'ס לייזונגען זענען דיזיינד צו דעקן ביידע זייטן, און זיכער מאַכן פולשטענדיקע זיכערהייט.
כאפן פראבלעמען פרי מיט קסיגעני'ס SAST
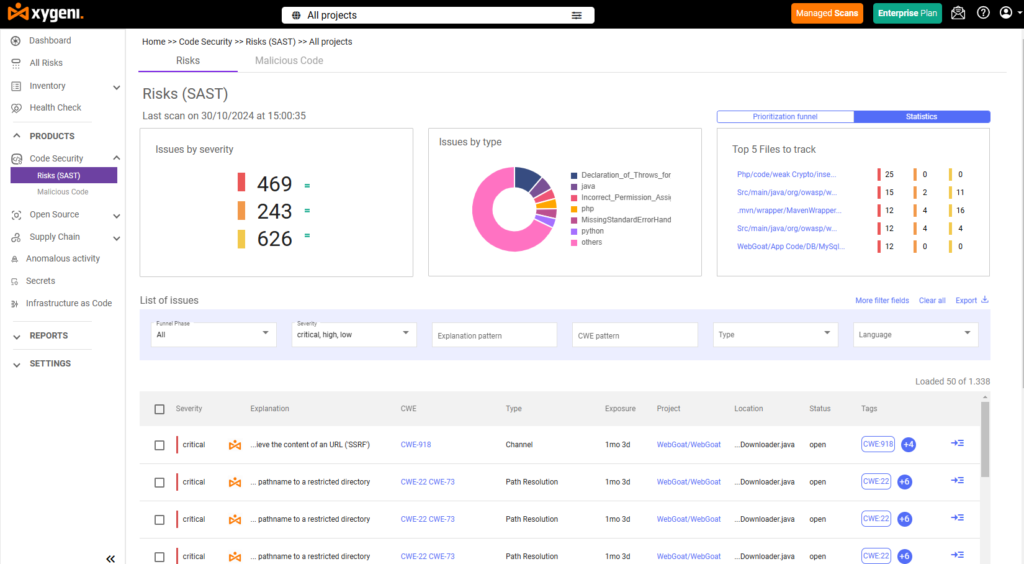
Xygeni'ס סטאטישע אפליקאציע זיכערהייט טעסטן (SAST) דער טול איז א שפּיל-טוישער פאר דעוועלאָפּערס. עס סקענט אייער קאָד בשעת איר שרייבט עס, אידענטיפיצירט קראָס-סייט סקריפּטינג וואַלנעראַביליטיז איידער זיי האָבן אַ געלעגנהייט צו מאַכן עס אין פּראָדוקציע. אין קורץ, עס העלפּס איר פאַרריכטן פּראָבלעמען פרי, ווען עס איז שנעלער און ביליקער צו טאָן דאָס.
דאָ איז וואָס מאַכט Xygeni's SAST שטיין אויס:
- פאַקטיש-צייט אַלערץבאַקומט באַלדיקע באַמערקונגען וועגן שוואַכקייטן בשעת איר קאָדירט, אַזוי איר קענט זיי גלייך פאַרריכטן.
- פּינטלעך אַקיעראַסיXygeni ווייזט אייך פונקטליך וואו די פראבלעם איז, ביזן סוף פון די שורה קאוד.
- סימלאַס ינטעגראַטיאָןאַרבעט אָן קיין שוועריקייטן מיט אייערע באַליבטע מכשירים, ווי IntelliJ IDEA, Visual Studio Code, און CI/CD pipelines.
- אַוואַנסירטע דעטעקשאַןאידענטיפיצירט שווערע פראבלעמען ווי אומזיכערע אינפוט האנדלונג און אומזיכערע DOM מאניפולאציעס.
אינגאנצן, קסיגעני'ס SAST רעדוצירט דעם ריזיקע פון XSS אטאקעס דורך כאפן שוואכקייטן ביים מקור, מאכנדיג אייער קאוד זיכערער פון אנפאנג.
פארשטארקן פארטיידיקונגען מיט ראַנטיים מאָניטאָרינג
ראַנטיים מאָניטאָרינג איז וויכטיק פֿאַר בלאָקירן יוואַלווינג סכנות. קסיגעני'ס מכשירים צושטעלן רעאַל-צייט שוץ דורך ידענטיפיצירן און אָפּשטעלן בייזוויליקע אַקטיוויטעטן.
- אַנאַמאַלי דעטעקטיאָן: קאנטיניואירלעך מאָניטאָרירט פֿאַר ומגעוויינטלעכע נאַטורן, אַזאַ ווי נישט-אָטעריזירטע סקריפּט עקסעקוציעס.
- CI/CD ינטעגראַטיאָןסקענט אויטאָמאַטיש בילדס און דיפּלוימאַנץ צו ענשור אַז זיי זענען זיכער.
- קוסטאָמיזאַבלע כּלליםערלויבט זיכערהייט טימז צו שטעלן ספּעציפֿישע וואָרענונגען באַזירט אויף אָרגאַניזאַציאָנעלע באדערפענישן.
צו דערקלערן ווייטער, אנאמאליע דעטעקציע וואלט אפגעשטעלט בייזוויליגע סקריפטן פון אויסניצן א DOM-באזירטע XSS שוואכקייט באלד.
קראָס-סייט סקריפּטינג ווייטער פון דעם בלעטערער
קראָס סייט סקריפּטינג אַטאַקעס גייען ווייטער ווי טראַדיציאָנעלע וועבזייטלעך. APIs, מאָביל אַפּפּס און IoT דעוויסעס זענען אויך פאַרוואונדלעך:
- אַפּיסאַטאַקערס קענען אַרײַנשפּריצן בייזוויליקע קאָד אין שלעכט וואַלידירטע API ענדפּונקטן, און אַזוי אויפֿדעקן סענסיטיווע דאַטן.
- בייַשפּילא פינאַנציעלע אַפּליקאַציע איז געוואָרן געבראָכן ווען כאַקערס האָבן אויסגענוצט אַן API ענדפּוינט צו צוקומען צו קונה חשבון דעטאַלן.
- מאָביל אַפּפּסנישט-זיכערע פריימווערקס און אין-אַפּ בראַוזערז מאַכן מאָביל אַפּפּס פאַרוואונדלעך צו XSS.
- IoT דעוויסעסאַטאַקערס קענען קאָמפּראָמיטירן וועב אינטערפייסיז אויף סמאַרט היים דעוויסעס, און באַקומען קאָנטראָל איבער נעטוואָרקס.
אין דעם פאַל, זענען אינפוט וואַלידאַציע און ראַנטיים מאָניטאָרינג קריטיש צו זיכערן די סיסטעמען.
זיכער מאַכן אייערע אַפּליקאַציעס קעגן קראָס סייט סקריפּטינג אַטאַקעס
קראָס-סייט סקריפּטינג בלייבט אַ גרויסע סכּנה, אָבער קסיגעני'ס לייזונגען העלפֿן אָרגאַניזאַציעס בלייבן פאָרויס. פֿאַרשטיין וואָס איז קראָס-סייט סקריפּטינג און ניצן אַוואַנסירטע מכשירים ווי SAST און ראַנטיים מאָניטאָרינג ערמעגליכט דעוועלאָפּערס צו עלימינירן וואַלנעראַביליטיז און באַשיצן אַפּלאַקיישאַנז אין פאַקטיש-צייט.
גרייט צו כאַפּן XSS איידער עס קומט צו פּראָדוקציע? ספר אַ דעמאָ און זען ווי קסיגעני'ס SAST און ראַנטיים מאָניטאָרינג אַרבעטן צוזאַמען.

FAQ
וואָס זענען די דריי טיפּן פון XSS?
אויפגעהיטע (שטענדיקע) XSS ראטעוועט א בייזוויליקן סקריפּט אויפן סערווער, אזוי אז עס לויפט פאר יעדן באַזוכער. רעפלעקטירטע XSS לייגט אריין דעם סקריפּט אין א URL אדער פארם אינפוט, און עס ווערט אויסגעפירט איין מאל ווען א קרבן קליקט אויף א געמאסטענעם לינק. DOM-באזירטע XSS מאניפולירט דעם בלעטערער'ס דאקומענט אביעקט מאדעל גלייך, און בייפּאַסט אינגאנצן די סערווער-זייט שוץ.
איז XSS נאך אלץ א געוויינטלעכע שוואכקייט?
יא. XSS האט געפֿירט צו בריטשעס אויף גרויסע פּלאַטפאָרמעס, אַרייַנגערעכנט eBay, British Airways, און GitHub, וואָס אַרומנעמען סטאָרד, רעפלעקטעד, און DOM-באַזירטע וואַריאַנטן, וואָס ווײַזט אַז עס בלייבט אַ לעבעדיקע ריזיקע אַריבער פֿאַרשידענע מינים אַפּליקאַציעס, נישט אַ געלעזטע פּראָבלעם.
קען XSS אפעקטירן עפּעס אַחוץ וועבסייטס?
יא. APIs, מאָביל אַפּפּס, און IoT דעוויסעס זענען אַלע שוואַך צו XSS-סטיל ינדזשעקשאַן ווען די אינפוט איז נישט ריכטיק וואַלידירט, אַן אומזיכער API ענדפּוינט אָדער אַן אין-אַפּ בלעטערער קען ווערן אויסגענוצט אויף דעם זעלבן וועג ווי אַ טראַדיציאָנעלע וועבזייטל.
ווי קען מען כאַפּן XSS איידער עס קומט צו פּראָדוקציע?
סטאַטישע אַפּליקאַציע זיכערהייט טעסטינג (SAST) סקענט קאוד ווי עס איז געשריבן און ווייזט אויף אומזיכערע אינפוט האנדלונג אדער DOM מאניפולאציע פארן דיפלוימענט. ראנטיים מאניטארינג און אנאמאליע דעטעקציע דעקן דאן וואס SAST קען נישט זען, אומגעווענליכע סקריפּט אויספירונגען פּאַסירן לייוו אין פּראָדוקציע.
