






אכט חדשים. פיר גרויסע אינצידענטן. איין מוסטער: די ווייכווארג צושטעל קייט האט נישט באקומען א נייעם קעגנער, עס האט באקומען א נייע וואפן. צווישן סעפטעמבער 2025 און מאי 2026, האט א זיך-פארשפרייטנדיקער ווארים, א נאציאנאל-שטאט אקטיאר, א נאכמאכער קאמפיין, און א געכאפטע קינסטלעכע אינטעליגענץ מאדעל יעדער געפונען זייער וועג אריין. pipelineס וואָס מיליאָנען דעוועלאָפּערס צוטרויען יעדן טאָג. דאָס איז די נייע פֿאָרעם פֿון סייבער-זיכערהייט טרעץ: שנעלער, שווערער צו זען, און מער און מער געטריבן דורך דער זעלבער קינסטלעכער אינטעליגענץ וואָס דעוועלאָפּמענט טימז נוצן צו שיקן קאָד.
אויב אייער גייסטיקער מאָדעל פון סייבער-זיכערהייט טרעץ הייבט זיך נאָך אָן און ענדיקט זיך מיט פישינג אימעילס און נישט-געפּאַטשטע סערווערס, וועלן די דאַטן אונטן עס דערהייַנטיקן.
די נייע פאָרעם פון סייבערזיכערהייט טרעץ
פאר יארן, האבן סייבער-זיכערהייט סכנות געמיינט גע'גנב'עטע קרעדענשעלס, שלעכט-קאנפיגורירטע סערווערס, און סאציאלע אינזשעניריע. יענע ריזיקעס זענען נישט פארשוואונדן: 81% פון באשטעטיקטע דאטן בריטשעס אין 2022 האבן אריינגענומען קאמפראמיטירטע קרעדענשעלס. אבער א נייע קאטעגאריע איז אריבערגעצויגן אין צענטער פון דער שמועס: קינסטלעכע אינטעליגענץ סכנות. אנטוויקלונג טימס פארלאזן זיך יעצט אויף קינסטלעכע אינטעליגענץ קאדירונג אסיסטענטן, אגענטישע קא-פילאטן, און... מאָדעל קאָנטעקסט פּראָטאָקאָל (MCP) סערווערס צו בויען ווייכווארג שנעלער, און יעדער פון זיי איז איצט אויך א ציל. פאָרשונג ווייזט אז ארום 40% פון קינסטלעך-אינטעליגענטן קאוד אנטהאלט זיכערהייט שוואכקייטן, וואס מיינט אז די שנעלקייט וואס קינסטלעך-אינטעליגענטן צוזאגן קומט צוזאמען מיט א פראפארציאנעלער העכערונג אין קינסטלעך-אינטעליגענטן זיכערהייט ריזיקעס איינגעבאקן גלייך אין די קאודבאזע.
אַכט חדשים, פיר אינצידענטן: ווי קינסטלעכע אינטעליגענץ סכנות האָבן זיך פֿאַרגרעסערט
דער קלארסטער באווייז אז קינסטלעכע אינטעליגענץ סכנות פארגרעסערן זיך איז נישט קיין פאראויסזאגונג; עס איז א צייט-ליניע פון וואָס שוין געשען:
- סעפטעמבער 2025, שי-הולודדער ערשטער זיך-פארשפרייטנדיקער npm וואָרעם, וואָס מאַכט די דעוועלאָפּערס אַליין אַ ליפערונג מעקאַניזם.
- מערץ 2026, אַקסיאָס: נאַציאָנאַל-שטאַט מאַלוואַרע באַהאַלטן אין אַ פּעקל אַרויסגעצויגן בערך 100 מיליאָן מאָל אַ וואָך.
- אפריל 2026, SAP npmא קלענערע איבערחזרונג פון דעם זעלבן וואָרעם מוסטער, ווײַזנדיק די טעכניק סקאַלעס.
- מײַ 2026, קלאָד אָפּוס → פּראָמפּטמינק: אַ גרויס שפּראַך מאָדעל באַוואָפֿנט צו פּלאַנצן מאַלוואַרע אין אַן אויטאָנאָמען אַגענט, מיט קינסטלעכער אינטעליגענץ אַליין אַקטינג ווי דער אַטאַק וועקטאָר.
יעדער אינצידענט האט ווידערגענוצט און פארגרעסערט דעם פריערדיגן. דאס איז די דעפינירנדע אייגנשאפט פון קינסטלעכע אינטעליגענץ סכנות אין 2026: זיי פארגרעסערן זיך שנעלער ווי טראדיציאנעלע סייבער-זיכערהייט סכנות האבן אלץ געטאן, ווייל די זעלבע אויטאמאציע וואס העלפט דעוועלאפערס שיקן העלפט אויך אנפאלער פארשפרייטן.
פארוואס טראדיציאנעלע מכשירים קענען נישט זען די קינסטלעכע אינטעליגענץ ריזיקעס
טראדיציאנעלע AppSec מכשירים שטעלן זיך אפ ביים רעפאזיטארי און ווייסן נישט וואס א מאדעל איז. טראדיציאנעלע ענדפונקט מכשירים באאבאכטן דעם אפערירן סיסטעם און פארשטייען נישט פעקלעך, MCP סערווערס, אדער AI אסיסטענטן. יענע שפאלט צווישן די צוויי איז פונקט וואו AI ריזיקעס לאנדן, אומדעטעקט, ביז דער שאדן איז געטאן.
צוויי ציפערן מאַכן די אויפדעקונג קאָנקרעט: קינסטלעכע אינטעליגענץ-געצילטע קרעדענשאַל גנייווע איז געשטיגן מיט 376% צווישן Q4 2025 און Q1 2026, און איין בייזוויליקע MCP בריק (CVE-2025-6514) איז געווען דאַונלאָודיד 437,000 מאָל איידער עס איז געכאפט געוואָרן, וואָס האָט דערמעגלעכט ווייטער קאָוד אויספירונג אויף דעם קליענט. עפנטלעכע MCP סערווערס זענען אויך נישט זיכער דורך דיפאָלט: 5.5% טראָגן געצייַג-פאַרגיפטיקונג חסרונות און 43% טראָגן קאָמאַנד-אינדזשעקשאַן חסרונות ערנסט גענוג צו מאַכן אַ דעוועלאָפּער'ס אייגענע מכשירים איינע פון די מער ערנסטע סייבער-זיכערהייט טרעץ וואָס אַן אָרגאַניזאַציע קען זיך באַגעגענען.
די ווייכווארג צושטעל קייט איז נאך אלץ די גרעסטע מקור פון סייבער-זיכערהייט טרעץ
קינסטלעכע אינטעליגענץ האט נישט אויסגעטראַכט דעם פּראָבלעם, עס האט עס פארברייטערט. די ווייכווארג סופּליי טשיין איז שוין געווען דער מערסט אויסגעניצטער אריינגאנג פונקט פאר סייבער-זיכערהייט סכנות, און די ציפערן שטיצן דאָס. מער ווי 778,500 בייזוויליגע אפן-קוואל פּעקלעך זענען אידענטיפיצירט געוואָרן זינט 2019, און די ציפער איז געשטיגן מיט 156% אין איין יאָר צו דערגרייכן 512,847 פּעקלעך. ENISA האט געפונען אַז 60% פון סופּליי טשיין אַטאַקעס האָבן אויסגענוצט קונה צוטרוי אין אַ סאַפּלייער, און לויט עטלעכע שאַצונגען די ווייכווארג סופּליי טשיין דערפאַרט איצט אַן אַטאַק בערך יעדע 48 שעה. סופּליי טשיין אַטאַקעס זענען געשטיגן מיט 742% צווישן 2019 און 2022, מיט פּראַדזשעקשאַנז וואָס פֿאָרשלאָגן אַז 45% פון אָרגאַניזאַציעס וועלן זיין אַפעקטאַד ביז 2025 און יערלעך קאָס דערגרייכן $138 ביליאָן ביז 2031; די קאָסטן פון ווייכווארג סופּליי טשיין אַטאַקעס דעם יאָר אַליין איז עסטימאַטעד צו $60 ביליאָן.
די זעלבע אפהענגיקייט און pipeline שוואַכקייטן וואָס האָבן באשאפן די קלאַסישע סייבערזיכערהייט טרעץ טראָגן איצט אויך AI ריזיקעס: אַ קאָמפּראָמיטירט פּעקל, אַ מיסקאָנפיגורעד GitHub אַקציע, אָדער אַן אַנפּינד CI/CD שריט קען צילן אן AI אגענט פונקט אזוי גרינג ווי א מענטשלעכער דעוועלאָפּער.
ברייטערע AI זיכערהייט ריזיקעס ווייטער פון די קאָדבאַזע
נישט יעדער קינסטלעכער אינטעליגענץ ריזיקע געפינט זיך אין א קאוד פייל. א פולערע מאפע פון קינסטלעכע אינטעליגענץ זיכערהייט ריזיקעס דעקט דעם גאנצן לעבנסציקל פון אן קינסטלעכער אינטעליגענץ פארמעגן: שנעלע אינדזשעקציע און סיסטעם- שנעלע ליקאַדזש, סענסיטיווע דאטן אויסגעשטעלט דורך צו ערלויבנדע קינסטלעכע אינטעליגענץ קאנפיגוראציעס, פאר'סמ'טע וועקטאָרן און עמבעדינגס, בייזוויליגע אינסטרוקציעס באהאלטן אין דאקומענטן און כלל פיילן, נישט זיכערע MCP קאנפיגוראציעס און נישט פארטרויטע סערווערס, שוואכע אדער פארשפארטע קינסטלעכע אינטעליגענץ אפהענגיקייטן, און איבערגעטריבענע אַגענטור, וואו אן קינסטלעכע אינטעליגענץ אגענט האנדלט ווייטער פון די גרענעצן מיט וועלכע עס איז קאנפיגורירט געווארן.
די קאַטעגאָריעס זענען גלייך אויף די OWASP טאָפּ 10 פֿאַר LLM אַפּליקאַציעס, די OWASP טאָפּ 10 פֿאַר אַגענטישע אַפּליקאַציעס, און די OWASP MCP טאָפּ 10, דריי פריימווערקס וואָס ווערן שנעל דער געטיילטער וואָקאַבולאַר פֿאַר קינסטלעכע אינטעליגענץ זיכערהייט ריסקס אין דער גאַנצער אינדוסטריע.
רעדוצירן עקספּאָוזשער צו סייבערסעקוריטי טרעץ: וואָס אַרבעט טאַקע
די דאַטן ווײַזן אויף צוויי זאַכן וואָס אַרבעטן קאָנסיסטענט קעגן סייבער-זיכערהייט טרעץ: גרונטלעכע היגיענע און פריע דעטעקציע. 98% פון סייבער-אטאקעס ווערן פאַרהיטן מיט גרונטלעכע זיכערהייט היגיענע, אָבער 34% פון דאַטן בריטשעס שטאַמען נאָך פון אינסיידער טרעץ, און 60% פון אַפּליקאַציעס אַנטהאַלטן נאָך וואַלנעראַביליטיז אין ערשטער-פּאַרטיי קאָד. גיטהאַב אַליין איז נישט ימיון: 1.9% פון גיטהאַב פּרוף-פון-קאָנסעפּט עקספּלויט ריפּאַזאַטאָריז זענען אַליין בייזוויליק, געבויט צו עקספילטרירן דאַטן אָדער דיפּלויען מאַלווער צו די פאָרשער וואָס טראַסטן זיי.
ספּעציפֿיש פֿאַר קינסטלעכע אינטעליגענץ ריזיקעס, מוז די פֿאַרריכטונג זיך באַוועגן פֿריִער אין דעם לעבן־ציקל:
- וואַלידירן אינעווייניק פון די IDE. כאַפּן נישט-זיכערע מוסטערן אין קינסטלעך-אינטעליגענטן קאָד איידער עס דערגרייכט אַ pipeline שליסט די גרעסטע איינציקע מקור פון נייע קינסטלעכע אינטעליגענץ זיכערהייט ריזיקעס.
- דעטעקטירן מאַלוואַרע איידער אַן אונטערשריפט עקזיסטירט. רעפּוטאַציע-באַזירטע מכשירים פעלן נול-טאָג פּאַקאַדזשאַז לויט דעפֿיניציע, וואָס איז פּונקט דער ריס וואָס שי-הולוד, אַקסיאָס, און SAP npm האָבן אויסגענוצט.
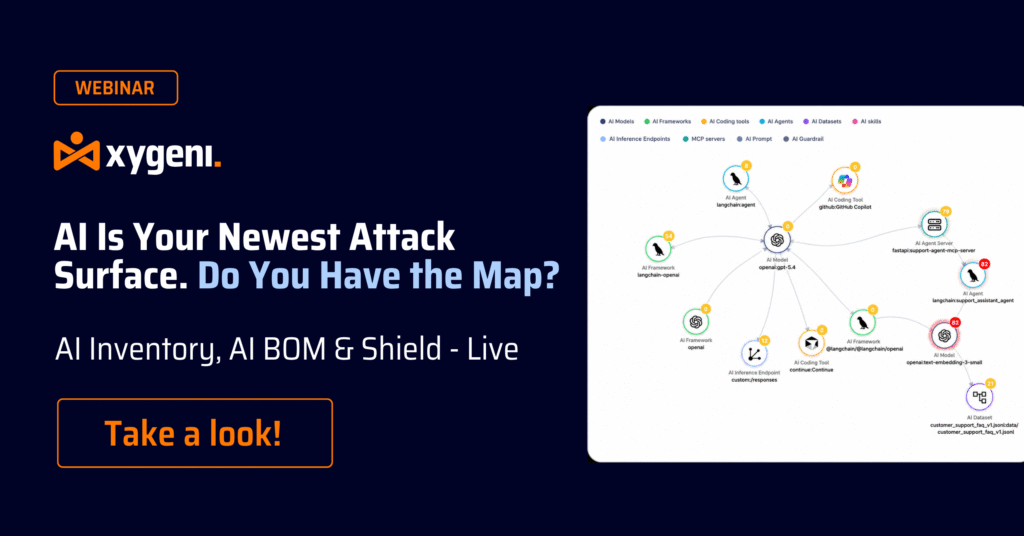
- אינווענטאַריזירן יעדן קינסטלעכער אינטעליגענץ אַסעט. מאָדעלן, דאַטאַסעץ, אַגענטן און MCP סערווערס קענען נישט ווערן רעגירט אָדער אַטאַקירט דורך עפּעס וואָס אַ מאַנשאַפֿט ווייסט נישט אַז עס לויפט.
ווי Xygeni אַדרעסירט די סייבער-זיכערהייט טרעץ
קסיגעני באַהאַנדלט קינסטלעכע אינטעליגענץ סכנות ווי אַ ערשטקלאַסיקער טייל פון אַפּליקאַציע זיכערהייט אַנשטאָט אַ באַזונדער פּראָבלעם וואָס ווערט צוגעגעבן דערנאָך. דעוו-איי אַפּליקירט רעאַל-צייט זיכערהייט וואַלידאַציע אינעווייניק פון דעם דעוועלאָפּער'ס IDE, און מאַרקירט נישט-זיכערע מוסטערן אין קינסטלעך אינטעליגענץ-גענערירטן קאָד איידער זיי ווערן געשיקט. מאַלוואַרע פרי וואָרענונג (MEW) cקאנטינעווירלעך סקענט NPM, PyPI, און Maven צו כאפן בייזוויליגע פעקלעך איידער אן אונטערשריפט עקזיסטירט, אדרעסירנדיק דעם גענויע סופליי טשיין מוסטער הינטער Shai-Hulud, axios, און SAP npm. AI Security אנטדעקט יעדן AI פארמעגן איבערן גאנצן SDLC, באַצייכנט עס קעגן די OWASP פריימווערקס אויבן, און Shield דורכצווינגען פּאָליטיק ביים ענדפּוינט איידער אַן אומזיכער מאָדעל, אַגענט אָדער MCP סערווער ווערט ערלויבט צו לויפן.
די אָרגאַניזאַציעס וואָס פאַרוואַלטן גוט די ריזיקעס פון קינסטלעכער אינטעליגענץ אין 2026 זענען נישט די וואָס נוצן די מערסטע מכשירים. זיי זענען די וואָס קענען זען יעדן קינסטלעכער אינטעליגענץ אַסעט וואָס זיי נוצן, אָפּשטעלן וואָס איז נישט זיכער איידער עס ווערט אויסגעפירט, און אָנווענדן די אינטעליגענץ צו די מכשירים וואָס זיי האָבן שוין.

FAQ
וואָס זענען די גרעסטע סייבער-זיכערהייט טרעץ אין 2026?
צושטעל קייט אטאקעס בלייבן די גרעסטע קאטעגאריע לויט פארנעם און קאסטן, מיט א געשאצטע $60 ביליאן אין שאדן דעם יאר און אן אטאקע בערך יעדע 48 שעה. צוזאמען מיט זיי, זענען AI טרעץ ארויסגעקומען אלס א שנעל-וואקסנדיקע קאטעגאריע: AI-געצילטע קרעדענשאַל גנייווע איז געשטיגן 376% אין איין קווארטל, און אינצידענטן ווי Shai-Hulud, axios, און PromptMink ווייזן אז אנפאלער ניצן אקטיוו AI אלס סיי א ציל און סיי א דעליווערי מעקאניזם.
איז קינסטלעך-אינטעליגענטע (AI) דזשענערירטע קאָד אַ זיכערהייט ריזיקע?
יא. פאָרשונג ווייזט אז ארום 40% פון קינסטלעך-אינטעליגענטן קאָד כּולל זיכערהייט שוואַכקייטן. דאָס מאַכט רעאַל-צייט וואַלידאַציע אין דעם דעוועלאָפּער'ס IDE, איידער קאָד פֿאַראייניקט זיך, איינער פֿון די מערסט עפֿעקטיווע וועגן צו רעדוצירן קינסטלעך-אינטעליגענטן זיכערהייט ריזיקעס ביים מקור.
וואָס איז MEW און ווי אַדרעסירט עס קינסטלעכע אינטעליגענץ טרעץ?
מאַלוואַרע ערלי וואָרנינג (MEW) איז Xygeni'ס קאָנטינויִערלעכע סקאַנינג סיסטעם פֿאַר NPM, PyPI, און Maven. עס איז דיזיינד צו כאַפּן בייזוויליקע פּאַקאַדזשאַז איידער אַ חתימה עקזיסטירט, וואָס איז וויכטיק ווייַל רעפּוטאַציע-באַזירטע מכשירים כאַפּן בלויז וואָס איז שוין אידענטיפיצירט, און פעלן דעם גענויען נול-טאָג מוסטער הינטער די לעצטע AI טרעץ און סאַפּליי טשיין וואָרמס.
זענען MCP סערווערס אן עכטע מקור פון AI ריזיקעס?
יא. עפנטלעכע MCP סערווערס ווייזן מעסטבארע AI זיכערהייט ריזיקעס אין דער ווילדער וועלט: 5.5% טראגן געצייג-פאר'סמ'טע חסרונות און 43% טראגן קאמאנד-אינדזשעקציע חסרונות, און איין קאמפראמיטירטע MCP בריק אליין איז געווארן אראפגעלאדנט 437,000 מאל פאר דעטעקציע.
