






דער וואַקסנדיקער ריזיקע פון אויסניצבאַרע וואַלנעראַביליטיעס
סייבער טרעץ טוישן זיך שנעלער ווי אלץ פריער, מיט נול-טאג זיכערהייט עקספּלויטס וואָס ווערן אַ הויפּט זאָרג פֿאַר אָרגאַניזאַציעס. וואָס איז עקספּלויט אין זיכערהייט איז קריטיש, ווייל אַטאַקערס נוצן מער און מער עקספּלויטאַביליטי מעטריקס צו צילן הויך-ריזיקירן וואַלנעראַביליטיז איידער זיי ווערן פּאַטשט.
לעצטע פאַקטישע פעלער אונטערשטרייַכן ווי געפערלעך די אטאקעס קענען זיין. פֿאַר בייַשפּיל, די VMware נול-טאָג באַגז באריכטעט דורך דארק רידינג ווייזן ווי אזוי אנפאלער קענען אויסנוצן אומבאקאנטע שוואכקייטן צו דורכברעכן סיסטעמען.
זיכערהייט טימז זענען איבערגעלאדן מיט וואָרענונגען. אבער, אָן די די ריכטיקע פּריאָריטיזאַציע סטראַטעגיע, ריזיקירן זיי צו לאָזן קריטישע שוואַכקייטן אויפדעקט.
די שוועריקייט? נישט אלע שוואכקייטן ווערן אויסגענוצט—איז ווי אזוי קענען ארגאניזאציעס זיך קאנצענטרירן אויף די וואס זענען באמת וויכטיג?
וואָס איז עקספּלויט אין זיכערהייט?
וואָס איז עקספּלויט אין זיכערהייט? פשוט געזאָגט, אַן עקספּלויט איז אַן אַטאַק וואָס נוצט אויס אַ שוואַכן פונקט אין ווייכווארג, האַרדווער, אָדער ינפראַסטראַקטשעראין עפעקט, אזוי שנעל ווי אנפאלער געפינען א וועג אריין, קענען זיי גנבענען דאטן, לויפן שעדליכע קאוד, אדער איבערנעמען סיסטעמען.
געוויינטלעכע עקספּלויט טיפּן
- נול-טאָג זיכערהייט עקספּלויץ – אַטאַקירער געפֿינען און נוצן שוואַכקייטן איידער די פֿאַרקויפֿער לאָזן אַרויס אַ פֿיקס. צוליב דעם זענען די עקספּלויטן זייער ווערטפֿול אויף דער פֿינצטער וועב און אָפֿט געניצט אין סייבער שפּיאָנאַזש.
- ווייַט קאָדעקס דורכפירונג (RCE) – לאָזט אַטאַקערס לויפן קאָד פֿון ווייטנס, וואָס פֿירט אָפֿט צו אַ פֿולשטענדיקער סיסטעם איבערנעמונג.
- פּריווילעגיע עסקאַלירונג – נוצט אויס שוואַכע צוטריט קאָנטראָלן צו באַקומען אַדמין אָדער וואָרצל-לעוועל פּערמישאַנז.
- זכּרון קאָרופּציע – טעכניקן ווי באַפער אָוווערפלאָוז לאָזן אַטאַקערס אינדזשעקטן און לויפן שעדלעך קאָד.
געגעבן די פונקטן, אויטאמאטישע עקספּלויט קיטס און נאציאנאל-שטאַט אטאקעס פאָרזעצן צו וואַקסן. דעריבער, מוזן טימז אויפהערן צו פאַרלאָזן זיך אויף רעאַקטיוו פּאַטשינג. אַנשטאָט, דאַרפן זיי פּראָאַקטיוו עקספּלויטאַביליטי פאַרוואַלטונג.
עקספּלויטאַביליטי מעטריקס: ווי צו פּריאָריטיזירן סכנות וואָס זענען וויכטיק
נישט אַלע שוואַכקייטן פירן צו אַטאַקעס. עטלעכע ליגן ליידיק, בשעת אַנדערע ווערן הויפּט צילן. דעריבער דאַרפן זיכערהייט טימז עקספּלויטאַביליטי מעטריקס צו אָפּשאַצן פאַקטישע סכנות. וואָס איז עקספּלויט אין זיכערהייט העלפט טימז באַשטימען וועלכע שוואַכקייטן זענען מער מסתּמא צו ווערן גענוצט אין אַטאַקעס.
EPSS (עקספּלאָיט פּרעדיקשאַן סקאָרינג סיסטעם): אַ קלוגער וועג צו ראַנגירן ריסקס
דער EPSS סקאָר פאָרויסזאָגט ווי מסתּמא אַ שוואַכקייט וועט אויסגענוצט ווערן אינערהאלב 30 טעג. אנדערש ווי CVSS, וואס מעסט נאר די ערנסטקייט, פאקוסירט EPSS אויף רעאל-וועלט אטאקע ריזיקעס.
פארוואס EPSS העלפט זיכערהייט טימז זיך רירן שנעלער
- דאַטן-געטריבענע פּריאָריטיזאַציע – פאָקוסירט אויף וואַלנעראַביליטיז מיט אַקטיוו עקספּלויט טעטיקייט, נישט נאָר טעאָרעטישע ריסקס.
- רעדוצירט אַלערט מידקייט – העלפט טימז אויפהערן נאכיאגן פאלשע אלארמען און זיך קאנצענטרירן אויף עכטע סכנות.
- פֿאַרבעסערט פּאַטש פאַרוואַלטונג – גיט פריאריטעט צו פיקסעס באזירט אויף פאקטישע אויסניצלעכקייט, פארקלענענדיק די אטאקע אויבערפלאך פיל שנעלער.
פֿאַר בייַשפּיל, an אי.פּי.עס.עס. א כעזשבן פון 0.9 מיינט א 90% שאנס פון אויסניצן—דאס דארף דרינגענדע אקציע. דערווייל, א כעזשבן פון 0.01 סיגנאלירט נידריגע ריזיקע און מען קען ווארטן.
לערנט מער וועגן EPSS און וואַלנעראַביליטי פאַרוואַלטונג
EPSS סקאָרס העלפֿן זיכערהייט טימז באַקעמפֿן הויך-ריזיקירטע וואַלנעראַביליטיז ערשטער. לערנט ווי צו בלייבן פאָרויס פון עקספּלויץ.
ווי אזוי צו פארמינערן אויסניצבארע שוואכקייטן
פּראָאַקטיווע סאַקאָנע אינטעליגענץ און פרי ווארענונג סיסטעמען
- שטעלט אויף רעאַל-צייט סאַקאָנע פידס צו דעטעקטירן נול-טאָג זיכערהייט עקספּלויץ איידער זיי פאַרשפּרייטן זיך.
- ניצט פריע ווארענונג סיסטעמען צו בלאקירן בייזע אפן-קוואל אפהענגיקייטן איידער אנפאלער ניצן זיי.
אויטאָמאַטישע זיכערהייט סקאַנינג און SCA
- לויפן ווייכווארג קאמפאזיציע אנאליז (SCA) צו קעסיידער טראַקן שוואַכקייטן אין אָפֿן-קוואַל קאָמפּאָנענטן.
- אַפּליקירט דערגרייכבאַרקייט אַנאַליז צו קאָנטראָלירן צי אַ חסרון איז טאַקע אויסנוצבאַר אין אייער סביבה.
CI/CD Pipeline Security און ראַנטיים שוץ
- זיכער CI/CD pipelineס צו אפשטעלן ריזיקאלישע קאוד פון אריינגיין אין פראדוקציע.
- נוצן Application Security Posture Management (ASPM) צו מאָניטאָרירן ריסקס איבער דיין גאַנצן אַנטוויקלונג לעבן-ציקל.
עקספּלויטאַביליטי-באַזירט פּריאָריטיזאַציע און פּאַטש אָטאָמאַציע
- קאָמבינירן EPSS סקאָרז מיט געשעפט פּראַל דאַטן צו פאַרריכטן הויך-ריזיקירן וואַלנעראַביליטיז ערשטער.
- ניצט אויטאָמאַטישע רעמעדיאַציע צו דעפּלויען פּאַטשאַז שנעלער אָן צו פאַרלאַנגזאַמען די אַנטוויקלונג.
ווי Xygeni פארמינדערט נול-טאָג זיכערהייט עקספּלויץ
זינט נול-טאָג זיכערהייט עקספּלויץ דערשייַנען אָן ווארענונג, דאַרפֿן אָרגאַניזאַציעס רעאַל-צייט פאַרטיידיקונגען. צוליב דעם, קסיגעני'ס זיכערהייט לייזונגען צושטעלן אַן אינטעגרירטן צוגאַנג צו דעטעקטירן, פּרייאָריטיזירן און אָפּשטעלן עקספּלויץ איידער זיי שאַטן.
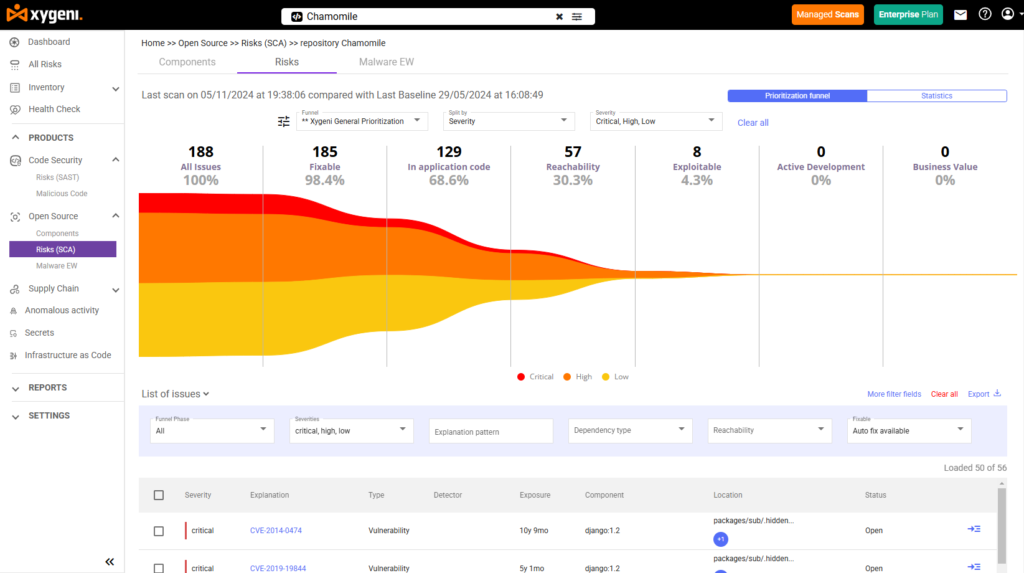
1. אויסניצלעכקייט-געטריבענע פּריאָריטיזאַציע מיט דינאַמישע טריכטער
זיכערהייט טימז שטייען פאר אומענדלעכע וואָרענונגען, אָבער נישט אַלע וואַלנעראַביליטיז זענען גלייך געפערלעך. דעריבער גייען Xygeni'ס פּריאָריטיזאַציע פאַנעלס ווייטער ווי די גרונטלעכע שטרענגקייט רייטינגז (CVSS) דורך באַטראַכטן:
- אויסניצבאַרקייט (EPSS סקאָר) – גיט פּריאָריטיז צו וואַלנעראַביליטיז באַזירט אויף די ליקעליהאָאָד פון עקספּלויטאַציע אין דער פאַקטישער וועלט אין די קומענדיקע 30 טעג.
- דערגרייכבאַרקייט אַנאַליז – באַשטימט צי אַ שוואַכקייט עקזיסטירט אין אַ צוטריטלעכן אַטאַק-וועג אין דיין ווייכווארג.
- געשעפט קאנטעקסט – פילטערט שוואכקייטן באזירט אויף זייער מעגלעכע ווירקונג אויף קריטישע אפליקאציעס.
2. רעאַל-צייט סאַקאָנע אינטעליגענץ און פרי וואָרענונג סיסטעם
טראדיציאנעלע זיכערהייט לייזונגען פארלאזן זיך אויף באקאנטע שוואכקייטן, בשעת Xgeni גיט רעאל-צייט מאָניטאָרינג.
- סקענט עפנטלעכע רעפאזיטאריעס פאר נייע מאלווער-אינפעקטירטע פעקלעך איידער אנפאלער ניצן זיי.
- בלאָקירט בייזוויליקע אָפּהענגיקייטן איידער זיי אינפֿילטרירן אייער ווייכווארג צושטעל קייט.
- גיט רעאַל-צייט וואָרענונגען וועגן אויפקומענדיקע עקספּלויץ און אַטאַק קאַמפּיינז.
למשל, אויב אַ נול-טאָג וואַלנעראַביליטי אין אַן אָפֿן-קוואַל ביבליאָטעק ווערט וואָפֿן, וואַרנט Xygeni גלייך אייער מאַנשאַפֿט און גיט מיטיגאַציע טריט - אָן וואַרטן אויף אַ CVE דערהייַנטיקונג.
3. אַוואַנסירטע ווייכווארג קאָמפּאָזיציע אַנאַליז (SCA) פֿאַר צושטעל קייט שוץ
נול-טאָג עקספּלויץ צילן אָפט נישט-געפּאַטשטע אָפֿן-מקור קאָמפּאָנענטן. קסיגעני'ס SCA באַשייד:
- סקענט אייער ווייכווארג פאר שוואכע אפהענגיקייטן.
- דעטעקטירט קאָמפּראָמיטירטע אָפֿן-קוואַל פּאַקאַדזשאַז איידער זיי דערגרייכן פּראָדוקציע.
- אידענטיפיצירט אַלטמאָדישע דעפּענדענסיעס וואָס דאַרפֿן פּראָאַקטיווע פּאַטשינג.
4. CI/CD Pipeline Securityאפשטעלן עקספּלויטן איידער דיפּלוימאַנט
קסיגעני:
- סקאַנז CI/CD pipelineס פֿאַר זיכערהייט מיסקאָנפֿיגוראַציעס.
- דורכפירט זיכערהייט פאליסיס צו פארמיידן שעדלעכע ענדערונגען אדער ריזיקאלישן קאוד.
- שטעלט אפ הויך-ריזיקירטע שוואכקייטן פון דערגרייכן פראדוקציע דורך אינטעגרירן מיט DevOps וואָרקפלאָוז.
5. אויטאָמאַטישע רעמעדיאַציע: פאַרריכטן עקספּלויץ איידער זיי פאַרשפּרייטן זיך
Xygeni'ס אויטאמאטישע רעמעדיאציע סיסטעם:
- פֿאָרשלאָגט די זיכערסטע פּאַטש אָדער אַלטערנאַטיווע פּאַקעט ווערסיע.
- דזשענערירט אויטאָמאַטיש pull requests פֿאַר פֿאַרריכטונגען אין דעם אַפעקטירטן קאָד.
- אינטעגרירט זיך מיט טיקעטינג סיסטעמען (דזשיראַ, גיטהאב ישוז) פֿאַר סטרוקטורירטע וואַלנעראַביליטי פאַרוואַלטונג.
די צוקונפט פון עקספּלויטאַביליטי פאַרוואַלטונג
ווי סייבער סכנות וואַקסן, מוזן זיכערהייט טימז גיין ווייטער פון טראדיציאנעל וואַלנעראַביליטי פאַרוואַלטונג. אַטאַקירער וואַרטן נישט אויף פּאַטשאַז - זיי שלאָגן ערשטער. צוליב דעם, דאַרפן אָרגאַניזאַציעס אַ קלוגערע, שנעלערע צוגאַנג צו בלאָקירן עקספּלויץ איידער זיי פאַרשאַפן שעדיקן.
וואָס ענדערט זיך אין עקספּלויטאַביליטי מאַנאַגעמענט?
זיכערהייט טוישט זיך פון רעאַקציע צו פאָרויסזאָגןאנשטאט צו באהאנדלען אלע שוואכקייטן די זעלבע, מוזן טימז פאָקוס אויף פאַקטישע ריזיקעסאין דער זעלבער צייט, קען מאַנועלע זיכערהייט נישט מיטהאלטן מיט אָטאַמייטיד אנפאלן, מאכן שנעל, לעבעדיק שוץ יקערדיק.
שליסל טרענדס וואָס פירן די צוקונפֿט פון עקספּלויטאַביליטי פאַרוואַלטונג
ריזיקע-באזירטע פריאריטיזאציע ווערט די נארם – טימז גייען ווייטער פון CVSS סקאָרס און פאָקוסירן אויף EPSS (Exploit Prediction Scoring System) און ריטשאַביליטי אַנאַליז צו פאַרריכטן וואַלנעראַביליטיז וואָס זענען מערסט מסתּמא צו ווערן אויסגענוצט.
לעבעדיקע סאַקאָנע אינטעליגענץ – וואַרטן וואָכן אָדער חדשים אויף CVE דערהייַנטיקונגען איז מער נישט קיין אָפּציע. אָרגאַניזאַציעס דאַרפֿן קאָנטינויִערלעכע סקאַנינג צו דעטעקטירן נול-טאָג זיכערהייט עקספּלויץ אַזוי שנעל ווי זיי דערשייַנען.
אַוטאָמאַטעד פּאַטש מאַנאַגעמענט – אויב זיכערהייט פארלאנגזאמט אנטוויקלונג, וועט עס נישט אנגענומען ווערן. פירמעס אינוועסטירן אין אויטאמאטישע רעמעדיאציע צו פאררעכטן הויך-ריזיקירטע שוואכקייטן אן קיין פארשפעטיגונגען.
שטארקער CI/CD Pipeline Security – אַטאַקירער צילן די ווייכווארג צושטעל קייט. דעוואָפּס טימז מוזן אינטעגרירן זיכערהייט גלייך אין CI/CD pipelineס צו כאַפּן שוואַכקייטן איידער ווייכווארג ווערט דיפּלוייד.
קלוגערע ווייכווארג קאמפאזיציע אנאליז (SCA) – אָפֿן-קוואַל ווייכווארג שטיצט מאָדערנע אַנטוויקלונג אָבער ברענגט אויך ריזיקעס. דורך ניצן SCA מיט דערגרייכבאַרקייט אַנאַליז, קענען טימז זיך פאָקוסירן בלויז אויף די שוואַכקייטן וואָס טאַקע זענען וויכטיק.
די צוקונפט פון זיכערהייט איז פּראָאַקטיוו, אויטאָמאַטיש, און ריזיקאָ-פאָוקוסירט. טימז וואָס אַדאַפּטירן זיך איצט וועלן בלייבן פאָרויס פון אַטאַקירער און פאַרהיטן עקספּלויטיישאַנז איידער זיי פּאַסירן.
מסקנא: נעמט קאנטראל פון אויסניצלעכקייט איידער אנפאלער טוען דאס
זיכערהייט איז נישט מער נאָר וועגן געפֿינען שוואַכקייטן — עס איז וועגן וויסן וועלכע זענען טאַקע וויכטיק. יעדן טאָג שטויסן זיך זיכערהייט־מאַנשאַפֿטן אָן טויזנטער וואָרענונגען, אָבער נישט אַלע פֿון זיי שטעלן פֿאָר אַן עכטע סכּנה. דעריבער איז קריטיש זיך צו קאָנצענטרירן אויף אויסניצלעכקייט.
וואָס קענען מאַנשאַפֿטן טאָן צו בלייבן פאָרויס?
פֿאַרשטיין וואָס אַן עקספּלויט אין זיכערהייט טאַקע מיינט - וואָס איז עקספּלויט אין זיכערהייט? עס איז מער ווי נאָר אַ ווייכווארג באַג; עס איז אַ וועג פֿאַר אַטאַקערס צו ברעכן אין סיסטעמען. טימז זאָלן קוקן ווייטער ווי די ערנסטקייט און זיך קאָנצענטרירן אויף ווי מסתּמא אַ שוואַכקייט איז צו ווערן אויסגענוצט.
שטעלט אפ נול-טאג זיכערהייט אויסנוצן איידער זיי פאסירן – דורך ניצן פריע ווארענונג סיסטעמען, לעבעדיגע סכנה אינטעליגענץ, און דערגרייכבארקייט אנאליז, קענען טימז בלאקירן אטאקעס איידער זיי הייבן אן.
מאַכן זיכערהייט גרינג צו אַדאַפּטירן – אויב זיכערהייט פארלאנגזאמט דעוואָפּס, וועלן טימז עס נישט נוצן. אויטאָמאַטישע פארראכטונגען, CI/CD זיכערהייט, און פּשוטע פּאַטשינג האַלטן די אַנטוויקלונג שנעל בשעת זיי נאָך באַשיצן סיסטעמען.
פּריאָריטיזירן באַזירט אויף עקספּלויטאַביליטי זיכערהייט טימז דאַרפֿן נישט פֿאַרריכטן יעדע שוואַכקייט - נאָר די וואָס אַטאַקערס נוצן טאַקע.
פארוואס קסיגעני?
ביי Xygeni, נעמען מיר זיכערהייט ווייטער ווי גרונטלעכע וואַלנעראַביליטי סקאַנינג. אונדזער פּלאַטפאָרמע:
- אַנאַליזירט רעאַל-וועלט עקספּלויטאַביליטי, נישט נאָר טעאָרעטישע ריסקס.
- אויטאָמאַטיזירט פיקסיז צו האַלטן ווייכווארג אַנטוויקלונג זיכער און עפעקטיוו.
- שטעלט אפ אנפאלער איידער זיי דערגרייכן פראדוקציע סביבות.
סייבער געפארן וועלן נישט פארלאנגזאמען—אבער מיטן ריכטיגן צוגאנג קענט איר בלייבן פאראויס.
ווילט איר זען ווי Xygeni העלפט אייך אפשטעלן אויסנוצן איידער זיי פאסירן?
פרובירט היינט בחינם!

