






וויסן ווי אזוי צו פארמיידן מאלוועיר איז אויפגעהערט צו זיין א טשעקליסט נומער און איז געווארן א טעגליכע דיסציפלין פאר יעדן וואס שיפט ווייכווארג. אפען-קוואל אפהענגיקייטן, CI/CD pipelineס, און איצט געבן קינסטלעכע אינטעליגענץ קאָדירונג אַסיסטאַנטן אַלע אַטאַקירער נייע אַרייַנגאַנג פונקטן אין דיין צושטעלן קייט. א מאָדערנע מאַלוואַרע פאַרהיטונג סטראַטעגיע מוז דעקן אַלע דריי, נישט נאָר דעם קאָד וואָס דיין מאַנשאַפֿט שרייבט מיט דער האַנט.
די גייד גייט דורך די זיבן טריט וואָס מאַכן אויס אַן עפעקטיוון מאַלוואַרע פאַרהיטונג צוגאַנג הייַנט: פון רעאַל-צייט דעטעקשאַן און CVE טשעקס ביז די נייַסטע ריזיקירן אויף דער רשימה, מאַלוואַרע וואָס איז איינגעפירט געוואָרן דורך AI-גענערירטן קאָד און AI קאָדירונג אגענטן.
וואָס "פאַרמייַדן מאַלוואַרע" טאַקע מיינט אין אַ ווייכווארג צושטעלן קייט
מאַלוואַרע פאַרהיטונג אין אַפּליקאַציע זיכערהייט איז נישט איין קאָנטראָל. עס איז שיכטן קאַווערידזש אַריבער פיר ערטער וואו אַטאַקערז טאַקע אַרבעטן:
- אָפֿן מקור אָפּהענגיקייטןבייזוויליגע פּעקלעך פאַרעפֿנטלעכט צו npm, PyPI, Maven, און אַנדערע רעגיסטריז, אָפט איידער עס עקזיסטירט אַן אַנטיווירוס אונטערשרריפט פֿאַר זיי.
- Application codeבאַקטירן, טראָדזשאַנס, און פֿאַרשטוירענע לאָגיק באַהאַלטן אין ערשט-פּאַרטיי אָדער בייגעשטייערטן קאָד.
- CI/CD pipelines: פאַרקערטע שעלז, בייזע דאַונלאָודז, און נישט-אָטעריזירטע pipeline ענדערונגען וואָס לויפן מיט פיל מער פּריווילעגיע ווי אַ לאַפּטאַפּ באַקומט אלץ.
- קינסטלעכע אינטעליגענץ-געשטיצטע אַנטוויקלונגפּאַקעטן האַלוצינירט דורך קינסטלעכע אינטעליגענץ קאָדירונג אַסיסטאַנטן און דערנאָך רעגיסטרירט דורך אַטאַקערס איידער אַ דעוועלאָפּער אַקסעפּטירט דעם פֿאָרשלאָג.
יעדע שיכט דארף איר אייגענע דעטעקציע לאגיק. דאס איז די הויפט געדאנק הינטער ווי אזוי צו פארמיידן מאלוועיר אויף ארגאניזאציאנעלע שטאפל: קיין איין סקענער דעקט נישט אלע פיר.
ווי אזוי צו פארמיידן מאלוועיר: 7 וויכטיגע טריט
| טרעטן | קאַמף | פארוואס עס ענינים |
|---|---|---|
| 1 | אַדאַפּטירן רעאַל-צייט מאַלוואַרע דעטעקציע | שטעלט אפ נול-טאָג סכנות איידער אַן אונטערשריפט עקזיסטירט. |
| 2 | סקענען אָפֿן-מקור דיפּענדאַנסיז און לויפן CVE טשעקס | אַנטפּלעקט באַקאַנטע און באַהאַלטענע שוואַכקייטן אין ביבליאָטעקן. |
| 3 | זיכער דיין CI/CD pipeline | בלאקירט מאַלוואַרע פון אריינקומען בעת בויען און דיפּלוימאַנץ. |
| 4 | אכטונג געבן אויף מאַלוואַרע ריזיקע אין קינסטלעך-אינטעליגענטן קאָד | שליסט דעם נייעסטן אריינגאנגספונקט: האַלוצינירטע און פארשלאפענע פּעקלעך. |
| 5 | האַלטן פולע זעאונג איבער דיין אַפּפּסעק סטאַק | אַראָפּנעמען בלינדע פֿלעקן צווישן נאַטירלעכע און דריט-פּאַרטיי מכשירים. |
| 6 | זיך צופּאַסן צו די אויפֿקומענדיקע רעגולאַציעס (NIS2, DORA, EU AI Act) | פארוואנדלט קאמפלייענס דרוק אין א פארצווינגען פונקציע פאר היגיענע. |
| 7 | טרענירן דעוועלאָפּערס און טימז | רעדוצירט די מענטשלעכע טעות אויף וועלכע רוב אטאקעס פארלאזן זיך נאך. |
1. אדאפטירן רעאל-צייט מאלווער דעטעקציע
טראדיציאנעלע זיכערהייט מכשירים זענען אָפּהענגיק פון באַקאַנטע חתימות, וואָס מיינט אַז עס כאַפּט נאָר מאַלוואַרע נאָכדעם וואָס עמעצער אַנדערש איז שוין געטראָפן דערפון. נול-טאָג טרעץ וואַרטן נישט אויף אַ CVE צו ווערן איינגעגעבן.
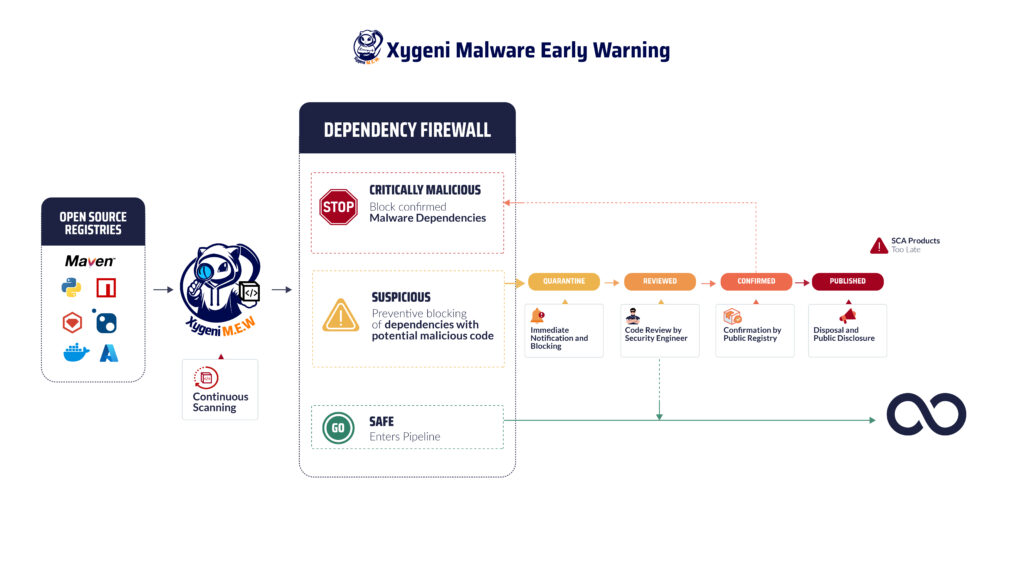
Xygeni'ס פרי ווארענונג סיסטעם פארמאכט דעם ריס. עס סקענט כסדר עפנטלעכע רעגיסטריז ווי NPM, PyPI, און Maven און מארקירט בייזוויליגע פעקלעך אין דעם מאמענט וואס זיי ווערן ארויסגעגעבן, ניצנדיק זיין אייגענע מאלווער אינטעליגענץ אנשטאט ווארטן אויף א עפנטלעכע אונטערשריפט. דאס איז וואס א רעאל-צייט מאלווער פארהיטונג סטראטעגיע פארלאנגט טאקע: דעטעקציע וואס לויפט מיט ארויסגעבונג שנעלקייט, נישט אוידיט שנעלקייט.
2. סקענען אָפֿן-קוואַל דעפּענדענסיעס און לויפן CVE טשעקס
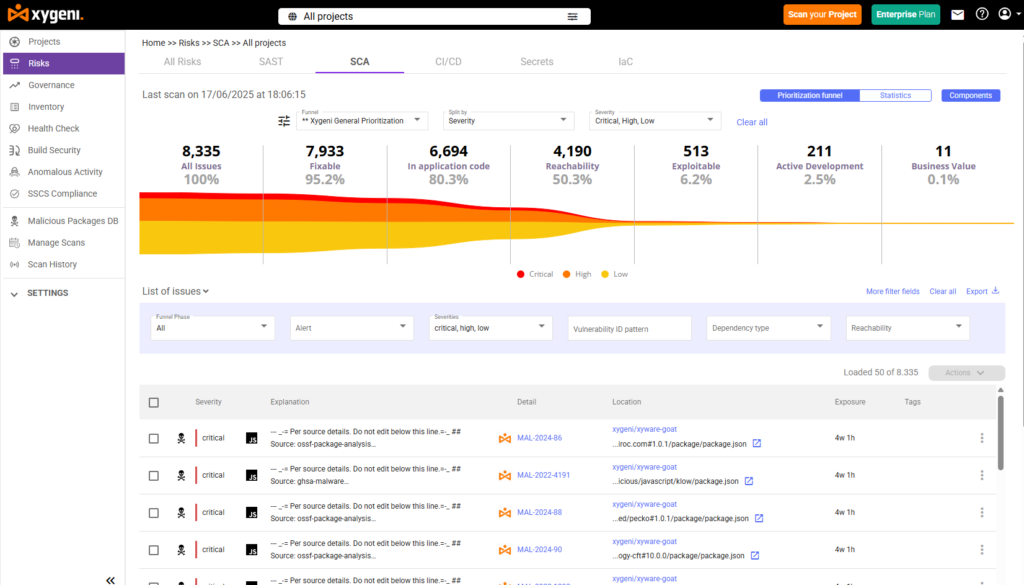
א CVE טשעק, דאס הייסט א סקען קעגן די Common Vulnerabilities and Exposures דאטאבאזע, איז א גרונט-שריט אין יעדן מאלווער פאַרהיטונג פּראָגראַם. עס איז אויך, אליין, נישט גענוג. CVE טשעקס דעקן נאר וואַלנעראַביליטיעס וואָס זענען שוין געוואָרן אַנטפּלעקט, וואָס לאָזט א פֿענצטער אָפֿן פֿאַר עפּעס נייַער אָדער ווייניקער קענטיק.
קסיגעני'ס ווייכווארג זאַץ אַנאַליסיס גייט ווייטער דורך קאמבינירן CVE טשעקס מיט דערגרייכבארקייט און אויסניצבארקייט אנאליז, אזוי אז אייער מאנשאפט גיט פריאריטעט צו די שוואכקייטן וואס זענען טאקע דערגרייכבאר אין אייער קאוד אנשטאט נאכצויאגן יעדן איינטראג אין א פיד. יענער קאנטעקסט איז וואס פארוואנדלט א לאנגע שוואכקייט ליסטע אין א קאנטראלירבארע.
3. זיכער דיין CI/CD Pipeline
A pipeline לויפט מיט מער פריווילעגיע און ווייניקער מענטשלעכע אויפזיכט ווי יעדער לאַפּטאַפּ, וואָס מאַכט עס אַ הויך-ווערט ציל. קסיגעני'ס CI/CD זיכערהייַט און אַנאַמאַלי דעטעקטיאָן זייט אָפּגעהיט אויף די נאַטורן וואָס אַטאַקערס נוצן טאַקע: פאַרקערטע שאָל פּרוּוון, בייזע דאַונלאָודז אין מיטן בויען, נישט זיכערע אינפראַסטרוקטור ווי קאָד קאָמאַנדעס אין טעראַפאָרם אָדער קובערנעטעס קאָנפיגס, און נישט-אָטעריזירטע ענדערונגען צו בויען סקריפּטן אָדער צווייַג פּראַטעקשאַנז.
בויען אינטעגריטעט, באזירט אויף SLSA און אין-טאָטאָ, לייגט צו פּראָווענאַנס צו די אַרטיפאַקץ וואָס איר pipeline פּראָדוצירט, אַזוי איר קענט באַשטעטיקן וואָס טאַקע געבויט אַ געגעבענע מעלדונג און כאַפּן טאַמפּערינג צווישן commit און דיפּלוימאַנט. Pipeline security איז וואו א סך מאלווער פאַרהיטונג פּלענער שטעלן זיך אפ קורץ, און עס איז פּונקט וואו אַטאַקערס האָבן זיך באַוועגט.
באַשיצן אייערע אָפֿן-קוואַל אָפּהענגיקייטן פֿון מאַלוואַרע
אַנטדעקט פּראָאַקטיווע סטראַטעגיעס צו באַשיצן אייער אָפֿן-מקור ווייכווארג פֿון מאַלוואַרע טרעץ. דאַונלאָוד אונדזער ווייסע פּאַפּיר פֿאַר וויכטיקע איינזיכטן וועגן מאַלוואַרע שוץ.
4. היט אייך אויף מאַלוואַרע ריזיקע אין קינסטלעך-אינטעליגענטן קאָד
דאָס איז די נייעסטע שורה אין ווי אַזוי צו פֿאַרמייַדן מאַלווער, און עס פֿאַרדינט אַן אייגענעם שריט אַנשטאָט אַ פֿוסנאָטע. קינסטלעכע אינטעליגענץ קאָדירונג אַסיסטאַנטן רעקאָמענדירן מאַנchmal פּאַקאַדזשאַז וואָס עקזיסטירן נישט. אַטאַקירער קוקן אויף די האַלוצינירטע נעמען און רעגיסטרירן זיי אויף עפֿנטלעכע רעגיסטערס פֿאַר דער צייט, אַ טעכניק באַקאַנט ווי סלאָפּסקוואַטינג. אַ דעוועלאָפּער וואָס אַקסעפּטירט די פֿאָרשלאָג פֿון דער קינסטלעכער אינטעליגענץ אָן קאָנטראָלירן אינסטאַלירט וואָס דער אַטאַקירער האָט דאָרט אַרײַנגעלייגט.
דער מאָסשטאַב דערפון איז נישט טעאָרעטיש. אַ קאָלעג-רעצענזירטע USENIX Security 2025 שטודיע האָט אַנאַליזירט 2.23 מיליאָן קאָד מוסטערן איבער 16 גרויסע שפּראַך מאָדעלן און געפֿונען אַז 19.7% פֿון די רעקאָמענדירטע פּאַקאַדזשאַז האָבן נישט עקזיסטירט, פּראָדוצירנדיק מער ווי 205,000 יינציקע האַלוצינירטע פּאַקאַדזש נעמען. ערגער, 43% פֿון די האַלוצינירטע נעמען האָבן זיך קאָנסיסטענט איבער איבערגעחזרטע פּראָמפּטס, וואָס מיינט אַז זיי זענען פֿאָרויסזאָגבאר גענוג פֿאַר אַן אַטאַקער צו פֿאַרמען אין פֿאָרויס.
קסיגעני'ס MEW (מאַלוואַרע פרי וואָרענונג) וואַלידאַציע גילט נישט קוקנדיק צי אַ פּעקל איז געבעטן געוואָרן דורך אַ מענטשלעכן דעוועלאָפּער אָדער פֿאָרגעשלאָגן דורך אַן AI קאָדירונג אַסיסטאַנט: עס קאָנטראָלירט נייע און עקזיסטירנדיקע פּעקלעך קעגן Xygeni'ס אייגענע מאַלוואַרע אינטעליגענץ איידער זיי ווערן געטרויט אין אַ בילד. אויף דער קאָד זייט, Xygeni'ס DevAI מאַרקירט וואַלנעראַביליטיז אין ביידע מענטש-געשריבענע און AI-גענערירטע קאָד גלייך אין די IDE, אַזוי פּראָבלעמען וואָס ווערן אײַנגעפֿירט דורך אַן AI פֿאָרשלאָג דערשייַנען איידער דער קאָד ווערט געשיקט, נישט דערנאָך.
טוס נעק ullamcorper mattis, פּולווינאַר דאַפּיבוס לעאָ.
5. האַלטן פולע זעאונג איבער דיין אַפּפּסעק סטאַק
איר קענט נישט פאַרהיטן מאַלווער אין קאָמפּאָנענטן וואָס איר קענט נישט זען. רובֿ אָרגאַניזאַציעס לויפן מער ווי איין סקאַנער הייַנט, אָפט אַ געמיש פון אייגענע מכשירים און דריט-פּאַרטיי פּונקט סאַלושאַנז. Xygeni's ASPM (Application Security Posture Management) שיכט פאראייניגט געפינסן איבער אייגענע סקענערס און דריט-פארטיי מכשירים אין איין ריזיקע אנשויאונג, און ווענדט אן די זעלבע קינסטלעך אינטעליגענץ-געטריבענע טריאַזש, דערקלערונג, און פריאריטיזאציע צו אלע פון זיי, נישט נאר די געפינסן וואס Xygeni'ס אייגענע סקענערס פראדוצירן. דאס איז וויכטיג ספעציפיש פאר מאלווער פארמיידונג: א בייזוויליקע אפהענגיקייט וואס ווערט אנגעצייכנט דורך איין געצייג און א פארדעכטיגע pipeline ענדערונגען וואָס ווערן געמאָלדן דורך אַן אַנדערן זענען גרינגער צו פֿאַרבינדן ווען זיי זיצן אין דער זעלבער מיינונג.
6. צופּאַסן מאַלוואַרע פאַרהיטונג מיט אויפֿקומענדיקע רעגולאַציע
רעגולאציעס ווי NIS2, DORA, און די EU AI אקט שטופן סופּליי טשיין זיכערהייט פון א בעסטע פראקטיק צו א קאמפלייענס פארלאנג, ספעציעל ארום דריט-פארטיי ווייכווארג און וואלנערביליטי אפענטלעכקייט. Xygeni שטיצט קאנטינעווירליכע מאניטארינג, ריזיקא מענעדזשמענט, און באריכטן וואס מאפן צו די פריימווערקס, וואס מיינט די זעלבע מאלווער פארמיידונג קאנטראלן וואס באשיצן אייער... pipeline אויך בויען די אוידיט טרייל וואָס רעגולאַטאָרן ערוואַרטן. קאָמפּליאַנס דרוק איז נישט די סיבה צו טאָן די אַרבעט, אָבער עס איז אַ נוציקע פאָרסינג פונקציע פֿאַר אָרגאַניזאַציעס וואָס נאָך באַהאַנדלען עס ווי אָפּציאָנעל.
7. טרענירן דעוועלאָפּערס און טימז
דעטעקציע טולינג פארמאכט דעם גרעסטן טייל פונעם ריס, אבער וויסיקייט איז נאך אלץ וויכטיג. דעוועלאפערס וואס ווייסן ווי אזוי א פארדרייט פעקל אדער א פישינג-געליפערטע אפהענגיקייט זעט אויס זענען ווייניגער מסתמא דער אריינגאנג פונקט אין ערשטן ארט. מאלווער פארהיטונג ווייכווארג פארקלענערט די אטאקע אויבערפלאך; טרענירטע טימס פארקלענערן ווי אפט יענע אויבערפלאך ווערט געטעסט.
ווי Xygeni'ס פרי ווארענונג סיסטעם ארבעט
- קעסיידערדיק מאָניטאָרינגXygeni סקענט כסדר עפנטלעכע רעפאזיטאריעס, אריינגערעכנט NPM, PyPI, און Maven, און באאבאכט נייע פעקל פובליקאציעס ווי זיי פאסירן אנשטאט ווארטן אויף א געפלאנטן סקען.
- בלאָקירן באַקאַנטע מאַלוואַרע דעפּענדענסיעספּאַקאַדזשאַז וואָס שטימען מיט Xygeni'ס מאַלוואַרע אינטעליגענץ ווערן בלאָקירט פון אַרייַנטרעטן אין דיין אַנטוויקלונג סביבה גלייך.
- אָטאַמאַטיק קאַראַנטיןפארדעכטיקע אבער נישט באשטעטיגטע פעקלעך ווערן קוואראנטינירט כדי זיי זאלן נישט קענען שאדן בשעת זיי ווערן איבערגעקוקט.
- סאַקאָנע וואַלידאַציעXygeni'ס זיכערהייט פארשונג מאַנשאַפֿט אַנאַליזירט קוואַראַנטינירט פּאַקאַדזשאַז און קאָלאַבאָרירט מיט רעגיסטריז צו באַשטעטיקן סטאַטוס, וואָס פאַרהיט פאַלש פּאָזיטיווז פון דיסראַפּטינג דיין וואָרקפלאָו.
- פאַקטיש-צייט אַלערץיעדער בלאָק אָדער קאַראַנטין טריגערט אַן אַלערט דורך אימעיל, סלעק, אָדער וועבhooks, מיט די דעטאלן וואָס אייער מאַנשאַפֿט דאַרף צו האַנדלען.
- פובליק אַנטפּלעקונגאזוי שנעל ווי א סכנה ווערט באשטעטיקט, גיט Xygeni ארויס די פרטים פאר דער ברייטערער קהילה, און העלפט אפהאלטן די פארשפרייטונג ווייטער פון אייער אייגענער סביבה.

אָפֿט געשטעלטע פֿראַגעס וועגן ווי אַזוי צו פֿאַרמייַדן מאַלוואַרע
וואָס איז דער עפֿעקטיווסטער וועג צו פֿאַרמייַדן מאַלוואַרע אין אָפֿן-קוואַל ווייכווארג?
דער עפעקטיווסטער צוגאַנג קאָמבינירט רעאַל-צייט דעטעקציע וואָס כאַפּט מאַלווער איידער אַ עפנטלעכע אונטערשריפט עקזיסטירט מיט רעגולערע CVE טשעקס און דערגרייכבאַרקייט אַנאַליז פֿאַר באַקאַנטע וואַלנעראַביליטיז. אונטערשריפט-באַזירט סקאַנינג אַליין פאַרפעלט נול-טאָג טרעץ; צוזאַמענשטעלן עס מיט פרי וואָרענונג מאָניטאָרינג פון עפנטלעכע רעגיסטריז פאַרמאַכט דעם ריס.
וואָס איז מאַלוואַרע פאַרהיטונג ווייכווארג?
מאַלוואַרע פאַרהיטונג ווייכווארג איז מכשירים וואָס דעטעקטירן און בלאָקירן בייזע קאָד, פּאַקאַדזשאַז, אָדער pipeline נאַטור איידער עס דערגרייכט פּראָדוקציע. מאָדערנע מאַלוואַרע פאַרהיטונג ווייכווארג גייט ווייטער ווי סיגנאַטשער מעטשינג צו אַרייַננעמען נאַטוראַל אַנאַליסיס, דעפּענדענסי מאָניטאָרינג, און CI/CD אַנאַמאַלי דיטעקשאַן.
וואָס איז סלאָפּסקאַטינג און ווי איז עס פֿאַרבונדן מיט מאַלוואַרע פאַרהיטונג?
סלאָפּסקוואַטינג איז ווען אַן אַטאַקער רעגיסטרירט אַ פּעקל נאָמען וואָס אַן AI קאָדירונג אַסיסטאַנט איז באַקאַנט צו האַלוצינירן, און וואַרט דאַן אויף דעוועלאָפּערס צו ינסטאַלירן עס דורך אָננעמען די AI ס פֿאָרשלאָג. אַ 2025 USENIX זיכערהייט שטודיע האט געפֿונען אַז כּמעט 1 אין 5 AI-רעקאָמענדירטע פּעקלעך האָבן נישט עקזיסטירט, מאַכנדיג דאָס אַן עכטע און מעסטבאַרע מאַלוואַרע פאַרהיטונג ריזיקירן פֿאַר יעדער מאַנשאַפֿט וואָס ניצט AI קאָדירונג מכשירים.
קען מען פארטרויען אפענע קוואל פעקלעך?
רובֿ זענען זיכער, אָבער נישט אַלע. אַטאַקירער פאַרעפֿנטלעכן רעגולער בייזע ווערסיעס וואָס קוקן אויס לעגיטים אָדער נוצן אויס נעמען-פאַרמישונג. רעדוצירן ריזיקע מיינט צו קאָמבינירן מאַלוואַרע פאַרהיטונג ווייכווארג מיט קעסיידערדיק רעגיסטרי מאָניטאָרינג און וואַלידאַציע פון פּעקל-אויפֿהאַלטערס, נישט זיך פֿאַרלאָזן אויף צוטרוי אַליין.
צי CVE טשעקס אליין פארמיידן מאלוועיר?
ניין. CVE טשעקס דעקן נאָר שוואַכקייטן וואָס זענען שוין עפנטלעך אַנטפּלעקט געוואָרן. מאַלווער, ספּעציעל נול-טאָג טרעץ און פאַר-אונטערשריפט פּאַקאַדזשאַז, דאַרפן רעאַל-צייט דעטעקשאַן אין אַדישאַן צו CVE טשעקס צו פאַרמאַכן דעם ריס צווישן פּובליקאַציע און אַנטפּלעקונג.
פּריאָריטיזירן, פֿאַרריכטן און זיכערן אייערע ווייכווארג ריזיקעס
אויסמיידן מאַלוואַרע אין אָפֿן מקור, CI/CD, און קינסטלעכע אינטעליגענץ-געשטיצטע אנטוויקלונג נעמט רעאל-צייט דעטעקציע, נישט נאר פעריאדישע סקענען. ספר אַ דעמאָ or אָנהייבן פריי צו זען ווי Xygeni'ס פרי ווארענונג סיסטעם און פולע AppSec פלאטפארמע ארבעטן צוזאמען.
