






דיזער בלאָג־פּאָסטן אנאליזירט דעם אטאקע אויף לעדזשער אלס א ביישפּיל פון ווי אזוי א "ספּיר פישינג" האט געפירט צו א "סאָפֿטוועיר סאַפּליי טשיין" (SSC) אטאקע אויף דעם "סאָפֿטוועיר קאָנעקט-קיט" געצייג וואָס די פירמע'ס האַרדווער וואָלאַץ האבן גענוצט, און דאָס האט דערמעגלעכט דעם אַקטיאָר צו אויסליידיקן געלטער ווערט מינדסטנס $600,000.
די אטאקע איז געקומען ביים סוף פון א יאר וואס איז געווען געפלאגט מיט סופּליי טשיין אינצידענטן. אין דעם פאוסט אנאליזירן מיר די אטאקע, איר אימפאקט, ווי אזוי זי איז געהאנדלט געווארן, און וואספארא לעקציעס מען קען ארויסנעמען.
לעדזשער און זיינע האַרדווער וואָלאַט באַניצער זענען קלאָרע צילן פֿאַר סייבער-קרימינאַלן. וואָלאַט-דריינערס האָבן אַטאַקירט לעדזשער באַניצער דורך פֿיזינג-פּרווון אויף די קריפּטאָ אַפּפּס פראָנט-ענדס, און די קרימינאַלן דאַרפֿן וויסן באַניצער קאָאָרדינאַטן צו פירן די פֿיזינג קאַמפּיינז. לעדזשער האָט געהאַט אַ דאַטן בריטש ביז יולי 2023 ווי אויך זיין א טייל פון די סעפטעמבער 2020 דאַטן גנייווע אויף זייער אי-קאמערץ Shopify, אן אינצידענט מיט א גרויסן איינפלוס. דער פאוסט "דערהייַנטיקונג: השתדלות צו באַשיצן אייערע דאַטן און פאַרפֿאָלגן די ספּאַמערס"ווײַזט ווי טיף די בריטשעס זענען געגאַנגען.
לעדזשער דארף נעמען זיכערהייט ערנסט (עס איז א שליסל טייל פון זייער ביזנעס), מיט אן אינערליכער פארשונג לאבאראטאריע (דאַנדזשאַן) האַנדלינג מיטל זיכערהייט סערטיפיקאַציעצו bug bounty פּראָגראַם, זיכערהייט בולעטינס, און סאַקאָנע מאָדעלינגביז איצט איז אלעס גוט...
ווי אזוי דער אטאקע איז דורכגעפירט געווארן
לעדזשער האט דעטעקטירט אן עקספלויט ניצנדיק לעדזשער'ס דאַפּ קאָנעקט קיט דאנערשטאג דעם 14טן דעצעמבער 2023. די אויסנוץ האט אריינגעשפריצט בייזוויליקן קאוד אין עטהערעום-באזירטע דעצענטראליזירטע אפליקאציעס (DApps) וואס האבן גענוצט לעדזשער קאנעקט קיט, און פארפירט באנוצער צו אונטערשרייבן טראנזאקציעס וואס האבן אויסגעשעפט זייערע וואלעטס.
דער עקספּלויט איז שנעל באַמערקט געוואָרן און אַ לייזונג איז דורכגעפירט געוואָרן קורץ דערנאָך. אין דער צווישן-צייט, איז אַ קליינע צאָל באַניצער אַרײַנגעפֿאַלן אין דער אַטאַקע און האָבן אונטערגעשריבן טראַנזאַקציעס, וואָס האָבן אויסגעשעפּט זייער בייטל.
די אטאקע האט זיך אנגעהויבן ווען א געוועזענער לעדזשער ארבייטער איז געווארן א קרבן פון א פישינג אטאקע וואס האט באקומען צוטריט צו זיין/איר NPM אקאונט דורך דעם סעסיע טאוקען. די אטאקירער האבן ארויסגעגעבן בייזוויליגע ווערסיעס פון דעם @ledgerhq/קאָנעקט-קיט (1.1.5, 1.1.6 און 1.1.7, איצט רעטייערט). די אנפאלער קענען לויפן ארביטרארע קאוד מיט די זעלבע מדרגה פון פערמישנס ווי די וואלעט אפליקאציע: אנפאלער קענען גלייך אויסליידיקן באנוצערס' געלטער אן אינטעראקציע, פארשפרייטן צאלרייכע פישינג לינקס צו פארפירן באנוצערס, אדער אויסניצן באנוצערס' פאניק דורך איבערצייגן זיי צו איבערפירן פארמעגן צו א נייע אדרעס, וואס רעזולטירט אין פארלוסט פון פארמעגן צוליב אראפלאדן א פאלשע וואלעט.
וואַללעט פראָנט-ענדס (dApps) האָבן טיפּיש געניצט די קאָנעקט-קיט-לאָודער פּעקל פֿון לעדזשער צו לאָדן דעם קאָנעקט קיט בײַם ראַנטײַם פֿון אַ דזשאַוואַסקריפּט סי.די.ען. (jsDelivr). צום באַדויערן, די URL https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 האט נישט געפּינט די גענויע ווערסיע (1.1.4 אין יענער צייט), אַזוי ווען די בייזע ווערסיעס זענען אַרויפגעלאָדן געוואָרן, זענען זיי באַדינט געוואָרן (און געקעשט) דורך די CDN. און קיין טשעקסום איז נישט געניצט געוואָרן צו זיכער מאַכן אַז די דאַונלאָודעד רעסורס פון די CDN איז טאַקע געווען די ערוואַרטעטע (וואָס זאָל געניצט ווערן ווען מען פאַרשפּרייט קאָד פון אַ CDN). די טשעקסום-באַזירטע סכעמע הייסט סוברעסאָרס אָרנטלעכקייַט (SRI).
דער אינדזשעקטירטער קאוד האט מסתּמא מאַניפּולירט טראַנזאַקציע דאַטן, נאַרישנדיק באַניצער צו באַשטעטיקן מאַניפּולירטע צאָלונגען. למשל, אַ באַניצער וואָס באַשטעטיקט אַ טאָקען צאָלונג צו דערמעגלעכן די פאַנגקשאַנאַליטעט פון אַן אַפּ, קען אַנשטאָט זען אַ באַשטעטיקונג פֿאַר אַ צאָלונג צו דער העקער'ס אַדרעס. נישט קיין חילוק ווי זיכער די האַרדווער בייַטל איז, געלט איז אויסגעשעפּט געוואָרן.
אויפדעקונג און אויספארשונג
פארשידענע באַניצער האָבן אָנגעהויבן צו פּאָסטן מעסעדזשעס אין X (באַקאַנט אויך ווי טוויטער) אַז דער Zapper פראָנט-ענד איז "געווען כיידזשעקט". קרעדיט גייט צו מעטהיו לילי, דער CTO פון דעם קריפּטאָטרעידער סושי, וואָס האָט ערשט געוואָרנט אין אַ טוויטטער פּאָסטן אז א "געווענליך גענוצטער וועב3 קאנעקטאר" איז געווארן קאמפראמיטירט. שפעטער האט ער געוויזן אויף LedgerHQ/קאָנעקט-קיט ווי די קאָמפּראָמיטירטע ביבליאָטעק, און געגעבן אַ ערשטע אָפּשאַצונג, אַ ביסל ברוטאַל:
וואָס געטראפן?
— איך בין ווייכווארג 🦇🔊 (@MatthewLilley) דעצעמבער קסנומקס, קסנומקס
אין קורצן, @ לעדזשער געמאַכט אַ קייט פון שרעקלעכע טעותים.
1. זיי לאָדן JS פֿון אַ CDN.
2. זיי זענען נישט ווערסיע-לאקינג לאודעד JS.
3. זייער סי-די-ען איז געווען קאמפראמיטירט.
איך וואָלט אויסמיידן צו ניצן קיין שום דאַפּפּס ביז זייערע טימז באַשטעטיקן אַז זיי האָבן פֿאַרמינדערט דעם אַטאַק. https://t.co/a3brXNQSx9
באַניצער 0xViva האָט געעפֿנט אַ טיקעט אין דעם GitHub פּראָיעקט רעפּאָ: [דרינגלעך] די דאזיגע רעפאזיטארי ניצט א בייזוויליקע ווערסיע פון npm פעקל @ledgerhq/connect-kit, 1.1.7..
דעם 15טן דעצעמבער, 2023, האט די בלאָקטשיין זיכערהייט פאָרעם SlowMost ארויסגעגעבן א... אנאליז פּאָסטן געבן פולע פרטים פון די בייזע ווערסיעס.
דער לעדזשער האַרדווער וואָלעט איז נישט געווען קאָמפּראָמיטירט, נאָר דער לעדזשער קאָנעקט קיט. אָבער, ווײַל פֿיל אַפּליקאַציעס נוצן יענע ביבליאָטעק, ווי למשל SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash, אאַז"וו, איז דער פֿאַרנעם פֿון דעם אימפּאַקט געווען באַדײַטנדיק. לויט ביטערעיס.יאָ, עטלעכע קרבנות, אויס פאניק, האבן פרובירט צו איבערפירן פארמעגן צו א נייעם אדרעס, אבער האבן אראפגעלאדנט א פאלשע בייטל אפליקאציע!
דעם זעלבן טאָג, האָט דזשעימסאָן לאָפּ גענוי געזאָגט tweeted וועגן די חסרונות וואָס האָבן דערמעגלעכט דעם אַטאַק צו מצליח זיין:
עס הערט זיך ווי היינטיקער זיכערהייט אינצידענט איז געווען די קולמינאציע פון 3 באזונדערע דורכפעלער ביי לעדזשער:
- Jameson Lopp (@lopp) דעצעמבער קסנומקס, קסנומקס
1. בלינדלי לאָודינג קאָד אָן פּינדינג אַ ספּעציפיש ווערסיע און טשעקקסום.
2. נישט דורכפירן "צוויי-מאן כּללים" אַרום קאָד איבערבליק און דיפּלוימאַנט.
3. ניט ריוואָוקינג ערשטע אָנגעשטעלטער צוטריט.
ווי דער אינצידענט איז באהאנדלט געווארן
דער לעדזשער סעאָ, פּאַסקאַל גאָטיע, האָט דעם זעלבן טאָג פֿון דער אַטאַקע אַרויסגעגעבן אַ אַנטפּלעקונג בריוו געבן ווייטערדיגע פרטים וועגן דעם אינצידענט, וואָס איז באַשטימט גוט: באַהאַלטן דעם קאָפּ אין זאַמד ווי אַ שטראָוס איז דער ערגסטער וועג צו האַנדלען מיט יעדן סייבער-זיכערהייט אינצידענט.
די סטרוקטור פון דעם בריוו איז אינטערעסאנט: עס האט גלייך דערקענט די עקזיסטענץ פון בייזוויליגע ווערסיעס פון דער ביבליאָטעק וואָס פארשווענדן געלט, וואָס איז גוט (לייקענען די ווירקלעכקייט איז שטותים):
"היינט האבן מיר געהאט אן עקספלויט אויף די לעדזשער קאנעקט קיט, א דזשאוואסקריפּט ביבליאטעק וואס אימפלעמענטירט א קנעפל וואס ערלויבט באנוצער צו פארבינדן זייער לעדזשער אפאראט צו דריט-פארטיי דא-אפס (וואלעט-פארבונדענע וועבזייטלעך).
די אויסנוץ איז געווען דער רעזולטאַט פון אַ פריערדיקן אַרבעטער וואָס איז געוואָרן אַ קרבן פון אַ פישינג אַטאַקע, וואָס האָט דערלויבט אַ שלעכטן אַקטיאָר צו אַרויפֿלאָדן אַ בייזוויליקע טעקע צו לעדזשער'ס NPMJS (אַ פּאַקעט פאַרוואַלטער פֿאַר דזשאַוואַסקריפּט קאָד וואָס ווערט געטיילט צווישן אַפּפּס).
מיר האָבן שנעל געאַרבעט, צוזאַמען מיט אונדזער פּאַרטנער WalletConnect, צו אַדרעסירן דעם עקספּלויט, און האָבן דערהייַנטיקט די NPMJS צו אַראָפּנעמען און דעאַקטיווירן דעם בייזוויליקן קאָד אין 40 מינוט נאָך דעם ווי עס איז געפֿונען געוואָרן. דאָס איז אַ גוט בייַשפּיל פֿון דער אינדוסטריע וואָס אַרבעט שנעל צוזאַמען צו אַדרעסירן זיכערהייט פּראָבלעמען.
וואָס? אַ געוועזענער אַרבעטער מיט פּובליקאַציע רעכטן האָט נישט באַקומען זײַנע קראַדענשאַלז אויף NPM?
דער סעאָ האָט דערנאָך אויסגערעכנט די זיכערהייט קאָנטראָלן וואָס זענען געווען אין פּלאַץ, אָבער אָנגעצייכנט אַז עפּעס איז שוואַך מיטן NPM צוטריט:
"איצט וויל איך זיך באַשעפֿטיקן מיט פאַרוואָס דאָס איז געשען, ווי מיר וועלן פֿאַרבעסערן אונדזערע זיכערהייט־פּראַקטיקעס צו פֿאַרמינדערן דעם ספּעציפֿישן ריזיקאָ אין דער צוקונפֿט, און טיילן אונדזער רעקאָמענדאַציע מיט דער אינדוסטריע, כּדי מיר זאָלן קענען זײַן שטאַרקער צוזאַמען."
די standard די פּראַקטיק ביי לעדזשער איז אַז קיין איינציקער מענטש קען נישט נוצן קאָד אָן איבערבליק דורך קייפל פּאַרטייען. מיר האָבן שטאַרקע צוטריט קאָנטראָלן, אינערלעכע איבערבליקן, און קאָד מולטי-סיגנאַטורן ווען עס קומט צו רובֿ טיילן פון אונדזער אַנטוויקלונג. דאָס איז דער פאַל אין 99% פון אונדזער אינערלעכע סיסטעמען. יעדער אַרבעטער וואָס פֿאַרלאָזט די פֿירמע ווערט אָפּגערופן זייער צוטריט פֿון יעדן לעדזשער סיסטעם.
דאָס איז געווען אַן אומגליקלעכער איינציקער אינצידענט. דאָס איז אַ דערמאָנונג אַז זיכערהייט איז נישט סטאַטיש, און לעדזשער מוז קעסיידער פֿאַרבעסערן אונדזערע זיכערהייט סיסטעמען און פּראָצעסן. אין דעם געביט וועט לעדזשער אימפּלעמענטירן שטאַרקערע זיכערהייט קאָנטראָלן, פֿאַרבינדנדיק אונדזער בנין. pipeline וואָס ימפּלעמענטירט שטרענגע software supply chain security צום NPM פאַרשפּרייטונג קאַנאַל."
נו, עס האָט אויסגעזען ווי דער NPM אקאַונט מיט פּערמישאַנז צו פאַרעפֿנטלעכן נייע ווערסיעס פֿון דער ביבליאָטעק האָט געהאַט ווייניקער שטרענגע זיכערהייט קאָנטראָלן ווי אַנדערע טיילן פֿון זייער ווייכווארג אינפֿראַסטרוקטור. אַן איינציקער אינצידענט צוליב שלעכט מזל?
דער סוף פֿון בריוו איז מער standard סעקציע פון באַציִונגען מיט די אויטאָריטעטן, "אונטער קאָנטראָל דערקלערונג", און אַנטשולדיקונגען:
"לעדזשער האט זיך פארבינדן מיט די אויטאריטעטן און טוט אלעס וואס מיר קענען צו העלפן בשעת די אויספארשונג גייט ווייטער. לעדזשער וועט שטיצן די באטראפענע באניצער אין העלפן געפינען דעם שלעכטן אקטיאר, ברענגען זיי צו גערעכטיקייט, נאכפאלגן די געלטער, און ארבעטן מיט די געזעץ-אויפהאלטונג צו העלפן צוריק באקומען גע'גנב'עטע פארמעגן פון דעם העקער. מיר באַדויערן טיף די געשעענישן וואס האבן זיך היינט אנטוויקלט פאר די באטראפענע מענטשן."
די סיטואַציע איז איצט אונטער קאָנטראָל און די געפאַר איז פֿאַרביי. מיר פֿאַרשטייען די פּאַניק וואָס דאָס האָט געפֿירט צו דער קהילה און דעם ברייטערן עקאָסיסטעם.
דער בריוו לייגט צו א צייט-ליניע, וואס איז זייער גוט פאר באנוצער צו פארשטיין ווי אזוי דער אינצידענט איז אנטדעקט געווארן, וועלכע ספעציפישע איינהאלטונג און פארריכטונג אקציעס זענען גענומען געווארן, און ווי אזוי דער שאדן אויף די באטראפענע באנוצער וועט ווערן צוריקגעכאפט / קאמפענסירט. דאס איז דער מערסט מטבע-ספעציפישער טייל:
"היינט אינדערפרי, CET, איז א געוועזענער לעדזשער ארבייטער געווארן א קרבן פון א פישינג אטאקע וואס האט באקומען צוטריט צו זייער NPMJS אקאונט. דער אטאקירער האט ארויסגעגעבן א בייזוויליקע ווערסיע פון די לעדזשער קאנעקט קיט (וואס באטראפט ווערסיעס 1.1.5, 1.1.6, און 1.1.7). דער בייזוויליקער קאוד האט גענוצט א שלעכטן וואלעטקאנט פראיעקט צו איבערפירן געלטער צו א העקער וואלעט." לעדזשער'ס טעכנאָלאָגיע און זיכערהייט טימז זענען געוואָרן אַלערטירט און אַ פאַרריכטן איז געווען דיפּלויד אין 40 מינוט נאָך לעדזשער איז געוואָרן באַוואוסטזיניק. די בייזוויליקע טעקע איז געווען לעבעדיק פֿאַר אַרום 5 שעה, אָבער מיר גלויבן אַז די פֿענצטער וווּ געלט איז אויסגעשעפּט געוואָרן איז געווען באַגרענעצט צו אַ פּעריאָד פון ווייניקער ווי צוויי שעה.לעדזשער האט קאָאָרדינירט מיט וואַללעטקאָנעקט, וועלכע האבן שנעל אפגעשטעלט דעם שלעכטן פּראָיעקט. די עכטע און וועריפיצירטע לעדזשער קאָנעקט קיט ווערסיע 1.1.8 ווערט איצט פארשפרייט און איז זיכער צו ניצן.
פֿאַר בילדערס וואָס אַנטוויקלען און אינטעראַקטירן מיטן Ledger Connect Kit קאָד: די connect-kit אַנטוויקלונג מאַנשאַפֿט אויף דעם NPM פּראָיעקט איז איצט read-only און קען נישט גלייך פּושן דעם NPM פּעקל פֿאַר זיכערהייט סיבות. מיר האָבן אינטערן ראָטירט די סודות צו פאַרעפֿנטלעכן אויף Ledger'ס GitHub. דעוועלאָפּערס, ביטע קאָנטראָלירט ווידער אַז איר ניצט די לעצטע ווערסיע, 1.1.8.
לעדזשער, צוזאמען מיט וואַללעטקאָננעקט און אונדזערע פּאַרטנערס, האָבן געמאָלדן דעם שלעכטן אַקטיאָר'ס בייַטל אַדרעס. דער אַדרעס איז איצט קענטיק אויף Chainalysis. טעטהער האט איינגעפֿרוירן דעם שלעכטן אַקטיאָר'ס USDT."
לויט דעם, איז די איינהאלטונג געווען שנעל, ווייל דער שלעכטער "WalletConnect" פראיעקט פארן איבערפירן געלטער איז שנעל אפגעשטעלט געווארן. אבער אפילו מיט דעם, זענען עטליכע וואָלאַץ אויסגעשעפּט געווארן.
נאכפאלג: ווי די אינדוסטריע האט רעאגירט
עטלעכע באַניצער האָבן אויסגעדריקט כּעס אויף לעדזשער פֿאַר נישט פאַרהיטן דעם קאָמפּראָמיס, בשעת אַנדערע האָבן געוואָרנט קעגן די געפֿאַרן פון זיך פֿאַרלאָזן אויף דריט-פּאַרטיי ביבליאָטעקן.
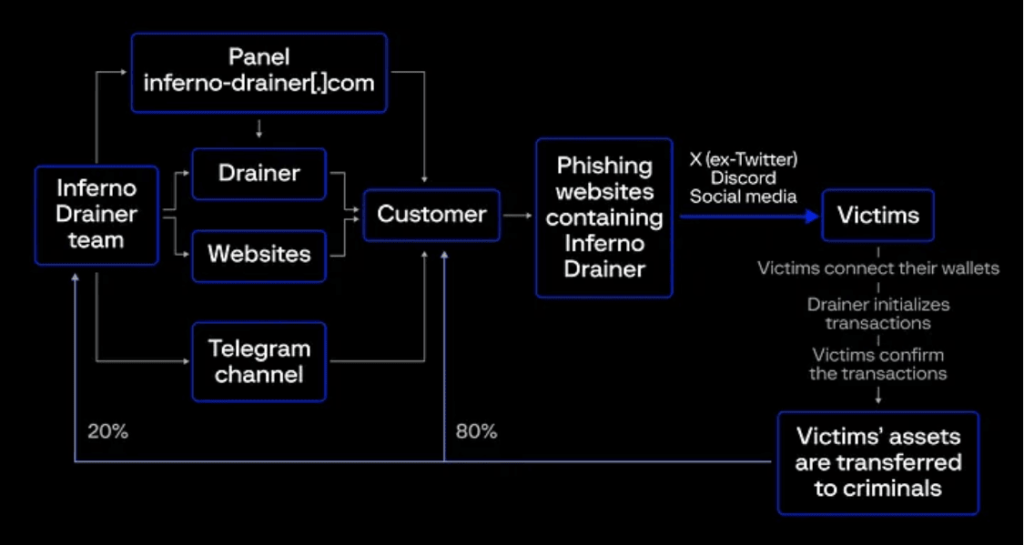
די סייבער-זיכערהייט אינדוסטריע האט א נישע אין סייבער-קוין. וואלעט-אויסליידיקונג קאמפיינס זענען באקאנט, וועלכע ניצן בעיקר פישינג זייטלעך צו פארפירן ענד-יוזערס. די געווענליכע SaaS ביזנעס (Scam-as-a-Service) האט ספעציאליזירטע אקטיארן פאר וואלעט-אויסליידיקונג, ווי דער סקאם פארקויפער. גענעם דריינער וואָס אַנאָנסירטע אָפּשטעל פון אָפּעראַציעס אין נאוועמבער 2023. דאָס שיינט סיי ווי צו זיין אַ פאַלשע פאָן, לויט די לעצטע טעטיקייט געזען אין דון'ס @סקאַמסניפערדי סכעמע וואָס זיי נאָכפאָלגן איז דערקלערט געוואָרן דורך דעם Group-IB פּאָסט:
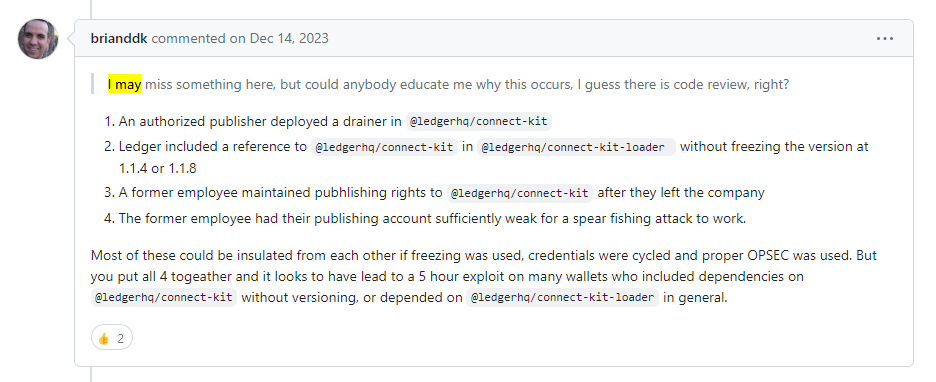
עטלעכע אנאליסטן האבן געגעבן אנווייזונגען אויף וואס האט נישט געמאכט דעם אטאקע מעגלעך. קאמענטאר פון באניצער brianddk אין דעם טיקעט אויף פּראָיעקט'ס רעפּאָזיטאָרי גיט אונדז איינבליקן וועגן דער וואָרצל סיבה:
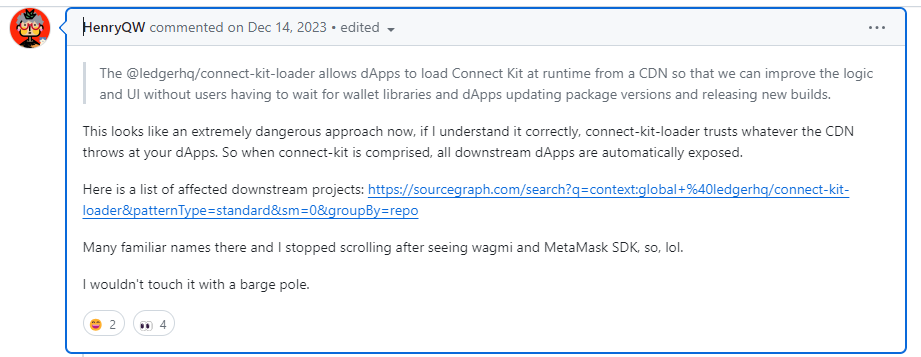
A קאמענטאר פון אן אנדער באניצער, HenryQW, האט געוויזן אויף דער צווייטער זאך וואָס האָט געמאַכט די בייזוויליקע ווערסיעס קענען זיך פֿאַרשפּרייטן דורך CDN:
עס איז צו פרי צו זען לאַנג-טערמין איניציאַטיוון צו מאַכן קריפּטאָ בייַטל פראָנט-ענדס מער שטאַרק קעגן פישינג אנפאלן. עס קוקט אויס ווי עס דאַרף זיין אַדכיראַנס צו אַ standard ענלעך צו וואָס די PA-DSS טוט פאר ווייכווארג פארקויפער פון צאָלונג אַפּלאַקיישאַנז קען זיין באַגריסן אין די קריפּטאָ אינדוסטריע.
און איצט, לעקציעס געלערנט!
עס איז אַמייזינג ווי אַ האַרדווער בייַטל, די עפּיטאָמע פון קריפּטאָ זיכערהייט, איז געוואָרן געבראָכן פשוט דורך פֿאַרניכטן צוטריט צו NPM קראַדענטשאַלז פון אַ לעדזשער "געוועזענער אַרבעטער" (מסתּמא באַניצער נאָמען/פּאַראָל אָן 2FA שוץ, אָדער אַן אַקסעס טאָקען). דער אינצידענט דינט ווי אַ שטאַרקע דערמאָנונג אַז ווען איר זענט אונטער פייַער, דאַרף אייער ווייכווארג אינפראַסטרוקטור זיין באַשיצט מיט דער זעלבער זאָרג ווי אייער ווייכווארג אָדער האַרדווער פּראָדוקטן.
רוב ווייכווארג סופּליי טשיין אטאקעס הייבן זיך אן מיט קאמפראמיטירן אן אינערליכן אקאונט (אפט פאר א דעוועלאפער אדער דעוואפס אינזשעניר). די אטאקירער גייען דערנאך אדער זייטליך צו דורכברעכן אינערליכע סיסטעמען אין דער ווייכווארג אינפראסטרוקטור ווי די... CI/CD סיסטעם אדער די דיפּלוימאַנט מכשירים, אדער פירן צו לייגן בייזע לאָגיק צו קוואַל קאָד רעפּאָזיטאָריעס, וואָס קען ווערן דעטעקטירט אויב געהעריק האַנדלינג פון ענדערונגען מיט צווייַג שוץ און קאָד באריכטן זענען אין פּלאַץ. אָבער אַטאַקערז טאָן ניט דאַרפֿן צו גיין אַזוי טיף ווען די ציל איז אַ פאָלקס ביבליאָטעק ארויס אין אַ עפנטלעך רעגיסטרי, ספּעציעל אויב זיי קענען באַקומען אַקסעס צו ארויסגעבן (שרייבן) קרעדענשאַלז. און דאָס איז וואָס איז געשען אין דעם אַטאַק.
2FA אָטענטאַקיישאַן, ספעציפיש ניצן שטארקע עלעמענטן ווי זיכערהייט שליסלען, באגרענעצט דעם ריזיקע מיט אינטעראקטיווע אפעראציעס. CI/CD pipelineס, צוטריט טאָקענס מיט לימיטעד צוטריט סטאָרד ווי אַ CI/CD סוד איז דער געוויינטלעכער וועג צו גיין (און דער צוטריט טאָקען זאָל נישט ווערן דורכגעלאָזט). ליידער, עס שיינט אז דער ארבייטער האט נישט געהאט א שטאַרקע 2FA סעט. NPM ערלויבט אָרגאַניזאַציעס צו דורכפירן 2FA (אבער דאָס איז אָפּציאָנעל, נישט דער דיפאָלט), וואָס איז מיסטאָמע וואָס לעדזשער זאָל האָבן. און פֿאַרגעסט נישט צו לייגן צו פּאַסיקע קרעדענשאַלז אָפּרוף פּראָצעדורן פֿאַר פֿריִערדיקע אָנגעשטעלטע, ספּעציעל מיט צוטריט צו רעסורסן אַזוי קריטיש ווי דער NPM פֿאַרנעם וואָס געהערט צו דער אָרגאַניזאַציע.
ווערסיע פּינינג פֿאַר אָפּהענגיקייטן מיט איבערגעקוקטע ווערסיע באַמפּס איז אַ פּראַקטיק וואָס פֿאַרמינדערט די פֿאַרשפּרייטונג פֿון בייזוויליקע אָפּהענגיקייטן. אין קאָנטעקסט פֿון דעם לעדזשער אינצידענט, די ווערסיעס פֿון דער ביבליאָטעק וואָס די קאָנעקט-קיט-לאָודער גענומען פון CDN זאָל האָבן געווען פּינד, און "טרוי נישט וואָס די CDN וואַרפט". האָבן אַ טשעקסום וועריפיקאציע למשל דורך SRI (אדער אפילו א דיגיטאלע אונטערשריפט סכעמע וואס אויך אויטענטיפיצירט די מקור) זאל גענוצט ווערן ווען מען ציעט פון א CDN פאר דינאמישע קאוד לאודינג.
די רעשט איז אַ מעשה.
פֿאַר די מער קאַנווענשאַנעלע פֿישינג קאַמפּיינז געצילט צו בייַטל באַניצער, איז די קשיא: וואָס מאַכט באַניצער פאַלן אין טראַפּס וואָס קרימינאַלן שטעלן און צו באַשטעטיקן טראַנזאַקציעס וואָס זיי האָבן קיינמאָל נישט בדעה צו דורכפירן? די פֿישינג זייטלעך אין דעם דאָמעין זענען גוט דיזיינד און איבערצייגנדיק, נאָכמאַכנדיק פּאָפּולערע קריפּטאָ בראַנדז; און זיי פאָרשלאָגן אויך פריי טאָוקאַנז, מינטינג NFTs און אנדערע בענעפיטן. אויסמיידן אז באנוצער זאלן אריינפאלן אין אזעלכע פאסטקעס איז א פראבלעם וואס זוכט א לייזונג.
און נישט צו פארגעסן די שייַכות קריפּטאָכאַקינג אטאקעס, א מער אלגעמיינע סכנה, וואו די קעגנער נעמען איבער וואלקן אינפראסטרוקטורן צו פירן מיינערס פאר קריפטא-קורענסי, אפט פאר פריוואטקייט מטבעות ווי מאנערא XMR און Zcash, מיט באהאלטענע טראנזאקציע היסטאריעס. קריפטאדזשעקינג איז רעלאוואנט ווייל עס קען אפעקטירן יעדע ארגאניזאציע, און כאטש דער פראפיט פארן אטאקירער קען זיין נידעריג, קען דער קאסט פארן קרבן זיין גרויס (סיסדיג דערמאנט אין דעם מעלדונג אז עס נעמט $53 אין קאסטן פאר די קרבן ארגאניזאציע פאר יעדן $1 וואס ווערט געמינט פארן אטאקירער).
רעפֿערענצן
- בילעט "[דרינגלעך] די דאזיגע רעפאזיטארי ניצט א בייזוויליקע ווערסיע פון npm פעקל @ledgerhq/connect-kit, 1.1.7."אין גיטהאב רעפאזיטארי.
- בריוו פונעם לעדזשער סעאָ וועגן דעם אינצידענט, 14 דעצעמבער 2023.
- זיכערהייט אינצידענט באריכט, דורך לעדזשער, 20 דעצעמבער 2023.
- Ledger Exploit Endangers DeFi; סושי זאגט "צי ניט ינטעראַקט מיט קיין דאַפּפּס", פּאָסטן אין קאָינסדעסק פֿון אָליווער נייט, קסנומקס דעצעמבער קסנומקס.
- סופּליי טשיין אטאקע אויף לעדזשער קאנעקט קיט: אנאליזירן די אימפאקט און פאַרהיטנדיקע מיטלען. תגובה פון SlowMist וועגן דעם אטאקע, דעצעמבער 2023.
- וועב3 זיכערהייט קאנצעפטן: בייטל דריינערס, דורך Jammel Weaver, אין Rektify AI, יולי 2023.
זעט אונדזער ווידעא דעמאָ
