
פארוואס סטאטישע קאוד אנאליז מכשירים זענען וויכטיג אין 2026
סטאַטישע קאָד אַנאַליז איז ניט מער אָפּציאָנעל; עס איז אַ יסודותדיקע פּראַקטיק פֿאַר יעדער מאַנשאַפֿט-בויען ווייכווארג מיט גיכקייט. דער זעלביקער באַג געפֿונען אין פּראָדוקציע קען קאָסטן ביז $10,000, נישט ציילנדיג אינזשעניריע צייט אפגענוצט פון פֿעיִטשערז, דעגראַדירט באַניצער דערפאַרונג, אָדער רעפּוטאַציע שעדיקן אויב עס קומט ארויס ווי אַ זיכערהייט אינצידענט. סטאַטישע קאָד אַנאַליז פֿאַרמאַכט דעם ריס דורך סקאַנינג קוואַל קאָד איידער עס ווערט געשיקט.
די ריזיקעס זענען העכער אין 2026. לויט קסיגעני'ס אייגענער פאָרשונג, 60% פון אַפּליקאַציעס אַנטהאַלטן וואַלנעראַביליטיז אין ערשט-פּאַרטיי קאָד, און מיט קינסטלעך-אינטעליגענטע אנטוויקלונג וואס פארשנעלערט דעם פארנעם פון קאוד וואס ווערט געשריבן, איז דער פענצטער פארן כאפן פראבלעמען פאר פראדוקציע שמאלער ווי אלץ. מיטן אויפשטייג פון דעווסעקאפס, קינסטלעך-אינטעליגענטע קאדירונג, און קאמפליצירטע... CI/CD pipelineס, האבן די ריכטיגע סטאטישע אנאליז געצייג איז מער נישט אפציאנאל.
אבער נישט אלע סטאטישע קאוד אנאליז געצייג געבן דעם זעלבן ווערט. עטלעכע איבערפלייצן טימס מיט פאלשע פאזיטיוון. אנדערע פארפאסן קריטישע אויסניצבארע חסרונות אינגאנצן. און רוב שטעלן זיך אפ ביי שוואכקייט דעטעקציע, איגנארירנדיג די בייזוויליגע קאוד סכנות וואס קומען יעצט רוטינמעסיג אן דורך אפען-קוואל אפהענגיקייטן און קינסטלעך-אינטעליגענטן קאוד.
דיזער אַרטיקל פאַרגלייכט די שפּיץ 4 סטאַטישע קאָד אַנאַליז מכשירים פֿאַר 2026, עוואַלואַטעד קעגן וואָס טאַקע איז וויכטיק: דעטעקציע אַקיעראַסי, פאַלש positive ראַטעס, מאַלוואַרע קאַווערידזש, CI/CD אינטעגראַציע, און פּרייסינג.
שנעלע פארגלייך: די בעסטע סטאטישע קאוד אנאליז מכשירים פאר 2026
| געצייַג | אמת positive קורס | פאַלש Positive קורס | מאַלוואַרע דעטעקשאַן | קינסטלעכע אינטעליגענץ אויטא-פיקס | פּרייסינג | בעסטער פֿאַר |
|---|---|---|---|---|---|---|
| קסיגעני SAST | 100% (OWASP בענטשמאַרק) | קסנומקס% | יא — געבוירן | יא — קאנטעקסט-באוואוסטזיניקע PR פיקסעס | פֿון $35/חודש פּער מיטאַרבעטער (פולע פּלאַטפאָרמע) | DevSecOps טימז וואָס דאַרפֿן אַקיעראַסי, מאַלוואַרע דעטעקציע, און פול-פּלאַטפאָרמע קאַווערידזש |
| סניק קאָד | קסנומקס% | קסנומקס% | ניין | טיילווייז — פאררעכטן פֿאָרשלאָגן | פֿון $125/חודש (מינימום 5 ביישטייערער, SAST בלויז) | דעוועלאָפּער-ערשטע טימז שוין אין די סניק עקאָסיסטעם |
| סעמגרעפּ | קסנומקס% | קסנומקס% | ניין | ניין | פֿון $100/חודש פּער מיטאַרבעטער | מאַנשאַפֿטן וואָס דאַרפֿן שנעלע, קאַסטאַמייזאַבאַל הערשן-באַזירטע סקאַנינג |
| SonarQube | קסנומקס% | בייַטעוודיק | ניין | ניין | פֿון $65 פּער חודש (SAST נאָר, צאָלן-פּער-LoC) | טימז פאָקוסירט אויף קאָד קוואַליטעט און טעכנישע חובות |
וואָס מאַכט די בעסטע סטאַטישע קאָד אַנאַליז מכשירים אויסשטיין?
נישט אַלע סטאַטישע קאָד אַנאַליז מכשירים צושטעלן די זעלבע מדרגה פון שוץ. די מערסט עפעקטיוו פּלאַטפאָרמעס אין 2026 טיילן די פאלגענדע קייפּאַבילאַטיז:
גענויע דעטעקציע מיט נידעריקע פאַלשע פּאָזיטיוון
די בעסטע מכשירים שטעלן פריאריטעט צו עכטע, אויסניצבארע שוואכקייטן אנשטאט צו שאפן גערויש. א הויכע אמתע פאזיטיווע ראטע צוזאמען מיט א נידעריגע פאלשע פאזיטיווע ראטע מיינט אז דעוועלאָפּערס פארברענגען צייט צו פאררעכטן עכטע פראבלעמען, נישט נאכיאגן ווארענונגען וואס זענען נישט וויכטיג.
קינסטלעכע אינטעליגענץ-געטריבענע רעמעדיאציע
דעטעקציע אָן רעמעדיאַציע שאַפט פלאַשנעס. זוכט מכשירים וואָס צושטעלן קאָנטעקסט-באַוואוסטע פאַרריכטן פֿאָרשלאָגן גלייך אין pull requests, פארטרעטן ריזיקאלישע מוסטערן מיט זיכערע אלטערנאטיוון אן קיין נויט פאר מאנועלע פעטשינג.
מאַלוואַרע און סאַפּליי טשיין דעטעקציע
טראדיציאנעלע סטאטישע קאוד אנאליז געצייג סקענען פאר קאדירונג שוואכקייטן. זיי דעטעקטירן נישט קיין בייזוויליקן קאוד. די בעסטע פלאטפארמעס גייען ווייטער, אידענטיפיצירן בעקטארס, טראדזשאנס, ראנסאמער, פארדעקטע עקסעקוציע, און סיסטעם רעגיסטרי טאַמפּערינג אין ביידע ערשט-פארטיי קאוד און אפן-קוואל דעפּענדענסיעס.
CI/CD און IDE אינטעגראַציע
סטאַטישע קאָד אַנאַליז זאָל לויפן קאַנטיניואַסלי, נישט נאָר איידער די מעלדונג. זוכט פֿאַר נאַטירלעכע אינטעגראַציעס מיט GitHub Actions, GitLab CI, Jenkins, Azure DevOps, און Bitbucket, פּלוס IDE פּלוגינס וואָס ווייַזן רעזולטאַטן ווען קאָד ווערט געשריבן.
אויסניצבאַרקייט-באַזירטע פּריאָריטיזאַציע
רויע געפינסן ציילן שאַפֿן ראַש, נישט איינזיכט. די בעסטע מכשירים פֿילטערן רעזולטאַטן לויט דערגרייכבאַרקייט, עקספּלויטאַביליטעט, און געשעפֿטלעכער השפּעה — אַזוי אַז טימז פאַרריכטן וואָס טאַקע איז וויכטיק ערשטער, נישט נאָר וואָס האט די העכסטע CVSS כעזשבן.
OWASP בענטשמאַרק וואַלידאַציע
אויסקלויבן א סטאטישן קאוד אנאליז געצייג זאל זיך פארלאזן אויף מעסטבארע רעזולטאטן, נישט אויף פארקויפער טענות. דער OWASP בענטשמארק פראיעקט גיט א standardאייזער, אומאפהענגיקער פריימווערק צו אפשאצן דעטעקציע גענויקייט קעגן באקאנטע וואַלנעראַביליטי פּאַטערנז אין פאַקטישע טעסט קאַסעס. שטענדיק פרעגן פֿאַר בענטשמאַרק דאַטן איידער commitצוטרעטן צו אַ געצייַג.

בעסטע סטאַטישע קאָד אַנאַליז מכשירים
1. קסיגעני SASTסטאַטישע קאָד אַנאַליז געבויט פֿאַר דעווסעקאָפּס

איבערבליק: קסיגעני SAST איז נישט נאָר נאָך אַ סטאַטישע קאָד אַנאַליז געצייַג. עס איז ספּעציעל געבויט פֿאַר DevSecOps טימז וואָס דאַרפֿן פּרע-cisעלעקטראָנישע דעטעקציע, אויטאָמאַטישע רעמעדיאַציע, און פול-ספּעקטרום שוץ, אָן פאַרהאַלטן די אַנטוויקלונג.
וואו רובֿ סטאַטישע קאָד אַנאַליז מכשירים שטעלן זיך אָפּ ביי וואַלנעראַביליטי דעטעקציע, גייט Xygeni ווייטער: זיי קאָמבינירן טיפע סטאַטישע אַנאַליז מיט אינטעליגענטער מאַלוואַרע דעטעקציע, AI-געטריבענע פאַרריכטן פֿאָרשלאָגן, און דערגרייכבאַרקייט-באַזירטע פּריאָריטיזאַציע. דער רעזולטאַט איז אַ געצייַג וואָס כאַפּט וואָס אַנדערע פֿאַרפעלן, פֿילטערט אַרויס דעם ראַש, און העלפֿט דעוועלאָפּערס פאַרריכטן וואָס איז באמת וויכטיק, גלייך אין זייערע עקזיסטירנדיקע וואָרקפֿלאָוז.
קסיגעני SAST איז אויך טייל פון דער אל-אין-איין Xygeni פלאטפארמע, וואס מיינט SAST רעזולטאַטן ווערן אויטאָמאַטיש קאָרעלירט מיט SCA, סודות אויפדעקונג, CI/CD זיכערהייט, DAST, און ASPM, געבן טימז אַ פאַראייניקטע ריזיקירן מיינונג איבער די פולשטענדיק SDLC.
שליסל פֿעיִקייטן:
- 100% אמתע positive ראטע (OWASP בענטשמאַרק): נול פעלער אויף SQL אינדזשעקציע און קראָס-סייט סקריפּטינג. נול פאַלשע פּאָזיטיוון אויף שוואַכע ענקריפּשאַן און שוואַכע העשינג.
- נידעריגע פאַלש פּאָזיטיוו ראַטע (16.7%): רעדוצירט אַלערט מידקייט און האַלט די דעוועלאָפּער פאָקוס אויף עקספּלויטאַבל פּראָבלעמען, נישט ראַש.
- קינסטלעכע אינטעליגענץ אויטא-פיקס: דזשענערירט זיכערע, קאָנטעקסט-באַוואוסטזיניקע קאָד פיקסיז וואָס ווערן גלייך איבערגעגעבן צו pull requests. ערזעצט ריזיקאַלישע מוסטערן מיט זיכערע אַלטערנאַטיוון וואָס זענען אין לויט מיט די בעסטע פּראַקטיקעס פֿאַר שפּראַך; קיין מאַנועלע פּאַטשינג איז נישט נויטיק.
- מאַלוואַרע דעטעקציע: דעטעקטירט באַקטירן, טראָדזשאַנס, וואָרמס, ראַנסאָמווער, ספּייווער, פֿאַרשטעלטע קאָד אויספֿירונג, און סיסטעם רעגיסטרי טאַמפּערינג, אין ביידע ערשטער-פּאַרטיי קאָד און אָפֿן-מקור דיפּענדאַנסיז. אַ קייפּאַבילאַטי וואָס רובֿ סטאַטישע קאָד אַנאַליז מכשירים פֿעלט גאָר.
- עקספּלויטאַביליטי פּרייאָריטיזאַציע פֿאַנעל: פֿילטערט די רעזולטאַטן לויט דערגרייכבאַרקייט, אויסניצבאַרקייט, און געשעפֿטלעכער השפּעה, אַזוי אַז טימז זאָלן אַדרעסירן וואָס איז טאַקע געפערלעך, נישט נאָר וואָס עקזיסטירט.
- IDE אינטעגראַציע: סקענט קאָד ווי עס איז געשריבן. זעט פּראָבלעם דעטאַלן, ערנסטקייט, מעטאַדאַטאַ, און רעמעדיאַציע גיידאַנס גלייך אין דיין IDE, איידער אַ commit איז געמאכט.
- CI/CD ינטאַגריישאַן: נאַטירלעכע שטיצע פֿאַר GitHub Actions, GitLab CI, Jenkins, Azure DevOps, און Bitbucket, מיט קוואַליטעט טויערן וואָס בלאָקירן שוואַכע בילדס.
- פולע וואַלנעראַביליטי קאַווערידזש: אינדזשעקציע חסרונות, XSS, מיסקאנפֿיגוראַציעס, אינפֿאָרמאַציע ליקאַדזש, באַפֿער אָוווערפֿלאָוס, נישט גענוגיקע אָטענטאַקיישאַן, און נישט זיכער אַקסעס קאָנטראָל, אַריבער ערשטער-פּאַרטיי און AI-דזשענערייטאַד קאָד.
קסיגעני SAST איז אַרייַנגערעכנט אין דער אַל-אין-איין Xygeni פּלאַטפאָרמע אָנהייבנדיק ביי $35 פּער חודש פּער מיטאַרבעטער. דאָס דעקט SAST, SCA, CI/CD זיכערהייט, סודות דעטעקציע, IaC Security, דאַסט, און ASPM, אָן קיין באַהאַלטענע לימיטן, אָן קיין אָפּצאָלן פּער רעפּאָזיטאָרי, און אָן קיין פֿעיִטשער גייטינג.
דנאָ שורה: קסיגעני SAST איז די שטאַרקסטע ברירה אויף דער רשימה פֿאַר מאַנשאַפֿטן וואָס דאַרפֿן באַווײַזבאַר גענויע דעטעקציע, קינסטלעך-אינטעליגענטע רעמעדיאַציע, און מאַלוואַרע קאַווערידזש אין איין פּלאַטפאָרמע. זײַן 100% אמת positive קורס אויף די OWASP בענטשמאַרק, נידעריק פאַלש positive קורס, און נאַטירלעכע סאַפּליי טשיין שוץ שטעלן עס באַזונדער פֿון יעדן אַנדערן געצייַג אויף דער רשימה.
2. סניק Sast געצייַג

איבערבליק: סניק קאוד איז באקאנט אלס א שנעלע און גרינגע צו ניצן סטאַטישע קאָד אַנאַליז געצייַג געבויט פֿאַר דעוועלאָפּערס. עס גיט רעאַל-צייט זיכערהייט פֿידבעק אין ביידע IDEs און CI/CD pipelineס, וואָס העלפֿט אידענטיפֿיצירן פּראָבלעמען פֿרי אָן צו שטערן די אַרבעטספֿלוסן. די סעטאַפּ איז פּשוט, און עס אינטעגרירט זיך גוט מיט מאָדערנע אַנטוויקלונגס־סביבות.
אבער, טראץ זיין דעוועלאפער-פאָקוסירטן דיזיין, האט דער געצייג א רעלאטיוו הויכע פאַלשע פּאָזיטיוון ראַטע. עס פעלט אויך איינגעבויטע מאַלוואַרע דעטעקציע, וואָס לייגט מער פֿאַראַנטוואָרטלעכקייט אויף זיכערהייט טימז צו מאַנועל וועריפיצירן רעזולטאַטן.
שליסל פֿעיִקייטן:
- 97.18% אמתע פאזיטיוו ראטע: גענוי דעטעקטירט רובֿ שוואַכקייטן בעת סטאַטישע אַנאַליז פון קאָד.
- CI/CD און IDE אינטעגראַציע: ארבעט גלייך אין פאפולערע דעוועלאָפּער מכשירים פֿאַר קאָנטינויִערלעכע סקאַנינג.
לימיטיישאַנז צו באַטראַכטן
- 34.55% פאַלש פּאָזיטיוו קורס: הויכער ראַש לעוועל וואָס קען איבערוועלטיקן זיכערהייט טימז און פאַרהאַלטן רעפּאַראַציע.
- קיין מאַלוואַרע דעטעקציע: קען נישט אידענטיפיצירן בייזוויליקע קאָד אין דריט-פּאַרטיי דיפּענדאַנסיז, ריקווייערז נאָך מכשירים.
- SAST איז צווייטיק: סניק האט געבויט זיין רעפּוטאַציע אויף SCA; סניק קאוד שטימט נישט מיט דער טיפקייט פון דעדיקירט SAST מכשירים.
- צעטיילטע פרייזן: SAST, SCA, קאנטעינער סקענירן, און IaC ווערן פארקויפט באַזונדער; פולע קאַווערידזש ריקווייערז אַ מנהג enterprise ציטירן.
💲 פּרייסינג:
הייבט זיך אן ביי $125 א חודש פאר א מינימום פון 5 ביישטייערער, SAST נאָר. SCA, CI/CD זיכערהייט, סודות דעטעקציע, IaC Security, און קאנטעינער סקענירן זענען נישט אריינגערעכנט און מוזן געקויפט ווערן באזונדער. נאר 100 טעסטס אריינגערעכנט; נאָך טעסטס דאַרפן טייערע צוגאבן. Enterprise פּלאַן פארלאנגט פֿאַר מער ווי 10 ביישטייערער.
דנאָ שורה: סניק קאוד איז א גוטע ברירה פאר דעוועלאָפּער-ערשטע טימז וואָס זענען שוין אין דער סניק עקאָסיסטעם און ווילן שנעלע, מיינונגספולע רעזולטאַטן אָן שווערע קאָנפיגוראַציע. פֿאַר טימז וואָס דאַרפֿן העכערע אַקיעראַסי, מאַלוואַרע דעטעקציע, אָדער אַ פאַראייניקטע אַפּפּסעק פּלאַטפאָרמע, זענען אַנדערע אָפּציעס אויף דער רשימה בעסער פּאַסיק.
3. סעמגרעפּ Sast געצייַג

איבערבליק: Semgrep איז אַן אָפֿן-מקור סטאַטישע קאָד אַנאַליז געצייַג וואָס שטעלט פֿלעקסיבילאַטי און גיכקייט אין פּריאָריטעט. עס דערמעגלעכט זיכערהייט און אַנטוויקלונג טימז צו שרייַבן מנהג כּללים צוגעפּאַסט צו זייער ספּעציפֿיש קאָד באַזע און פּאָליטיק, אָן דאַרפֿן קאָד קאַמפּייליישאַן. דאָס מאַכט עס ידעאַל פֿאַר שנעל פֿידבעק אין CI/CD pipelineס און שיפט-לינקס זיכערהייט פראגראמען וואו קאסטאם פאליסי דורכפירונג איז וויכטיג.
Semgrep'ס שטאַרקייט איז קאַסטאַמייזיישאַן און גיכקייט. איר שוואַכקייט איז אַקיעראַסי: מיט אַ 87.06% אמת positive קורס און 42.09% פאַלש positive קורס אויף די OWASP בענטשמאַרק, פּראָדוצירט עס מער ראַש און פאַרפעלט מער פאַקטישע פּראָבלעמען ווי די שפּיץ-רייטעד מכשירים אויף דער רשימה. עס פעלט אויך מאַלוואַרע דעטעקציע אינגאַנצן.
שליסל פֿעיִקייטן:
- שטיצע פֿאַר אייגענע כּללים: טימז קענען שרייבן און דורכפירן זיכערהייט כּללים ספּעציפֿיש צו זייערע אַפּלאַקיישאַנז, אין אַ פּשוטער כּללים סינטאַקס אָן DSL עקספּערטיז.
- שנעלע סקענס אָן קאָמפּילאַציע: גיט שנעלע באַמערקונגען ווי טייל פון קאָנטינויִערלעכער סטאַטישער אַנאַליז pipelines.
- ברייטע שפּראַך שטיצע: דעקט אַ ברייטע קייט פון שפּראַכן און פריימווערקס.
- CI/CD ינטאַגריישאַן: אינטעגרירט זיך מיט GitHub Actions, GitLab CI, און אנדערע pipeline מכשירים.
- אָפֿן-מקור קאָר: פריי צו ניצן פֿאַר גרונטלעכע סקאַנינג; קאמערציעלע פּלענער לייגן צו פּראָפֿעסיאָנעלע כּללים און מאַנשאַפֿט פֿעיִטשערז.
לימיטיישאַנז צו באַטראַכטן
- 87.06% אמתע פאזיטיוו ראטע: ווייניקער פאַרלעסלעך אין דעטעקטירן קריטישע פּראָבלעמען ווי פירנדיקע סטאַטישע קאָד אַנאַליז מכשירים.
- 42.09% פאַלש פּאָזיטיוו קורס: די העכסטע פאַלשע פּאָזיטיוו ראַטע אויף דער רשימה, טימז וואָס ינוועסטירן אין מנהג כּללים קען דאָס רעדוצירן, אָבער עס ריקווייערז באַטייטיק אָנגאָינג מי.
- קיין מאַלוואַרע דעטעקציע: קען נישט אידענטיפיצירן בייזוויליקע קאָד אין דריט-פּאַרטיי קאָמפּאָנענטן.
- קיין קינסטלעכע אינטעליגענץ אויטא-פיקס: רעמעדיאַציע איז מאַנועל; געפינסן דאַרפן דעוועלאָפּער אויספאָרשונג אָן אויטאָמאַטישע פאַרריכטן גיידאַנס.
- פרייז סקאַלעס פּער מיטאַרבעטער: יעדער מיטארבעטער דארף א ליצענץ אויף אלע פראדוקטן, קיין בייגיקייט צו מישן קאַווערידזש שטאפלען.
💲 פּרייסינג:
הייבט זיך אן ביי $100/חודש פער מיטארבעטער פאר קאוד, סופּליי טשיין, און סיקרעטס צוזאמען. קיין בייגיקייט, קויפן סעמגרעפ קאוד פארלאנגט די זעלבע צאל לייסענסעס פאר סופּליי טשיין און סיקרעטס. קאסטן וואקסן לינעאר מיט די גרייס פון די מאַנשאַפֿט.
דנאָ שורה: Semgrep איז אַ שטאַרקע פּאַסיק פֿאַר זיכערהייט אינזשעניריע טימז וואָס ווילן בויען מנהג דעטעקשאַן כּללים און קענען ינוועסטירן אין טונינג. פֿאַר טימז וואָס דאַרפֿן הויך גרייט-צו-נוצן אַקיעראַסי, AI-פּאַוערד רעמעדיאַטיאָן, אָדער מאַלוואַרע שוץ, איז עס בעסער געניצט ווי אַ דערגאַנצונג צו אַ מער פולשטענדיק פּלאַטפאָרמע.
4. SonarQube SAST געצייַג
איבערבליק: SonarQube איז איינע פון די מערסט וויידלי אנגענומען קאָד קוואַליטעט פּלאַטפאָרמעס, מיט שטאַרקע שטיצע פֿאַר ענפאָרסינג ריין קאָדירונג standardס, רעדוצירן טעכנישע חובות, און אינטעגרירן מיט פאפולערע CI/CD מכשירים. עס אָפפערט זיכערהייט האָטספּאָט דעטעקציע און גרונטלעכע וואַלנעראַביליטי סקאַנינג, אָבער זיין הויפּט שטאַרקייט איז קאָד קוואַליטעט, נישט זיכערהייט-גראַד סטאַטיש אַנאַליז.
אויף די OWASP בענטשמאַרק, כאפט SonarQube א 50.36% אמתע פאזיטיווע ראטע, וואס מיינט אז עס פארפעלט בערך העלפט פון די אמתע שוואכקייטן אין standardאיזירטע טעסט פעלער. עס אָפפערט נישט מאַלוואַרע דעטעקציע, קינסטלעכע אינטעליגענץ אויטאָפיקס, אדער עקספּלויטאַביליטי-באַזירטע פּריאָריטיזאַציע. פֿאַר טימז מיט ערנסטע זיכערהייט רעקווייערמענץ, אַרבעט עס בעסטער ווי אַ קאָד קוואַליטעט דערגאַנצונג צו אַ דעדאַקייטאַד SAST א געצייג אנשטאט א באזונדערע זיכערהייט לייזונג.
שליסל פֿעיִקייטן
- קאָד קוואַליטי אַנאַליסיס: ענפאָרסיז standardס פֿאַר ליינעוודיקייט, סטרוקטור, און לאַנג-טערמין וישאַלטאַביליטי אין 30+ שפּראַכן.
- CI/CD ינטאַגריישאַן: פֿאַרבינדט זיך מיט דזשענקינס, גיטלאַב, אַזור דעוואָפּס, גיטהאַב אַקציעס, און מער.
- זיכערהייט האָטספּאָטס: אונטערשטרייכט פּאָטענציעל ריזיקאַלישע קאָד געביטן, כאָטש מאַנועלע אָפּשאַצונג איז פארלאנגט צו באַשטעטיקן עקספּלויטאַביליטעט.
- ביידע קלאָוד און זעלבסט-פאַרוואַלטעטע אויסגאַבעס: פלעקסיבלע דיפּלוימאַנט פֿאַר טימז מיט on-premise רעקווירעמענץ.
- גרויסע עקאָסיסטעם: ברייט אנגענומען מיט שטאַרקע קהילה שטיצע און פּלוגין אַוויילאַביליטי.
לימיטיישאַנז צו באַטראַכטן
- 50.36% אמתע פאזיטיוו ראטע: דעטעקטירט ווייניקער ווי העלפט פון עכטע שוואכקייטן אין די OWASP בענטשמאַרק, די נידעריגסטע אויף דער ליסטע.
- לימיטירטע זיכערהייט טיפקייט: בעסער פּאַסיק פֿאַר קאָד היגיענע ווי אין-טיפעניש וואַלנעראַביליטי אַנאַליז אָדער סאַפּליי טשיין זיכערהייט.
- קיין מאַלוואַרע דעטעקציע: אידענטיפיצירט נישט בייזוויליקע אויפפירונג אין ערשט-פארטיי אדער דריט-פארטיי קאד.
- קיין קינסטלעכע אינטעליגענץ אויטא-פיקס: מאַנועלע רעמעדיאַציע איז פארלאנגט פֿאַר אַלע געפינסן.
- צאָל-פּער-LoC פּרייזן: הייבט זיך אן ביי 100K שורות קאוד און שטייגט מיט $6 פער 10K LoC; קאסטן וואקסן באדייטנד פאר גרויסע קאודבאזעס.
💲 פּרייסינג:
הייבט זיך אן ביי $65 פּער חודש פֿאַר דעם מאַנשאַפֿט פּלאַן, SAST נאָר. צאָל-פּער-LoC מאָדעל מיט אַ שטרענגן לימיט פון 1.9 מיליאָן LoC. קיין אַלץ-אין-איין זיכערהייט קאַווערידזש.
דנאָ שורה: SonarQube איז די ריכטיגע ברירה פאר טימז וואָס שטעלן קאוד קוואַליטעט, אויפהאלטבאַרקייט, און טעכנישע חובות פאַרוואַלטונג ווי אַ פּריאָריטעט. ווי אַ זעלבשטענדיק זיכערהייט געצייַג, מיינט זיין נידעריקע OWASP בענטשמאַרק אַקיעראַסי אַז עס זאָל זיין פּערד מיט אַ דעדאַקייטאַד SAST פּלאַטפאָרמע פֿאַר טימז מיט פאַקטישע זיכערהייט רעקווייערמענץ.
פארוואס קסיגעני SAST איז דער בעסטער סטאַטישער קאָד אַנאַליז געצייַג פֿאַר 2026
יעדעס געצייג אויף דער ליסטע האט א קלארן נוץ-פאל. סניק פאסט פאר טימס וואס זענען שוין אין דער סניק עקא-סיסטעם און ווילן שנעלע דעוועלאפער-פארבינדענע רעזולטאטן. סעמשרעף באדינט זיכערהייט אינזשענירן וואס דארפן אייגענע רעגולאציעס און שנעלע סקענס. סאנארקיוו איז אויסגעצייכנט אין קאוד קוואליטעט גאווערנענס און טעכנישע חובות-פארוואלטונג.
אבער קיינער פון זיי קאמבינירט נישט דעטעקציע גענויקייט, מאלווער שוץ, קינסטלעכע אינטעליגענץ רעמעדיאציע, און פול-פלאטפארמע קאווערידזש ווי עס שטייט. קסיגעני טוט.
קסיגעני SAST איז דער איינציגער געצייג אויף דער ליסטע וואס דערגרייכט 100% אמתע פאזיטיווע ראטע אויף די OWASP בענטשמארק, מיטן נידריגסטן פאלשע פאזיטיווע ראטע ביי 16.7%. עס איז דער איינציגער געצייג וואס דעטעקטירט בייזוויליקע קאוד אין ביידע ערשט-פארטיי און דריט-פארטיי קאמפאנענטן. און עס איז דער איינציגער געצייג וואו SAST רעזולטאַטן זענען נאַטירלעך קאָרעלירט מיט SCA, סודות אויפדעקונג, CI/CD זיכערהייט, DAST, און ASPM, אַזוי זיכערהייט טימז זען די פולע ריזיקע בילד, נישט אפגעזונדערטע סקען רעזולטאַטן.
פֿאַר טימז וואָס זענען ערנסט וועגן זיכערער אַנטוויקלונג אין די קינסטלעכע אינטעליגענץ תקופה (וואו קינסטלעך-אינטעליגענטע (AI) דזשענערירטע קאָד, קאָמפּראָמיטירטע אָפּהענגיקייטן, און אַקסעלערירטע סאַקאָנע באַנד זענען די נייע נאָרמאַל) קסיגעני SAST איז די מערסט פולשטענדיקע, פּינקטלעכע און קאָסטן-עפעקטיוו ברירה אויף דער רשימה.
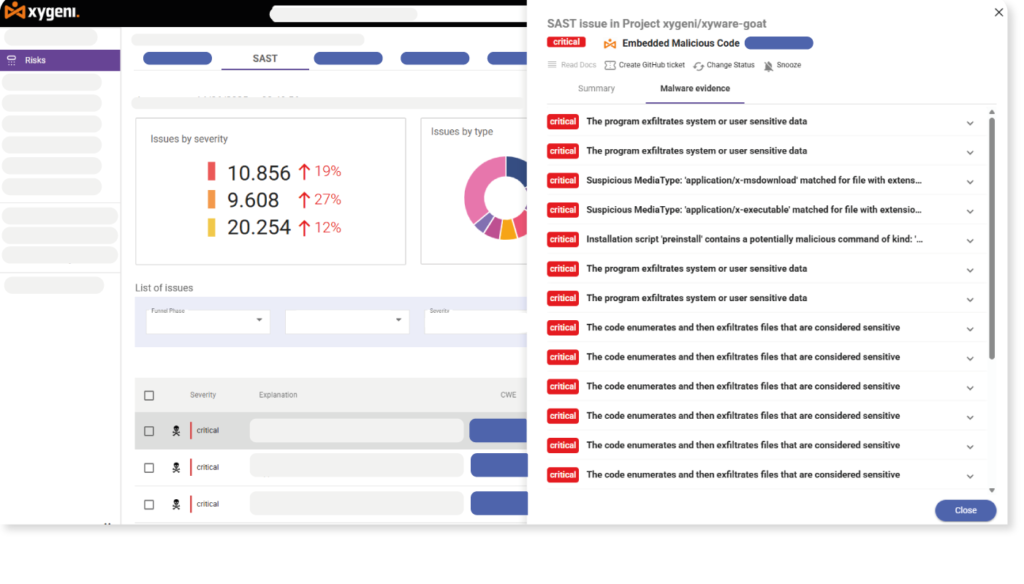

אומגעגלייכטע דעטעקציע גענויקייט - 100% אמתע פאזיטיווע ראטעס – OWASP בענטשמארק באוויזן
אָפֿט געשטעלטע פֿראגן
וואָס איז סטאַטישע קאָד אַנאַליז?
סטאַטישע קאָד אַנאַליז, אויך באַקאַנט ווי SAST (סטאַטיש אַפּליקאַציע זיכערהייט טעסטינג), איז דער פּראָצעס פון סקענען קוואַל קאָד, בייטקאָד, אָדער ביינעריז אָן אויספירן די פּראָגראַם צו ידענטיפיצירן זיכערהייט וואַלנעראַביליטיז, קאָדירונג ערראָרס, און פּאָליטיק ווייאַליישאַנז איידער די אַפּליקאַציע איז דיפּלוייד.
וואָס איז די חילוק צווישן SAST און דאַסט?
SAST אנאליזירט קוואל קאוד פארן דיפלוימענט, כאפט שוואכקייטן ביים קאדירונג שטאפל. DAST טעסטירט וואס לויפן אפליקאציעס פון אינדרויסן, סימולירנדיג עכטע אטאקעס קעגן לעבעדיגע סערוויסעס צו געפינען ארבעטס-שוואכקייטן. רוב דערוואקסענע DevSecOps פראגראמען ניצן ביידע, און פלאטפארמעס ווי Xygeni שליסן איין ביידע נאטירלעך.
קענען סטאַטישע קאָד אַנאַליז מכשירים דעטעקטירן מאַלוואַרע?
רובֿ קענען נישט. טראַדיציאָנעל SAST מכשירים סקענען פֿאַר קאָדירונג וואַלנעראַביליטיז; זיי טאָן ניט דעטעקטירן אַבזיכטלעך בייזע קאָד. SAST גייט ווייטער דורך אידענטיפיצירן באַקטירן, טראָדזשאַנס, ראַנסאָמווער, פֿאַרבלאָקטע עקסעקוציע, און סיסטעם רעגיסטרי טאַמפּערינג אין ביידע ערשטער-פּאַרטיי קאָד און אָפֿן-מקור דיפּענדאַנסיז, אַ קריטישע קייפּאַבילאַטי ווי סאַפּליי טשיין אנפאלן וואַקסן.
וואָס איז דער OWASP בענטשמאַרק און פאַרוואָס איז עס וויכטיק?
דער OWASP בענטשמאַרק פּראָיעקט איז אַן אומאָפּהענגיקער, standardא סיסטעם וואָס מעסט ווי גענוי SAST מכשירים דעטעקטירן באַקאַנטע וואַלנעראַביליטי פּאַטערנז אין פאַקטישע טעסט קאַסעס. דאָס איז די מערסט פאַרלאָזלעך אומאָפּהענגיק מקור פֿאַר פאַרגלייַכן סטאַטישע קאָד אַנאַליסיס מכשירים, און באַדייטנד מער פאַרלאָזלעך ווי פֿאַרקויף קליימז פון די פאַרקויפער.
זאָל איך ניצן סטאַטישע קאָד אַנאַליז צוזאַמען מיט SCA?
יא. SAST כאַפּט שוואַכקייטן אין דיין אייגענעם קאָד. SCA אידענטיפיצירט ריזיקעס אין אייערע אפן-קוואל אפהענגיקייטן. צוזאמען דעקן זיי ביידע אטאקע סורפעסעס. פלאטפארמעס ווי Xygeni שליסן איין ביידע נאטירלעך (מיט געפינסן קארעלירט אין איין ריזיקע אנשויאונג) עלימינירנדיג די נויטווענדיקייט צו פירן באזונדערע מכשירים און dashboards.
