






ווייכווארג צושטעל קייט אטאקעס ווערן אלץ מער פארשפרייט און פארניכטנדיק. למשל, גאַרטנער פאָרויסזאָגט אַז 45% פֿון אַלע געשעפֿטן וועלן דערפֿאַרן אַ דורכבראָך ביז 2025. אין דערצו, סיבערסעקוריטי ווענטורעס אונטערשטרייכט די ערנסטקייט פון דעם סכנה, פּראָיעקטירנדיק אַן ערשטוינענדיקע $138 ביליאָן אין יערלעכע שאָדנס ביז 2031. אין גאַנצן, אונטערשטרייכן די פאָרויסזאָגן די דרינגענדיקע נויט פֿאַר אָרגאַניזאַציעס צו פּרייאָריטעטירן software supply chain security און איינפירן שטארקע מיטלען צו באשיצן סענסיטיווע דאטן, אפעראציעס און רעפוטאציעס.
ווייל מאָדערן pipelineס'איז שטארק אָפּהענגיק פֿון עקסטערנע קאָמפּאָנענטן, דער אויפֿשטייג פֿון דריט-פּאַרטיי ביבליאָטעקן, שנעלערע ווייכווארג אַנטוויקלונג ציקלען, קאָמפּלעקסע צושטעל קייטן, מאַנגל פֿון זעבארקייט, נייע אַטאַק טעקניקס, SaaS אַדאַפּשאַן, און באַגרענעצטע רעסורסן זענען אַלע טרייבן דעם אויפֿשטייג אין ווייכווארג צושטעל קייט אטאקעסדעריבער, מוזן אָרגאַניזאַציעס אננעמען אַן אַלגעמיינעם און אַקטיוון צוגאַנג צו אַדרעסירן די טשאַלאַנדזשיז און באַשיצן זייערע ווייכווארג צושטעל קייטן.
וואָס איז אַ ווייכווארג סאַפּליי טשיין אַטאַק?
עניסאַ דיפיינז אַ ווייכווארג סאַפּליי טשיין אַטאַק as "אַ קאָמפּראָמיס פֿון אַ באַזונדערן אַסעט, למשל אַ ווייכווארג פּראָוויידער'ס אינפֿראַסטרוקטור און קאמערציעלע ווייכווארג, צו אומדירעקט שאַטן אַ געוויסע ציל אָדער צילן, למשל די ווייכווארג פּראָוויידער'ס קליענטן." מיט אנדערע ווערטער, א סאפטווער סופּליי טשיין אטאקע איז א בייזוויליקע טעטיקייט וואס צילט די סאפטווער סופּליי טשיין, מיטן ציל צו קאמפראמיטירן און אריינשטעלן שוואכקייטן אדער מאלוועיר אין דעם אנטוויקלונג און פארשפרייטונג פראצעס. אלס רעזולטאט, נוצט די סארט אטאקע אויס די פארבינדענע און אפט קאמפליצירטע נעץ פון פראצעסן, מכשירים און ענטיטעטן וואס זענען פארמישט אין בויען און צושטעלן סאפטווער.
שליסל קאָמפּאָנענטן און קאָנצעפּטן פֿאַרבונדן מיט אַ ווייכווארג סאַפּליי טשיין אַטאַק
סייבער סאַקאָנע אינטעליגענץ און אינפאָסעק ליטעראַטור אָפט צעברעכן ווייכווארג צושטעל קייט אטאקעס אין באַזונדערע קאַטעגאָריעס פֿאַר בעסערע אַנאַליז און פֿאַרטיידיקונג. דעריבער, דאָס אָפּטייל פֿירט אײַן די פֿינף שליסל קאָנצעפּטן דעפֿינירט דורך די מיטרע אַטאַק מוסטער קאַטאַלאָגדי קאַטאַלאָג סטרוקטורירט צושטעל קייט אַטאַק פּאַטערנז צו פאַסילאַטייט אַנאַליסיס ניצן פאַרשידענע קוואלן, אַרייַנגערעכנט אַדווערסאַריאַל סאַקאָנען געזאמלט דורך NIST.
אטאקע אקט: די וואס
די אטאקע אקט איז די ספעציפישע אקציע וואס ברענגט א בייזוויליקע לאסט אדער כוונה צו א סיסטעם. אלס רעזולטאט, פראדוצירט עס דירעקטן שאדן.
- בייַשפּיל 1: מאַלוואַרע איז אַרייַנגעשטעלט געוואָרן אין סיסטעם ווייכווארג בעת דעם בויען פּראָצעס.
- בייַשפּיל 2: סיסטעם רעקווייערמענץ אָדער פּלאַן דאָקומענטן בייזוויליק געענדערט.
אטאקע וועקטאָר: די ווי
דער אטאקע וועקטאָר איז די מעטאָדע וואָס קעגנער נוצן צו אויסנוצן שוואַכקייטן אָדער פּראָצעסירן שוואַכקייטן. דערפֿאַר ווײַזט עס ווי אַטאַקירער צוקומען און מיסברויכן די אטאקע ייבערפלאַך.
- בייַשפּיל 1: אַן אַטאַקער מאָדיפֿיצירט קוואַל קאָד אין אַ קאָמפּראָמיטירט רעפּאָזיטאָרי.
- בייַשפּיל 2: אַן אַטאַקער באַקומט אומאָטעריזירטן צוטריט צו אינערלעכע טעכנישע דאָקומענטאַציע.
אויספאָרשן ווייטער אין אונדזער אטאקע וועקטאָר גלאָסאַר פֿאַר נאָך אינפֿאָרמאַציע.
אטאקע אָריגין: דער ווער
דער אָנהייב אידענטיפיצירט די מקור פון דער אַטאַקע. דעריבער, עס קלעראַפיצירט די ראָלע, סטאַטוס, אָדער שייכות פון דעם אַטאַקירער צום סיסטעם.
- בייַשפּיל 1: אַן אינסיידער מיט פּריווילעגירטן צוטריט צו בויען סערווערס מאָדיפיצירט אַ סקריפּט.
- בייַשפּיל 2: אַן עקסטערנער סאַקאָנע אַקטיאָר לאָדט אַרויף אַ טראָדזשאַנייזד פּעקל צו אַ עפנטלעכן רעגיסטרי.
אטאקע ציל: די פארוואס
די ציל דערקלערט די סיבה הינטער דעם אטאקע. העכער אלעם, אונטערשטרייכט עס וואס קעגנער ווילן דערגרייכן.
- שטערונג: אפשטעלן סערוויסעס אדער בויען.
- קאָרופּציע: רעדוצירן צוטרוי דורך ענדערן אַרטיפאַקץ אָדער מקור קאָד.
- אַנטפּלעקונג: ארויסלאָזן סענסיטיווע סודות אדער אינטעלעקטועלע פאַרמעגן.
אטאקע אימפאקט: די קאנסעקווענצן
צום סוף, די ווירקונג באשרייבט די רעזולטאטן פון אן אטאקע, ווייזנדיג די קאנסעקווענצן פאר ווייכווארג פראוויידערס און קליענטן.
- בייַשפּיל 1: יעדער פּראָיעקט וואָס ניצט אַ שלעכטע פּראָגראַם וועט שפּעטער ווערן קאָרומפּירט.
- בייַשפּיל 2: מענטשן אינסטאַלירן שלעכטע ווייכווארג אין זייערע אַרבעט סיסטעמען אָן עס צו וויסן.
די מערסטע פארשפרייטע ווייכווארג סופּליי טשיין אטאקעס
פילע טיפן פון ווייכווארג צושטעל קייט אטאקעס עקזיסטירן, און אָרגאַניזאַציעס מוזן זיין באַוואוסטזיניק וועגן די פֿאַרשידענע סכּנה וועקטאָרן אין יעדער בינע פון דעם לעבן ציקל. באַזירט אויף די SLSA פריימווערק, דער אמעריקאנער נאציאנאלער אינסטיטוט פון Standardאון טעכנאָלאָגיע (NIST), און די סייבערזיכערהייט און אינפראַסטרוקטור זיכערהייט אַגענטור (CISA), די סכנות קענען ווערן גרופּירט אין פיר קאַטעגאָריעס: מקור, בויען, פּאַקאַדזש, און דעפּענדענסי ריסקס.
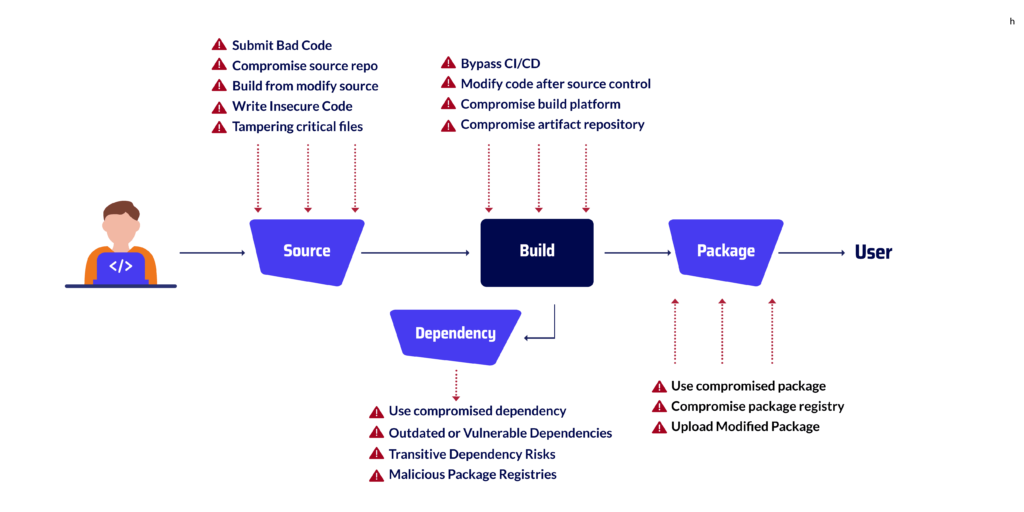
ווייכווארג צושטעל קייט אטאקעס אין די קוואל סטאַגע
- פאָרלייגן שלעכטן קאָד → זען ווי פלאַש רעקוועסט.געט מיסיוז or נישט זיכערע דעסעריאַליזאַציע חסרונות שאַפֿן דירעקטע אַטאַק סערפאַסיז.
- קאָמפּראָמיס קוואַל רעפּאָ
- בויען פֿון אַ מאָדיפֿיצירטער מקור
- שרייב אומזיכערע קאוד
- מאַניפּולירן קריטישע טעקעס → ווי דערקלערט אין chmod 777 באַקדאָר אַנאַליז.
ווייכווארג סאַפּליי טשיין אטאקעס אין דער בויען בינע
אין די בויען בינע, דעוועלאָפּערס קאָמפּילירן און אינטעגרירן קאָד אין אַ אַרבעטנדיקע ווערסיע. ווייַל די פאַזע איז אַזוי קריטיש, ריזיקעס אַרייַננעמען אויסלאָזן זיכערהייט טשעקס אין די CI/CD pipeline, ענדערן קאָד נאָך ווערסיע קאָנטראָל, אָדער קאָמפּראָמיטירן דעם בויען פּראָצעס. דעריבער, בייזוויליקע קאָד קען זיך אַרײַנשליכן אין אַרטיפאַקטן אומבאַמערקט.
- בייפּאַס CI/CD → פֿאַרבונדן צו גיטהאב פאַר-געבויטע מאַלוואַרע.
- מאָדיפֿיצירן קאָד נאָך קוואַל קאָנטראָל
- קאָמפּראָמיס בויען פּראָצעס → פֿאַרמינדערט מיט DevSecOps פרי ווארענונג דעטעקציע.
- קאָמפּראָמיס אַרטיפאַקט רעפּאָזיטאָרי
ווייכווארג סאַפּליי טשיין אטאקעס אין די פּאַקעט בינע
די פּעקל בינע איז ווען מיר שטעלן צוזאַמען דעם גאַנצן קאָד צו מאַכן אַ לעצט פּראָדוקט. די טייל איז ריזיקאַליש ווייל עמעצער קען נוצן שלעכטע פּאַקאַדזשאַז אָדער טוישן די אָנליין ערטער וואו מיר באַקומען זיי. אַטאַקירער קענען אפילו אַרויפֿלאָדן שעדלעכע ווערסיעס פון פּאָפּולערע פּאַקאַדזשאַז צו די וועבזייטלעך.
- ניצן קאָמפּראָמיטירט פּעקל → באדעקט אין מאַלוואַרע סקאַנער עוואַלואַציעס.
- קאָמפּראָמיס פּעקל רעגיסטרי
- אַרויפֿלאָדן דעם מאָדיפֿיצירטן פּעקל → אַנאַליזירט אין נאַמסאָ-דזשען פאַלשע דזשענעראַטאָר מאַלוואַרע.
ווייכווארג סאַפּליי טשיין אטאקעס אין דער דעפּענדענסי סטאַגע
אין די אָפּהענגיקייט בינע, מיר לייגן צו דריט-פּאַרטיי ביבליאָטעקן און פּאַקאַדזשאַז צו אונדזער ווייכווארג. די שטאַפּל איז ריזיקאַליש ווייַל קיין פּראָבלעמען אין יענע טיילן קענען לייכט און שטילערהייט פאַרשפּרייטן צו די רעשט פון די פּראָיעקט.
- ניצן קאָמפּראָמיטירטע דעפּענדענסי → דערקלערט מיט DoS ריזיקעס אין פארשטעלטע אפהענגיקייטן.
- אַלטמאָדישע אָדער שוואַכע אָפּהענגיקייטן
- טראַנזיטיווע דעפּענדענסי ריסקס
- בייזוויליקע פּעקל רעגיסטריז → פֿאַרמינדערט מיט דעוואָפּס זיכערהייט מכשירים און דריט-פּאַרטיי ריזיקאָ פאַרוואַלטונג.

געוויינטלעכע סאַפּליי טשיין ריסקס ביי יעדער בינע פון די SDLC
| פאַזע | טיפּיש טרעץ | בייַשפּיל |
|---|---|---|
| מאָקער | • אריינשיקן בייזוויליקע אדער נישט-זיכערע קאוד • מאַניפּולירן קריטישע טעקעס • קאָמפּראָמיטירן דעם מקור רעפּאָזיטאָרי | XcodeGhost (2015): בייזוויליקע קאָד אינדזשעקטירט אין עפּל'ס Xcode קאָמפּיילער, און זיך פארשפרייט איבער iOS אַפּפּס. |
| בויען | • בייפּאַסינג CI/CD זיכערהייט טשעקס • מאָדיפיצירן קאָד נאָך קוואַל קאָנטראָל • קאָמפּראָמיטירן אַרטיפאַקט רעפּאָזיטאָריעס | סאָלאַרווינדס אָריאָן (2020): אַטאַקירער האָבן זיך אינפֿילטרירט אין דעם בנין pipeline, אריינשטעלן א בעקטאר אין אונטערגעשריבענע ווייכווארג דערהייַנטיקונגען. |
| פּעקל | • אַרויפֿלאָדן מאָדיפֿיצירטע פּאַקעטן • פארגיפטיקונג פּעקל רעגיסטריז • פֿאַרטיילן קאָמפּראָמיטירטע אַרטיפאַקטן | עווענטסטרים NPM (2018): אטאקירער האט אריינגעשטעלט א בעקטאר אין א פאפולערן NPM פעקל וואס איז דאונלאודעד געווארן טויזנטער מאל. |
| דעפּענדענסי | • ניצן אַלטמאָדישע אָדער שוואַכע אָפּהענגיקייטן • אויסנוצן טראַנזיטיווע אָפּהענגיקייטן • ארויסגעבן בייזוויליגע ענלעכע פּעקלעך | XZ ניצט באַקדאָר (2024): אַ טראָדזשאַניזירטע קאַמפּרעסיע ביבליאָטעק כּמעט געשיקט דאַונסטרים אין לינוקס דיסטריביושאַנז. |
געוויינטלעכע ווייכווארג סאַפּליי טשיין אַטאַק טעקניקס
לויט צו די CISא און NIST באריכט, סאפטווער סופּליי טשיין אטאקעס פאלן אפט אריין אין דריי הויפט קאטעגאריעס.
אבער, לעצטע אינצידענטן ווייזן נאָך וועקטאָרן וואָס דעוועלאָפּערס מוזן פֿאַרשטיין.
אונטן וועלן מיר אויסברייטערן די מערסט באַטייַטיקע טעכניקן מיט פּראַקטישע ביישפילן.
כיידזשאַקינג דערהייַנטיקונגען
אַטאַקערס קאָמפּראָמיטירן לעגיטימע דערהייַנטיקונג מעקאַניזמען צו פאַרשפּרייטן מאַלוואַרע.
למשל, די NotPetya אטאקע אין 2017 האט מיסברויכט דעם אוקראינישן MEDoc שטייער ווייכווארג אפדעיט סערווער, און האט געליפערט
דעסטרוקטיוו ווייפּער מאַלוואַרע באַהאַלטן ווי אַ פּאַטש. צו באַשיצן קעגן דעם ריזיקע, זאָלן טימז צולייגן סאַקאָנע דעטעקציע און ענטפער פֿאַר דעוואָפּס פּראַקטיקעס וואָס אָנצייכענען אַנאַמאַלעס נאַטור אין דערהייַנטיקונג פלאָוז.
אונטערמינעווען קאָד אונטערשרייבן
די טעכניק באשטייט פון מיסברויכן אדער גנבענען גילטיגע אונטערשריפט סערטיפיקאטן כדי צו מאכן בייזוויליקע קאוד אויסזען לעגיטים.
א באמערקבארער פאל איז געווען דער CCleaner קאמפראמיס אין 2017, וואו אנפאלער האבן פארשפרייט טראָדזשאַניזירטע ווייכווארג אונטערגעשריבן מיט גילטיגע סערטיפיקאטן.
דערפֿאַר דאַרפֿן אָרגאַניזאַציעס פֿאַראייניקטע אָרנטלעכקייט קאָנטראָלן ווי די באַשריבענע אין סייבערזיכערהייט פּלאַטפאָרמע סטראַטעגיעס
קאָמפּראָמיסירן אָפֿן-מקור קאָד
קעגנער לייגן אריין באַקטירן אין פּאָפּולערע אָפֿן-קוואַל פּעקלעך, שפּעטער אַרײַנגעצויגן אין טויזנטער פּראָיעקטן.
דער EventStream NPM אינצידענט און די XZ Utils באַקדאָר (2024) אילוסטרירן ווי קריטיש דער וועקטאָר איז געוואָרן.
דעוועלאָפּערס זאָלן איבערקוקן רעסורסן ווי NPM זיכערהייט אָפֿט געשטעלטע פֿראַגעס און טיפּאָסקוואַטעד פּעקל אינצידענטן צו לערנען ווי אזוי צו פארמיידן פאר'סמטע אפהענגיקייטן.
דעפּענדענסי צעמישונג
ערשט באשריבן דורך אלעקס בירסאן אין 2021, נוצט די אטאקע אויס נעמינג קאליזיעס צווישן אינערליכע און עפנטליכע פעקל רעגיסטריז, און פארפירט בויען סיסטעמען צו ציען בייזע ווערסיעס אנשטאט פארטרויליכע אינערליכע פעקלעך.
טיפּאָסקוואַטינג און בייזוויליקע פּאַקאַדזשאַז
אַטאַקערס פאַרעפֿנטלעכן בייזוויליקע פּאַקעטן מיט נעמען ענלעך צו פּאָפּולערע ביבליאָטעקן (למשל, "reqeusts" אַנשטאָט "requests").
דעוועלאָפּערס אינסטאַלירן די אַקסאַדענטאַל, און ברענגען אריין מאַלוואַרע אין זייערע פּראָיעקטן.
אן עכטער ביישפּיל ווערט אנאליזירט אין נאַמסאָ-דזשען מאַלוואַרע און אין אונדזער רשימה פון אָפֿן-מקור מאַלוואַרע סקאַנערס.
בויען Pipeline טאַמפּערינג
ווי געזען אין דעם סאָלאַרווינדס אָריאָן קאָמפּראָמיס, קענען אַטאַקערס אינפֿילטרירן בילד סערווערס צו אינדזשעקטן בייזוויליקן קאָד בעת קאָמפּילאַציע.
דאָס מאַכט די גאַנצע אונטערגעשריבענע אַרטיפאַקט קייט נישט צוטרוי-ווערדיק. טעכניקן פֿאַר פאַרהיטונג אַרייַננעמען מאָניטאָרינג. CI/CD אָרנטלעכקייט מיט פריע ווארענונג דעטעקציע און אַנאַליזינג
גיטהאב פארבויען מאַלוואַרע קאַמפּיינז.
ווי אזוי א ווייכווארג סופּליי טשיין אטאקע זעט אויס: דער סאָלאַרווינדס פאַל
העכער אלעם, איז די סאָלאַרווינדס אָריאָן אַטאַקע די מערסט באַקאַנטע בייַשפּיל פון אַ ווייכווארג סאַפּליי טשיין בריטש. עס ווייזט ווי אַטאַקירער קענען גיין שריט ביי שריט אין דעם בויען פּראָצעס און, ווי אַ רעזולטאַט, פאַרשפּרייטן שעדלעך קאָד צו טויזנטער פון ניצערס.
ערשטנס, האבן אטאקערס זיך אריינגעכאפט אין סאָלאַרווינדס'ס בויען סערווערס.
דערנאך האבן זיי שטילערהייט צוגעגעבן בייזוויליקע קאוד אין די אריאָן דערהייַנטיקונגען.
ווייל די דערהייַנטיקונגען זענען געווען אונטערגעשריבן און געשיקט ווי באַגלייבטע ווייכווארג, האָבן פילע קאָמפּאַניעס זיי אינסטאַלירט אָן צו וויסן דעם ריזיקע.
אין גאַנצן, זענען מער ווי 18,000 אָרגאַניזאַציעס אַפעקטירט געוואָרן, און אַטאַקירער האָבן באַקומען צוטריט צו זייער סענסיטיווע סיסטעמען.
פֿון אַ דעוועלאָפּער'ס קוקווינקל, גיט די אַטאַקע דריי פּשוטע לעקציעס:
- פּערימעטער פארטיידיקונגען זענען נישט גענוגדי אנפאלער האבן געטוישט דעם בילד pipeline זיך.
- קאָנטינויִערלעכע קאָנטראָלן זענען קריטישזיכער build attestations, אָרנטלעכקייט טשעקס, און אַנאַמאַלי דעטעקציע העלפֿן בלאָקירן טאַמפּערינג.
- איין פאר'סמטע געביידע קען גיין גלאָבאַל: אַן איינציקע pipeline א קאמפראמיס קען שאפן א וועלט-ברייטע זיכערהייט קריזיס.
Xygeni: די אולטימאַטיווע אַלץ-אין-איין אַפּפּסעק פּלאַטפאָרמע
ווייל ווייכווארג צושטעל קייט אטאקעס קענען שלאָגן ביי יעדן שריט פון די SDLC,
די אַלץ-אין-איין אַפּפּסעק פּלאַטפאָרמע, קסיגעני, באַשיצט קוואַל, בויען, פּאַקאַדזשינג, און דעפּענדענסי סטאַגעס. עס גיט דעוועלאָפּערס און זיכערהייט טימז איין אָרט צו פאַרמייַדן, דעטעקטירן, און פאַרריכטן ריסקס אין אַ פּשוט וועג. ווי אַ רעזולטאַט, איר דאַרפֿן ניט מער דזשאַגלירן קייפל מכשירים, Xygeni דעקט די פול לעבן ציקל.
מקור בינע שוץ
ביים מקור בינע, ריזיקעס אַרייַננעמען נישט זיכערע commitס, פאר'סמטע רעפאזיטאריעס, אדער געענדערטע טעקעס. Xygeni סקענט קאָד אין פאַקטישער צייט מיט טיף SAST און אויפדעקונג פון סודות.
עס בלאָקירט אויך שעדלעכע commits דורך CI/CD guardrails.
אזוי ווערן פראבלעמען אפגעשטעלט איידער זיי פארלאזן דעם רעפאזיטארי.
בויען בינע שוץ
בעת דעם בויען בינע, קענען אנפאלער פרובירן צו בייפּאַסן pipelineס אדער ענדערן ארטיפאקטן.
Xygeni זיכערט דעם בויען פּראָצעס מיט SLSA-קאָמפּאַטיבלע טשעקס, אָרנטלעכקייט וואַלידאַציע, און שליסללאָזע חתימות. עס וואַכט אויך אויף ומגעוויינטלעכע נאַטור אינעווייניק CI/CD דזשאבס. אלס רעזולטאט, ווערן געפעלשטע בילדס גלייך באמערקט און בלאקירט פארן ארויסגעבן.
פּעקל בינע שוץ
אין דער פּעקל בינע, קאָמפּראָמיטירטע רעגיסטריז אָדער מאָדיפיצירטע לייברעריז אָפט פאָרשטעלן מאַלוואַרע. Xygeni'ס מאַלוואַרע דעטעקציע און לייסענס סקאַנינג איבערקוקן יעדן ארטיפאַקט, בשעת אויטאָפֿיקס פֿאָרשלאָגט זיכערע אַפּגרעיד וועגן מיט איר רעמעדיאציע ריזיקע אנאליז. נאר וועריפיצירטע און קאמפליאנט פעקלעך גייען ווייטער אין די pipeline.
דעפּענדענסי בינע שוץ
דריט-פּאַרטיי קאָד איז די גרעסטע אַטאַק ייבערפלאַך. קסיגעני'ס ווייכווארג קאמפאזיציע אנאליז (SCA) טוט מער ווי נאָר אויסרעכענען CVEs, עס קאָנטראָלירט צי ריזיקאַליש קאָד קען טאַקע אויסגענוצט ווערן. עס מאַרקירט אויך באַהאַלטענע מאַלוואַרע און ריזיקאַלישע טראַנזיטיווע דיפּענדאַנסיז. העכער אַלץ, דאָס גאַראַנטירט אַז דעוועלאָפּערס שיקן בלויז זיכערע דיפּענדאַנסיז.
סודות און אינפראַסטרוקטור זיכערהייט
ווייטער פון קאוד און פעקלעך, נוצן אטאקעס אָפט אויס ארויסגעליקטע סודות אדער שוואכע אינפראַסטרוקטור. Xygeni סקענט פֿאַר אויסגעשטעלטע שליסלען, טאָקענס און קרעדענשעלס אין קאָד, קאָנפיגס, און דאָקער לייַערס. עס קען אויך וואַלידירן און אויטאָמאַטיש אָפּרופן ליקט סודות מיט אויטאָפיקס רעמעדיאַציע. אין די זעלבע צייט, IaC scanning פאַרהיט מיסקאָנפֿיגוראַציעס וואָס אַטאַקערז קענען שפּעטער מיסברויכן.
קלוגערע דעטעקציע און פיקסעס
רובֿ מכשירים שטעלן זיך אָפּ ביי וואָרענונגען. קסיגעני גייט ווייטער. איר אויטאָפֿיקס מאָטאָר שאַפֿט זיכערע פּאַטשאַז, pull requests, אדער שריט-ביי-שריט אנווייזונגען לויטן פראבלעם. איר רעמעדיאציע ריזיקע אנשויאונג ווייזט אויך וועלכע פאטש ווערסיע איז זיכערסט, אזוי אז טימס קענען פאררעכטן פראבלעמען אן צולייגן נייע.
איין פאראייניגטע פּלאַטפאָרמע
ווייל קסיגעני פארבינדט SAST, SCA, מאַלוואַרע דעטעקציע, סודות פאַרוואַלטונג, IaC סקענען, אנאמאליע דעטעקציע, און זיכערע בילד קאנטראלן אין איין AppSec פלאטפארמע,
עס גיט פולע קאַווערידזש איבער די SDLCביידע דעוועלאָפּערס און זיכערהייט טימז באַקומען איין מקור פון אמת מיט קלאָרער זעאונג, פּראַקטישע פֿיקסעס און שטאַרקן שוץ קעגן צושטעל קייט אַטאַקעס.
אַלע טינגז Xygeni, די אולטימאַטיווע אַלץ-אין-איין AppSec פּלאַטפאָרמע, העלפט טימז בויען שנעל און בלייבן זיכער. דורך באַשיצן קוואַל, בויען, פּאַקאַדזש, און דעפּענדענסי סטאַגעס, און דורך צולייגן אויטאָמאַטישע פיקסיז ביי יעדן שריט, זאָרגט עס אַז ווייכווארג סאַפּליי טשיין אנפאלן ווערן אפגעשטעלט איידער זיי דערגרייכן פּראָדוקציע.

