






דער שנעל-באוועגלעכער שטח פון סייבער-זיכערהייט האט געמאכט וואָס איז ווייכווארג קאָמפּאָזיציע אַנאַליז (SCA) אַ קריטישער טעק טערמין. SCA איז וויכטיג ווייל עס העלפט אויפהאלטן זיכערהייט, לייסענסינג קאמפלייענס, און די אינטעגריטעט פון ווייכווארג אפליקאציעס. עס אויטאמאטיזירט די דעטעקציע און פאררעכטונג פון אפען-קוואל קאמפאנענטן מיט באקאנטע שוואכקייטן. אבער ווי אזוי זענען ווייכווארג קאמפאזיציע אנאליז מכשירים געווארן באשאפן, און פארוואס איז עס געווארן אומפארמיידלעך?
די אָריגינס פון ווייכווארג קאָמפּאָזיציע אַנאַליז
וואָס איז ווייכווארג קאָמפּאָזיציע אַנאַליז, און פארוואס איז עס באשאפן געוואָרן?
וואָס איז ווייכווארג קאָמפּאָזיציע אַנאַליז, און ווי איז עס אַנטשטאַנען? SCA איז ארויסגעקומען פון דער נויטווענדיקייט צו פאַרוואַלטן די געוואקסענע נוצן פון אָפֿן-קוואַל ווייכווארג (OSS) און די פאַרשפּרייטונג פון דריט-פּאַרטיי ביבליאָטעקן אין מאָדערנער אַפּליקאַציע אַנטוויקלונג. ווי קאָמפּאַניעס האָבן געזוכט צו פאַרגיכערן אַנטוויקלונג ציקלען און רעדוצירן קאָסטן, האָבן זיי זיך שנעלער געוואָנדן צו די ווידער-ניצלעכע קאָמפּאָנענטן.
אבער, די דאזיגע ענדערונג האט אריינגעברענגט נייע פראבלעמען, ווי צום ביישפיל זיך אפגעבן מיט זיכערהייט שוואכקייטן און לייסענסינג פראבלעמען פארבונדן מיט אפען קוואל.
דעוועלאָפּערס האָבן געדאַרפט האַלטן אַ מאַנועלע אינווענטאַר פון די קאָמפּאָנענטן איידער SCA איז אינסטיטוציאָנאַליזירט געוואָרן. דאָס איז געווען אַ פּראָצעס וואָס נעמט אַ סך פֿעלער און נעמט אַ סך צייט. דער פאַרלאַנג פֿאַר אַ מער סיסטעמאַטישן צוגאַנג האָט געפֿירט צו דער אַנטוויקלונג פֿון מכשירים און מעטאָדאָלאָגיעס וואָס קענען אויטאָמאַטיש סקענען, אידענטיפֿיצירן און אָפּשאַצן די ריזיקעס פֿון די קאָמפּאָנענטן. הײַנט איז דער צוגאַנג באַקאַנט ווי ווייכווארג קאָמפּאָזיציע אַנאַליז.
ווייכווארג קאמפאזיציע אנאליז: די אפיציעלע דעפיניציע
עס זענען דא א פאר דעפיניציעס פון אויטאריטעטיווע קוועלער. אלע די קוועלער אנערקענען דעם ווערט פון ווייכווארג זאַץ אַנאַליסיס אין היינטיקער סייבער-זיכערהייט וועלט.
די לינוקס וויקיפּעדיע אין זייַן אפֿענער גייד צו עוואַלויִרן SCA מכשירים, באשרייבט SCA as "אַ קריטישער קאָמפּאָנענט פון מאָדערנע ווייכווארג אַנטוויקלונג פּראַקטיקעס, אַימעד צו ידענטיפיצירן אָפֿן-קוואַל קאָמפּאָנענטן אין אַ קאָדבאַזע, אַססעסס זייער זיכערהייט וואַלנעראַביליטיז, און ענשורינג קאַנפאָרמאַטי מיט לייסענסינג פליכטן." די דעפֿיניציע אונטערשטרייכט די ברייטע ראָלע וואָס SCA שפּילט אין פאַרוואַלטן ביידע זיכערהייט און לעגאַלע ריסקס אין ווייכווארג אַנטוויקלונג.
אָוואַספּ (אפֿענע וועב אַפּליקאַציע זיכערהייט פּראָיעקט), א נישט-פאר-פראפיט ארגאניזאציע געווידמעט צו פארבעסערן ווייכווארג זיכערהייט, באשרייבט SCA ווי אַ דער פּראָצעס פון אידענטיפיצירן פּאָטענציעלע ריזיקע געביטן פון דער נוצן פון דריט-פּאַרטיי און אָפֿן-מקור ווייכווארג און האַרדווער קאָמפּאָנענטן."
ניסט (נאציאנאלער אינסטיטוט פון Standardאון טעכנאָלאָגיע), אין אירע זיכערהייט גיידליינז, אונטערשטרייכט אויך די וויכטיקייט פון SCA אין אידענטיפיצירן און פארוואלטן די ריזיקעס פארבונדן מיטן ניצן דריט-פארטיי און אפען-קוואל קאמפאנענטן אין ווייכווארג אפליקאציעס. NIST'ס גיידליינז ווערן אפט גענוצט אלס א בענטשמארק פאר סייבער-זיכערהייט פראקטיקעס איבער אינדוסטריעס.
דעפינירן ווייכווארג קאמפאזיציע אנאליז אין פראקטישע טערמינען
איצט אַז מיר האָבן שוין באַדעקט ווי ווייכווארג זאַץ אַנאַליסיס איז געקומען און ווי אינדוסטריע פירער דעפינירן עס, לאָמיר עס צעברעכן אין פּשוטערע טערמינען און פֿאַרשטיין פֿאַר עכט וואָס איז ווייכווארג קאַמפּאַזישאַן אַנאַליסיס.
ווייכווארג קאמפאזיציע אנאליז איז א זיכערהייט פראקטיק וואס העלפט ארגאניזאציעס אידענטיפיצירן, אפשאצן און פארמינערן ריזיקעס פארבונדן מיט אפען-קוואל און דריט-פארטיי ווייכווארג קאמפאנענטן.. עס אויטאמאטיזירט דעם פראצעס פון סקענען פאר שוואכקייטן, קאנטראלירן פאר לייסענסינג פראבלעמען, און זיכערן די ווייכווארג צושטעל קייט.
אנדערש ווי טראדיציאנעלע זיכערהייט מיטלען וואס קאנצענטרירן זיך אויף קאסטאם קאוד שוואכקייטן, קוקט ווייכווארג קאמפאזיציע אנאליז ווייטער ווי אינערלעך אנטוויקלט ווייכווארג. עס זיכערט אז יעדע עקסטערנע אפהענגיקייט גענוצט אין אן אפליקאציע איז זיכער, לעגאל קאמפלייענט, און פריי פון באקאנטע סכנות.
ווי אָרגאַניזאַציעס פאָרזעצן צו פאַרלאָזן זיך אויף אָפֿן-קוואַל ווייכווארג, איז ווייכווארג קאָמפּאָזיציע אַנאַליז געוואָרן אַ פונדאַמענטאַלער קאָמפּאָנענט פון מאָדערנע DevSecOps סטראַטעגיעס. עס דערמעגלעכט דעוועלאָפּערס און זיכערהייט טימז צו האַלטן זיכערע אַפּלאַקיישאַנז אָן צו פאַרלאַנגזאַמען דעם אַנטוויקלונג פּראָצעס.
דורך אינטעגרירן ווייכווארג קאמפאזיציע אנאליז מכשירים אין CI/CD pipelineס, קענען טימז אויטאמאטיזירן זיכערהייט טשעקס, דעטעקטירן שוואכקייטן פרי, און פארמיידן לעצטע-מינוט איבערראשונגען פארן דיפּלוימענט. אין אן עפאכע וואו סופּליי טשיין אטאקעס זענען אויפן אויפשטייג, איז האבן א שטארקע ווייכווארג קאמפאזיציע אנאליז סטראטעגיע נישט מער אפציאנאל - עס איז עסענציעל.
די בענעפיץ פון ווייכווארג זאַץ אַנאַליסיס
דעטעקטירן און סאָלווען שוואַכקייטן: ווייכווארג זאַץ אַנאַליסיס מכשירים קאָנטראָלירן קעסיידער קאָדבאַזעס פֿאַר באַקאַנטע שוואַכקייטן. זיי געבן וויכטיקע איינזיכטן צו געבן אינזשענירן די מעגלעכקייט צו אַדרעסירן פּראָבלעמען איידער זיי קענען אויסגענוצט ווערן.
האַלט לייסענס קאָנפאָרמאַטי: ווייכווארג זאַץ אַנאַליסיס קוקט אויף די פאַרוואַלטונג פון לייסענסעס פֿאַר דריט-פּאַרטיי קאָמפּאָנענטן. דאָס העלפֿט פֿאַרמייַדן לעגאַלע געפֿאַרן און זיכערט אַז יעדער קאָמפּאָנענט'ס באַניץ באַדינגונגען זאָל זיין אין לויט.
פארגעשריטענע זיכערהייט האַלטונגווען אינטעגרירט אין די SDLC, SCA קען העלפֿן רעדוצירן אייער אַטאַק־פֿלאַך. עס שאַפֿט אויך מער שווערע עקספּאָוזשער־צילן פֿאַר קעגנער.
פאַר וואָס SCA איז עסענציעל אין סייבערזיכערהייט
היינט איז ווייכווארג קאמפאזיציע אנאליז מער קריטיש ווי אלץ פריער. ווייכווארג סופּליי טשיין אטאקעס האבן זיך אנטוויקלט, מאכנדיג דריט-פארטיי שוואכקייטן פונקט אזוי געפערליך ווי דירעקטע קאוד עקספלויטס.
אַטאַקירער צילן זיך מער און מער אויף ברייט גענוצטע אָפֿן-קוואַל קאָמפּאָנענטן. די אָפּהענגיקייטן דינען אָפט ווי אַ שוואַכע פֿאַרבינדונג, וואָס גיט אַן גרינגן אַרײַנגאַנג צו אַן אַנדערש זיכערער אַפּליקאַציע.
אָן SCA, אָרגאַניזאַציעס לאָזן זייער ווייכווארג אויסגעשטעלט צו שטילע אָבער ערנסטע זיכערהייט ריזיקעס. זיכערן דריט-פּאַרטיי אָפּהענגיקייטן איז ניט מער אָפּציאָנעל - עס איז וויכטיק.
SCA אין דער אַפּפּסעק לאַנדשאַפט
ווייכווארג קאמפאזיציע אנאליז (SCA) איז וויכטיג פֿאַר אַפּליקאַציע זיכערהייט. עס פֿאַרשטאַרקט עקזיסטירנדיקע זיכערהייט טעסט פּראַקטיקעס דורך אַדרעסירן ריזיקעס אין דריט-פּאַרטיי קאָמפּאָנענטן.
סטאַטישע אַפּליקאַציע זיכערהייט טעסטינג (SAST) אידענטיפיצירט שוואכקייטן אין אייגענעם קאוד. אבער, עס אנאליזירט נישט עקסטערנע אפהענגיקייטן. SCA פֿילט אויס דעם ליידיגן אָרט דורך סקענען אָפֿן-קוואַל און דריט-פּאַרטיי ביבליאָטעקן, דעטעקטירנדיק באַקאַנטע און באַהאַלטענע שוואַכקייטן.
למשל, אין אונדזער בלאָג פּאָסטן, "SCA vs SASTשליסל אונטערשיידן אין אַפּליקאַציע זיכערהייט, " מיר דערקלערן ווי די מעטאָדן אַרבעטן צוזאַמען. SCA פאָקוסירט אויף עקסטערנעם קאָד, ווי למשל אָפֿן-קוואַל דיפּענדאַנסיז, בשעת SAST אויספארשט אינערלעך אנטוויקלטן קאוד. אויך קענט איר קוקן אויף אונזער סעיף דעוו טאלק אויסגאבע אויף SCA or SAST – ווי אזוי זיי קאָמפּלעמענטירן איינער דעם אַנדערן פֿאַר שטאַרקערע זיכערהייט?
צוזאַמען, SCA און SAST שאַפֿן אַן אַלגעמיינע זיכערהייט סטראַטעגיע. SAST העלפט פאַרהיטן פּראָבלעמען וואָס ווערן איינגעפירט דורך דעוועלאָפּערס, בשעת SCA באַשיצט אַפּליקאַציעס קעגן עקסטערנע סכנות.
ווי ווייכווארג קאמפאזיציע אנאליז מכשירים ארבעט
צו בויען זיכערע ווייכווארג, דארפן טימז פארשטיין וואס ווייכווארג קאמפאזיציע אנאליז (SCA) איז און ווי עס ארבעט. מאָדערנע אַפּליקאַציעס זענען אָפענגיק אויף אָפֿן-קוואַל און דריט-פּאַרטיי קאָמפּאָנענטן, מאַכנדיג עס וויכטיק צו געפֿינען שוואַכקייטן, פאַרוואַלטן ריזיקעס און זיכער מאַכן קאָנפאָרמאַנס.
ווייכווארג קאמפאזיציע אנאליז מכשירים אויטאמאטיזירן דעם פראצעס דורך העלפן טימז דעטעקטירן, אפשאצן, און פאררעכטן זיכערהייט טרעץ אין זייערע ווייכווארג אפהענגיקייטן. לאמיר דורכגיין ווי זיי ארבעטן.
1. אַנטדעקן קאָמפּאָנענטן
דער ערשטער שריט אין ווייכווארג קאמפאזיציע אנאליז איז צו געפינען אלע ווייכווארג אפהענגיקייטן. מאדערנע אפליקאציעס ניצן אסאך אפען-קוואל לייברעריז, און עטלעכע ברענגען אריין איינגענעסטעד אפהענגיקייטן וואס דיוועלאפערס טרעקן נישט שטענדיג.
SCA מכשירים סקענען רעפּאָזיטאָריעס, פּאַקעט מאַנאַדזשערז, און בויען טעקעס צו דעטעקטירן אַלע דירעקטע און טראַנזיטיווע (אומדירעקטע) דיפּענדאַנסיז. נאָך סקאַנינג, שאַפֿן זיי אַ ווייכווארג ביל פון מאַטעריאַלס (SBOM)—א דעטאלירטע ליסטע פון קאמפאנענטן, ווערסיעס און קוועלער.
מיט דעם זעבארקייט, ווייסן טימז פּונקט וואָס איז אין זייער קאָדבאַזע איידער זיי קאָנטראָלירן זיכערהייט ריסקס.
2. דעטעקטירן שוואַכקייטן
אזוי שנעל ווי דער ווייכווארג קאמפאזיציע אנאליז געצייג מאַפּט דיפּענדאַנסיז, איז דער נעקסטער שריט צו געפֿינען זיכערהייט ריזיקעס. SCA מכשירים קאָנטראָלירן קאָמפּאָנענטן קעגן באַקאַנטע וואַלנעראַביליטי דאַטאַבייסעס, אַזאַ ווי:
- נאַשאַנאַל וואַלנעראַביליטי דאַטאַבאַסע (NVD) – א ברייט גענוצטע רעגירונג דאטאבאזע.
- געוויינטלעכע שוואַכקייטן און עקספּאָוזשערז (CVE) – א גלאבאלע ליסטע פון באקאנטע זיכערהייט חסרונות.
- GitHub זיכערהייט אַדוויסאָריעס – באריכטן פון זיכערהייט פארשער און פּעקל אויפהאלטערס.
- אַנדערע זיכערהייט קוועלער – עטלעכע מכשירים אַרייַננעמען אויך פּריוואַטע סאַקאָנע אינטעליגענץ.
דורך צופּאַסן קאָמפּאָנענט ווערסיעס צו באַקאַנטע וואַלנעראַביליטיז, SCA מכשירים וואָרענען טימז פרי אַזוי זיי קענען פאַרריכטן זיכערהייט פּראָבלעמען איידער זיי אַרויסגעבן ווייכווארג.
3. זיכער מאַכן אַז די לייסענס איז אין אָרדענונג
אסאך אפן-קוואל קאמפאנענטן קומען מיט לעגאלע רעקווייערמענטס. עטלעכע ערלויבן פרייע באנוץ, בשעת אנדערע באגרענעצן מאדיפיקאציע, איבער-פארשפרייטונג, אדער קאמערציעלע באנוץ.
ווייכווארג קאמפאזיציע אנאליז מכשירים קאנטראלירן יעדן קאמפאנענט'ס לייסענס און ווייזן פראבלעמען, ווי צום ביישפיל:
- נישט-קאמפאטיבלע ליצענץ באדינגונגען – געוויסע ליצענצן (למשל, GPL) פארלאנגען פראפּריעטאַרי ווייכווארג צו ווערן אפן-קוואל.
- אַטריביושאַן רעקווייערמענץ – עטלעכע לייסענסעס פארלאנגען געהעריגע קרעדיט אין דאקומענטאציע.
- פארבאטן באַניץ – געוויסע לייסענסן בלאקירן קאמערציעלע אדער enterprise פּראָגראַמען.
דורך קאָנטראָלירן לייסענס קאַנפאָרמאַטי פרי, ויסמיידן טימז לעגאַלע ריסקס און קאָנפליקטן מיט פירמע פּאָליטיק.
4. פּריאָריטיזירן ריזיקעס
נישט יעדע זיכערהייט פראבלעם פארלאנגט גלייכע אויפמערקזאמקייט. עטלעכע שוואכקייטן זענען קריטיש, בשעת אנדערע שטעלן פאר ווייניגער ריזיקע. SCA מכשירים ראַנגירן זיכערהייט טרעץ באזירט אויף:
- שטרענגקייט סקאָרז (CVSS, EPSS) – מעסט ווי געפערלעך א שוואכקייט איז.
- עקספּלאָיטאַביליטי – ווײַזט אויב אַטאַקערס נוצן דעם פּראָבלעם אין פאַקטישע אַטאַקעס.
- געשעפט פּראַל – קאָנטראָלירט צי די וואַלנעראַביליטי אַפעקטירט קריטישע ווייכווארג פונקציעס.
עטלעכע פארגעשריטענע ווייכווארג קאמפאזיציע אנאליז מכשירים ניצן אויך דערגרייכבארקייט אנאליז, וואס באשטימט אויב דער שוואכער קאוד לויפט טאקע אין דער אפליקאציע. דאס רעדוצירט פאלשע פאזיטיוון און העלפט טימז זיך קאנצענטרירן אויף עכטע סכנות.
5. קעסיידערדיק מאָניטאָרינג
נייע שוואכקייטן דערשיינען יעדן טאג. א פעקל וואס איז געווען זיכער נעכטן קען ווערן א זיכערהייט ריזיקע מארגן. איין מאל סקענס זענען נישט גענוג צו האלטן ווייכווארג זיכער.
ווייכווארג קאמפאזיציע אנאליז מכשירים מאניטארן דיפענדענסיעס קאנטינעווירלעך דורך אינטעגרירן אין CI/CD pipelineאון אַנטוויקלונג וואָרקפלאָוז. זיי:
- דעטעקטירן נייע וואַלנעראַביליטיז אין עקזיסטירנדיקע קאָמפּאָנענטן.
- שיקט רעאַל-צייט וואָרענונגען ווען נייע זיכערהייט געפאַרן דערשייַנען.
- אויטאמאטיזירן זיכערהייט טשעקס איבערן גאנצן אנטוויקלונג פראצעס.
דורך מאָניטאָרירן דיפּענדאַנסיז אין אַלע צייטן, פאַרריכטן טימז וואַלנעראַביליטיז ווי באַלד ווי זיי דערשייַנען, אַנשטאָט וואַרטן אויף פּעריאָדישע באריכטן.
6. פאררעכטן שוואכקייטן מיט רעמעדיאציע אנווייזונגען
געפינען זיכערהייט פראבלעמען איז נאר האלב די ארבעט—טימס דארפן אויך א קלארן פלאן צו זיי פאררעכטן. SCA מכשירים העלפֿן דעוועלאָפּערס שנעל אויסגלייַכן פּראָבלעמען דורך פֿאָרשלאָגן:
- זיכערערע ווערסיעס פון דיפּענדאַנסיז – אַפּגרעידינג צו אַ פּאַטשט ווערסיע.
- אַלטערנאַטיווע ביבליאָטעקן – פארטרעטן נישט-אויפגעהאלטן אדער ריזיקאלישע קאמפאנענטן.
- זיכערהייט פּאַטשאַז – אנװענדן פארהאן פיקסעס ווען אַפּגרעידס זענען נישט מעגלעך.
עטלעכע אַוואַנסירטע ווייכווארג קאָמפּאָזיציע אַנאַליז מכשירים אפילו אָטאַמייט רעמעדיאַציע דורך שאַפֿן pull requests מיט פיקסיז, רעדוצירן מאַנועלע אַרבעט און פאַרגיכערן פּאַטשינג.
קסיגעני'ס פארגעשריטענע SCA באַשייד
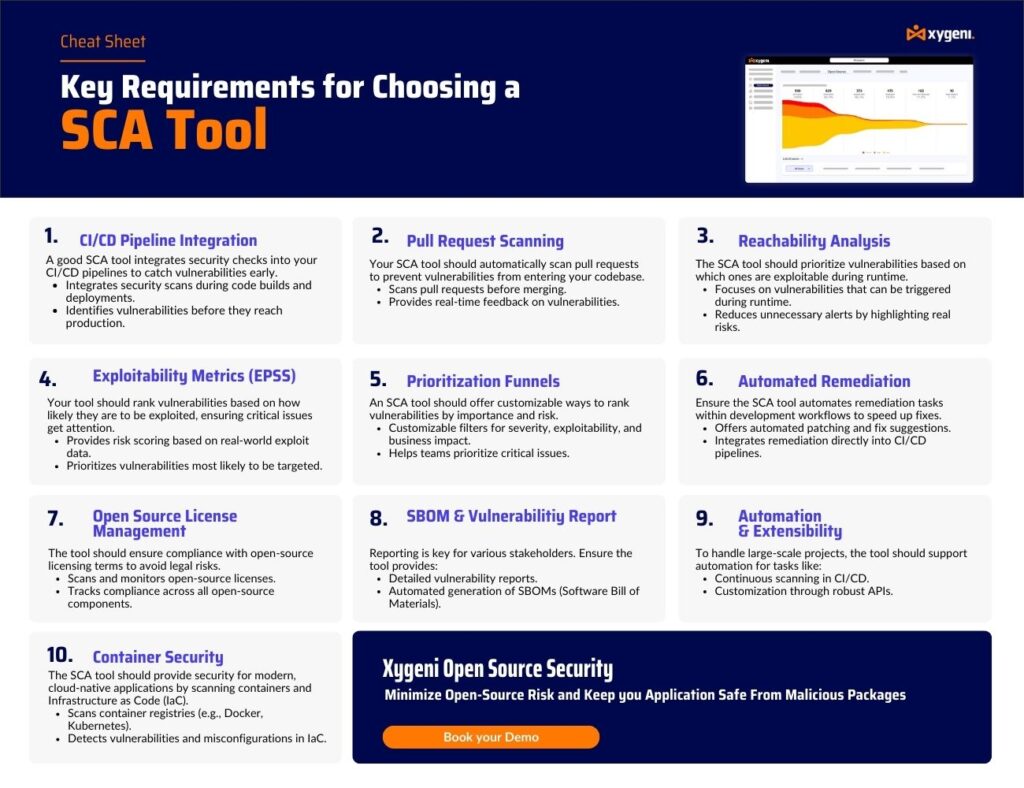
בשעת טראדיציאנעלע ווייכווארג קאמפאזיציע אנאליז (SCA) מכשירים פאָקוסירן אויף גרונטלעכע וואַלנעראַביליטי דעטעקציע, קסיגעני נעמט אַ מער אַוואַנסירטע צוגאַנג. עס אינטעגרירט רעאַל-צייט סאַקאָנע אינטעליגענץ, אויטאָמאַטישע רעמעדיאַציע, און דערגרייכבאַרקייט אַנאַליז צו פֿאַרבעסערן אַקיעראַסי, רעדוצירן פאַלשע פּאָזיטיוון, און פֿאַרבעסערן די אַלגעמיינע זיכערהייט האַלטונג.

פארוואס זאָל מען אויסקלויבן Xygeni's SCA?
- פאַקטיש-צייט טרעט ינטעלליגענסע – דעטעקטירט גלייך שוואַכקייטן אַנשטאָט זיך צו פֿאַרלאָזן אויף פּעריִאָדישע סקענס.
- דערגרייכבאַרקייט אַנאַליז – באַשטימט צי אַ שוואַכקייט ווערט טאַקע גענוצט אין אויספירונג, און דאָס רעדוצירט פאַלשע אַלאַרמען.
- אַוטאָמאַטעד רעמעדיאַטיאָן – דזשענערייץ pull requests מיט פּאַטשאַז פֿאַר באַלדיקע פֿאַרריכטונגען.
- CI/CD Pipeline ינטעגראַטיאָן – לייגט אריין זיכערהייט טשעקס אן קיין פראבלעמען אין דעוואפס וואָרקפלאָוז אָן צו שטערן די אַנטוויקלונג.
- לייסענס ריזיקאָ פאַרוואַלטונג – אנאליזירט און דורכפירט קאנפארמיטעט מיט אפען-קוואל לייסענסינג רעקווייערמענטס.
- פריע מאַלוואַרע דעטעקציע – בלאקירט בייזוויליגע אפן-קוואל פּעקלעך איידער זיי ווערן אינסטאלירט, פאַרהיטנדיק צושטעל-קייט אטאקעס.
ווי Xygeni פארבעסערט יעדן SCA פאַזע
- בעסערע קאָמפּאָנענט אויפדעקונג – פירט אויס רעאל-צייט סקענס איבער קייפל עפנטלעכע רעגיסטריז צו צושטעלן פולע זעאונג אין ווייכווארג אפהענגיקייטן.
- מער גענויע וואַלנעראַביליטי דעטעקציע – קראָס-רעפערענצן וואַלנעראַביליטיז פון קייפל דאַטאַבייסעס צו עלימינירן זיכערהייט גאַפּס.
- קלוגערע ריזיקע פריאָריטיזאַציע – ניצט אויסניצבאַרקייט מעטריקס צו העלפֿן זיכערהייט טימז פאָקוסירן אויף וואַלנעראַביליטיז וואָס שטעלן פֿאַר פאַקטישע סכנות.
- שטאַרקערע קאָנפאָרמאַנס קאָנטראָלס – אויטאמאטיזירט לייסענס טשעקס, זיכער מאכנדיג קאנפארמיטי מיט פירמע פאליסיס און רעגולאציעס standards.
- פּראָאַקטיווע רעמעדיאַטיאָן – גיט אויטאָמאַטישע פֿאָרשלאָגן און דזשענערירט פּאַטשינג pull requests צו באַשנעלערן וואַלנעראַביליטי פיקסיז.
מיט Xygeni'ס פארבעסערטע ווייכווארג קאמפאזיציע אנאליז, באקומען ארגאניזאציעס קאנטינעווירלעכע זיכערהייט מאניטארינג, פאר-cisריזיקאָ פאַרוואַלטונג, און עפעקטיווע רעמעדיאַציע וואָרקפלאָוז. דאָס גאַראַנטירט אַז אָפֿן-קוואַל דיפּענדאַנסיז בלייבן זיכער, קאָמפּליאַנט, און אָפּטימיזירט פֿאַר אַנטוויקלונג גיכקייט.
פארשטארקן זיכערהייט מיט ווייכווארג קאמפאזיציע אנאליז
מאָדערנע ווייכווארג אַנטוויקלונג פֿאַרלאָזט זיך מער ווי אלץ אויף אָפֿן-קוואַל קאָמפּאָנענטן. כאָטש די קאָמפּאָנענטן באַשנעלערן אַנטוויקלונג און רעדוצירן קאָסטן, ברענגען זיי אויך אַרײַן זיכערהייט שוואַכקייטן און קאָנפאָרמאַנס ריזיקעס אויב זיי ווערן נישט ריכטיק געראטן.
ווייכווארג קאמפאזיציע אנאליז (SCA) גיט א פראאקטיווע לייזונג דורך העלפן טימז:
- אידענטיפיצירן אַלע ווייכווארג קאָמפּאָנענטן און דיפּענדאַנסיז צו ענשור פולע זעאונג.
- דעטעקטירן שוואַכקייטן פרי ניצנדיק רעאַל-צייט סאַקאָנע אינטעליגענץ.
- זיכער מאַכן אַז די רעקווייערמענץ פון אָפֿן-קוואַל ליצענץ זענען אין אָרדענונג.
- פּריאָריטיזיר די מערסט קריטישע סכנות אַנשטאָט צו פֿאַרשווענדן צייט אויף פאַלשע פּאָזיטיוון.
- מאָניטאָרירן דיפּענדאַנסיז קאַנטיניואַסלי צו כאַפּן נייַע זיכערהייט ריסקס ווי זיי דערשייַנען.
- פאררעכטן זיכערהייט פראבלעמען עפֿעקטיוו דורך גיידעד רעמעדיאציע אדער אויטאמאטישע פארראכטונגען.
דורך ינטאַגרייטינג SCA אין אַנטוויקלונג וואָרקפלאָוז, קענען אָרגאַניזאַציעס בלייבן פאָרויס פון טרעץ, האַלטן העסקעם, און זיכערן זייער ווייכווארג אָן פאַרלאַנגזאַמען די אַנטוויקלונג.
זוכט אַן אַוואַנסירטער SCA לייזונג? בעט היינט א פרייע פּראָבע ווערסיע צו זען ווי Xygeni קען העלפֿן זיכער מאַכן אייער ווייכווארג.
אָפֿט געשטעלטע פֿראגן (FAQ)
1. וועלכע אַפּליקאַציעס דאַרפֿן אַ SCA יבערקוקן?
יעדע ווייכווארג וואָס ניצט אָפֿן-קוואַל אָדער דריט-פּאַרטיי קאָמפּאָנענטן זאָל לויפן אַ SCA סקען. דאָס נעמט אַרײַן:
- וועב און מאָביל אַפּליקאַציעס – פילע מאָדערנע פריימווערקס, ווי למשל React, Django, און Spring Boot, פאַרלאָזן זיך אויף אָפֿן-קוואַל ביבליאָטעקן.
- Enterprise ווייכווארג און SaaS פּלאַטפאָרמעס – די אַפּליקאַציעס אָפט אינטעגרירן פונדרויסנדיקע דעפּענדענסיעס צו פֿאַרברייטערן פאַנגקשאַנאַליטי.
- CI/CD pipelineאין דעוואָפּס וואָרקפלאָוז – קאָנטינויִערלעכע אינטעגראַציע סביבות פֿירן אָפֿט איין נײַע אָפּהענגיקייטן וואָס דאַרפֿן זיכערהייט קאָנטראָלן.
- וואָלקן-געבוירענע און קאָנטיינעריזירטע אַפּליקאַציעס – מיקראָסערוויסעס אַרכיטעקטורן זענען אָפּהענגיק אויף אָפֿן-קוואַל קאָמפּאָנענטן, מאַכנדיג SCA critical.
- APIs, באַקענד סערוויסעס, און IoT דעוויסעס – די סיסטעמען ניצן דריט-פּאַרטיי פּאַקאַדזשאַז, וואָס מוזן זיין מאָניטאָרעד פֿאַר וואַלנעראַביליטיז.
זינט אָפֿן-קוואַל ביבליאָטעקן אַנטוויקלען זיך קעסיידער, גאַראַנטירט רעגולער סקאַנינג אַז זיכערהייט ריזיקעס און קאָנפאָרמאַנס פּראָבלעמען ווערן אַדרעסירט איידער זיי ווערן אַ פּראָבלעם.
2. וואס איז SCA סקאַנינג?
SCA סקענען אויטאמאטיזירט זיכערהייט טשעקס פאר אפען-קוואל דעפענדענסיעס. עס שפילט א וויכטיגע ראלע אין זיכערן ווייכווארג דורך דורכפירן די פאלגנדע אויפגאבן:
- אידענטיפיצירן אַלע ווייכווארג קאָמפּאָנענטן צו זיכער מאַכן פולע זעאונג.
- דעטעקטירן באַקאַנטע שוואַכקייטן דורך צופּאַסן קאָמפּאָנענטן קעגן זיכערהייט דאַטאַבייסעס.
- קאָנטראָלירן צי די לייסענס איז אין איינקלאַנג צו פאַרהיטן לעגאַלע און פּאָליטיק ווייאַליישאַנז.
- פּריאָריטיזירן זיכערהייט ריסקס באַזירט אויף שטרענגקייט, עקספּלויטאַביליטי, און געשעפט פּראַל.
- צושטעלן פאררעכטונגס-שטאַפּלען אדער אפילו אויטאמאטיזירן פיקסעס צו פארשנעלערן פּעטשינג.
דורך ינטאַגרייטינג SCA סקענען אריין CI/CD וואָרקפלאָוז, אָרגאַניזאַציעס קענען דעטעקטירן און פאַרריכטן זיכערהייט ריסקס פרי, איידער זיי ווירקן אויף פּראָדוקציע.
3. ווי אזוי איז ווייכווארג קאמפאזיציע אנאליז (SCA) גענוצט אין דעוואָפּס?
אין אַ דעוואָפּס סביבה, מוזן שנעלקייט און זיכערהייט גיין האַנט אין האַנט. SCA אינטעגרירט זיך גלייך אין CI/CD pipelineס, ערלויבן מאַנשאַפֿטן צו:
- אויטאמאטיזירן זיכערהייט טשעקס איידער איר לייגט ארויס נייעם קאוד.
- פאַרהיטן שוואַכע אָפּהענגיקייטן פון ווערן איינגעפירט אין דער קאָדבאַזע.
- זיכער מאַכן אַז אָפֿן-קוואַל ליצענץ איז אין לויט מיט די רעגולאַציעס אָן מאַנועלע טראַקינג.
- צושטעלן רעאַל-צייט רעמעדיאַציע פֿאָרשלאָגן אַזוי קענען דעוועלאָפּערס שנעל צולייגן פיקסיז.
דורך עמבעדדינג SCA פרי אין דעם דעוואָפּס פּראָצעס, קענען טימז פֿאַרשיבן זיכערהייט לינקס, און כאַפּן ריזיקעס איידער זיי דערגרייכן פּראָדוקציע.
4. ווי אָפט זאָל איך לויפן אַ SCA יבערקוקן?
זינט נייע שוואכקייטן דערשיינען טעגלעך, איז סקענען איין מאל נישט גענוג. דער בעסטער צוגאנג איז קאנטינעווירלעכע מאניטארינג, וואו SCA סקענס לויפן אויטאָמאַטיש אין CI/CD וואָרקפלאָוז. דאָס גאַראַנטירט אַז טימז באַקומען רעגע וואָרענונגען ווען נייַע וואַלנעראַביליטיז ווירקן אויף עקזיסטירנדיקע דיפּענדאַנסיז, און דאָס ערמעגליכט שנעלע פֿאַרריכטונג.
5. קענען SCA מכשירים פאַרריכטן שוואַכקייטן אויטאָמאַטיש?
יא, עטלעכע פארגעשריטענע SCA מכשירים אויטאָמאַטיזירן רעמעדיאַציע דורך דזשענערירן pull requests וואָס דערהייַנטיקן דיפּענדאַנסיז אָדער צולייגן זיכערהייט פּאַטשאַז. דאָס ראַדוסאַז מאַנואַל מי, אַלאַוינג דעוועלאָפּערס צו פאַרריכטן וואַלנעראַביליטיז פאַסטער אָן דיסראַפּטינג וואָרקפלאָוז.
