






引言:为什么 FastAPI 安全性至关重要
FastAPI 安全性 现在,对于构建现代 API 的开发者来说,这已成为首要任务。作为速度最快、最灵活的 Python 框架之一, FastAPI 它支持高性能微服务,并且可以轻松地跨团队扩展。然而,掌握 FastAPI 安全最佳实践 保持速度安全至关重要,需要确保每个端点、依赖项和 pipeline 能够抵御常见攻击。
然而,速度并不总是意味着安全。身份验证缺失、输入未经验证或 CORS 配置错误都可能迅速泄露敏感数据。因此,开发人员必须应用结构化的安全措施,并在工作流程中实现自动化,以减少人为错误并增强系统弹性。
在本指南中,您将学习如何实现 FastAPI 安全最佳实践 从零开始,从设置安全身份验证到将自动化保护集成到您的系统中 CI/CD pipeline使用 Xygeni。此外,您还将看到持续扫描、依赖关系检查和策略是如何实现的。 guardrails 默认情况下保持应用程序安全。
一目了然:
什么是 FastAPI?
FastAPI 是一个现代化的 Web 框架,它利用 Python 类型提示帮助开发者快速构建 API。它基于 Starlette 进行异步 Web 处理,并采用 Pydantic 进行验证,兼具速度和简洁性。
虽然它提供了安全的默认设置,但真正的保护取决于配置。每个开发人员都应该强制执行。 FastAPI 安全性 在申请和 pipeline 水平。
FastAPI 安全吗?
直接回答:
是的, FastAPI 可以很安全 配置 HTTPS、OAuth2 或 JWT 身份验证、严格验证和妥善的密钥管理时,但是, 默认情况下未启用安全功能。因此,您必须主动设置并验证每个端点是否遵循相关规则。 FastAPI 安全最佳实践 上线之前
在多数情况下, FastAPI 安全性 这取决于你的配置方式。例如,缺少 TLS、开放的 CORS 规则或弱身份验证都可能使数据和 API 暴露于攻击之下。因此,开发人员应该实施分层保护,并在早期阶段就实现自动化检查。 pipeline.
主要风险领域:
- 未认证的不安全端点
- 弱 CORS 或 CSRF 规则
- 泄露的秘密或调试信息
- 生产环境中缺少 HTTPS/TLS
此外,还需查阅官方的 FastAPI。 安全文档 帮助您理解内置机制,并在整个应用程序中一致地应用这些机制。
如何保护 FastAPI 应用程序
要增强应用程序的安全性,请遵循以下实用步骤:
- 使用HTTPS和安全代理 如 Nginx的 or 特拉菲克.
- 添加身份验证和授权 使用 OAuth2 或 JWT 进行受控访问。
- 验证所有请求 使用 Pydantic 模型阻止无效或恶意输入。
- 限制 CORS 来源 仅限受信任的域。
- 安全地保存秘密。 in
.env文件或秘密存储库,而不是代码。 - 扫描依赖项和 IaC 档 部署前自动检测漏洞。
因此,应用这些 FastAPI 安全最佳实践 帮助您构建可安全扩展且符合组织政策的 API。
如何保护 FastAPI 端点
每条路由都应在任何代码运行之前强制执行授权和验证。此外,还应使用 依赖注入 高效地验证令牌和角色。
安全 JWT 依赖项示例:
					from fastapi import Depends, HTTPException, status
from fastapi.security import OAuth2PasswordBearer
from jose import JWTError, jwt

oauth2_scheme = OAuth2PasswordBearer(tokenUrl="token")

SECRET_KEY = "YOUR_SECRET_KEY"
ALGORITHM = "HS256"

def verify_token(token: str = Depends(oauth2_scheme)):
    try:
        payload = jwt.decode(token, SECRET_KEY, algorithms=[ALGORITHM])
        return payload
    except JWTError:
        raise HTTPException(status_code=status.HTTP_401_UNAUTHORIZED, detail="Invalid token")
然后将其用于路由:
					@app.get("/users/me")
def read_users_me(current_user=Depends(verify_token)):
    return {"user": current_user}
应用 CORS 和安全标头
启用严格的 CORS 以防止未经授权的来源:
					from fastapi.middleware.cors import CORSMiddleware

app.add_middleware(
    CORSMiddleware,
    allow_origins=["https://yourdomain.com"],
    allow_credentials=True,
    allow_methods=["GET", "POST"],
    allow_headers=["Authorization", "Content-Type"]
)
使用 Starlette 中间件添加安全的 HTTP 标头:
					@app.middleware("http")
async def add_security_headers(request, call_next):
    response = await call_next(request)
    response.headers["Strict-Transport-Security"] = "max-age=63072000; includeSubDomains"
    response.headers["X-Content-Type-Options"] = "nosniff"
    response.headers["X-Frame-Options"] = "DENY"
    response.headers["Referrer-Policy"] = "no-referrer"
    return response
FastAPI 安全最佳实践
总结如下:
- 请使用HTTPS并强制执行TLS加密。
- 实现 OAuth2 或 JWT 身份验证。
- 使用 Pydantic 验证输入数据。
- 限制 CORS 并清理响应。
- 定期轮换令牌和密钥。
- 应用安全标头。
- 扫描码及其依赖项 CI/CD 与 Xygeni 合作。
这些 fastapi 安全最佳实践 对齐 OWASP ASVS.
FastAPI 与 Flask:安全性对比
| 特性 | FastAPI | 长颈瓶 |
|---|---|---|
| 类型系统 | 强类型 皮丹蒂克 | 需要人工验证 |
| 异步支持 | 内置异步处理 | 需要外部扩展 |
| 安全工具 | 原生 OAuth2、JWT 和 CORS 中间件 | 依赖第三方安全软件包 |
| 默认文档 | 自动生成 Swagger/OpenAPI | 可选手动配置 |
| 性能 | 异步负载下更高的吞吐量 | 同步应用程序性能一般 |
两种框架都可以保证安全,但是 FastAPI 默认情况下强制执行结构和验证。
了解更多类似的 DevSecOps 设置,请访问我们的 GitHub 安全常见问题解答, Jenkins 安全常见问题解答和 NPM 安全常见问题解答.
Xygeni 如何增强 FastAPI 安全性
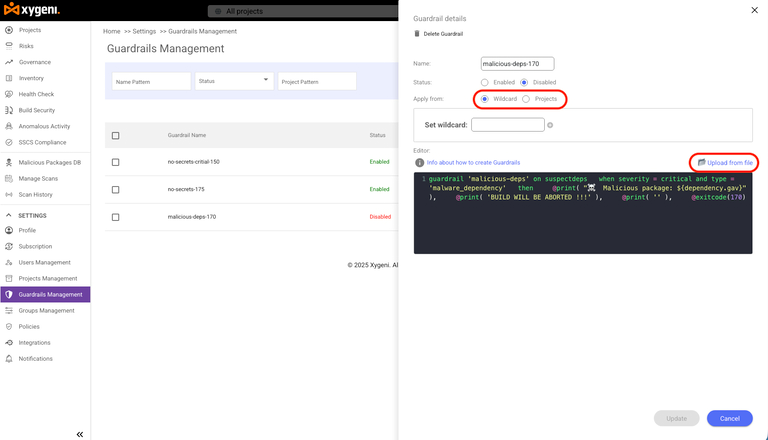
西吉尼 自动化您的 FastAPI 安全工作流程 从代码编写到部署,全程无缝衔接。它节省时间,减少人工检查,避免误报。
此外,它还连接了代码扫描、依赖项检查和 CI/CD 规则简化为一个简单的流程。
以下是 Xygeni 如何改善您的工作流程:
- 检测泄露的秘密信息 合并之前。
- 扫描依赖项 针对易损包裹和供应链篡改。
- 分析基础设施即代码 针对不安全的网络或存储配置。
- 适用政策 guardrails 阻止风险变化 CI/CD.
- 自动修复问题 已生成可供合并的 AI 补丁。
简而言之,使用 Xygeni 可以保持您的 pipeline安全可靠,并且在每次构建中都应用了 FastAPI 安全最佳实践。
结语
FastAPI 为开发者提供了速度和功能,但安全性需要明确的步骤。
因此,请使用强身份验证、严格验证和频繁扫描来保护您的 API 和数据。借助 Xygeni,这些检查会自动在您的代码、依赖项和系统中运行。 pipelines.
因此,您的应用无需额外工作即可保持快速和安全。

