- 什么是CTEM? 持续威胁暴露管理 (CTEM) 是一种安全程序,它持续发现、确定优先级、验证和修复攻击者可能实际利用的暴露,而不是追逐每一个漏洞。
- 它的来源: Gartner公司 2022 年,为了应对漏洞积压问题,团队修复漏洞的速度超过了漏洞积压问题的速度,引入了 CTEM 框架。
- 运作方式: CTEM 分为五个重复阶段:范围界定、发现、优先级排序、验证和动员。
- 为什么它的事项: CTEM 将问题从“我们有多少漏洞?”转变为“攻击者现在可以利用哪些漏洞,我们是否首先修复了这些漏洞?”
- 应用安全在其中扮演什么角色: 应用程序、API、 pipelines 和 AI 组件是攻击面的重要组成部分,因此 CTEM 程序需要应用级别的发现、优先级排序和验证。
持续威胁暴露管理详解 #
持续威胁暴露管理 (CTEM) 是一项结构化的、持续性的计划,旨在减少攻击者可以利用的组织攻击面上的各种漏洞。漏洞的范围比 CVE 更广:它可以是易受攻击的依赖项、配置错误的云资源、暴露的 API、泄露的凭证等等。 未受保护的人工智能端点。
CTEM背后的核心理念是连续性。 漏洞管理 传统的循环工作模式是:扫描、报告、修补、重复。而持续威胁暴露管理则用一个持续运行的循环来取代这种模式,该循环会随着环境的变化而不断运行,并且在决定首先修复什么之前,始终会询问暴露是否可访问且可被利用。
Gartner 于 2022 年提出了“CTEM”(合规性、可访问性和可访问性管理)这一术语,并预测到 2026 年,优先通过 CTEM 项目进行安全投资的组织遭受数据泄露的可能性将降低三分之二。自那时起,CTEM 已成为安全领导者跨团队和工具组织风险暴露工作的常用方法,Gartner 也发布了相关报告。 CTEM战略路线图 帮助他们超越传统的漏洞管理。
为什么持续的威胁暴露管理至关重要 #
大多数安全团队并不缺乏发现,而是缺乏判断哪些发现真正重要的方法。扫描器会报告成千上万个问题,严重性评分很少能反映真正的风险,而且随着团队发布代码、添加云服务和集成人工智能工具,攻击面每天都在变化。结果是…… 警觉疲劳.
持续威胁暴露管理旨在解决三个问题:
- 积压工作永远无法减少。 仅按严重程度进行修补,会将无法访问的库与面向互联网的缺陷视为相同问题。
- 盲区。 你无法保护你不知道存在的资产,例如影子 API、被遗忘的存储库或未列出的 AI 端点。
- 没有证据。 如果没有验证,团队就会争论某个发现是否真实,而不是去解决问题。
CTEM 将风险暴露管理转化为一场商业对话,与……密切相关。 网络风险管理哪些风险敞口会使关键资产面临风险,我们在本轮周期中将如何应对这些风险?
1. 范围界定 #
范围界定定义了CTEM项目在本周期内涵盖的内容。许多组织从高价值领域入手,例如面向客户的应用程序或软件供应链,然后逐步扩展。
2.发现 #
发现过程构建资产清单:资产、资产所有者及其面临的风险。在持续威胁暴露管理中,发现过程不仅限于服务器和端点,还包括代码库、依赖项等。 CI/CD pipelines, APIs云资源和 人工智能组件.
3. 优先排序 #
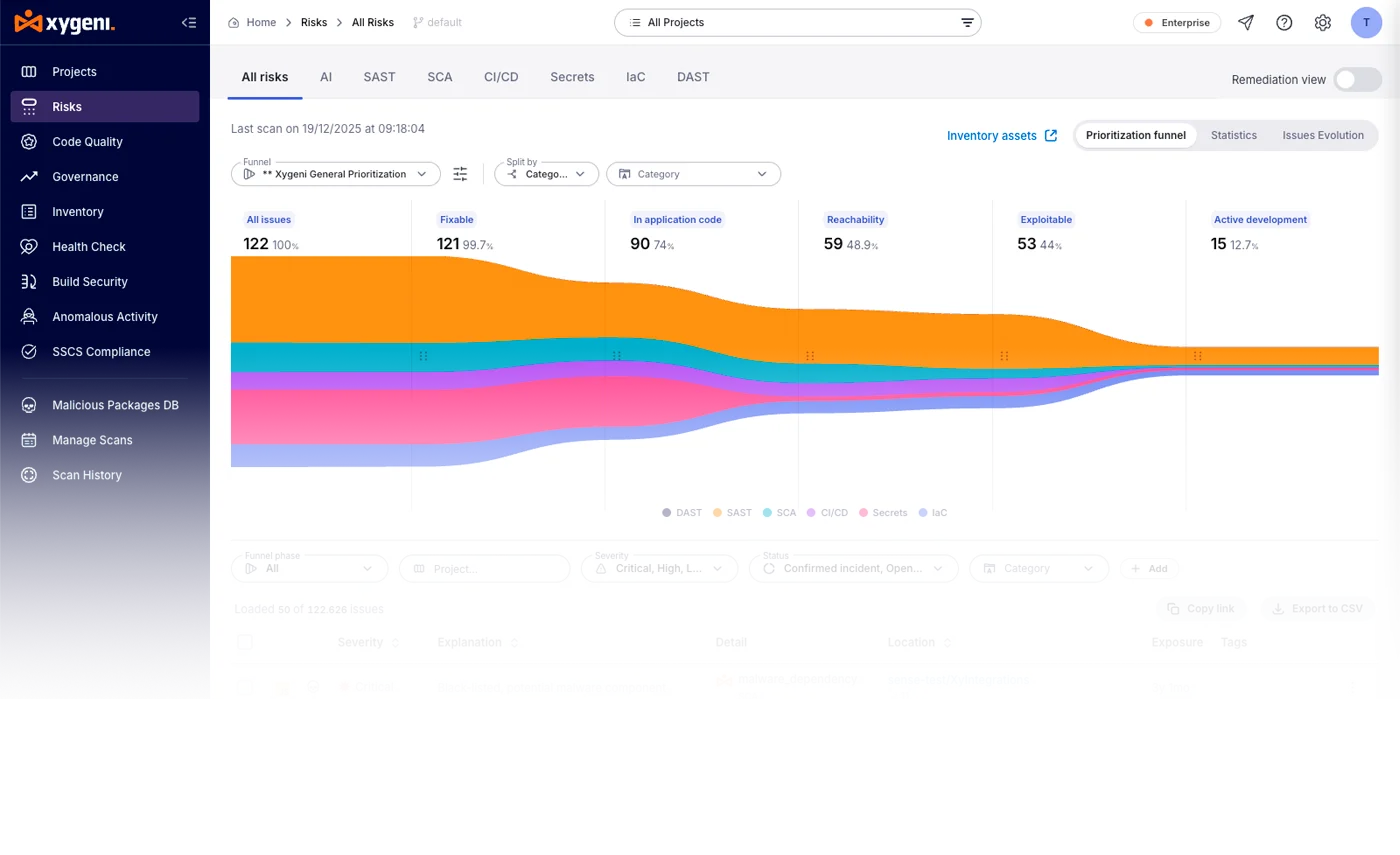
优先级排序是根据实际风险而非原始严重程度对风险敞口进行排名,这种方法被称为 基于风险的漏洞优先级排序有用的信号包括可达性(易受攻击的代码是否实际被调用?)、利用可能性(例如, 每股收益)、互联网暴露程度以及受影响资产的价值。严重性评分,例如: CVSS 以及来自以下方面的数据 国家漏洞数据库 这些是输入信息,而不是最终答案。
4。 验证 #
验证旨在测试优先考虑的漏洞是否真的会被利用,以及攻击者可以利用该漏洞获取哪些信息。方法包括渗透测试、攻击路径分析、漏洞入侵和攻击模拟等。 对运行中的应用程序进行动态测试类似这样的框架 斜接 帮助模拟攻击者会使用的技术。
5. 动员 #
动员机制确保修复工作真正落实到位。它指定负责人,将工作分配到团队已使用的工具中,并设定修复预期。如果没有动员机制,CTEM 生成的只是报告,而不是风险降低。
CTEM 并不会取代漏洞管理。它将漏洞管理封装在一个程序中,该程序会决定首先修复哪些漏洞,并证明修复的有效性。如果您正在比较用于发现阶段的扫描器,请参阅我们的列表。 顶级漏洞扫描工具.
应用安全在 CTEM 中扮演什么角色 #
应用程序是攻击面中规模最大、变化最快的部分之一。 commit 可以添加依赖项、API 或 AI 组件。这使得应用程序安全性成为任何 CTEM 项目的核心输入:
- 发现: 存储库清单 pipeline开源组件、API 和 AI 资源展示了应用层实际暴露的内容。对于 AI 而言,这包括已映射的风险。 OWASP 十大法学硕士申请问题.
- 优先顺序: 可达性分析、可利用性信号和 人工智能分诊 将数千个代码缺陷减少到少数几个值得优先修复的问题。
- 验证: 动态测试和自动化渗透测试可以证明运行系统中哪些应用程序漏洞可以被利用。
- 动员: 固定 pull requests 工单系统将修复工作直接纳入开发人员的工作流程。
Xygeni 在一个平台上支持这些应用层阶段。 ASPM 将本地扫描器和第三方工具的发现结果整合到一个库存和风险模型中, 核心人工智能 分类和可达性评估确定优先级,DAST 和 AI 渗透测试验证漏洞利用可行性,AI 修复程序打开修复程序。 pull requests 开发者工作的地方。
常见问题解答 #
持续威胁暴露管理 (CTEM) 是一种将安全运行视为持续循环的方法:发现现有安全漏洞,确定哪些漏洞最为重要,证明这些漏洞可能被利用,并确保修复这些漏洞。它将工作重点放在攻击者可能实际利用的漏洞上。
CTEM是一个框架,而非单一产品。组织通过结合发现、优先级排序、验证和补救等流程和工具来实施持续威胁暴露管理。
CTEM 的五个阶段分别是范围界定、发现、优先级排序、验证和部署。这些阶段不断重复,因此每个周期都反映了当前的攻击面。
漏洞管理旨在发现并修复已知漏洞,通常按严重程度进行分类。CTEM 涵盖所有类型的风险暴露,并根据业务影响和可利用性进行优先级排序,同时添加验证以证明哪些风险暴露是真实存在的。