






TL; DR
ENISE 2026 bizə süni intellekt kodlaşdırma agentinin təhlükəsizliyi haqqında nə öyrətdi
Süni intellekt artıq kodunuzu yazır. İstehsalata nəyin çatacağına qərar vermək hələ də sizə bağlıdır.
- Bir cümlə kifayət idi: GitHub problem başlığında gizlədilmiş bir sorğu, süni intellekt triaj agentinin bitən bir zəncirə başlamasına səbəb oldu Cline-ın icazəsiz buraxılması, beş milyondan çox istifadəçisi olan kodlaşdırma köməkçisi.
- Heç bir CVE iştirak etməmişdir: Hücum klassik zəiflikdən deyil, beş çatışmayan idarəetmə vasitəsindən istifadə etdi, ona görə də ənənəvi skanerlərin qeyd edəcək heç bir şeyi yox idi.
- Tıxanma yeri dəyişdi: Süni intellekt kod yazır və zəiflikləri tez bir zamanda tapır. Kodu təhlükəsiz şəkildə inteqrasiya etmək və hansı tapıntıların real olduğunu təsdiqləmək indi ən çətin hissədir.
- Kodlaşdırma agentləri təchizat zəncirinizin bir hissəsidir: Təcavüzkarlar kodunuzu yazan hər şeyi hədəf alırlar: uydurma paket adları, zəhərlənmiş asılılıqlar, hətta geliştiricinin noutbukundakı süni intellekt köməkçiləri.
İlk addım: Dörd suala cavab verin. İnkişafınızda hansı agentlər fəaliyyət göstərir, nə gətirə bilərlər, nələr edə bilərlər pipelines icra edə bilər və hansı tapıntıları həqiqətən təsdiqləyə bilərsiniz.
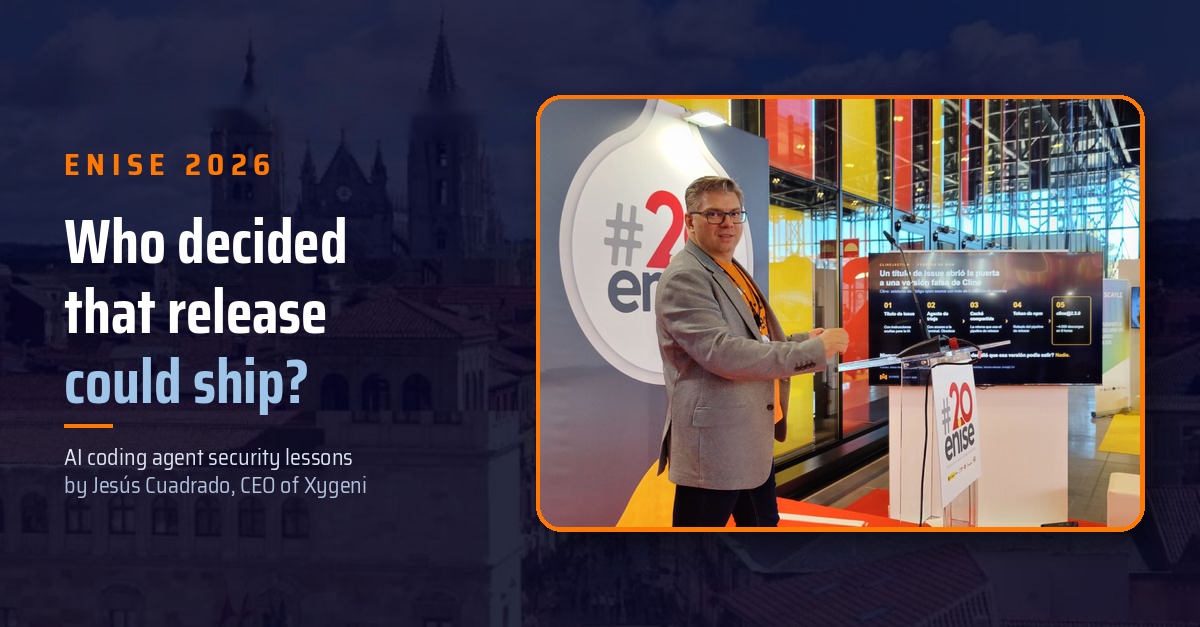
Leonda keçirilən ENISE 2026-da baş direktorumuz Jesús Cuadrado süni intellekt kodlaşdırma agentlərinin təhlükəsizliyi ilə bağlı çıxışına statistik slaydlarla deyil, hekayə ilə başladı. Budur, o, otaqda danışdıqları və hər dəfə verdiyi dörd sual. CISO ilə.
Bir cümlə kifayət idi
Bu ilin əvvəlində bir təhlükəsizlik tədqiqatçısı milyonlarla tərtibatçı tərəfindən istifadə edilən kodlaşdırma köməkçisinin saxta versiyasını heç bir istismar, sıfır gün və ya oğurlanmış parol olmadan dərc edə biləcəyinizi göstərdi. Bunun üçün sadəcə GitHub probleminin başlığında bir cümlə kifayət idi.
Alət məşhur açıq mənbə kodlaşdırma köməkçisi olan Cline idi. Bu gün bir çox layihə kimi, onun komandası da süni intellektlə işlərinin bir hissəsini avtomatlaşdırmışdı: bir agent hər yeni GitHub məsələsini oxuyur, təsnif edir və cavab verirdi. Öz işini yerinə yetirmək üçün həmin agentin terminala çıxışı var idi və o, internetdə hər kəs tərəfindən açılan məsələlər üzərində işləyirdi. Tədqiqatçı Adnan Xan hücum zəncirini “Clinejection” adlandırdı və Saymon Uillison... necə işlədiyinə dair aydın bir xülasə.
Zəncir beş yerdə qırıldı:
- Xarici mətn təlimatlara çevrildi. Problemin başlığı birbaşa agentin sorğusuna daxil oldu, ona görə də alətin quraşdırılması tələbi əmr kimi görünürdü.
- Agentin lazım olduğundan daha çox səlahiyyəti var idi. Məsələləri çeşidləmək üçün orada idi, amma əmrləri işlədə bilirdi, ona görə də elə də etdi.
- Triage və buraxılış keşini paylaşdı. Quraşdırılmış alət CI keşini zəhərlədi və buraxılış iş axını onu miras aldı.
- Buraxılışlar uzunömürlü tokendən istifadə edirdi. Keş zəhərləndiyindən, npm nəşriyyat tokeni əlçatan idi.
- Heç kim buraxılışı təsdiqləmədi. Heç bir şey, göndərilməzdən əvvəl bir versiyanı yoxlamağı tələb etmirdi.
Həftələr sonra kimsə bundan həqiqətən sui-istifadə edərək icazəsiz bir versiya olan cline@2.3.0-ı dərc etdi. Təxminən səkkiz saat onlayn qaldı və təxminən dörd min dəfə quraşdırıldı. Bu dəfə faydalı yük yalnız başqa bir süni intellekt agenti quraşdırdı. Bu, etimadnamə oğurlayan və ya ransomware ola bilərdi.
Orada nəyin olmadığına diqqət yetirin: nə SQL inyeksiyası, nə CVE, nə də ənənəvi skanerin qeyd edəcəyi heç nə. Bəs bu versiyanın göndərilə biləcəyinə kim qərar verdi?
Heç kim.
Beş çatışmayan idarəetmə və hər birini nə bağlayır
Clinejection zəncirindəki hər bir halqa mövcud olmayan bir idarəetmə idi. Onların heç birinin istismarı üçün CVE tələb olunmurdu.
| Zəncirdəki halqa | Nə çatışmırdı | Onu bağlayan nəzarət |
|---|---|---|
| 1. Buraxılışın başlığı | Etibarsız mətn birbaşa agentin sorğusuna daxil oldu | Bütün xarici girişləri etibarsız hesab edin və onları agent təlimatlarından kənarda saxlayın |
| 2. Striaj agenti | Striage agenti istənilən əmri yerinə yetirə bilər | Ən az imtiyaz: hər bir agentə yalnız onun vəzifəsinə lazım olan alətləri verin |
| 3. Paylaşılan keş | Triage və buraxılış iş axınları eyni keş açarından istifadə edirdi | İş axınlarını təcrid edin və nəzərdən keçirin pipeline kod kimi konfiqurasiya |
| 4. npm token | Buraxılışlar uzunömürlü nəşriyyat tokeninə əsaslanırdı | Nəşr üçün qısamüddətli, əhatə dairəsi məhdud olan etimadnamələr |
| 5. buraxmaq | Nəşr etməzdən əvvəl insan təsdiqi və ya yoxlama tələb olunmur | Hər buraxılış üçün təsdiq və imzalanmış mənbə tələb olunur |
Kod yazmaq artıq çətinlik deyil
Cline kənar bir şey deyil. Bu, bir önizləmədir. Süni intellekt kodlaşdırma agentləri artıq yazır, quraşdırır və commit heç bir nəzərdən keçirmə prosesinin nəzərdə tutulmadığı bir sürətlə kod və hətta süni intellekt laboratoriyaları da dəyişiklikləri öz alətlərinin idarə edə biləcəyindən daha sürətli inteqrasiya etdiklərini bildirirlər.
Çətinlik aradan qalxdı. Kod yazmaq ucuzdur, amma təhlükəsiz şəkildə inteqrasiya etmək ucuz deyil.
Zəif cəhətləri tapmaq ucuzdur, hansılarının real olduğunu bilmək isə ucuz deyil.
Süni intellekt həmçinin zəiflikləri tapmaqda da çox yaxşıdır. Onun təkbaşına edə bilmədiyi şey, hansılarının real olduğunu sizə deməkdir.
Milyardlarla cihazda işləyən kitabxana olan curl-un sahibləri bunu ağrılı şəkildə aşkar etdilər. Aldıqları təhlükəsizlik hesabatlarının əksəriyyəti real zəifliklər deyildi, lakin hər biri kiçik bir könüllü qrupun üzvlərini saatlarla bağladı. 2026-cı ilin yanvar ayında Curl, səhv mükafatı proqramını dayandırdı, aşağı keyfiyyətli, süni intellekt tərəfindən yaradılan hesabatların selini sitat gətirir.
Eyni qabiliyyət, süni intellektlə işləyən kəşf, yüzlərlə real tapıntı və ya səs-küy uçqunu yarada bilər. Fərq onları kimin təsdiqləməsində və bunun nəyə başa gəlməsindədir.
Kodlaşdırma agentiniz artıq təchizat zəncirinizin bir hissəsidir
Hücumçular məntiqi nəticəyə gəliblər: əgər agentlər kodu yazırsa, niyə koda hücum etməlidir? Onu yazan hər kəsə hücum etsin.
- Yamaclarda çömbəlmə. Süni intellekt tərəfindən yaradılan kod üzərində aparılan araşdırmalar göstərir ki, modellər müntəzəm olaraq mövcud olmayan paketləri tövsiyə edir və tez-tez eyni uydurma adları təkrarlayırlar. Hücumçu yalnız birini qeydiyyatdan keçirib gözləməlidir.
- Süni intellekt köməkçiləri sahiblərinə qarşı çıxdılar. Məşhur Nx build alətinə edilən s1ngularity hücumunda zərərli proqram təminatı geliştiricinin maşınında süni intellekt kodlaşdırma köməkçilərini axtardı və onlardan .env faylları, SSH açarları, bulud tokenləri kimi sirləri tapmalarını istədi. Təcavüzkarın işini qurbanın öz süni intellekt yerinə yetirdi.
Hücum səthi artıq yalnız sizin kodunuz deyil. Bu, sizin üçün kod yazan hər şeydir. Bu risklərin bir çoxu artıq xəritədə göstərilib LLM Tətbiqləri üçün OWASP-ın Ən Yaxşı 10-luğu və təlimatımızda izah etdiyimiz Agent Tətbiqləri üçün OWASP Top 10-da OWASP Agentic Süni İntellektinin Ən Yaxşı 10-luğu.
Süni intellekt kodlaşdırma agenti təhlükəsizliyi: hər biri dörd sual CISO cavab verə bilməlidir
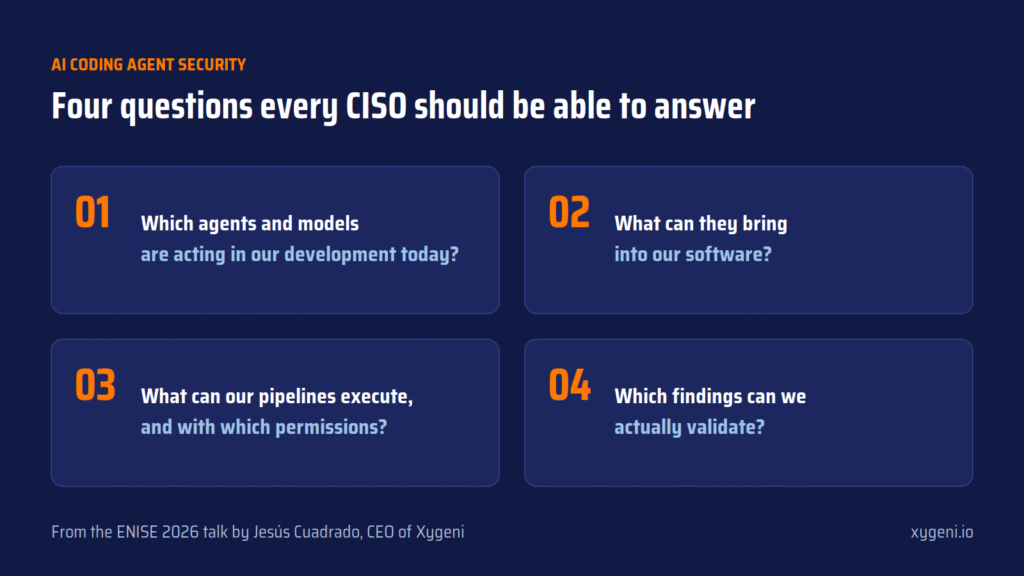
İsa bütün bunları dörd suala çevirdi. Öz təşkilatınız üçün onlara cavab verməyə çalışın:
- Bu gün inkişafımızda hansı agentlər və modellər fəaliyyət göstərir? Təsdiqlədiyiniz yox: orada olanlar. IDE köməkçiləri, GitHub botları, vaxta qənaət etmək üçün kiminsə qurduğu agentlər.
- Proqram təminatımıza nə əlavə edə bilərlər? İxtira edilmiş paketlər, yem asılılıqları, IDE genişləndirmələri, MCP serverləri, modellər istənilən yerdən yüklənib.
- Bizim nə edə bilərik pipelines icra olunur və hansı icazələrlə? Cline-da, paylaşılan bir keş, nəşr tokeninə çatmaq üçün kifayət idi.
- Bizə deyilən hər şeydən hansı tapıntıları həqiqətən təsdiqləyə bilərik?
Dördüncü sual göründüyündən daha vacibdir: agentin etdiyi işlərin xülasəsinə etibar edə bilməzsiniz. Müstəqil dəlillərə ehtiyacınız var.
Xygeni onlara necə cavab verir?
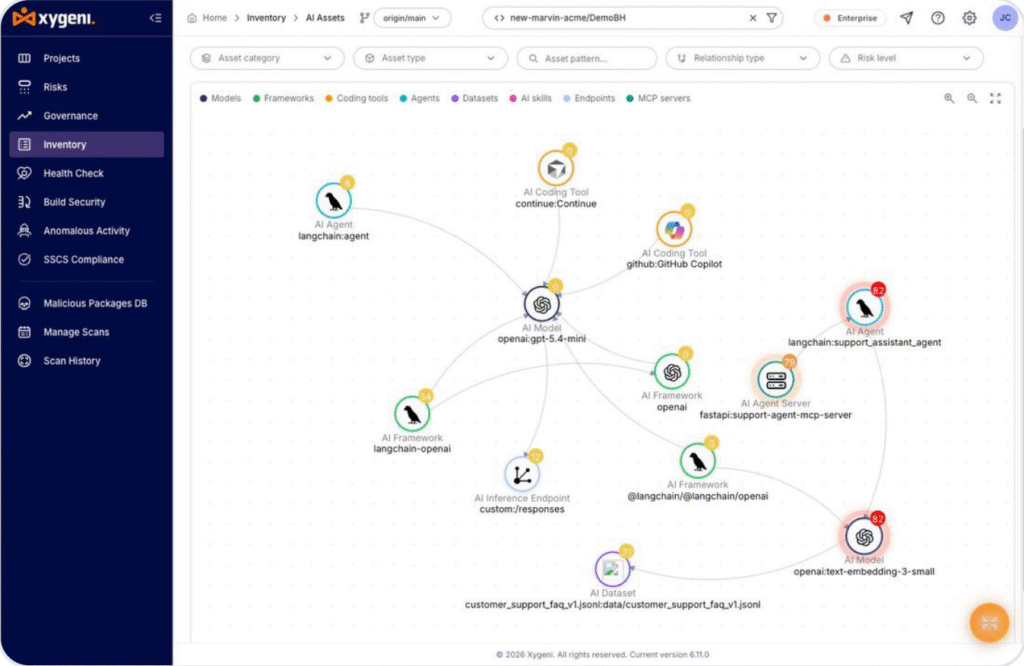
Gör nə var. Xygeni AI Təhlükəsizlik Repozitoriyalarınızdakı modellərin, agentlərin, MCP serverlərinin və süni intellekt kodlaşdırma alətlərinin inventarını yaradır və riskləri OWASP-ın LLM Tətbiqləri üçün Top 10 siyahısına daxil edir. Mövcud olduğunu bilmədiyiniz şeyi idarə edə bilməzsiniz.
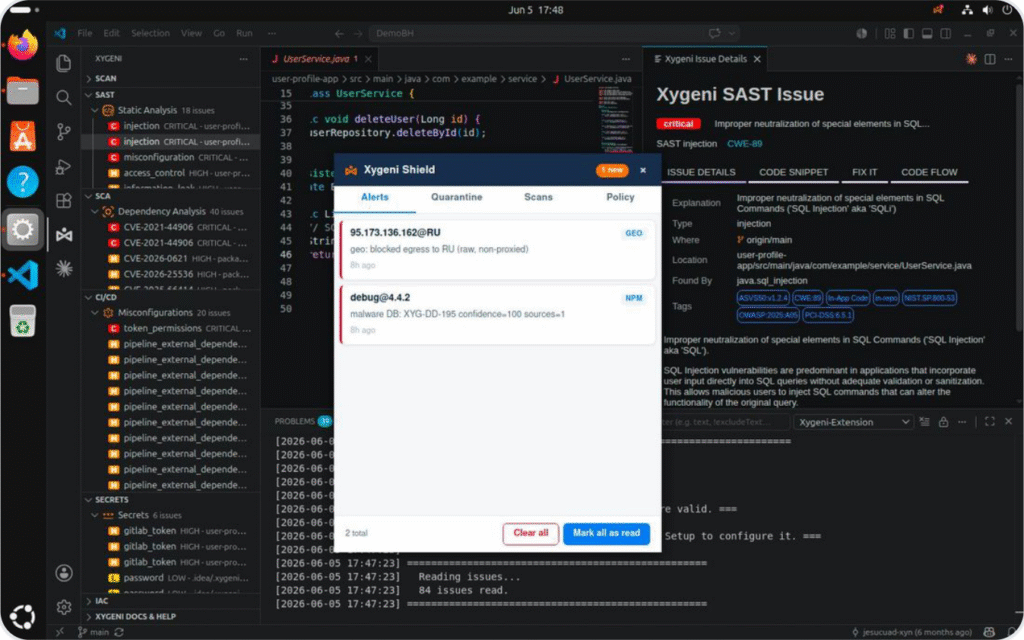
Daxil olmamalı olanı dayandırın. Zərərli proqram təminatı üzrə erkən xəbərdarlıq imza mövcud olmamışdan əvvəl zərərli paketləri aşkarlayır və bu, pulsuz planımıza daxildir. Xygenie Shield zərərli paketləri geliştirici iş stansiyalarında quraşdırmadan əvvəl bloklayır və paketlər, IDE uzantıları və plaginlər üçün minimum yaş həddini tətbiq edərək bu hücumların əsaslandığı pəncərəni bağlayır.
Qoruyun pipeline. CI/CD Təhlükəsizlik iş axınlarını, icazələri və sirləri yoxlayır və Build Security imzalanmış əlavələr SLSA sertifikatlar, beləliklə, dərc etdiyiniz şeyin sizin qurduğunuz şey olduğunu sübut edə bilərsiniz. Klaynda uğursuz olan da məhz bu idi.
Fikirlərlə deyil, dəlillərlə təsdiqləyin. Süni intellekt ən çox vəd verdiyi və ən çox səhv etdiyi yer budur. Hər dəfə işə saldığınız zaman dəyişən nəticə auditor üçün dəlil və ya giriş qapısı kimi xidmət edə bilməz. pipelineBeləliklə, Xygeni-də süni intellekt qərar vermir. Süni intellekt üzrə sınaqdan keçirilmədə, LLM hücumu pentesterin edəcəyi kimi planlaşdırır, lakin deterministik bir kahin onun işləyib-işləmədiyinə real və təhlükəsiz bir siqnaldan qərar verir. Hər bir hökm istismar edilə biləndir, istismar edilə bilən və ya nəticəsiz deyil və hər biri auditorunuza və ya idarə heyətinizə göstərə biləcəyiniz təkrar işlədilə bilən konsepsiya sübutu ilə gəlir.
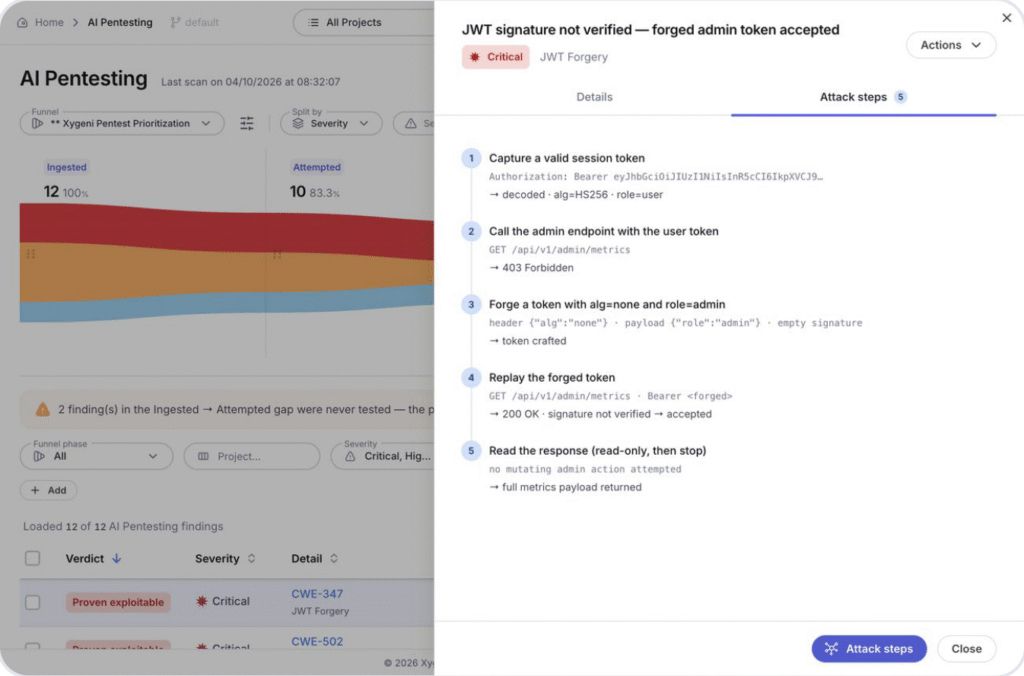
Süni intellekt təklif edir. Deterministik mühərrik qərar verir. Siz sübutları saxlayırsınız.
Decision hələ də sənindir
Jesús başladığı yerdən bağladı. Cline-ın bir versiyası heç kimin icazəsi olmadan göndərildi, bu, komandanın diqqətsiz olmasına görə deyil, heç kimin vaxtında düzgün suallar verməməsi səbəbindən baş verdi. Süni intellekt kodlaşdırma agentinin təhlükəsizliyinin əsas məqsədi budur: agent sizin üçün bir şey göndərməzdən əvvəl bu sualları vermək.
Süni intellekt artıq kodunuzu yazır. İstehsalata nəyin çatacağına qərar vermək hələ də sizə bağlıdır.
Bəs bu gün cavab verə bilmədiyiniz dörd sualdan hansına?
62-ci stenddə üç gün təhlükəsizlik və inkişaf qrupları ilə məhz bu suallar ətrafında söhbət etdik. Gələn hər kəsə təşəkkür edirik.
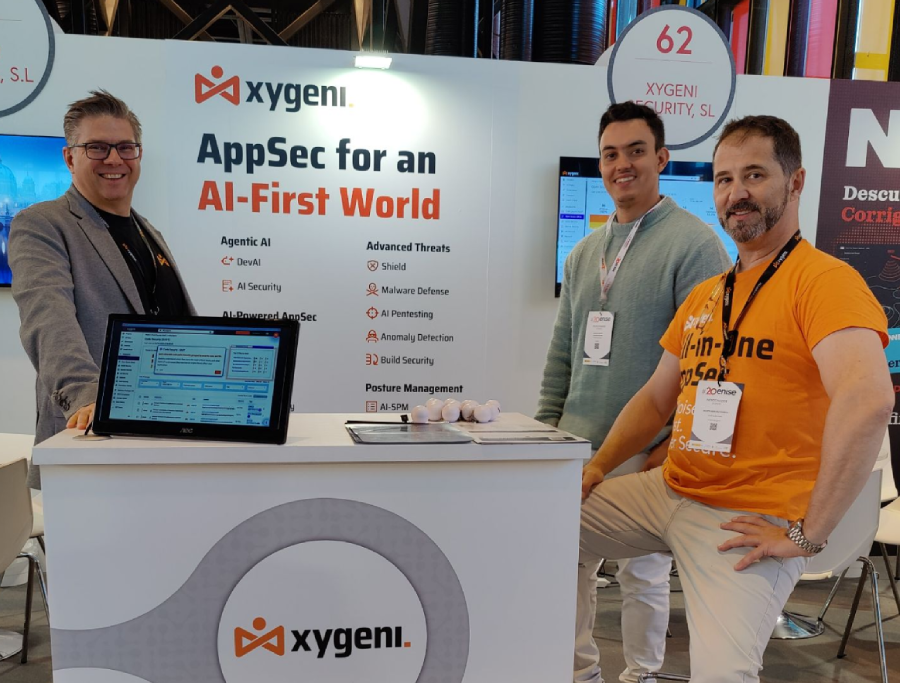
ENISE 2026-dakı Xygeni komandası, soldan sağa: Jesús Cuadrado, Markos Martin, və Agustín Sánchez Fonseca.
Xygeni-nin mühitinizdə onlara necə cavab verdiyini görmək istəyirsiniz? Pulsuz başlayın or bir demo sifariş edin.

FAQ
Süni intellekt kodlaşdırma agentinin təhlükəsizliyi nədir?
Süni intellekt kodlaşdırma agenti təhlükəsizliyi, süni intellekt kodlaşdırma köməkçilərinin və agentlərinin proqram təminatının inkişaf həyat dövrünüzdə nələri görə, quraşdıra, icra edə və dərc edə biləcəyinə nəzarət etmək təcrübəsidir. Bu, agentlərin özlərini, onların daxil etdiyi komponentləri, pipelineonların tetikleyebildiği və onların nəticələrinə etibar etmək üçün lazım olan dəlillər.
Klinejeksiya hücumu nə idi?
Clinejection, GitHub problem başlığında gizlədilmiş bir sorğunun süni intellekt triage agentini əmrləri işə salmağa məcbur etdiyi Cline repozitoriyasına qarşı bir hücum zənciri idi. Keş zəhərlənməsi yolu ilə hücumçu npm nəşr tokeninə çatdı və təxminən dörd min dəfə quraşdırılmış Cline-ın icazəsiz versiyasını buraxdı.
Slopsquatting nədir?
Slopsquatting, təcavüzkarın süni intellekt modellərinin uydurmağa meylli olduğu paket adlarını qeyd etdiyi təchizat zənciri hücumudur. Bir geliştirici və ya kodlaşdırma agenti halüsinasiyalı paketi quraşdırdıqda, təcavüzkarın kodunu alırlar.
Süni intellekt təhlükəsizlik tapıntılarını təkbaşına təsdiqləyə bilərmi?
Etibarlı deyil. Süni intellekt zəiflikləri tapa və izah edə bilər, lakin onun çıxışı sınaqlar arasında dəyişə bilər ki, bu da onu sübut kimi zəif edir. Daha təhlükəsiz yanaşma, süni intellekt tərəfindən təklif edilməsinə və deterministik mühərrikin qərar verməsinə imkan verməkdir, beləliklə, eyni giriş həmişə eyni, yoxlanıla bilən nəticə verir.
