
Heç bir şey pozulmadı. Agent öz işini gördü, asılılığa, konfiquraya və ya heç kimin toxunmasını istəmədiyi bir xidmətə toxundu və bütün müddət ərzində onun icazələrinin daxilində qaldı. Bu sessiyada, bu halın niyə istənilən hücumdan daha çətin olduğunu görəcəksiniz: əvvəlcədən çəkilmiş bir sərhədin tələb olunan tapşırıqdan daha geniş nəticələnməsi, təsdiqin niyə həlledici olduğunu...cisİcra davam edərkən bir dəfə edilən ion, daimi girişin geliştiricinin noutbukunu necə tac daşlarına çevirdiyi və aktyor öz səbəbini izah edə bilmədikdə bərpanın necə göründüyü. Son icra edilə bilən anın harada olduğunu və partlayış radiusunun nədən ibarət olduğunu görmək üçün indi qeydiyyatdan keçin.
Süni intellekt agenti bir asılılıq quraşdırdığı və ya Docker faylını dəyişdirdiyi andan etibarən sizin SBOM və mənşə fərziyyələri artıq sınaqdan keçirilir və əksər komandaların əslində nə baş verdiyini yoxlamaq üçün heç bir yolu yoxdur. Bu sessiyada əsl dəyişikliyi canlı görəcəksiniz: heç bir geliştirici əvvəlcə paket adına baxmadıqda quraşdırma anı necə dəyişir, istərsə də SBOMagent de etdikdə də mənşəyi hələ də qüvvədə qalırcision və agentlər işləyərkən kod nəzərdən keçirməsindən və sola sürüşdürmədən qalan şey commitvə bəzən öz-özünə birləşirlər. Həqiqətən təhlükəsiz bir agentin nə olduğunu görmək üçün indi baxın pipeline təkcə nəzəriyyədə deyil, praktikada da tələb edir.
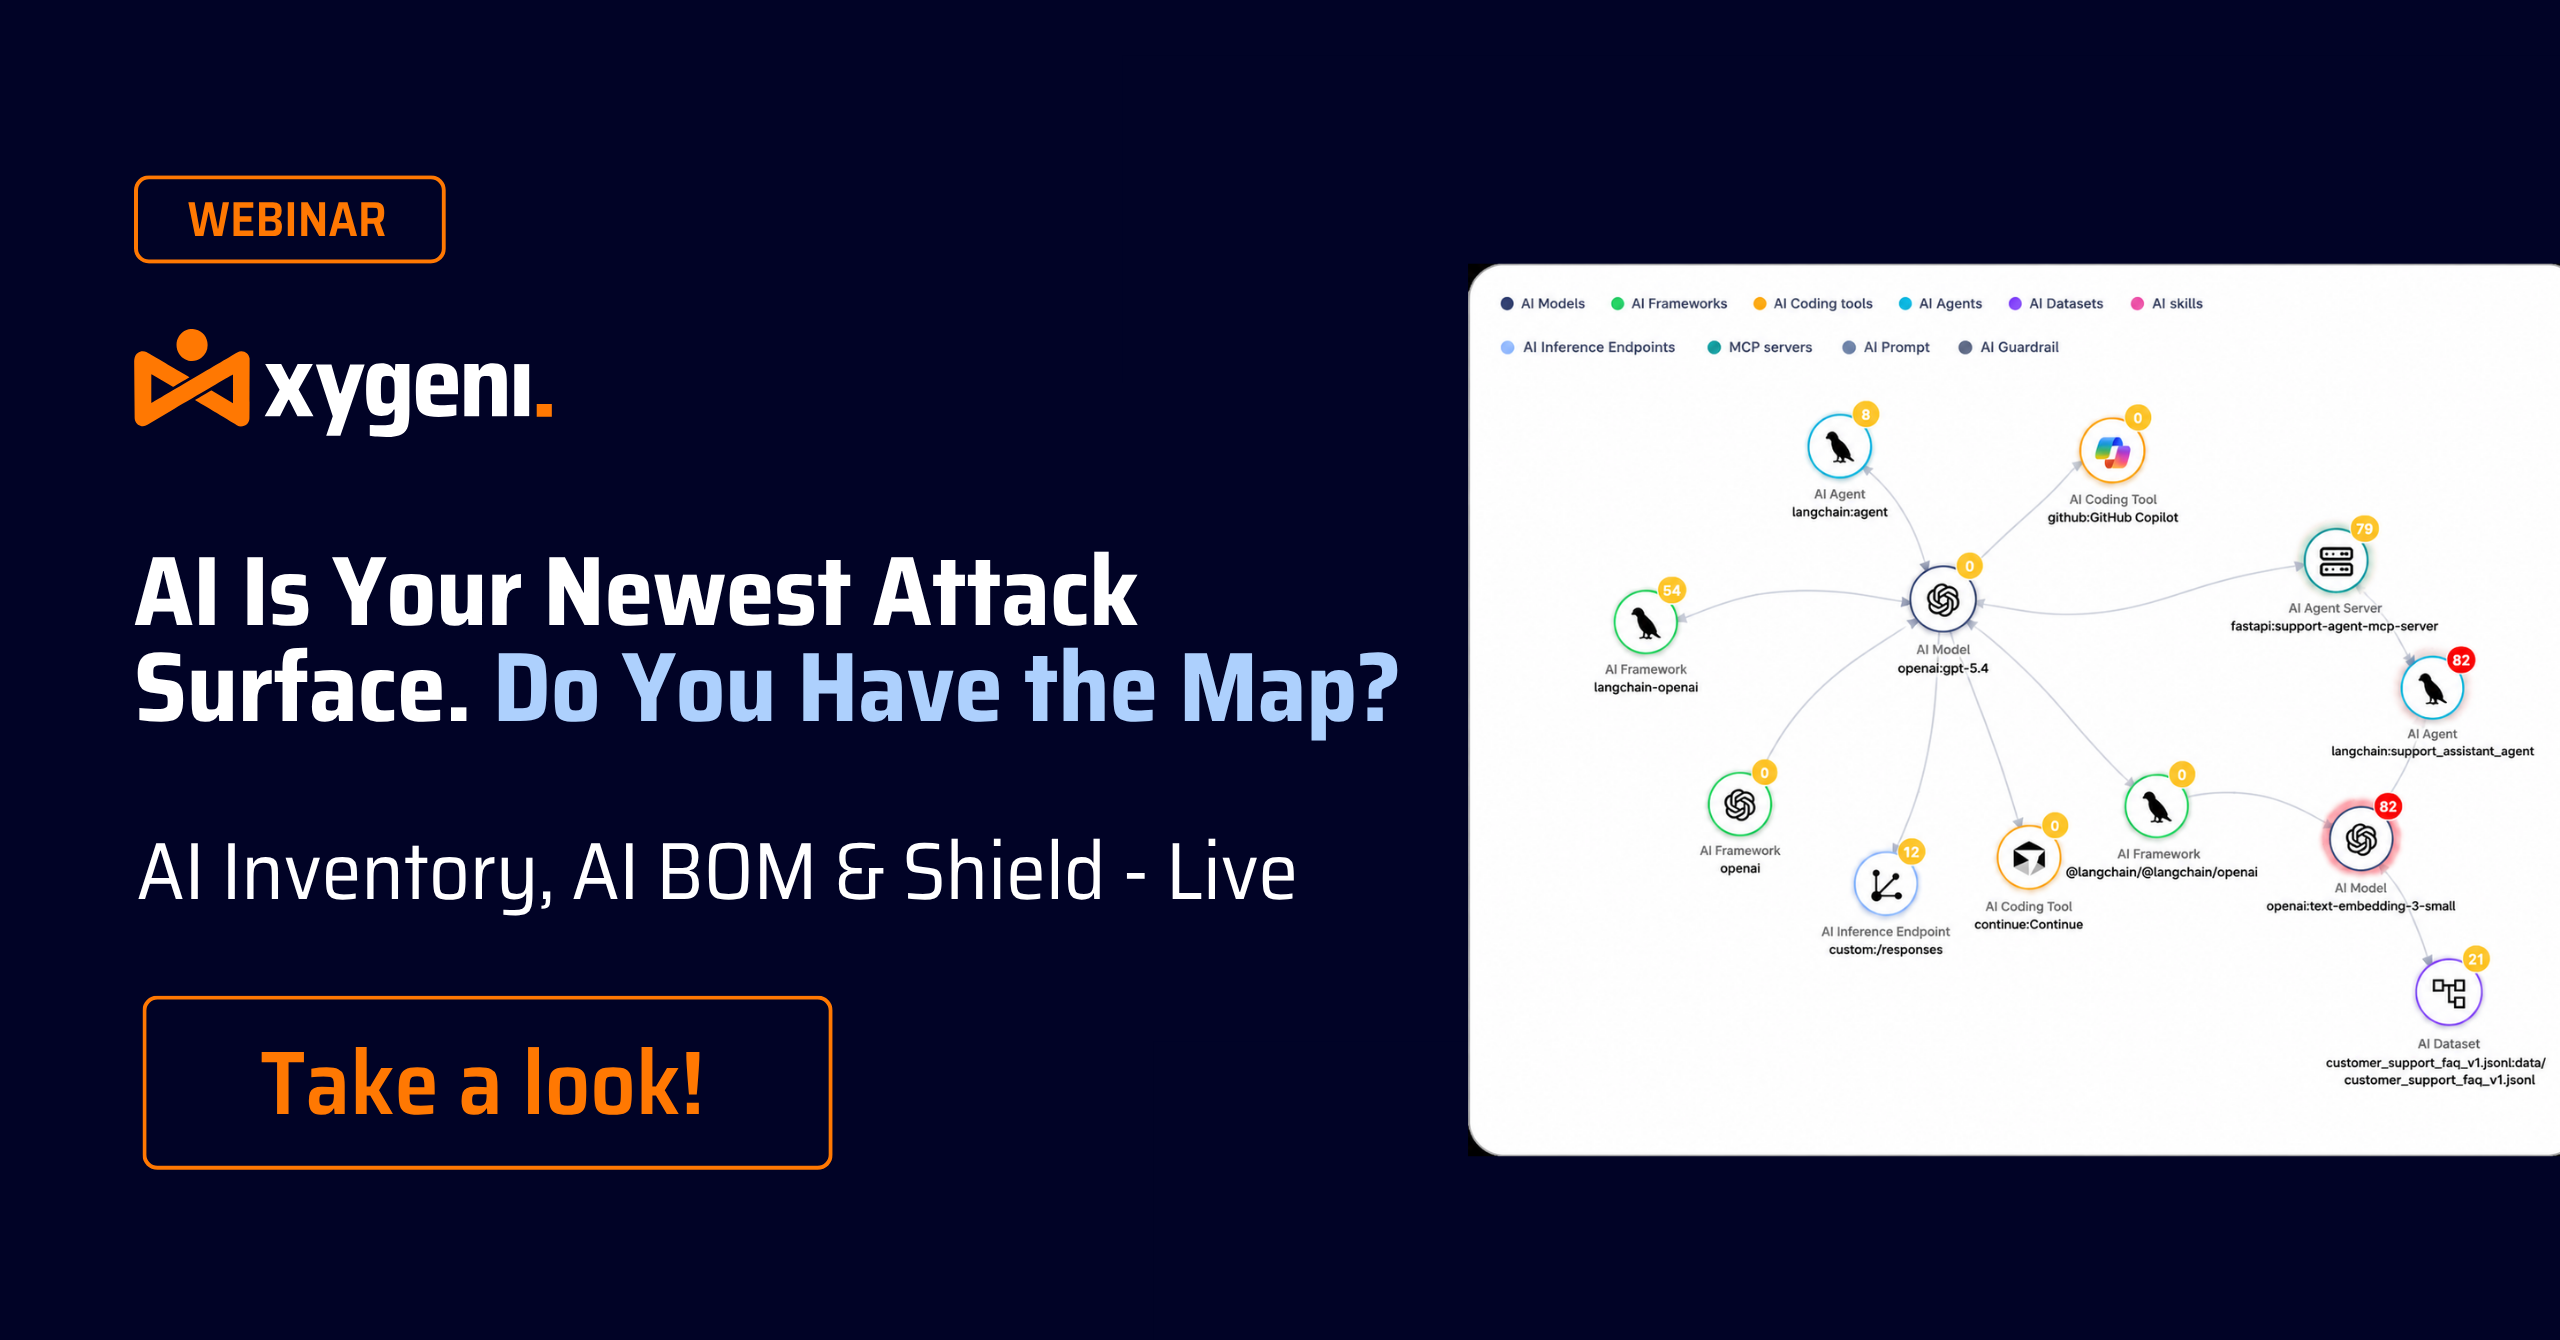
Növbəti vebinarımızı izləyin! Süni intellekt kodlaşdırma köməkçiləri paket adlarını halüsinasiya edirlər və təcavüzkarlar artıq bu saxta adları zərərli proqramla qeydiyyata alırlar. Bu sessiyada, proqram təminatınızdakı hər bir model, agent və süni intellekt tərəfindən təqdim edilən asılılığı üzə çıxararaq, bütün süni intellekt ekosisteminizi necə canlı xəritələşdirəcəyinizi görəcəksiniz. Xygeni-nin necə olduğunu kəşf edin Shield İmza mövcud olmamışdan əvvəl zərərli paketləri bloklayır və imza əsaslı skanerlərin açıq qoyduğu boşluğu bağlayır. Slopsquatting növbəti süni intellekt təklifini giriş nöqtəsinə çevirməzdən əvvəl proqram təminatınızı necə təhlükəsizləşdirəcəyinizi görmək üçün indi baxın.
İndi izləyin: Süni intellekt artıq sizin içinizdədir SDLCİndi nə var? Süni intellekt proqram təminatı təchizat zəncirinizin qapısını döymür; o, artıq içəridədir. Kopilotlar, agentlər, MCP serverləri və süni intellekt tərəfindən yaradılan asılılıqlar kodun necə qurulduğunu, nəzərdən keçirildiyini və göndərildiyini yenidən formalaşdırır. Bu SafeDev Söhbətində OWASP liderləri və AppSec mütəxəssisləri bunun təhlükəsizlik mövqeyiniz üçün əslində nə demək olduğunu, idarəetmə modellərinin pozulduğunu və mühəndislik qruplarını ləngitmədən praktik nəzarətin əslində nə işlədiyini izah edəcəklər. Mühəndisləriniz üçün maneə yaratmadan süni intellektlə dəstəklənən inkişafı qoruyan praktik nəzarətin necə tətbiq olunacağına dair konkret, praktik nəticələr (yalnız nəzəriyyə deyil) gözləyin. İndi izləyin!
11 sentyabr 2026-cı il tarixindən etibarən CRA, hətta bazarda olan məhsullar üçün belə, ENISA-ya qarşı aktiv şəkildə istismar edilən bir zəifliyi bildirmək üçün sizə 24 saat vaxt verir və əksər komandaların hələlik bunun üçün iş axını yoxdur. Bu sessiyada real prosesi canlı görəcəksiniz: yaratmaq SBOM hansı məhsul versiyalarının təsirləndiyini bilmək, real riski səs-küydən ayırmaq üçün tapıntıları əlçatanlıq və istismar təhlili ilə sıralamaq və tapıntının bildirilə bilən hadisəyə çevrildiyi anda düzgün şəxsin xəbərdar edilməsi üçün bildirişlər qurmaq. CRA-nın bildiriş saatını qanuni son tarixdən komandanızın təzyiq altında işlədə biləcəyi iş axınına necə çevirəcəyinizi görmək üçün indi baxın.
İndi SafeDev Söhbətimizi izləyin: Açıq Mənbə, Süni İntellekt və Yeni Hücum Səthi: Silahlı Kod, Daha Ağıllı Müdafiə. Süni İntellekt və açıq mənbə müasir proqram təminatını yenidən təyin etdikcə, hücum səthi əvvəlkindən daha sürətlə genişlənir. Asılılıq risklərindən və təchizat zəncirinin infiltrasiyasından süni İntellekt tərəfindən idarə olunan istismar generasiyasına qədər hücumçular inkişaf edir və müdafiəçilər də inkişaf etməlidirlər. Süni İntellekt və avtomatlaşdırmanın açıq mənbəli təhlükəsizliyi necə dəyişdirdiyini araşdırmaq üçün Red Hat, TikTok və Xygeni mütəxəssislərinə qoşulun. Müasir proqram təminatı təchizat zəncirində dayanıqlıq, şəffaflıq və etibarın necə qurulacağını öyrənmək üçün indi izləyin!
Təhlükəsizlik qrupları tez-tez etibar edirlər SCA və SAST ayrı-ayrılıqda, bu da diqqət yorğunluğuna, parçalanmış məlumatlara və qaçırılmış risklərə səbəb ola bilər. Aralarında seçim etmək əvəzinə, əsl çətinlik onları daha güclü təhlükəsizlik mövqeyi üçün necə birlikdə işləməyə məcbur etməkdir. SafeDev Söhbətimizi izləyin və səbəbini araşdırın SCA təkcə kifayət deyil, əlçatanlıq təhlili yalançı müsbət nəticələri necə azaldır, niyə SAST AppSec əhatə dairəsindəki vacib boşluqları və daha çoxunu doldurur. İndi izləyin!
İndi "Peşman olmadan Vibe Coding" vebinarımızı izləyin. Süni intellekt proqram təminatının qurulmasını dəyişdirir, kopilotlar və süni intellekt agentləri istehsal kodunun artan payını yaradır. Bu sessiyada süni intellekt tərəfindən yaradılan kodu birbaşa IDE-də, real vaxt rejimində zəiflik aşkarlanması ilə necə qoruyacağınızı görəcəksiniz. guardrails Kopilot üçün və əlçatanlığa əsaslanan prioritetləşdirmə. Süni intellektlə dəstəklənən bərpanın tərtibatçılara problemləri səmərəli şəkildə həll etməyə və nəzarəti itirmədən təhlükəsiz, süni intellektlə idarə olunan proqram təminatı yaratmağa necə kömək etdiyini kəşf edin. Təhlükəsiz, süni intellektlə idarə olunan proqram təminatını əvvəldən necə qurmağı öyrənmək üçün indi izləyin.
İndi SafeDev Söhbətimizə baxın: Auditdən necə keçmək olar? ISO, NIST və CRA ilə uyğunlaşdırılmış Real AppSec Quruluşu. Bu gün təhlükəsiz kod kifayət deyil; bunu sübut etməlisiniz. ISO 27001, NIST CSF, CRA, DORA və NIS-2 kimi çərçivələr mərkəzi yer tutduğu üçün təşkilatlar həqiqətən yoxlamaya davamlı olan auditə hazır AppSec proqramları qurmalıdırlar. Bu bölümdə mütəxəssislər siyasətdən praktikaya necə keçməyi, uyğunluğu necə tətbiq etməyi araşdıracaqlar. CI/CD, və mühəndislik, təhlükəsizlik və GRC qruplarını həqiqətən təsdiqlənən şeylər ətrafında uyğunlaşdırın. İndi nəzər yetirin!
İndi Silossuz Təhlükəsizlik mövzusunda SafeDev Talk bölümümüzü izləyin və Hamısı Birdə AppSec Platformalarından istifadənin əsl dəyəri haqqında məlumat əldə edin. Siloslar effektiv risk idarəetməsində əsas maneə olaraq qalmaqdadır. Bu sessiyada hamı birdə platformanın qəbul edilməsinin AppSec strategiyanızı necə təkmilləşdirə biləcəyi, təhlükəsizlik və inkişaf qrupları arasında əməkdaşlığı necə gücləndirə biləcəyi, ortaya çıxan təhdidlərdən necə qabaqda qalmağınıza kömək edə biləcəyi və daha çox şey araşdırılır! İndi izləyin və tətbiqlərinizin və proqram təminatınızın təchizat zəncirinin təhlükəsizliyini təmin etmək üçün strategiyalar əldə edin!
İndi SafeDev Söhbətimizi Koddan İcra Zamanına qədər izləyin. Bir çox komanda statik təhlilə çox pul xərcləyir, lakin zəifliklər hələ də istehsala çevrilir. Çətinlik alətlərin çatışmazlığında deyil; bu, real riski anlamaq üçün kontekstin olmamasındadır. Bu ekspert rəhbərliyindəki sessiyada müasir AppSec-in niyə tək bir perspektivə etibar edə bilmədiyini və kod səviyyəli və icra müddəti anlayışlarının birləşdirilməsinin komandalara həyat dövrü boyunca zəiflikləri daha effektiv şəkildə aşkar etməyə, prioritetləşdirməyə və aradan qaldırmağa necə kömək etdiyini araşdırırıq. Mövcud yanaşmaların harada çatışmadığını və daha tam, kontekstdən xəbərdar təhlükəsizlik strategiyasının necə qurulacağını anlamaq üçün indi izləyin.
İndi SafeDev Söhbətimizə baxın: Süni intellektlə işləyən DevSecOps – Bulud Miqyasında Təhlükəsizliyin Orkestrləşdirilməsi. Təhlükəsizlik müasir inkişafda ikinci dərəcəli bir şey ola bilməz və süni intellekt proqram təminatını necə qurduğumuzu, təhlükəsizliyimizi və miqyaslandırdığımızı yenidən formalaşdırır. Bu bölümdə mütəxəssislər yamaqlama və skanlamadan kənara çıxaraq əsl ağıllı orkestrləşdirməyə necə nail olmağı araşdırırlar. SDLCSüni intellektlə idarə olunan zəifliklərin idarə edilməsindən daxili sistemə qədər guardrails in CI/CD və iş vaxtı, bu müzakirə miqyaslana bilən, buludda yerləşən AppSec-in əslində necə göründüyünə diqqət çəkir. İndi izləyin!
Növbəti SafeDev Söhbətimizi izləyin və DevSecOps Strategiyanızda İnqilab Edin! Proaktiv risklərin idarə edilməsinin DevSecOps strategiyanızı necə dəyişdirə və proqram təminatı təchizat zəncirinizi ortaya çıxan təhdidlərə qarşı necə gücləndirə biləcəyini araşdırın. Bu sessiya, getdikcə daha mürəkkəbləşən zəifliklər mənzərəsində öndə olmağa həsr olunmuş kibertəhlükəsizlik liderləri və inkişaf qrupları üçün hazırlanmışdır. Epizoda indi nəzər yetirin!
2025-ci ilin ilk SafeDev Söhbətini izləyin və səviyyənizi yüksəldin Open Source Security strategiyalar! 2024-cü ildən əsas dərsləri, qabaqcıl müdafiə mexanizmlərini və OSS təhlükəsizliyinin gələcəyini araşdıran aparıcı mütəxəssislərdən xəbər alın. Bu, inkişaf edən təhdid mənzərəsindən irəlidə olmaq və proqram təminatı təchizat zəncirinizin təhlükəsizliyini təmin etmək üçün proaktiv strategiyalar öyrənmək şansınızdır!
SafeDev Söhbətimizi izləyin və AppSec Strategiyanızı dəyişdirin! Səbəbini kəşf edin ASPM (Application Security Posture Management) xəbərdarlıq yorğunluğunun öhdəsindən gəlməyin, təhlükəsizlik anlayışlarını birləşdirməyin və real risklərə üstünlük verməyin açarıdır. Ən yaxşı kibertəhlükəsizlik mütəxəssisləri AppSec və DevSecOps-un gələcəyinə nəzər salacaq və irəlidə olmağınıza kömək edəcək praktik strategiyaları paylaşacaqlar. Təhlükəsizlik iş axınlarını necə sadələşdirəcəyinizi və sorunsuz DevSecOps strategiyası qurmağı öyrənmək üçün bu fürsəti qaçırmayın. İndi izləyin!
"Mistikanı anlamaq" üçün bizə qoşulun SBOM Təhlükəsizlik" mövzusunda kibertəhlükəsizlik üzrə mütəxəssislər Jennifer Cox, Santosh Kamane və Jesus Cuadrado-nun əhəmiyyətini açıqlayacaqları tədbirdə SBOM proqram təminatının keyfiyyətini və təhlükəsizliyini artırmaqda və uyğunluğu təmin etməkdə. Bu vebinar proqram təminatı təchizat zəncirinizi necə effektiv şəkildə təmin etmək barədə bilik əldə etmək üçün vacibdir. Proqram Təminatı Təhlükəsizliyi Vəziyyətinizi necə asanlıqla gücləndirə biləcəyinizi öyrənin!
İndi ilin son SafeDev Söhbətimizi izləyin və səviyyənizi artırın Software Supply Chain Security! 2024-cü ilin əsas dərslərini yenidən nəzərdən keçirən, ən son trendləri aşkar edən və 2025-ci ilin çətinliklərinə hazırlaşmaq üçün praktiki fikirlərini bölüşən aparıcı sənaye mütəxəssislərinə qoşulun. Bu vebinar innovasiya etmək və dinamikada öndə olmaq istəyən təhlükəsizlik mütəxəssisləri və inkişaf qrupları üçün nəzərdə tutulub. software supply chain security dünya. İndi qeydiyyatdan keçin!
Thoughtworks, Codurance və Xygeni mütəxəssisləri öz fikirlərini bölüşəcəklər. Software Supply Chain SecurityTəhlükəsizlik mövqeyinizi yüksəldin və biznesinizin nüfuzunu və davamlılığını qoruyun. Təkamül haqqında məlumat əldə etməyə hazırsınızmı? Software Supply Chain Security?
Application Security Posture Management (ASPM) gündən-günə populyarlıq qazanır. Lakin, onun spesifik funksiyaları hər kəs üçün tam aydın olmaya bilər. Yerinizi indi təmin edin! SafeDev Söhbətimizə qoşulun “Sizə lazımdırmı? ASPM potensialını araşdırmaq üçün kibertəhlükəsizlik üzrə mütəxəssislər Ceyms Bertoti, Uilyam Palm və Luis Qarsiya ilə birlikdə "Həyatınızda?" mövzusunda müzakirə aparacaq. ASPM vahid tətbiq təhlükəsizliyi həlli kimi təşkilatınızı gücləndirməyə davam edin!
Proqram Təminatı Təhlilini necə dəyişdirəcəyimizi öyrənmək üçün SafeDevTalk Oktyabr buraxılışımızı izləyin (SCA) və proqram təminatı təchizat zəncirinizi yeni yaranan təhdidlərə qarşı qoruyun.
Bu sessiya, açıq mənbəli zəifliklərin bugünkü mürəkkəb mənzərəsində öndə olmaq istəyən kibertəhlükəsizlik liderləri və inkişaf qrupları üçün nəzərdə tutulub.
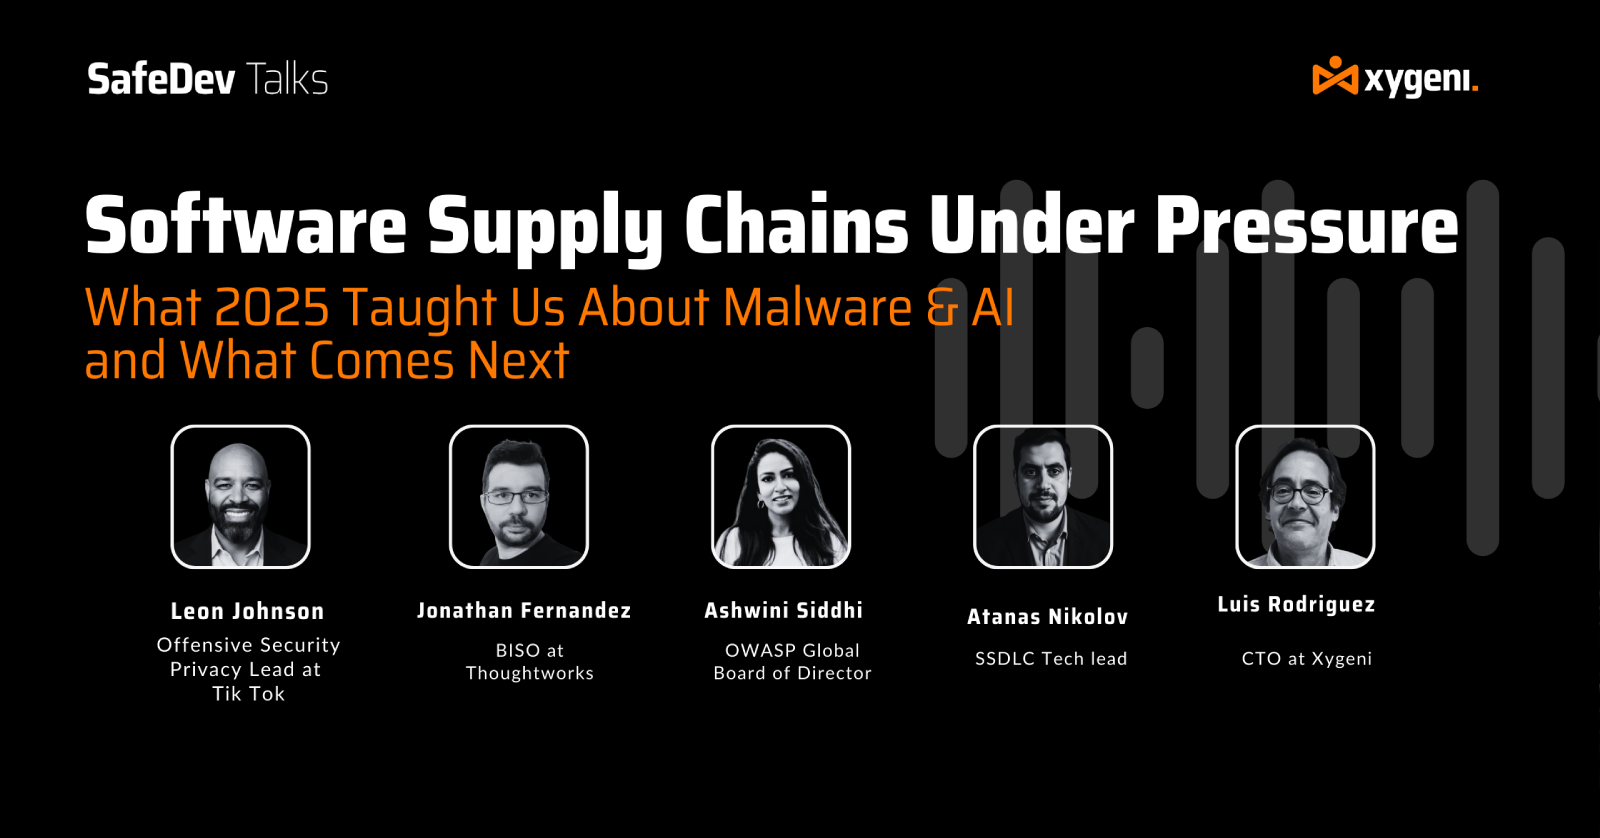
Təzyiq Altında Proqram Təchizat Zəncirləri: 2025-ci il bizə zərərli proqram təminatı və süni intellekt haqqında nə öyrətdi və bundan sonra nə olacaq? 2025 dəyişdi. SafeDev söhbətimizi indi izləyin. software supply chain securityYeni hücum mexanizmləri (Süni intellektlə dəstəklənən zərərli proqram təminatı, özünün yayılması və geniş miqyasda etibardan sui-istifadə) mövcud müdafiənin məhdudiyyətlərini üzə çıxardı. 2025-ci ildə həqiqətən nəyin dəyişdiyini və inkişaf və təhlükəsizlik qruplarının 2026-cı il üçün nələrə uyğunlaşmalı olduğunu anlamaq üçün bu ekspertlərin rəhbərliyi altında keçirilən sessiyaya qoşulun. Epizodu indi izləyin!
Təhlükəsizliyə dair bu vebinara Xygeni şirkətinin baş texniki direktoru Luis Rodrigez və Satış Dəstək Meneceri Luis Manuel Qarsiya qoşulun CI/CDTəhlükəsizlikinizi gücləndirmək üçün OWASP-ın ən yaxşı təcrübələrini necə tətbiq edəcəyinizi mütəxəssislərimizdən öyrənin. CI/CD və proqram təminatı təchizat zəncirinizi qoruyun. CI/CD və OWASP ilə proqram təminatı təchizatı zənciri. Onlar İnventarlaşdırma və Təhlil haqqında danışacaqlar, CI/CD Risklər, aşkarlama və qarşısının alınması, bir çox başqa şeylər arasında!
SafeDevTalks-ın dördüncü buraxılışında aparıcı kibertəhlükəsizlik mütəxəssisləri Derek Fişer, Abhilasha Sinha və Luis Rodrigez iştirak edir. Bu bölümdə proqram təminatının hazırlanmasında üçüncü tərəf və açıq mənbəli komponentlərə etibar etməyin vacib mövzusu araşdırılacaq, gizli zəifliklər və ortaya çıxan təhdidlər aşkar ediləcək. Gizli zəifliklər, genişlənən təhdidlər, real dünyadakı pozuntular və daha çox şey haqqında daha çox məlumat əldə etmək üçün bizə qoşulun!
Növbəti SafeDev Talk bölümümüzü izləyin: Sonsuz Zəifliklər. Daha Ağıllı Müdafiə! Zəifliyin idarə edilməsi inkişaf edir və ənənəvi alətlər artıq kifayət deyil. Müasir təhdidlərin daha ağıllı risk modelləri, real vaxt prioritetləşdirməsi və proqram təminatı təchizat zəncirinin təhlükəsizliyini təmin etmək üçün yeni bir yanaşma tələb etdiyini araşdırmaq üçün bizə qoşulun. AppSec strategiyanızı gücləndirmək və bugünkü dinamik risk mənzərəsindən irəlidə qalmaq üçün mütəxəssis fikirləri ilə dolu bu sessiyanı qaçırmayın!
Bu ikinci bölümə qoşulun CI/CD Xygeni şirkətinin həmtəsisçisi və texniki direktoru Luis Rodrigez və Satış Dəstək Meneceri Luis Manuel Qarsiya ilə birlikdə vebinarlar. Bu sessiyada biz "mavi komanda" perspektivini araşdıracağıq. CI/CD təhlükəsizlik, təşkilatların təhlükəsizlik mövqeyini gücləndirmək üçün ata biləcəyi addımları dərindən araşdırmaq ...
Bu sürətlə inkişaf edən rəqəmsal mənzərədə proqram təminatı təchizat zəncirinizin təhlükəsizliyi hər zamankindən daha vacibdir. Yeni hücum taktikaları ortaya çıxdıqca, qabaqda olmaq və özünüzü ən son qoruma strategiyaları ilə silahlandırmaq vacibdir. Bu vebinarda Luis Rodriges sizə rəhbərlik edəcək...
Növbəti Vebinarımızı izləyin: Süni intellekt Tətbiq Təhlükəsizliyinin Avtomatlaşdırılması! AppSec komandaları siqnallarla doludur; indi avtomatlaşdırma vaxtıdır. Bu praktik sessiyada, geliştirici dostu avtomatik bərpadan istifadə edərək əl ilə çeşidləməni necə aradan qaldıracağınızı və siqnaldan düzəlişə saniyələr ərzində necə keçəcəyinizi kəşf edin. Yalançı müsbət nəticələri necə aradan qaldıracağınızı, real risklərə üstünlük verəcəyinizi və təhlükəsizlik siyasətlərini tətbiq edəcəyinizi öyrənin və avtomatik bərpanı necə inteqrasiya edəcəyinizi görün. CI/CD pipelineağıllı ilə guardrails (bir çox başqa şeylər arasında). Bu gün izləyin!
SafeDev Söhbətimizi indi izləyin: Standart olaraq təhlükəsiz: Avtomatik bərpa AppSec-i necə dəyişir? "Standart olaraq təhlükəsiz" artıq könüllü deyil; bu, yeni təməldir. Süni intellekt tərəfindən yaradılan kod, daxil edilmiş süni intellekt komponentləri və ildırım sürətli inkişaf dövrləri ilə ənənəvi təhlükəsizlik qapıları çatışmır. Cavab? Tərtibatçıların yaşadığı yerdə işləyən proaktiv müdafiə və praktik avtomatik bərpa. İndi izləyin və müasir AppSec-də növbəti addımı atın!
Xygeni şirkətinin baş texniki direktoru Luis Rodrigez ilə birlikdə Neuco-nun "Proqram təminatı təhlükəsizliyində yeni çətinlik: təchizat zəncirinin hücumlarına məruz qalmadan dev-lərin necə işlək vəziyyətdə saxlanılması" mövzusunda The Cyber Security Matters Podcast bölümünü dinləyin və proqram təminatı təchizat zəncirinin təhlükəsizliyinin təmin edilməsinin dəyişən çətinliklərini araşdırın.
SafeDev Söhbətimizi izləyin: Süni İntellekt Açıldı: Tətbiq Təhlükəsizliyində Yeni Təhdidlər və Müdafiə Vasitələri üzərində Naviqasiya. Süni İntellekt kibertəhlükəsizliyi dəyişdirdikcə, Tətbiq Təhlükəsizliyinə təsiri həm güclü, həm də incədir. Polimorfik zərərli proqram təminatından modelin dəyişdirilməsinə və sürətli inyeksiyaya qədər təcavüzkarlar daha ağıllı hücumlar yaratmaq üçün süni intellektdən istifadə edirlər, müdafiəçilər isə onları daha sürətli aşkarlamaq və azaltmaq üçün süni intellektdən istifadə edirlər. Tənliyin hər iki tərəfini başa düşmək və AppSec proqramınızı süni intellekt üçün necə hazırlamağı öyrənmək üçün onu izləyin.
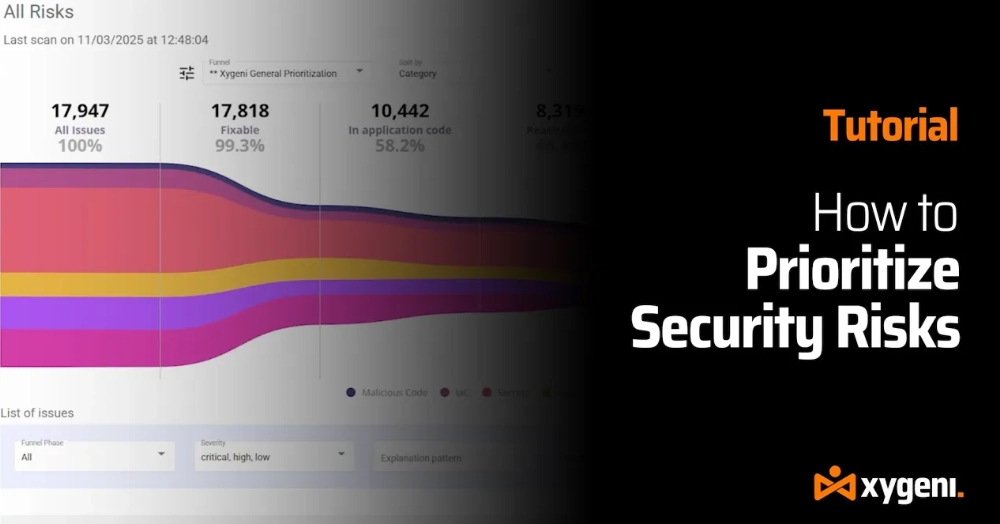
Sonsuz təhlükəsizlik xəbərdarlıqlarından bezmisiniz? Gəlin əslində vacib olanı düzəldək. Zəiflik tapıntıları selində basdırılıbsınızsa, tək deyilsiniz. Bu addım-addım təlimatda sizə Xygeni Funnels-in DevOps və AppSec komandalarına səs-küyü necə azaltmağa və real təhdidləri necə aradan qaldırmağa kömək etdiyini göstərəcəyik - beləliklə, kodunuzu qoruya bilərsiniz, pipelinevə biznes üçün vacib sistemləri daha effektiv şəkildə.
AppSec komandaları təzyiq altındadır. Xəbərdarlıq həcmləri partlayır, inkişaf sürəti artmaqdadır və əl ilə çeşidləmə artıq onlara çata bilmir. Ənənəvi təhlükəsizlik yanaşmaları öz hədlərini göstərir. Bu ekspert rəhbərliyindəki praktik sessiyada süni intellektlə idarə olunan AppSec avtomatlaşdırmasının komandalara xəbərdarlıq yorğunluğundan necə çıxmağa və təhlükəsizlik tapıntılarını etibarlı, avtomatlaşdırılmış düzəlişlərə çevirməyə necə kömək etdiyini görəcəksiniz. Müasir AppSec-də nəyin dəyişdirilməli olduğunu və inkişaf və təhlükəsizlik qruplarının hər bir... commit və pull request çatdırılmanı yavaşlatmadan. Tələb üzrə vebinarı izləyin və süni intellektlə işləyən avtomatlaşdırmanın AppSec-i praktikada necə yenidən formalaşdırdığını görün.
"Qara Şlyapa Avropa" sessiyamızı izləyin: Yeni AppSec Reallığı: Süni intellektlə idarə olunan inkişaf, zərərli proqram təminatı və müasir proqram təminatı riski. Süni intellekt proqram təminatının çatdırılmasını sürətləndirdikcə hücum səthini də dəyişdirir. Açıq mənbəli zərərli proqram təminatından və təchizat zəncirindəki kompromislərdən tutmuş süni intellekt tərəfindən yaradılan kod qüsurlarına qədər bu çıxış müasir AppSec risklərinin necə ortaya çıxdığını və təhlükəsizlik qruplarının süni intellektlə idarə olunan dünyada irəlidə qalmaq üçün nə etməli olduqlarını araşdırır.
Maliyyə tənzimlənməsinin daim inkişaf edən mənzərəsində irəliləmək və onu mənimsəmək üçün DORA-da açılış mövsümünün SafeDev Talk bölümünü indi izləyin. Bu vebinar xüsusi olaraq maliyyə institutları üçün hazırlanmışdır və DORA-nın əməliyyat təhlükəsizliyinə və uyğunluğa təsirini idarə etməyə kömək edəcək. Gələcək üçün daha yaxşı hazırlaşmağınıza kömək edəcək praktik strategiyalar və ekspert fikirləri əldə edəcəksiniz!
Texniki direktorumuz Luis Rodrigezin iştirak etdiyi Secure Cyber Connect Podcast bölümünə nəzər yetirin. 15 ildən çox təcrübəsi olan Luis zərərli kodun aşkarlanması, üçüncü tərəf komponentlərinin təhlükəsizliyinin təmin edilməsi və AppSec strategiyalarının gələcəyə uyğunlaşdırılması ilə bağlı ekspert fikirlərini bölüşür. SolarWinds hadisəsindən sonra ən son SSH arxa qapı hadisəsinə qədər bu bölüm real dünya təhdidlərini və praktik müdafiə taktikalarını əhatə edir. Öz müdafiənizi necə gücləndirəcəyinizi öyrənin. SDLC, təchizat zənciri riskini azaltmaq və inkişaf edən kibertəhdidlərdən qabaqda qalmaq.
Açıq Mənbəli Proqram Təminatına (OSS) təsir edən ən son zərərli proqram təhdidlərini araşdırmaq üçün "Açıq Mənbəli Proqram Təminatında Real Zamanda Zərərli Proqram Təminatının Aşkarlanması" adlı vebinarımıza qoşulun. OSS-in tətbiqi artdıqca, təhdidlərin həcmi və mürəkkəbliyi də artır və bu da həm tərtibatçılar, həm də təşkilatlar üçün yeni çətinliklər yaradır. Bu dərin məzmunlu sessiya, OSS asılılıqlarınızı zərərli hücumlardan qorumaq üçün ən son trendləri, ortaya çıxan təhdidləri və qabaqcıl strategiyaları aşkar edəcək. Bizə qoşulun!
Black Hat-da bizi qaçırdınız? Süni intellekt kibertəhlükəsizliyi, tətbiq təhlükəsizliyi avtomatlaşdırılması və Avtomatik Düzəltmə mövzusunda 20 dəqiqəlik sessiyamızın eksklüziv təkrarını izləyin. Təhlükəsiz PR-larla xəbərdarlıq səs-küyünü necə azaltmağı, zəiflikləri avtomatik olaraq necə düzəltməyi və AppSec avtomatlaşdırmasını birbaşa tətbiqinizə necə gətirəcəyinizə baxın. pipeline (bir çox maraqlı şeylər arasında). Sessiyanı tələb olunduqda izləyin!
İzləyin və dərindən araşdırın: artan sayda məlumat sızması və zəiflikləri nəzərə alınmaqla təhlükəsiz tətbiqlərə olan təcili ehtiyac; silinmiş iş axınları da daxil olmaqla təhlükəsiz, miqyaslana bilən proqram təminatının qurulmasının mövcud çətinlikləri, uzaqdan işləyən komandalar arasında rabitə boşluqları və açıq mənbəli proqram təminatının (OSS) inteqrasiyası ilə əlaqəli risklər; və daha çox şey. Səs-küyün qarşısını necə almağı və ən vacib təhdidlərə diqqət yetirməyi öyrənin. Qaçırmayın!
San Fransiskoda keçiriləcək 2024-cü il RSA Konfransına qatıla bilmədinizcisproblem deyil! Eksklüziv vebinarımızı izləyin və dəyişikliklərdən tutmuş kibertəhlükəsizlikdəki ən vacib trendlərdən bəzilərini izləyin CISƏn müasir kibermüdafiə inkişaflarına rəhbərlik etmək üçün rollar — hamısı masanızda. Bu vebinarda kibertəhlükəsizlik dünyasının təklif etdiyi ən son məlumatlar və strategiyalar haqqında dərindən məlumat əldə edəcəksiniz!
İndi vebinarımızı izləyin: Süni intellekt tərəfindən yaradılan kodun göndərilməzdən əvvəl təhlükəsizliyinin təmin edilməsi. Sərhəd kodlaşdırma modelləri hələ də çıxışların 6%-ə qədərində saxta paket adlarını halüsinasiya edir və Shai-Hulud kimi real hücumlar tək bir zəhərlənmiş paketin GitHub, bulud və digər platformalarda nə qədər sürətlə yayıla biləcəyini göstərir. CI/CDSüni intellekt agentləri artıq fayllara, terminallara və pipelines birbaşa, tez-tez hər hansı bir təhlükəsizlik yoxlaması başlamazdan əvvəl. Nimbus Compute tərəfindən Xygeni ilə əməkdaşlıqda təşkil edilən bu sessiyada, yalnız CI təhlükəsizliyinin artıq niyə kifayət etmədiyini və aşkarlamanın IDE-yə köçürülməsinin komandalara riski istehsalata çatmadan necə aşkarlamağa kömək etdiyini araşdırırıq.