






Təqdim olunan nəzarətli bir araşdırmada USENIX Təhlükəsizlik 2025, tədqiqatçılar 576,000 kod nümunəsi yaratmaq üçün 16 böyük dil modelindən soruşdular. Bu modellərin tövsiyə etdiyi açıq mənbəli paketlərin təxminən beşdə biri mövcud deyildi: heç nədən uydurulmuş 205,474 unikal saxta paket adı. Təsadüfi olsaydı, bu, maraq doğururdu. Bu, belə deyil. Halüsinasiyalı adların qırx üç faizi təkrarlanan sorğular zamanı dəfələrlə ortaya çıxdı. Hücumçuların kodlaşdırma köməkçisinin nə icad edəcəyini təxmin etmələri lazım deyil. Onlar əvvəlcə adı izləyə, gözləyə və qeydiyyatdan keçirə bilərlər.
Əsas problem budur Süni intellekt təchizat zənciri təhlükəsizliyi bir təcrübədə: proqram təminatının inkişafını sürətləndirən eyni süni intellekt onun daxilinə proqnozlaşdırıla bilən, istismar edilə bilən giriş nöqtəsinə çevrilib. Təhlükəsizlik qrupları üçün sual artıq süni intellekt proqram təminatı təchizat zəncirinə toxunub-toxunmaması deyil. Məsələ onun mübarizənin hər iki tərəfində nə etdiyini görə bilməyinizdir: süni intellekt kodunuzu yazır, süni intellekt isə sizi müdafiə edir. pipeline, və hücum edən süni intellekt hər ikisini işarələyir.
Süni intellekt təchizat zənciri təhlükəsizliyi nədir?
Süni intellekt təchizat zənciri təhlükəsizliyi, proqram təminatı təchizat zəncirini süni intellekt tərəfindən yaradılan və ya gücləndirilən risklərdən qorumaq və eyni təchizat zəncirini qorumaq üçün süni intellektdən istifadə etmək təcrübəsidir. Bu, əksər təhlükəsizlik proqramlarının hələ də ayrıca nəzərdən keçirdiyi iki trend arasında yerləşir: süni intellekt tərəfindən yaradılan kodların kod bazasına daxil olması və asılılıqları hədəf alan süni intellektlə işləyən hücumlar, pipelines və onu əhatə edən geliştirici alətləri.
Ənənəvi tətbiq təhlükəsizliyi, məlum bir komponentdə məlum bir zəifliyin olub-olmadığını soruşur. Süni intellekt təchizat zənciri təhlükəsizliyi daha çətin və daha sürətli suallar verir: Süni intellekt agentinin yeni quraşdırdığı bu asılılıq həqiqətən mövcuddurmu, yoxsa halüsinasiya olubmu? Bu yeni dərc olunmuş paket, hələ heç bir imzası olmasa da, zərərli davranırmı? Proqram təminatının inkişaf həyat dövründə hansı süni intellekt modelləri, agentləri və əlaqələri işləyir və onlar nəyə çata bilərlər?
Bu sualları sürət kodunda cavablandırmaq əslində bütün intizamdır.
Süni intellekt təchizat zəncirinin hücum səthinə necə çevrildi
Hücumçular bir müddət əvvəl süni intellektlə təcrübə aparmağı dayandırdılar. İndi onlar bunu yalnız gələn qutular və digərləri deyil, birbaşa kodu və onun asılılıqlarını hədəf alan əməliyyatlara çevirirlər. login pages.
Slopsquatting: Süni intellekt icad etdiklərini silahlandırmaq
Texnikanın indi bir adı var: slopsquatting, 2025-ci ilin aprel ayında Python Proqram Təminatı Fondunun rezident təhlükəsizlik geliştiricisi Seth Larson tərəfindən hazırlanmışdır. Mexanika sadə və qəddardır. Süni intellekt kodlaşdırma köməkçiləri müntəzəm olaraq mövcud olmayan paket adları təklif edirlər. Bu halüsinasiyalar təkrarlandığı üçün təcavüzkar uydurma adı real, zərərli paket kimi qeydiyyatdan keçirə və növbəti geliştiricinin (və ya növbəti muxtar agentin) onu quraşdırmasını gözləyə bilər.
Bu presedent artıq sənədləşdirilib. 2023-cü ildə təhlükəsizlik üzrə tədqiqatçı Bar Lanyado modellərin tez-tez halüsinasiya gördüyü bir ad altında boş bir yer tutucu paketi dərc etdi, qucaqlaşmaq-üz-cliÜç ay ərzində o, 30,000-dən çox dəfə yükləndi və halüsinasiyalı quraşdırma əmri hətta böyük bir texnologiya şirkətinin README ictimai deposunda da peyda oldu. Bu, zərərsiz bir test idi. Real faydalı yükü olan eyni oyun kitabçası artıq hücum edənlər üçün təkrarlana bilən bir biznes modelidir.
Muxtar kodlaşdırma agentləri son insan yoxlama nöqtəsini silməklə vəziyyəti daha da pisləşdirir. Asılılıqları nəzərdən keçirmədən quraşdıran agent, geliştiricinin paketin səhv göründüyünü fərq edə biləcəyi bir anı aradan qaldırır.
Sənaye miqyasında zərərli paketlər
Slopsquatting daha böyük bir dəyişikliyin içərisindəki taktikalardan biridir. 2025-ci ildə yüksək həcmli zərərli paket kampaniyaları Xygeni'nin təchizat zənciri hücumları üçün əsas əməliyyat modelinə çevrildi 2026-cı il üçün yeni AppSec hücum trendləri sənədlər. Hücumçular spam iqtisadiyyatını mənimsəyiblər: zərərli paketləri minlərlə dərc edir, sürətli silinmələri qəbul edir və davamlılıqdan daha çox ehtimala güvənirlər. İctimai reyestrlər hazırda ildə yüz minlərlə yeni zərərli paket aşkarlayır və hətta qısa bir ifşa pəncərəsi belə sonrakı quruluşları çirkləndirir.
MCP: yeni, əsasən təminatsız bir əlaqə təbəqəsi
Model Kontekst Protokolu (MCP) süni intellekt agentlərinə alətlərə və məlumat mənbələrinə qoşulmağa imkan verir. Həmçinin, əksər skanerlərin heç vaxt yoxlamadığı yeni bir hücum səthi yaradır. Zərərli MCP serveri, girişi olan istənilən agent tərəfindən əldə edilə bilən qanuni serverlərin yanında görünməz şəkildə yerləşə bilər. OWASP 2025-ci ildə MCP-nin Top 10-luğunu dərc edib bu riskləri, təcili inyeksiya və alət zəhərlənməsindən tutmuş şəbəkədəki istənilən agentin çata biləcəyi təsdiqlənməmiş serverlərə qədər kataloqlaşdırmaq.
Süni intellekt tərəfindən yaradılan kod vasitəsilə sızan sirlər
Check Point Xarici Risklərin İdarə Edilməsi (əvvəllər) şirkətinin məlumatına görə, 2024-cü illə müqayisədə 2025-ci ildə etibarnamələrin pozulması halları təxminən 160% artıb. Kiberint), qismən süni intellektlə gücləndirilmiş fişinq və məlumat oğurluğu zərərli proqramları tərəfindən idarə olunur. Proqram təminatı mühitlərində, süni intellekt tərəfindən yaradılan kodda birbaşa kodlaşdırılmış açarlara və tokenlərə uyğunlaşır. .NS Faylı kontekstinə daxil etmək təklifdə sirri təkrarlaya bilər və hücum edənlər məhz həmin nümunəni axtarırlar.
İnsan ölçüsü də aradan qalxmayıb. IBM-in 2025-ci il üçün hazırladığı Məlumatların Pozulması Hesabatında süni intellektlə əlaqəli pozuntuların 37%-nin süni intellekt tərəfindən yaradılan fişinqdən, 35%-nin isə dərin saxta təqliddən istifadə etdiyi aşkar edilib. Bu üsullar getdikcə saxta işəgötürənlərlə əlaqə və təqlid edilmiş texniki xidmət hesabları vasitəsilə inkişaf etdiricilərə yönəlib.
Süni intellekt təchizat zəncirini necə qoruyur
Süni intellektdən istifadəni təhlükəli edən imkanlar onu müdafiəçilər üçün faydalı edən amillərdir. Təchizat zəncirində bu güzəşt dörd yerdə ən konkretdir.
İmzadan əvvəl zərərli proqram aşkarlanması
Bu, müəyyənedici qabiliyyətdir. Ənənəvi skanlama, paketi işarələməzdən əvvəl, məlum olan pis imzanı gözləyir ki, bu da dərc edildikdən bir neçə saat sonra minlərlə yükləməni toplayan hücumlar üçün struktur olaraq çox yavaşdır. Davranışa əsaslanan aşkarlama əvəzinə, yeni dərc olunmuş paketi göründüyü anda qiymətləndirir: quraşdırma vaxtı hərəkətləri, şəbəkə zəngləri, qarışıqlıq nümunələri və metaməlumat anomaliyaları. Bu, pəncərəni bağlayır və səhv yazma və yazı tipli səhv yazma kampaniyaları bundan asılıdır. İmza əsaslı detektorların tamamilə qaçırdığı 2025-ci ilin sonlarında Shai-Hulud və GlassWorm npm kampaniyaları əvvəlcədən hazırlanıb.cisDavranış təhlili, ehtimal ki, hadisəni müəyyən etmək üçün qurulub.
Həcmə deyil, istismar qabiliyyətinə görə prioritetləşdirmə
Süni intellektin müasir AppSec-ə ən praktik töhfəsi daha çox problem tapmaq deyil; o, artıq tapılanların səs-küyünü azaltmaqdır. Əlçatanlıq təhlili həssas kod yolunun həqiqətən icra edilib-edilmədiyini müəyyən edir. İstismar qabiliyyətinin qiymətləndirilməsi real dünya hücum məlumatlarını xam CVSS nömrəsi ilə müqayisə edir. Birlikdə onlar komandalara minlərlə aşağı siqnallı xəbərdarlıqları əl ilə sıralamaq əvəzinə, həqiqi, istismar edilə bilən riski təmsil edən tapıntıların bir hissəsinə diqqət yetirməyə imkan verir.
Anomaliya aşkarlanması pipeline səviyyə
In Darktrace-in 2026-cı il üçün süni intellekt kibertəhlükəsizliyinin vəziyyəti ilə bağlı sorğusuTəhlükəsizlik liderləri avtomatlaşdırılmış cavab (48%) və zəifliklərin idarə edilməsindən (47%) sonra süni intellekt ən çox təsir göstərən sahə kimi təhdidlərin aşkarlanması və anomaliyaların aşkarlanmasını (72%) qeyd etdilər. Tətbiq olunur CI/CD, bu, əvvəllər görülənlərdən fərqli davranan bir quraşdırma skriptini işarələmək deməkdir pipelinevə ya gözlənilməz şəbəkə zəngini təqdim edən asılılıq yeniləməsi.
Avtomatlaşdırılmış, nəzərdən keçirilə bilən bərpa
Riskləri tapmaq və sıralamaqdan əlavə, süni intellekt artıq düzəliş yaradır: təhlükəsiz, çərçivəyə xas kod dəyişikliyi kimi təqdim olunur pull request geridə qalan bir işdə çürüyən bir biletdən daha çox. IBM Təhlükəsizlik əməliyyatlarında süni intellekt və avtomatlaşdırmadan geniş istifadə edən təşkilatların ümumi pozuntu həyat dövrünü 204 günə endirdiyini, bunu etməyənlərdə isə bu rəqəm 284 günə endirdiyini (təxminən 80 gün daha sürətli) və hər pozuntuya orta hesabla 1.9 milyon dollar qənaət etdiyini aşkar etdi. Riski bağlamadan aşkar etmək sadəcə geridə qalan hissəni başqa yerə köçürür; süni intellekt çeşidləməsini süni intellekt tərəfindən yaradılan düzəlişlərlə birləşdirmək dövrəni bağlayır.
Əksər komandaların aradan qaldıra bilmədiyi idarəetmə boşluğu
Narahatedici tərəfi də budur. Darktrace-in 2026-cı il sorğusu göstərib ki, hazırda təşkilatların 77%-i təhlükəsizlik sistemində generativ süni intellektdən istifadə edir, lakin yalnız 37%-nin süni intellektdən təhlükəsiz istifadə üçün rəsmi siyasəti var. Əslində bu rəqəm bir il əvvəlki 45%-dən aşağı düşüb. Tətbiqetmə idarəetməni üstələyir və təcavüzkarlar bu boşluqdan sui-istifadə edirlər.
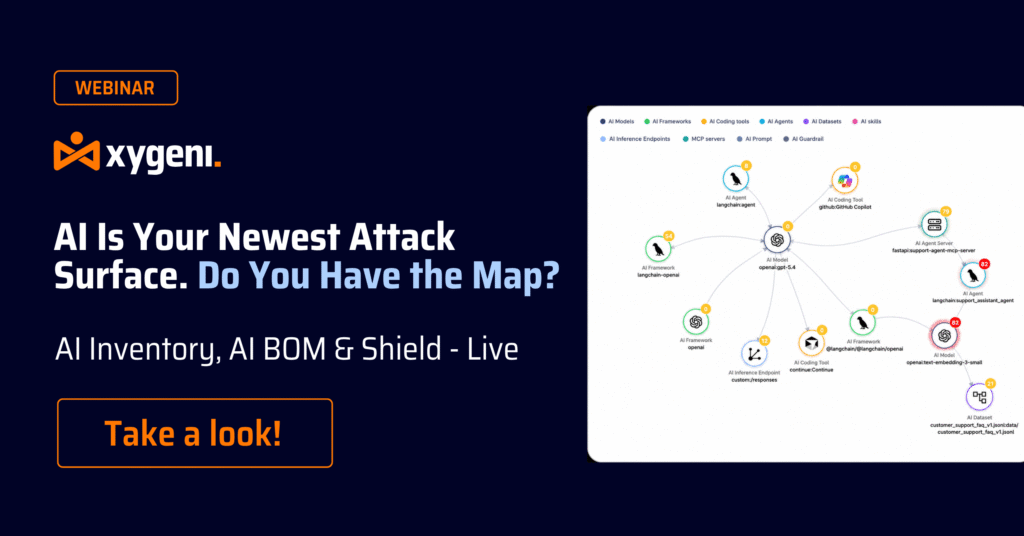
Proqram təminatı qrupları üçün bu, konkret olaraq özünü göstərir: süni intellekt kodlaşdırma köməkçiləri, agentləri və MCP əlaqələri artıq bütün dünyada işləyir SDLC, tez-tez nəyə daxil olduqları və ya nə təqdim etdikləri barədə mərkəzləşdirilmiş görünürlük olmur. Əksər təşkilatlar bulud provayderlərinin adını çəkə bilərlər. Çox az adam geliştiricinin maşınından əldə edilə bilən hər bir süni intellekt modelini, agentini və MCP serverini adlandıra bilər. Bu inventar, süni intellekt materialları siyahısı (AI-BOM), süni intellekt təchizat zəncirinin qalan hissəsinin təhlükəsizliyinin əsasını təşkil edir. İnventarlaşdırmadığınız şeyi təmin edə bilməzsiniz.
AppSec komandaları indi nə etməlidirlər
The orta məlumat sızması 2025-ci ildə 4.44 milyon dollara başa gəldi (IBM) və təchizat zənciri getdikcə giriş nöqtələrindən birinə çevrilir. Praktik cavab mücərrəd şəkildə "süni intellekt qəbul etmək" deyil. Bu, qısa, konkret bir siyahıdır:
- Süni intellektinizin nə işlədiyini inventarlaşdırın SDLC. Modellər, agentlər, MCP serverləri və süni intellekt kodlaşdırma alətləri aktivlərdir. Əvvəlcə süni intellekt-BOM qurun.
- Süni intellekt tərəfindən yaradılan koda insan tərəfindən yazılmış kod kimi yanaşın. Kompilyasiya edən kod avtomatik olaraq təhlükəsiz deyil və onun asılılıqları, digər hər hansı bir şeylə eyni nəzərdən keçirilməyə layiqdir.
- Zərərli proqramı imzalara deyil, davranışlara görə aşkar edin. İmza əsaslı skanlama, yüksək həcmli, qısamüddətli paket kampaniyaları üçün struktur olaraq çox yavaşdır.
- Siqnalın həcminə deyil, istismar qabiliyyətinə görə prioritet verin. Süni intellektin müdafiə dəyəri real riski səs-küydən ayırmaqdır, daha çox risk yaratmaq deyil.
- Yalnız aşkarlamanı deyil, həm də avtomatlaşdırılmış bərpanı. Düzəltmə olmadan aşkarlama sadəcə gecikmiş işi başqa yerə aparır.
Süni intellekt təchizat zənciri təhlükəsizliyi hara gedir
Növbəti bir neçə ili iki model müəyyən edəcək. Birincisi, hücumlar təsadüfi deyil, miqyasda proqnozlaşdırıla bilən hala gəlir: slopsquatting əvvəlcədən işləyircisÇünki süni intellekt halüsinasiyaları ardıcıldır, bu da müdafiənin birdəfəlik imzalardan uyğunlaşmaq üçün miqyaslanan nümunə tanımaya keçməsi deməkdir. İkincisi, müdafiə "insanları xəbərdar etmək"dən "bileti mövcud olmadan əvvəl müəyyən etmək, qiymətləndirmək və cavab vermək"ə keçir. Uğur qazanan təşkilatlar zərərli paketin davranışını dərc zamanı aşkarlayırlar, CVE-nin yazılmasını gözləmirlər.
Süni intellekt, tez-tez eyni sistemdə olan ən yeni riskiniz və ən yaxşı müdafiənizdir
Süni intellekt eyni anda iki istiqamətdə hərəkət edir. Bu, hücum edənlərə ölçeklenebilir, avtomatlaşdırılmış alətlər, müdafiə edənlərə isə əl ilə yoxlamanın heç vaxt edə bilməyəcəyi miqyasda aşkarlama və cavab vermə qabiliyyəti verir. Məhz bu ikililik, süni intellekt təchizat zənciri təhlükəsizliyinin sonradan tətbiq edilə bilməməsinin və ya tamamilə qadağan edilməməsinin səbəbidir.
Bu boşluqdur Xygenie bağlamaq üçün tikilmişdi. Zərərli Proqramın Erkən Xəbərdarlığı (MEW) ictimai və özəl reyestrləri davamlı olaraq izləyir və zərərli paketləri dərc edildiyi anda, hər hansı bir imza mövcud olmazdan əvvəl, insan tədqiqat qrupu tərəfindən təsdiqlənmiş süni intellekt hökmlərindən istifadə edərək aşkarlayır. Xygenie Shield Bu zəkanı geliştiricinin son nöqtəsində işə salır: zərərli paketləri skriptləri işə düşməzdən əvvəl quraşdırma zamanı bloklayır və hər bir maşındakı süni intellekt alətlərini, agentlərini və MCP serverlərini inventarlaşdırır. Birlikdə onlar bu məqalədə təsvir edilən təhdidlər üçün xüsusi olaraq hazırlanmışdır: slopsquatting, typosquatting, asılılıq qarışıqlığı və texniki xidmətçinin kompromisi, o cümlədən Şai Hulud və GlassWorm hücum sinifləri imza əsaslı alətləri əldən verdi. Əlçatanlığa əsaslanan prioritetləşdirmə ilə birlikdə, sizin kompüterinizdə süni intellekt BOM-u SDLCvə avtomatlaşdırılmış pull-remediation, süni intellekt tərəfindən yaradılan kod və Süni intellektlə işləyən hücumlar geliştiriciləri yavaşlatmadan eyni araşdırmanı aparın.
Pulsuz başlayın. Xygeni-nin Geliştirici planı 0 avrodur: 10 depo, ayda 200 skan, 5-ə qədər töhfəçi, kredit kartı tələb olunmur. Sign up with GitHub, GitLab və ya Google-a daxil olun və ilk skanınızı 10 dəqiqədən az müddətdə işə salın; Shield Son nöqtə qorunması tezliklə Geliştirici planına daxil olacaq.

FAQ
Süni intellekt təchizat zənciri təhlükəsizliyi nədir?
Süni intellekt təchizat zənciri təhlükəsizliyi, proqram təminatı təchizat zəncirini, halüsinasiyalı asılılıqlar, zəiflikləri ehtiva edən süni intellekt tərəfindən yaradılan kod və zərərli MCP əlaqələri kimi süni intellekt tərəfindən yaradılan və ya gücləndirilən risklərdən qoruyur, eyni zamanda davranışa əsaslanan zərərli proqram aşkarlanması, istismar prioritetləşdirilməsi və avtomatlaşdırılmış bərpa yolu ilə onu qorumaq üçün süni intellektdən istifadə edir.
Süni intellekt proqram təminatı təchizat zəncirini qorumaq üçün necə istifadə olunur?
Süni intellekt imza əsaslı alətlərin uyğunlaşdıra bilmədiyi müdafiə vasitələrini təmin edir: yeni dərc olunmuş paketin göründüyü anda davranışını qiymətləndirmək, həssas kod yolunun həqiqətən əlçatan olub olmadığını müəyyən etmək, anomaliyanın qeyd edilməsi pipeline fəaliyyət və çərçivəyə xas düzəlişlərin yaradılması pull requests gecikmiş biletlər əvəzinə.
Niyə ənənəvi skanerlər süni intellektlə idarə olunan təchizat zənciri hücumlarını aşkar edə bilmir?
Ənənəvi alətlər məlum imzalara və dərc olunmuş CVE-lərə əsaslanır, ona görə də paketi yalnız zərərli kimi müəyyən edildikdən sonra işarələyirlər. Yüksək həcmli, qısamüddətli paket kampaniyaları yükləmələri dərcdən bir neçə saat sonra (imza mövcud olmamışdan çox əvvəl) toplayır, buna görə də davranışa əsaslanan, imza öncəsi aşkarlama tələb olunur.
AI-BOM nədir və nə üçün vacibdir?
Süni intellekt Materialları Bəyannaməsi (Sİ-BOM), proqram təminatının inkişaf dövrü boyunca işləyən hər bir Sİ modelinin, agentinin və MCP bağlantısının inventarıdır. Bu, vacibdir, çünki inventarlaşdırmadığınız şeyi təmin edə bilməzsiniz və əksər təşkilatların geliştiricinin maşınından hansı Sİ-yə əlçatan olduğunu mərkəzləşdirilmiş şəkildə görə bilməməsi mümkündür.
