Təhlükəsiz Proqram Təminatı İnkişafı Həyat Dövrü (SDLC) proqram təminatının yaradılması və yerləşdirilməsinin bütün mərhələlərində təhlükəsizlik təcrübələrini və prinsiplərini özündə birləşdirən vahid bir yanaşmanı nümunə göstərir. Bunlar arasında qurma mərhələsi xüsusilə vacibdir. Məhz burada mənbə kodu ikili koda çevrilir və icra üçün zəmin yaradır. Bu mərhələ, zəifliklər üçün ciddi kod yoxlamasını, təhlükəsizlik siyasətinin tətbiqini və təhlükəsizlik mülahizələrinin retrospektiv düşüncələr deyil, təməl olduğunu təmin etməyi əhatə edən təhlükəsizliyin proqram təminatına daxil edilməsi üçün vacibdir.
Əhəmiyyəti Build Security Proqram təminatının hazırlanmasında
Build security təhlükəsiz proqram təminatı hazırlamaq, potensial zəifliklərə qarşı proaktiv müdafiə kimi xidmət etmək və uyğunluğu təmin etmək üçün vacibdir. standards. İnkişaf prosesinin bu mərhələsi kodun bütövlüyü və məxfiliyi üçün ən böyük risk yaradır. Bir səhv pozulmuş proqram təminatını geniş və geniş şəkildə yaymaqla son istifadəçiləri qorumaq, etibarı və uyğunluğu qorumaq üçün bu mərhələnin qorunmasını vacib edir. Bundan əlavə, qurma mərhələsi proqram təminatı təchizatı zənciri ilə əlaqəli risklərin azaldılmasında mühüm rol oynayır, burada hər hansı bir hissədəki zəifliklər geniş yayıla bilər. build security gələcək innovasiya üçün zəmin yaradır və təşkilatlara inkişaf təcrübələrini təhlükəsiz şəkildə inkişaf etdirməyə imkan verir.
Real Dünya Nəticələrini Vurğulamaq
Robot-un kritikliyi build security Tədbirlər SolarWinds Orion sızması, Codecov Bash Uploader sızması, Event-Stream hadisəsi, Equifax məlumat sızması və xüsusilə Ledger hücumu kimi hadisələrdə aydın şəkildə təsvir olunur. Bu nümunələr, təchizat zəncirinə hücumların asanlaşdırılmasından tutmuş həssas məlumatların kütləvi miqyasda ifşa olunmasına qədər, istehsal mərhələsində təhlükəsizlik nəzarətinin genişmiqyaslı təsirlərini açıq şəkildə xatırladır.
Ledger hücumu, kibertəhlükəsizlik sahəsində əhəmiyyətli bir hadisəni qeyd edən proqram təminatı təchizat zəncirindəki zəifliklərin mürəkkəb istismarını nümayiş etdirir. Keçmiş Ledger işçisinin NPM hesabını hədəf alan nizə fişinq hücumu ilə başlayan hücumçular Ledger-in proqram təminatı bağlantı dəsti alətinin zərərli versiyalarını dərc edə bildilər. Bu pozuntu istifadəçilərin aparat cüzdanlarından ən azı 600,000 dollar itirilməsinə səbəb oldu. Quraşdırma prosesinə birbaşa hücumlardan fərqli olaraq, bu hadisə üçüncü tərəf asılılıqlarına və proqram təminatı təchizat zəncirinə qoyulan etimadı istifadə edərək müasir proqram təminatı inkişafı ilə üzləşən incə təhdidləri vurğuladı. Pozuntu yalnız proqram təminatı asılılıqlarının təhlükəsizliyinin vacibliyini ortaya qoymadı, həm də sərt giriş nəzarəti, etimadnamə idarəetməsi və üçüncü tərəf komponentlərinin proaktiv monitorinqinə ehtiyac olduğunu vurğuladı. Ledger hadisəsi proqram təminatı təchizat zəncirində təhlükəsizliyin gözardı edilməsinin potensial nəticələrini və həm birbaşa, həm də dolayı hücumlardan qorunmaq üçün hərtərəfli təhlükəsizlik tədbirlərinin görülməsinin vacibliyini ciddi şəkildə xatırladır.
Son dövrlərdə ən genişmiqyaslı və mürəkkəb hücumlardan biri olan SolarWinds Orion hücumu, SolarWinds proqram təminatının qurulması prosesindəki zəifliklərdən istifadə etməyə çalışdı. Hücumçular proqram təminatını yeniləmə prosesində pis kodu quraşdırma sisteminə yerləşdirdilər və onu əsas dövlət qurumları və korporasiyalar da daxil olmaqla 18,000 müştəriyə göndərdilər. Bu hücumlar təchizat zəncirlərinə edilən bu cür hücumların nə qədər təhlükəli və geniş ola biləcəyini vurğuladı.
Codecov, pozulmuş kod əhatə dairəsi tədbirlərini sınaqdan keçirmək üçün bir tətbiqdir. Hücumçular onun Bash Uploader skriptini dəyişdirə və potensial olaraq minlərlə müştərinin mühitindən məlumatları uğurla çıxara bildilər. Bu pozuntu, qurma alətlərinin potensial risk yarada biləcəyini vurğulayır və qurma skriptlərinin və alətlərinin bütövlüyünün təmin edilməli olduğunu sübut edir.
Event-Stream hadisəsi zamanı çox məşhur bir NPM paketi ələ keçirildi. Bu paketdə orijinal bir dəstəkləyici nəzarəti həvəsli bir dəstəkləyici kimi davranan bir təcavüzkara təhvil verdi. Daha sonra təcavüzkar paketə zərərli niyyətli bir faydalı yük yeritdi və müəyyən bir kriptovalyuta platformasını hədəf aldı. Bu, asılılıq zəifliklərinin risk profilini və şirkətin üçüncü tərəf paketləri və dəstəkləyiciləri üzərində real səviyyədə yoxlama aparmalı olduğunu göstərən bir iş araşdırmasının mükəmməl nümunəsidir.
Equifax məlumat sızması, qurulma mərhələsində ciddi bir zəiflik olmasa da, yenilənməli və həssas olan üçüncü tərəf kitabxanasını (bu halda, Apache Struts) yeniləməməsi səbəbindən daha da pisləşdi. Bu, 147 milyon insana təsir etdi. Equifax sızması, hər mənada, asılılığın idarə edilməsi ilə bağlı xəbərdarlıqdır.
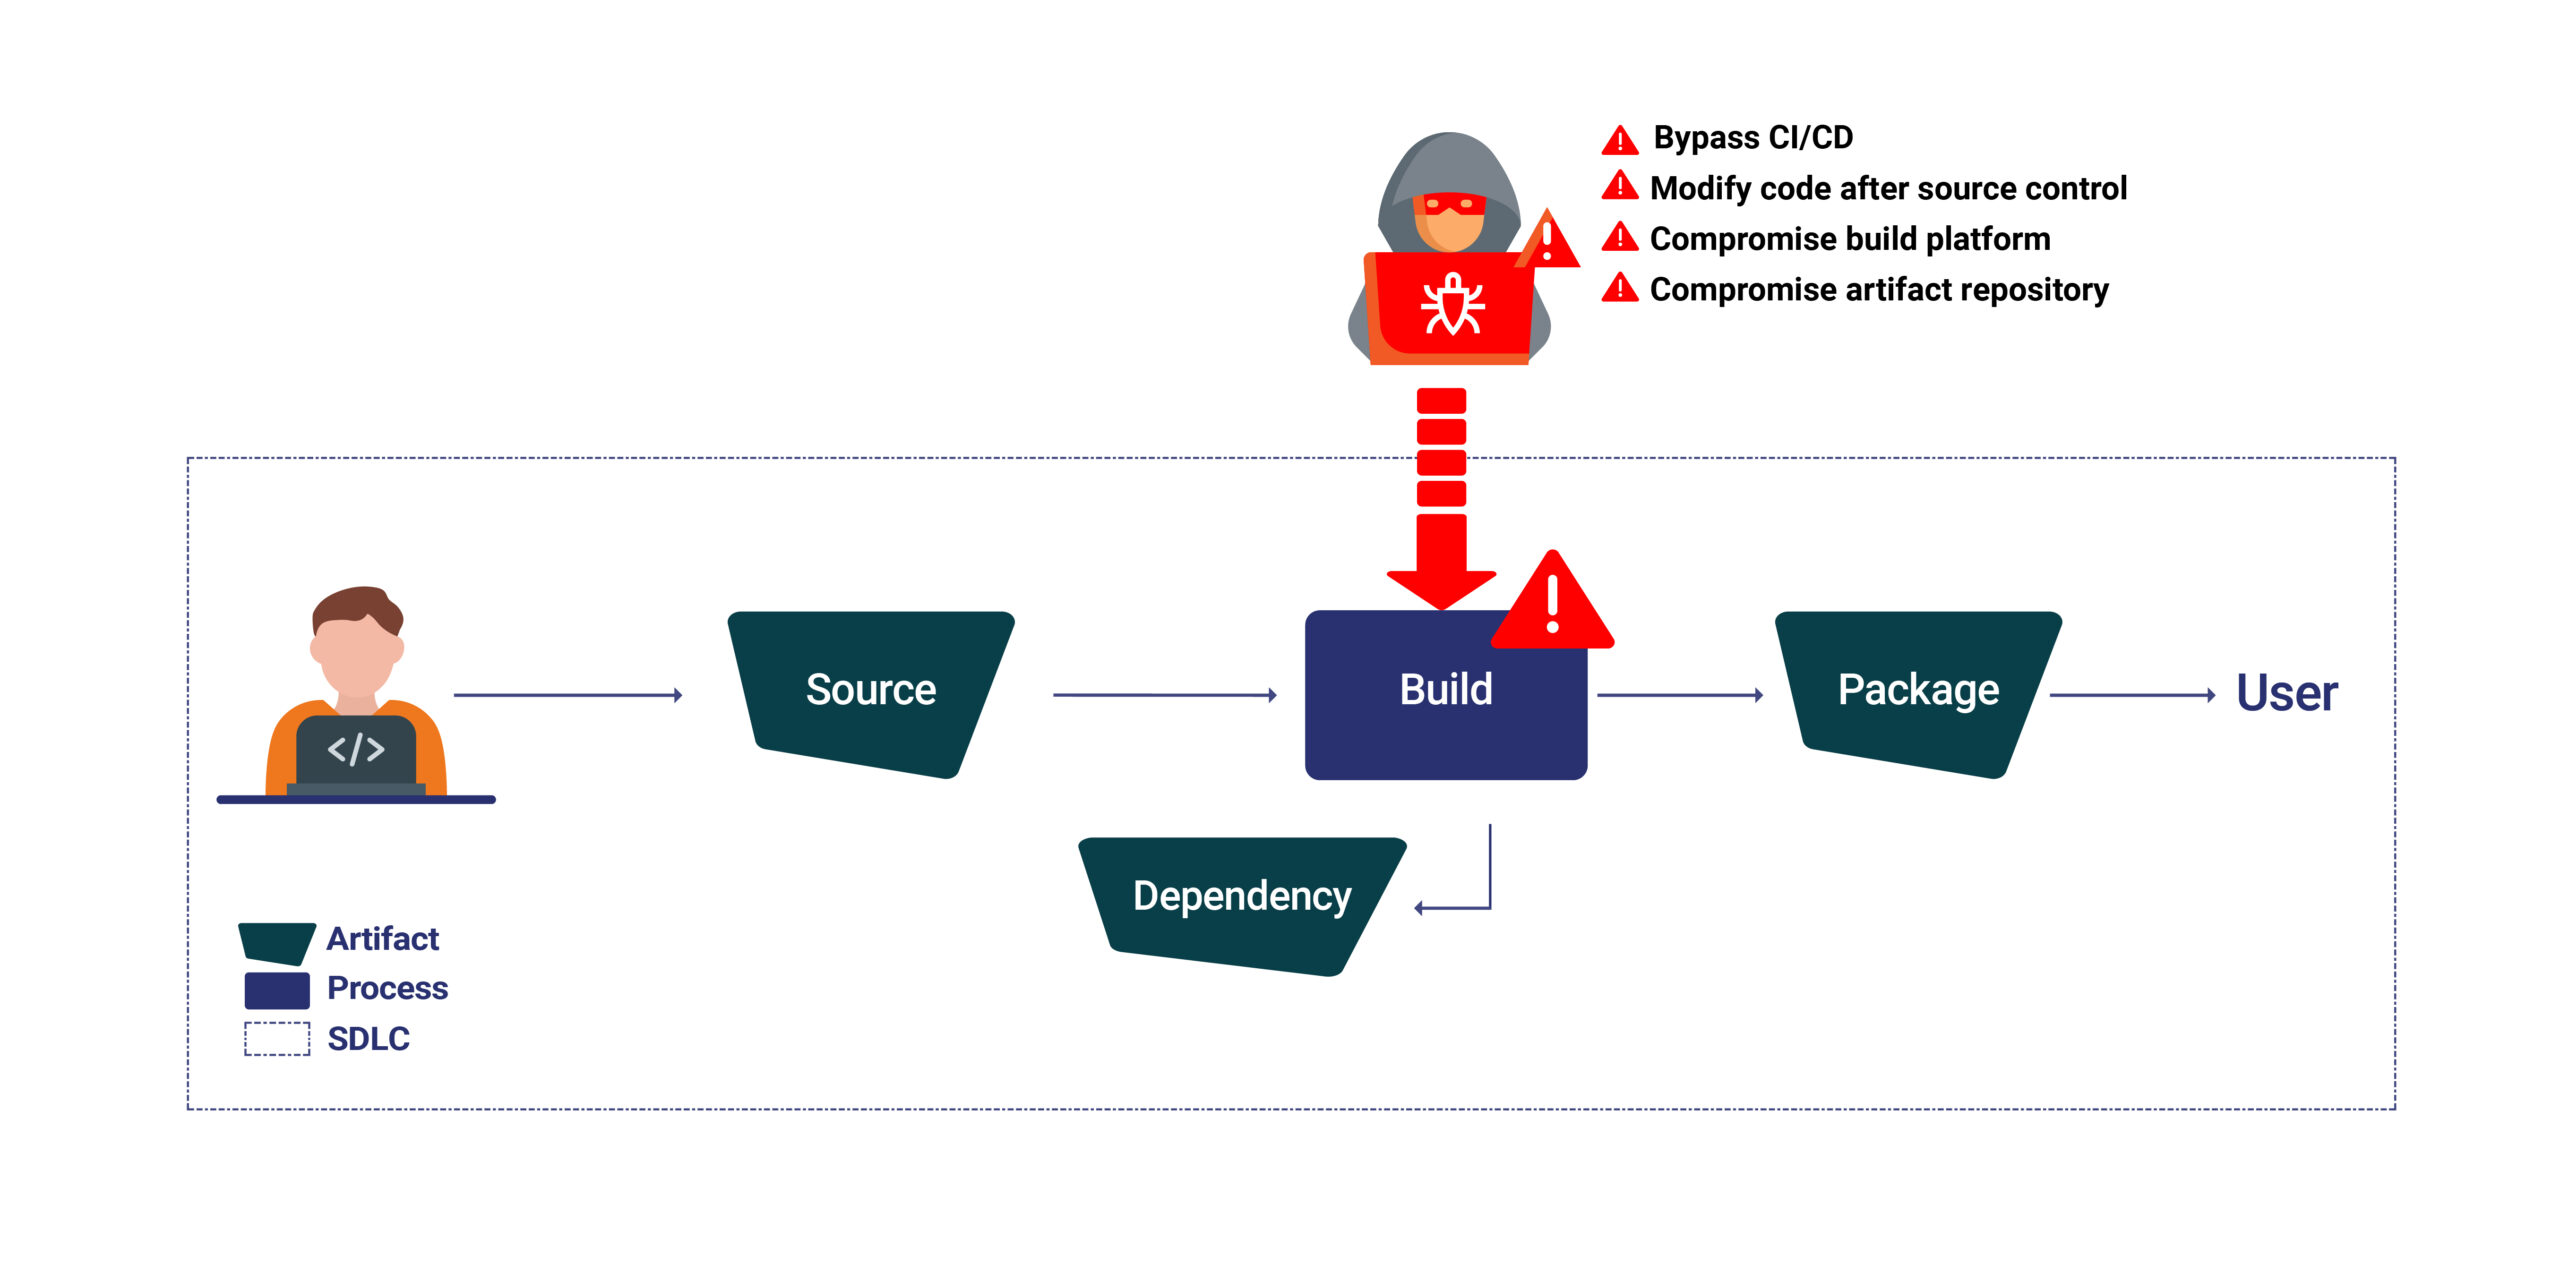
Müasir proqram təminatının hazırlanmasının mürəkkəb şəbəkəsində, qurma mərhələsi mənbə kodunun icra edilə bilən proqram təminatına çevrildiyi vacib bir nöqtədir. Bu mərhələ yalnız kompilyasiya ilə deyil, həm də son məhsulun təhlükəsizliyini və bütövlüyünü təmin etməklə bağlıdır. Bu mərhələdə qarşılaşılan ümumi təhdidləri tanımaq, etibarlılığı qorumaq üçün vacibdir. software supply chain securityBu təhdidləri və onların azaldılması üçün hərtərəfli strategiyaları daha dərindən araşdırmaq üçün ətraflı məlumat əldə etməyi düşünün.Quraşdırma Mərhələsində Proqram Təminatı Zəncirinin Təhdidləri.
yan CI/CD PipelinesTəhlükəsizlik tədbirlərindən yayınmaq CI/CD proseslər, təcavüzkarlara vacib təhlükəsizlik yoxlamalarını keçərək zərərli kodu birbaşa quruluşa daxil etməyə imkan verir.
Kod Post-Mənbə Nəzarətinin Dəyişdirilməsi: Mənbə kodunda dəyişikliklər edildikdən sonra commitMənbə nəzarətinə keçid icazəsiz dəyişikliklərə səbəb ola bilər və proqram təminatının bütövlüyünü poza bilər.
Tikinti Prosesini Güzəştə GətirməkQurma prosesində birbaşa manipulyasiya zərərli kodun daxil edilməsinə, qurmanın mənşəyinin dəyişdirilməsinə və ya prosesin tamamilə pozulmasına səbəb ola bilər.
Güzəştə gedən artefakt depoları: Artefakt depolarına icazəsiz giriş və ya manipulyasiya yerləşdirmə prosesini poza və təchizat zəncirinə pozulmuş proqram təminatını daxil edə bilər.
Zəhərli Pipeline İcra (FQV): Daha Dərin Təhdid
Zəhərli Pipeline İcra (PPE) zəifliyi hücum edənlər ya qurma prosesini dəyişdirərək, ya da manipulyasiya etdikdə özünü göstərir CI/CD pipeline birbaşa konfiqurasiya (Birbaşa FQV və ya D-FQV) və ya faylları dəyişdirməklə pipeline istinadlar (Dolayı Fərdi Mühafizə Vasitələri və ya I-Fərdi Mühafizə Vasitələri). Bu cür hücumlar proqram təminatının bütövlüyünü ciddi şəkildə poza bilər və bu da erkən aşkarlama və qoruma mexanizmlərini vacib edir.
Fərdi Mühafizə Variantlarını Anlamaq
Birbaşa Fərdi Mühafizə Vasitəsi (D-Fərdi Mühafizə Vasitəsi) təcavüzkarlar CI konfiqurasiya faylını quruluş mühitində zərərli əmrləri işə salmaq üçün dəyişdirdikdə baş verir və bu da onları keçərək baş verir. standard təhlükəsizlik protokolları.
Dolayı Fərdi Mühafizə Vasitələri (FMV) xarici fayllarda dəyişikliklər etməklə açılır pipeline skriptlər kimi konfiqurasiyalar, hücum edənlərin zərərli kodu dolayı yolla daxil etməsinə imkan verir.
Quruluş mərhələsində bu təhdidlərə və zəifliklərə qarşı durmaq üçün NIST kimi orqanlar tərəfindən müəyyən edilmiş düzgün istifadə edilmiş bir çərçivə və ən yaxşı təcrübələrə uyğunluq tətbiq edilməlidir. Yuxarıda göstərilənlərin hamısı tətbiq və uyğunluq vasitəsilə təkmilləşdirilə bilər. NIST-in Təhlükəsiz Proqram Təminatı İnkişaf Çərçivəsi (SSDF)), digər resurslarla yanaşı, duruşunuzu aşağıdakı yollarla yaxşılaşdırın.
əsas Build Security Ən yaxşı təcrübələr:
Təhlükəsiz Kodlaşdırma: İnkişaf prosesində ən yaxşı kodlaşdırma təhlükəsizlik təcrübələrini tətbiq edin. Quraşdırma prosesində mümkün qədər faydalı ola biləcək statik kod təhlili vasitələrindən istifadə edərək potensial zəiflikləri müəyyən edin.
Proqram Təminatı Tərkibi Təhlili (SCA): İnteqrasiya edin SCA alətləri ilə CI/CD pipeline proqram təminatında istifadə edilən, məlum zəifliklərə malik açıq mənbəli asılılıqları aşkar etmək və cari məlumatları saxlamaq Proqram Təminatı Materialları Bəyannaməsi (SBOM).
Təhlükəsiz Tikinti Mühiti: Quraşdırma serverlərinə və depolarına icazəsiz giriş nöqtələrini məhdudlaşdıra biləcək ən güclü giriş nəzarətlərindən istifadə edin.
Davamlı monitorinq vasitələri mahiyyət etibarilə, bu, tikinti mühitində baş verən hər hansı şübhəli fəaliyyətin aşkarlanmasına işarə edərdi. Bu, təsdiqlənəcək və təhlükəsiz şəkildə aşağıya ötürüləcək pipeline rəqəmsal imza ilə imzalanmaqla. Artefaktın yerləşdirilməzdən əvvəl orijinallığını təmin etmək üçün müxtəlif yoxlama mexanizmləri yaradılmalıdır.
Güc Build Attestations
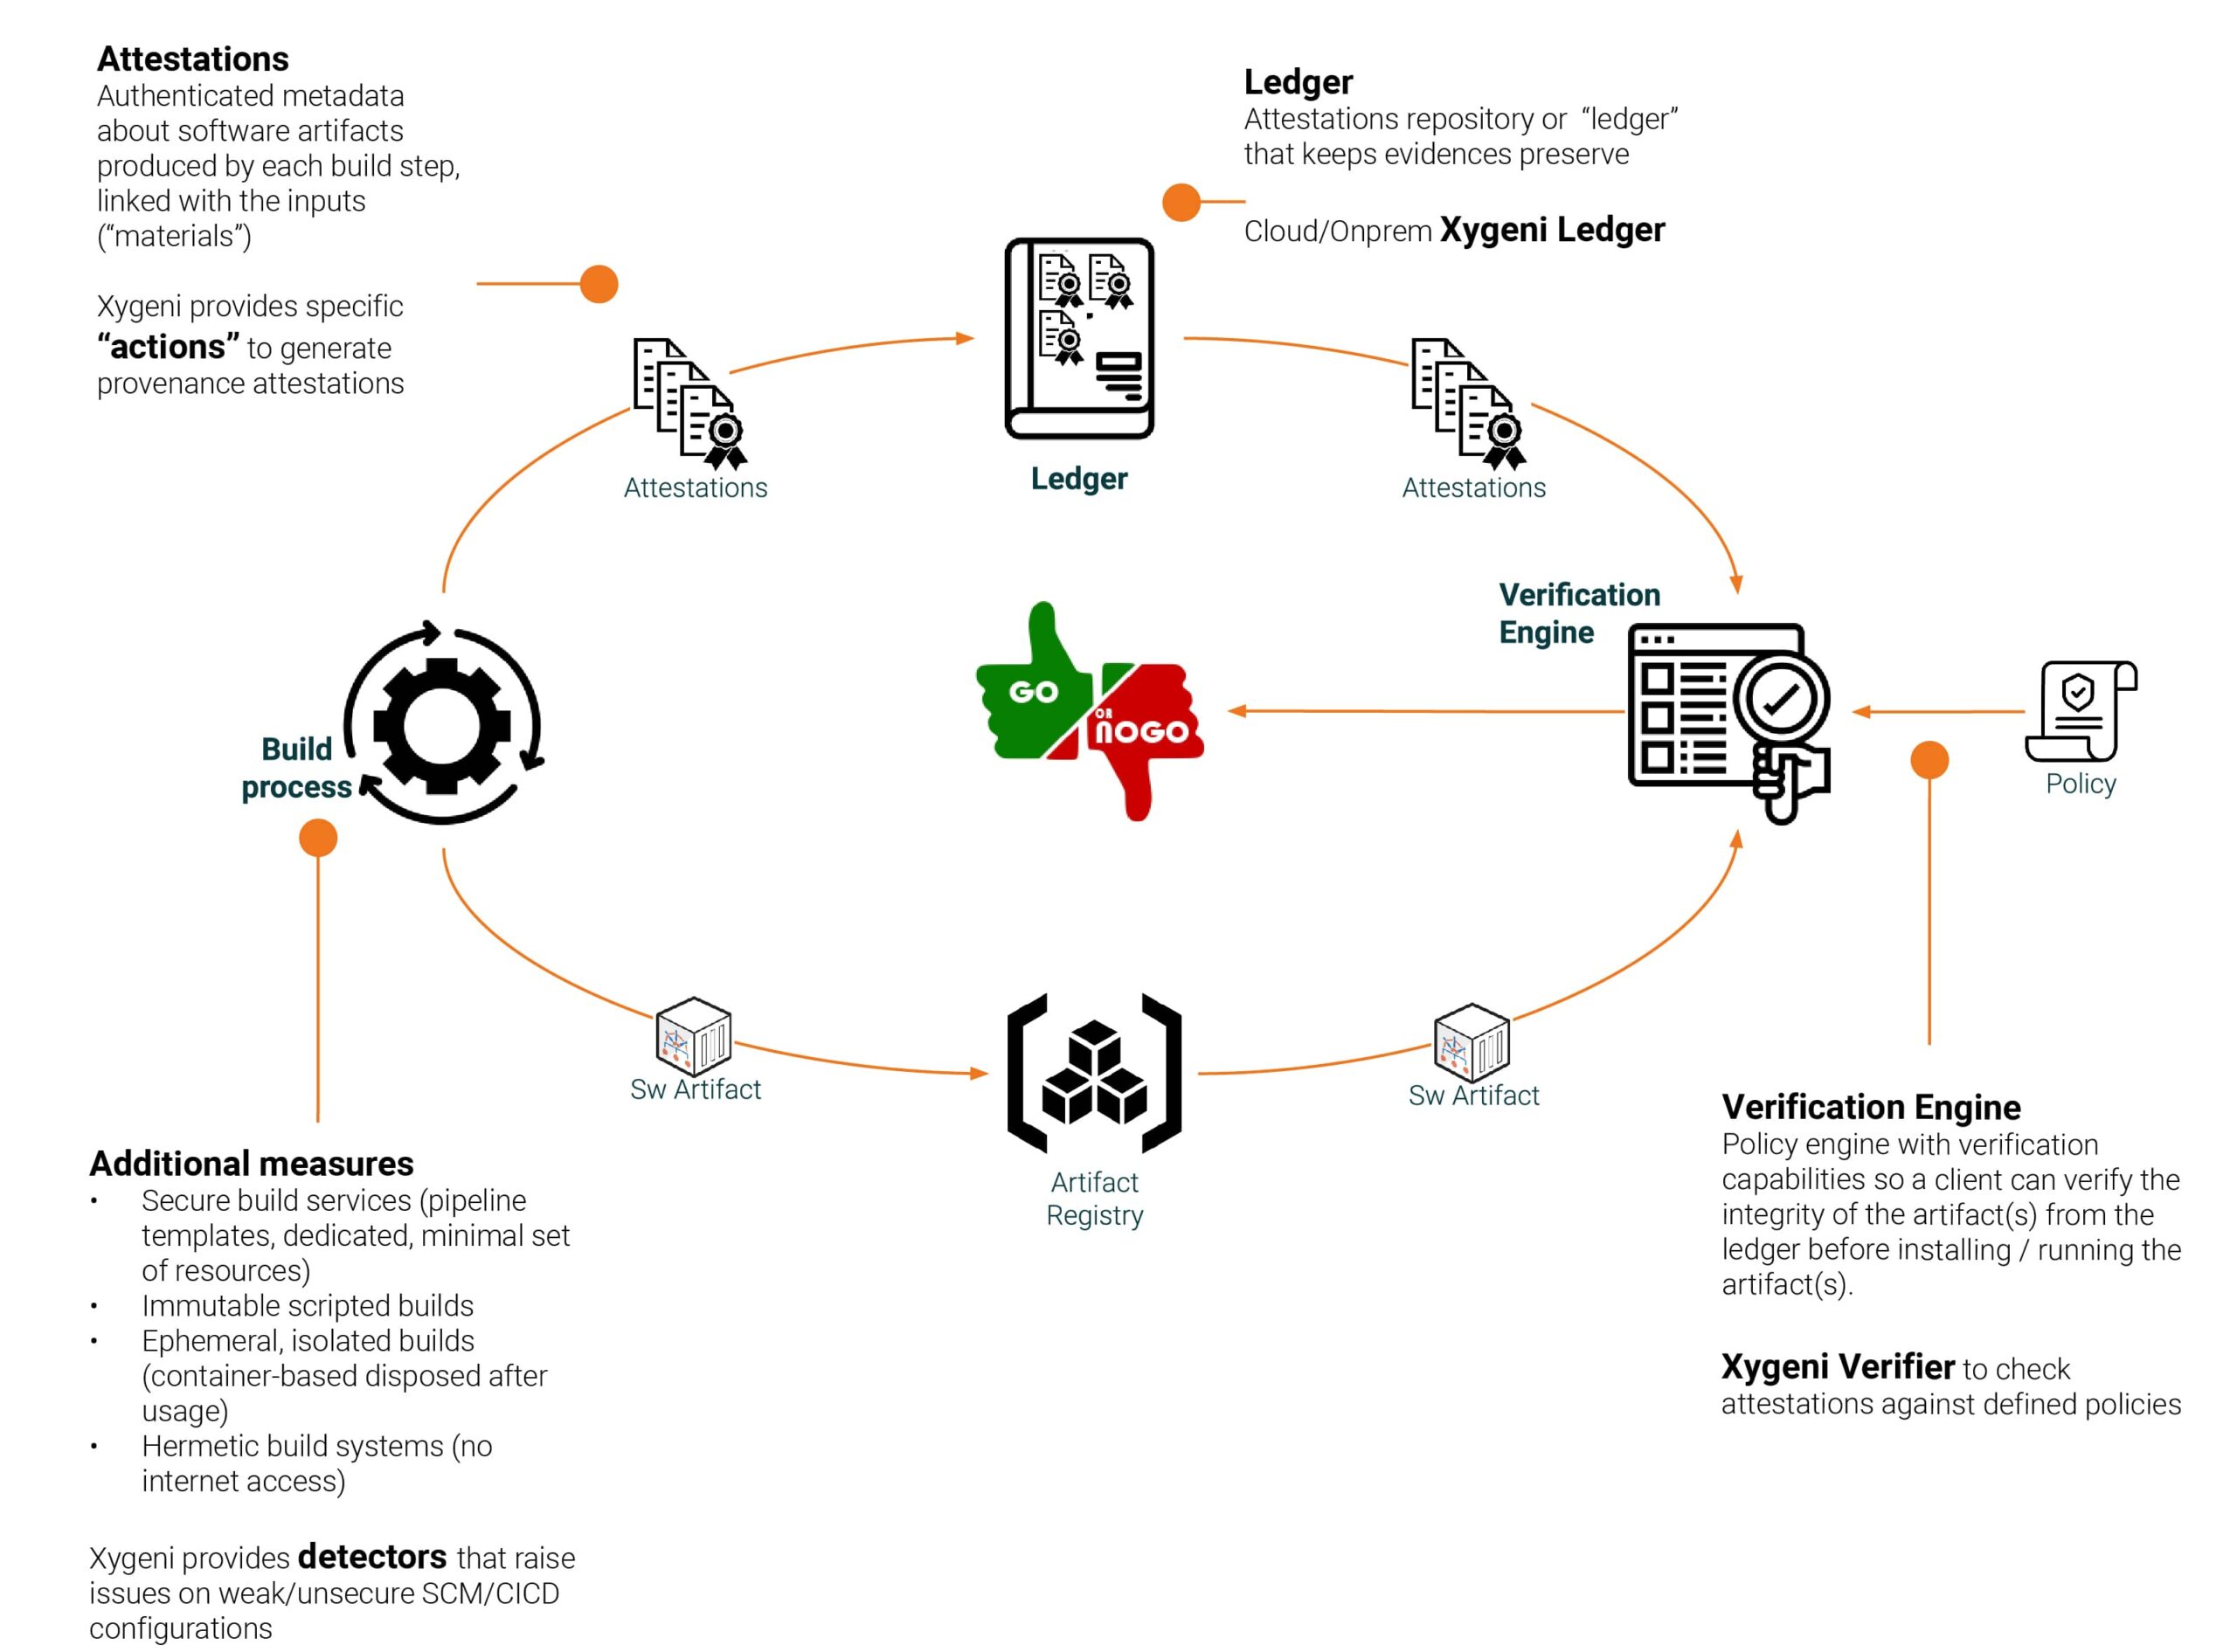
Təhlükəsiz kodlaşdırma və təhlükəsiz qurma mühitləri kimi yaxşı təcrübələr çox vacibdir, lakin Xygeni Build Security Həll yolu, onlar məhz bunu edirlər. Həll yolumuz iş axınlarınızla inteqrasiya olunaraq hərtərəfli bir yol təqdim edir build security bura təsdiqetmə səlahiyyəti də daxildir.
Quruluş təsdiqini quruluşun orijinallığını və bütövlüyünü təmin edən imzalanmış sənəd kimi düşünün. Quruluş təsdiqi məhz budur - quruluş prosesinin təfərrüatlarını sənədləşdirən kriptoqrafik imzalanmış metaməlumatlar toplusu. Bunlar quruluş prosesinin qoruyucularıdır və aşağıdakılardan irəli gələn bir çox üstünlüklərə malikdir.
Təkmilləşdirilmiş şəffaflıq: Tikinti Təsdiqi, Tikintinin qurulmasında istifadə olunan tikinti mühitinə, alətlərə, konfiqurasiyalara və asılılıqlara aydın şəkildə baxmaqla inamın olmasını təmin edir. Belə şəffaf mühit etimada və bəlkə də əməkdaşlığa təkan verəcək.
Doğrulama Bütün müddət ərzində Pipeline: Attestasiyalar bütün mərhələlər üçün təmin edir CI/CD pipeline, mənbə kodundan son qurulmuş əsərlərə qədər orijinallığı yoxlanıla bilər. Tikinti prosesində heç bir icazəsiz dəyişiklik baş vermədiyini yoxlayır.
Monitorinq və Audit üçün Daha Güclü Təməl: Təsdiqləmələr daxilindəki ətraflı məlumatlar, inkişaf həyat dövrü ərzində davamlı təhlükəsizlik təhlili üçün təməl yaradır və azaldılmalı olan hər hansı mümkün zəifliyi proaktiv şəkildə aşkar etməyə imkan verir.
Necə Xygeni Build Security Leverages Attestasiyaları
Bu, burada Build Security Həll konsepsiyasını götürür Build Attestations Avtomatlaşdırmanın tətbiqi ilə bir addım irəliləyir və Xygeni daha geniş bir yanaşma ilə daha bir nəhəng addım atır.
Sertifikatlaşdırma Yaratma Avtomatlaşdırılması: Xygeni, attestasiya generasiyasının avtomatlaşdırılmasının vacib olduğu bir sistemdir və əl ilə müdaxiləyə ehtiyac olmadan və bütün quruluşlarda ardıcıl attestasiya təmin edən şəkildə saxtakarlığa yol verməyən attestasiyalar yaradır.
Təhlükəsiz Sübut Toplanması və Saxlanması:Xygeni, sübutların toplanması və saxlanması üçün təhlükəsizlik təklif edir. O, sübutları tikinti prosesinin hər bir küncündən böyük diqqətlə toplayır. O, kolleksiyanı təhlükəsiz saxlama infrastrukturumuzda saxlayır və təsdiqin bütövlüyünə zəmanət verir.
Dənəvər Doğrulama Nəzarətləri: Həll yolumuz monoton şəkildə davam edən yoxlamanı idarə edir. O, bir sıra konfiqurasiya edilə bilən siyasətlər təqdim edir; yoxlamalar prosesə daxil edilə və ya buraxıla bilər və sonuncunu ehtiyaclara uyğunlaşdırır.
Dərin Real Zamanlı Təhdid Aşkarlanması: Xygeni-dən gələn geniş hesabat xüsusiyyətləri dəsti sadə keçid/uğursuzluq bildirişlərindən daha genişdir. Sistemimiz potensial zəiflikləri əvvəlcədən bilmək və düzəltmək üçün qurma prosesinizdə praktik məlumatlar təqdim edir.
Xygeni Üstünlüyü: Etibar edə biləcəyiniz üstünlüklər
Tələsərək Xygeni Build Security, siz çoxsaylı üstünlüklər əldə edirsiniz:
Təkmilləşdirilmiş Etibar və Şəffaflıq: Tikinti sertifikatı bütün maraqlı tərəflərə tikinti prosesi haqqında aydın bir təsəvvürün verilməsini təmin edir və bu müddətdə etibar və əməkdaşlıq artır.
Səhvlər və Zəifliklər Riskinin Minimumlaşdırılması: Avtomatlaşdırılmış sertifikatlaşdırmanın yaradılması və yoxlanılması səhv və həssaslıq riskini insan tərəfindən mümkün olan minimuma endirir və bununla da tikinti boyunca davamlı olaraq təhlükəsizliyi təmin edir pipeline.
Təkmilləşdirilmiş Proqram Təminatı Keyfiyyəti: Daha yüksək keyfiyyətli və daha təhlükəsiz proqram məhsulları təqdim edə biləcəyinizdən əmin olmaq üçün zənginləşdirilmiş təhdid kəşfiyyatı və dərin məlumatlar əldə edin.