






Səkkiz ay. Dörd böyük hadisə. Bir nümunə: proqram təminatı təchizat zəncirinə yeni bir düşmən deyil, yeni bir silah gəldi. 2025-ci ilin sentyabrı ilə 2026-cı ilin mayı arasında özünü çoxaldan qurd, millət-dövlət aktyoru, təqlid kampaniyası və ələ keçirilmiş süni intellekt modeli hər biri öz yolunu tapdı. pipelinemilyonlarla tərtibatçının hər gün etibar etdiyi şey. Bu, kibertəhlükəsizlik təhdidlərinin yeni formasıdır: daha sürətli, daha çətin görülə bilən və inkişaf qruplarının kod göndərmək üçün istifadə etdiyi eyni süni intellekt tərəfindən getdikcə daha güclü.
Əgər kibertəhlükəsizlik təhdidləri ilə bağlı zehni modeliniz hələ də fişinq e-poçtları və yamaqlanmamış serverlərlə başlayır və bitirsə, aşağıdakı məlumatlar onu yeniləyəcək.
Kibertəhlükəsizlik Təhdidlərinin Yeni Forması
İllərdir ki, kibertəhlükəsizlik təhdidləri oğurlanmış etimadnamələr, səhv konfiqurasiya edilmiş serverlər və sosial mühəndislik demək idi. Bu risklər aradan qalxmayıb: 2022-ci ildə təsdiqlənmiş məlumat sızmalarının 81%-i etimadnamələrin pozulması ilə bağlı olub. Lakin söhbətin mərkəzinə yeni bir kateqoriya keçib: süni intellekt təhdidləri. İnkişaf qrupları indi süni intellekt kodlaşdırma köməkçilərinə, agent köməkçilərinə və Model Kontekst Protokolu (MCP) serverlər proqram təminatını daha sürətli qurmaq üçün istifadə olunur və bunların hər biri artıq hədəfə çevrilib. Tədqiqatlar göstərir ki, süni intellekt tərəfindən yaradılan kodun təxminən 40%-də təhlükəsizlik zəiflikləri var, bu da süni intellekt vəd edən sürətin kod bazasına birbaşa daxil olan süni intellekt təhlükəsizlik risklərində mütənasib artımla birlikdə gəldiyini göstərir.
Səkkiz Ay, Dörd Hadisə: Süni İntellekt Təhdidləri Necə Artdı
Süni intellekt təhdidlərinin sürətləndiyinin ən açıq sübutu proqnoz deyil; bu, bir artıq baş verənlərin xronologiyası:
- Sentyabr 2025, Şai-Hulud: ilk öz-özünə yayılan npm qurdu, inkişaf etdiricilərin özlərini çatdırılma mexanizminə çevirir.
- Mart 2026, axios: Həftədə təxminən 100 milyon dəfə yüklənmiş paketin içərisində gizlənmiş milli dövlət zərərli proqramı.
- Aprel 2026, SAP npm: texnikanın miqyasını göstərən eyni qurd naxışının daha kiçik miqyaslı təkrarı.
- May 2026, Claude Opus → PromptMink: hücum vektoru kimi süni intellekt özü çıxış edən, muxtar agentin içərisinə zərərli proqram yerləşdirmək üçün silahlanmış böyük bir dil modeli.
Hər bir hadisə əvvəlki hadisəni təkrar istifadə edib miqyaslandırıb. 2026-cı ildə süni intellekt təhdidlərinin əsas xüsusiyyəti budur: onlar ənənəvi kibertəhlükəsizlik təhdidlərindən daha sürətli şəkildə əmələ gəlir, çünki tərtibatçıların göndərməsinə kömək edən eyni avtomatlaşdırma hücumçuların yayılmasına da kömək edir.
Niyə Ənənəvi Alətlər Bu Süni İntellekt Risklərini Görə Bilmir
Ənənəvi AppSec alətləri depoda dayanır və modelin nə olduğunu bilmir. Ənənəvi son nöqtə alətləri əməliyyat sistemini izləyir və paketləri, MCP serverlərini və ya süni intellekt köməkçilərini başa düşmür. İkisi arasındakı bu boşluq, süni intellekt risklərinin zərər dəyənə qədər aşkarlanmadan düşdüyü yerdir.
İki rəqəm riski konkretləşdirir: süni intellekt hədəfli etimadnamə oğurluğu 2025-ci ilin 4-cü rübü ilə 2026-cı ilin 1-ci rübü arasında 376% artıb və tək bir zərərli MCP körpüsü (CVE-2025-6514) aşkarlanmadan əvvəl 437,000 dəfə yüklənib və bu da klientdə uzaqdan kodun icrasına imkan verib. İctimai MCP serverləri də standart olaraq təhlükəsiz deyil: 5.5%-i alət zəhərlənməsi qüsurlarına, 43%-i isə geliştiricinin öz alətlərini təşkilatın üzləşə biləcəyi daha ciddi kibertəhlükəsizlik təhdidlərindən birinə çevirəcək qədər ciddi əmr yeritmə qüsurlarına malikdir.
Proqram Təminatı Zənciri Hələ də Kibertəhlükəsizlik Təhdidlərinin Ən Böyük Mənbəyidir
Süni intellekt bu problemi icad etməyib, onu genişləndirib. Proqram təminatı təchizat zənciri artıq kibertəhlükəsizlik təhdidləri üçün ən çox istismar edilən giriş nöqtəsi idi və rəqəmlər bunu təsdiqləyir. 2019-cu ildən bəri 778,500-dən çox zərərli açıq mənbəli paket müəyyən edilib və bu rəqəm bir ildə 156% artaraq 512,847 paketə çatıb. ENISA müəyyən edib ki, təchizat zəncirinə hücumların 60%-i müştərinin təchizatçıya olan etibarından istifadə edib və bəzi hesablamalara görə, proqram təminatı təchizat zəncirinə hazırda təxminən hər 48 saatda bir hücum baş verir. Təchizat zəncirinə hücumlar 2019-2022-ci illər arasında 742% artıb, proqnozlara görə, təşkilatların 45%-i 2025-ci ilə qədər təsirlənəcək və illik xərclər 2031-ci ilə qədər 138 milyard dollara çatacaq; təkcə bu il proqram təminatı təchizat zəncirinə hücumların dəyəri 60 milyard dollar olaraq qiymətləndirilir.
Eyni asılılıq və pipeline Bu klassik kibertəhlükəsizlik təhdidlərini yaradan zəif cəhətlər indi süni intellekt risklərini də daşıyır: pozulmuş paket, səhv konfiqurasiya edilmiş GitHub Action və ya açılmamış CI/CD addım, insan inkişaf etdiricisi qədər asanlıqla bir süni intellekt agentini hədəfə ala bilər.
Kod bazasından kənarda daha geniş süni intellekt təhlükəsizlik riskləri
Hər bir süni intellekt riski kod faylının içərisində yaşamır. Süni intellekt təhlükəsizlik risklərinin daha dolğun xəritəsi süni intellekt aktivinin bütün həyat dövrünü əhatə edir: sürətli inyeksiya və sistemdən sızma, həddindən artıq icazə verilən süni intellekt konfiqurasiyaları vasitəsilə aşkar edilən həssas məlumatlar, zəhərlənmiş vektorlar və yerləşdirmələr, sənədlərin və qayda fayllarının içərisində gizlədilmiş zərərli təlimatlar, təhlükəsiz olmayan MCP konfiqurasiyaları və etibarsız serverlər, həssas və ya səliqəsiz süni intellekt asılılıqları və süni intellekt agentinin konfiqurasiya edildiyi sərhədlərdən kənara çıxdığı həddindən artıq agentlik.
Bu kateqoriyalar birbaşa xəritəyə daxil edilir LLM tətbiqləri üçün OWASP-ın Top 10-luğuKi, Agentlik tətbiqləri üçün OWASP-ın Top 10-luğuVə OWASP MCP Top 10, üç çərçivə tez bir zamanda sənayedə süni intellekt təhlükəsizlik riskləri üçün ortaq lüğətə çevrilir.
Kibertəhlükəsizlik Təhdidlərinə Məruz Qalmanın Azaldılması: Əslində Nə İşləyir
Məlumatlar kibertəhlükəsizlik təhdidlərinə qarşı davamlı olaraq işləyən iki şeyə işarə edir: əsas gigiyena və erkən aşkarlama. Kiberhücumların 98%-i əsas təhlükəsizlik gigiyenası ilə qarşısı alınır, lakin məlumat sızmalarının 34%-i hələ də daxili təhdidlərdən qaynaqlanır və tətbiqlərin 60%-i hələ də birinci tərəf kodlarında zəifliklər ehtiva edir. GitHub özü də bundan sığortalanmayıb: GitHub-ın konsepsiya sübutu istismar depolarının 1.9%-i özləri zərərli proqram təminatıdır və məlumatları ifraz etmək və ya onlara etibar edən tədqiqatçılara zərərli proqram təminatı yerləşdirmək üçün yaradılmışdır.
Xüsusilə süni intellekt riskləri üçün, düzəliş həyat dövrünün əvvəlində edilməlidir:
- IDE daxilində təsdiqləyin. Süni intellekt tərəfindən yaradılan kodda təhlükəli nümunələri heç bir nöqtəyə çatmadan tutmaq pipeline yeni süni intellekt təhlükəsizlik risklərinin ən böyük mənbəyini bağlayır.
- İmza mövcud olmamışdan əvvəl zərərli proqramı aşkar edin. Reputasiyaya əsaslanan alətlər tərifinə görə sıfır günlük paketləri əldən verir, bu da Shai-Hulud, axios və SAP npm-də istismar edilən boşluqdur.
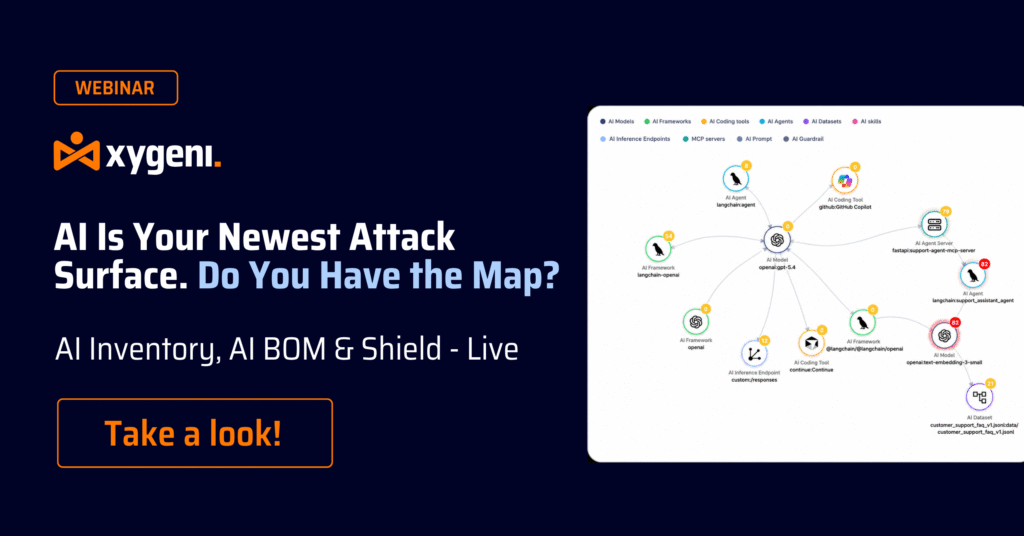
- Hər bir süni intellekt aktivini inventarlaşdırın. Modellər, məlumat dəstləri, agentlər və MCP serverləri, komandanın işlədiyini bilmədiyi bir şey vasitəsilə idarə oluna və ya hücum edilə bilməz.
Xygeni bu kibertəhlükəsizlik təhdidlərini necə həll edir
Xygenie Süni intellekt təhdidlərini sonradan ortaya çıxan ayrı bir problem deyil, tətbiq təhlükəsizliyinin birinci dərəcəli hissəsi kimi qəbul edir. DevAI, geliştiricinin IDE daxilində real vaxt rejimində təhlükəsizlik doğrulamasını tətbiq edir və süni intellekt tərəfindən yaradılan kodda təhlükəsiz olmayan nümunələri göndərməzdən əvvəl qeyd edir. Zərərli Proqramın Erkən Xəbərdarlığı (MEW) cİmza mövcud olmazdan əvvəl zərərli paketləri tutmaq üçün NPM, PyPI və Maven-i daim skan edir və Shai-Hulud, axios və SAP npm-in arxasındakı dəqiq təchizat zənciri modelini araşdırır. AI Security, bütün AI aktivlərini aşkarlayır. SDLC, onu yuxarıdakı OWASP çərçivələri ilə müqayisə edir və Shield Təhlükəli olmayan bir model, agent və ya MCP serverinin işə salınmasına icazə verilməzdən əvvəl siyasəti son nöqtədə tətbiq edir.
2026-cı ildə süni intellekt risklərini yaxşı idarə edən təşkilatlar ən çox alətdən istifadə edən təşkilatlar deyil. Onlar idarə etdikləri hər bir süni intellekt aktivini görə bilən, təhlükəli olanı işə düşməzdən əvvəl dayandıran və bu məlumatı artıq sahib olduqları alətlərə tətbiq edən təşkilatlardır.

FAQ
2026-cı ildə ən böyük kibertəhlükəsizlik təhdidləri hansılardır?
Təchizat zənciri hücumları həcm və xərc baxımından ən böyük kateqoriya olaraq qalır və bu il təxminən 60 milyard dollar ziyan dəyib və təxminən hər 48 saatda bir hücum baş verib. Bunlarla yanaşı, süni intellekt təhdidləri sürətlə böyüyən bir kateqoriya kimi ortaya çıxıb: süni intellekt hədəflənmiş etimadnamə oğurluğu bir rübdə 376% artıb və Shai-Hulud, axios və PromptMink kimi hadisələr hücum edənlərin süni intellektdən həm hədəf, həm də çatdırılma mexanizmi kimi fəal şəkildə istifadə etdiyini göstərir.
Süni intellekt tərəfindən yaradılan kod təhlükəsizlik riski daşıyırmı?
Bəli. Tədqiqatlar göstərir ki, süni intellekt tərəfindən yaradılan kodun təxminən 40%-də təhlükəsizlik zəiflikləri var. Bu, kod birləşməzdən əvvəl geliştiricinin IDE-sində real vaxt rejimində doğrulamanı mənbədə süni intellekt təhlükəsizlik risklərini azaltmağın ən təsirli yollarından birinə çevirir.
MEW nədir və süni intellekt təhdidlərini necə aradan qaldırır?
Zərərli Proqram Erkən Xəbərdarlığı (MEW), Xygeni-nin NPM, PyPI və Maven üçün davamlı tarama sistemidir. İmza mövcud olmazdan əvvəl zərərli paketləri tutmaq üçün hazırlanmışdır ki, bu da vacibdir, çünki nüfuza əsaslanan alətlər yalnız artıq müəyyən edilmişləri tutur və son süni intellekt təhdidlərinin və təchizat zənciri qurdlarının arxasındakı dəqiq sıfır günlük modeldən məhrumdur.
MCP serverləri süni intellekt risklərinin əsl mənbəyidirmi?
Bəli. İctimai MCP serverləri təbiətdə ölçülə bilən süni intellekt təhlükəsizlik riskləri göstərir: 5.5%-də alət zəhərlənməsi qüsurları, 43%-də isə əmr inyeksiyası qüsurları var və təkcə bir zədələnmiş MCP körpüsü aşkarlanmadan əvvəl 437,000 dəfə yüklənib.
