






DevOps alətlərinin sürətlə inkişaf edən dünyasında sürət və səmərəlilik çox vacibdir. Lakin, DevOps təhlükəsizlik alətlərinin düzgün şəkildə təmin edilməməsi bütün inkişaf prosesi ciddi risklərlə üzləşə bilər. DevOps və təhlükəsizliyə diqqət yetirərək komandalar alətlərinin və iş axınlarının etibarlı və qorunan qalmasını təmin edirlər. Bundan əlavə, təşkilatlar qabaqcıl DevSecOps təhlükəsizlik alətlərini tətbiq etdikcə, bu alətlərin konfiqurasiyası və monitorinqi daha da vacib hala gəlir. Bu alətlər yalnız əsasını təşkil etmir Davamlı İnteqrasiya (İİ) və Davamlı Çatdırılma (İÇ) həm də inkişafı qoruyur pipeline zəifliklərdən.
DevOps və Təhlükəsizlikdə Filial Mühafizəsi: Kod Bazasının Təhlükəsizliyi
DevOps və təhlükəsizliyi gücləndirməyin ən təsirli yollarından biri filial qorunmasını tətbiq etməkdir. Bu xüsusiyyət kritik filialları icazəsiz və ya zərərli dəyişikliklərdən qoruyur. Məsələn, filial qorunmasını tətbiq etmək, hücum edənlərin kod bazanıza zəifliklər daxil etməsinin qarşısını alır. Bu qorunması artırmaq üçün:
- Kod Rəylərini Tətbiq EdinZəiflikləri aşkar etmək və kodlaşdırmanı davam etdirmək üçün hər dəyişiklik üçün ciddi yoxlamalar tələb olunur standards.
- Güc itələmələrinin qarşısını alınBlok qüvvəsi qorumağa çalışır commit tarixçəni qeyd edin və dəyişikliklərin aydın, izlənilə bilən qeydini aparın.
- Avtomatlaşdırılmış Təhlükəsizlik Yoxlamaları əlavə edinTəhlükəsizlik skanlarını inteqrasiya edin pull requests birləşmədən əvvəl riskləri müəyyən etmək.
Özünüzü Qorumaq üçün Ən Yaxşı Bələdçi CI/CD Pipeline
Təhlükəsizlik risklərini müəyyən etmək, qarşısını almaq və onlara cavab vermək üzrə ekspert bələdçimizlə hücumçulardan öndə olun CI/CD pipelines!
DevOps Təhlükəsizlik Alətlərinin CI Alət Genişləndirilməsində Rolü
DevOps təhlükəsizlik alətlərinin çevikliyi, məsələn Jenkins və GitLab, plaginlər vasitəsilə genişləndirilə bilməsindədir. Bununla belə, bu genişləndirilə bilmə, plaginlər köhnəlmiş və ya zəif saxlanılırsa, sistemləri risklərə məruz qoya bilər. Məsələn, həll olunmamış zəiflikləri olan plagin, təcavüzkarların sizin sisteminizə daxil olmasına imkan verə bilər. pipeline və ya zərərli kod daxil edin.
Yoxlanmamış Pluginlərin Riskləri:
- Köhnəlmiş AlətlərVaxtında yeniləmələri olmayan plaginlər vacib təhlükəsizlik yamalarını əldən verə bilər.
- Zəif Təhlükəsizlik QiymətləndirmələriBəzi plaginlərdə inteqrasiyadan əvvəl müvafiq təhlükəsizlik yoxlamaları olmur.
- Uyğunsuzluq ProblemləriƏsas sistemlə uyğun olmayan plaginlər zəifliklərə səbəb ola bilər.
- Yamaq GecikmələriYamaların tətbiqində gecikmələr hücum edənlərin istismar edə biləcəyi boşluqlar yaradır.
DevSecOps Təhlükəsizlik Alətlərinin Təhlükəsizliyi üçün Ən Yaxşı Təcrübələr
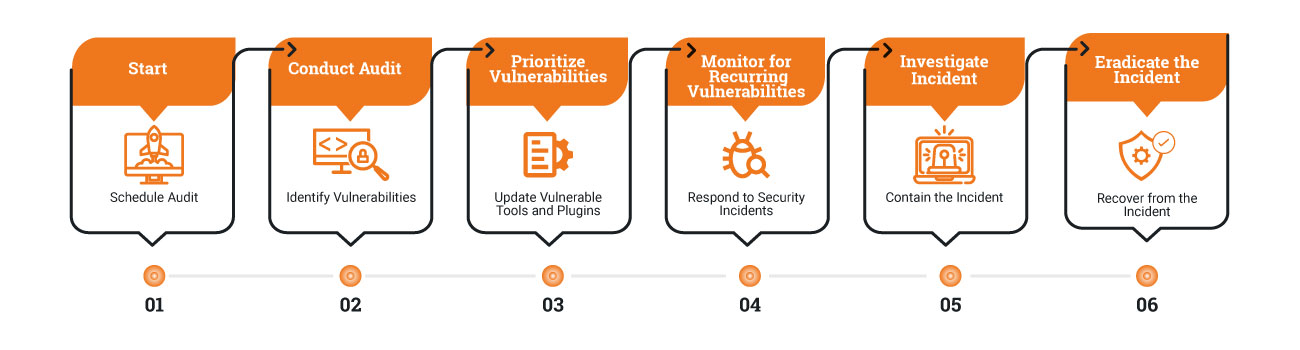
DevSecOps təhlükəsizlik alətlərinin effektiv idarə olunması proaktiv yanaşma tələb edir. Bu alətləri sisteminizə inteqrasiya edərkən CI/CD pipeline, etibarlı bir təməl qurmaq üçün bu qaydalara əməl edin:
- Etibarlı Pluginləri SeçinCəmiyyətdə güclü nüfuza malik aktiv şəkildə saxlanılan plaginlərdən istifadə edin.
- Müntəzəm Auditlər aparın: Alətlərinizi zəifliklər üçün tez-tez nəzərdən keçirin və yeniləmələri dərhal tətbiq edin.
- Təhlükəsizlik Skanlarını İnteqrasiya EdinAlətlərinizi davamlı olaraq izləmək üçün avtomatlaşdırılmış zəiflik aşkarlamasını əlavə edin.
Proaktiv Riskin Azaldılması
DevSecOps təhlükəsizlik alətlərinin çevikliyi həm güclü, həm də potensial zəiflikdir. Buna görə də, riskləri effektiv şəkildə idarə etmək üçün proaktiv addımlar atmaq vacibdir. Bunu necə edə biləcəyiniz aşağıdakılardır:
- Mütəmadi Kod Baxışları aparınƏvvəla, hər bir inkişaf mərhələsində icmalları inteqrasiya etməklə təhlükəsiz kodlaşdırmanı prioritet hala gətirin. Bundan əlavə, zəiflikləri minimuma endirmək üçün tərtibatçıların ən yaxşı təcrübələrə əməl etmələrini təmin edin.
- Avtomatlaşdırılmış Skanlamanı Tətbiq EdinBundan əlavə, proqram təminatının həyat dövrü ərzində təhlükəsizlik skanlarından istifadə edin. Bu, problemləri erkən aşkar etməyə və həll etməyə imkan verir və kritik zəifliklərin istehsalata keçmə ehtimalını azaldır.
- Filialın Mühafizəsini GücləndirinBundan əlavə, kod bazanızda icazəsiz dəyişikliklərin qarşısını alan parametrləri tətbiq edin. Bu, yalnız vacib filialları qorumaqla yanaşı, həm də inkişaf prosesində hesabatlılığı və şəffaflığı təmin edir.
- Yenilənib qalınNəhayət, məlum zəifliklər vasitəsilə istismarın qarşısını almaq üçün alətləri və plaginləri davamlı olaraq yeniləyin. Mütəmadi yeniləmələr alətlərinizin ən son təhlükəsizlik yamaları və təkmilləşdirmələri ilə təchiz olunmasını təmin edir.
Bu addımları izləməklə daha təhlükəsiz və davamlı DevOps mühiti yarada bilərsiniz. Bundan əlavə, bu tədbirlərin tətbiqi DevOps komandalarının dəyər verdiyi çevikliyi və səmərəliliyi qoruyarkən riskləri azaltmağa kömək edir.
Birgə DevOps və Təhlükəsizlik Birliyinin Qurulması
DevOps və təhlükəsizliyin təkmilləşdirilməsi davamlı öyrənmə və əməkdaşlıq tələb edir. Bu səbəbdən bilik və təcrübə mübadiləsi əvəzsiz hala gəlir. Töhfə vermək və inkişaf etmək üçün bəzi yollar:
- Mövcud təcrübələr üzərində düşününFilial qoruma parametrləriniz kifayətdirmi? DevSecOps təhlükəsizlik alətləriniz müntəzəm olaraq yenilənirmi? Təkmilləşdirmə imkanlarını müəyyən etmək üçün bu suallara cavab verin.
- Təcrübələrinizi PaylaşınDevOps icmasının kollektiv biliklərinə töhfə vermək üçün çətinliklərinizi və strategiyalarınızı həmkarlarınızla paylaşın.
- Başqaları ilə məşğul olunFikir mübadiləsi aparmaq və digər mütəxəssislərdən öyrənmək üçün forumlara və onlayn müzakirələrə qoşulun.
İcma yönümlü müzakirələri və resursları kəşf edin DevOps Söhbəti.
DevOps Təhlükəsizlik Alətlərinin Təhlükəsizliyi Davamlı Bir Səyahətdir
DevOps təhlükəsizlik alətlərinin və iş axınlarının təhlükəsizliyini təmin etmək birdəfəlik səy deyil; bu, davamlı bir prosesdir. Burada göstərilən təcrübələri tətbiq etməklə komandalar öz təhlükəsizliklərini təmin edə bilərlər. pipelinesəmərəliliyi qoruyarkən s. Bundan əlavə, DevOps icması ilə əlaqə qurmaq hər kəsə fikirlərini bölüşməyə və təhlükəsizliyi artırmağa imkan verir. standardbirlikdə.
Gəlin DevOps və təhlükəsizliyin gələcəyinin sürətli, təhlükəsiz və davamlı olmasını təmin etmək üçün birgə çalışaq. Bu səyahətə qoşulduğunuz üçün təşəkkür edirik. DevOps mühitiniz güclü və təhlükəsiz qalsın!

