






The İstismar Proqnozlaşdırma Qiymətləndirmə Sistemi (EPSS) təhlükəsizlik qruplarının zəifliklərlə necə mübarizə apardığını dəyişdirir. EPSS, yalnız ciddilik ballarına diqqət yetirmək əvəzinə, diqqəti real istismar qabiliyyətinə yönəldir və komandalara nəzəri risklərə vaxt itirmək əvəzinə, hücumçuların əslində nəyi hədəf aldığını düzəltməyə kömək edir. EPSS ballarından istifadə etməklə təşkilatlar zəifliklərin idarə edilməsi strategiyasını əhəmiyyətli dərəcədə təkmilləşdirə və yamalarını təmin edə bilərlər. yüksək risk Əvvəlki CVE-lər onlar istismar olunurlar.
Təşkilatların üzləşdiyi Hər il 20,000-dən çox yeni CVEDavam etmək demək olar ki, mümkün deyil. Təhlükəsizlik qrupları artıq həyəcan yorğunluğu ilə mübarizə aparırlar, tez-tez heç vaxt istifadə olunmayan zəiflikləri aradan qaldırmaq üçün saatlarla vaxt sərf edir. Nəticə? Boşa sərf olunan resurslar, gecikmiş cavab müddəti və sonsuz sayda problemlər.
Burada EPSS bal idarəetməsi fərq yaradır. CVSS-də sabit risk reytinqlərindən fərqli olaraq, EPSS qiymətləndirməsi bir proqnozlaşdırma əsaslı yanaşma. Bu, komandaların diqqətini cəmləşdirməyə kömək edir təhlükəsizlik boşluqları növbəti 30 gün ərzində hücuma məruz qalma ehtimalı yüksəkdir və bu da təmir səylərini daha məqsədyönlü və səmərəli edir.
Yeniliklər nədir? EPSS v4
Tərəfindən hazırlanmışdır Hadisələrə Cavab və Təhlükəsizlik Qrupları Forumu (FIRST), EPSS v4—buraxılış tarixi Mart 17, 2025– təqdim edir əsas təkmilləşdirmələr:
- Daha dəqiq istismar proqnozları üçün daha yaxşı məlumat modelləşdirməsi.
- Mövcud təhdidləri əks etdirmək üçün istismar fəaliyyətinin real vaxt rejimində izlənməsi.
- Təcavüzkarların növbəti hədəf alacağı zəiflikləri müəyyən etməkdə daha dəqiqlik.
Kibertəhlükəsizlik üzrə mütəxəssis Cey Ceykobs, EPSS-in həmtəsisçisi, son məqaləsində “EPSS-in təqdimatı”nı izah edir. Version 4", bu yeniləmələr təkmilləşdirir təhlükəsizlik qruplarının təhdidləri necə proqnozlaşdırdığı və prioritetləşdirdiyi. O, vurğulayır ki, EPSS indi təkmilləşdirilmiş statistik modelləşdirmə təklif edir və daha dəqiq ehtimal qiymətləndirmələri, təşkilatların diqqətini cəmləşdirməyə kömək edir real dünya riskləri nəzəri ağırlıq ballarından daha çox.
Bu təkmilləşdirmələrlə EPSS qiymətləndirməsi istismar qabiliyyətinə dair daha aydın məlumatlar verir və DevOps, təhlükəsizlik və İT qruplarına mümkün risklər əvəzinə real təhdidlərə diqqət yetirməyə kömək edir.
E nədirxəyanət PProqnoz Qiymətləndirmə Sistemi
The İstismar Proqnozlaşdırma Qiymətləndirmə Sistemi (EPSS) təhlükəsizlik qruplarının zəifliklərlə necə mübarizə apardığını dəyişdirir. Zəifliklərin potensial ciddiliyini qiymətləndirən CVSS-dən fərqli olaraq, EPSS real həyatda istismara üstünlük verir. hücum edənlərin hansı zəifliklərdən istifadə edəcəyini proqnozlaşdırır, komandalara nəzəri risklər əvəzinə faktiki təhdidlərə diqqət yetirməyə kömək edir.
Bu dəyişiklik vacibdir, çünki bütün yüksək ciddilikli zəifliklər hücum hədəfinə çevrilmir. Bir çoxu toxunulmamış qalır, orta riskli zəifliklər isə tez-tez istismarla üzləşir. Təhlükəsizlik qrupları ağıllı, risk əsaslı dezinfeksiya işləri aparmalıdırlar.cisionların resurslardan səmərəli istifadə etməsi üçün. EPSS onlara məhz bunu etməyə imkan verir.
The Hadisələrə Cavab və Təhlükəsizlik Qrupları Forumu (FIRST) yaradıldı EPSS-ə yaxın arasındakı boşluq ciddilik reytinqləri və faktiki risk. Bu toplayır data təhdid kəşfiyyatı, keçmiş istismarlar və real vaxt hücumlarıBu yanaşma kömək edir komandalar diqqət ən çox riskdə zəifliklər, gücləndirmək təhlükəsizlik və cavab vermək təhdidlərə daha sürətli.
Xygeni Təhlükəsizlik Lüğəti
Bu nədir?
Bu, hücum edənlərin növbəti 30 gün ərzində bir zəiflikdən istifadə etmə ehtimalını proqnozlaşdırır. Bal hər gün yenilənir və bu da təşkilatlara ən yüksək risk daşıyan zəifliklərə diqqət yetirməyə kömək edir. Ballar 0-dan 1-ə qədər dəyişir — daha yüksək ballar istismar ehtimalının daha yüksək olduğunu göstərir.
Bu işlər necə
The İstismar Proqnozlaşdırma Qiymətləndirmə Sistemi (EPSS) Təhlükəsizlik qruplarının diqqəti ciddilik reytinqlərindən real risklərə yönəltməklə zəiflikləri necə idarə etdiyini təkmilləşdirir. Hər bir yüksək ciddilikli zəifliyin eyni səviyyədə təhlükə yaratdığını fərz etmək əvəzinə, EPSS cinayətkarların növbəti 30 gün ərzində hansı zəifliklərdən ən çox istifadə edəcəyini müəyyən edir.
Bu yanaşma dəyişikliyi vacibdir, çünki kibercinayətkarlar hər yüksək ciddilikli zəifliyə hücum etmirlər. Bəziləri illərlə gözardı edilir, digərləri isə daha aşağı ciddilik ballarına baxmayaraq tez-tez hücum hədəfinə çevrilir. Bu səbəbdən, EPSS, komandalara nəzəri risklərə vaxt itirmək əvəzinə, zəiflikləri daha effektiv şəkildə sıralamağa və ən təcili təhdidləri əvvəlcə düzəltməyə kömək edir.
EPSS balı necə müəyyən edir?
EPSS, 0 ilə 1 arasında (0-100%) ehtimal balını hesablamaq üçün təhdid kəşfiyyatını, tarixi istismar fəaliyyətini və real dünya hücum nümunələrini təhlil edir. Bu bal, hücum edənlərin növbəti 30 gün ərzində bir zəiflikdən istifadə etmə ehtimalını təmsil edir.
17 mart 2025-ci ildə buraxılan EPSS v4, daha çox əvvəlcədən təqdim etməklə əvvəlki versiyaları təkmilləşdirircise modelləşdirmə, real vaxt rejimində istismar izləmə və artan proqnozlaşdırma dəqiqliyi.
EPSS Qiymətləndirməsinin Beş Addımlı Prosesi
EPSS istismar riskini hesablayır strukturlaşdırılmış beş addımlı bir prosesdən istifadə etməklə. Hər bir addım əvvəlki addım üzərində qurulur və təhlükəsizlik qruplarının kiber təhdidlər barədə real vaxt rejimində, məlumatlara əsaslanan məlumatlar almasını təmin edir. Nəticədə, təşkilatlar zəifliklərə daha çox üstünlük verə bilərlər. səmərəli və təhdidlərə daha dəqiq cavab verin.
- Data CollectionƏvvəla, EPSS, CVE verilənlər bazasından və digər etibarlı mənbələrdən zəiflik məlumatlarını toplayır. Bu addım, ətraflı zəiflik atributlarını daxil etməklə dəqiq qiymətləndirmə üçün təməl qoyur.
- İstismarla bağlı dəlillərin toplanmasıEyni zamanda, EPSS həm dövlət, həm də özəl təhdid kəşfiyyatı kanallarından gündəlik istismar fəaliyyətinin qeydlərini izləyir. Bu məlumatları təhlil etməklə təhlükəsizlik qrupları cinayətkarların hansı zəiflikləri aktiv şəkildə hədəf aldığını müəyyən edə bilərlər.
- Model TəlimiDaha sonra, EPSS zəifliklər və istismar fəaliyyəti arasındakı nümunələri müəyyən etmək üçün tarixi tendensiyaları araşdırır. Maşın öyrənmə modellərini davamlı olaraq təkmilləşdirməklə, EPSS zamanla proqnozlaşdırma dəqiqliyini artırır.
- Performans QiymətləndirməEtibarlılığı qorumaq üçün EPSS proqnozlarını müntəzəm olaraq sınaqdan keçirir və dəqiqləşdirir. Statistik təsdiqləməni daxil etməklə sistem ballarının dəqiq və müvafiq qalmasını təmin edir.
- Gündəlik yeniləmələrNəhayət, EPSS ən son istismar fəaliyyəti və təhdid kəşfiyyatı əsasında hər gün zəiflik ballarını yeniləyir. Bunu nəzərə alaraq, təhlükəsizlik qrupları həmişə ən son risk qiymətləndirmələrinə daxil ola və təhdidləri müvafiq olaraq prioritetləşdirə bilərlər.
Kibertəhlükəsizlikdə İstismarın Nəyə Görə Vacibdir
İstismar edilə bilənlik — təcavüzkarın zəiflikdən istifadə etmə ehtimalı — EPSS balının zəiflik idarəçiliyini idarə edir.
Bu diqqət, EPSS-i yalnız ciddiliyə əsaslanaraq zəifliklərə həddindən artıq üstünlük verməyə meylli olan ənənəvi qiymətləndirmə modellərindən fərqləndirir.
Məsələn, zəiflik ciddi nəzəri nəticələrə səbəb ola bilər, lakin praktikada aşağıdakı səbəblərə görə istifadə olunmamış qalır:
- Məhdud hücumçu marağı— Bütün zəif cəhətlər səy göstərməyə dəyməz.
- Ətraf mühit maneələri— Bəzilərinin istismarı üçün müəyyən şərtlər tələb olunur.
- İctimai istismar kodunun olmaması— Əgər istismar mümkün deyilsə, risk daha aşağıdır.
Istifadə edərək istismar qabiliyyəti, EPSS təşkilatlara imkan verir Ən təcili və real riskləri yaradan zəifliklərə diqqət yetirin, əmin olmaq daha təsirli təhlükəsizlik mövqeyi.
Real Dünya Nümunəsi
Şirkət sistemindəki iki zəifliyi təhlil edir və hansını əvvəlcə düzəltməli olduğuna qərar verməlidir:
- CVE-2023-12345Geniş istifadə olunan server proqram təminatında kritik bir zəiflik, a CVSS balı 9.5, ciddi potensial təsir göstərir. Lakin, onun EPSS balı 0.05-dir, bu da ictimai istismar kodunun olmaması və ya hücumçunun marağı səbəbindən istismar ehtimalının aşağı olduğunu göstərir.
- CVE-2023-67890Məşhur kitabxanada orta səviyyəli bir zəiflik, a CVSS balı 6.0Daha aşağı şiddətə baxmayaraq, EPSS balı 0.78-dir ki, bu da istismar ehtimalının yüksək olduğunu göstərir.
EPSS-dən istifadə etməklə, şirkət CVE-2023-12345-ə vaxt itirməkdən qaçınır, çünki onun yüksək CVSS balı var. Bunun əvəzinə, onlar resurslarını CVE-2023-67890-a yönəldirlər, çünki hücum edənlər ondan istifadə edirlər.
Bu nümunə göstərir ki, EPSS əsaslı zəifliklərin idarə edilməsi komandalara daha yaxşı təhlükəsizlik təminatı yaratmağa niyə kömək edircisionlar. Buna görə də, onlar yalnız hipotetik riskləri müəyyən etməyi dayandırırlar. Bunun əvəzinə, əvvəlcə real təhdidlərə diqqət yetirirlər. Nəticədə, müdafiə güclənir, komandalar isə vaxt və səyə qənaət edir.
EPSS Balı Zəiflik İdarəetməsini Necə Təkmilləşdirir
Təhlükəsizlik qrupları minlərlə təhlükəsizlik qüsurunu aradan qaldırır və bu da hər şeyi düzəltməyi demək olar ki, qeyri-mümkün edir. Ənənəvi metodlar problemləri ciddiliyinə görə sıralayır, lakin bu, çox vaxt diqqətin yorğunluğuna, səylərin boşa getməsinə və real təhdidlərə yavaş reaksiyalara səbəb olur. EPSS istismara yararlılığa diqqət yetirir, komandalara aşağı riskli məsələləri süzgəcdən keçirməyə və ən çox hədəf alınma ehtimalı olan məsələlərə diqqət yetirməyə kömək edir.
Xəbərdarlıq Yorğunluğunu Azaldır:
Araşdırmalar göstərir ki Təşkilatların 48% -i qəbul etmək Gündəlik 10,000 təhlükəsizlik xəbərdarlığı, və qədər 52%-i yalançı müsbət nəticələr verir (Gartner Tədqiqatı). EPSS, komandalara əhəmiyyətsiz xəbərdarlıqlardan gələn səs-küyü azaltmaqla real təhdidlərə diqqət yetirməyə kömək edir.
Vaxt və Resurslara qənaət edir:
Təhlükəsizlik qrupları təcavüzkarların heç vaxt istifadə etməyəcəyi zəiflikləri düzəltməyə vaxt sərf edirlər. EPSS ən çox risk altında olanlara üstünlük verir və bu da qrupların səmərəli işləməsinə və təhlükəsizlik mövqelərini gücləndirməsinə kömək edir.
Cavab Müddətlərini Sürətləndirir:
Real həyatda istismar məlumatları olmadan, komandalar ciddi zəifliklərin düzəlişlərini gecikdirə və ya aşağı riskli zəifliklərə səy sərf edə bilərlər. EPSS real vaxt rejimində məlumatlar təqdim edir və komandalara həll yolları tapmağa kömək edir.cisionları daha sürətli edir və hücum edənlər hücum etməzdən əvvəl təhlükəsizlik boşluqlarını bağlayır.
Gələcək hücumların qarşısını almağa kömək edir:
Bir çox təşkilat təhdidlərə reaksiya verməkdə çətinlik çəkir və yalnız hücum edənlər zəif cəhətlərdən istifadə etdikdən sonra düzəlişlər tətbiq etməyə tələsirlər. EPSS, növbəti hədəf ola biləcək təhlükəsizlik boşluqlarını müəyyən etməklə komandaların öndə qalmasına kömək edir.
Prioritetləşdirməni Daha Ağıllı Edir:
EPSS, əlçatanlıq təhlili (tətbiqdə təhlükəsizlik qüsurunun həqiqətən istifadə olunub-olunmadığını yoxlamaq) və biznes təsirinin qiymətləndirilməsi (aktivin nə qədər vacib olduğunu yoxlamaq) ilə birləşdirildikdə ən yaxşı şəkildə işləyir. Bu əlavə kontekstlə komandalar real risklər yaradan problemləri həll edir və lazımsız işləri buraxırlar.
EPSS təhlükəsizlik qruplarına daha çox deyil, daha ağıllı işləməyə kömək edir. Hər bir zəifliyi təqib etmək əvəzinə, onlar real risk yaradanlara diqqət yetirir, resurslara qənaət edir və hücum edənlərdən öndə olurlar.
EPSS və CVSS: Daha çox məlumat əldə etmək istəyirsiniz?
EPSS istismar qabiliyyətinə diqqət yetirsə də və CVSS ciddilik reytinqləri versə də, hər ikisi həssaslığın idarə olunmasında mühüm rol oynayır.
Ətraflı blog yazımızı araşdırın, burada biz bunu təhlil edirik CVSS arasındakı əsas fərqlər və EPSS, onların bir-birini necə tamamladığı və daha ağıllı prioritetləşdirmə üçün ən yaxşı təcrübələr.
Xygeni-nin Proqnozlaşdırma Qiymətləndirmə Sistemindən İstifadəyə Yanaşması
Effektiv EPSS Bal Zəifliyinin İdarə Edilməsi üçün Əlçatanlıq Təhlili
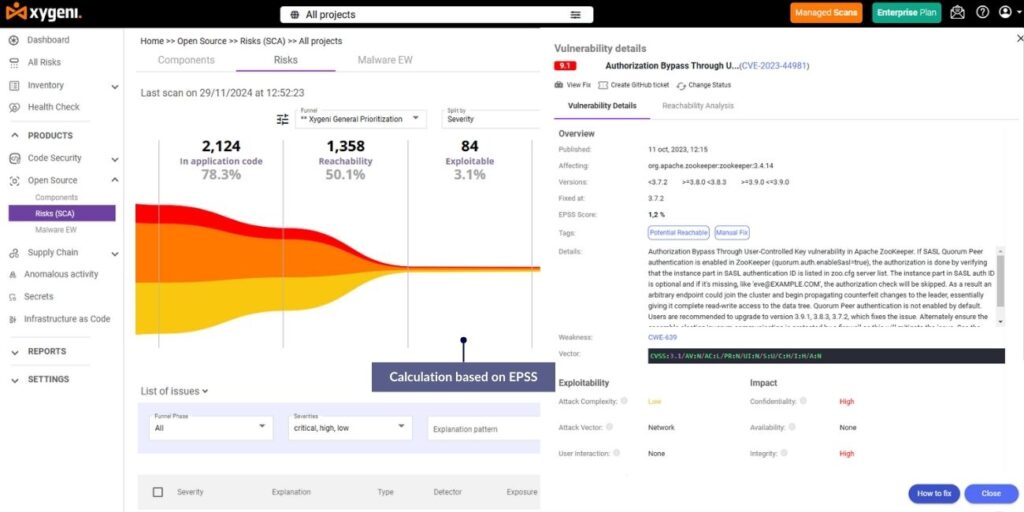
Xygenienin diqqətəlayiq qabiliyyəti, əlçatanlıq təhlili, komandalara iş zamanı bir zəifliyin aktiv şəkildə işə salınıb-salınmadığını qiymətləndirməyə kömək edir. EPSS ballarını əlçatanlıq məlumatları ilə birləşdirərək Xygeni komandalara aşağıdakıları etməyə imkan verir:
- Zəiflikləri müəyyən edin mühitlərində istismar edilə bilən və əlçatan olanlar.
- Lazımi təhdidləri görməzdən gəlin, nəzəri risklərdən daha çox, yalnız dərhal risk yaradan zəifliklərə diqqət yetirir.
Misal üçün, yüksək EPSS balı olan, lakin işləmə müddətində əlçatanlığı olmayan bir təhlükəsizlik qüsurunu nəzərdən keçirin. Komanda bu məsələyə diqqət yetirmək əvəzinə, səylərini daha təcili təhdidlərə yönəldə bilər. Bu yanaşma, vaxtın və resursların ən vacib risklərə yönəldilməsini təmin edir və əməliyyatları daha effektiv edir.
Riskləri Prioritetləşdirmək üçün EPSS Balları ilə Dinamik Hunilərdən İstifadə
Xygeni, təşkilatlara müəyyən biznes ehtiyaclarına əsasən riskləri necə prioritetləşdirdiklərini tənzimləməyə kömək edərək, dinamik prioritetləşdirmə huniləri ilə zəifliklərin idarə edilməsini təkmilləşdirir. Bu xüsusiyyət EPSS ballarını aşağıdakı kimi əlavə kontekstual məlumatlarla birləşdirir:
- İstismar metrikləri, vəhşi təbiətdə həssaslığın aktiv şəkildə hədəf alınıb-alınmadığını qiymətləndirir.
- Biznes təsiriistismarın kritik sistemlərə necə təsir edə biləcəyini qiymətləndirmək.
- Şiddət səviyyələri, risklərə daha əhatəli baxış üçün ənənəvi CVSS ballarını daxil edir.
Xygeni-nin çevik hunisi sistemi ilə təhlükəsizlik qrupları prioritetləşdirmə strategiyalarını əməliyyat məqsədləri ilə uyğunlaşdıra bilərlər. Məsələn, resurslar imkan verdikdə az təsirli məsələləri həll edərkən kritik sistemlərə təsir edən yüksək riskli zəifliklərə diqqət yetirə bilərlər. Bu hədəflənmiş yanaşma komandaların diqqətini və səmərəliliyini qorumasını təmin edir.
EPSS Bal Zəifliyinin İdarə Edilməsi üçün Avtomatlaşdırmadan İstifadə
Xygeni, EPSS ballarının inteqrasiyasını artırmaq üçün avtomatlaşdırmadan istifadə edir və komandalara iş axınlarını təşkil etməyə və təhdidlərə daha sürətli cavab verməyə kömək edir. Bəzi əsas xüsusiyyətlərə aşağıdakılar daxildir:
- Real Zamanlı Aşkarlama və Xəbərdarlıqlar: EPSS anlayışlarını əlavə etməklə CI/CD pipelines, Xygeni riskli yerləşdirmələr barədə dərhal xəbərdarlıqlar verir, kömək Komandalar zərər verməzdən əvvəl onları bloklayırlar.
- Erkən Xəbərdarlıq SistemləriBu sistemlər hücum edənlərin tezliklə istismar edə biləcəyi zəiflikləri aşkarlayır. Bu, komandalara təhdidləri erkən idarə etməyə və hücumların baş verməzdən əvvəl qarşısını almağa kömək edir.
Bu səviyyəli avtomatlaşdırma əl işini azaldır, təhlükəsizlik qruplarının vaxt və səylərinə qənaət etməsinə kömək edir və eyni zamanda təhdidlərə qarşı ümumi reaksiyalarını artırır.
Komandalar arasında səmərəli əməkdaşlıq
Xygeni təhlükəsizlik və inkişaf qruplarının birlikdə işləməsini asanlaşdırır. EPSS ballarını aydın və asan başa düşülən şəkildə göstərir və hər iki komandanın ən vacib zəifliklərə diqqət yetirməsinə kömək edir. Tərtibatçılar tapşırıqları real həyatda istismar olunma qabiliyyətinə görə prioritetləşdirirlər ki, ən təcili təhdidləri düzəldə bilsinlər. Bu ortaq diqqət hər kəsi eyni səhifədə saxlayır və səmərəli işləyir.
Xygeni Üstünlüyü
Xygeni, EPSS ballarını zəiflik idarəetmə alətlərinə inteqrasiya edir və bu da təşkilatlara nəzəri ciddilikdən daha çox istismar qabiliyyətinə üstünlük verməyə kömək edir. İstismar Proqnozlaşdırma Qiymətləndirmə Sistemi (EPSS), təhlükəsizlik qruplarının əvvəlcə real dünya təhdidlərini həll etmələrini təmin edərək, istismar edilmə ehtimalı ən yüksək olan zəifliklərə diqqət yetirmək üçün məlumatlara əsaslanan bir yol təqdim edir.
- Xəbərdarlıq yorğunluğunu azaldın yalnız yüksək həssaslıqlara diqqət yetirməklə EPSS balı.
- Kritik riskləri daha tez həll edin əsaslanaraq prioritetləşdirməklə istismar qabiliyyəti sadəcə ciddilik əvəzinə.
- Resurslardan ağıllı istifadə edin ünvanlamaqla ən təcili təhdidlər əvvəlcə.
Həssaslıq idarəetmənizi növbəti səviyyəyə qaldırın. Bu gün Xygeni ilə əlaqə saxlayın EPSS ballarının hücumçulardan necə öndə olmağınıza və düzgün zəiflikləri daha tez düzəltməyinizə necə kömək edə biləcəyini öyrənmək.

