






1. “Kibertəhlükəsizlik Platforması”nın Əslində Nə Demək Olmalıdır
İnsanların çoxu termini eşidəndə kibertəhlükəsizlik platforması, onlar böyük düşünürlər enterprise EDR, SIEM və ya firewall kimi alətlər. Sadə dillə desək, bir kibertəhlükəsizlik platforması sistemlərinizi, məlumatlarınızı və tətbiqlərinizi qorumaq üçün birlikdə işləyən inteqrasiya olunmuş alətlər dəstidir. Lakin əksər komandalar üçün bu qorunma kodunuz göndərilməzdən əvvəl dayanır. Bu alətlər qurduğunuz proqram təminatına deyil, cihazlara, şəbəkələrə və son nöqtələrə yönəlmişdir. Tərtibatçılar üçün bu, böyük bir kor nöqtə yaradır.
Əslində, əsl vahid kibertəhlükəsizlik platforması bütün proqram təminatı təchizat zəncirinizi ilk andan qorumalıdır commit son istehsal yerləşdirməsinə qədər. Bu, kodu IDE-də yazarkən skan etmək, asılılıqları repo-ya düşməzdən əvvəl yoxlamaq və təhlükəsiz konfiqurasiyaları tətbiq etmək deməkdir. CI/CD iş axınları. Təhlükəsizlik sonradan düşünülmüş bir şey deyil, gündəlik iş axınınızın bir hissəsinə çevrilməsi üçün inkişaf dəstinizə mükəmməl şəkildə inteqrasiya olunmalıdır.
Xygeni ilə məhz bunu əldə edirsiniz. Bizim kibertəhlükəsizlik risklərinin idarə edilməsi platforması birləşdirir SAST, SCA, sirlərin aşkarlanması, CI/CD təhlükəsizlik, konteyner skanlaması və anomaliya aşkarlaması bir yerdə. Kodu birbaşa IDE-nizdən (VS Kod inteqrasiyası) skan edə, zəiflikləri real vaxt rejimində görə və redaktorunuzdan çıxmadan təhlükəsiz düzəlişlər tətbiq edə bilərsiniz. Oradan Xygeni-nin CI/CD guardrails Təhlükəsiz olmayan kod heç vaxt istehsala çatmaması üçün siyasətlərinizi avtomatik olaraq tətbiq edin.
Bir sözlə, a kibertəhlükəsizlik idarəetmə platforması birdən çox olmalıdır dashboard xəbərdarlıqlar. Kodunuzun təhlükəsizliyini təmin etmək üçün vahid idarəetmə mərkəzi olmalıdır, pipelinevə əsərlər, harada yaşamalarından asılı olmayaraq.
2. Niyə əksər platformalar kodunuzu açıq saxlayır?
Bir çox tanınmış alətlər özlərini a kimi təqdim edirlər kibertəhlükəsizlik idarəetmə platforması, amma daha yaxından baxsanız, onların əməliyyatlar və İT qrupları üçün yaradıldığını görəcəksiniz, tərtibatçılar üçün deyil. Onlar son nöqtələri izləyir, şübhəli şəbəkə trafikini bloklayır və qeydlər toplayırlar. Bu dəyərlidir, lakin təhlükəsiz olmayan kodun və ya zərərli proqram təminatına yoluxmuş asılılıqların qurulmasının və yerləşdirilməsini dayandırmayacaq.
The Cloud Native Computing Foundation (CNCF) təşkilatların 72%-nin doqquz müxtəlif monitorinq vasitəsindən istifadə etdiyini və 20%-dən çoxunun 10-15 müxtəlif monitorinq vasitəsindən istifadə etdiyini bildirir. Bu, daha çox şey deməkdir. dashboards, daha çox dublikat xəbərdarlıqlar və hücum edənlərin istismar edə biləcəyi daha çox kor zonalar.
Budur boşluq:
- Son nöqtə alətləri Şəxsi depolarınızı görə bilmirəm, CI/CD pipelines, və ya IaC şablonları.
- Network təhlükəsizlik kodunuzda həssas npm paketi və ya sızdırılmış API açarı aşkar etmir.
- Ənənəvi yamaqlama düzəlişin quruluşunuzu pozub-pozmayacağını yoxlamır.
Müasir çatdırılmada hücumlar proqram təminatının inkişaf həyat dövrünü hədəf alır (SDLC) özü, bu alətlərin sıfır əlçatan olduğu bir məkan. Təhdid aktyorları asılılıqlarda, konteyner şəkillərində gizlənir və ssenarilər qurur, istehsala keçmək üçün mükəmməl anı gözləyirlər.
Buna görə də Xygeni fərqli bir növ yaratdı vahid kibertəhlükəsizlik platforması, tərtibatçılar və DevSecOps komandaları üçün nəzərdə tutulmuşdur. Biz kodun ilk sətirindən başlayırıq, birbaşa IDE-nizə, versiya nəzarətinizə və CI/CD pipelines. Zəifliklər, səhv konfiqurasiyalar və zərərli proqram təminatı istehsala çatmamışdan əvvəl aşkar edilir.
Ümumi skanerlərdən fərqli olaraq, bizim kibertəhlükəsizlik risklərinin idarə edilməsi platforması Bərpa Riski xüsusiyyətini ehtiva edir. Bu xüsusiyyət sizə sadəcə yamaq quraşdırmağı demir, ən təhlükəsiz yeniləməni tövsiyə edir, pozulan dəyişiklikləri işarələyir və işləmə müddətinin təsirini proqnozlaşdırır ki, təxminlərlə deyil, inamla düzəldə biləsiniz.
3. Proqram təminatı üçün vahid kibertəhlükəsizlik platformasının yüksəlişi
Əksər DevSecOps komandalarında təhlükəsizlik parçalanmışdır. Üçün bir vasitə SAST, başqa biri üçün SCA, ayrıca bir sirr detektoru, üstəgəl CI/CD pipeline yoxlamalar, konteyner skaneri və bəlkə də uyğunluq platforması. Onları idarə etmək keçid deməkdir dashboards, hesabatların birləşdirilməsi və təkrarlanan xəbərdarlıqların ardınca qaçmaq, təhlükəsiz kodun göndərilməsinə sərf edə bilməyəcəyiniz vaxt.
A vahid kibertəhlükəsizlik platforması Xygeni ilə siz aşağıdakıları əldə edirsiniz:
- SAST, SCAvə sirlərin aşkarlanması bir yerdə.
- CI/CD guardrails riskli tikililərin qarşısını almaq üçün.
- Yerləşdirmədən əvvəl konteyner və qeyd dəftəri skan edilir.
- Şübhəli repo və ya pipeline dəyişikliklər.
Gartner Xygeni, təşkilatların 75%-nin mürəkkəbliyi azaltmaq və görünürlüyü yaxşılaşdırmaq üçün təhlükəsizlik alətlərini birləşdirdiyini bildirir. Xygeni, dərinliyi itirmədən bu konsolidasiyanı təmin edir, hər bir imkan nöqtə həlləri ilə uyğun gəlir və ya onları üstələyir.
Və bu, sadəcə aşkarlama deyil. kibertəhlükəsizlik risklərinin idarə edilməsi platforması, Xygeni əlavə edir:
- Süni intellektlə işləyən avtomatik bərpa SAST, SCAvə sirlər.
- Kontekstə əsaslanan prioritetləşdirmə, həqiqətən istismar edilə bilən şeyləri əvvəlcə düzəldir.
- Qaydalar birbaşa sizin ərazinizdə tətbiq olunur pipelines, təhlükəsiz olmayan kodu göndərilməzdən əvvəl dayandırır.
IDE-nizdə real vaxt rejimində əldə edilən nəticələr və avtomatlaşdırılmış siyasət tətbiqi ilə təhlükəsizlik, dövrün sonu üçün başqa bir tapşırıq deyil, iş axınınızın bir hissəsinə çevrilir.
Kibertəhlükəsizlik Platformasına Nələr Daxil Olmalıdır
Özünü adlandıran bütün alətlər deyil kibertəhlükəsizlik platforması proqram təminatı qrupları üçün hazırlanmışdır. Kod qurur və göndərirsinizsə, platformanızda aşağıdakılar olmalıdır:
- Mənbə Kodunun Qorunması: SAST yazarkən səhvləri, zəiflikləri və təhlükəsiz olmayan kod nümunələrini aşkar etmək üçün.
- Asılılıq Təhlükəsizliyi: SCA açıq mənbəli paketlərdə əlçatanlığı, istismarı, lisenziya risklərini və hətta zərərli proqramları yoxlayır.
- Sirlərin İdarə Edilməsi: Sızdırılmış API açarları, tokenlər və ya parollar əsas serverə çatmazdan əvvəl aşkarlanması və süni intellektlə işləyən avtomatik bərpa.
- CI/CD Təhlükəsizlik: Guardrails iş axınlarını skan edən, riskli addımları bloklayan və təhlükəsiz konfiqurasiyaları avtomatik olaraq tətbiq edən.
- Konteyner və Qeydiyyat Skaneri: Şəkilləri yerləşdirməzdən əvvəl zəiflikləri və səhv konfiqurasiyaları aşkar edin.
- Anomaliya aşkarlanması: Repozitoriyalarda qeyri-adi dəyişikliklərə diqqət yetirin, pipelines və ya kompromis göstərə biləcək konfiqurasiyalar.
- Bərpa Risklərinin İdarə Edilməsi: Ən təhlükəsiz yamağı seçin, pozucu dəyişiklikləri nəzərdən keçirin və yeni risklər yaratmaqdan çəkinin.
Bir vahid kibertəhlükəsizlik platforması Bütün bu sahələri əhatə edir və geliştirici iş axınınızla inteqrasiya edir, geliştiricilər üçün sürtünməni azaldır və təhdidlərin istehsaldan kənarda qalmasının qarşısını alır.
Niyə bu məsələlər
Çoxlu sayda məhsul, bir neçəsini birləşdirdikləri üçün özlərini kibertəhlükəsizlik idarəetmə platforması adlandırır dashboardbirlikdə. Lakin əgər onlar IDE-nizdəki kodu skan edə bilmirlərsə, asılılıqlarda əlçatan istismarları aşkar edin, riskli birləşmələri bloklayın CI/CDvə avtomatik həll olunan problemlər, onlar həqiqətən sizi qorumur SDLC.
Əsl vahid kibertəhlükəsizlik platforması Sizi yavaşlatmadan tam əhatə dairəsi təmin etməlidir. Xygeni-ni qurduğumuz əsas xətt budur, hər şey bir yerdə, avtomatlaşdırılmış və müasir inkişaf qruplarının necə işlədiyinə uyğunlaşdırılmışdır.
4. Xygeni sizi necə qoruyur SDLC Başdan Sona
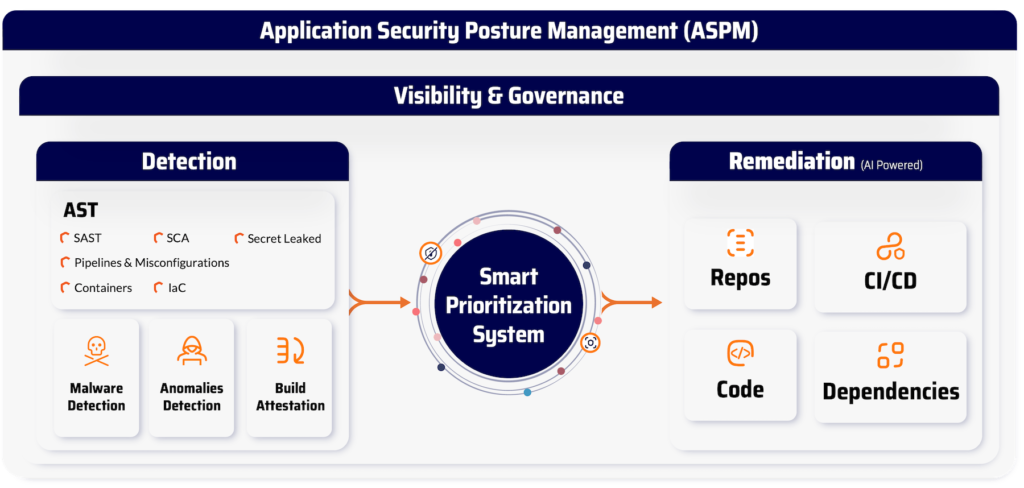
A kibertəhlükəsizlik platforması yalnız örtdüyü torpaq qədər möhkəmdir. Xygeni proqram təminatının inkişaf həyat dövrünün hər qatını qoruyur (SDLC), ilk gündən commit sizi yavaşlatmadan son istehsal artefaktına qədər.
Vahid kibertəhlükəsizlik platformamızın praktikada necə işlədiyinə baxın:
- Kod bazası: Qaç SAST birbaşa IDE-nizdən və ya pipelines inyeksiya qüsurlarını, etibarsız məntiqi və kod arxa qapılarını erkən aşkar etmək üçün. Birləşdirmədən əvvəl sərt kodlanmış sirləri, qarışıq yükləri və hətta xüsusi zərərli proqram nümunələrini aşkar edin və bloklayın.
- DepozitlərAçıq mənbəli kitabxanaları skan edin SCA bu, CVE siyahılarından kənara çıxır. Xygeni, əlçatanlıq, istismar və zərərli proqram göstəricilərini yoxlayır, beləliklə, yalnız kod bazanız üçün əhəmiyyətli olan risklər üzərində hərəkət edirsiniz.
- CI/CD: Özünüzü qoruyun pipelineavtomatlaşdırılmış s guardrailsYanlış konfiqurasiya edilmiş iş axınlarını aşkar edin, təhlükəlidir pipeline addımlar və açıq etimadnamələr, sonra riskli birləşmələri və ya quruluşları avtomatik olaraq bloklayır.
- ReyestrZəifliklər, səhv konfiqurasiyalar və siyasət pozuntuları üçün yerli Docker, uzaq reyestrlər və OCI mərkəzlərindəki konteyner şəkillərini skan edin. Yaradın və yoxlayın SBOMNIST, DORA və müştəri tələblərinə uyğun qalmaq.
- SCMAnomaliyalar üçün mənbə nəzarətinizi real vaxt rejimində izləyin. Xygeni şübhəli budaqları, gözlənilməz fayl dəyişikliklərini və qeyri-adi halları qeyd edir commit fəaliyyət, hər bir hərəkət üçün tam audit izləri verir.
Çünki hər şey bir yerdə baş verir kibertəhlükəsizlik idarəetmə platforması, yarım düzünə aləti bir-birinə tikməyə ehtiyac yoxdur. Xygeni-nin idarəetmə vasitələri aparıcı çərçivələrlə uyğunlaşır, məsələn NIST 800-53 təchizat zəncirinin təhlükəsizliyi vəMITR ATT&CK Matrix tikinti mühitlərinin qorunması üçün, CI/CD sistemlər və geliştirici son nöqtələri.
5. Kibertəhlükəsizlik Risklərinin İdarə Edilməsi Platforması: Aşkarlanmadan Kənar
Əsl kibertəhlükəsizlik risklərinin idarə edilməsi platforması sadəcə sizə xəbərdarlıqlar göndərməməli, həm də quruluşunuzu pozmadan düzgün problemləri düzgün ardıcıllıqla həll etməyə kömək etməlidir. Buna görə də Xygeni kontekstə əsaslanan prioritetləşdirməni, süni intellektlə işləyən avtomatik bərpanı və bərpa risklərinin qiymətləndirilməsini tək bir iş axınında birləşdirir.
Kontekstdən Xəbərdar Prioritetləşdirmə
Hər zəiflik eyni səviyyədə təcililiyə layiq deyil.
Xygeni baxır əlçatanlıq (həssas kod yolu həqiqətən istifadə olunurmu?) və istismar qabiliyyəti (işləyən bir istismar varmı?) nə qədər vacib olduğuna qərar verməzdən əvvəl.
- Əgər əlçatandırsa və istifadə edilə bilərsə → indi düzəldin.
- Əgər risk azdırsa → sonraya planlaşdırın və çatdırılmanı davam etdirin.
Bu yanaşma səs-küyü azaldır və vaxtınızı ən vacib məsələlərə, yəni daha vacib olan məsələlərə yönəldir Təhlükəsizlik qruplarının 73%-i görə, çətinlik çəkdiklərini deyirlər Cyberreason-un ransomware araşdırması, burada ayıqlıq yorğunluğu qaçırılmış təhdidlərə gətirib çıxarır.
Süni intellektlə işləyən avtomatik bərpa SAST, SCAvə Sirlər
Xygeni sizə sadəcə bir problem olduğunu demək əvəzinə, onu həll etməyə kömək edir:
- SAST → Zəiflikləri dərhal düzəldə bilmək üçün birbaşa IDE-nizdə təhlükəsiz kod dəyişiklikləri yaradır.
- SCA → Siyasətinizə əsasən təhlükəsiz asılılıq yeniləmələri təklif edir və bu da strukturların sıradan çıxmasının qarşısını alır.
- Secrets → Açıqlanmış etimadnamələri avtomatik olaraq ləğv edir və onları Vault və ya KMS istinadları ilə əvəz edir.
Təhlükəsiz düzəlişləri axışınızı pozmadan bir neçə dəqiqə ərzində nəzərdən keçirə, təsdiqləyə və birləşdirə bilərsiniz.
Bərpa Risklərinin İdarə Edilməsi
Ən yeni yamaq həmişə ən təhlükəsiz yamaq deyil.
Xygeni hər bir yeniləmə seçimini aydın şəkildə göstərir risk hesabı (Aşağı, Orta və ya Yüksək), aşağıdakılara əsasən:
- Zəifliyin istismar edilə biləcəyini
- Hansı metodlar və ya API-lər dəyişdirilir və ya silinir
- Hansı fayllara və icra müddəti davranışlarına təsir ediləcək
Birləşdirmədən əvvəl təsiri önizləyə, dəyişikliklərin pozulmasının qarşısını ala və öz məlumatlarınızı saxlaya bilərsiniz pipeline rəvan işləyir.
Prioritetləşdirmə, süni intellektlə işləyən avtomatik bərpa və risklərə diqqət yetirən yamaqlamanı birləşdirərək, Xygeni bunu təmin edir vahid kibertəhlükəsizlik platforması DevSecOps komandalarına sizi yavaşlatmadan aşkarlamanı hərəkətə çevirən bir sistem lazımdır.
Yekun Nəticə: Tək Platforma, Tam Əhatə dairəsi
Doğru seçmək kibertəhlükəsizlik platforması sadəcə xüsusiyyət qutularını işarələməklə bağlı deyil, kodunuzu, asılılıqlarınızı və pipelines ilk gündən qorunur.
Xygeni ilə siz bir əldə edirsiniz vahid kibertəhlükəsizlik platforması bütün proqram təminatının inkişaf dövrünü təmin edir (SDLC) sizi yavaşlatmadan. -dan SAST, SCAvə sirlərin aşkarlanması CI/CD guardrails, konteyner skanlaması və anomaliya aşkarlanması ilə hər şey bir yerdə birlikdə işləyir.
Bizim yanaşmamız aşkarlamadan kənara çıxır. Xygenis həm də bir kibertəhlükəsizlik risklərinin idarə edilməsi platformasıkontekstə əsaslanan prioritetləşdirmə, süni intellektlə işləyən avtomatik bərpa və bərpa risklərinin qiymətləndirilməsi ilə. Quruluşunuzu pozmadan düzgün problemləri düzgün ardıcıllıqla həll edirsiniz. Və biz birbaşa IDE-nizə inteqrasiya etdiyimiz üçün pipelines, iş axınınıza təbii şəkildə uyğunlaşan davamlı qorunma əldə edirsiniz.
Bir sözlə, Xygeni a təqdim edir kibertəhlükəsizlik idarəetmə platforması Hər buraxılışda sürət, təhlükəsizlik və özünəinam tələb edən müasir DevSecOps komandaları üçün hazırlanmışdır.

