






Bu, proqram təminatı təchizatı zəncirinin ən çox yayılmış hücum növləri haqqında məqalələr seriyasının ilk bölümüdür: (ab)proqram təminatı komponentlərinin ictimai reyestrindən istifadə edənlər, nəzərdə tutulub açıq mənbəli layihələr digər istifadəçilərlə paylaşıla bilən artefaktları yükləmək üçün. Pis adamlar qeydiyyatdan zərərli proqram təminatını yaymaq üçün vasitə kimi istifadə edərək orada zərərli proqram təminatı dərc etdikdə, zərər çəkmiş təşkilatlar yoluxmuş proqram təminatı komponentini quraşdırdıqda və ya işlətdikdə təchizat zənciri hücumu baş verir.
Müzakirəni sadələşdirmək üçün danışacağıq proqram paketləri:, üçüncü tərəflər tərəfindən istehsal olunmuş qablaşdırılmış formada komponentlər. Buraya yalnız NPM və ya Poetry kimi paket menecerləri tərəfindən istifadə edilən komponentlər deyil, həm də əməliyyat sistemi komponentləri kitabxanalar və icra edilə bilən ikili fayllar daxil olmaqla, konteyner şəkilləri, və virtual maşınlar, və ya alət uzantıları inkişaf, qurma və yerləşdirmə alətləri üçün. Hər yerdə zərərli paketlər gördük. Kibercinayətkarlar buna etiraz etmirlər: onlar müasir proqram təminatı infrastrukturlarının təqdim etdiyi alternativlərdən məmnundurlar və reyestrdən və məqsədlərinə ən uyğun olan alətdən istifadə edirlər. Buna görə də unutmayın ki, proqram təminatı paketləri konteyner şəkilləri, ikili paketlər, açıq mənbəli depolar və hər cür genişləndirmələr və ya plaginlər (IDE-lər, CI/CD sistemlər, qurma alətləri). Hamısı müntəzəm olaraq hücuma məruz qalır.
Serial 5 bölümdən ibarət olacaq:
- Açıq Mənbə Paketləri ilə bağlı Problem Nədir? Bu yazının mövzusu budur. Niyə hər cür cinayətkar zərərli paketlər dərc edir? Niyə narahat olmalıyam?
- Zərərli Paketlərin Anatomiyası: Trendlər Nələrdir? Bu bölümdə, MEW sistemimizlə günbəgün izlədiyimiz təhlükəyə diqqət yetiririk. Çox sayda zərərli paketin səhv yazılması və ya asılılıq qarışıqlığı səbəbindən böyük bir fon səs-küyü ilə hücumların daha az faizi daha məkrli olur və daha böyük risk yaradır. Yaxın keçmişdə pis aktyorların əməliyyat sistemi ilə bağlı davranışı necə dəyişib? Rəqəmlər nədir? İstifadə edilən taktikalar, üsullar və prosedurlar və görülən zərərli hərəkətlər hansılardır?
- Açıq Mənbəli Zərərli Paketlərdən Qorunma: Nə İşləyir (İşləmir)Təhlükəsizlik sahəsində məlumatlı mütəxəssislərin əksəriyyətinin bu təhlükə ilə necə mübarizə aparmaq barədə fikirləri var. Təhlükəsizlik menecerlərinin tərəddüd etmədən belə dediklərini eşitmişik. SCA Alətlər artıq paket versiyasının zərərli proqram olduğunu sizə bildirir. Yaxud da onlar tanınmış, yüksək səviyyədə nəzərdən keçirilmiş proqram komponentlərindən asılıdırlar ki, burada hər hansı zərərli proqram dərhal aşkarlanacaq və silinəcək. Onlar avtomatik olaraq zəiflik düzəlişlərini əldə etmək üçün açıq kiçik/yamaq versiyalarından istifadə edirlər və bu, "yamaq erkən, yamaq tez-tez" prinsipinə əməl edərək açıq mənbə asılılıqları riskini azaltmağın düzgün, tövsiyə olunan yoludur. Bu epizodda biz bu fikirlərin niyə səhv olduğunu və bu cür yanlış təsəvvürlərin bu hücum mexanizminin populyarlığına və təşkilatların üzləşdiyi böyük riskə necə töhfə verdiyini nəzərdən keçirəcəyik. Nəyin işlədiyini və hansının sərf olunan səy və resurslar olduğunu izah edəcəyik.
- Açıq Mənbə Zərərli Paketlər: Xygeni YanaşmasıBu bölümdə, Zərərli Proqram Erkən Xəbərdarlıq (MEW) sistemimiz üçün Xygeni-də izlədiyimiz strategiyanı təqdim edirik. Yeni paket versiyası dərc edildikdə bu çoxmərhələli sistem real vaxt rejimində necə işləyir, müxtəlif mənbələrdən dəlillər necə toplanır, çeşidləmə necə aparılır, hansı təsnifat meyarlarına əməl edirik və zərərli paket namizədinin təbiətini təsdiqləmək üçün niyə hələ də bəzi əl ilə təhlilə ehtiyac var? Daxili və qeydiyyat qruplarımızdan gələn rəylər sistemin yalançı müsbət nəticələri minimuma endirmək üçün toplanmış keçmiş dəlillərdən necə öyrənməsinə kömək edir. Və açıq mənbəli açıq mənbəli ekosistemlərdə NPM, GitHub, PyPI və digər əsas infrastrukturlara qalma müddətini azaltmaqda necə kömək etdiyimizi izah edəcəyik..
- Açıq Mənbədən İstifadə: Pis Adamlardan Nə Gözləmək OlarSeriya, düşmənlərin hücumları daha gizli, aşkarlanması çətin, müəyyən sənaye sahələrinə qarşı daha hədəflənmiş və bu sinif hücumlardan daha çox fayda əldə etmək üçün tətbiq etdikləri ən yeni hərəkətlərə diqqət yetirərək bitir. Bu vasitə ilə ransomware hücumları həyata keçiriləcəkmi? Pis adamlar daha mürəkkəb zərərli paketlər çatdırmaq üçün süni intellekt vasitələrindən necə istifadə edirlər? Ən populyar layihələr təhlükədədirmi? Bu, oxuculara bu silahlanma yarışı və qısa müddətdə (2024-cü ilin ikinci yarısı) və orta müddətdə (2025) nə gözləmək lazım olduğu barədə fikir vermək üçündür. Son dövrlərdəki kimi hücumların necə baş verdiyini öyrənəcəyik. XZ-Utils Backdoorvə ya torpaqdan kənarda yaşayanlara hücum elektron qurucusu 2024-cü ilin mart ayında baş verən hadisələr göstərir ki, düşmənlərin necə inkişaf etdiyinə diqqətli olmalıyıq.
Səhnəni ilk bölümlə açaq: Zərərli açıq mənbəli açıq mənbəli paketlərlə nə baş verir?
Açıq Mənbə Paketləri ilə bağlı Problem Nədir?
Son illərdə hər cür cinayətkar zərərli davranışlar göstərmək üçün açıq mənbəli açıq mənbəli proqram təminatı reyestrlərindən istifadə edirdi. Bu fəaliyyətlər açıq mənbəli proqramlar qədər qədimdir, lakin son üç ildə onların tezliyi kəskin şəkildə artmışdır.
Zərərli komponentlərin ictimai reyestrlərə dərc edilməsi (asılılığa əsaslanan hücumlar), təhdid aktyorlarının zərərli proqram təminatını yaymaq üçün istifadə etdiyi asimmetrik partizan müharibəsidir və təşkilatların naməlum tərtibatçılardan gələn açıq mənbəli komponentlərə verdiyi etibardan istifadə edir (xatırlayın ki, asılılıq xkcd komiksi?). Paketlərə etibar etdiyiniz və paketin məzmununu və asılılıqlarını əl ilə nəzərdən keçirməyinizə qarşı olmadığınız üçün bu hücumlar olduqca təsirli olur. Asimmetriya isə əsasən avtomatlaşdırıla bilməsi və pis adamların qurbanla birbaşa qarşılıqlı əlaqədə olmasına ehtiyac olmaması ilə əlaqədardır. Onlar sadəcə paketi ictimai reyestrə yükləyir və buraxırlar.
Zərərli paketlər 2022-ci ildə 6 dəfə artmışdır, və 2023-cü ildə 2.5 dəfə artım göstərməyə davam etdi. Keçən il 245,000 zərərli paket aşkarlandı ki, bu da əvvəlki illərin ümumi sayından iki dəfədən çoxdur. Bu, eksponensial artımdır! 2021-ci ildə yüzlərlə, 2022-ci ildə isə minlərlə təsdiqlənmiş zərərli proqram paketlərinin silinməsindən 2023-cü ildə daha çox fon "səs-küyünü" gördük və bu il də oxşar temp müşahidə etdik. Və "ən az müqavimət yolunu" izləyən təcrübəsiz kibercinayətkarların yaratdığı bu fonda gizlənən az sayda yüksək profilli hücumlar hətta ümumi mediada da manşetlərə çatdı.
Niyə bu qədər böyük bir problemdir? Bir var həddindən artıq etibar Bütün zəncir boyunca. Açıq mənbəli proqram təminatı mənbə kodu ilə birlikdə paylanır və verilmiş lisenziya altında buraxılır. Bəli, hər kəs mənbə kodunu yoxlaya bilər; bəs ümumilikdə kim yoxlayır? Proqram təminatında zərərli proqram təminatının olmadığını yoxladıqdan sonra proqram təminatını mənbələrdən kim qurur? Paketlənmiş komponenti (həmçinin a kimi tanınır) ötürməzdən əvvəl kim paketi) paket menecerinə və ya qurma alətinə aşağı axınla, paketin zərərli proqramla dolu olmadığından və gəlməli olduğu ehtimal edilən mənbə koduna uyğun olduğundan əmin olursunuz?
Niyə infrastruktur bu qədər asan hücumlara imkan verir?
Paket reyestrləri açıqdır və tez-tez naşirin şəxsiyyətinin minimal təsdiqlənməsini tələb edir. “Hər kəs proqram təminatını burada dərc edə bilər!” Hücumçular üçün məhdudiyyətlər aşağı səviyyədə müəyyən edilib: onlar birdəfəlik istifadə üçün nəzərdə tutulmuş elektron poçt ünvanlarından və birdəfəlik istifadə üçün nəzərdə tutulmuş GitHubgithub hesablarından istifadə edərək qısaca, fişinq kimi kampaniyalarda yüzlərlə zərərli paket yaradırlar. Yalnız hədəfə alınan kampaniyalar üçün daha yüksək inkişaf tələb olunur: Hətta bir çox ulduzlu və etibarlı GitHub mənbə deposu yaratdıq. commitçoxsaylı saxta töhfəçilərdən və populyarlıq və texniki xidmətin digər ölçülərindən s əldə etmək. ulduz seyrçiləri və saxta töhfələrdən yaranan nüfuz avtomatlaşdırmaq çətin deyil. Biz yalnız zərərli proqram təminatı deyil, bütün növ açıq proqram infrastrukturlarında sui-istifadə hallarının şahidi olduq. çay protokolu hadisəsi.
Paket menecerləri təhlükəsizlik üçün deyil, istifadə rahatlığı üçün hazırlanmışdırOnlar quraşdırmadan əvvəl və sonra quraşdırmadan sonrakı skriptləri işlədə bilərlər (bəzən kitabxana üçün doğma kodu tərtib etmək lazımdır). Həmçinin, Paket menecerləri paketləri birdən çox mənbədən quraşdırır və bəzən standart olaraq ictimai reyestrlərdən istifadə olunur. Dərc sorğusundakı metaməlumatlarla paketin özündəki metaməlumatlar arasında uyğunsuzluq olub olmadığını yoxlamadılar.
Asılılıqlar iç-içə yerləşdirilir və qrafik təşkil edir. Node (JavaScript) kimi müəyyən ekosistemlərdə kiçik dənəli asılılıqlar yüzlərlə və ya minlərlə şəkildə toplanır. Bir şey proqram layihələrim tərəfindən elan edilən birbaşa asılılıqlar üzərində ciddi nəzarətə sahib olmaqdır, amma tranzitiv asılılıqlar nəzarət etmək daha çətindir. Açıq mənbə "dostlarımın dostları mənim dostlarımdır" ifadəsini izləyirdi. Vəhşi Uzaq Şərqdə qardaşlıq normadır! Təhdid aktyorları bunu bilir və zərərli davranışları çox vaxt bilinməyən qaranlıq asılılıqlarda dərindən gizlədirlər. Bu, belə idi hadisə axını hədəf alan hadisə Copay cüzdanı.
Açıq mənbəli proqram təminatı yarandığı gündən bəri belə işləyir. Bu, çox dəyişməyəcək. Bəzi paket reyestrləri ən yaxşı halda iki faktorlu identifikasiya tələb edir və çox vaxt yalnız ən populyar paketlər üçündür. Bəzi reyestrlər yoxlanılmış bir təşkilata məxsus ad sahəsi olan sahələr təqdim edir, lakin faciəvi şəkildə digərləri onu dəstəkləmir (PyPI) və ya isteğe bağlıdır (NPM). Qeyd etmək maraqlıdır ki, hətta bir sadə seçim sxemi (qrup ID-sinə uyğun gələn DNS və ya GitHub deposu/təşkilatının idarə olunmasına əsaslanaraq) və edilməsi PGP imzaları məcburidir yoxlama cəmləri istisna olmaqla, bütün artefaktlar üçün tiposquatting kimi zərərli paketlərin əksəriyyətini aradan qaldırır və çoxunu məhdudlaşdırır asılılıq qarışıqlığıMürəkkəb hücumlar mümkündür, lakin daha çətindir, yalnız bir neçəsi kimi... com.github.codingandcoding:maven-compiler-plugin Maven Central ilə tanınır. Və bütün maven reyestrləri eyni təcrübələrə əməl etmir!
Paket menecerlərindəki təhlükəsizlik nəzarəti asılılıq hücumlarını yükləyə bilər, lakin maneə törətmir. Çoxfaktorlu identifikasiyanın problemi ondan ibarətdir ki, avtomatlaşdırma üçün giriş tokenləri və ya APIapi açarları kimi törəmə etimadnamələr avtomatlaşdırma skriptlərindən edilən APIapi çağırışlarında istifadə ediləcək hesablar üçün yaradılır və ikinci bir faktor təmin edən dəstəkləyici interaktiv istifadəçi yoxdur. MFA istifadəçi hesablarını parol sızmalarından qorumaq üçün yaxşıdır, lakin yaradılan giriş tokenləri və ya APIapi açarları aktiv olduqda qorunmalıdır, əks halda sahibləri rəqiblər tərəfindən təqlid ediləcək. Paket əsaslı təchizat zənciri kampaniyalarının böyük bir hissəsi sızdırılmış açar/token ilə başlayır. Sadəcə kimi hadisələri xatırlayın Ledger, 3CXvə daha çox, burada interaktiv olmayan etimadnamələr təchizat zəncirinə hücumu başlatmaq üçün ilkin müdaxilə zamanı ilk dəfə ələ keçirilmişdir.
Bu təhdidə verilən cavab kifayət qədər güclü deyildi. Üçüncü epizodda nəyin işə yaradığını və nəyin acınacaqlı şəkildə uğursuz olduğunu araşdıracağıq. Sənaye bu sahədə birgə işləməlidir. standardqlobal təchizat zəncirləri üçün riskləri azaltmaq üçün proseslər, təhsil və alətlər. Bu, tək bir təşkilatın təkbaşına həll edə biləcəyi bir problem deyil.
Bu bölməni bitirmək üçün əsas anlaşılmazlıq: söhbət buradan gedir zərərli paketlər deyil, həssas Zəifliklər, pis niyyət olmadan təsadüfən təqdim edilən dizayn və ya kodlaşdırma səhvlərindən qaynaqlanır. Zəifliklərdən istifadə edilə bilər, lakin bir çoxu istifadə edilmir. Zərərli paketlər həmişə qəsdən edilir və icra edildikdə 100% istismar mümkündür. Müqayisəli risk yoxdur! Buna görə də Zəifliklərin aşkarlanması və azaldılması üçün nə qədər səy göstərildiyini və zərərli komponentlər üçün ekvivalent tədbirlərin olmamasını görmək paradoksaldır..
"Təhlükəsizliyə ciddi yanaşırıq"
Gəlin adət-ənənəni təsəvvür edək Acme KorporasiyasıWileCoyote.com üçün əsas provayder olan Acme, proqram təminatının əksəriyyətini üçüncü tərəflərdən, 80%-dən çoxunu isə açıq mənbəli layihələrdən alır. Onlar daxili istifadə üçün proqram təminatı istehsal edirlər, eyni zamanda tərəfdaşları, provayderləri və müştəriləri/son istifadəçiləri üçün də proqram təminatı təmin edirlər. Acme-nin Go, JavaScript, Java, C# və Python dillərində yazılmış proqram təminatı var və proqram təminatının əksəriyyətini Kuberneteskubernetes klasterləri altında buludda işlədir. Acme, xüsusi şəkillərini Docker Hub və digər reyestrlərdən götürülmüş əsas şəkillərdən qurur. Həmçinin, onlar bir neçə kitabxana, paket və konteyner şəkillərini ictimai reyestrlərdə də paylaşırlar.
Acme təhlükəsizliyə ciddi yanaşır. Onlar problemin kifayət qədər fərqindədirlər open source securityvə daşıdığı risk. Bütün tərtibatçılar, sistem menecerləri və DevOpsdevops mühəndisləri bu şirin kiçik kriptovalyuta açarlarından ikinci faktorlu identifikasiya kimi istifadə edirlər. Hamısı commits-dən kod depolarına qədər olanlar imzalanır, filial qorunması məcburi kod icmalları ilə aktivləşdirilir, CI/CD kilidli, sirlər gizli seyfdə saxlanılır və yalnız icazə verilən, ağ siyahıya alınmış komponentlərin saxlanıldığı xarici reyestrləri qismən əks etdirən daxili reyestr mövcuddur. Acme tərəfindən hazırlanmış proqram təminatının bu reyestrdən üçüncü tərəf asılılıqlarını götürməsi tələb olunur.
Yəqin ki, əksər təşkilatlar bu profilə uyğundur. Əziz oxucu, əgər hələ də buradasınızsa, sizin profiliniz mütləq uyğundur, elə deyilmi?
Sonra bir bədbəxt gün, vacib bir ön cəbhə geliştiricisi Acme qaçdı npm acme-cute-lib quraşdırın, @acme/cute-lib-ın düzgün əhatə dairəsi asılılığı olduğunu unuduruq. Dəqiq səhv vacib deyil, proqram təminatının həyat dövrünə mükəmməl nəzarəti ələ alsaq belə, bir çox şey səhv gedə bilər. Tərtibatçımız APT qrupunun Acme-ni hədəf aldığını bilmirdi və hiyləgər bir şəkildə bu ad altında zərərli bir komponent dərc etdi ki, zərərli davranış yalnız proqram təminatı Acme kompüterlərinə quraşdırıldıqda aktivləşsin. Paket dərc edildikdən sonra həftələrlə aşkarlanmadı.
Etimadnamələri axtaran (geliştiricimizin noutbukunda çoxlu sayda maraqlı giriş tokenləri var idi) quraşdırma skripti işə salınır, daxili proqram təminatı depolarına və əlbəttə ki, yalnız VPN vasitəsilə əldə edilə bilən yuxarıda qeyd olunan daxili depoya giriş imkanı verir. Zərərli kod mövcud VPN bağlantısından istifadə edərək daxili reyestrə ikinci mərhələli zərərli komponenti yerləşdirməyi bacardı və Acme tərəfindən təqdim edilən proqram təminatının əksəriyyəti tərəfindən paylaşılan ümumi istifadə kitabxanasına təsir etdi.
Həftələr sonra, Acme-nin dərc olunmuş alətlərindən istifadə edən digər təşkilatlar şəbəkələrində qəribə trafik görməyə başladılar, trafik Acme protokolundan istifadə edirdi, lakin Acme domeninə bənzər hostlara yönəldildi. Trafik şifrələnmişdi, lakin sistem monitorinq alətləri gözlənilməz fayllara və sistem əmrlərinə bənzəyən, lakin yüklənmiş icra olunan faylları işə salan proseslərin icrasına giriş tapdı.
Qalanı tarixdir: Acme əvvəlcə bu cür davranışın onların məsuliyyətində olduğunu və bütün təhlükəsizlik tədbirlərinin görüldüyünü inkar etdi. Yalnız kibertəhlükəsizlik mediası aşkarlanan davranışın mənbəyinin niyə Acme-nin komponentlərindən qaynaqlandığını soruşmağa başladıqdan və təhlükəsizlik təhlili bu komponentlərin gizli zərərli proqram təminatı ilə nə qədər dolu olduğunu açıqladıqdan sonra Acme hadisəni tanımalı və hadisəyə reaksiya şirkəti çağırmalı oldu. Bu, bir anda çətinliklə qazanılan etimadı sarsıdan mənfi marketinq kampaniyası idi.Acme, di-dən bir dəqiqəlik quraşdırma məsafəsində idisaster" başlığı geniş yayılmışdı. Daha sonra məhkəmə iddiaları və ləğv edilmiş müqavilələr də eyni şəkildə ortaya çıxdı.
Keçmişdə məlum hadisələrlə oxşarlıqlar görürsünüzmü? Acme, qarışıq üsullardan istifadə edərək, iki mərhələdə təchizat zənciri hadisəsinə düşdü asılılıq qarışıqlığı/yazı tiposquatting Üçüncü tərəflər tərəfindən istifadə edilən proqram təminatına daxil olan komponentləri yoluxdurmaq üçün geliştirici iş stansiyasından istifadə edən hücumlar. Bunun qarşısını necə almaq və ya azaltmaq olar?
Zəhərlənmiş paketlər niyə bu qədər populyardır
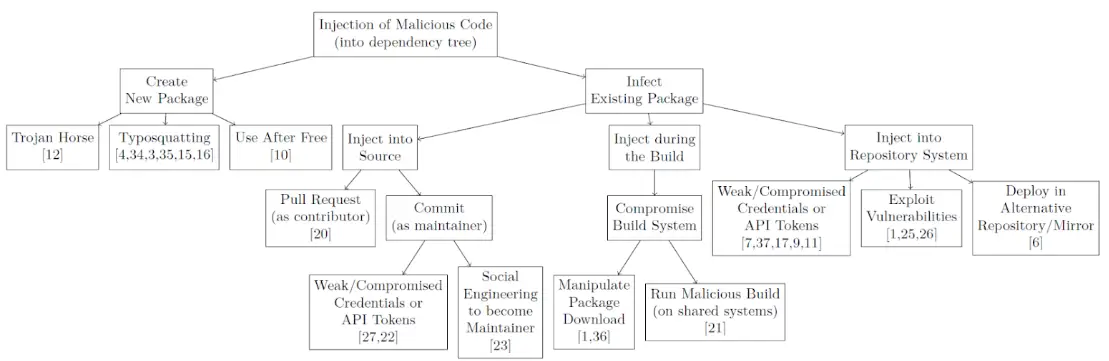
Bu hipotetik hadisə göstərir ki, açıq mənbəli təhlükəsizliyə ağlabatan yanaşma ilə belə, təşkilatların açıq mənbəli komponentlərdə zərərli proqram təminatının qurbanı olmamaq üçün xüsusi tədbirlərə ehtiyacı var. Sxematik olaraq, təhdid subyekti:
- Yeni bir paket yaradın (məşhur tiposquatting və ya asılılıq qarışıqlığı yollarını izləyərək, bu, pis adamların həcm baxımından ən çox keçdiyi yoldur);
- Mövcud olanı ya mənbə koduna daxil edərək, ya da töhfəçi kimi gizlətməyə çalışaraq yoluxdurmağa çalışın pull requestvə ya sosial mühəndislikdən istifadə edərək texniki işçi olmaq (“Jao Tan”ın XZ Backdoor-da etdiyi kimi və ya sağ9ctrl GitHub istifadəçisi bunu etdi hadisə axını 2018-ci ilin payızında baş verən hadisə) və ya açıq mənbəli depo etimadnaməsini əldə etməklə və texniki xidmət göstərəni təqlid etməklə;
- Paketin qurulması zamanı zərərli proqram təminatı yerləşdirin, ya zərərli bir quruluş skriptini işə salınvə ya paket yükləmələrində ortada olan kəsişmələrlə müdaxilə etmək (xoşbəxtlikdən, TLS indi əksər reyestrlərdə həmişə tələb olunur).
- Paketlənmiş komponenti birbaşa reyestrə daxil edin, adətən reyestrin etimadnaməsini ələ keçirməklə (Acme kimi bir çox mürəkkəb hücumlar üçün üstünlük verilən alternativ, burada ilk mərhələdə pozulmuş iş stansiyasının daxili reyestrə giriş tokeninə malik olduğu, məsələn, adi haldan) .NS or ~/.m2/settings.xml: pis aktyorlar sirləri harada axtaracaqlarını bilirlər). Qeydiyyatlardakı zəifliklərdən də istifadə edilmişdir.
Asılılıq hücumlarının əsasını zərərli proqram təminatı ilə reyestrlərin zəhərlənməsi təşkil edir. Günəş altında yeni bir şey yoxdur: onun yayılması sürətlə artdı, lakin beş il əvvəlki kimi eyni üsullar indi də işləyir.
Zərərli paket quraşdırma zamanı, proqram təminatı qurularkən və ya işləmə zamanı işləyə bilər. Və davranış məlumatların süzülməsindən tutmuş, məsələn, ikinci mərhələ cəhdi üçün sirlərin çıxarılmasından tutmuş mənbə kodunun çıxarılmasına və əlavə zərərli proqramların atılmasına qədər dəyişir. Növbəti bölümdə zərərli paketləri və onların necə dərc olunduğunu təhlil edəcəyik.
Əlavə oxu
Növbəti epizod Zərərli Paketlərin Anatomiyası: Trendlər Nələrdir? Zərərli Proqram Erkən Xəbərdarlıq sistemimizlə hər gün izlədiyimiz real hallara diqqət yetirəcəyik. Hansı növ zərərli proqramların aşkarlandığını və hansı taktikaların, texnikaların və prosedurların ən çox istifadə edildiyini nəzərdən keçirəcəyik. Qarışıqlığı və potensial rəyçilərdən necə gizlənməyə çalışdıqlarını, aşkarlanmamaq üçün yayınma üsullarını və telemetriya və yan hərəkətlə necə inkişaf etdiklərini araşdıracağıq. Zəhmət olmasa, bizi izləyin!
References
- Backstabber's Knife Collection: Açıq Mənbəli Proqram Təminatı Zəncirinə Hücumların İcmalıM. Ohm və digərləri, May 2020.
- Açıq Mənbəli Zərərli Proqram TəminatıXygeni-dən ağ kağız.
- Software Supply Chain Security Geriyə Baxış: Daha Təhlükəsiz 2024 FormalaşdırmaqXygeni-dən reportaj.
