






TL; DR
Süni intellekt kodlaşdırması avtomatik tamamlamadan daha çox şeydir. Bu, süni intellektdən, adətən LLM-lərdən, kod yaratmaq, tamamlamaq və ya refaktor etmək üçün istifadə olunan hər hansı bir şeyi əhatə edir, daxili copilot təkliflərindən tutmuş bütün depoda dəyişiklikləri planlaşdıran və icra edən tam agent vasitələrinə qədər, söhbətə qədər "vibe kodlaşdırması."
İndi istisna deyil, standartdır. Artıq Tərtibatçıların 97%-i iş yerində süni intellekt kodlaşdırma vasitələrindən istifadə edildiyini bildirir və əksər mühəndislik qrupları hansının hansı depoya toxunduğu barədə rəsmi inventarizasiya aparmadan eyni anda bir neçə alətdən istifadə edirlər.
Əsl təhlükəsizlik boşluğu ilə gəlir. 45% süni intellekt tərəfindən yaradılan kod nümunələri OWASP Top 10 zəifliyini təqdim edir və 19.7% Süni intellekt tərəfindən təklif olunan paketlərin heç biri mövcud deyil və bu da hücum edənlərin halüsinasiyalı adı əvvəlcədən qeydiyyatdan keçirdiyi slopskvotting hücumlarına yol açır.
Məsələ sürətdədir, təmkin yox. Süni intellekt kodlaşdırmasını yavaşlatmaq həll yolu deyil. Boşluğu bağlamaq deməkdir IDE daxilində kodu və asılılıqları real vaxt rejimində skan etmək və doğrulamaq, süni intellekt onları eyni sürətlə yaradır.
Bu gün istənilən IDE-ni açın və oradakı son sətri insandan başqa bir şeyin yazması ehtimalı yüksəkdir. GitHub xəbər verir Tərtibatçıların 97%-dən çoxu iş yerində süni intellekt kodlaşdırma vasitəsindən istifadə edib. 2026-cı ildə demək olar ki, istənilən mühəndislik qrupundan soruşun və cavab eynidir: süni intellekt kodlaşdırma artıq bir təcrübə deyil, proqram təminatının necə qurulduğudur.
Bu dəyişiklik həyəcanvericidir və tətbiq təhlükəsizliyi qruplarının üç il əvvəlkindən çox fərqli bir söhbət aparmasının səbəbi də budur. Süni intellekt kodlaşdırma vasitələri sürətli yazırlar. Onlar həmişə təhlükəsiz yazmırlar. Müstəqil tədqiqatlar göstərib ki, süni intellekt tərəfindən yaradılan kod nümunələrinin 45%-i OWASP-ın ən yaxşı 10 zəifliyi qutudan çıxarılmış şəkildə sınaqdan keçirildikdə, yeni model nəsillərində bu rəqəm əsasən dəyişməz qalmışdır.
Bu təlimat, tərtibatçıların Google-a yazmağa davam etdiyi suala cavab verir: süni intellekt kodlaşdırması nədir, əslində necə işləyir və zəiflikləri maşın sürətində göndərmədən istifadə etmək üçün nə lazımdır?
Süni intellekt kodlaşdırması nədir, tam olaraq?
Süni intellekt kodlaşdırması, mənbə kodunu yaratmaq, tamamlamaq, izah etmək, yenidən hazırlamaq və ya nəzərdən keçirmək üçün ən çox yayılmış böyük dil modelləri (LLM) olan maşın öyrənmə modellərinin istifadəsidir. Bu, tək bir avtomatik tamamlanmış sətirdən açan muxtar agentə qədər geniş spektri əhatə edir. pull request.
Praktikada, bu gün "AI kodlaşdırma" üç şeydən birini ifadə edir:
- Süni intellektlə kodlaşdırma (kopilot üslubunda): Süni intellekt təklif edir ki, tərtibatçı yazır. Sətir içi tamamlamalar, funksiya səviyyəsində generasiya, söhbət əsaslı izahatlar. Tərtibatçı sürücü kreslosunda qalır.
- Agent kodlaşdırması: Süni intellekt, minimal sorğu ilə birdən çox faylda, bəzən birdən çox depoda çoxmərhələli dəyişiklikləri planlaşdırır və həyata keçirir. Əmrləri işlədə, asılılıqları quraşdıra və aça bilər. pull requests.
- Vibe kodlaması: geliştiricinin nəticəni təbii dildə təsvir etdiyi və süni intellektə tətbiqin çox hissəsini və ya hamısını yaratmağa imkan verdiyi daha yeni, daha danışıq tərzi, kodu birbaşa redaktə etmək əvəzinə, nəyin səhv olduğunu təsvir etməklə təkrarlanır.
Hər üçü eyni əsas reallığı paylaşır: kod artıq istənilən insan tərəfindən nəzərdən keçirilmə prosesinin idarə olunmasından daha sürətli hazırlanır və kod özü təlim məlumatlarının yaxşı və pis vərdişlərini depolarınıza daşıyır.
Süni intellekt kodlaşdırma vasitələri əslində necə işləyir?
Süni intellekt kodlaşdırma alətləri çoxlu sayda ictimai və lisenziyalı mənbə kodu üzərində təlim keçmiş LLM-lər üzərində qurulub. Bir geliştirici bir sorğu yazdıqda və ya sadəcə yazmağa başladıqda, model əvvəllər gördüyü nümunələrə əsasən statistik olaraq ən çox ehtimal olunan davamı proqnozlaşdırır. Müasir alətlər bu xam proqnozun üzərinə qatlar əlavə edir:
| Yetenek | Nə edir |
|---|---|
| Kontekst axtarışı | Təkliflərin mövcud kod bazasına uyğun olması üçün cari faylı, əlaqəli faylları və bəzən bütün depoları çəkir |
| Alət istifadəsi / funksiya çağırışı | Süni intellekt terminal əmrlərini işlətməyə, paketləri quraşdırmağa, API-ləri çağırmağa və ya xarici sistemlərə sorğu göndərməyə imkan verir (çox vaxt Model Kontekst Protokolu, MCP vasitəsilə) |
| Agent planlaşdırması | Sorğunu addımlara bölür, ardıcıllıqla yerinə yetirir və çıxışa və ya səhvlərə əsasən özünü düzəldir |
| Çat interfeysi | Geliştiriciyə kodla yanaşı təbii dildə suallar verməyə, dəyişikliklər tələb etməyə və ya səhvləri düzəltməyə imkan verir |
Müasir süni intellekt kodlaşdırma alətlərinin avtomatik tamamlama kimi deyil, daha çox əməkdaş kimi hiss olunmasına səbəb olan budur və bu, onları yeni bir hücum səthi halına gətirir. Paket quraşdıra və ya xarici aləti çağıra bilən agent, zərərli bir vasitə quraşdırmağa aldanan bir agentdir.
Məşhur Süni İntellekt Kodlaşdırma Alətləri Yaradıcılarının Bu Gün İstifadə Etdiyi
Süni intellekt kodlaşdırma sahəsinə IDE-yə əsaslanan köməkçilər, müstəqil süni intellekt-birinci redaktorlar və əmr sətri agentləri daxildir. Tərtibatçılar adətən aşağıdakıların qarışığı üzərində işləyirlər:
- IDE kopilotları, VS Code və IntelliJ kimi redaktorlara birbaşa yerləşdirilmiş
- Süni intellekt ilk IDE-lər, Kursor və Windsurf kimi süni intellekt dəstəkli və agent iş axınları ətrafında sıfırdan qurulmuşdur
- Komanda xətti və agent kodlaşdırma köməkçiləri tək bir fayl əvəzinə tam bir depo üzərində işləyənlər
- Çat əsaslı kodlaşdırma köməkçiləri redaktor xaricində izahat, ayıklama və kod icmalı üçün istifadə olunur
Əksər mühəndislik qrupları etmir standardOnlar bir alət üzərində ölçü götürürlər. Onlar bir neçəsini işlədirlər, çox vaxt hansının hansı depoya toxunduğu barədə rəsmi inventarizasiya aparılmır ki, bu da onların öz idarəetmə problemidir.
Real Faydaları
Yuxarıda göstərilənlərin heç biri süni intellekt kodlaşdırmasından yayınmaq üçün bir səbəb deyil və heç bir təhlükəsizlik qrupu tərtibatçılardan bunu istəməməlidir. Məhsuldarlıq məsələsi realdır:
- Daha sürətli ilk layihələr. Təkrarlanan nümunələr, testlər və təkrarlanan nümunələr dəqiqələr əvəzinə saniyələr ərzində yaradılır.
- Kontekst dəyişdirmə xərclərinin azalması. Geliştiricilər sənədləşmə və ya axtarış üçün getmək əvəzinə, izahatlar üçün IDE-də qala bilərlər.
- Daha sürətli giriş. Yeni tərtibatçılar mövcud kodu izah edə bilən süni intellektlə tanımadığı kod bazalarına daha sürətli daxil olurlar.
- Daha çox kod, daha çox tapıntı. Tədqiqatlar göstərir ki, süni intellektlə işləyən tərtibatçılar süni intellekt olmadan işləyən tərtibatçılara nisbətən 3-4 dəfə daha çox kod və təxminən 10 dəfə daha çox təhlükəsizlik tapıntıları hazırlayırlar ki, bu da eyni zamanda məhsuldarlıq baxımından qazanc və rəy baxımından çətinlik yaradır.
Bu sonuncu məqam, bu təlimatın həll etmək üçün mövcud olduğu problemin əsas məğzidir.
Gizli Risk: Süni intellekt tərəfindən yaradılan kodun niyə öz təhlükəsizlik modelinə ehtiyacı var?
Süni intellekt kodlaşdırma alətləri işləyən kod yaratmaq üçün öyrədilib. Onlar təhlükəsiz kod yaratmaq üçün öyrədilməyib və ikisi də eyni şey deyil. Təhlükəsizlik qruplarının süni intellekt tərəfindən yaradılan kodu "kod, həmişəki kimi iş" əvəzinə öz risk kateqoriyası kimi qəbul etmələrinin səbəbini izah edən bir neçə məlumat nöqtəsi var:
- 45% Süni intellekt tərəfindən yaradılan kod nümunələri Veracode-un 2025 GenAI-də OWASP Top 10 zəifliyini təqdim etdi Code Security Hesabatda 80 kodlaşdırma tapşırığı üzrə 100-dən çox modelin sınaqdan keçirildiyi bildirilir. Java kodu təxminən 72%-də uğursuz olub; müvafiq tapşırıqların təxminən 86%-də saytlararası skript qüsurları aşkar edilib.
- 19.7% Süni intellekt kodlaşdırma vasitələri tərəfindən tövsiyə edilən paketlərin heç biri mövcud deyil, a görə USENIX Təhlükəsizlik 2025 tədqiqatı 16 LLM-də 2.23 milyon kod nümunəsi yaradıb. Hücumçular bu halüsinasiyalı paket adlarını əvvəlcədən qeyd edirlər ki, bu da adlanır slopsquatting, buna görə də "faydalı" təklif, geliştirici quraşdırmanı başlatdığı anda təchizat zəncirinin güzəştinə çevrilir.
- 74 CVE görə, təkcə 2026-cı ilin birinci rübündə süni intellekt kodlaşdırma vasitələrinə aid edilib. Georgia Tech Vibe Təhlükəsizlik RadarıYanvar ayında 6-dan mart ayında 35-ə yüksəlir və tədqiqatçılar əsl rəqəmin 5-10 dəfə yüksək olduğunu təxmin edirlər.
- İmtiyazların artırılması yolları 322% artıb və süni intellektlə yaradılan kodlar daha çox səhv yaratmır, həm də fərqli, daha riskli bir səhv növü yaradır.
- Agent guardrails göründüklərindən daha zəifdirlər. 2026-cı il üçün etalon (MəsələTrojanBench) GitHub problemi kimi adi bir şeydə gizlənmiş zərərli təlimatların agent kodlaşdırma alətlərinə nüfuz etdiyini aşkar etdi. guardrails cəhdlərin 66.5%-də, təchizat zənciri tipli hücumlar isə vaxtın 96.6%-də uğurla nəticələnib.
Süni intellekt tərəfindən yaradılan kodda ümumi təhlükəsizlik riskləri
Komandalar "süni intellekt kodlaşdırmasının təhlükəsizliyi" haqqında danışarkən, adətən bu beş risk kateqoriyasının birləşməsi haqqında danışırlar:
Süni intellekt tərəfindən yaradılan kodu necə təmin etmək olar: Praktik yoxlama siyahısı
Süni intellekt tərəfindən yaradılan kodu insan tərəfindən yazılmış koddan daha etibarlı və ya daha az etibarlı hesab etmək, hər ikisi də məqsədəuyğun deyil. Həll yolu süni intellekt kodlaşdırmasını yavaşlatmaq deyil. Məsələ təhlükəsizliyi kodun yazıldığı yerə, eyni sürətlə köçürməkdir.
- Yalnız CI-də deyil, IDE-də skan edin. O vaxta qədər pull request a çatır pipeline Skanlama zamanı süni intellekt artıq onlarla fayl yarada bilmiş ola bilər. Hər saxlama zamanı real vaxt rejimində, artan skanlama problemləri həll etmək üçün bir düymə basılmasına ehtiyac qaldıqda aşkar edir.
- Təklif olunan hər bir asılılığı quraşdırmadan əvvəl təsdiqləyin. Paketləri məlum zərərli və imza öncəsi təhdid kəşfiyyatına qarşı yoxlayan asılılıq firewall, ənənəvi CVE əsaslı skanlamanın tamamilə əldən verdiyi boşluğu aradan qaldırır.
- Yalnız tapıntını deyil, istismar yolunu izah edin. Tərtibatçılar, təcavüzkarın sadəcə bir qaydanın işə saldığını deyil, bir zəifliyə necə çatacağını və ondan necə istifadə edəcəyini başa düşdükdə problemləri daha tez həll edirlər.
- tətbiq etmək guardrails kod çatmazdan əvvəl CI/CD, beləliklə, təhlükəli dəyişikliklər birləşmədən sonra aşkar edilmək əvəzinə, yaradılma nöqtəsində aşkarlanır.
- Süni intellekt tərəfindən yaradılan kodu və insan tərəfindən yazılmış kodu vahid siyasət çərçivəsində nəzərdən keçirin. Kodu "kim"in yazdığına (şəxs və ya model) görə yoxlama proseslərinin bölünməsi kor nöqtələr yaradır; risk müəllifliyindən asılı olmayaraq eyni şəkildə qiymətləndirilməlidir.
- Süni intellekt haqqında canlı bir inventar saxlayın. Təşkilat daxilində istifadə olunan modellər, agentlər, MCP serverləri və süni intellekt kodlaşdırma vasitələri öz risk profilinə malik aktivlərdir və görə bilmədiyiniz şeyləri təmin edə bilməzsiniz.
Boşluğun Bağlanması: Süni intellekt sürətində təhlükəsizlik
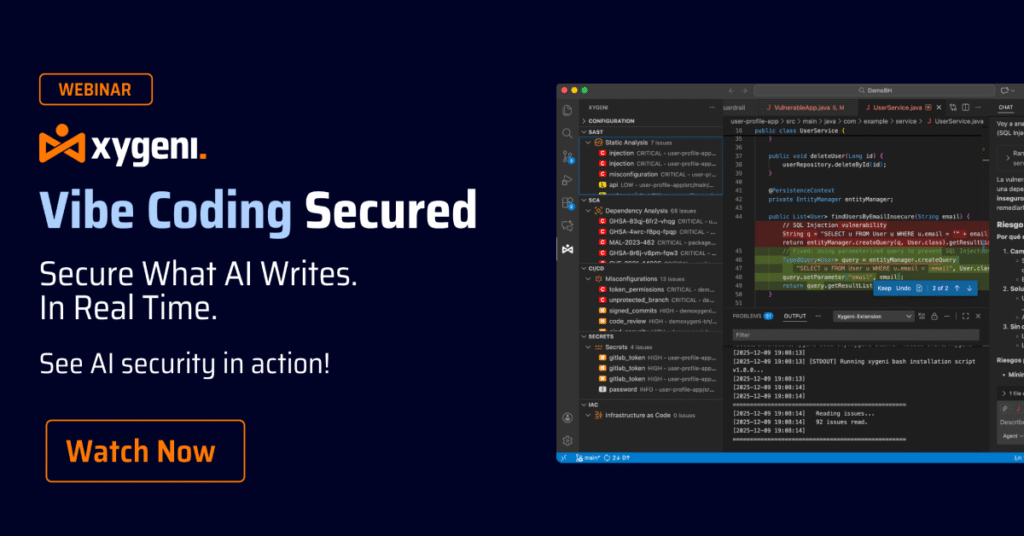
Xygeni DevAI VS Code, IntelliJ, Cursor və Windsurf daxil olmaqla, tərtibatçıların artıq istifadə etdiyi eyni IDE-lərin içərisində işləyən və sorğu tələb etmədən proaktiv şəkildə işləyən agent təhlükəsizlik təbəqəsidir. Hər saxlamada artan skanlamalar aparır, həm insan tərəfindən yazılmış, həm də süni intellekt tərəfindən yaradılan kodda həssas nümunələri, açıqlanmış sirləri və təhlükəli asılılıqları aşkarlayır və hər tapıntının arxasındakı əsl istismar yolunu izah edir. DevAI-nin təklif etdiyi hər bir düzəliş, tərtibatçıya çatmazdan əvvəl Xygeni-nin MCP Serveri tərəfindən risk, siyasət uyğunluğu və pozuntu dəyişikliyinin təsiri baxımından qiymətləndirilir.
Asılılıq tərəfində, Xygeni-nin Zərərli Proqram Erkən Xəbərdarlıq Sistemi (MEW) Yeni açıq mənbəli paketləri real vaxt rejimində skan edir və ictimai CVE və ya imza mövcud olmazdan əvvəl zərərli olanları işarələyir və yuxarıda təsvir edilən boşluqları tam olaraq bağlayır. Xygeni-nin AI Triage, AI İzahı və AI Remediation proqramları Xygeni-nin öz skanerlərindən əldə edilən tapıntılara, eləcə də artıq mövcud olan digər AppSec alətlərindən əldə edilən tapıntılara tətbiq olunduğundan, komandalar AI kodlaşdırma köməkçisinin toxunduğu hər şey üzərində vahid təhlükəsizlik təbəqəsi əldə edirlər, artıq istifadə etdiklərini çıxarmadan.
Nəticə: tərtibatçılar süni intellekt kodlaşdırmasının onlara verdiyi sürəti saxlayır və təhlükəsizlik qrupları bu sürətin əslində nə istehsal etdiyini görə bilirlər.

Tez-tez verilən suallar: Süni intellekt kodlaşdırması, izahat
Süni intellekt kodlaşdırması vibe kodlaşdırması ilə eynidirmi?
Vibe kodlaşdırması, tərtibatçının nəticəni təbii dildə təsvir etdiyi və kodu sətirbəsətir redaktə etmək əvəzinə, nəyin səhv olduğunu təsvir edərək təkrarladığı xüsusi bir süni intellekt kodlaşdırma tərzidir. Bu, kopilot tipli yardım və tam agent kodlaşdırma ilə yanaşı, süni intellekt kodlaşdırma spektrində bir nöqtədir.
Süni intellekt tərəfindən yaradılan kod insan tərəfindən yazılmış koddan daha az təhlükəsizdirmi?
Avtomatik olaraq daha az təhlükəsiz deyil, lakin müstəqil tədqiqatlar davamlı olaraq süni intellekt tərəfindən yaradılan kod nümunələrində süni intellekt köməyi olmadan yazılmış kodla müqayisədə əhəmiyyətli dərəcədə daha yüksək təhlükəsizlik zəiflikləri nisbətini, eləcə də insan tərəfindən yazılmış kodun təqdim etmədiyi halüsinasiyalı paket adları kimi yeni risk kateqoriyalarını aşkar edir.
Süni intellekt kodlaşdırma vasitələri layihəyə zərərli proqramlar daxil edə bilərmi?
Bəli, ən çox slopsquatting vasitəsilə: süni intellekt aləti mövcud olmayan bir paket adı təklif edir və hücumçu artıq həmin ad altında zərərli bir paket dərc edib və tərtibatçıların və ya agentlərin onu quraşdırmasını gözləyir.
Süni intellekt tərəfindən yaradılan kod üçün fərqli bir təhlükəsizlik alətinə ehtiyacım varmı?
Mütləq fərqli bir vasitə deyil, iş axınındakı fərqli bir nöqtə. Ənənəvi CI mərhələli skanlama hələ də vacibdir, lakin agent və vibe kodlaşdırma ilə ayaqlaşmaq üçün çox gecdir. Süni intellekt kod yaratdığı anda IDE daxilində real vaxt skanlama bu boşluğu aradan qaldırır.
Bu gün hansı IDE-lər süni intellekt kodlaşdırma təhlükəsizlik alətlərini dəstəkləyir?
Xygeni DevAI da daxil olmaqla, müasir təhlükəsizlik səviyyələri, VS Code, IntelliJ və Cursor və Windsurf kimi AI-ə əsaslanan IDE-lərin içərisində işləyir və əksər AI kodlaşdırmasının əslində baş verdiyi redaktorları əhatə edir.
