






TL; DR
"Süni intellekt təhlükəsizlik şirkəti" ən azı üç fərqli məna daşıyır. Bəzi satıcılar süni intellekt tərəfindən yazılmış kodu qoruyur, bəziləri modelləri və agentləri özləri qoruyur, bəziləri isə sadəcə süni intellekt xüsusiyyətini mövcud alətə qoşur. Qiymətləri müqayisə etməzdən əvvəl hansını qiymətləndirdiyinizi bilin.
Kəşf metodu real əhatə dairəsini demodan ayırır. Canlı trafikə və ya bir şey tapmaq üçün yerləşdirilən agentə ehtiyacı olan bir satıcı sizə yalnız artıq işləyən şeylər haqqında məlumat verə bilər; statik, kod səviyyəli kəşf onu bir şəkildə tutur pull request əvəzinə.
Çərçivə uyğunluğu yoxlanılmalıdır, inamla qəbul edilməməlidir. OWASP-ın LLM üzrə Top 10-luğu, NIST-ın AI RMF-i və MITER ATLAS sabit və istinad edilə biləndir; satıcıdan yalnız slayddakı loqonu deyil, faktiki xəritəni göstərməsini xahiş edin.
Kateqoriya sürətlə möhkəmləndi. 2024-cü ildən bəri bir neçə süni intellekt mütəxəssisi daha böyük platformalara birləşdirilib. Bu, diskvalifikasiya deyil, amma satın aldığınız yol xəritəsinin iki ildən sonra da mövcud olub-olmadığını birbaşa soruşmağa dəyər.
Süni intellekt təhlükəsizlik şirkətində nələrə diqqət yetirmək lazımdır
Axtarış çubuğuna "Süni İntellekt təhlükəsizlik şirkəti" yazın və hamısı eyni beş sözdən istifadə edən onlarla satıcı görəcəksiniz: Süni İntellektlə işləyən, hərtərəfli, vahid, yeni nəsil, agent. Bunların heç biri məhsulun əslində nə etdiyini və ya komandanızın ehtiyac duyduğu şeyi edib-etmədiyini sizə bildirmir. Bu təlimat onu ətraflı izah etmək üçün yoxlama siyahısıdır: "Süni İntellekt təhlükəsizliyi" əslində nəyi əhatə edir, real qabiliyyəti slayddan ayıran suallar və demək olar ki, hər qiymətləndirmədə görünən təhlükə siqnalları.
“Süni intellekt təhlükəsizlik şirkəti” ən azı üç fərqli məna daşıyır
Kimisə müqayisə etməzdən əvvəl, əslində hansı problemi həll etməyə çalışdığınızı müəyyənləşdirin. Etiket üç fərqli kateqoriyanı əhatə edir və birində əla olan satıcı çox vaxt digər ikisində yoxdur.
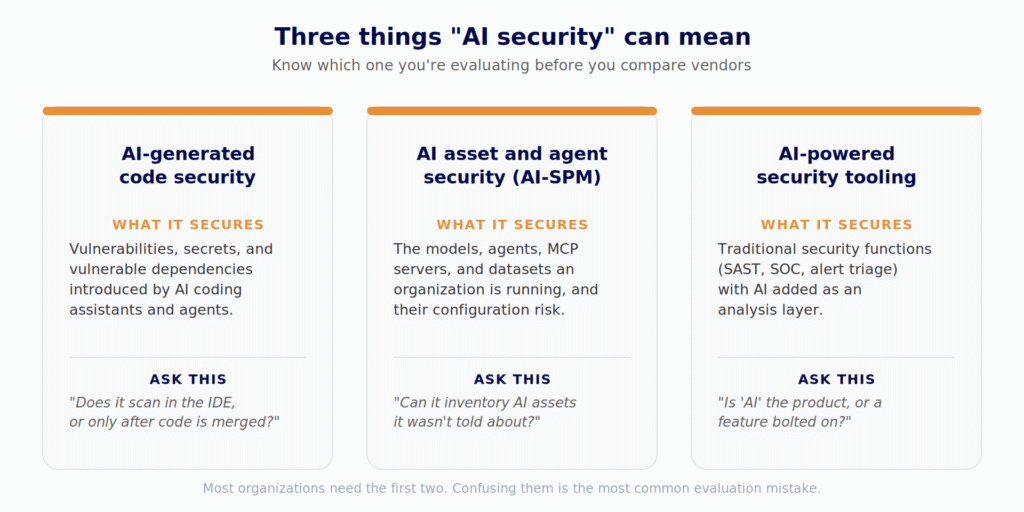
İstehsalda modellərin təhlükəsizliyini təmin etmək üçün hazırlanmış bir vasitə, halüsinasiyalı paket adını bir yerdə tutmayacaq. pull request, və kod skaneri sizə təsdiqlənməmiş MCP serverinin keçən həftə kiminsə IDE-sində peyda olduğunu bildirməyəcək.
Əslində Əhəmiyyətli Olan Alış Meyarları
Hansı kateqoriyaya ehtiyacınız olduğunu bildikdən sonra, ana səhifəsində necə təsvir olunmasından asılı olmayaraq, qısa siyahınızdakı hər bir satıcıya verməyə dəyər suallar bunlardır.
Qırmızı Bayraqlardan Uzaqlaşmağa Dəyər
Bu kateqoriyada bir neçə nümunə o qədər tez-tez görünür ki, heç bir konkret satıcıya işarə etmədən birbaşa adlandırmağa dəyər:
- Altında heç bir detal olmadan "Süni intellektlə təchiz olunmuş". Əgər satıcı süni intellektin qayda əsaslı skanerdən fərqli olaraq nə etdiyini bir cümlə ilə izah edə bilmirsə, bu, bir qabiliyyət deyil, marketinq nişanıdır.
- Arxasında heç bir şey olmayan çərçivə nişanı. OWASP və ya NIST-ə istinad etmək asandır. Tam xəritələşdirməni deyil, həmin çərçivədəki real kateqoriyaya bağlı bir konkret nümunə, yalnız bir tapıntı istəyin. Satıcı yerindəcə tək bir nümunə təqdim edə bilmirsə, nişan dekorativdir.
- Skanlamanın harada baş verdiyi ilə bağlı qeyri-müəyyənlik. Birbaşa soruşun: kodumuz təhlil zamanı infrastrukturumuzu tərk edirmi? Arxitekturasına əmin olan satıcı bir cümlə ilə cavab verir. Əsl suala cavab vermədən, şifrələmənin ötürülməsindən danışan satıcı sizə sadəcə cavabı dedi.
- Əslində 14 günlük sınaq müddəti olan pulsuz bir səviyyə. Geri sayma taymeri deyil, həqiqətən pulsuz bir geliştirici səviyyəsi, satıcının məhsulun əvvəlcə danışmasına imkan verəcək qədər əmin olduğuna bir siqnaldır.
- Hər bir imkan "tezliklə" gəlir. Yol xəritəsi slaydı məhsul deyil. Bu gün nəyin göndərildiyini yazılı şəkildə soruşun.
Bu Təcrübədə Nə Görünür
Xygeni AI Security, bir təşkilatda - modellərdə, agentlərdə, MCP serverlərində və AI kodlaşdırma alətlərində işləyən AI-ni sorğudan və ya yerləşdirilən agentdən deyil, kodda və konfiqurasiyadan geridə qoyduqları şeylərdən aşkar edir. O, AI-BOM yaradır standard CycloneDX ML-BOM tapıntıları formatlayır və xəritələşdirir OWASP LLM-in Ən Yaxşı 10-luğu və NIST AI RMF. Xygeni DevAI Tərtibatçılar insan tərəfindən yazılmış və ya süni intellekt tərəfindən yaradılan kod yazarkən IDE daxilində işləyir və onun süni intellekt çeşidlənməsi, süni intellekt izahı və süni intellekt bərpası Xygeni-nin öz skanerlərindən əldə edilən tapıntılara və təşkilatın artıq mövcud olan AppSec alətlərində olan tapıntılara eyni dərəcədə tətbiq olunur, yəni onu qəbul etmək heç nəyin dəyişdirilməsini tələb etmir. Mənbə kodu heç vaxt müştəri mühitini tərk etmir və öz LLM müqavilənizi vacib olan yerə gətirmək üçün dəstək verir.
Əgər bunu yuxarıdakı öz yoxlama siyahınızla müqayisə edirsinizsə, geliştirici səviyyəsinə başlamaq pulsuzdur və mövcud səviyyə ilə necə uyğunlaşdığına daha geniş baxış. ASPM proqram üzrə mövcud Qiymətləndirmə səhifəsi.

Tez-tez verilən suallar: Süni intellekt təhlükəsizlik şirkətinin seçilməsi
Süni intellekt təhlükəsizliyi ilə süni intellekt-SPM arasındakı fərq nədir?
Süni intellekt təhlükəsizliyi geniş kateqoriyadır. Süni intellekt təhlükəsizliyinin duruşunun idarə edilməsi (Sİ-SPM), Gartner tərəfindən inkişaf etməkdə olan analitik kateqoriyası kimi tanınan daha spesifik bir termindir və CSPM-in bulud infrastrukturu üçün etdiyi kimi, təşkilatın Sİ aktivlərinin: modellərin, agentlərin, məlumat dəstlərinin və onların konfiqurasiya riskinin duruşunu aşkar edən və davamlı olaraq qiymətləndirən alətlər üçündür.
Süni intellekt tərəfindən yaradılan kod və süni intellekt infrastrukturu üçün ayrı bir satıcıya ehtiyacım varmı?
Mütləq deyil, amma tək bir satıcının hər ikisini əhatə etdiyini düşünmək əvəzinə, təsdiqləməlisiniz, çünki "Süni intellekt" sözü onların ana səhifəsində iki dəfə görünür. Hər birindən IDE səviyyəli kod skanlaması və Süni intellekt aktivlərinin aşkarlanması barədə xüsusi soruşun; bunlar fərqli mühəndislik problemləridir.
OWASP LLM Top 10 kimi bir çərçivə, satıcının "sertifikatlaşdırıla" biləcəyi bir şeydirmi?
Xeyr. Bu, icma tərəfindən inkişaf etdirilən bir maarifləndirmədir standard, keçdiyiniz sertifikat deyil. Satıcı aşkarlamalarını ona uyğunlaşdıra bilər ki, bu da yoxlanıla bilər, lakin "OWASP sertifikatlı" real iddia deyil və özü də kiçik bir təhlükə siqnalı kimi qəbul edilməlidir.
AI-BOM müəyyən bir qaydaya cavab verirmi?
Özü-özlüyündə belə deyil və bu gün heç bir qayda "AI-BOM"-u məcburi artefakt adlandırmır. Bu, AB Süni İntellekt Qanununun texniki sənədləşdirmə tələbləri kimi çərçivələr çərçivəsində sənədləşmə gözləntilərini ödəməyə kömək edir, lakin uyğunluq üçün bir işarə qutusu deyil, uyğunluğa dair dəlildir.
Satıcının bu yaxınlarda əldə edilməsinin nə üçün əhəmiyyəti var?
Bu, diskvalifikasiya deyil; satınalmalar resurslar və qalıcı güc gətirə bilər. Lakin yol xəritələri, qiymətlər və dəstək modelləri satınalmadan sonra tez-tez dəyişir, buna görə də davamlılığı fərz etməkdənsə, birbaşa soruşmağa dəyər.
