






TL; DR
Post-kvant kriptoqrafiyası (PQC), gələcəkdə genişmiqyaslı kvant kompüterinin hücumuna qarşı durmaq üçün hazırlanmış kriptoqrafik alqoritmlər deməkdir. Ona keçid artıq Avropa, Amerika və Asiya-Sakit okean regionunda köhnəlmiş bir öhdəlikdir — artıq tədqiqat mövzusu deyil.
Hər yerdə ilk çatdırılma kod dəyişikliyi deyil, inventardır. Hər rejim, məsələn NIST IR 8547, Post-Kvant Kriptoqrafiyasına Keçid StandardsKi, AB yol xəritəsi, İspaniyanın CCN-TEC 009 və digər bölgələr üçün oxşarları, üstəgəl sektor tövsiyələri, məsələn PCI DSS 12.3.3, istifadə etdiyiniz kriptoqrafiyanı sadalamağınızı xahiş etməklə başlayır.
Kriptoqrafik aktivlər üçün belə bir inventarın təklif olunan təcəssümüdür CBOM (Kriptoqrafik Materiallar Bəyannaməsi), sistemin istifadə etdiyi alqoritmlərin, açarların, sertifikatların və protokolların maşınla oxuna bilən siyahısıdır. Bu, tanınmışın bir uzantısıdır SBOM və tövsiyə olunan standardhəmin inventar üçün hazırlanmış format.
Ən erkən bağlanma tarixini yoxlayın; bu, 2035-ci il olmaya bilər. Əksər yurisdiksiyalar 2026-2028-ci illərdə kəşf, 2030-2031-ci illərdə yüksək risk və 2035-ci ildə tamamlanma ilə bağlı razılığa gəlir. Hədəflər məlumdur, lakin onlar tək bir əvəzetmə deyil. ML-KEM açar mübadiləsini əvəz edir, ML-DSA ümumi təyinatlı imzaları əvəz edir, heş əsaslı sxemlər isə (SLH-DSA, XMSS/LMS) proqram təminatını və uzunömürlü kökləri əhatə edir. Açar müəssisəsi artıq internet miqyasında çatdırılma həyata keçirir; sertifikatlar və imzalar illərdir geridə qalıb — buna görə də təcili sifariş və çatdırılma müddəti sifarişi fərqlidir və planınız hər ikisini tələb edir.
Keçid on illik birgəyaşayışdır, kəsişmə deyil. 2030-cu illərin ortalarına qədər əksər təşkilatlar klassik və postkvant kriptoqrafiyasını yan-yana və çox vaxt sözün əsl mənasında birləşdirərək işlədəcəklər: hibrid konstruksiya. Kripto-çeviklik bu dövrün davam etməsini təmin edən şeydir. Bu, alqoritmi, parametrləri və ya kodu yenidən yazmaq və yenidən yerləşdirmək əvəzinə, konfiqurasiya və siyasət vasitəsilə hibriddən istifadə edib-etməməyinizi dəyişdirə bilmək deməkdir.
Bir yox, iki "saat" işləyir: yuxarıdakı tənzimləyici saat və "İndi məhsul yığın, sonra şifrəni açın" (HNDLSonuncu, kvant kompüteri mövcud olduqdan sonra şifrəni açmaq üçün bu gün şifrələnmiş trafiki qeyd edən düşmənləri əhatə edir. Bu o deməkdir ki, uzun məxfilik ömrü olan məlumatlar artıq açıqlanır.
Çətin olan alqoritmlər deyil, kəşfdir. Kriptoqrafiya mənbə kodunda, asılılıqlarda, sertifikatlarda, açar fayllarda, infrastruktur kodunda, konteyner şəkillərində, protokol konfiqurasiyasında və üçüncü tərəf məhsullarında gizlənir. Etibarlı bir inventar görə bilmədiklərini dürüst şəkildə deməlidir.
Xygeni, CBOM yaratmaqla, hər bir kriptovalyuta aktivini kvant riskinə görə təsnif etməklə, miqrasiya gecikməsini HNDL məruz qalmasına görə sıralamaqla, nəticələri altı tənzimləyici rejimə uyğunlaşdırmaqla və asılılıqlarınızın kvant sonrası hazırlığı barədə hesabat verməklə PQC-yə hazırlaşmağınıza kömək edə bilər. Tam təfərrüatlar: Kvant Təhlükəsiz Uyğunluq.
Kvant kompüteri nəyi pozur və nəyi pozmur
Bu fərq GRC auditoriyası üçün ən vacib texniki faktdır, çünki tapıntının birinin əhəmiyyətsiz olub-olmadığını müəyyən edir. əvəzetmə layihəsi və ya konfiqurasiya dəyişikliyiSəhv etmək, sadəcə faydasız deyil, həm də aktiv şəkildə zərərli olan düzəliş tövsiyələrinə səbəb olur.
Şor alqoritm — böyük tam ədədləri faktorlaşdıran və diskret loqarifmləri səmərəli şəkildə hesablayan kvant alqoritmi — bugünkü açıq açar kriptoqrafiyasını struktur olaraq pozur: RSA, ECDSA, EdDSA, Diffie-Hellman və ECDH və ya DSA. Var açar ölçüsü düzəlişi yoxdur4096 bitlik RSA açarı kvant düşməninə qarşı 2048 bitlik açardan mənalı dərəcədə təhlükəsiz deyil. Bu alqoritmlər olmalıdır əvəzEyni şey eyni riyaziyyat üzərində qurulmuş milli variantlara da aiddir — məsələn, Çinin SM2-si elliptik əyriyə əsaslanır və buna görə də eyni dərəcədə açıqdır.
Qroverin alqoritmi — kvant axtarış alqoritmi — simmetrik şifrələri və heş funksiyalarını zəiflədir, lakin bu, yalnız onların effektiv gücünü təxminən yarıya endirməklə baş verir. Bunlar yerində bərkidilə bilən: AES-128-dən AES-256-ya, SHA-256-dan SHA-384 və ya SHA-512-yə keçid. NIST IR 8547 məsələni birbaşa ortaya qoyur: NIST-in simmetrik standards “açıq açarlı kriptoqrafiyaya nisbətən məlum kvant hücumlarına qarşı xeyli az həssasdır” standards”, və ən azı 128 bit klassik təhlükəsizliyi təklif edən hər hansı təsdiqlənmiş simmetrik ibtidai sistem hələ də NIST-in ən aşağı post-kvant təhlükəsizlik kateqoriyasına cavab verir.
Bunu edəcək maşın a adlanır CRQC - a kriptoqrafik cəhətdən əlaqəli kvant kompüteriDövlət siyasəti öz statusuna diqqət yetirir; ABŞ-ın tətbiq memorandumunda açıq şəkildə deyilir: “CRQC-nin mövcud olduğu hələ məlum deyil, lakin kvant hesablama sahəsindəki davamlı irəliləyişlər qarşıdakı onillikdə CRQC-yə səbəb ola bilər.”
Dəyişən cihazın gəlməsi deyil, onun nə qədər vaxt aparacağına dair təxminlərin azalmasıdır. 2025-ci ilin may ayında Google Quantum AI-dən Kreyq Gidni resurs təxminini dərc etdi ki,... RSA-2048, bir milyondan az səs-küylü kubitə malik kvant kompüteri tərəfindən bir həftədən az müddətdə hesablana bilər — onun 2019-cu ildəki təxminən 20 milyonluq qiymətləndirməsindən təxminən iyirmi dəfə azalma. Bu, mühəndislik qiymətləndirməsidir, lakin altı ildə 20 dəfə azalan qiymətləndirmə, risk funksiyasının ciddiyə alınması lazım olan bir tendensiyadır.
Artıq başlayan saat: indi məhsul yığ, sonra şifrəni aç
İndi yığ, sonra deşifrə et (HNDL) Bu, şifrələnmiş trafik və ya məlumatları bu gün ələ keçirmək və CRQC onu deşifrə edə bilənə qədər saxlamaq təcrübəsidir. Bu, gələcək qabiliyyəti illərlə məxfi qalmalı olan hər şey üçün müasir bir ifşaya çevirir: sağlamlıq qeydləri, hüquqi sənədlər, əqli mülkiyyət, dövlət sirləri, uzunmüddətli etimadnamələr, imzalanmış sübutlar.
Tənzimləyicilər buna qarşı müdafiə tədbirlərini dayandırıblar. Avropa Komissiyasının NIS2-yə düzəliş etmək üçün 2026-cı ilin yanvar ayında qəbul etdiyi təklifdə 8-ci hissədə deyilir ki, "indi baş verə biləcək 'indi məhsul yığın - sonrakı hücumların şifrəsini açın' ehtimalı və imzaların saxtalaşdırılmasına qarşı kvant hücumlarının yaratdığı gələcək risklər" keçidi əsaslandırır.
Planlaşdırmanın nəticəsi sadə hesablamadır, Mişel Moskanın o vaxtdan bəri irəli sürdüyü bir arqument 2015: məlumatlarınızın məxfi qalmalı olduğu illərin sayını miqrasiyanın davam edəcəyi illərin sayına əlavə edin. Əgər bu məbləğ CRQC-nin ehtimal olunan mövcud olduğu nöqtədən kənara çıxarsa, artıq gecikmisiniz. Əksər tənzimlənən təşkilatlar üçün çoxillik miqrasiya və on illik məlumatların saxlanması istənilən etibarlı təxmindən rahatlıqla çoxdur.
NIST IR 8547-də əməliyyat nəticəsini verir: o, "xüsusilə TLS və IKE kimi interaktiv protokollarda 'indi yığ, sonra deşifrə et' hücumlarından qorunmaq üçün kvanta davamlı açar qurma sxemlərinə keçidi prioritetləşdirməyi gözləyir." Əvvəlcə açar qurma, sonra imzalar - ABŞ federal mərhələsinin sifarişi sözün əsl mənasında davam edir, kvantdan sonrakı açar qurma imzalardan bir il əvvəl edilməlidir. (IKE, IPsec VPN-lərinin arxasındakı açar danışıqları protokoludur.)
Niyə bu, kriptoqrafiya problemi olmamışdan əvvəl GRC problemidir?
Bunun masaların üstünə gəlməsinin üç səbəbi var CISKripto mühəndisləri ilə qalmaq əvəzinə, əməliyyat sistemləri və uyğunluq üzrə məsul şəxslər.
Son tarixlər fizikadan deyil, qanun və qaydalardan gəlir. Heç kim CRQC-nin nə vaxt gələcəyini bilmir. Hər kəs Aİ-nin 2030-cu ilin sonuna qədər yüksək riskli istifadə hallarının köçürülməsini gözlədiyini, Avstraliyanın ASD-nin bütün keçidi gözlədiyini araşdıra bilər. bitmiş 2030-cu ilin sonuna qədər və NIST-in 2030-cu ildən sonra 112 bitlik təhlükəsizlik gücü səviyyəsində RSA və elliptik əyri kriptoqrafiyasını ləğv etməsi və 2035-ci ildən sonra bütün kvant həssas açıq açar kriptoqrafiyasını qadağan etməsi. Bu tarixlər audit edilə bilər; kvant zaman xətti isə yoxlanıla bilməz.
İlk nəticə audit artefaktıdır. Hər hansı bir alqoritm dəyişdirilməzdən əvvəl, hər bir rejim eyni sualı verir: Hansı kriptoqrafiyanız var və harada? Bu, inventar öhdəliyidir — sahibi, yoxlama ardıcıllığı və sübut tələbləri ilə idarə olunan bir nəticə. PCI DSS, kvant olsun ya olmasın, 2025-ci ilin mart ayından bəri məhz bunu tələb edir.
Bu, satınalma problemidir. Əmlakınızdakı kriptoqrafiyanın əksəriyyəti sizə məxsus deyil. Kitabxanalarda, platformalarda, cihazlarda, SaaS provayderlərində və ödəniş terminallarında mövcuddur. AB yol xəritəsi müəssisələrdən "həm daxili asılılıqlara, həm də üçüncü tərəf asılılıqlarına baxaraq asılılıq xəritələri yaratmağı" xahiş edir; ASD satıcılarınıza vermək üçün kvant sonrası sualların siyahısını dərc edir. Hər ikisi təchizatçı idarəetmə fəaliyyətləridir və hər ikisi auditorun qarşısına çıxara biləcəyiniz dəlillərə ehtiyac duyur.
Qaydaebook: əslində sizə nə aiddir
Alqoritmlər həll olunub
NIST əsas post-kvant tədqiqatını yekunlaşdırdı standard2024-cü ilin avqust ayında — ML-KEM əsas müəssisə üçün (FIPS 203) Və ML-DSA (FIPS 204) Və SLH-DSA (FIPS 205) imzalar üçün — buna görə də artıq “gözləmək” lazım deyil standards” müdafiəsi. A KEM, və ya açar kapsullaşdırma mexanizmi, açar mübadiləsi üçün kvant sonrası əvəzetmədir: iki tərəf arasında ortaq bir sirr yaradır və HNDL-i dayandıran hissədir.
Daha ikisi uçuşdadır: FN-DSA (FIPS 206, Falcon əsasında) hələ də qaralama şəklində dərc olunmayıb və HQC 2025-ci ilin mart ayında kod əsaslı ehtiyat açar kapsullaşdırma mexanizmi kimi seçilmişdir və sənədləşdirilmişdir NIST IR 8545Bu gün heç biri planı bloklamamalıdır, amma hər ikisi qurmaq üçün səbəbdir. kripto çeviklik — kodu yenidən yazmaq əvəzinə, konfiqurasiya yolu ilə alqoritmi dəyişdirə bilmək. Alqoritmlərinizdən hansının aşağıdakı kimi təyin olunduğunu müəyyən etmək əvəzetmə xəritəsi daha aşağı.
İstinad qrafiki: NIST IR 8547
NIST IR 8547, Kvant sonrası kriptoqrafiyaya keçid Standards, əksər digər yol xəritələrinin kalibrləndiyi sənəddir, çünki klassik açıq açarlı kriptoqrafiyanın istifadədən çıxarılmasını tarixə qoyur:
| Alqoritm ailəsi | Parameters | Keçid |
|---|---|---|
| ECDSA, RSA (imzalar) | 112 bit təhlükəsizlik gücü | 2030-cu ildən sonra istifadədən çıxarılıb, 2035-ci ildən sonra istifadəyə icazə verilməyib |
| ECDSA, EdDSA, RSA (imzalar) | ≥ 128 bit təhlükəsizlik gücü | 2035-ci ildən sonra qadağandır |
| Sonlu sahəli DH və MQV, ECDH, RSA açar təsisatı | 112 bit təhlükəsizlik gücü | 2030-cu ildən sonra istifadədən çıxarılıb, 2035-ci ildən sonra istifadəyə icazə verilməyib |
Vahidlər haqqında qeyd: NIST ştatları təhlükəsizlik gücü, açar uzunluğu deyil. Per SP 800-57 Hissə 1 Rev. 5Cədvəl 2-də 112 bitlik güc səviyyəsi belədir RSA-2048 və 224–255 bitlik sıraya malik elliptik əyrilər (P-224); 128 bitlik səviyyə belədir RSA-3072 və 256–383 bitlik əyrilər (P-256). Beləliklə, "112 bitlik RSA" 112 bitlik açar deyil — istehsal TLS-in böyük bir hissəsini hələ də dayandıran RSA-2048-dir. Və hər yerdə mövcud olan P-256 / RSA-3072 cütləşməsidir. yox 2030-cu il üçün köhnəlmə vedrəsində; bu, 2035-ci il üçün qadağan vedrəsindədir. Hər iki vedrə eyni yerdə bitir: 2035-ci ildən sonra heç bir parametr ölçüsündə kvant baxımından həssas açıq açar alqoritmi təsdiqlənmir.
Sükan arxasında istinad etməzdən əvvəl bilməli olduğunuz bir xəbərdarlıq committee: IR 8547 hələ də ilkin ictimai layihədir — 2024-cü ilin noyabr ayında dərc edilib, şərh müddəti 2025-ci ilin yanvar ayında bağlanıb, yazı yazıldığı zaman son versiya yoxdur. Bu, onun istinad nöqtəsinə çevrilməsinə mane olmayıb; milli yol xəritələri və satıcı məhsulları, Xygenie daxil olduqda, ona qarşı kalibrləyin. Həmçinin nə olduğunu da qeyd edin deyil: burada inventar, kəşf və ya kriptovalyuta çevikliyi haqqında heç nə deyilmir. Bu öhdəliklər başqa yerdən gəlir.
Qlobal xəritə: kim nə deyir və nə vaxta qədər
Bu cədvəldə regionlar üzrə tənzimləyici çərçivə ümumiləşdirilir:
| Yurisdiksiya / orqan | Nə təyin olunub | Açar tarixləri |
|---|---|---|
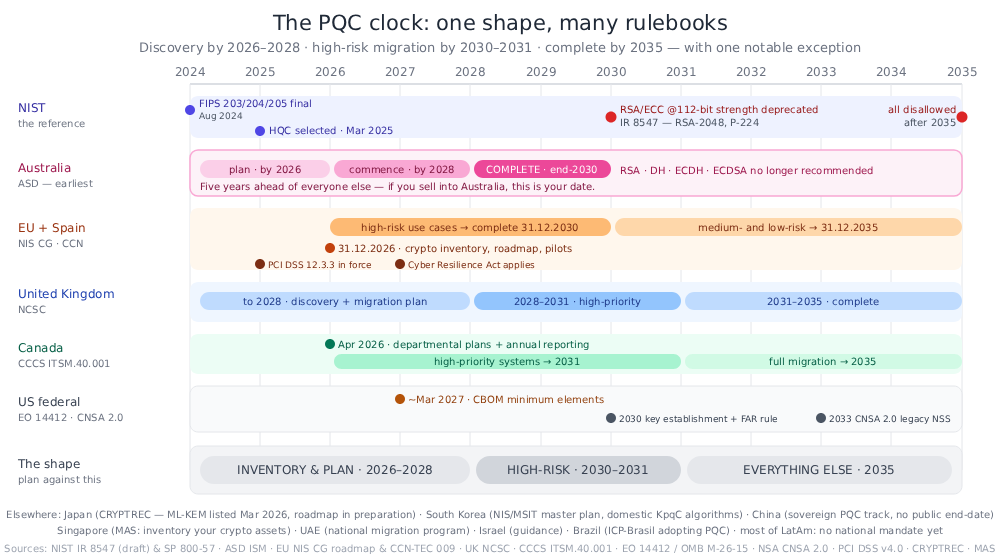
| Avstraliya — ASD | Ən dəqiq zaman xətti. ISM RSA, DH, ECDH və ECDSA-nı dayandırmağı tövsiyə edir. | 2026-cı il planı · 2028-ci ilin başlanğıcı · 2030-cu ilin tamamlanması |
| AB — NIS CG yol xəritəsi; COM(2026) 13, PQC-nin NIS2-yə yazılmasını təklif edir | Milli yol xəritələri, kriptoqrafik inventarlar, asılılıq xəritələri; CBOM adı ilə tövsiyə olunur | 2026 ilk addımlar · 2030 yüksək riskli tamamlanmış · 2035 orta/aşağı |
| İspaniya — CCN-TEC 009 / BP-37 (İyul 2026) | Aİ-nin nailiyyətləri kriptoqrafik inventarlaşdırma ilə konkret oldu | 31.12.2026 strategiya, idarəetmə, kripto inventarı, pilot layihələr · 31.12.2030 yüksək riskli · 31.12.2035 orta |
| Böyük Britaniya — NCSC | Əvvəlcə kəşf, sonra prioritet miqrasiya | 2028 kəşfi + plan · 2031 yüksək prioritet · 2035 tamamlandı |
| Kanada — CCCS ITSM.40.001 | Departament planları və illik irəliləyiş hesabatı | Aprel 2026 planları · 2031 yüksək prioritet · 2035 tam |
| ABŞ federal — EO 14412 / OMB M-26-15 | Agentliyin miqrasiyası, podratçı kaskadı və CBOM minimum elementləri | ~Mart 2027 CBOM elementləri · 2030 əsas təsis + FAR qaydası · 2031 imza · 2035 tam |
| ABŞ milli təhlükəsizlik sistemləri — NSA CNSA 2.0 | Saf PQC, hibridsiz; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | əksər kateqoriyalar 2030–2031 · qalan 2033 |
| Yaponiya — CRYPTREC; 2025 Kibertəhlükəsizlik Strategiyası | ML-KEM Tövsiyə olunan Şifrələr Siyahısına əlavə edildi (Mart 2026); PQC təcili siyasət prioritetinə qaldırıldı | miqrasiya yol xəritəsi hazırlanır |
| Cənubi Koreya — Milli Kəşfiyyat Xidməti / MSIT, KpqC | 2024-25-ci illərdə seçilmiş və NIST ilə birlikdə tətbiq olunan milli baş plan və yerli alqoritm dəsti (HAETAE, AIMer, SMAUG-T, NTRU+) | sektor pilot layihələri həyata keçirilir |
| Çin — ICCS / Dövlət Kriptoqrafiya İdarəsi | Suveren yol: NIST alqoritmlərini qəbul etmək əvəzinə, öz PQC rəqabəti (təqdimatlar 2026-cı ilin iyun ayında bağlanıb) | açıq son tarix yoxdur |
| Sinqapur — MAS məsləhəti (fevral 2024) | Sektor tərəfindən idarə olunur: maliyyə qurumlarına kriptoqrafik aktivləri inventarlaşdırmaq və miqrasiya üçün prioritet aktivləri müəyyən etmək tapşırılıb | sabit tarix yoxdur |
| Yeni Zelandiya — Yeni Zelandiya | PQC hazırlıq bölməsi mövcuddur; heç bir PQC alqoritmi təsdiqlənməyib və miqrasiya son tarixi müəyyən edilməyib | heç biri təyin edilməyib |
| BƏƏ | Dövlət tərəfindən dəstəklənən kriptovalyuta kəşfi təşəbbüsü ilə milli şifrələmə siyasəti və kvantdan sonrakı milli miqrasiya proqramı | proqram davam edir |
| İsrail — INCD / İsrail Bankı | Dövlət qurumlarına infrastruktur xəritəsini tərtib etmələri və açıqlanmış məlumatları müəyyən etmələri tapşırılıb; inventarlaşdırma və yol xəritələri üzrə sektor rəhbərliyi — rəhbərlik, hələlik məcburi deyil | rəhbərlik |
| Braziliya — ITI | Kvant sonrası alqoritmlər normativ təlimat vasitəsilə milli açıq açar infrastrukturu olan ICP-Brasil-ə daxil edilir (Yanvar 2026) | sertifikat verilməsi mərhələli şəkildə həyata keçirilir |
| Latın Amerikasının qalan hissəsi (Meksika, Kolumbiya, Peru, Çili...) | Yazı zamanı PQC-yə xas milli mandat dərc olunmayıb | öhdəliklər sektor tənzimləyiciləri, PCI DSS və müştəri müqavilələri vasitəsilə gəlir |
Üç fərqlilik masa sətrindən daha dəyərlidir.
- Avstraliya hamıdan beş il qabaqdadır. ASD-nin rəhbərliyi "zəif parametrləri 2030-cu ilə qədər ləğv etmək" deyil - bu, "keçidi 2030-cu ilin sonuna qədər başa çatdırmaq" deməkdir və ISM həmin tarixə qədər "Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptik Əyri Diffie-Hellman (ECDH) və Elliptik Əyri Rəqəmsal İmza Alqoritmi (ECDSA) primitivləri kimi kriptoqrafik alqoritmlər də daxil olmaqla" ənənəvi asimmetrik kriptoqrafiyanın istifadəsini dayandırmağı tövsiyə edir. Əgər Avstraliyada fəaliyyət göstərirsinizsə və ya Avstraliya hökumətinin təchizat zəncirlərinə satırsınızsa, bu, sizin bağlanma tarixinizdir, 2035 deyil.
- Çin suveren yolla gedir. ML-KEM və ML-DSA-nı qəbul etməyib; Dövlət Kriptoqrafiya Administrasiyasının institutu yeni nəsil kommersiya alqoritmləri üçün öz müsabiqəsini keçirib və təqdimatların qəbulu 2026-cı ilin iyun ayında başa çatacaq. standardÇoxmillətli şirkət üçün bu, planlaşdırma deməkdir iki Eyni sahədə post-kvant alqoritm ailələri, SM2 — elliptik əyri əsaslı, yəni eyni dərəcədə qısa əyri əsaslı — köçmək üçün əsas amil kimi. Kripto-çeviklik burada abstraksiya olmaqdan çıxır.
- Dünyanın əksər hissəsində ümumiyyətlə milli PQC mandatı yoxdur və bu, az dəyişir. Latın Amerikasının əksər hissəsində, Yaxın Şərq və Asiya-Sakit okeanının böyük hissəsində isə PQC-nin son tarixi dərc olunmayıb. Öhdəliklər hələ də sərhədləri nəzərə almayan üç kanal vasitəsilə gəlir: sektor tənzimləyiciləri (maliyyə qurumları üçün Sinqapur tipli məsləhət; mərkəzi bankın gözləntiləri), üfüqi standardartıq kriptoqrafik inventar (PCI DSS, ISO/IEC 27001 idarəetmə dəstləri) tələb edən və müştərilər. AB, Avstraliya və ya ABŞ federal alıcısının təchizatçısı müqavilə vasitəsilə son tarixi miras alır.
Özəl bir təşkilatı nə bağlayır
Milli yol xəritələrini bir anlıq kənara qoyun. Əksər özəl təşkilatlar üçün icra edilə bilən öhdəliklər dörd yerdən gəlir və bunların heç biri kvant üçün yazılmayıb:
- NIS 2 (Direktiv (EU) 2022/2555) 21(2)(h) maddəsində "kriptoqrafiyanın və lazım olduqda şifrələmənin istifadəsi ilə bağlı siyasət və prosedurlar"ın əsas risk idarəetmə tədbiri kimi tələb olunmasını nəzərdə tutur. COM(2026) 13, 7(2) maddəsinə PQC keçidini əlavə etməklə kvant ölçüsünü aydınlaşdıracaq.
- DORA - Rəqəmsal Əməliyyat Dayanıqlığı Aktı və onun texniki standards, Komissiyanın Nümayəndələr Palatasının Əsasnaməsi (AB) 2024/17746-cı maddə maliyyə qurumlarından şifrələmə siyasətlərinə "kriptoanalizdəki inkişaflar əsasında kriptoqrafik texnologiyanın zəruri hallarda yenilənməsi və ya dəyişdirilməsi müddəalarını" daxil etmələrini və yeniləyə bilmədikləri hallarda "kibertəhdidlərə qarşı dayanıqlığı təmin edən azaldıcı və monitorinq tədbirləri qəbul etmələrini" tələb edir. Bu, nəzarətçinin əlavə olunduğu kripto-çeviklik öhdəliyidir və onun şərhlərində kvant inkişafları açıq şəkildə adlanır.
- PCI DSS v4.0 tələbi 12.3.3 — əksər təşkilatlar artıq bunun gizli PQC tələbi olduğunu anlamadan uğursuzluğa düçar olurlar. PCI SSC bunu "ən azı 12 ayda bir dəfə istifadədə olan kriptoqrafik şifrə dəstlərini və protokollarını sənədləşdirmək və nəzərdən keçirmək üçün yeni tələb" kimi təsvir edir və bu, ən yaxşı təcrübə olmaqdan çıxdı. 31 mart 2025PQC üçün son tarix, kvant alqoritm siyahısı yoxdur — lakin illik kriptoqrafik inventar və kriptoqrafik dəyişikliyə cavab vermək üçün sənədləşdirilmiş plan əvvəlcədən hazırdır.cisPQC proqramının ehtiyac duyduğu, artıq qüvvədə olan və artıq yoxlanılmış nəzarət vasitələri.
- Satınalma kaskadı. İki bənd istənilən milli yol xəritəsindən daha geniş əhatə dairəsini əhatə edəcək. Kiber Dayanıqlılıq Aktı (Tənzimləmə (AB) 2024/2847) tətbiq olunur 11 dekabr 2027 və artıq bir edir SBOM rəqəmsal elementləri olan məhsullar üçün istehsalçı öhdəliyi — bu, CBOM tələb etmir, lakin maşınla oxuna bilən materialların qaimələrini məhsul uyğunluğu artefaktları kimi müəyyən edir. ABŞ-da isə, EO 14412 Federal Satınalma Tənzimləməsi (FAR) Şurasına tələb edən bir qayda təklif etməyi tapşırır əhatə olunmuş podratçılar PQC alqoritmlərini özündə birləşdirən NIST FIPS-ə uyğun olmaq 31 dekabr 2030-cü il tarixinədəkvə — ən geniş əhatə dairəsinə malik bənd — əmrlər CISA və NIST 270 gün ərzində (təxminən) dərc etməlidir 19 mart 2027), “kriptoqrafik materiallar siyahısı üçün minimum elementlərə dair agentliklərin nəzərdən keçirdiyi baxışı təsvir edən ictimai rəhbərlik. Bu elementlər aparat və ya proqram təminatı elementi tərəfindən istifadə edilən kriptoqrafik aktivlərin avtomatlaşdırılmış qiymətləndirilməsinə imkan verməlidir.”
Sonuncu məsələ Vaşinqtondan çox kənarda da vacibdir. “Minimum elementlər SBOM"əvvəlcədəndircisproqram təminatı materialları siyahısının dünya miqyasında necə yaxşı bir fikirdən müqaviləli bir artefakta çevrildiyini öyrənin. CBOM indi də eyni yoldadır, avtomatlaşdırılmış qiymətləndirmə tələbə yazılıb — əl ilə yazılmış elektron cədvəl bunu təmin etməyəcək.
Format: CycloneDX CBOM
CycloneDX dır,-dir,-dur,-dür standard bu, CBOM-a beton forma verir. Versiya 1.721 oktyabr 2025-ci ildə buraxılmış və ECMA-424 2-ci Nəşri kimi təsdiqlənmiş, hazırkı kriptovalyutaya yönəlmiş versiyadır: əlavə edir standardkriptoqrafik məlumatların siyahısı alqoritm ailələri və hərtərəfli siyahı elliptik əyrilər, açıq şəkildə "auditlər, uyğunluq icmalları və PQC hazırlıq qiymətləndirmələrini" dəstəkləmək üçün. CycloneDX CBOM, dörd növ kripto aktivini - alqoritmlər, protokollar, sertifikatlar və açarlar, IV-lər və duzlar kimi əlaqəli materialları - üstəgəl onları tətbiq edən proqram komponentlərini təsvir edir.
Məsələ dar, lakin faydalıdır: CBOM minimum elementləri dərc edildikdə, bazarın artıq danışacağı format CycloneDX olacaq.
Birləşdirilmiş zaman xətti
Nümunə demək olar ki, hər yerdə eyni formadadır: kəşf 2026–2028-ci illərdə, yüksək riskli miqrasiya 2030–2031-ci illərdə, qalan hər şey 2035-ci ildə. Həmin formaya uyğun plan qurun və hamısı ilə ümumi şəkildə uyğunlaşmış olursunuz. Sonra bağlayan tək tarixi tapın Sən birincisi — nadir hallarda 2035-ci il olur və PCI DSS əhatə dairəsində olan hər kəs üçün inventar öhdəliyi 2025-ci ildə başlayıb.
Miqrasiyanın özü: nəyin yerini alır
Son tarixlər brifinqin yalnız yarısıdır. Digər yarısı isə əslində köçürdüyünüz şeydir üçün — və cavab bir əvəzetmə deyil, fərqli yetkinlik, fərqli ölçü və çox fərqli çatdırılma müddətləri olan bir neçə əvəzetmədir.
Əvəzetmə xəritəsi
| Bu gün nəyin var | Nə olur | Standard | Nəyi izləmək lazımdır |
|---|---|---|---|
| RSA açar ötürülməsi, DH / ECDH açar mübadiləsi — TLS, VPN/IPsec, SSH, mesajlaşma | ML-KEM, bu gün X25519 ilə hibrid olaraq praktikada | FIPS 203 | Təcili olan: HNDL-i dayandıran budur. Artıq internet miqyasında tətbiq olunur |
| RSA / ECDSA / EdDSA ümumi təyinatlı imzalar — sertifikatlar, tokenlər, sənədlər | ML-DSA | FIPS 204 | Ölçülər. ML-DSA-44, bu gün 3.2 kB median zəncirə qarşı hər TLS bağlantısı üçün təxminən 15 kB əlavə edir. |
| Fərqli riyazi mərcə ehtiyacı olan imzalar və ya çox uzunömürlü etibar kökləri | SLH-DSA | FIPS 205 | Heş əsaslı və mühafizəkar, lakin böyük imzalar və yavaş imzalama |
| Firmware, proqram təminatı və təhlükəsiz açılış imzası | XMSS və ya LMS (stateful heş əsaslı) və ya SLH-DSA | SP 800-208 | Dövlət idarəetməsi çətin bir əməliyyat tələbidir — birdəfəlik açarın təkrar istifadəsi sxemin təhlükəsizliyini pozur |
| Ölçü ilə məhdudlaşdırılmış imzalar | FN-DSA | FIPS 206 — hələ dərc olunmayıb | Bunu 2026-2027-ci illər üçün plana daxil etməyin |
| Şəbəkə qırılmasına qarşı bir çəpər | HQC | Seçilmiş Mart 2025, standard gözləyən | Plan deyil, ehtiyat KEM |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 və ya SHA-3; 3DES, MD5, SHA-1-i ləğv edin | Mövcud FIPS | Qrover ərazisi: parametr dəyişikliyi, əvəzetmə deyil |
Hibrid — hücumçunun hər ikisini pozması üçün post-kvant alqoritmini klassik alqoritmlə birləşdirmək — keçid zamanı standart duruşdur və RFC 9794 (İyun 2025) nəhayət standardbunun üçün lüğəti ("PQ/T hibrid") yaratmışdır. Siyasət burada fərqlidir, ona görə də bu, mühəndislik üstünlüyü deyil, yurisdiksiya məsələsidir: İspaniyanın CCN-i qəfəs əsaslı imzaların (ML-DSA, FN-DSA) hibridləşdirilməsini tövsiyə edir, eyni zamanda heş əsaslı sxemlərin (XMSS, SLH-DSA) buna ehtiyacı olmadığını və AB mövqeyinin geniş şəkildə hibrid dostu olduğunu bildirir; CNSA 2.0, əksinə, milli təhlükəsizlik sistemləri üçün təmiz PQC istəyir. Çoxmillətli bir şirkətin hər iki konfiqurasiyaya ehtiyacı olacaq ki, bu da kod əvəzinə alqoritm seçimi konfiqurasiyasını etmək üçün bir arqumentdir.
Açılan yerdəyişməsi olmayan şey
NIST-də var standardtam olaraq iki şeyi müəyyənləşdirdi: açar kapsulalaşdırma və rəqəmsal imzalar. Bu, bir əmlakın əksər hissəsi üçün kifayətdir, qalanları üçün isə heç nə yoxdur. Sistemləriniz cütləşmə əsaslı konstruksiyalara, şəxsiyyət və ya atribut əsaslı şifrələmə, eşik, kor və ya qrup imzalarına və ya digər inkişaf etmiş protokol səviyyəli kriptoqrafiyaya əsaslanırsa, bu günə köçürmək üçün təsdiqlənmiş post-kvant ekvivalenti yoxdur - dürüst cavab bu istifadələri indi müəyyən etmək, onları həll olunmamış kimi qeyd etmək və gözləmək əvəzinə çıxış yolu hazırlamaqdır. standardEyni şey etibarlı aparat köklərinə də aiddir: HSM-lər (aparat təhlükəsizliyi modulları), TPM-lər və ağıllı kartlar tənzimləyici pəncərədən daha uzun olan silikon yeniləmə dövrləri ilə hərəkət edir.
Bir miqrasiya deyil, fərqli çatdırılma müddətləri ilə bir neçə miqrasiya
Əvəzetmə xəritəsi hazırlıq qrafikini dəyişdirdiyi yer budur. Təcililik sırası və çatdırılma müddəti eyni deyilvə onlardan yalnız birinə əsaslanan plan son tarixi qaçıracaq.
- Tranzitdə olan məlumatlar — əsas müəssisə. Ən yüksək təcililik (bu, HNDL səthidir) və ən qısa hazırlıq müddəti: əksər steklar üçün bu, kitabxananın yenilənməsi və konfiqurasiya dəyişikliyidir. Həmçinin, nümayiş etdirilə bilən şəkildə idarə oluna bilər — Cloudflare-də bildirilir Oktyabr 2025 Şəbəkəsinə insan tərəfindən başlanan trafikin yarıdan çoxu artıq post-kvant açar razılaşmasından istifadə edib. Boşluq sizin tərəfinizdədir: ən yaxşı 100,000 ictimai veb serverin yalnız ~39%-i onu, mənşə serverlərinin isə 3.7%-i isə Cloudflare-ı dəstəkləyir. Cari rəqəmlər açıqdır. Cloudflare radarı. Buradan başlayın, tez bitirin.
- Kod, proqram təminatı və təhlükəsiz yükləmə imzası. HNDL-in aşağı təcililiyi — heç kim imza toplamır — lakin uzun bir hazırlıq müddəti və erkən son tarix, çünki 2027-ci ildə göndərilən cihaz hələ də 2040-cı ildə imzaları yoxlamalıdır və imza köklərinin on ildən çox ömrü var. standardhazırdır (SP 800-208, SLH-DSA); CNSA 2.0 və İspaniyanın CCN-i məhz bu səbəbdən proqram təminatının imzalanmasını növbənin əvvəlinə qoyur. Təcililik az olsa da, indi başlayın.
- PKI və sertifikatlar. Bu cədvələ siz nəzarət etmirsiniz. 2027-ci ildən əvvəl kvant sonrası sertifikatların geniş şəkildə əlçatan olması və brauzerlərdə etibarlı olması gözlənilmirdi, hibrid sertifikat formatları 2025-ci ilin sonlarına qədər IETF-də hələ də tənzimlənməmişdi və zəncir ölçüləri bir neçə dəfə artır. Pilot layihə və büdcə; sahib olmadığınız bir tarix vəd etməyin.
- İstirahətdə olan məlumatlar və uzunömürlü arxivlər. Toplu şifrələmə yaxşıdır — AES-256 parametr dəyişikliyidir. Ekspozisiya yuxarıdakı açar iyerarxiyasındadır: RSA və ya ECDH istifadə edən açar paketləmə və açar daşınması. Yenidən şifrələmə kampaniyaları yavaşdır və ehtiyat nüsxələrə, arxivlərə və depozitə toxunur.
- Daxili, OT (əməliyyat texnologiyası — sənaye və idarəetmə sistemləri) və üçüncü tərəf sistemləri. Yeniləmə dövrləri pəncərədən daha uzundur və sadəcə köçürülə bilməyən bəzi aktivlər. Bunlar üçün cavab dəyişdirmə, kompensasiya nəzarətləri və ya sənədləşdirilmiş, qəbul edilmiş riskdir - və onları nə qədər tez adlandırsanız, bu seçimlərin hər biri bir o qədər ucuzdur.
GRC planı üçün iki praktik nəticə. Birincisi, Yalnız risk balı ilə deyil, ən erkən bağlanma tarixindən etibarən çatdırılma vaxtına görə geriyə doğru cədvəl tərtib edinReytinqli geriləmə siyahısı sizə ilk növbədə nəyi düzəltməli olduğunuzu deyir bilərsiniz tez bir zamanda düzəldin; çatdırılma vaxtı siyahısı sizə nə etməli olduğunuzu deyir Başlamaq birincisi, nə olursa olsun. İkincisi, inventar yalnız alqoritmi deyil, istifadə halını da qeyd etməlidir“Bu depoda RSA-2048” tətbiq edilə bilməz; “RSA-2048 ictimaiyyətə açıq xidmətdə açar daşınması üçün istifadə olunur” və “RSA-2048 proqram təminatını imzalamaq üçün istifadə olunur” iki fərqli hədəf, iki fərqli son tarix və iki fərqli sahibi olan iki fərqli layihədir. Buna görə də inventar yalnız alqoritm adını deyil, ibtidai sinfi və kriptoqrafiyanın tapıldığı səthi əhatə etməlidir və niyə birini qurmaq səsləndiyindən daha çətindir.
Niyə PQC hazırlığı çətindir: kriptoqrafiya həqiqətən hər yerdədir
Hər bir rejim əvvəlcə inventar tələb edir, çünki inventar ən çətin hissədir. Təşkilatlar bunu cəhd etdikləri anda kəşf edirlər.
Kriptoqrafiyanın əslində harada gizləndiyi
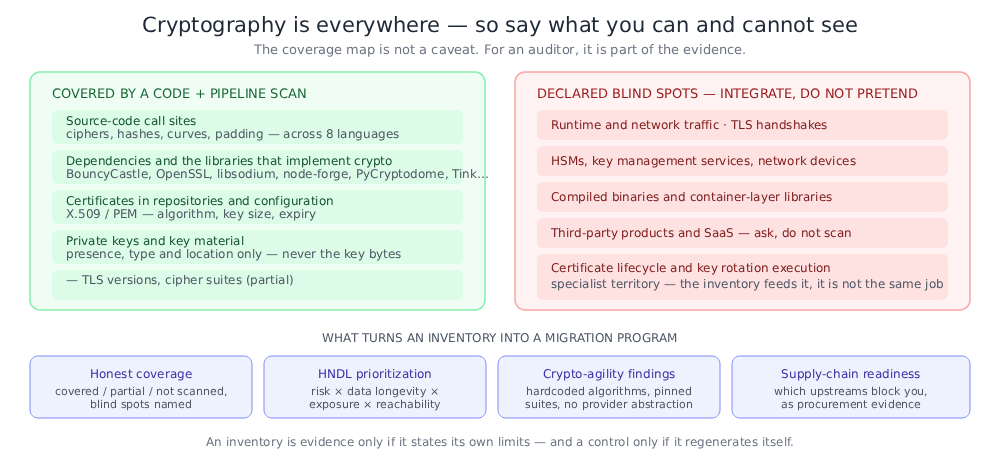
- Öz mənbəyinizdəki saytlara zəng edin — xidmətdə qurulmuş şifrə, faydalılıq sinfində seçilmiş heş, imzalama prosedurunda adlandırılmış əyri. Bir monorepoda səkkiz dil səkkiz idiom dəsti deməkdir.
- Depozitlər — əksər tətbiqlərdə kriptovalyutanın əksəriyyəti komandanın heç vaxt qəsdən seçmədiyi kitabxanalar tərəfindən icra edilir: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Hansı alqoritmin əslində işlədiyi kitabxananın xüsusiyyətidir, kodunuzun deyil.
- Sertifikatlar və əsas materiallar — X.509 sertifikatları depolara, PEM açar faylları konfiqurasiya qovluqlarına, açar anbarları şəkillərə çevrildi.
- İnfrastruktur-kod kimi və protokol konfiqurasiyası — Terraform modulunda minimum TLS versiyası, giriş nəzarətçisində şifrə dəsti siyahısı, əsas görüntüdə SSH konfiqurasiyası.
- Konteyner şəkilləri və kompilyasiya edilmiş binar fayllar — təbəqələrə birləşdirilmiş kripto kitabxanaları heç kimin mənbə skaneri tərəfindən oxunmur.
- Üçüncü tərəf məhsulları və SaaS — kriptovalyutanı nə görə, nə də dəyişə bilərsiniz, yalnız soruşa bilərsiniz.
- HSM-lər, əsas idarəetmə xidmətləri və şəbəkə cihazları — tamamilə proqram təminatından kənarda yaşayan kriptovalyuta.
Bunu skan yox, proqram edən dörd şey
Dürüst əhatə dairəsi. İnventarlaşdırma yalnız öz limitlərini göstərdiyi təqdirdə sübutdur. “Biz mənbəni, asılılıqları, sertifikatları, əsas faylları və IaC konfiqurasiya; biz icra vaxtı trafikini, TLS əl görüşmələrini, HSM məzmununu, kompilyasiya edilmiş binar faylları və ya konteyner təbəqələrini skan etmədik” müdafiə edilə bilən bir mövqedir. Məxrəci olmayan bir ədəd isə belə deyil.
Siyahı deyil, prioritetləşdirmə. Böyük bir əmlak minlərlə kriptovalyuta tapıntısı yaradır. Düz bir siyahı istifadəyə yararsızdır. Əhəmiyyətli olan reytinq dörd şeyi birləşdirir: alqoritm Şor tərəfindən pozulubmu, yoxsa sadəcə Grover tərəfindən zəiflədilibmi; qoruduğu məlumatlar nə qədər müddət məxfi qalmalıdır (HNDL amili); şəbəkəyə açıqdırmı; və test qurğusunda və ya satılan nümunədə oturmaq əvəzinə, kod işlədərkən həqiqətən əlçatandırmı? "Yüksək riskli istifadə halları əvvəlcə" deyən hər bir yol xəritəsi prioritetləşdirmə təlimatı verir və siz ona əlifba sırası ilə siyahıdan cavab verə bilməzsiniz.
Çeviklik, sadəcə əvəzetmə deyil. Əvəzetmə xəritəsində göstərildiyi kimi, hədəf dəsti hələ də hərəkətdədir və hibrid qaydalar bölgəyə görə fərqlənir — 2027-ci ildə etdiyiniz mübadilə sonuncu olmayacaq. Sərt kodlaşdırılmış alqoritm adları, sancaqlanmış şifrə dəstləri, provayder abstraksiyasının olmaması və müzakirə olunmayan protokol versiyaları bunu dəyişdirən amillərdir. sonrakı başqa bir çoxillik layihəyə keçid. Bunlar özlüyündə tapıntılardır, indi düzəltmək ucuz, sonra düzəltmək isə bahadır.
Təchizat zənciri. Ən yavaş yuxarı axın şəbəkənizdən daha sürətli miqrasiya edə bilməzsiniz. Asılılıqlarınızın hansının PQC-ni dəstəklədiyi, hibrid rejimlər təklif etdiyi, yol xəritəsi dərc etdiyi, ümumiyyətlə CBOM dərc etdiyi - bu, kritik yolunuzu müəyyən edir və həmçinin satınalma qrupunun NIS2 və DORA təchizatçı riski öhdəlikləri çərçivəsində ehtiyac duyduğu dəlildir.
Daha bir tələ: inventar layihə deyil, nəzarətdir
İnstinkt kəşf təcrübəsi aparmaqdırcise, elektron cədvəl hazırlayın və fayla əlavə edin. PCI DSS on iki aylıq baxış dövrü ilə bunu artıq ləğv edir; İspaniyanın CCN miqrasiya yoxlama siyahısını "kriptoqrafik aktivlərin və onlardan asılılıqların inventarını yeniləyin" ilə bağlayır; və ABŞ-ın tətbiq memorandumu daha da sərtdir:
Federal İT mühitlərinin miqyası və mürəkkəbliyi nəzərə alınmaqla, kriptoqrafiyanın kəşfi və idarə olunması üçün əl ilə yanaşmalar çox vaxt qeyri-kafi olur. Agentliklər kriptoqrafik vəziyyətlərinin hərtərəfli və davamlı olaraq yenilənən anlaşılmasına nail olmaq üçün mümkün və uyğun olduqda avtomatlaşdırmadan istifadə etməlidirlər. Avtomatlaşdırma inventar idarəetməsi, siyasətin icrası və uyğunluq hesabatı üçün vacibdir.
Kriptoqrafiya dəyişkəndir: bir geliştirici kitabxana əlavə edir, baza təsviri dəyişir, yeni bir xidmət standart şifrə dəsti ilə göndərilir. Hər quruluşda bərpa olunan inventar nəzarətdir; hər il əl ilə bərpa edilən inventar isə əbədi olaraq təkrarlayacağınız bir arxeologiya layihəsidir.
"PQC hazırlığı" praktikada nə deməkdir
Satıcı dilindən imtina edin və PQC hazırlığı tələb olunduqda altı şeyi istehsal etmək qabiliyyətidir:
- Kriptoqrafik inventar bir standard Görə biləcəyiniz səthləri əhatə edən, avtomatik olaraq bərpa olunan, maşınla oxuna bilən format.
- Risk təsnifatı içindəki hər bir aktivin: dəyişdirilməlidir (Shor-qırılmış), yerində möhkəmləndirilə bilər (Grover-zəifləmiş) və ya artıq kvant baxımından təhlükəsizdir.
- Reytinqli miqrasiya geriliyi məlumatların uzunömürlülüyünü, açıqlığını və əlçatanlığını əks etdirir — buna görə də "əvvəlcə yüksək riskli istifadə halları" məsuliyyət daşıyır.
- Əhatə dairəsi bəyanatı bu, kor nöqtələrinizi açıq şəkildə adlandırır.
- Uyğunluq sübutu sizi əslində bağlayan rejimlərə tarixləri ilə xəritələşdirilib.
- Təchizat zəncirinin hazırlığına baxış hansı yuxarı axınların miqrasiyanı blokladığını sizə bildirir.
Qalan hər şey — açar rotasiyası, sertifikat həyat dövrü, HSM orkestrasiyası, şəbəkə kəşfi — vacibdir, amma bu altıdan sonradır. Tapmadığınız şeyi rotasiya edə bilməzsiniz.
Xygeni necə kömək edir
Xygeni's Kvant Təhlükəsiz Uyğunluq qabiliyyət, artıq sizin cihazınızda işləyən skandan altısının hamısını yaradır pipelineAyrı bir kriptovalyuta məhsulu, agent, qurma tərzinizdə dəyişiklik yoxdur — kriptovalyuta kəşfi bununla yanaşı gedir SCA (proqram təminatı tərkibinin təhlili — asılılıq skaneri), SAST (statik tətbiq təhlükəsizlik testi — mənbə kodunun skan edilməsi) və IaC artıq əldə etdiyiniz təhlil.
1 · CBOM. Xygeni, Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP və Swift dillərində dörd kripto aktiv növünü - alqoritmlər, protokollar, sertifikatlar və əlaqəli materialları - əhatə edən CycloneDX CBOM yayımlayır və hər bir alqoritmi onu tətbiq edən kitabxanaya bağlayır. Kripto aktivləri platformada komponentlər, zəifliklər, sirlər və digərləri ilə yanaşı birinci dərəcəli inventar obyektləridir. IaC tapıntılar, buna görə də onlar eyni mənşəyə və tarixə malikdirlər. Əsas material heç vaxt inventara daxil edilmir - yalnız mövcudluğu, növü və yeri.
2 · Kvant risk təsnifatı. Hər bir aktiv etiketlidir qısa sınıq (açıq açar, dəyişdirilməlidir), zəifləmiş (simmetrik və ya qarışıq, yerində bərkidilə bilən) və ya pqc-təhlükəsiz, və HNDL məruz qalması üçün işarələnib. Eyni fərq SAST ibtidai sinif üzərində şaxələnən bərpa tövsiyəsi: RSA və ECC "keçid zamanı hibrid konstruksiya ilə ML-KEM və ya ML-DSA-ya köç edir", AES-128 və SHA-256 isə "açarın və ya daycestin ölçüsünü artırır" alır. Bu, qəsdən edilir — kvant rəqibinə qarşı daha böyük bir RSA açarına məsləhət vermək heç nə deməməkdən daha pisdir və iki halı birləşdirən hər hansı bir vasitə məhz bunu edəcək.
3 · Reytinqli miqrasiya geriliyi. Xygeni, düz siyahı əvəzinə, hər bir kvant baxımından həssas aktivi kvant zəifliyi, məlumatların uzunömürlülüyü və həssaslığı, şəbəkəyə məruz qalma, əlçatanlıq və biznes dəyəri baxımından 0-100 balla qiymətləndirir və sıralanmış geriləmə yaradır. Məhz bu, "2030-cu ilə qədər yüksək riskli istifadə halları"nı şüardan iş növbəsinə çevirir.
4 · Əhatə dairəsi xəritəsi. Xygeni nələrə baxdığını və nələrə baxmadığını bildirir: mənbə kodu, sertifikatlar, asılılıq atributu, gizli açar faylları və IaC konfiqurasiyalar əhatə olunmuş, qismən və ya skan edilməmiş kimi sayılır, işləmə müddəti və şəbəkə trafiki, TLS əl sıxışmaları, HSM və KMS məzmunu, kompilyasiya edilmiş binar fayllar və konteyner təbəqəsi kitabxanaları açıq şəkildə kor nöqtələr kimi adlandırılır. Auditorlar öz limitlərini bildirən bir alətə yaxşı cavab verirlər; buna görə də, təcrübəmizə görə, bunu edin CISSən.
5 · Uyğunluq sübutları. Uyğunluq mühərriki kripto inventarını altı rejimə və faktiki son tarixlərə uyğun olaraq qəbul edilmiş, qismən və ya uğursuz qaytarılma qərarlarına əsasən qiymətləndirir: NIST IR 8547, NSA CNSA 2.0Ki, AB PQC Yol Xəritəsivə kvantdan sonrakı alt çoxluqlar PCI DSS 4.0, DORA və NIS 2Bu, eyni uyğunluq skanerində yerləşir CIS Proqram Təchizat Zəncirinin etalonu, OWASP SCVS və OpenSSF standards, beləliklə, PQC vəziyyəti proqram təminatı təchizat zəncirinizin qalan uyğunluğu ilə eyni kanal vasitəsilə hesabat verir. Məcburi son tarixi başqa yerdən gələn təşkilatlar - ASD, CCCS, CCN - eyni dəlillərə əsaslanaraq işləyə bilərlər, çünki bu yol xəritələri eyni 2030/2035 skeletində yerləşir; yalnız Avstraliyanın 2030-cu ilin sonuna qədər tamamlanma tarixi ayrıca izlənilməlidir.
6 · Təchizat zəncirinin hazırlığı. Hər bir asılılıq post-kvant hazırlıq atributuna malikdir — PQC-ni dəstəkləyirmi, hibrid rejimlər təklif edirmi, dərc olunmuş yol xəritəsinə malikdirmi — beləliklə, hansı yuxarı axınların kritik yolunuzda olduğunu görə və təchizatçıların satınalma üçün hazırlıq görünüşünü yarada bilərsiniz.
Altıdan kənarda: kripto-çeviklik tapıntıları. Xygeni həmçinin bunu edən naxışları da qeyd edir sonrakı miqrasiya yenidən yazma — sərt kodlanmış alqoritm və əyri seçimləri, çatışmayan provayder abstraksiyası, bağlı köhnə şifrə dəstləri, müzakirə olunmayan protokol versiyaları. Zəif və kvant baxımından həssas kriptovalyuta, tapıntılarınızın qalan hissəsi ilə eyni siyasət təbəqəsi vasitəsilə tətbiq oluna bilər, beləliklə, xalis yeni Shor-broken alqoritmi tutula bilər. pull request gələn ilin auditində deyil.
Açar aparıcılar
- Bir şey planlaşdırmadan əvvəl ən erkən bağlanma tarixini tapın. Əksər yol xəritələri yüksək riskli ölkələr üçün 2030-cu ilə, qalanları üçün isə 2035-ci ilə uyğunlaşır - lakin Avstraliya gözləyir ki, bütöv Keçid 2030-cu ilin sonuna qədər həyata keçirildi və PCI DSS 2025-ci ildə inventar tələb etməyə başladı.
- Yurisdiksiyaya deyil, formaya qarşı plan qurun. Kəşf 2026–2028-ci illərə qədər, yüksək riskli miqrasiya 2030–2031-ci illərə qədər, 2035-ci ilə qədər tamamlanacaq. Bir dəfə uyğunlaşdırın və onların əksəriyyətini təmin edəcəksiniz; istisnaları ayrıca izləyin.
- İnventardan başlayın, çünki hamı əvvəlcə onu soruşur — AB, İspaniya, Kanada, Avstraliya, Sinqapurun MAS və PCI DSS-i eyni çatdırılma şərtləri ilə açıqdır.
- Format olaraq CBOM-dan istifadə edin. Aİ yol xəritəsi bunu adı ilə tövsiyə edir; ABŞ-ın CBOM minimum elementləri üzrə rəhbərliyi 2027-ci ilin mart ayı ətrafında hazırlanmalıdır və açıq şəkildə tələb edir avtomatlaşdırılmış qiymətləndirilməsi.
- Şor və Qroveri heç vaxt qarışdırmayın. Açıq açar dəyişdirilməlidir; simmetrik və heş yerində möhkəmləndirilə bilər. Bunları qarışdıran düzəliş tövsiyəsi, heç bir məsləhət verməməkdən daha pisdir.
- HNDL sizin üçün əsl son tarixi müəyyən edir. 2035-ci ildən sonra məxfi qalmalı olan məlumatlar bu gün açıqlanır. İmzalardan daha çox, əsas qurumlara - TLS, IKE, ötürülmə zamanı məlumatları qoruyan hər hansı bir şeyə üstünlük verin.
- Yalnız riskə görə deyil, çatdırılma vaxtına görə cədvəl tərtib edin. Açarın yaradılması təcili, lakin sürətlidir; proqram təminatının imzalanması və PKI təcili deyil, lakin yavaşdır və yavaş işlər əvvəlcə başlamalıdır. Köçürə bilmədiyiniz hər şey - köhnə avadanlıq, dondurulmuş üçüncü tərəf məhsulları - bu il adlandırılmalıdır, çünki əvəzetmə yeganə qalan seçimdir və bunun üçün büdcə dövrü lazımdır.
- Yalnız alqoritmi deyil, istifadə halını qeyd edin. TLS əl sıxışmasını qoruyan RSA və RSA imzalama proqram təminatı fərqli hədəfləri, son tarixləri və sahibləri olan iki fərqli layihədir. Yalnız alqoritm adlarını sadalayan bir inventar miqrasiyanı idarə edə bilməz.
- Dürüst bir əhatə xəritəsi tələb edin. Mənbə skanlamasından tam kriptoqrafik görünürlük iddia edən istənilən alət həddindən artıq satış deməkdir. Auditor üçün görə bilmədiyi şey qədər əhəmiyyətlidir.
- İkinci miqrasiya üçün qurun. FIPS 206 qəti deyil, HQC də qəti deyil standardÇin və Koreya standardöz ailələrini böyütmək. Çoxmillətli bir əmlak birdən çox post-kvant alqoritm dəstinə sahib olacaq; kripto-çeviklik tapıntıları indi ucuz, 2031-ci ildə isə bahadır.
- Avtomatlaşdırın və ya təkrarlayın. Hər quruluşda yenidən yaradılan kriptoqrafik inventar nəzarətdir. Elektron cədvəl imzalandığı gündən etibarən hərəkət etməyə başlayan bir anlıq görüntüdür.
Daha çox oxumaq üçün
Tam texniki detallar - nəyin aşkar edildiyi, kvant risk təsnifatının və prioritet qiymətləndirməsinin necə işlədiyi, hər bir uyğunluq rejiminin nəyə qarşı qiymətləndirildiyi və hesabatların necə əldə ediləcəyi - Xygeni sənədlərindədir:
- Xygeni: “Kvant Təhlükəsiz Uyğunluq“. Xygeni Sənədləri.”
- Xygeni: “Xygeni CLI ilə CBOM yaradın“. Xygeni Sənədləri.”
- Xygeni: “Dəstəklənən uyğunluq standards“. Xygeni Sənədləri.”
Standardvə alqoritmlər:
- NIST: “IR 8547 (İlkin İctimai Layihə): Kvant sonrası kriptoqrafiyaya keçid Standards“. Noyabr 2024.
- NIST: “FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)“. Avqust 2024.
- NIST: “IR 8545: NIST PQC-nin Dördüncü Raundu üzrə Status Hesabatı Standardləşdirmə prosesi". Mart 2025."
- NIST: “SP 800-57 Hissə 1 Rev. 5: Açar İdarəetməsi üçün Tövsiyə"— Cədvəl 2, müqayisə edilə bilən təhlükəsizlik gücləri.
- NIST: “SP 800-208: Stateful Heş Əsaslı İmza Sxemləri üçün Tövsiyə"(LMS, HSS, XMSS, XMSS^MT). Oktyabr 2020.
- IETF: “RFC 9794: Kvant sonrası ənənəvi hibrid sxemləri üçün terminologiya“. İyun 2025.
- Bulud alovu: “2025-ci ildə kvantdan sonrakı İnternetin vəziyyəti"və canlı övladlığa götürmə məlumatları"Cloudflare radarı".
- SiklonDX: “Kriptoqrafiya Materialları Layihəsi (CBOM)"Və"CycloneDX v1.7 buraxılışı“. Oktyabr 2025.
Milli və regional yol xəritələri:
- ASD (Avstraliya): “Kvant kriptoqrafiyasından sonrakı planlaşdırma“. Sentyabr 2025.
- NIS Əməkdaşlıq Qrupu: “Kvant sonrası kriptoqrafiyaya keçid üçün əlaqələndirilmiş tətbiq yol xəritəsi“. İyun 2025.
- CCN (İspaniya): “CCN-TEC 009 / BP-37 — Postcuántica segura keçid üçün tövsiyələr“. İyul 2026.
- Avropa Komissiyası: “Komissiya Tövsiyəsi (AB) 2024/1101"(11 aprel 2024) və "COM(2026) 13 — Direktivdə dəyişiklik təklifi (EU) 2022/2555 (NIS2)"(20 Yanvar 2026).
- NCSC (Böyük Britaniya): “Kvant sonrası kriptoqrafiyaya keçid üçün vaxt xətləri". Mart 2025."
- Kanada Kiber Təhlükəsizlik Mərkəzi: “Kanada Hökuməti üçün postkvant kriptoqrafiyasına keçid üçün yol xəritəsi (ITSM.40.001)“. İyun 2025.
- Ağ Ev: “14412 saylı İcra Fərmanı — Milləti Qabaqcıl Kriptoqrafik Hücumlardan Təhlükəsizləşdirmək"(22 iyun 2026) və OMB"M-26-15"(24 iyun 2026).
- NSA: “Kvantdan sonrakı Kibertəhlükəsizlik Resursları (CNSA 2.0)".
- CRYPTREC (Yaponiya): “Kriptrek" — ML-KEM, Tövsiyə Edilən Şifrələr Siyahısına əlavə edildi, Mart 2026.
- MAS (Sinqapur): “Kvantla Əlaqəli Kibertəhlükəsizlik Risklərinin Həllinə dair Məsləhət". Fevral 2024.
- NZISM (Yeni Zelandiya): “Kvant sonrası kriptoqrafiyaya hazırlıq".
- ICCS (Çin): “Kommersiya Kriptoqrafiyası İnstitutu Standards" — yeni nəsil kommersiya kriptoqrafik alqoritmlər proqramı.
- ITI (Braziliya): “ITI Publica Instrução Normativa və ICP-Brasil alqoritmlərini ehtiva edir.“. Janeyr 2026.
Sektor və üfüqi öhdəliklər:
- AB: “Direktiv (AB) 2022/2555 (NIS2)"; "(AB) 2022/2554 saylı Əsasnamə (DORA)"; "Komissiyanın Nümayəndələr Palatasının Əsasnaməsi (AB) 2024/1774 (DORA İKT risklərinin idarə edilməsi RTS)"; "2024/2847 saylı Qayda (AB) (Kiber Davamlılıq Qanunu)".
- PCI Təhlükəsizlik StandardŞura: "PCI DSS v3.2.1-dən v4.0-a edilən dəyişikliklərin xülasəsi"(12.3.3 tələbi).
Ümumi məlumat:
- Kreyq Gidni: “Bir milyondan az səs-küylü kubit olan 2048 bitlik RSA tam ədədlərini necə faktorlaşdırmaq olar“. Google Quantum süni intellekt, May 2025.
- Mişel Moska: “Kvant kompüterləri dövründə kibertəhlükəsizlik: hazır olacağıqmı?". IACR ePrint 2015/1075.
