






giriş
The OWASP Proqram Təminatı Yetkinlik Modeli (SAMM) proqram təminatı təhlükəsizliyinin yetkinliyini qiymətləndirmək və təkmilləşdirmək üçün strukturlaşdırılmış bir çərçivə təmin edir. Bu, təşkilatlara proqram təminatının inkişaf həyat dövrü boyunca ən yaxşı təcrübələri tətbiq etməyə kömək edir (SDLC) isə təhlükəsizlik səylərini biznes məqsədləri ilə balanslaşdırmaq.
Xygeni, aşağıdakıları inteqrasiya etməklə SAMM-in tətbiqini sürətləndirir:
- ASPM (Application Security Posture Management)
- SCA (Proqram Tərkibi Təhlili)
- CI/CD təhlükəsizlik
- IaC Security (Kod kimi infrastruktur)
- SAST (Statik Tətbiq Təhlükəsizliyi Testi)
- Build Security
- Gizli İdarəetmə
- Anomaliyanın aşkarlanması
Bu imkanlar real vaxt rejimində təhdid aşkarlamasını, avtomatlaşdırılmış siyasət tətbiqini və risk əsaslı prioritetləşdirməni təmin edir və bununla da... davamlı təhlükəsizlik proqram təminatının hazırlanması, yerləşdirilməsi və əməliyyatları üzrə.
Bu sənəddə Xygeni-nin SAMM yetkinliyinə çatmaqda, təhlükəsizlik nəzarətinin avtomatlaşdırılmasında, uyğunluğun yoxlanılmasında və risklərin azaldılmasında təşkilatlara necə dəstək verdiyi təsvir olunur. SDLC.
OWASP SAMM Baxışı
SAMM-in Beş Biznes Funksiyası
OWASP SAMM aşağıdakı kimi strukturlaşdırılmışdır beş biznes funksiyası, hər biri proqram təminatı təhlükəsizliyinin vacib bir aspektini təmsil edir. Bu funksiyalar aşağıdakı kimi xidmət edir sütunlar təşkilatların təhlükəsizlik təcrübələrini qiymətləndirməsi, təkmilləşdirməsi və təkmilləşdirməsi üçün proqram təminatının inkişaf həyat dövrü (SDLC).
İdarəetmə
İdarəetmə qurulur təhlükəsizlik strategiyaları, siyasətləri, uyğunluq çərçivələri və təhsil təşəbbüsləri proqram təminatı təhlükəsizliyinə strukturlaşdırılmış və ölçülə bilən yanaşma təmin etmək. Buraya aşağıdakılar daxildir:
- Strategiya və Metrikalar – Təhlükəsizlik məqsədlərinin müəyyən edilməsi, effektivliyin ölçülməsi və səylərin biznes məqsədləri ilə uyğunlaşdırılması.
- Siyasət və Uyğunluq – Daxili təhlükəsizlik siyasətlərinə və xarici tənzimləyici tələblərə riayət olunmasını təmin etmək.
- Təhsil və Rəhbərlik – Təhlükəsizlik barədə məlumatlılığın artırılması və komandalar arasında strukturlaşdırılmış təlimlərin keçirilməsi.
Layihə
Dizayn funksiyası diqqət mərkəzindədir təhdidlərin müəyyən edilməsi, təhlükəsiz arxitektura və təhlükəsizlik tələblərinin müəyyən edilməsi erkən SDLC zəifliklərin ortaya çıxmasının qarşısını almaq üçün. Buraya aşağıdakılar daxildir:
- Təhlükənin Qiymətləndirilməsi – Tətbiqlər və onların mühitləri ilə əlaqəli təhlükəsizlik risklərinin qiymətləndirilməsi.
- Təhlükəsizlik tələbləri – Proqram təminatı və üçüncü tərəf təchizatçıları üçün təhlükəsizlik gözləntilərinin müəyyən edilməsi.
- Təhlükəsiz Arxitektura – Davamlı proqram təminatı arxitekturalarının və təhlükəsiz texnologiya idarəetmə təcrübələrinin yaradılması.
Həyata keçirilməsi
Tətbiq təhlükəsizlik nəzarətinin daxil edilməsini təmin edir qurmaq, yerləşdirmək və qüsurların idarə edilməsi prosesləriBu funksiya vurğulayır avtomatlaşdırma və təhlükəsiz proqram təminatı tərkibi təhlükəsizlik risklərini azaltmaq üçün. Buraya aşağıdakılar daxildir:
- Təhlükəsiz Quruluş – Təhlükəsizlik nəzarətinin gücləndirilməsi CI/CD pipelines, asılılıqları idarə etmək və təhlükəsiz olmayan kod buraxılışlarının qarşısını almaq.
- Təhlükəsiz Yerləşdirmə – Tətbiqin yerləşdirilməsi zamanı tətbiqin bütövlüyünün qorunması və gizli idarəetmənin ən yaxşı təcrübələrinin təmin edilməsi.
- Qüsurların İdarə Edilməsi – Təhlükəsizlik qüsurlarını sistematik şəkildə müəyyən etmək, izləmək və aradan qaldırmaq.
Yoxlama
Doğrulama bunu təsdiqləyir təhlükəsizlik nəzarəti düzgün şəkildə həyata keçirilir və effektiv. Bu funksiya aşağıdakılar da daxil olmaqla təhlükəsizlik test metodologiyalarını əhatə edir:
- Tələblərə əsaslanan test – Təhlükəsizlik nəzarətinin müəyyən edilmiş təhlükəsizlik tələblərinə cavab verməsini təmin etmək.
- Təhlükəsizlik Testi – Zəiflikləri aşkar etmək üçün avtomatlaşdırılmış və əl ilə təhlükəsizlik qiymətləndirmələrinin aparılması.
Əməliyyatlar
Əməliyyat funksiyası təmin edir davamlı monitorinq, insidentlərə cavab və əməliyyat təhlükəsizliyinin idarə edilməsi proqram təminatının təhlükəsizliyini onun həyat dövrü ərzində qorumaq üçün. Buraya aşağıdakılar daxildir:
- Hadisə idarə – Təhlükəsizlik insidentlərinin aşkarlanması, cavablandırılması və azaldılması.
- Ətraf mühitin idarə olunması – Hücum riskini minimuma endirmək üçün bulud və infrastruktur konfiqurasiyalarının təhlükəsizliyini təmin etmək.
- Əməliyyat Risk İdarəetməsi – Proaktiv təhlükəsizlik üçün davamlı monitorinq və risk prioritetlərinin müəyyən edilməsi.
SAMM Yetkinlik Səviyyələrini Anlamaq
OWASP SAMM müəyyən edir yetkinlik səviyyələri (0-3) hər bir təhlükəsizlik təcrübəsi üçün təşkilatlara təhlükəsizlik vəziyyətlərini tədricən yaxşılaşdırmağa imkan verir. Səviyyələr dəyişir. ad-hoc və ya mövcud olmayan təcrübələr (0-cı Səviyyə) -ə təhlükəsizlik tədbirlərini tam optimallaşdırmış və davamlı olaraq təkmilləşdirmişdir (Səviyyə 3).
SAMM-in biznes funksiyaları və yetkinlik səviyyələri ilə uyğunlaşmaqla təşkilatlar mövcud təhlükəsizlik vəziyyətini ölçə bilərlər. aydın təkmilləşdirmə yol xəritələri müəyyən edin və strukturlaşdırılmış təhlükəsizlik təkmilləşdirmələrini tətbiq edin.

Xygeni-nin SAMM Biznes Funksiyaları ilə Uyğunlaşdırılması
Xygeni ilə uyğunlaşır OWASP SAMM-in beş biznes funksiyası təhlükəsizlik tədbirlərinin avtomatlaşdırılması ilə, imkan yaratmaqla məlumatlara əsaslanan risk prioritetləşdirilməsi, və gücləndirilməsi Hadisələrin idarə edilməsi və idarə edilməsi.
- İdarəetmə: ASPM artırır risk görünürlüyü, siyasətin icrası və uyğunluğun idarə edilməsi, təşkilatların təmin edilməsi təhlükəsizlik göstəricilərini izləyin və siyasətləri effektiv şəkildə tətbiq edin.
- Dizayn: Dynamic təhlükənin qiymətləndirilməsi və risk prioritetləşdirilməsi Zəifliklərə qarşı bərpa səylərini yönəldin istismar, əlçatanlıq və biznes təsirinə əsaslanır.
- İcra:
- SCA, CI/CD Təhlükəsizlik və SAST təhlükəsizliyi proqram təminatının qurulmasına və yerləşdirilməsinə inteqrasiya edin və erkən zəifliklərin aşkarlanmasını təmin edin.
- Build Security təmin edir proqram təminatı sertifikatları bütövlüyün təsdiqlənməsi üçün.
- Sirlərin aşkarlanması etimadnamələri qoruyur arasından CI/CD pipelinevə infrastruktur konfiqurasiyaları.
- Doğrulama:
- Təhlükəsizlik Darvazaları tətbiq etmək Get/No-Go decisionları, yerləşdirmədən əvvəl təhlükəsizlik qaydalarına riayət olunmasını təmin etmək.
- CI/CD Təhlükəsizlik infrastrukturun gücləndirilməsini təmin edirAzaldılması səhv konfiqurasiyalar və konfiqurasiya dəyişikliyi.
- ASPM İnventarlaşdırma təhlükəsizlik vasitələrinin ardıcıl olaraq tətbiq olunmasını təmin edir pipelines.
- Əməliyyatlar: Anomaliya Aşkarlanması və Kod Təhrifindən Qorunma təmin etmək real vaxt rejimində hadisə monitorinqi, təmin edir təhlükəsizlik təhdidlərinə və icazəsiz dəyişikliklərə sürətli reaksiya.
Aşağıdakı diaqram Xygeni-nin dəstəkləyə biləcəyi təhlükəsizlik təcrübələrini vurğulayır.
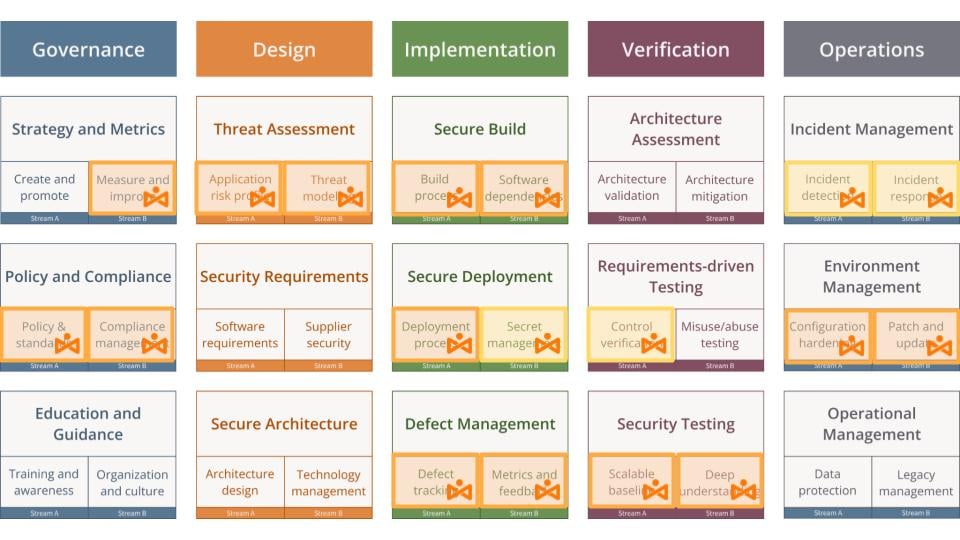
Aşağıdakı bölmələr necə olacağına dair ətraflı məlumat verir Xygeni hər bir SAMM biznes funksiyasını dəstəkləyir, təşkilatlara kömək edir təhlükəsizlik yetkinliyini inkişaf etdirin və təhlükəsiz proqram təminatı inkişaf təcrübələrini qoruyun.
İdarəetmə
Xygeni təmin etməklə təhlükəsizlik idarəçiliyini gücləndirir risk trendlərinə aydınlıq gətirilməsi, siyasətin icrasının avtomatlaşdırılması və təhlükəsizlik məlumatlılığının inkişaf iş axınlarına daxil edilməsi. Vasitəsilə Strategiya və ölçülər, Siyasət və uyğunluq, Təhsil və rəhbərlik, Xygeni təşkilatların bunu edə biləcəyini təmin edir təhlükəsizlik vəziyyətlərini izləmək, tətbiq etmək və davamlı olaraq təkmilləşdirmək.
Strategiya və Metrikalar
Təhlükəsizlik trendlərini anlamaq və bərpa effektivliyini ölçmək vacibdir təhlükəsizlik səylərini biznes məqsədləri ilə uyğunlaşdırmaqXygeni's Application Security Posture Management (ASPM) təmin edir təhlükəsizlik risklərinə mərkəzləşdirilmiş baxıştəşkilatlara izləmə imkanı verir zəiflik tendensiyaları, aradan qaldırma effektivliyini qiymətləndirmək və zamanla təhlükəsizlik təkmilləşdirmələrini ölçmək.
Xygeni təhlil edir ekspozisiya pəncərəsi, zəifliklərin həllindən əvvəl nə qədər müddət açıq qalacağını müəyyən edir. Təhlükəsizlik qrupları cavab müddətlərini optimallaşdıra, risklərin azaldılması strategiyalarını təkmilləşdirə və bərpa gecikmələrini müəyyən etməklə təhlükəsizlik düzəlişləri üçün SLA-ları tətbiq edə bilərlər. Təhlükəsizlik. dashboardtəmin edir real vaxt KPI-ları, tam görünürlük təklif edir təhlükəsizlik proqramının performansı və liderliyə imkan yaratmaq məlumatlara əsaslanan decisionları təhlükəsizlik vəziyyətini gücləndirmək üçün.
Siyasət və Uyğunluq
Uyğunluğun avtomatlaşdırılması inkişaf, tikinti və yerləşdirmə pipelines idarəetmə üçün vacibdir. Xygeni siyasətin icrasını avtomatlaşdırır, inteqrasiya NIST kimi təhlükəsizlik çərçivələri, CISvə OpenSSF daxil SDLC proseslər.
Təhlükəsizlik siyasətləri birbaşa daxilində tətbiq olunur CI/CD pipelines, qarşısını alır uyğun olmayan qurğular və yerləşdirmələr irəliləyirUyğunluq izləmə təmin edir siyasətə riayət olunmasına real vaxt rejimində baxmaq imkanı, təşkilatlara boşluqları riskə çevrilməzdən əvvəl müəyyən etməyə və aradan qaldırmağa imkan verir. Tətbiq etməklə risk əsaslı icra, Xygeni prioritet verir yüksək təsirli pozuntular təhlükəsizlik qruplarının həqiqətən vacib olan şeylərə diqqət yetirməsini təmin etməklə yanaşı, daha aşağı riskli siyasət sapmalarından qaynaqlanan səs-küyü azaltmaq.
Təhsil və Rəhbərlik
Bina qurmaq təhlükəsizlik birinci yerdə olan mədəniyyət təhlükəsizlik anlayışlarının olmasını tələb edir əlçatan və tətbiq edilə bilən inkişaf iş axınları daxilində. Xygeni təmin edir real vaxt rejimində təhlükəsizlik təlimatı, komandalara mənimsəməyə kömək edir məhsuldarlığı pozmadan ən yaxşı təcrübələr.
Kontekstuallaşdırılmış bərpa tövsiyələri təmin edir tərtibatçılar zəiflikləri səmərəli şəkildə başa düşür və düzəldirlərtəhlükəsizlik və mühəndislik qrupları arasında qarşılıqlı əlaqənin azaldılması. Daxili risklərin qarşısını almaq və təhlükəsizlik hesabatlılığını təmin etmək üçün Xygeni töhfə verən rolları izləyir və ən az imtiyazlı girişi təmin edir, həssas əməliyyatların yalnız səlahiyyətli istifadəçilərlə məhdudlaşdırılmasını təmin etmək.
- Tam risk görünürlüyü real vaxt təhlükəsizlik ilə dashboardvə ifşa izləmə.
- Avtomatlaşdırılmış uyğunluğun icrası ərzində CI/CD siyasət pozuntularının qarşısını almaq üçün.
- Daxili təhlükəsizlik məlumatlılığı kontekstual düzəliş və ən az imtiyazlı nəzarət vasitələri vasitəsilə.
Layihə
Xygeni gücləndirir təhlükənin qiymətləndirilməsi imkan verərək strukturlaşdırılmış risk qiymətləndirməsi, avtomatlaşdırılmış prioritetləşdirmə və davamlı monitorinq. İstifadə etməklə ASPMprioritetləşdirmə huniləri, əlçatanlıq təhlili və istismar qabiliyyətinin qiymətləndirilməsi, təşkilatlar sistematik şəkildə edə bilərlər təhlükəsizlik risklərini müəyyən etmək, qiymətləndirmək və idarə etmək, belə decisionlar məlumatlara əsaslanır və biznes məqsədləri ilə uyğunlaşdırılır.
Strukturlaşdırılmış Risklərin Müəyyənləşdirilməsi və Görünüşü
Praktik təhlükə qiymətləndirməsi başa düşməklə başlayır risk mənzərəsiXygeni təmin edir real vaxt rejimində zəiflik anlayışları riskləri onların xüsusiyyətlərinə görə təsnif etmək ciddilik, istismar qabiliyyəti və təsirTəhlükəsizlik qrupları riskə məruz qalmanı izləyə və nəzarət edə bilərlər avtomatlaşdırılmış təhlükəsizlik dashboardsrəhbərliyin aydın şəkildə görünməsini təmin etmək proqram təminatı təchizatı zənciri boyunca potensial təhdidlər.
quraraq a təhlükəsizlik risklərinə mərkəzləşdirilmiş baxış, təşkilatlar ölçə bilərlər təhlükəsizlik proqramlarının effektivliyi və bərpa işlərinin aparılmasını təmin etmək yüksək prioritetli zəiflikləri aradan qaldırmaqBu strukturlaşdırılmış yanaşma komandalara imkan verir ki, ad-hoc risk idarəetməsindən kənara çıxmaq və sistemli, miqyaslı təhdid qiymətləndirmə prosesini qəbul etmək.
Avtomatlaşdırılmış Prioritetləşdirmə və Əlçatanlıq Təhlili
Təhlükəsizlik proqramları yetkinləşdikcə təşkilatlara ehtiyac var a standardinkişaf etmiş risk idarəetmə çərçivəsi Nəzəri zəifliklərdən daha çox real təhlükələrə üstünlük verir. Xygeni, zəiflikləri süzgəcdən keçirən fərdiləşdirilə bilən prioritetləşdirmə hunilərini tətbiq etməklə bu prosesi avtomatlaşdırır biznes təsiri, uyğunluq aktuallığı və istismar qabiliyyəti.
Əlçatanlıq təhlili zəifliklərin olmasını təmin edir təşkilatın spesifik mühitində həqiqətən istifadə edilə biləcəyinə əsasən prioritetləşdirilirBütün təhlükəsizlik məsələlərinə bərabər yanaşmaq əvəzinə, Xygeni Ən böyük real risk yaradan zəifliklərə diqqət yetirir, diqqət yorğunluğunu azaldır və imkan verir hədəflənmiş təhlükəsizlik müdaxilələri.
Bundan əlavə, istismar qabiliyyətinin qiymətləndirilməsi real dünya hücumlarında zəifliyin nə dərəcədə istifadə olunacağını qiymətləndirməklə risk qiymətləndirməsini artırır. Təhlükəsizlik qrupları kritik riskləri aradan qaldıraraq resursları daha səmərəli şəkildə bölüşdürə bilər. təcavüzkarlar onları istismar edə bilməzdən əvvəl.
Davamlı Optimallaşdırma və Adaptiv Risklərin İdarə Edilməsi
Bir güclü təhlükə qiymətləndirmə strategiyası təşkilatın risk mənzərəsi ilə yanaşı inkişaf edir. Xygeni davamlılığı təmin edir prioritetləşdirmə hunilərinin təkmilləşdirilməsitəhlükəsizlik qruplarının edə biləcəyini təmin edir Yeni təhdidlər ortaya çıxdıqca risk mövqeyini uyğunlaşdırın.
Tarixi təhlükəsizlik ölçüləri və bərpa trendləri aşağıdakılara əsaslanır risklərin azaldılması strategiyalarını dəqiq tənzimləyinvə qiymətli kağızlara qoyulan investisiyaların gəlirliliyi ölçülə bilən irəliləyişlər. Əlavə vaxt, siyasətə əsaslanan icra təhlükəsizlik de-ni uyğunlaşdırırcisilə ionlar biznes risk tolerantlığı təhlükəsizlik nəzarəti qaldığı müddətdə reaktiv deyil, proaktiv.
- Ağıllı risk prioritetləşdirməsi real dünya təsiri olan zəifliklərə diqqət yetirir.
- Davamlı təhlükə qiymətləndirməsi istismar, əlçatanlıq və biznes təsirini birləşdirir.
- Avtomatlaşdırılmış risk qiymətləndirməsi və aradan qaldırma təlimatı təhlükəsizlik de-ni sadələşdirincision əmələ gətirmə.
Həyata keçirilməsi
Təhlükəsiz Quruluş
Xygeni güclənir təhlükəsiz tikinti təcrübələri inteqrasiya etməklə avtomatlaşdırılmış təhlükəsizlik nəzarəti və asılılıq idarəetməsi, eləcə də bütövlük təsdiqləməsini yaratmaqla birbaşa daxil olur CI/CD pipelines. Vasitəsilə Proqram Təminatı Tərkibi Təhlili (SCA), Statik Tətbiq Təhlükəsizliyi Testi (SAST), Sirlərin İdarə Edilməsi və Build Security, Xygeni bunu təmin edir Hər bir quruluş təkrarlana bilən, siyasətə əsaslanan və yoxlanıla bilən təhlükəsizlik prosesindən ibarətdir. Əlavə olaraq, CI/CD təhlükəsizlik təsdiqləmə zəmanətləri əsas təhlükəsizlik vasitələrinin ardıcıl olaraq bütün dünyada tətbiq olunduğunu pipeline, riskə məruz qalmanın azaldılması.
Tikinti Prosesində Ardıcıllıq və Təkrarlanma
Təhlükəsiz bir qurma prosesi tələb edir standarduyğunlaşdırma, avtomatlaşdırma və davamlı validasiyaXygeni tətbiq edir standardvasitəsilə qurulmuş siyasətlər CI/CD təhlükəsizlik təsdiqlənməsi, hər quruluşu tətbiq etməyə məcbur edir kimi tələb olunan təhlükəsizlik vasitələri SAST, SCAvə sirləri skan etmək davam etməzdən əvvəl.
Xygeni qurur build attestations proqram təminatının bütövlüyünü yoxlamaq, proqram təminatının mənşəyini təsdiqləmək və qarşısını almaq üçün dəyişdirilmiş və ya təsdiqlənməmiş əsərlər irəliləyişdən pipeline. Yerləşdirmə ilə tikinti prosesinə ən yaxşı təhlükəsizlik təcrübələri, təşkilatlar nail olur ardıcıllıq və təkrarlanma, insan səhvlərini azaltmaq və ümumi proqram təminatının keyfiyyətini artırmaq.
Quruluşda Təhlükəsizlik Nəzarətlərinin Avtomatlaşdırılması Pipeline
Təhlükəsizlik avtomatlaşdırılması aşkarlama və aradan qaldırılması üçün vacibdir erkən risklər inkişaf mərhələsindədir. Xygeni inteqrasiya edir SAST yerləşdirmədən əvvəl koddakı zəiflikləri aşkar etmək, təhlükəsizlik məsələlərini mümkün olan ən erkən mərhələdə həll etmək. Bundan əlavə, sirlərin skan edilməsi etimadnamələrin təsadüfən ifşa olunmasının qarşısını alır mənbə kodunu, konfiqurasiya fayllarını və qurma qeydlərini davamlı olaraq təhlil etməklə.
CI/CD təhlükəsizlik təsdiqlənməsi təmin edir mühitlər və alətlər yaratmaq, təhlükəsizlik üzrə ən yaxşı təcrübələrə riayət etmək, lazımsız girişi məhdudlaşdırmaq və tətbiq etmək ən az imtiyaz siyasətiXygeni, təhlükəsizlik yoxlamalarını avtomatlaşdırmaqla yüksək inkişaf sürətini qoruyarkən təhlükəsizlik maneələrini aradan qaldırır. pipeline.
Təhlükəsizlik Qüsurlarının İstehsalata Çatmasının Qarşısının Alınması
Təsdiqlənməmiş və ya təhlükəsiz olmayan əsərlər heç vaxt istehsalata çatmamalıdır. Xygeni tətbiq edir təhlükəsizlik qapıları avtomatik olaraq kritik zəifliklər, açıqlanmış sirlər və ya uyğunluq pozuntuları ehtiva edən uğursuz quruluşlarTəhlükəsizliyi birbaşa inteqrasiya etməklə CI/CD, yalnız təhlükəsiz və uyğun artefaktlar yerləşdirməyə davam edin.
Xygeni, icazəsiz dəyişiklikləri, təchizat zənciri hücumlarını və ya digər hücumları müəyyən etmək üçün quruluşun bütövlüyünü daha da qorumaq üçün quruluş prosesinə zərərli proqram aşkarlamasını inteqrasiya edir. şübhəli fəaliyyət CI/CD Iş axınlarıTəşkilatlar təhlükəsizlik qüsurlarının istehsalata daxil olmasının qarşısını almaqla riskləri azaldır real dünya təhdidlərinə çevrilməzdən əvvəl.
Təhlükəsizlik Nəzarətləri ilə Proqram Asılılıqlarının İdarə Edilməsi
Müasir tətbiqlər çox asılıdır üçüncü tərəf və açıq mənbəli asılılıqlarEtmək, Asılılıq təhlükəsizliyi təhlükəsiz quruluşların vacib bir aspektidirXygeni imkan verir avtomatlaşdırılmış proqram təminatı təchizat zənciri risklərinin idarə edilməsi, hər bir asılılığı davamlı olaraq izləmək, təsdiqləmək və monitorinq etmək.
Proqram Təminatı Materialları Bəyannaməsi (SBOMs) təşkilatları təmin etmək proqram komponentlərinə tam görünürlük, təhlükəsizlik qruplarına kömək edir köhnəlmiş asılılıqları, lisenziyalaşdırma pozuntularını və potensial riskləri müəyyən edinReal vaxt rejimində monitorinq aşkarlayır zərərli paketlər, icazəsiz dəyişikliklər və zəifliklər, təchizat zəncirinin hücumlarına məruz qalmanın azaldılması.
Asılılıq Təhlükəsizliyinin Doğrulanmasının Avtomatlaşdırılması
Bütün zəifliklərin dərhal aradan qaldırılması tələb olunmur. Xygeni's SCA əlçatanlıq təhlili ilə təhlükəsizlik qruplarının prioritet verməsini təmin edir yalnız tətbiq üçün real təhlükə yaradan zəifliklərKomandaları xəbərdarlıqlarla əzmək əvəzinə, Xygeni risk qiymətləndirməsini avtomatlaşdırır və daha ağıllı dizayn imkanları yaradırcision əmələ gətirmə.
Qorumaq üçün ciddi təhlükəsizlik gigiyenası, Xygeni tətbiq edir avtomatlaşdırılmış təhlükəsizlik siyasətləri O Qurma prosesi zamanı riskli asılılıqları işarələyin və bloklayın, təhlükəsiz olmayan komponentlərin təqdim edilməsinin qarşısını alır.
Təhlükəsizlik Qapıları və Asılılıqların Bərpası
Kənar təchizat zənciri risklərinin qarşısını almaq, Xygeni tətbiqləri təsdiqlənməmiş asılılıqlar və ya yüksək riskli zəifliklər ehtiva edən quruluşları bloklayan təhlükəsizlik qapılarıAvtomatlaşdırılmış bərpa iş axınları sadələşdirilir asılılıq yeniləmələri, və müraciət edin İnkişafı pozmadan təhlükəsizlik düzəlişləri.
Asılılıqları təhlil edərək arxa qapılar, gizli zərərli proqram və ya şübhəli davranış, Xygeni tətbiq olunur üçüncü tərəf koduna sıfır etibar prinsipləri, təchizat zəncirinin pozulması ehtimalını azaldır.
- Standardtəhlükəsizlik tədbirləri bütün qurğuların siyasətə əsaslanan təhlükəsizlik yoxlamalarına əməl etməsini təmin edir.
- Qurma sertifikatı və asılılıq təsdiqləməsi pozulmuş və ya həssas artefaktların qarşısını almaq.
- Gizli məlumatların taranması və zərərli proqramların aşkarlanması proqram təminatı təchizatı zəncirinin bütövlüyünü qorumaq.
Təhlükəsiz Yerləşdirmə
Xygeni təmin edir təhlükəsiz, siyasətə əsaslanan yerləşdirmələr avtomatlaşdırma yolu ilə təhlükəsizlik yoxlaması, uyğunluq nəzarəti və icazəsiz dəyişikliklərin aşkarlanması. İnteqrasiya etməklə CI/CD Təhlükəsizlik, İnfrastruktur Kod kimi (IaC) Təhlükəsizlik və Anomaliya Aşkarlanması, Xygeni qarşısını alır səhv konfiqurasiyalar, icazəsiz dəyişikliklər və etimadnamənin açıqlanmasıtəmin edir yalnız təsdiqlənmiş və təhlükəsiz tətbiqlər istehsala çatır.
Yerləşdirmə Təhlükəsizliyinin Avtomatlaşdırılması və Uyğunluğun Təmin Edilməsi
Təhlükəsiz yerləşdirmə prosesi tələb edir davamlı təhlükəsizlik təsdiqlənməsi hər mərhələdə CI/CDXygeni inteqrasiya edir təhlükəsizlik yoxlama mexanizmləri ərzində pipelines, bütün yerləşdirmələrin təmin edilməsi təhlükəsizlik siyasətlərinə və sənayenin ən yaxşı təcrübələrinə uyğun olmaq.
Yerləşdirmə konfiqurasiyaları bunlardır avtomatik olaraq təsdiqləndi qarşı əvvəlcədən təyin edilmiş təhlükəsizlik siyasətləri, zəifliklərə səbəb ola biləcək səhv konfiqurasiyaların qarşısını alır. CI/CD təhlükəsizlik yoxlaması vacib təhlükəsizlik yoxlamalarını təmin edir—SAST, SCA, sirlərin skan edilməsi və uyğunluğun təmin edilməsi- ardıcıl olaraq tətbiq olunur bütün yerləşdirmə mərhələləri, təhlükəsizlik kor nöqtələrini aradan qaldırır.
Xygeni təsdiqləyir IaC Bulud mühitlərini və infrastruktur konfiqurasiyalarını qorumaq üçün şablonlar və yerləşdirmə skriptləri, bütün infrastrukturun təhlükəsiz şəkildə təmin edilməsini və onlara riayət olunmasını təmin etmək təşkilat miqyaslı təhlükəsizlik əsaslarıTəhlükəsizlik qapıları təmin edir avtomatlaşdırılmış icra, ehtiva edən yerləşdirmələri bloklayır yüksək riskli zəifliklər, siyasət pozuntuları və ya səhv konfiqurasiyalar, yalnız təmin edir ki, təhlükəsiz artefaktlar istehsala çatır.
Yerləşdirmə Bütövlüyünün Yoxlanılması və İcazəsiz Dəyişikliklərin Aşkarlanması
Xygeni, yalnız etibarlı və dəyişdirilməmiş proqram təminatının istehsala daxil olmasını təmin etmək üçün yerləşdirmə sertifikatlarını tətbiq edir. Bu sertifikatlar təsdiqləyir proqram təminatı artefaktlarının mənşəyi və bütövlüyü, tətbiqinin qarşısını alır təsdiqlənməmiş komponentlər və ya oğurlanmış kod canlı mühitlərə.
Xygeni icazəsiz dəyişiklikləri aşkar etmək və müəyyən etmək üçün yerləşdirmə proseslərini davamlı olaraq izləyir anomal dəyişikliklər pipeline konfiqurasiyalar, infrastruktur parametrləri və yerləşdirmə iş axınlarıBu proaktiv anomaliya aşkarlanması Daxili təhdidlər, səhv konfiqurasiyalar və təchizat zənciri hücumları riskini azaldır, icazəsiz dəyişikliklərin istehsal mühitinə təsirinin qarşısını alır.
CI/CD iş axınları davamlı olaraq izlənilir təhlükəsizlik siyasətlərindən sapmalartəmin edir hər yerləşdirmə səlahiyyətli və təhlükəsiz proseslərə uyğundurƏgər sapmalar aşkar edilərsə, Xygeni problemi qeyd edir və təmin edir ətraflı təhlükəsizlik məlumatları və avtomatlaşdırılmış azaldılma tövsiyələri uyğunluğu bərpa etmək üçün.
Yerləşdirmə zamanı sirlərin açıqlanmasının qarşısının alınması Pipelines
Kimi həssas etimadnamələr API açarları, giriş tokenləri və şifrələmə sirləri yerləşdirmə müddətində qorunmalıdır. Xygeni gücləndirir sirr təhlükəsizliyi aşkarlamaq və azaltmaqla yerləşdirmə mühitlərində etimadnamə sızmaları istismar olunmazdan əvvəl.
Xygen skanları faylları, pipelines, konfiqurasiya skriptləri və mühit dəyişənləri gizli sirlər üçün, təsadüfən məruz qalmanın qarşısını alır SCM, CI/CD iş axınları və infrastruktur konfiqurasiyaları. SCM tarix yoxlamaları təhlükəsizlik qruplarına əvvəllər müəyyən etməyə imkan verir commitəlçatan qalan ted sirləri, miras etimadnamələrinin lazımi qaydada işlənməsini təmin edir.
Xygeni, aşkar edilmiş sirləri aradan qaldırma səylərinə üstünlük vermək üçün təsdiqləyir və aralarındakı fərqi müəyyən edir. aktiv və qeyri-aktiv etimadnamələrTəhlükəsizlik qrupları yalançı müsbət məlumatların ardınca düşmək əvəzinə, etibarlı, istismar edilə bilən sirlərə diqqət yetirərək real riskləri tez bir zamanda aradan qaldıra bilərlər.
Əgər etibarlı sirr ifşa olunur, Xygeni imkan verir avtomatlaşdırılmış bərpa by:
- Təhlükəsizliyi işə salmaq playbooks pozulmuş etimadnamələrin zərərsizləşdirilməsini təmin edərək, xüsusi tədbirləri ləğv edən, fırladan və ya icra edən.
- Yerləşdirmələrin bloklanması açıqlanmış sirləri ehtiva edir, pozulmuş tətbiqlərin istehsalata buraxılmasının qarşısını alır.
- Ətraflı audit qeydlərinin təqdim edilməsi aşkar edilmiş sirlərin və aradan qaldırma tədbirlərinin, uyğunluğun təmin edilməsi təhlükəsizlik siyasətləri və tənzimləyici tələblər.
- Avtomatlaşdırılmış təhlükəsizlik təsdiqlənməsi uyğun yerləşdirmələri təmin edir CI/CD.
- İnfrastruktur Kod Kimi (IaC) tarama istehsaldan əvvəl səhv konfiqurasiyaların qarşısını alır.
- Real vaxtda anomaliya aşkarlanması icazəsiz dəyişiklikləri və təhlükəsizlik sapmalarını qeyd edir.
Qüsurların İdarə Edilməsi
Xygeni gücləndirir qüsurların idarə edilməsi by təhlükəsizlik problemlərinin izlənməsinin avtomatlaşdırılması, faktiki riskə əsasən zəifliklərin prioritetləşdirilməsi və bərpa iş axınlarının inteqrasiyası. İstifadə etməklə Application Security Posture Management (ASPM), Prioritetləşdirmə Huniləri və CI/CD təhlükəsizlik, təşkilatlar təhlükəsizlik qüsurlarını müəyyən edə, təsnif edə və həll edə bilərlər səmərəliistismar edilə bilən risklərə və uyğunluq pozuntularına məruz qalmanın azaldılması.
Təhlükəsizlik Qüsurlarının İzlənməsi və İdarə Edilməsi
Təhlükəsizlik məsələlərinə parçalanmış baxış aşağıdakılara səbəb ola bilər buraxılmış zəifliklər, uyğunsuz bərpa və səmərəsiz risk idarəetməsiXygeni təmin edir Təhlükəsizlik qüsurlarının mərkəzləşdirilmiş görünüşü, tapıntıları birləşdirmək SAST, SCA, IaC securityvə CI/CD təhlükəsizlik skanları a daxil tək risk idarəetmə interfeysi.
By Təhlükəsizlik məsələlərinin birdən çox mənbədə əlaqələndirilməsi, Xygeni təhlükəsizlik qruplarının qazanc əldə etməsini təmin edir tətbiq risklərinə tam görünürlük, qarşısını almaq təkrarlanan xəbərdarlıqlar və ya kritik qüsurlara nəzarətQüsurlar var biznes təsirinə, istismar qabiliyyətinə və texniki ciddiliyə əsasən təsnif edilmişdir, təşkilatlara imkan verir mənalı düzəlişlərə üstünlük verin isə diqqət yorğunluğunun azaldılması.
Xygeni, problemin həyat dövrünün idarə edilməsini asanlaşdıraraq bərpa işlərini asanlaşdırır. Bu, komandalara qüsurları izləməyə, təyin etməyə və həll etməyə imkan verir. məcburi və ya vasitəsilə Jira kimi xarici bilet sistemləri və Slack kimi mesajlaşma platformaları. Bu təmin edir təhlükəsizlik məsələləri mövcud inkişaf iş axınları daxilində müvafiq şəkildə idarə olunur, təhlükəsizlik və mühəndislik qrupları arasında koordinasiyanın yaxşılaşdırılması.
Avtomatlaşdırılmış Prioritetləşdirmə və Riskə Əsaslanan Qüsurların İdarə Edilməsi
Strukturlaşdırılmış prioritetləşdirmə olmadan, təhlükəsizlik qrupları dərhal təhdid yaratmayan xəbərdarlıqlarla üzləşmək riski daşıyırlar. Xygeni bunu inteqrasiya etməklə həll edir. Prioritetləşdirmə Huniləri, təşkilatlara imkan verir real dünya risk faktorlarına əsaslanaraq təhlükəsizlik qüsurlarını filtrləyin kimi əlçatanlıq, istismar qabiliyyəti və biznesə təsiri.
Bunu təmin etməklə istehsal mühitlərində aktiv şəkildə istifadə edilə bilən zəifliklər əvvəlcə aradan qaldırılır, Xygeni təhlükəsizlik qruplarına kömək edir ən vacib təhdidlərə diqqət yetirin məsələlərə prioritet verərkən real həyatda minimal risk və ya heç bir risk yoxdur. Avtomatlaşdırılmış siyasətin icrası daha da təmin edir ki, həll edilməmiş kritik qüsurlar olduqda yerləşdirmələr bloklanır aşkar edilir, yüksək riskli zəifliklərin istehsalata çatmasının qarşısının alınması.
Təmir və Davamlı Təkmilləşdirmənin Sadələşdirilməsi
Təhlükəsizlik qüsurlarının effektiv şəkildə aradan qaldırılması tələb olunur geliştirici iş axınları ilə sorunsuz inteqrasiya və əl səyini azaltmaq üçün avtomatlaşdırmaXygeni sürətlənir təhlükəsizlik qüsurunun həlli tətbiq edilə bilən təhlükəsizlik təlimatlarını birbaşa tətbiq etməklə CI/CD pipelines, inkişaf etdiricilərin almasını təmin edir iş axınlarını pozmadan kontekstual bərpa tövsiyələri.
Təkrarlanan əl işlərini aradan qaldırmaq üçün Xygeni bərpa tədbirlərini avtomatlaşdırır, tetikleme Ümumi zəifliklər üçün oyun kitabçasına əsaslanan düzəlişlərBu, təhlükəsizlik məsələlərini həll etmək üçün tələb olunan vaxtı və səyi azaldır və komandalara imkan verir ki, mürəkkəb, yüksək təsirli təhdidlərə diqqət yetirin.
Xygeni həmçinin bərpa səmərəliliyini izləyir və ölçür Düzəldilmə vaxtı və ümumi risk azaltma tendensiyalarıBu, təşkilatlara davamlı olaraq imkan verir təhlükəsizlik mövqeyini təkmilləşdirin, prosesdəki maneələri müəyyən edin və cavab müddətlərini təkmilləşdirintəhlükəsizlik qüsurlarının olmasını təmin etmək reaktiv deyil, proaktiv şəkildə idarə olunur.
- Mərkəzləşdirilmiş təhlükəsizlik problemlərinin izlənməsi zəifliklərin idarə olunmasında parçalanmanı aradan qaldırır.
- Prioritetləşdirmə Huniləri komandaların istismar edilə bilən, yüksək təsirli risklərə diqqət yetirməsini təmin etmək.
- Avtomatlaşdırılmış təmir iş axınları təhlükəsizlik qüsurlarının həllini sürətləndirin.
Yoxlama
Xygeni, yerləşdirmə yolu ilə doğrulama proseslərini gücləndirir Tələblərə Əsaslanan Test və Təhlükəsizlik Testi inkişaf iş axınlarına. Təhlükəsizlik tətbiqini avtomatlaşdırmaqla CI/CDRiskə əsaslanan zəifliklərə üstünlük verməklə və hər mərhələdə təhlükəsizlik yoxlamasını inteqrasiya etməklə, Xygeni təhlükəsizliyin son anda yoxlama nöqtəsi deyil, proqram təminatının çatdırılmasının ayrılmaz hissəsinə çevrilməsini təmin edir.
Tələblərə Əsaslanan Test
Təhlükəsizlik testləri olmalıdır müəyyən edilmiş və sistematik şəkildə tətbiq olunmuş inkişafın bütün mərhələlərində. Xygeni təhlükəsizlik tələblərinin yerinə yetirilməsini təmin edir avtomatik olaraq tətbiq olunur çekləri inteqrasiya etməklə CI/CD pipelines. Hər bir quruluş statik tətbiq təhlükəsizlik testi vasitəsilə təsdiqlənmədən keçir (SAST) kod zəiflikləri, proqram təminatının tərkibinin təhlili üçün (SCA) asılılıq riskləri, etimadnamənin açıqlanmasının qarşısını almaq üçün sirlərin skan edilməsi və infrastrukturun kod kimi istifadəsi üçün (IaC) konfiqurasiya doğrulaması üçün təhlükəsizlik yoxlamaları.
Təhlükəsizlik qapıları tətbiq mexanizmləri kimi çıxış edir və təhlükəsizlik testləri çatışmazsa və ya əvvəlcədən təyin edilmiş siyasətlər uğursuz olarsa, qurğuları avtomatik olaraq bloklayır. tətbiqlər arasında test əhatə dairəsini izləyir, bütün komponentlərin təhlükəsizlik tələblərinə uyğun olaraq davamlı olaraq yoxlanılmasını təmin edir. Boşluqlar aşkar edildikdə, təşkilatlar onları bağlamaq üçün avtomatlaşdırılmış tövsiyələr alırlar. Təhlükəsizlik testlərinin həmişə tətbiq olunmasını təmin etməklə, Xygeni uyğunsuzluqları aradan qaldırır və sınaqdan keçirilməmiş proqram təminatının istehsalata çatmasının qarşısını alır.
Təhlükəsizlik Testi üçün Ölçülənə Bilən Əsas Xətt
Avtomatlaşdırılmış təhlükəsizlik testləri sürətli inkişaf dövrlərinə uyğunlaşmaq üçün ardıcıl və miqyaslı olmalıdır. Xygeni hər mərhələdə avtomatlaşdırılmış təhlükəsizlik skanlarını birləşdirir CI/CD, zəifliklərin mümkün qədər tez aşkarlanmasını təmin edir. Təhlükəsizlik yoxlaması hər kodda işə salınır commit, qurmaq və yerləşdirməklə tətbiqlərin təhlükəsizlik vəziyyətini davamlı olaraq izləyir. Təhlükəsizlik qapıları kritik zəifliklər, səhv konfiqurasiyalar və ya uyğunluq pozuntuları aşkar edildikdə yerləşdirməni bloklayır.
Xygeni həmçinin təhlükəsizlik reqressiyalarının avtomatik olaraq qarşısını alır sabit zəifliklərin izlənməsi və onların gələcək versiyalarda yenidən görünməməsini təmin etmək. Bu reqressiya testi təhlükəsizlik təkmilləşdirmələrinin zamanla qorunub saxlanılmasını təmin edir. Təhlükəsizlik testini birbaşa daxil etməklə CI/CD, Xygeni əl ilə edilən maneələri aradan qaldırır və təhlükəsizliyin təsdiqlənməsinin inkişafı pozmadan baş verməsini təmin edir.
Dərin Anlama və Risk Əsaslı Prioritetləşdirmə
Bütün zəifliklər eyni səviyyədə risk yaratmır. Xygeni diqqəti cəmləşdirərək təhlükəsizlik testlərini gücləndirir risk əsaslı prioritetləşdirmə, yüksək təsirli komponentlərin daha dərindən yoxlanılmasını təmin edir. Təhlükəsizlik skanları biznes təsirlərinin qiymətləndirilməsi ilə zənginləşdirilir, Komandalara tətbiqlə əlaqəli istismar edilə bilən, əlçatan zəifliklərə diqqət yetirməyə kömək etmək.
Prioritetləşdirmə dinamikdir və təhdidlər inkişaf etdikcə davamlı olaraq təkmilləşdirilir. Əgər təbiətdə bir istismar ortaya çıxarsa və ya bir zəiflik daha kritik hala gələrsə, onun prioriteti avtomatik olaraq tənzimlənir və tetiklenir. dərhal yenidən təsdiqləmə və təhlükəsizlik tədbirlərinin görülməsiBu riskdən xəbərdar yanaşma təhlükəsizlik qruplarına avtomatlaşdırılmış testləri hədəflənmiş əl ilə yoxlamalarla balanslaşdıraraq lazım olduqda resursları bölüşdürməyə imkan verir.
İnkişaf İş Axınlarında İnteqrasiya Edilmiş Təhlükəsizlik Testi
Təhlükəsizlik testləri ilə mükəmməl şəkildə inteqrasiya olunmalıdır geliştirici iş axınları təsirli olmaq üçün. Xygeni aşkar edilmiş zəifliklərin aradan qaldırılmasını təmin edir geliştiricilərə təyin edildi ilə inteqrasiyalar vasitəsilə Jira kimi bilet sistemləri və Slack kimi mesajlaşma platformalarıTəhlükəsizlik tapıntıları birbaşa bərpa iş axınları ilə əlaqələndirilir, komandalara yerləşdirilməzdən əvvəl onlar üzərində hərəkət etməyə icazə verir.
- CI/CD- inteqrasiya olunmuş təhlükəsizlik qapıları Kod istehsalata çatmazdan əvvəl uyğunluğu təmin edin.
- Avtomatlaşdırılmış və riskə əsaslanan təhlükəsizlik testi zəiflikləri erkən aşkarlayır.
- Davamlı təhlükəsizlik təsdiqlənməsi reqressiyaların qarşısını alır və testin effektivliyini artırır.
Əməliyyatlar
Xygeni güclənir əməliyyat təhlükəsizliyi imkan verərək real vaxt rejimində anomaliya aşkarlanması, təhlükəsiz infrastruktur idarəetməsi və avtomatlaşdırılmış zəifliklərin aradan qaldırılması. Hadisə və Ətraf Mühitin İdarə Edilməsi vasitəsiləXygeni, tətbiq mühitlərini gücləndirilmiş və yenilənmiş saxlayarkən təhlükəsizlik insidentlərinin tez bir zamanda aşkarlanmasını və azaldılmasını təmin edir.
Hadisə idarə
Təhlükəsizlik hadisələri çox vaxt uzun müddət aşkarlanmır və bu da hücum edənlərin zəifliklərdən istifadə edib zərər vurmasına imkan verir. Xygeni inteqrasiya etməklə bu riski əhəmiyyətli dərəcədə azaldır anomaliya aşkarlanması və kod dəyişdirilməsindən qorunma, təmin edir təhlükəsizlik təhdidlərinin və icazəsiz dəyişikliklərin erkən müəyyən edilməsi.
Hadisənin aşkarlanması Xygeni tərəfindən gücləndirilir real vaxt rejimində monitorinq proqram təminatı inkişaf mühitlərinin müəyyən edilməsi, şübhəli fəaliyyətlər CI/CD pipelines, mənbə kodu depoları və yerləşdirilən tətbiqlərAnomaliya aşkarlanması davamlı olaraq daxilindəki davranışları təhlil edir SCM, CI/CDvə istehsal mühitləri, işarələmə icazəsiz giriş cəhdləri, qeyri-adi fayl dəyişiklikləri və sapmalar standard fəaliyyət nümunələriBu proaktiv yanaşma qalma müddətini azaldır, təşkilatlara təhlükəsizlik hadisələrini kəskinləşmədən əvvəl aşkar etməyə imkan verir.
Kod dəyişdirilməsinin aşkarlanması monitorinq yolu ilə tətbiqin bütövlüyünün qorunub saxlanılmasını təmin edir mənbə koduna, quruluş artefaktlarına və yerləşdirmə skriptlərinə icazəsiz dəyişikliklərƏgər təcavüzkar tətbiq məntiqini dəyişdirməyə və ya zərərli yüklər daxil etməyə cəhd edərsə, Xygeni dərhal təhlükəsizlik qruplarına xəbərdarlıq edir. Təşkilatlar cəhd edilən istismarları tam şəkildə aşkarlayır və bu da onlara imkan verir ki, təcavüzkarlar pozulmuş proqram təminatını uğurla yerləşdirməzdən əvvəl cavab verin.
Xygeni, insidentlərə cavab vermək üçün avtomatlaşdırılmış iş axınları və təhlükəsizlik orkestrləşdirmə vasitələri ilə inteqrasiyalar təmin edir. Təhlükəsizlik qrupları bunu edə bilər aşkar edilmiş təhdidləri insidentlərə cavab platformaları ilə əlaqələndirin, hadisələrin strukturlaşdırılmış şəkildə idarə olunmasını təmin etmək playbooks, avtomatlaşdırılmış saxlama tədbirləri və məhkəmə-tibbi təhlil. Yox aşkarlama və cavablandırmanı sadələşdirməkXygeni, təşkilatlara təhdidləri tez bir zamanda aradan qaldırmağa və əməliyyat təsirini minimuma endirməyə imkan verir.
- Real vaxtda anomaliya aşkarlanması Hadisənin baş vermə müddətini minimuma endirir.
- Kod dəyişdirilməsindən qorunma icazəsiz dəyişikliklərin qarşısını alır.
- Avtomatlaşdırılmış cavab iş axınları Hadisələrin qarşısının alınması və bərpasını sadələşdirin.
Ətraf mühitin idarə olunması
Əməliyyat mühitlərinin təhlükəsizliyi tələb olunur sərtləşdirilmiş konfiqurasiyaların ardıcıl tətbiqi və zəifliklərin sürətli aradan qaldırılmasıXygeni bunu təmin edir CI/CD pipelinebütün infrastruktur və inkişaf mühitlərində təhlükəsizlik əsaslarını tətbiq edir, səhv konfiqurasiyalara və köhnəlmiş proqram təminatına məruz qalma ehtimalını azaldır.
Konfiqurasiya sərtləşməsi vasitəsilə avtomatlaşdırılır CI/CD təhlükəsizlik təsdiqlənməsi, bütün infrastruktur komponentlərinin, o cümlədən qurma mühitlərinin, bulud konfiqurasiyalarının və işləmə müddətindən asılılıqların riayət olunmasını təmin etmək təhlükəsizlik üzrə ən yaxşı təcrübələrXygeni davamlı olaraq izləyir infrastruktur-kod kimi (IaC) şablonlar, yerləşdirmə skriptləri və təhlükəsizlik siyasətləri müəyyən edilmiş baza xətlərindən sapmaları aşkar etmək üçün. Hər hansı bir səhv konfiqurasiya təhlükəsizlik qüsurları kimi qeyd olunur və bu da təhlükəsiz olmayan konfiqurasiyaların istehsalata çatmasının qarşısını alır.
Yama və yeniləmə vasitəsilə sürətlənir avtomatlaşdırılmış bərpa imkanları, tətbiq asılılıqlarında və infrastruktur komponentlərindəki zəifliklərin vaxtında aradan qaldırılmasını təmin edir. Xygeni inteqrasiya edir risk əsaslı prioritetləşdirmə zəifliklərin idarə edilməsinə, təmin edilməsinə Əvvəlcə vacib təhlükəsizlik yamaları və yeniləmələri tətbiq olunurTəşkilatlar edə bilər bərpa iş axınlarını avtomatlaşdırmaq, təhlükəsizlik qüsurlarını problem izləmə sistemləri ilə əlaqələndirmək və yamaq uyğunluğunu təmin etmək CI/CD pipelines.
- CI/CD-idarə olunan konfiqurasiya sərtləşməsi təhlükəsiz infrastruktur bazalarını təmin edir.
- Avtomatik yamaqlama və bərpa zəifliyin aradan qaldırılmasını sürətləndirin.
- Davamlı uyğunluq monitorinqi mühitləri təhlükəsiz və yenilənmiş saxlayır.
Nəticə
Xygeni sadələşdirir SAMM tətbiqi inteqrasiya etməklə avtomatlaşdırılmış təhlükəsizlik tətbiqi, risk əsaslı prioritetləşdirmə və davamlı monitorinq daxil proqram təminatının inkişaf həyat dövrü (SDLC). Yerləşdirmə ilə təhlükəsizlik nəzarəti idarəetmə, dizayn, tətbiq, yoxlama və əməliyyatlara daxil edilir, təşkilatlar bilər təhlükəsizlik vəziyyətlərini sistematik şəkildə təkmilləşdirirlər inkişaf sürətini pozmadan.
Həyata keçirməklə Xygeni ilə SAMM, təşkilatlar aşağıdakılara nail olurlar:
- Davamlı risk izləmə və uyğunluq avtomatlaşdırılması real vaxt rejimində görünürlük, siyasətin icrası və təhlükəsizlik idarəçiliyi vasitəsilə.
- Strateji risk prioritetləşdirilməsi və təhdidlərin qiymətləndirilməsi dinamik risk qiymətləndirməsi, istismar qabiliyyətinin təhlili və hədəflənmiş bərpa iş axınları ilə.
- Avtomatlaşdırılmış təhlükəsizlik tətbiqi qurğular və yerləşdirmələr arasında təhlükəsiz artefakt sertifikatlaşdırmalarını, asılılıq təsdiqləməsini və CI/CD təhlükəsizlik inteqrasiyası.
- Güclü təhlükəsizlik təsdiqlənməsi və real vaxt yoxlaması Təhlükəsizlik Qapıları, avtomatlaşdırılmış təhlükəsizlik testləri və ASPM- uyğunluq tətbiqinə nəzarət.
- Proaktiv insidentlərin idarə edilməsi və infrastruktur təhlükəsizliyi, real vaxt rejimində anomaliya aşkarlanması, kodun dəyişdirilməsindən qorunma və avtomatlaşdırılmış bərpa iş axınlarından istifadə etməklə.
ilə avtomatlaşdırılmış risk prioritetləşdirməsi, təhlükəsizlik əsaslı icra və inteqrasiya olunmuş monitorinq, Xygeni təşkilatlara imkan verir SAMM qəbulunu sadələşdirin və təmin proqram təminatı təhlükəsizliyinin yetkinliyi biznesin böyüməsi ilə yanaşı səmərəli şəkildə miqyaslanır.
Təşkilatlar nail olurlar idarəetmədə, təhlükəsizlik testlərində, uyğunluq avtomatlaşdırmasında və risklərin azaldılmasında dərhal təkmilləşdirmələr, məruz qalmanın azaldılması proqram təminatı təchizatı zənciri hücumları, səhv konfiqurasiyalar və əməliyyat təhdidləri Xygeni ilə.
SAMM-in qəbulu olur rasional, ölçülə bilən və miqyaslana bilən, təhlükəsizlik və inkişaf qruplarına imkan verir innovasiyanı yavaşlatmadan təhlükəsizlik yetkinliyini artırın.
