






Калі вы ствараеце або падтрымліваеце сучасную сістэму дастаўкі pipelineс, вы, напэўна, задаваліся пытаннем: якая бяспека standardз для CI/CD pipelineгэта сапраўды мае значэнне? З ростам рэгулятарнага ціску і павелічэннем колькасці нападаў на ланцужкі паставак праграмнага забеспячэння, выбар правільных мер абароны можа здацца пошукам на мінным полі. Аднак. CI/CD pipeline security Гаворка ідзе не толькі пра тое, каб паставіць галачкі, але і пра тое, каб стварыць больш хуткае і надзейнае праграмнае забеспячэнне, не падвяргаючы свой бізнес непатрэбнай рызыцы. Вось чаму ўкараненне CI/CD pipeline security найлепшыя практыкі неабходныя, а не неабавязковыя.
У гэтай публікацыі мы разгледзім найбольш актуальныя standardвылучыце рэальныя перадавыя практыкі і пакажыце, як Xygeni дапамагае іх укараняць — аўтаматычна і без запаволення вашай каманды.
Якая бяспека Standardз для CI/CD PipelineЦі варта вам ведаць?
Сучасная распрацоўка праграмнага забеспячэння абапіраецца на хуткую, аўтаматызаваную pipelineале адной хуткасці недастаткова. Вось чаму разуменне таго, што такое бяспека standardз для CI/CD pipelineПрымяненне не проста карыснае — яно надзвычай важнае. Ніжэй мы разгледзім найбольш актуальныя структуры і растлумачым, што яны азначаюць для вашай каманды, вашай сістэмы захавання адпаведнасці патрабаванням і вашай рызыкі.
NIST SP 800-204D: План DevSecOps для CI/CD Pipeline Security
Што гэта такое: ўрад ЗША standard у якім апісваецца, як інтэграваць бяспеку ў DevOps, з асаблівым акцэнтам на CI/CD pipelines.
Чаму гэта важнаЁн ахоплівае крытычныя элементы кіравання, такія як:
- Кіраванне ідэнтыфікацыяй і доступам для pipeline Кампаненты
- Падпісанне кода, адсочванне артэфактаў і палітыка ў выглядзе кода
- Абарона падчас выканання для прадухілення ўмяшання падчас зборкі
CI/CD pipeline security ўплыўДазваляе камандам ствараць адсочваемыя, аўдытаваныя pipelineякія адпавядаюць федэральным і enterpriseчаканні бяспекі на ўзроўні.
Калі вы не выраўнаваны:
- Вы можаце не прайсці ацэнку пастаўшчыка або ацэнку адпаведнасці.
- Вы павялічваеце рызыку атручвання pipeline выкананне (СІЗ).
- Вам не хапае бачнасці, неабходнай для хуткага рэагавання на інцыдэнты.
OWASP CI/CD Шпаргалка: арыентацыя на распрацоўшчыка CI/CD Pipeline Security Best Practices
Што гэта такоеПрактычны кантрольны спіс ад OWASP Фонд, напоўнены практычнымі парадамі па бяспецы для DevOps і pipeline каманды.
Чаму гэта важна: Забяспечвае тактычнае кіраўніцтва:
- Бяспечныя сакрэты ў кодзе і асяроддзях
- Блакуйце рабочыя праграмы і абмяжуйце выкарыстанне небяспечных старонніх інструментаў
- Праверце кожны крок зборкі і залежнасць
CI/CD pipeline security ўплыўДае распрацоўшчыкам магчымасць праактыўна змяншаць колькасць паверхняў для атак, не ствараючы перашкод для працоўнага працэсу.
Калі вы не выраўнаваны:
- Сакрэты могуць прасачыцца ў зыходны код або журналы.
- Агульныя праграмы могуць прывесці да неадсочваных уразлівасцей.
- Вы рызыкуеце атакамі на ланцужкі паставак праз неправераныя інструменты або залежнасці.
SO/IEC 27001: Глабальны CI/CD Pipeline Security Кіраванне
Што гэта такое: Глабальны standard што спрыяе паслядоўным, вымерным практыкам бяспекі ва ўсіх аперацыях пастаўкі праграмнага забеспячэння.
Чаму гэта важнаЗадае такія патрабаванні, як:
- Зразумелыя ролі, бяспечны кантроль змяненняў і дакументаваныя працоўныя працэсы
- Пратакол аўдыту pipeline дзеянні
- Агляд інцыдэнтаў і гатоўнасць да іх
CI/CD pipeline security ўплыўРобіць ваша pipeline enterpriseгатовы — як для кліентаў, так і для аўдытараў.
Калі вы не выраўнаваны:
- Вы можаце страціць кантракты, якія патрабуюць сертыфікацыі ISO.
- Ваш працэс можа не адпавядаць юрыдычнай або рэгулятарнай праверцы.
- Парушэнні могуць заставацца незадакументаванымі або неўхіленымі.
PCI DSS: Аплата Pipeline Правапрымяненне
Што гэта такоеАбавязковае выкананне standard для pipelineякія ствараюць або разгортваюць праграмы, якія апрацоўваюць дадзеныя ўладальнікаў картак.
Чаму гэта важна: Прымяняе:
- Строгі кантроль доступу ва ўсіх асяроддзях
- Бяспечнае захоўванне канфідэнцыйных дадзеных
- Адсочванне змяненняў з commit разгарнуць
CI/CD pipeline security ўплыўЗабяспечвае поўную адсочвальнасць і абароненасць фінансавых працоўных працэсаў.
Калі вы не выраўнаваны:
- Вам пагражаюць штрафы, юрыдычныя санкцыі або страта правоў на апрацоўку.
- Кліенты могуць страціць давер да вашых плацежных працэсаў.
- Невыкананне патрабаванняў можа спыніць вытворчасць або затрымаць выпускі.
SLSA (Узроўні ланцужкоў паставак праграмных артэфактаў): кантроль паходжання
Што гэта такое: Мадэль сталасці і standard распрацаваны Google і OpenSSF для забеспячэння ланцужкоў паставак праграмнага забеспячэння.
Чаму гэта важнаГэта патрабуе:
- Падпісаныя метададзеныя і поўныя атэстацыі для зборак
- Ізаляваныя сістэмы зборкі для прадухілення ўзлому
- Доказ паходжання і ўзнаўляльнасці артэфакта
CI/CD pipeline security ўплыўЗабяспечвае праверку і магчымасць аўдыту кожнага артэфакта, што спрыяе яго даверу да вашага праграмнага забеспячэння.
Калі вы не выраўнаваны:
- Вы больш схільныя да падробленых зборак і нападаў залежнасцей.
- Вас могуць выключыць з партнёрскіх або пастаўшчыковых экасістэм, якія патрабуюць SLSA.
- Службам бяспекі будзе цяжка пацвердзіць, што менавіта было адпраўлена.
ад Standardда дзеяння: CI/CD Pipeline Security Найлепшыя практыкі, якія варта ўжываць
Разуменне таго, што такое бяспека standardз для CI/CD pipelineУжыванне — гэта першы крок, але іх выкананне патрабуе штодзённага выканання. Хоць такія структуры, як NIST, OWASP і SLSA, вызначаюць што, менавіта ваша рэалізацыя забяспечвае якІншымі словамі, адпаведнасць патрабаванням працуе толькі тады, калі перадавыя практыкі ўкаранёны непасрэдна ў вашы працоўныя працэсы.
Вось чаму наступнае CI/CD pipeline security Найлепшыя практыкі сканцэнтраваны на рэальных, правераных на месцах дзеяннях, якія дапамагаюць вам не толькі прытрымлівацца гэтых standard— але і ўмацоўваць устойлівасць на кожным этапе жыццёвага цыклу пастаўкі праграмнага забеспячэння.
Разуменне таго, што такое бяспека standardз для CI/CD pipelineУжыванне — гэта толькі пачатак. Фактычна, іх ужыванне ў паўсядзённай дзейнасці — гэта тое, што робіць вашу pipeline сапраўды бяспечна. Хоць NIST, OWASP і SLSA акрэсліваюць, што трэба зрабіць, менавіта ваша рэалізацыя вызначае, як гэта зрабіць. Іншымі словамі, адпаведнасць патрабаванням нічога не значыць, калі вы не ўкараняеце перадавыя практыкі непасрэдна ў свае працоўныя працэсы пастаўкі.
Такім чынам, наступнае CI/CD pipeline security Найлепшыя практыкі — гэта не проста тэарэтычныя прынцыпы, яны заснаваныя на правераных у практыцы тактыках, якія ўмацоўваюць кожны ўзровень жыццёвага цыклу пастаўкі праграмнага забеспячэння.
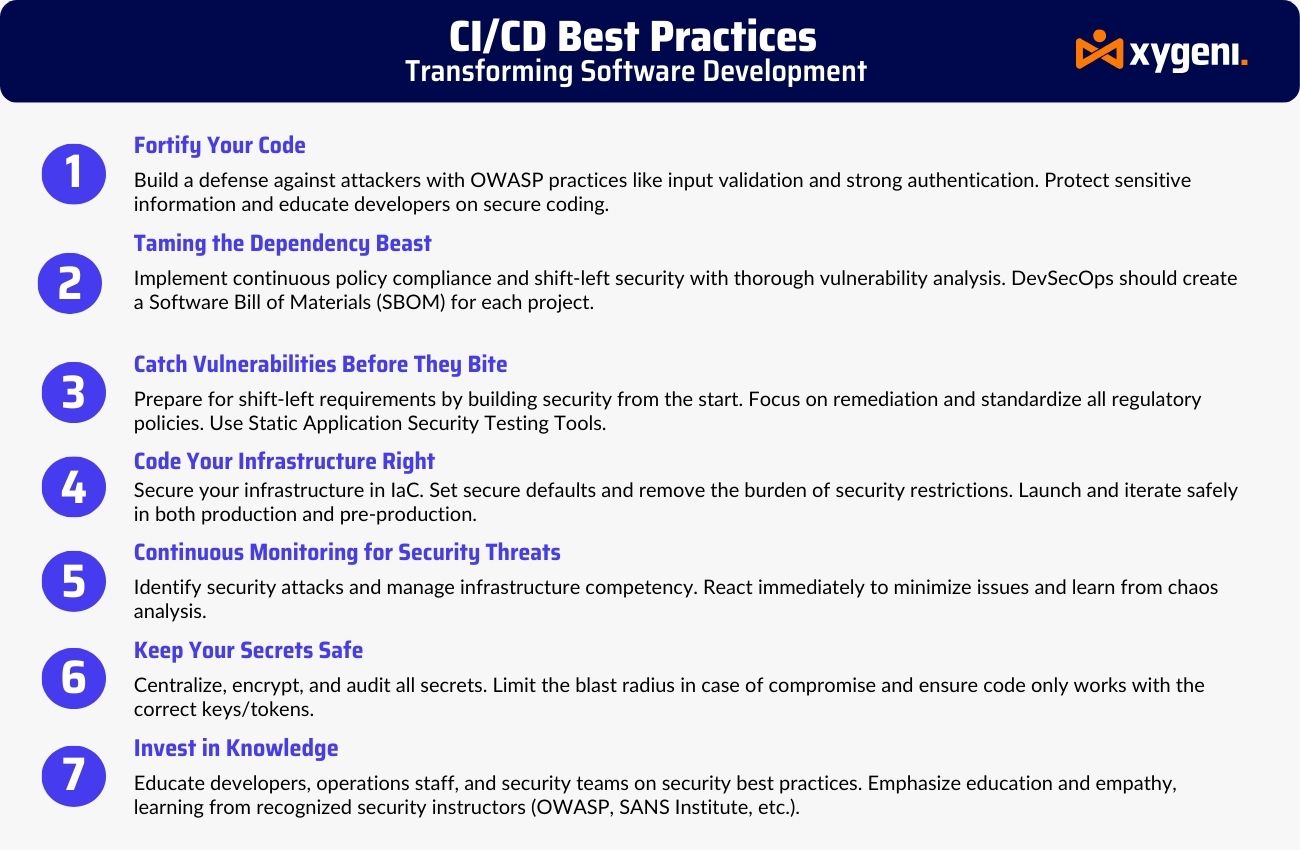
Інвентарызацыя і бачнасць
Спачатку складзеце карту ўсяго вашага CI/CD экасістэма. Вызначце падлучаныя сістэмы, уліковыя дадзеныя, запускальнікі і інструменты іншых вытворцаў. У выніку вы можаце выявіць ценявыя інтэграцыі, таксічныя залежнасці і няправільныя канфігурацыі, перш чым яны справакуюць інцыдэнты.
Найменшыя прывілеі і гігіена роляў
Па-другое, увядзіце строгі кантроль доступу на аснове роляў (RBAC). Выдаліце непатрэбныя дазволы, часта змяняйце ўліковыя дадзеныя і аддавайце перавагу кароткачасовым токенам. Такім чынам, гэта зніжае рызыку латэральных перамяшчэнняў, калі зламыснік пранікне ўнутр.
Сакрэты і гігіена канфігурацыі
Акрамя таго, пазбягайце захоўвання сакрэтаў у зменных асяроддзя або кодзе. Выкарыстоўвайце спецыяльныя сакрэтныя сховішчы і інтэгруйце інструменты сканавання, якія выяўляюць уцечкі на ранняй стадыі. З гэтай мэтай, Xygeni Secrets Security забяспечвае выкананне ў рэжыме рэальнага часу і pre-commit сканаванне для выяўлення рызык, перш чым яны паступяць у вытворчасць.
Guardrails і прымусовае выкананне
Акрамя таго, усталюйце абарону галін, патрабуйце праверкі кода і абмяжуйце рэдагаванне заданняў у канфідэнцыйных рэпазітарах. Адначасова разгарніце прымусовае выкананне, каб спыніць небяспечныя паводзіны, такія як зваротныя абалонкі або спробы павышэння прывілеяў.
Бяспечныя залежнасці і паходжанне
Напрыклад, замацаваць усе версіі залежнасцей, прасканаваць на наяўнасць уразлівасцей і праверыць свае SBOMс. Маючы гэтую мэту на ўвазе, Соль Xygeni (скарочана ад Software Attestation Layer for Trust — узровень атэстацыі праграмнага забеспячэння для даверу) — модуль падпісвае кожны артэфакт, даючы вам крыптаграфічнае пацвярджэнне паходжання і цэласнасці зборкі.
Сачыце за тым, што важна
Нарэшце, выйдзіце за рамкі простага вядзення рэгістрацыі. Укараніце маніторынг паводзін, які будзе выяўляць парушэнні палітыкі і CI/CD анамаліі ў рэжыме рэальнага часу. Улічваючы гэта, вашы інструменты павінны даваць практычную інфармацыю, а не проста гук папярэджанняў.
Як Xygeni абараняе вашу CI/CD Pipeline Канец у канец
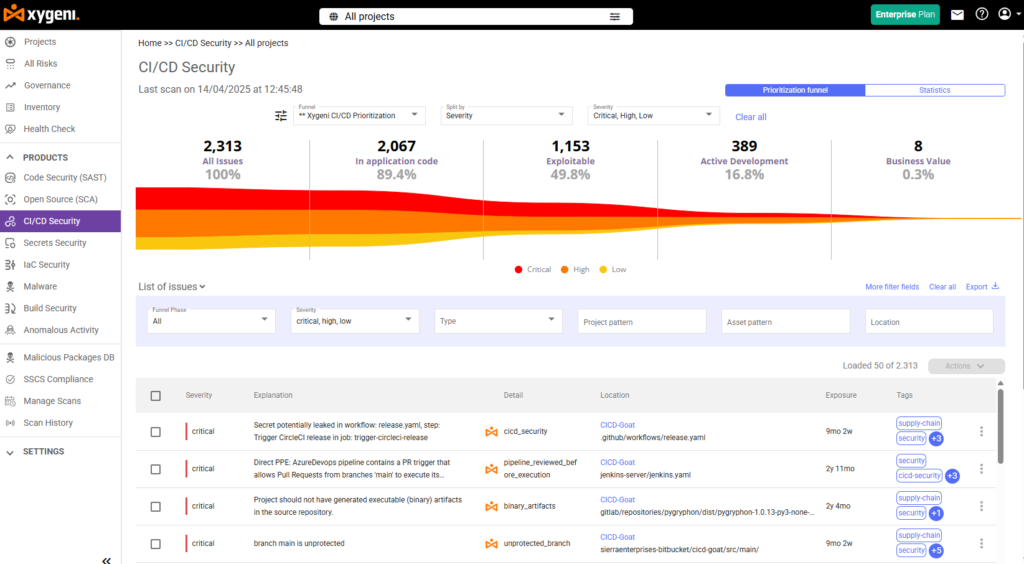
Moderne CI/CD pipelineрухаюцца хутка — як і сённяшнія пагрозы. Вось чаму Ксігені CI/CD бяспекі не проста скануе вашы працоўныя працэсы. Замест гэтага ён забяспечвае паўнавартасную абарону, якая адпавядае самым неабходным патрабаванням. CI/CD pipeline security standardы, у тым ліку NIST SP 800-204D, OWASP CI/CD Топ 10, і SLSA.
Убудоўваючы бяспеку непасрэдна ў ваш жыццёвы цыкл DevOps, Xygeni дапамагае камандам зрушыцца з мёртвай кропкі, выконваць палітыкі і заставацца ў адпаведнасці з патрабаваннямі — і ўсё гэта без парушэння хуткасці распрацоўкі.
Поўны інвентар CI/CD Актывы
Па-першае, Xygeni адлюстроўвае ўсю вашу CI/CD асяроддзе. Ад заданняў і выканаўцаў да токенаў і інтэграцый трэціх бакоў — гэта дае вам поўную бачнасць. Такім чынам, вы можаце выявіць схаваныя рызыкі, няправільныя канфігурацыі і несанкцыянаваныя падключэнні, перш чым яны прычыняць рэальную шкоду.
Сакрэты і абарона ўліковых дадзеных
Далей Xygeni актыўна скануе вашы рэпазітары і pipelineдля жорстка закадаваных сакрэтаў, уцечак токенаў або састарэлых уліковых дадзеных. Калі нешта раскрываецца, сістэма папярэджвае вас і імгненна ўжывае вашы палітыкі бяспекі. Такім чынам, сакрэты застаюцца абароненымі, а зламыснікі не могуць да іх дабрацца.
Кантэкстнае сканаванне і выяўленне шкоднасных праграм
У адрозненне ад традыцыйных сканераў, Xygeni спалучае ў сабе SAST, SCA, IaC аналіз, і Выяўленне СІЗ у адзіны рухавік. У выніку ён выяўляе рэальныя пагрозы, такія як укаранёныя шэлы або шкоднасныя скрыпты, і фільтруе шум, выкарыстоўваючы ацэнку ўразлівасці і кантэкст дасяжнасці.
Забеспячэнне выканання палітык і абарона падчас выканання
Акрамя таго, Xygeni забяспечвае выкананне правілаў бяспекі падчас зборкі. Небяспечныя скрыпты, падазроныя заданні або несанкцыянаваныя дзеянні трэціх асоб блакуюцца да іх выканання. Гэта забяспечвае праактыўную абарону ад узлому. pipeline выкананне і несанкцыянаваныя змены.
Бяспечнае паходжанне артэфактаў (адпаведнасць SLSA)
Акрамя таго, Xygeni's SALT (Узровень атэстацыі праграмнага забеспячэння для даверу) падпісвае кожны артэфакт і звязвае яго з паходжаннем, выкарыстоўваючы поўныя атэстацыіГэта азначае, што кожная зборка праверана, абаронена ад несанкцыянаванага ўзлому і цалкам адпавядае SLSA Узровень 2+ патрабаванні.
Прасочвальнасць, гатовая да аўдыту
Нарэшце, Xygeni адсочвае ўсё — кожную працу, палітыку...cisіён і абвестка — з папярэдняйcisіён. Незалежна ад таго, рыхтуецеся вы да Дора, ISO / IEC 27001або 2 шекеля аўдыт, ён дае аналітычныя дадзеныя і журналы, неабходныя для ўпэўненай дэманстрацыі адпаведнасці патрабаванням.
Як Xygeni забяспечвае бяспеку Standardдля CI/CD Pipelines
Нягледзячы на тое, што многія інструменты могуць сканаваць ваш код, вельмі мала хто з іх дапаможа вам заставацца сапраўды сумяшчальным з важнымі фрэймворкамі. Xygeni выходзіць за рамкі выяўлення — ён аперацыйалізуе самае галоўнае CI/CD pipeline security standards непасрэдна ў вашы працоўныя працэсы. Незалежна ад таго, ці вы ўзгадняеце NIST SP 800-204D, умацоўваючы супраць OWASP CI/CD Топ 10або доказ SLSA Узровень 2+ адпаведнасці патрабаванням, Xygeni бярэ на сябе ўсю цяжкую працу за вас.
Супастаўлена з NIST SP 800-204D
Па-першае, рэкамендацыі NIST па бяспечных DevSecOps pipelines робіць акцэнт на цэласнасці канфігурацыі, аўтаматызаваным тэсціраванні і поўнай адсочвальнасці. Xygeni падтрымлівае гэта некалькімі ключавымі спосабамі:
- Ён пастаянна забяспечвае бяспечныя канфігурацыі і выяўляе няправільныя канфігурацыі па меры іх узнікнення.
- Ён інтэгруе сканаванне для SAST, SCA, і IaC непасрэдна ў ваш CI/CD pipelines.
- Ён рэгіструе кожны pipeline змены і парушэнні, што спрашчае аўдыт для структур DORA або ISO.
У выніку ваш pipelineне толькі выглядаюць бяспечнымі, яны адсочваюцца, паддаюцца аўдыту і абараняюцца па сваёй канструкцыі.
Ахоплівае OWASP CI/CD Топ 10
OWASP вызначае найбольш распаўсюджаныя і небяспечныя CI/CD pipeline рызыкі, многія з якіх вынікаюць з няправільнага выкарыстання сакрэтаў, празмерна прывілеяваных роляў або выканання шкоднаснага кода. На шчасце, Xygeni вырашае гэтыя пагрозы непасрэдна:
- Ён актыўна скануе на наяўнасць жорстка закадзіраваных уліковых дадзеных і сакрэтных уцечак, перш чым яны трапяць у вашы рэпазіторыі.
- Ён забяспечвае выкананне палітык кантролю доступу, што дазваляе выразна падзяліць абавязкі і pipeline гігіена роляў.
- Ён блакуе ўведзеныя карысныя нагрузкі, зваротныя абалонкі і атручаныя каманды ў рэжыме рэальнага часу, перш чым яны змогуць выканацца.
Карацей кажучы, Xygeni не проста папярэджвае вас пра рызыкі OWASP — ён аўтаматычна іх адключае.
Падтрымлівае адпаведнасць стандарту SLSA адразу пасля ўсталёўкі
Нарэшце, SLSA (Supply Chain Levels for Software Artefacts) усталёўвае планку бяспечнай зборкі. pipelines. Xygeni дапамагае вам дасягнуць узроўню SLSA 2+ з дапамогай убудаванай SALT (Узровень атэстацыі праграмнага забеспячэння для даверу) модуль:
- Ён падпісвае кожны артэфакт і звязвае яго з канкрэтным працэсам зборкі, выкарыстоўваючы поўныя атэстацыі.
- Гэта пацвярджае цэласнасць праграмнага забеспячэння з дапамогай крыптаграфічнай праверкі, гарантуючы, што нічога не было падроблена.
- Гэта дапамагае задаволіць патрабаванні кліентаў, пастаўшчыкоў або рэгулятараў да бяспечнай і адсочваемай пастаўкі праграмнага забеспячэння.
Дзякуючы гэтаму, ваша каманда атрымлівае поўную ўпэўненасць у вашым ланцужку паставак праграмнага забеспячэння, захоўваючы пры гэтым вашы pipeline бяспечны, адсочваемы і цалкам адпавядае галіновым нормам standards.
Выснова: Забяспечце сваю бяспеку Pipelineшляхам выраўноўвання з CI/CD бяспекі Standards
Каб абараніць сённяшнюю хуткую дастаўку pipelineс, спачатку вы павінны зразумець якая бяспека standardз для CI/CD pipelines насамрэч патрабуюць. Такія фрэймворкі, як NIST SP 800-204D, OWASP CI/CD Топ 10, і SLSA прапануюць не проста тэорыю — яны даюць практычныя планы па стварэнні бяспечных, адпаведных патрабаванням і высокапрадукцыйных працоўных працэсаў.
Аднак, проста ведаючы, standards недастаткова. Вам трэба рэалізаваць элементы кіравання, якія працуюць з хуткасцю DevOps. Гэта азначае ўбудаванне CI/CD pipeline security перадавога вопыту на кожным этапе — ад commit разгарнуць — і гарантаваць, што ваша каманда зможа іх выконваць без запаволення.
Менавіта тут і ўступае ў справу Xygeni. Спалучаючы аўтаматызаванае выяўленне, выкананне палітык і абарону ў рэжыме рэальнага часу, Xygeni забяспечвае бесперапыннае захаванне адпаведнасці. Незалежна ад таго, ці скануеце вы на наяўнасць уразлівасцей, блакуеце небяспечныя заданні або ствараеце журналы аўдыту для ISO, DORA або NIS2, Xygeni дапамагае вам задаволіць вашыя патрэбы. CI/CD pipeline security мэты з упэўненасцю.
Гатовыя ўзяць пад кантроль бяспеку пастаўкі вашага праграмнага забеспячэння? Замовіць дэма і паглядзіце, як Xygeni спрашчае адпаведнасць патрабаванням без шкоды для хуткасці.

