






Udviklere, der arbejder med Azure DevOps Repos, kender til kampen: det er svært at balancere leveringshastighed med sikkerhed. Manuelle scanninger afbryder arbejdsgangen, skift af værktøjer ødelægger fokus, og venten på rapporter forsinker alt. Derfor introducerede Xygeni Managed Scans til Azure DevOps, en enkel, automatiseret måde at sikre dine Azure Repos uden at forlade dit miljø. Med Xygenis Med Azure-sårbarhedsscanning kan teams scanne, registrere og rette risici automatisk, alt sammen fra den samme brugerflade.
Azure DevOps Repos: Sikkerhed, der passer til udviklernes arbejdsgang
Sikkerhed føles ofte som en barriere mellem kode og levering. De fleste værktøjer kræver manuel opsætning, ekstern dashboards eller komplekse scripts, der forsinker udviklingen. Udviklere bør dog ikke behøve at ofre hastighed for beskyttelse.
Xygeni Managed Scans løser dette problem ved at bringe sikkerhedsscanning direkte ind i Azure DevOps Repos. Med andre ord forbinder du blot dine Azure Repos, og Xygeni klarer restenDen opretter automatisk arbejdsgange, scanner for sårbarheder og rapporterer resultater i realtid. Som et resultat får du fuld dækning med minimal indsats.
Derfor kan udviklere endelig holde fokus, hvor det hører hjemme, og sende sikker kode hurtigere uden manuel konfiguration. Samtidig får sikkerhedsteams den nødvendige synlighed uden at øge processens friktion.
Hvorfor sikkerhed ofte forsinker udvikling (og hvordan man løser det)
Sikkerhedsscanninger bør ikke tvinge dig til at lægge dine værktøjer fra dig eller vente på resultater. Alligevel er udviklere i mange tilfælde stadig afhængige af scripts eller eksterne integrationer for at opdage sårbarheder. Derfor sker scanninger sent i processen, resultaterne er spredte, og teamet bruger mere tid på at administrere scannere end på at skrive kode.
Med Managed Scans i Azure DevOps ændrer Xygeni det. I stedet for at skifte mellem værktøjer kan udviklere nu oprette forbindelse til deres organisation, autorisere adgang og scanne lagre automatisk. Derudover er der ikke behov for ekstra opsætning, CLI-kommandoer eller... YAML filer at vedligeholde. Som følge heraf bliver sikkerhed en del af arbejdsgangen snarere end en hindring.
Administrerede scanninger til Azure DevOps Repos: Enkel, automatiseret, integreret
Endelig møder enkelhed automatisering. Xygeni Managed Scans er designet til at integreres naturligt i din Azure DevOps Repos-workflow. For eksempel fra Xygeni dashboard, Du kan oprette en integration ved kun at bruge dit organisationsnavn og et adgangstoken.
Når den er tilsluttet, administrerer Xygeni automatisk alt bag kulisserne. Den opretter scanningsarbejdsgange, genererer sikre tokens og uploader resultaterne til din dashboardDerfor er der ikke behov for manuel konfiguration eller ekstern opsætning. Kort sagt er dette Azure-sårbarhedsscanning, der er indbygget direkte i dit eksisterende DevOps-miljø.
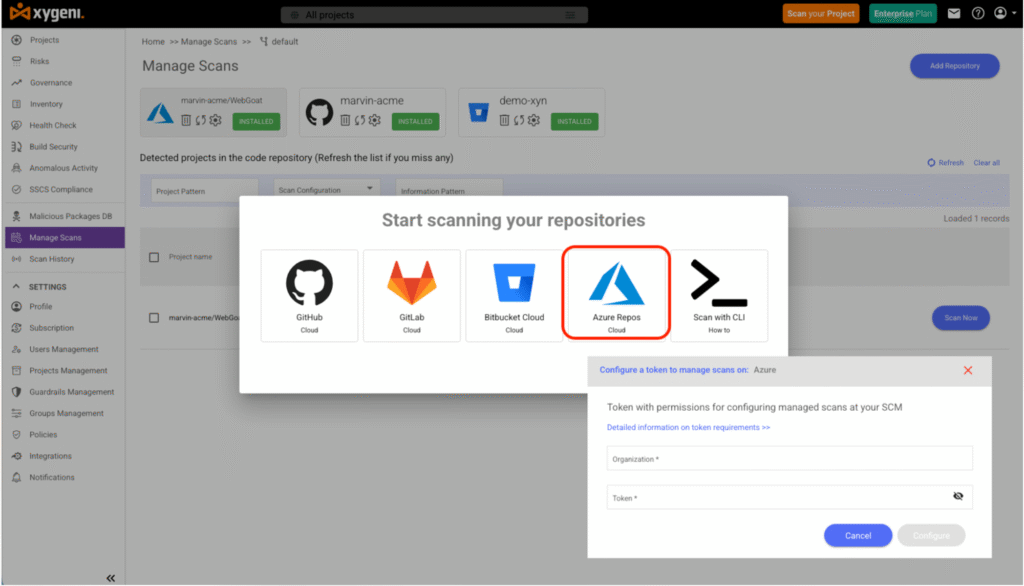
Xygeni Managed Scans er designet til enkelhed. Fra Xygeni dashboard, kan du oprette en integration med Azure DevOps Repos ved kun at bruge dit organisationsnavn og et adgangstoken. Når der er oprettet forbindelse, administrerer Xygeni automatisk alt bag kulisserne:
- Opretter scanningsarbejdsgangene direkte i dine Azure Repos.
- Genererer en sikker
XYGENI_TOKENfor at godkende scanninger. - Uploader automatisk alle resultater til Xygeni-platformen.
Ingen scripts, ingen manuel konfiguration og ingen ekstern opsætning. Det hele administreres i WebUI'en, hvilket gør Azure-sårbarhedsscanning til en indbygget del af dit DevOps-flow.
Sådan kan udviklere køre administrerede scanninger i Azure Repos
Hvert team arbejder forskelligt, så Xygeni tilbyder flere måder at scanne dine Azure Repos på, alt sammen automatiseret og nemt at styre fra den samme grænseflade.
Scanninger efter behov
Har du brug for at verificere et arkiv før du fletter eller udgiver det? Klik blot på Scan nu.
Xygeni kører en arbejdsgang direkte i dit repository, scanner for sårbarheder og uploader resultaterne til dit dashboardPerfekt til ad hoc-analyse eller hurtige gennemgange før større opdateringer.
Planlagte scanninger
Hold din kodebase sikker løbende med daglige planlagte scanninger.
Indstil tiden én gang, og Xygeni opretter automatisk arbejdsgangen i Azure DevOps Repos. Scanninger kører dagligt, registrerer nye risici tidligt og advarer dit team via notifikationer.
Scanner på pull- eller merge-anmodninger
Flyt sikkerheden endnu længere til venstre ved at scanne hver pull request.
Når en gren flettes ind i standardgrenen, udføres scanningen automatisk, hvilket forhindrer usikker kode i at blive flettet sammen. Udviklere forbliver hurtige, og din Azure-sårbarhedsscanning holder trit med hver ændring.
Hvorfor det er vigtigt: Reelle fordele for udviklere
| Problem | Før | Med Xygeni-styrede scanninger |
|---|---|---|
| Opsætning | Manuelle scripts og tokens | Integration med et enkelt klik med Azure Repos |
| Speed | Langsomme, eksterne scanninger | Øjeblikkelige automatiserede scanninger i Azure DevOps |
| Synlighed | Rapporter spredt på tværs af værktøjer | Resultater centraliseret i Xygeni Dashboard |
| Oprydning | Manuelle rettelser | Automatisk afhjælpning med Xygeni Bot |
| Politik kontrol | Inkonsekvente regler | Unified guardrails på tværs af alle projekter |
Ved at holde scanningen inde i Azure DevOps eliminerer Xygeni den kontekstskiftning, der forsinker teams. Som et resultat kan udviklere opdage og rette sårbarheder direkte i deres Azure DevOps Repos-workflow.
Bedste fremgangsmåder for Azure-sårbarhedsscanning
For at få mest muligt ud af administrerede scanninger, skal du behandle dem som en integreret del af din arbejdsgang. Konfigurer scanninger tidligt, planlæg dem regelmæssigt, og overvåg resultaterne løbende for at opretholde stærke CI/CD sikkerhed.
| Kategori | Best Practice | Hvorfor det drejer sig om |
|---|---|---|
| Adgangskontrol | Brug scoped-tokens til integrationer | Reducer risikoen for overeksponerede tilladelser |
| Automation | Planlæg daglige scanninger | Oprethold kontinuerlig beskyttelse |
| Pull Requests | Aktivér scanning ved fusioner | Opdag sårbarheder før implementering |
| Afhængighedssikkerhed | Tjek biblioteker og opdateringer | Forebyg sårbare komponenter |
| Notifikationer | Indstil alarmer for færdige scanninger | Hold udviklerne informeret |
| Guardrails | Bloker usikre fusioner | Håndhæv ensartede politikker |
Sikker kode uden at sætte farten ned
Sikkerhed bør aldrig gå på bekostning af udviklernes hastighed. Xygeni Managed Scans til Azure DevOps bringer Azure-sårbarhedsscanning til de steder, hvor dine udviklere allerede arbejder, hvilket hjælper dem med at forblive hurtige og sikre på samme tid.
Tilslut dine Azure Repos, automatiser dine scanninger, og lad Xygeni håndtere resten.
Planlæg din demo i dag og se, hvordan Xygeni automatiserer sikkerhed på tværs af dine Azure DevOps pipelines.
Har du spørgsmål om Azure-sikkerhed?

