
Intet blev brudt. Agenten gjorde sit arbejde, rørte ved en afhængighed, en konfiguration eller en tjeneste, som ingen bad den om at røre ved, og forblev inden for sine tilladelser hele tiden. I denne session vil du se, hvorfor den sag er sværere end noget angreb: hvordan en grænse, der er trukket på forhånd, ender med at blive bredere end den krævede opgave, hvorfor en godkendelse er en decision lavet én gang mens udførelsen fortsætter, hvordan stående adgang forvandlede udviklerens bærbare computer til kronjuvelerne, og hvordan genoprettelse ser ud, når aktøren ikke kan forklare sin egen begrundelse. Tilmeld dig nu for at se, hvor det sidste håndhævbare øjeblik befinder sig, og hvad der indeholder eksplosionsradiusen.
Xygenis administrerende direktør, Jesús Cuadrado, sætter sig ned med CyberDefense TV på CyberDefense Magazine til et "Hot Seat"-interview. Han taler om at sikre software på det tidspunkt, hvor den oprettes, når AI-agenter skriver kode, og ondsindede pakker når offentlige registre, før der findes en signatur. Se interviewet for at se, hvordan Xygeni griber applikations- og forsyningskædesikkerhed an for teams, der bygger med AI. Se det korte interview nu!
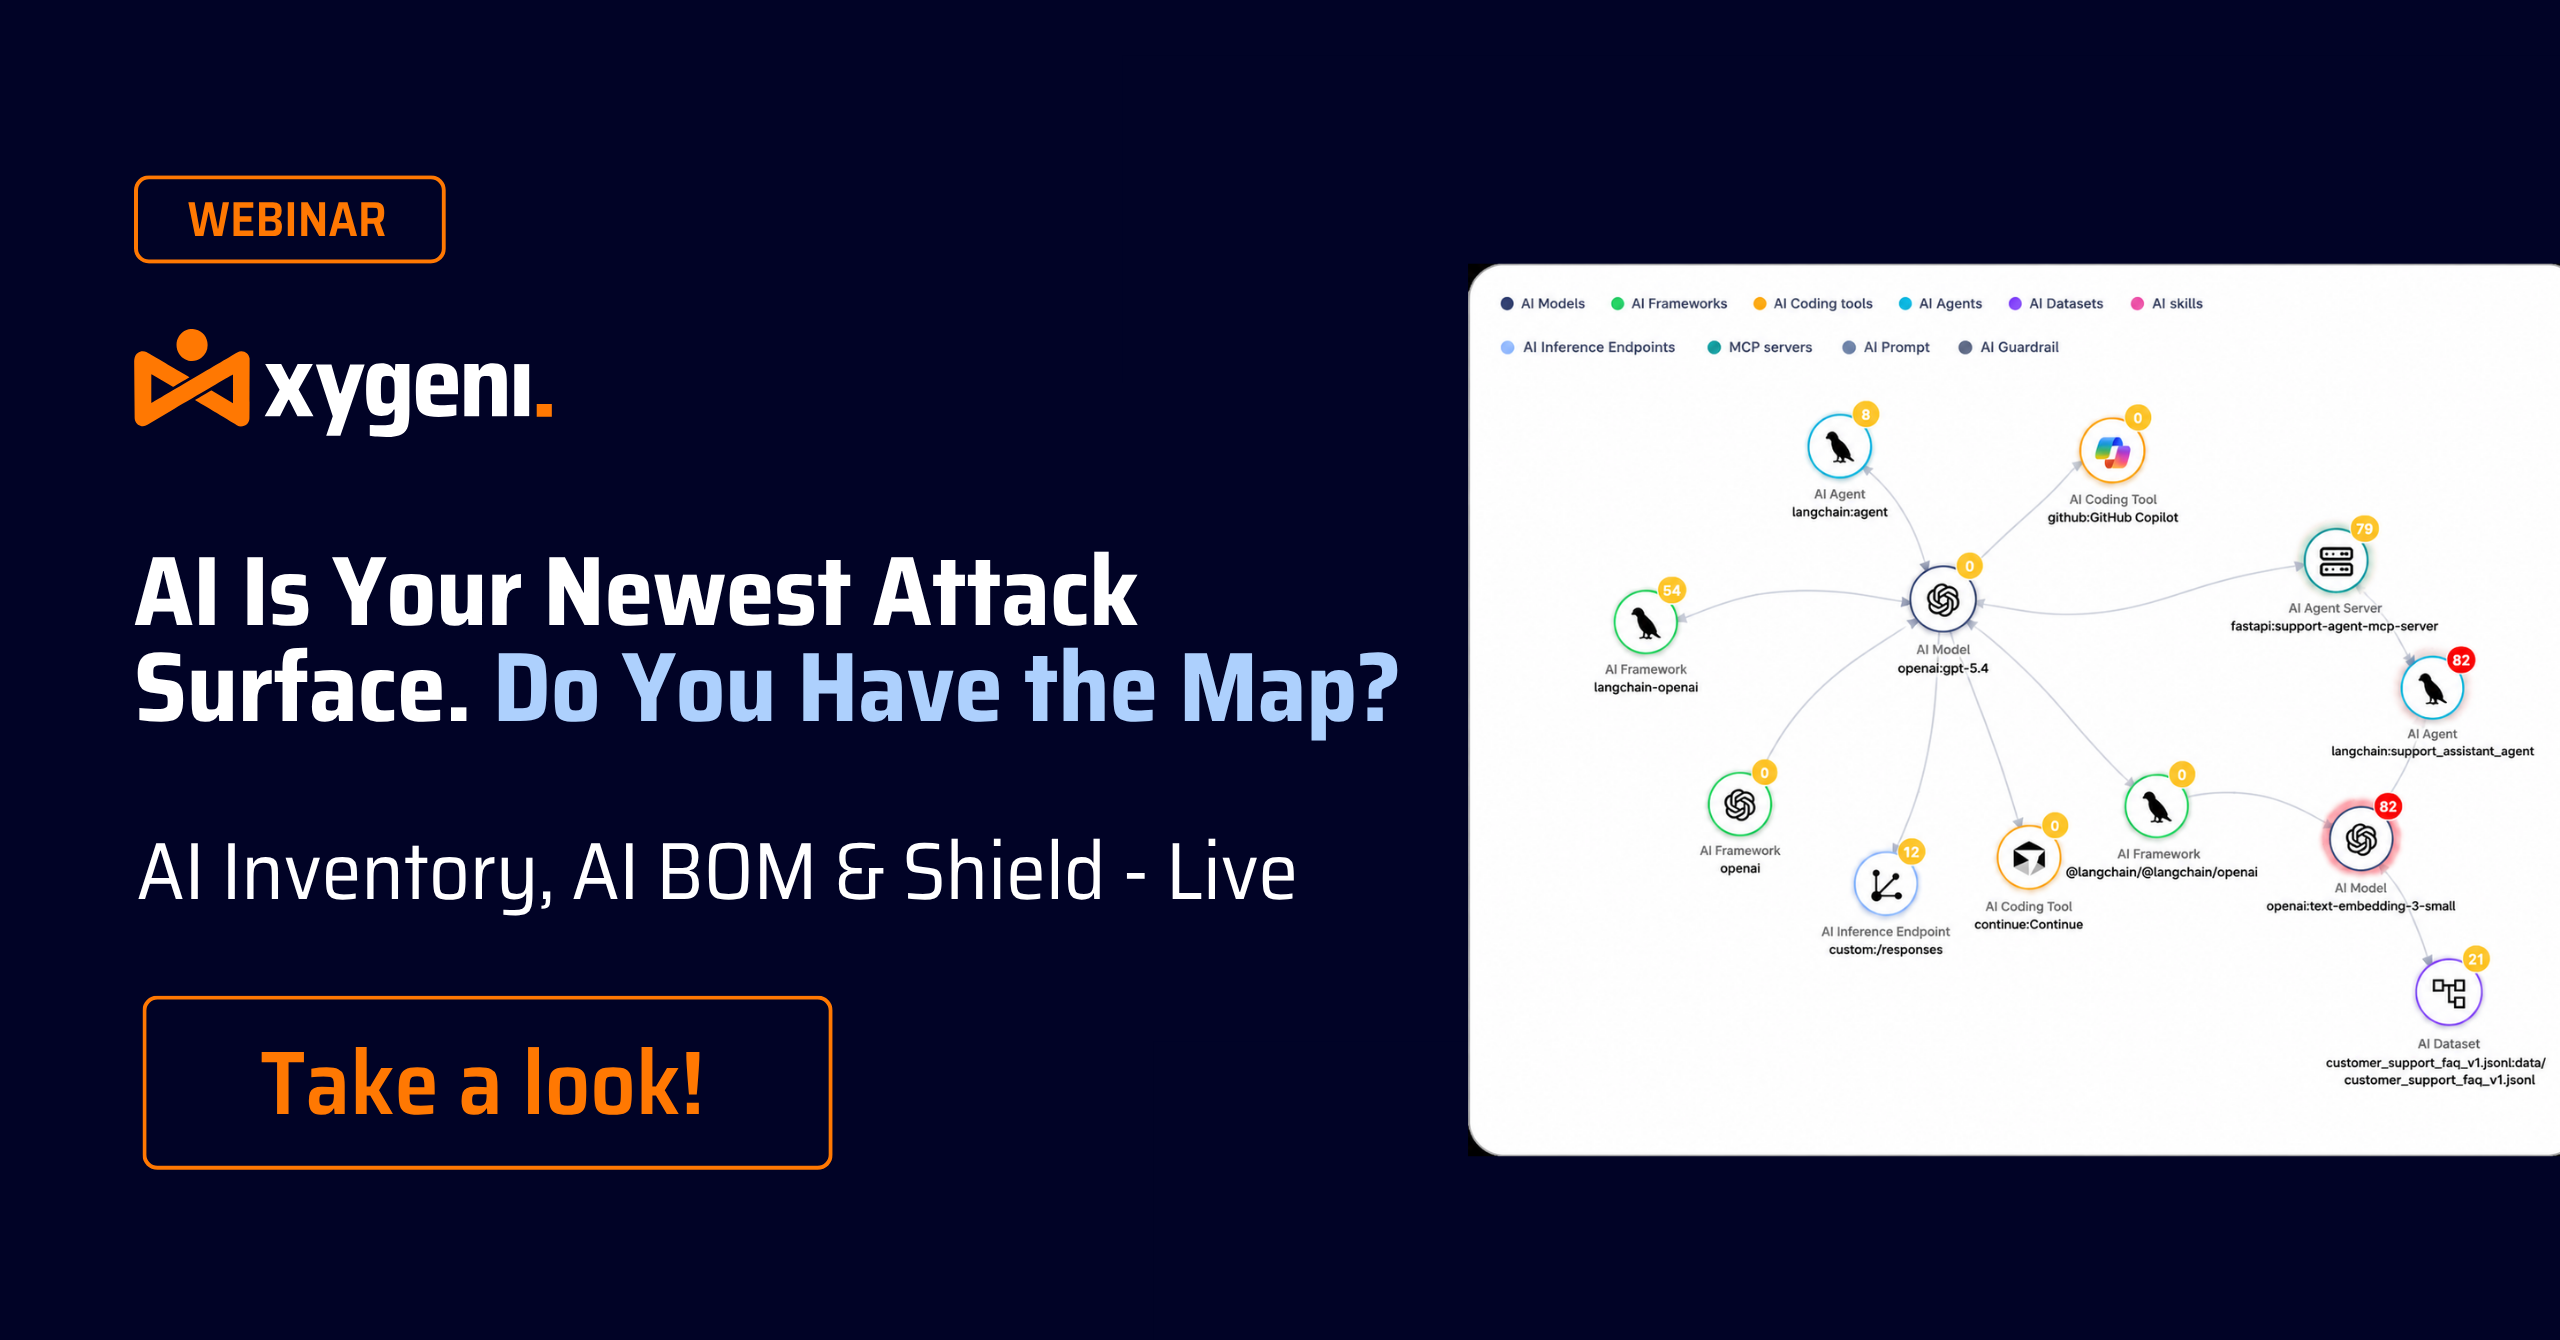
Se vores kommende webinar! AI-kodningsassistenter hallucinerer pakkenavne, og angribere registrerer allerede disse falske navne med malware. I denne session vil du se, hvordan du kortlægger hele dit AI-økosystem live, hvor AI Inventory og AI BOM afslører alle modeller, agenter og AI-introducerede afhængigheder i din software. Opdag hvordan Xygeni Shield blokerer ondsindede pakker, før en signatur overhovedet eksisterer, og lukker dermed det hul, som signaturbaserede scannere efterlader åbent. Se nu, hvordan du sikrer din software, før slopsquatting forvandler det næste AI-forslag til et indgangspunkt.
Fra det øjeblik en AI-agent installerer en afhængighed eller ændrer en Dockerfile, vil din SBOM og antagelser om proveniens testes allerede, og de fleste teams har ingen måde at verificere, hvad der rent faktisk skete. I denne session vil du se det virkelige skift live: hvordan installationstidspunktet ændrer sig, når ingen udviklere kigger på pakkenavnet først, om SBOMs og proveniens holder stadig stik, når en agent foretog decision, og hvad der er tilbage af kodegennemgang og shift-left når agenter commit, og nogle gange fusionere, af sig selv. Se nu for at se, hvad et ægte sikkert agentur pipeline kræver i praksis, ikke kun i teori.
Fra den 11. september 2026 giver CRA dig 24 timer til at rapportere en aktivt udnyttet sårbarhed i ENISA, selv for produkter, der allerede er på markedet, og de fleste teams har endnu ingen arbejdsgang til det. I denne session vil du se den virkelige proces live: generering af en SBOM at vide, hvilke produktversioner der er berørt, prioritere fund med tilgængeligheds- og udnyttelsesanalyse for at adskille reel risiko fra støj og opsætte notifikationer, så den rette person får besked i det øjeblik, et fund udvikler sig til en rapporteringspligtig hændelse. Se nu, hvordan du kan forvandle CRA's notifikationsur fra en juridisk deadline til en arbejdsgang, som dit team rent faktisk kan køre under pres.
Se nu vores SafeDev Talk: Open Source, AI & den nye angrebsflade: Våbenbaseret kode, smartere forsvar. I takt med at AI og open source omdefinerer moderne software, udvides angrebsfladen hurtigere end nogensinde. Fra afhængighedsrisici og infiltration i forsyningskæden til AI-drevet udnyttelsesgenerering udvikler angribere sig, og det samme skal forsvarere. Deltag i eksperter fra Red Hat, TikTok og Xygeni for at udforske, hvordan AI og automatisering transformerer open source-sikkerhed. Se nu for at lære, hvordan du opbygger modstandsdygtighed, gennemsigtighed og tillid på tværs af den moderne softwareforsyningskæde!
Sikkerhedsteams er ofte afhængige af SCA og SAST separat, hvilket kan føre til træthed i alarmberedskabet, fragmenteret indsigt og oversete risici. I stedet for at vælge mellem dem er den virkelige udfordring, hvordan man får dem til at arbejde sammen for en stærkere sikkerhedsstilling. Se vores SafeDev Talk og udforsk hvorfor SCA alene er ikke nok, hvordan tilgængelighedsanalyse reducerer falske positiver, hvorfor SAST udfylder kritiske huller i AppSec-dækningen og meget mere. Se det nu!
Se nu: AI er allerede i dit SDLCHvad nu? AI banker ikke på døren til din softwareforsyningskæde; den er allerede indeni. Medpiloter, agenter, MCP-servere og AI-genererede afhængigheder omformer, hvordan kode bygges, gennemgås og sendes. I denne SafeDev Talk vil OWASP-ledere og AppSec-eksperter gennemgå, hvad det virkelig betyder for din sikkerhedssituation, hvor styringsmodeller bryder sammen, og hvilke praktiske kontroller der rent faktisk fungerer uden at bremse ingeniørteams. Forvent konkrete, brugbare konklusioner (ikke kun teori) om, hvordan man implementerer praktiske kontroller, der beskytter AI-assisteret udvikling uden at blive en flaskehals for dine ingeniører. Se nu!
Se nu vores SafeDev Talk: Hvordan består man revisionen? Opbygning af ægte AppSec i overensstemmelse med ISO, NIST og CRA. I dag er sikker kode ikke nok; du skal bevise det. Med rammer som ISO 27001, NIST CSF, CRA, DORA og NIS-2 i centrum skal organisationer opbygge revisionsklare AppSec-programmer, der rent faktisk kan modstå granskning. I denne episode vil eksperterne undersøge, hvordan man går fra politik til praksis, integrerer compliance i CI/CDog samarbejd med teknikere, sikkerhedsfolk og GRC-teams omkring det, der rent faktisk bliver godkendt. Se det nu!
Se nu vores SafeDev Talk-episode om sikkerhed uden siloer, og lær om den sande værdi af at bruge alt-i-en AppSec-platforme. Siloer er fortsat en stor hindring for effektiv risikostyring. Denne session udforsker, hvordan implementeringen af en alt-i-en-platform kan strømline din AppSec-strategi, forbedre samarbejdet mellem sikkerheds- og udviklingsteams, hjælpe dig med at være på forkant med nye trusler og meget mere! Se den nu, og få strategier til at sikre dine applikationer og din softwareforsyningskæde!
Se nu vores SafeDev Talk fra kode til runtime. Mange teams investerer kraftigt i statisk analyse, men sårbarheder når stadig produktion. Udfordringen er ikke mangel på værktøjer; det er mangel på kontekst til at forstå reel risiko. I denne ekspertledede session undersøger vi, hvorfor moderne AppSec ikke kan stole på et enkelt perspektiv, og hvordan kombinationen af indsigt på kodeniveau og runtime hjælper teams med at opdage, prioritere og afhjælpe sårbarheder mere effektivt på tværs af livscyklussen. Se nu for at forstå, hvor nuværende tilgange kommer til kort, og hvordan man opbygger en mere komplet, kontekstbevidst sikkerhedsstrategi.
Se nu vores SafeDev Talk: AI-drevne DevSecOps – Orkestrering af sikkerhed i cloud-skala. Sikkerhed kan ikke være en eftertanke i moderne udvikling, og AI omformer den måde, vi bygger, sikrer og skalerer software på. I denne episode udforsker eksperterne, hvordan man kan gå ud over patching og scanning for at opnå ægte intelligent orkestrering på tværs af... SDLCFra AI-drevet sårbarhedsstyring til indbygget guardrails in CI/CD og runtime, dykker denne præsentation ned i, hvordan skalerbar, cloud-native AppSec virkelig ser ud. Se den nu!
Se nu med til vores næste SafeDev Talk, og revolutionér din DevSecOps-strategi! Udforsk, hvordan proaktiv risikostyring kan transformere din DevSecOps-strategi og styrke din softwareforsyningskæde mod nye trusler. Denne session er skræddersyet til cybersikkerhedsledere og udviklingsteams, der er dedikeret til at forblive på forkant i det stadig mere komplekse landskab af sårbarheder. Se episoden nu!
Se den første SafeDev Talk i 2025 og løft din Open Source Security strategier! Hør fra topeksperter, når de udforsker vigtige erfaringer fra 2024, banebrydende forsvarsmekanismer og fremtiden for OSS-sikkerhed. Dette er din chance for at være på forkant med det udviklende trusselslandskab og lære proaktive strategier til at sikre din softwareforsyningskæde!
Se vores SafeDev Talk og transformér din AppSec-strategi! Opdag hvorfor ASPM (Application Security Posture Management) er nøglen til at overvinde alarmtræthed, forene sikkerhedsindsigt og prioritere reelle risici. Top cybersikkerhedseksperter vil dykke ned i fremtiden for AppSec og DevSecOps og dele handlingsrettede strategier, der hjælper dig med at holde dig foran. Gå ikke glip af denne mulighed for at lære, hvordan du strømliner sikkerhedsarbejdsgange og opbygger en problemfri DevSecOps-strategi. Se den nu!
Deltag i "Afmystificering" SBOM "Sikkerhed", hvor cybersikkerhedseksperterne Jennifer Cox, Santosh Kamane og Jesus Cuadrado vil afsløre vigtigheden af SBOM med at forbedre softwarekvalitet og -sikkerhed og sikre overholdelse af regler. Dette webinar er vigtigt for at få viden om, hvordan du effektivt sikrer din softwareforsyningskæde. Lær, hvor nemt du kan styrke din softwaresikkerhedsposition!
Se nu vores sidste SafeDev Talk i år, og løft dit niveau. Software Supply Chain SecurityDeltag i branchens førende eksperter, når de gennemgår de afgørende erfaringer fra 2024, afdækker de seneste trends og deler brugbar indsigt for at forberede sig på udfordringerne i 2025. Dette webinar er designet til sikkerhedsprofessionelle og udviklingsteams, der er ivrige efter at innovere og forblive på forkant i den dynamiske verden. software supply chain security verden. Tilmeld dig nu!
Eksperter fra Thoughtworks, Codurance og Xygeni vil dele deres indsigter om Software Supply Chain SecurityStyrk din sikkerhedsstilling og beskyt din virksomheds omdømme og kontinuitet. Er du klar til at lære om udviklingen af Software Supply Chain Security?
Application Security Posture Management (ASPM) vinder indpas dag for dag. Dens specifikke funktioner er dog muligvis ikke helt klare for alle. Sikr dig din plads nu! Deltag i vores SafeDev Talk “Har du brug for ASPM i dit liv?” med cybersikkerhedseksperterne James Berthoty, William Palm og Luis Garcia for at udforske potentialet ved ASPM som en holistisk applikationssikkerhedsløsning og fortsæt med at styrke din organisation!
Se vores SafeDevTalk oktoberudgave for at finde ud af, hvordan du kan transformere Software Composition Analysis (SCA) og sikre din softwareforsyningskæde mod nye trusler.
Denne session er designet til ledere og udviklingsteams inden for cybersikkerhed, der ønsker at være på forkant i nutidens komplekse landskab af open source-sårbarheder.
Se nu vores SafeDev-foredrag om softwareforsyningskæder under pres: Hvad 2025 lærte os om malware og AI, og hvad der kommer bagefter. 2025 ændrede sig. software supply chain securityNye angrebsmekanismer (AI-assisteret malware, selvudbredelse og tillidsmisbrug i stor skala) afslørede begrænsningerne ved eksisterende forsvar. Deltag i denne ekspertledede session for at forstå, hvad der virkelig ændrede sig i 2025, og hvad udviklings- og sikkerhedsteams skal tilpasse sig til 2026. Se episoden nu!
Deltag i dette webinar om sikkerhed med Luis Rodríguez, CTO hos Xygeni, og Luis Manuel García, Sales Support Manager. CI/CDLær af vores eksperter, hvordan du implementerer bedste praksis i OWASP for at styrke sikkerheden for din CI/CD og beskyt din softwareforsyningskæde. Beskyt din CI/CD og softwareforsyningskæde med OWASP. De vil tale om lagerbeholdning og analyse, CI/CD Risici, detektion og forebyggelse blandt mange andre ting!
Den fjerde udgave af SafeDevTalks præsenterer de førende cybersikkerhedseksperter Derek Fisher, Abhilasha Sinha og Luis Rodriguez. Denne episode vil dykke ned i det kritiske emne om afhængighed af tredjeparts- og open source-komponenter i softwareudvikling og afsløre de skjulte sårbarheder og nye trusler. Deltag og lær mere om skjulte sårbarheder, voksende trusler, brud i den virkelige verden og meget mere!
Se nu vores kommende SafeDev Talk-episode: Uendelige sårbarheder. Smartere forsvar! Sårbarhedsstyring er i udvikling, og traditionelle værktøjer er ikke længere nok. Deltag i vores session for at udforske, hvordan moderne trusler kræver smartere risikomodeller, prioritering i realtid og en ny tilgang til at sikre softwareforsyningskæden. Gå ikke glip af denne session fyldt med ekspertindsigt, der styrker din AppSec-strategi og holder dig foran nutidens dynamiske risikolandskab!
Deltag i denne anden episode af CI/CD webinarer med Luis Rodríguez, CTO og medstifter af Xygeni, og Luis Manuel García, Sales Support Manager. I denne session vil vi udforske "det blå team"-perspektivet. CI/CD sikkerhed, dykker ned i handlingsrettede skridt, som organisationer kan tage for at forbedre deres sikkerhedsstilling ...
I dette hurtigt udviklende digitale landskab er sikkerheden i din softwareforsyningskæde vigtigere end nogensinde. Efterhånden som nye angrebstaktikker dukker op, er det afgørende at være på forkant med udviklingen og bevæbne sig med de nyeste beskyttelsesstrategier. I dette webinar vil Luis Rodriguez guide dig ...
Se nu vores næste webinar: Automatisering af AI-applikationssikkerhed! AppSec-teams er overvældet af advarsler; nu er det tid til at automatisere. I denne praktiske session kan du opdage, hvordan du eliminerer manuel sortering og går fra advarsler til rettelser på få sekunder ved hjælp af udviklervenlig automatisk afhjælpning. Lær, hvordan du reducerer falske positiver, prioriterer reelle risici og håndhæver sikkerhedspolitikker, og se, hvordan du integrerer automatisk afhjælpning i... CI/CD pipelines med smart guardrails (blandt mange andre ting). Se den i dag!
Se nu vores SafeDev Talk: Sikker som standard: Hvordan omformer automatisk afhjælpning AppSec? "Sikker som standard" er ikke længere valgfrit; det er den nye basislinje. Med AI-genereret kode, indlejrede AI-komponenter og lynhurtige udviklingscyklusser kommer traditionelle sikkerhedsporte til kort. Svaret? Proaktive forsvar og praktisk automatisk afhjælpning, der fungerer der, hvor udviklerne bor. Se nu, og tag det næste skridt i moderne AppSec!
Lyt til Neucos The Cyber Security Matters Podcast-episode om "Den nye udfordring inden for softwaresikkerhed: hvordan man holder devops kørende uden at blive angrebet i forsyningskæden" med Luis Rodriguez, CTO hos Xygeni, og udforsk de skiftende udfordringer ved at sikre softwareforsyningskæden.
Se vores SafeDev Talk: AI Unleashed: Navigering af nye trusler og forsvar inden for applikationssikkerhed. I takt med at AI transformerer cybersikkerhed, er dens indflydelse på applikationssikkerhed både kraftfuld og nuanceret. Fra polymorf malware til modelmanipulation og prompt injection bruger angribere AI til at udforme smartere angreb, og forsvarere bruger AI til at opdage og afbøde dem hurtigere. Se den for at forstå begge sider af ligningen og lær, hvordan du gør dit AppSec-program AI-klar.
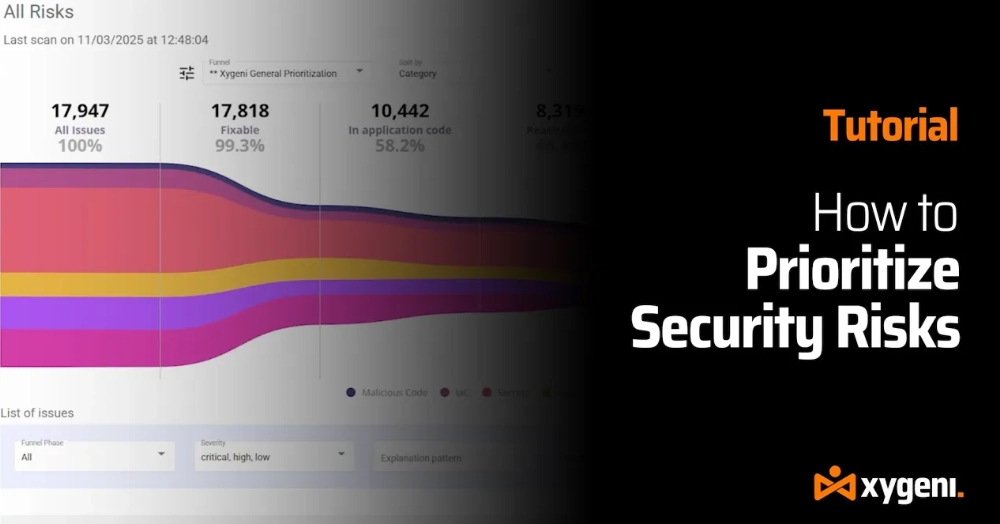
Træt af endeløse sikkerhedsadvarsler? Lad os løse det, der rent faktisk betyder noget. Hvis du er begravet i en strøm af sårbarhedsfund, er du ikke alene. I denne trinvise vejledning viser vi dig, hvordan Xygeni Funnels hjælper DevOps- og AppSec-teams med at skære igennem støjen og fokusere på de virkelige trusler – så du kan beskytte din kode, pipelines og forretningskritiske systemer mere effektivt.
AppSec-teams er under pres. Antallet af alarmer eksploderer, udviklingshastigheden stiger konstant, og manuel triage kan ikke længere følge med. Traditionelle sikkerhedstilgange viser deres begrænsninger. I denne ekspertledede, praktiske session vil du se, hvordan AI-drevet AppSec-automatisering hjælper teams med at komme ud over alarmtræthed og omdanne sikkerhedsresultater til pålidelige, automatiserede løsninger. Lær, hvad der skal ændres i moderne AppSec, og hvordan udviklings- og sikkerhedsteams kan beskytte alle. commit og pull request uden at forsinke leveringen. Se webinaret on-demand, og se, hvordan AI-drevet automatisering omformer AppSec i praksis.
Se vores Black Hat Europe-session: Den nye AppSec-virkelighed: AI-drevet udvikling, malware og moderne softwarerisiko. I takt med at AI accelererer softwarelevering, omformer den også angrebsfladen. Fra open source-malware og kompromittering af forsyningskæden til AI-genererede kodefejl udforsker dette foredrag, hvordan moderne AppSec-risici opstår, og hvad sikkerhedsteams skal gøre for at forblive på forkant i en AI-drevet verden.
Se vores åbningssæsons SafeDev Talk-episode om DORA nu for at mestre det og forblive på forkant i det stadigt udviklende landskab af finansiel regulering. Dette webinar er specielt udviklet til finansielle institutioner og vil hjælpe dig med at navigere i DORA's indflydelse på operationel sikkerhed og compliance. Du vil få brugbare strategier og ekspertindsigt, der gør dig bedre forberedt på fremtiden!
Se episoden af Secure Cyber Connect Podcast med vores CTO Luis Rodriguez. Med over 15 års erfaring deler Luis ekspertindsigt i at detektere ondsindet kode, sikre tredjepartskomponenter og fremtidssikre AppSec-strategier. Fra eftervirkningerne af SolarWinds til den seneste SSH-bagdørshændelse dækker denne episode trusler fra den virkelige verden og praktiske forsvarstaktikker. Lær, hvordan du styrker din SDLC, reducere risikoen i forsyningskæden og være på forkant med udviklende cybertrusler.
Deltag i vores webinar "Real-Time Malware Detection in Open Source" for at udforske de seneste malwaretrusler, der påvirker Open Source Software (OSS). I takt med at udbredelsen af OSS vokser, vokser også mængden og kompleksiteten af trusler, hvilket præsenterer nye udfordringer for både udviklere og organisationer. Denne indsigtsfulde session vil afdække de seneste trends, nye trusler og avancerede strategier til at beskytte dine OSS-afhængigheder mod ondsindede angreb. Deltag!
Gik du glip af os på Black Hat? Se den eksklusive gengivelse af vores 20-minutters session om AI-cybersikkerhed, automatisering af applikationssikkerhed og AutoFix. Se, hvordan du reducerer alarmstøj, retter sårbarheder automatisk med sikre PR'er og bringer AppSec-automatisering direkte ind i din virksomhed. pipeline (blandt mange andre interessante ting). Se sessionen on demand!
Se og dyk ned i: det presserende behov for sikre applikationer i lyset af det stigende antal databrud og sårbarheder; de nuværende udfordringer med at bygge sikker, skalerbar software, herunder siloerede arbejdsgange, kommunikationsgab mellem eksterne teams og risiciene forbundet med integration af open source-software (OSS); og meget mere. Lær, hvordan du skærer igennem støjen og fokuserer på de mest kritiske trusler. Gå ikke glip af det!
Du kunne ikke deltage i RSA-konferencen 2024 i San Franciscocisco? Intet problem! Se vores eksklusive webinar, og få et forspring inden for nogle af de mest kritiske trends inden for cybersikkerhed, lige fra ændringer i CISO-roller til at lede den nyeste udvikling inden for cyberforsvar – alt sammen ved dit skrivebord. I dette webinar vil du dykke ned i de mest opdaterede indsigter og strategier, som cybersikkerhedsverdenen har at tilbyde!
Se vores webinar nu om sikring af AI-genereret kode før den sendes. Frontier-kodningsmodeller hallucinerer stadig falske pakkenavne i op til 6% af outputtet, og virkelige angreb som Shai-Hulud viser, hvor hurtigt en enkelt forgiftet pakke kan sprede sig via GitHub, skyen og CI/CDAI-agenter rører nu filer, terminaler og pipelines direkte, ofte før en sikkerhedskontrol kører. I denne session, der afholdes af Nimbus Compute i samarbejde med Xygeni, undersøger vi, hvorfor CI-kun-sikkerhed ikke længere er nok, og hvordan det at flytte detektion til IDE'en hjælper teams med at opdage risici, før de når produktion.
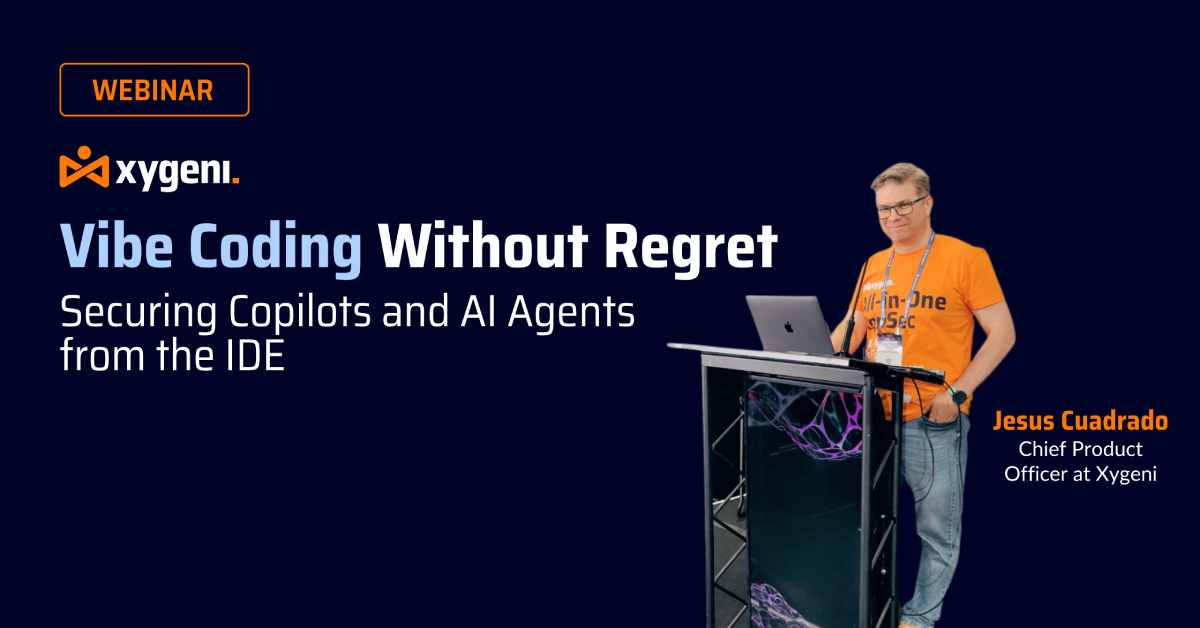
Se nu vores webinar, Vibe Coding Without Regret. AI transformerer, hvordan software bygges, hvor Copilots og AI-agenter genererer en stigende andel af produktionskoden. I denne session vil du se, hvordan du sikrer AI-genereret kode direkte i IDE'en med sårbarhedsdetektion i realtid. guardrails til Copilot og prioritering baseret på tilgængelighed. Opdag, hvordan AI-assisteret afhjælpning hjælper udviklere med at løse problemer effektivt og bygge sikker, AI-drevet software uden at miste kontrollen. Se den nu for at lære, hvordan du bygger sikker, AI-drevet software fra starten.