






Savoir comment éviter les logiciels malveillants n'est plus une simple formalité, mais une discipline quotidienne pour tous ceux qui distribuent des logiciels. Dépendances open source, CI/CD pipelineLes logiciels de sécurité, et notamment les assistants de programmation IA, offrent aux attaquants de nouvelles failles dans votre chaîne d'approvisionnement. Une stratégie moderne de prévention des logiciels malveillants doit donc couvrir ces trois aspects, et pas seulement le code écrit manuellement par votre équipe.
Ce guide détaille les sept étapes qui constituent aujourd'hui une approche efficace de prévention des logiciels malveillants : de la détection en temps réel et des vérifications CVE au risque le plus récent sur la liste, les logiciels malveillants introduits via du code généré par l'IA et des agents de codage IA.
Que signifie réellement « éviter les logiciels malveillants » dans une chaîne d'approvisionnement logicielle ?
La prévention des logiciels malveillants dans la sécurité des applications ne se résume pas à une seule mesure. Il s'agit d'une protection multicouche couvrant quatre zones où les attaquants opèrent généralement :
- dépendances open source: des paquets malveillants publiés sur npm, PyPI, Maven et d'autres registres, souvent avant même qu'une signature antivirus existe pour eux.
- Code d'application: portes dérobées, chevaux de Troie et logique obscurcie dissimulés dans le code propriétaire ou le code source.
- CI/CD pipelines: shells inversés, téléchargements malveillants et accès non autorisés pipeline Des modifications qui bénéficient de privilèges bien supérieurs à ceux dont dispose un ordinateur portable.
- Développement assisté par l'IA: des paquets hallucinés par des assistants de codage IA, puis enregistrés par des attaquants avant même qu'un développeur n'accepte la suggestion.
Chaque couche nécessite sa propre logique de détection. C'est le principe fondamental de la prévention des logiciels malveillants au niveau organisationnel : aucun scanner unique ne couvre l'ensemble des quatre niveaux.
Comment éviter les logiciels malveillants : 7 étapes clés
| Etape | Action | Pourquoi ça compte |
|---|---|---|
| 1 | Adoptez la détection de logiciels malveillants en temps réel | Bloque les menaces zero-day avant même qu'une signature n'existe. |
| 2 | Analyser les dépendances open source et effectuer des vérifications CVE. | Met en évidence les vulnérabilités connues et cachées des bibliothèques. |
| 3 | Sécurisez votre CI/CD pipeline | Empêche les logiciels malveillants d'entrer pendant les builds et les déploiements. |
| 4 | Soyez vigilant face aux risques de logiciels malveillants dans le code généré par l'IA | Ferme le point d'entrée le plus récent : les colis hallucinés et squattés n'importe comment. |
| 5 | Conservez une visibilité complète sur votre pile AppSec | Supprime les angles morts entre les outils natifs et les outils tiers. |
| 6 | Se conformer à la réglementation émergente (NIS2, DORA, loi européenne sur l'IA) | Transforme la pression en matière de conformité en un levier d'hygiène. |
| 7 | Former les développeurs et les équipes | Réduit l'erreur humaine sur laquelle repose encore la plupart des attaques. |
1. Adoptez la détection des logiciels malveillants en temps réel
Les outils de sécurité traditionnels s'appuient sur des signatures connues, ce qui signifie qu'ils ne détectent les logiciels malveillants qu'après qu'une autre personne en ait déjà été victime. Les menaces zero-day, quant à elles, n'attendent pas le dépôt d'une CVE.
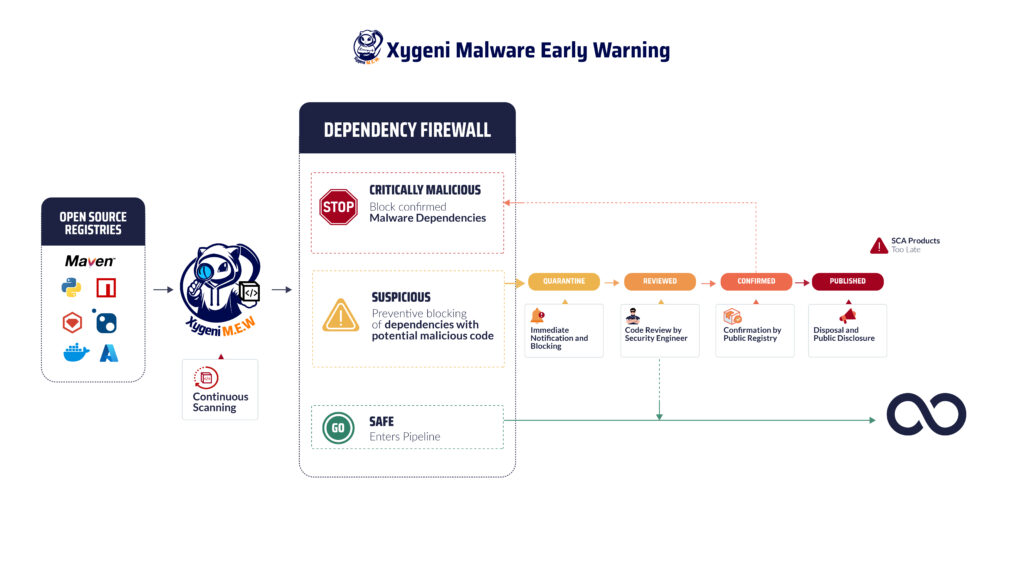
Le système d'alerte précoce de Xygeni comble cette lacune. Il analyse en continu les registres publics tels que NPM, PyPI et Maven et signale les paquets malveillants dès leur publication, grâce à sa propre expertise en matière de logiciels malveillants, sans attendre de signature publique. C'est précisément ce qu'exige une stratégie de prévention des logiciels malveillants en temps réel : une détection aussi rapide que la publication, et non qu'un audit.
2. Analyser les dépendances open source et effectuer des vérifications CVE
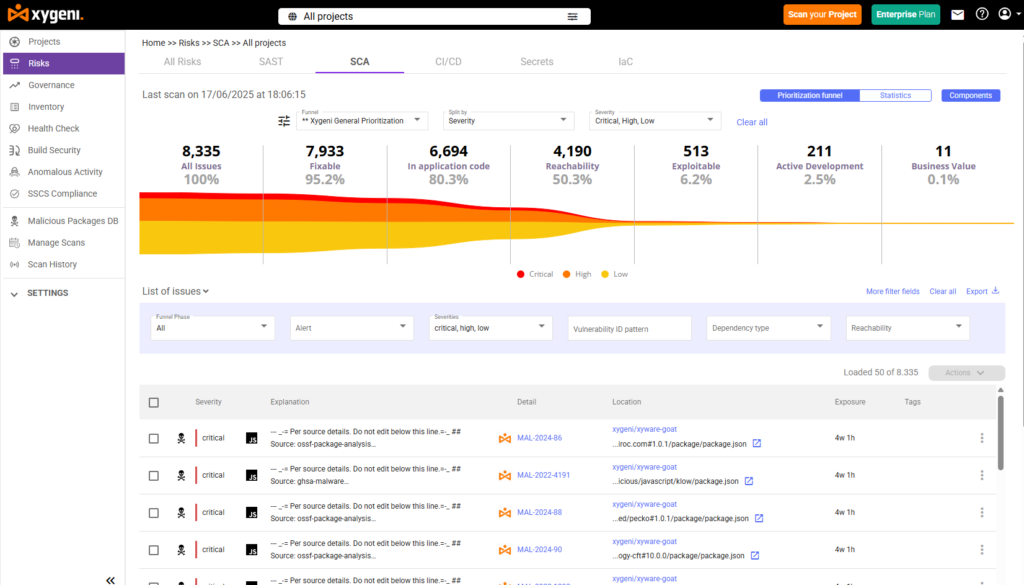
Une vérification CVEL'analyse de la base de données CVE (Common Vulnerabilities and Exposures) est une étape fondamentale de tout programme de prévention des logiciels malveillants. Cependant, elle ne suffit pas à elle seule. Les vérifications CVE ne couvrent que les vulnérabilités déjà divulguées, laissant ainsi une marge de manœuvre pour toute vulnérabilité plus récente ou moins visible.
Xygéni Analyse de la composition du logiciel Cette solution va plus loin en combinant la vérification des CVE avec l'analyse d'accessibilité et d'exploitabilité. Votre équipe peut ainsi se concentrer sur les vulnérabilités réellement accessibles dans votre code plutôt que de traquer chaque entrée d'un flux. Ce contexte permet de transformer une longue liste de vulnérabilités en une liste gérable.
3. Sécurisez votre CI/CD Pipeline
A pipeline Il fonctionne avec plus de privilèges et moins de contrôle humain qu'un ordinateur portable, ce qui en fait une cible de grande valeur. Xygeni CI/CD Sécurité et Détection d’Anomalies Soyez attentif aux comportements réellement utilisés par les attaquants : tentatives d’exécution de shell inversé, téléchargements malveillants en cours de compilation, commandes Infrastructure as Code non sécurisées dans les configurations Terraform ou Kubernetes, et modifications non autorisées des scripts de compilation ou des protections de branches.
Build Integrity, basé sur SLSA et in-toto, ajoute une provenance aux artefacts de votre pipeline produit, vous permettant ainsi de vérifier ce qui a réellement constitué une version donnée et de détecter toute falsification entre les versions. commit et déploiement. Pipeline security C’est là que de nombreux plans de prévention contre les logiciels malveillants s’arrêtent, et c’est précisément là que les attaquants se sont déplacés.
Protégez vos dépendances Open Source contre les logiciels malveillants
Découvrez des stratégies proactives pour protéger vos logiciels open source contre les menaces de malware. Téléchargez notre livre blanc pour obtenir des informations essentielles sur la protection contre les malwares.
4. Surveillez les risques de logiciels malveillants dans le code généré par l'IA
Voici la toute dernière mesure pour éviter les logiciels malveillants, et elle mérite d'être traitée en détail plutôt que reléguée au second plan. Les assistants de programmation basés sur l'IA recommandent parfois des paquets inexistants. Les attaquants repèrent ces noms fictifs et les enregistrent au préalable sur des registres publics, une technique appelée slopsquatting. Un développeur qui accepte la suggestion de l'IA sans vérification installe alors le logiciel malveillant placé par l'attaquant.
L'ampleur du problème n'est pas théorique. Une étude USENIX Security 2025, évaluée par des pairs, a analysé 2.23 millions d'échantillons de code répartis sur 16 grands modèles de langage et a constaté que 19.7 % des paquets recommandés étaient inexistants, générant plus de 205 000 noms de paquets fictifs. Pire encore, 43 % de ces noms fictifs réapparaissaient systématiquement lors de requêtes répétées, ce qui signifie qu'ils sont suffisamment prévisibles pour qu'un attaquant puisse les exploiter à l'avance.
Xygéni MEW (Alerte précoce aux logiciels malveillants) La validation s'applique que le paquet ait été demandé par un développeur humain ou suggéré par un assistant de programmation IA : elle vérifie les paquets nouveaux et existants à l'aide des informations de sécurité de Xygeni avant leur intégration dans une compilation. Côté code, DevAI de Xygeni signale les vulnérabilités, aussi bien dans le code écrit par des humains que dans le code généré par l'IA, directement dans l'IDE. Ainsi, les problèmes introduits par une suggestion d'IA sont détectés avant la mise en production du code, et non après.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. Maintenez une visibilité complète sur votre pile de sécurité applicative
Il est impossible d'empêcher les logiciels malveillants de pénétrer dans des composants invisibles. La plupart des organisations utilisent aujourd'hui plusieurs scanners, souvent une combinaison d'outils natifs et de solutions tierces spécialisées. Xygeni ASPM (Application Security Posture ManagementCette couche unifie les résultats des scanners natifs et des outils tiers en une seule vue des risques et applique la même Triage assisté par l'IA, Il est essentiel d'expliquer et de prioriser tous les éléments, et pas seulement les résultats des scanners de Xygeni. Cela est particulièrement important pour la prévention des logiciels malveillants : une dépendance malveillante signalée par un outil et une dépendance suspecte signalée par un autre outil peuvent être problématiques. pipeline Les modifications signalées par un autre sont plus faciles à relier lorsqu'elles figurent dans la même vue.
6. Harmoniser la prévention des logiciels malveillants avec la réglementation émergente
Des réglementations telles que NIS2, DORA et la loi européenne sur l'IA transforment la sécurité de la chaîne d'approvisionnement d'une bonne pratique en une obligation de conformité, notamment en ce qui concerne les logiciels tiers et la divulgation des vulnérabilités. Xygeni prend en charge la surveillance continue, la gestion des risques et le reporting conformes à ces cadres réglementaires, ce qui signifie que les mêmes contrôles de prévention des logiciels malveillants protègent vos systèmes. pipeline Il s'agit également de constituer la piste d'audit exigée par les organismes de réglementation. La pression en matière de conformité n'est pas la raison d'entreprendre ce travail, mais elle constitue un levier utile pour les organisations qui le considèrent encore comme facultatif.
7. Former les développeurs et les équipes
Les outils de détection comblent en grande partie le fossé, mais la sensibilisation reste essentielle. Les développeurs qui savent reconnaître un package installé illégalement ou une dépendance introduite par hameçonnage sont moins susceptibles d'être la porte d'entrée. Les logiciels de prévention des logiciels malveillants réduisent la surface d'attaque ; les équipes formées réduisent la fréquence des tests effectués sur cette surface.
Comment fonctionne le système d'alerte précoce de Xygeni
- Contrôle continuXygeni analyse en continu les dépôts publics, notamment NPM, PyPI et Maven, en surveillant les nouvelles publications de paquets au fur et à mesure de leur apparition plutôt que d'attendre une analyse programmée.
- Bloquer les dépendances connues des logiciels malveillantsLes packages correspondant aux informations de sécurité de Xygeni sur les logiciels malveillants sont immédiatement bloqués dans votre environnement de développement.
- Quarantaine automatiqueLes colis suspects mais non confirmés sont mis en quarantaine afin qu'ils ne puissent causer aucun dommage pendant leur examen.
- Validation de la menaceL'équipe de recherche en sécurité de Xygeni analyse les paquets mis en quarantaine et collabore avec les registres pour confirmer leur statut, ce qui évite que les faux positifs ne perturbent votre flux de travail.
- Alertes en temps réelChaque blocage ou mise en quarantaine déclenche une alerte par e-mail, Slack ou via le web.hooks, avec les détails dont votre équipe a besoin pour agir.
- Divulgation publiqueUne fois la menace confirmée, Xygeni divulgue les détails à la communauté au sens large, contribuant ainsi à contenir sa propagation au-delà de votre propre environnement.
FAQ sur la façon d'éviter les logiciels malveillants
Quel est le moyen le plus efficace d'éviter les logiciels malveillants dans les logiciels libres ?
L'approche la plus efficace combine la détection en temps réel, qui repère les logiciels malveillants avant même l'existence d'une signature publique, avec des vérifications CVE régulières et une analyse de l'accessibilité des vulnérabilités connues. L'analyse par signature seule ne permet pas de détecter les menaces zero-day ; son association à une surveillance précoce des registres publics permet de combler cette lacune.
Qu'est-ce qu'un logiciel de prévention des logiciels malveillants ?
Les logiciels de prévention des logiciels malveillants sont des outils qui détectent et bloquent les codes, les paquets ou les logiciels malveillants. pipeline Le comportement avant la mise en production. Les logiciels de prévention des logiciels malveillants modernes vont au-delà de la simple correspondance de signatures et incluent l'analyse comportementale, la surveillance des dépendances et… CI/CD Détection d'anomalies.
Qu’est-ce que le slopsquatting et quel est son lien avec la prévention des logiciels malveillants ?
Le slopsquatting consiste pour un attaquant à enregistrer un nom de paquet susceptible d'être suggéré par un assistant de programmation IA, puis à attendre que les développeurs l'installent en acceptant la suggestion de l'IA. Une étude USENIX Security de 2025 a révélé que près d'un paquet recommandé par l'IA sur cinq était inexistant, ce qui représente un risque réel et mesurable en matière de prévention des logiciels malveillants pour toute équipe utilisant des outils de programmation IA.
Peut-on faire confiance aux logiciels libres ?
La plupart sont sûrs, mais pas tous. Des pirates publient régulièrement des versions malveillantes d'apparence légitime ou exploitent des confusions de noms. Pour réduire les risques, il est essentiel de combiner un logiciel de prévention des logiciels malveillants avec une surveillance continue du registre et la validation des responsables de paquets, et non de se fier uniquement à la confiance.
Les vérifications CVE suffisent-elles à empêcher la mise à jour des logiciels malveillants ?
Non. Les vérifications CVE ne couvrent que les vulnérabilités déjà divulguées publiquement. Les logiciels malveillants, notamment les menaces zero-day et les packages non signés, nécessitent une détection en temps réel en complément des vérifications CVE afin de combler le fossé entre la publication et la divulgation.
Priorisez, corrigez et sécurisez vos risques logiciels
Éviter les logiciels malveillants dans les logiciels libres, CI/CDet le développement assisté par l'IA nécessite une détection en temps réel, et non pas seulement une analyse périodique. Démo or commencer gratuitement pour voir comment le système d'alerte précoce et la plateforme AppSec complète de Xygeni fonctionnent ensemble.
