

Cha deach dad a bhriseadh. Rinn an riochdaire an obair aige, bhean e ri eisimeileachd, rèiteachadh, no seirbheis nach do dh’iarr duine air beantainn ris, agus dh’fhuirich e taobh a-staigh a cheadan fad na h-ùine. Anns an t-seisean seo, chì thu carson a tha a’ chùis sin nas duilghe na ionnsaigh sam bith: mar a bhios crìoch a thèid a tharraing ro-làimh a’ crìochnachadh nas fharsainge na an obair a tha a dhìth, carson a tha cead na…cisian air a dhèanamh aon uair fhad ‘s a tha an cur an gnìomh a’ dol air adhart, mar a thionndaidh ruigsinneachd sheasmhach laptop an leasaiche gu bhith na sheud crùin, agus cò ris a tha ath-bheothachadh coltach nuair nach urrainn don chleasaiche a reusanachadh fhèin a mhìneachadh. Clàraich a-nis gus faicinn càite a bheil an t-àm mu dheireadh a ghabhas a chuir an gnìomh, agus dè anns a bheil radius an spreadhaidh.
Tha Ceannard Xygeni, Jesús Cuadrado, na shuidhe sìos le CyberDefense TV aig Cyber Defense Magazine airson agallamh “Hot Seat”. Tha e a’ bruidhinn mu bhith a’ dìon bathar-bog aig an ìre far a bheil e air a chruthachadh, nuair a sgrìobhas riochdairean AI còd agus nuair a ruigeas pacaidean droch-rùnach clàran poblach mus bi ainm-sgrìobhte sam bith ann. Coimhead air an agallamh gus faicinn mar a bhios Xygeni a’ dèiligeadh ri tèarainteachd aplacaidean is slabhraidhean solair airson sgiobaidhean a tha a’ togail le AI. Coimhead air an agallamh goirid a-nis!

Coimhead air an webinar a tha ri thighinn againn! Tha luchd-cuideachaidh còdaidh AI a’ mealladh ainmean pacaid, agus tha luchd-ionnsaigh mu thràth a’ clàradh nan ainmean meallta sin le malware. Anns an t-seisean seo, chì thu mar a nì thu mapa de eag-shiostam AI gu lèir beò, le clàr-stuthan AI agus BOM AI a’ nochdadh gach modail, riochdaire, agus eisimeileachd a chaidh a thoirt a-steach le AI anns a’ bhathar-bog agad. Faigh a-mach mar a bhios Xygeni Shield a’ cur bacadh air pacaidean droch-rùnach mus bi ainm-sgrìobhte ann idir, a’ dùnadh a’ bheàirn a dh’fhàgas sganairean stèidhichte air ainmean-sgrìobhte fosgailte. Coimhead a-nis gus faicinn mar a nì thu tèarainteachd air do bhathar-bog mus tionndaidh slopsquatting an ath mholadh AI gu bhith na phuing inntrigidh.

Bho mhionaid a stàlaicheas riochdaire AI eisimeileachd no a dh’atharraicheas e Dockerfile, bidh an… SBOM agus tha barailean mu thùs ga dhearbhadh mu thràth, agus chan eil dòigh aig a’ mhòr-chuid de sgiobaidhean dearbhadh dè thachair dha-rìribh. Anns an t-seisean seo, chì thu an fhìor atharrachadh beò: mar a dh’atharraicheas an t-àm stàlaidh aon uair ‘s nach toir leasaiche sùil air ainm a’ phacaid an toiseach, co-dhiù SBOMTha tùs agus thùs fhathast a’ seasamh nuair a rinn riochdaire an decisian, agus na tha air fhàgail de lèirmheas còd agus gluasad-clì nuair a bhios riochdairean commit, agus uaireannan a’ tighinn còmhla, leotha fhèin. Coimhead a-nis gus faicinn dè an riochdaire tèarainte a th’ ann dha-rìribh pipeline a dh’ fheumas ann an cleachdadh, chan ann a-mhàin ann an teòiridh.

Bho 11 Sultain 2026, bheir an CRA 24 uair a thìde dhut airson so-leòntachd a chaidh a chleachdadh gu gnìomhach ann an ENISA aithris, eadhon airson toraidhean a tha air a’ mhargaidh mu thràth, agus chan eil sruth-obrach aig a’ mhòr-chuid de sgiobaidhean airson sin fhathast. Anns an t-seisean seo, chì thu am pròiseas fìor beò: a’ gineadh SBOM gus faighinn a-mach dè na dreachan toraidh air a bheil buaidh, a’ dèanamh deuchainn air toraidhean le mion-sgrùdadh ruigsinneachd is so-ruigsinneachd gus fìor chunnart a sgaradh bho fhuaim, agus a’ stèidheachadh fiosan gus am faigh an neach ceart rabhadh cho luath ‘s a thèid lorg gu tachartas a dh’ fheumar aithris. Coimhead a-nis gus faicinn mar a thionndaidheas tu gleoc fios CRA bho cheann-latha laghail gu sruth-obrach as urrainn don sgioba agad a ruith fo chuideam.

Coimhead a-nis air an SafeDev Talk againn: Stòr Fosgailte, AI & An Uachdar Ionnsaigh Ùr: Còd Armachdaichte, Dìonan nas Glice. Mar a bhios AI agus stòr fosgailte ag ath-mhìneachadh bathar-bog an latha an-diugh, tha an uachdar ionnsaigh a’ leudachadh nas luaithe na bha e a-riamh. Bho chunnartan eisimeileachd agus dol a-steach don t-sèine solair gu gineadh ionnsaigh air a stiùireadh le AI, tha luchd-ionnsaigh ag atharrachadh, agus mar sin feumaidh luchd-dìon. Thig còmhla ri eòlaichean bho Red Hat, TikTok, agus Xygeni gus sgrùdadh a dhèanamh air mar a tha AI agus fèin-ghluasad ag atharrachadh tèarainteachd stòr fosgailte. Coimhead a-nis gus ionnsachadh mar a thogas tu ath-fhàs, follaiseachd agus earbsa air feadh an t-sèine solair bathar-bog an latha an-diugh!

Bidh sgiobaidhean tèarainteachd gu tric an urra ri SCA agus SAST air leth, agus dh’ fhaodadh sin leantainn gu sgìths rabhaidh, lèirsinn neo-iomlan, agus cunnartan a chaidh a chall. An àite taghadh eatorra, is e an fhìor dhùbhlan mar a bheir sinn orra obrachadh còmhla airson suidheachadh tèarainteachd nas làidire. Coimhead air an SafeDev Talk againn agus rannsaich carson SCA chan eil e gu leòr leis fhèin, mar a lughdaicheas mion-sgrùdadh ruigsinneachd dearbhaidhean meallta, carson SAST a’ lìonadh beàrnan cudromach ann an còmhdach AppSec, agus mòran a bharrachd. Coimhead air a-nis!

Coimhead a-nis: Tha AI mu thràth nad bhroinn SDLC. Dè a-nis? Chan eil AI a’ cnagadh air doras slabhraidh solair bathar-bog; tha e mu thràth a-staigh. Tha co-phìleatan, riochdairean, frithealaichean MCP, agus eisimeileachdan a chaidh a chruthachadh le AI ag ath-chumadh mar a thèid còd a thogail, ath-sgrùdadh agus a chuir air falbh. Anns a’ Chòmhradh SafeDev seo, bidh stiùirichean OWASP agus eòlaichean AppSec a’ mìneachadh dè tha sin a’ ciallachadh dha-rìribh airson do shuidheachadh tèarainteachd, càite a bheil modalan riaghlaidh a’ briseadh sìos, agus dè na smachdan practaigeach a tha ag obair gun a bhith a’ slaodadh sìos sgiobaidhean innleadaireachd. Bi an dùil ri beachdan concrait, obrachail (chan e dìreach teòiridh) air mar a chuireas tu smachdan practaigeach an gnìomh a dhìonas leasachadh le taic bho AI gun a bhith na bhacadh dha na h-innleadairean agad. Coimhead a-nis!

Coimhead a-nis air an SafeDev Talk againn: Ciamar a shoirbhicheas leat san sgrùdadh? A’ togail fìor AppSec a rèir ISO, NIST & CRA. An-diugh, chan eil còd tèarainte gu leòr; feumaidh tu a dhearbhadh. Le frèamaichean mar ISO 27001, NIST CSF, CRA, DORA, agus NIS-2 a’ gabhail prìomh àite, feumaidh buidhnean prògraman AppSec a thogail a tha deiseil airson sgrùdadh agus a sheasas ri sgrùdadh. Anns a’ phrògram seo, tha na h-eòlaichean a’ dol a sgrùdadh mar a ghluaiseas iad bho phoileasaidh gu cleachdadh, a’ cur gèilleadh an sàs ann an… CI/CD, agus sgiobaidhean innleadaireachd, tèarainteachd, agus GRC a chur còmhla timcheall air na tha dha-rìribh air aontachadh. Thoir sùil air a-nis!

Coimhead a-nis air a’ phrògram SafeDev Talk againn air Tèarainteachd às aonais Silos agus ionnsaich mu fhìor luach a bhith a’ cleachdadh Àrd-ùrlaran AppSec Uile-ann-Aon. Tha silos fhathast nan cnap-starra mòr do riaghladh chunnartan èifeachdach. Bidh an seisean seo a’ sgrùdadh mar as urrainn do bhith a’ gabhail ri àrd-ùrlar uile-ann-aon do ro-innleachd AppSec a dhèanamh nas sìmplidhe, co-obrachadh a neartachadh eadar sgiobaidhean tèarainteachd is leasachaidh, do chuideachadh le bhith air thoiseach air bagairtean a tha a’ tighinn am bàrr, agus mòran a bharrachd! Coimhead air a-nis agus faigh ro-innleachdan gus na h-aplacaidean agus an t-sèine solair bathar-bog agad a dhèanamh tèarainte!

Coimhead a-nis air an SafeDev Talk againn Bho Chòd gu Ruith-ùine. Bidh mòran sgiobaidhean a’ tasgadh gu mòr ann an mion-sgrùdadh statach, ach tha so-leòntachd fhathast ga dhèanamh a-steach do chinneasachadh. Chan e dìth innealan an dùbhlan; is e dìth co-theacsa a th’ ann gus fìor chunnart a thuigsinn. Anns an t-seisean seo air a stiùireadh le eòlaichean, bidh sinn a’ sgrùdadh carson nach urrainn dha AppSec an latha an-diugh a bhith an urra ri aon shealladh agus mar a chuidicheas cothlamadh lèirsinn ìre còd agus ruith-ùine sgiobaidhean gus so-leòntachd a lorg, a phrìomhachadh agus a cheartachadh nas èifeachdaiche thar a’ chuairt-beatha. Coimhead a-nis gus tuigsinn càite a bheil na dòighean-obrach gnàthach a’ fàiligeadh agus mar a thogas tu ro-innleachd tèarainteachd nas coileanta, mothachail air co-theacsa.

Coimhead a-nis air an SafeDev Talk againn: DevSecOps le Cumhachd AI – A’ Co-òrdanachadh Tèarainteachd aig Sgèile an Neòil. Chan urrainnear tèarainteachd a bhith na iar-bheachd ann an leasachadh an latha an-diugh, agus tha AI ag ath-chumadh mar a bhios sinn a’ togail, a’ tèarainteachd agus a’ sgèileadh bathar-bog. Anns a’ phrògram seo, bidh na h-eòlaichean a’ sgrùdadh mar a thèid sinn nas fhaide na bhith a’ pasgadh agus a’ sganadh gus fìor cho-òrdanachadh tuigseach a choileanadh air feadh an t-saoghail. SDLCBho riaghladh so-leòntachd air a stiùireadh le AI gu togte a-steach guardrails in CI/CD agus aig àm ruith, bidh an òraid seo a’ sgrùdadh dè a tha AppSec sgèileachail, dùthchasach don sgòth coltach dha-rìribh. Coimhead air a-nis!

Coimhead a-nis airson an ath Chòmhradh SafeDev againn agus Ath-nuadhachadh do Ro-innleachd DevSecOps! Rannsaich mar as urrainn do riaghladh cunnairt ro-ghnìomhach do ro-innleachd DevSecOps atharrachadh agus do shlabhraidh solair bathar-bog a neartachadh an aghaidh bagairtean a tha a’ tighinn am bàrr. Tha an seisean seo air a dhealbhadh gu sònraichte airson stiùirichean saidhbear-thèarainteachd agus sgiobaidhean leasachaidh a tha dealasach a thaobh fuireach air thoiseach ann an cruth-tìre so-leòntachd a tha a’ sìor fhàs iom-fhillte. Thoir sùil air a’ phrògram a-nis!
Coimhead air a’ chiad SafeDev Talk ann an 2025 agus àrdaich do Open Source Security ro-innleachdan! Cluinnibh bho phrìomh eòlaichean agus iad a’ sgrùdadh prìomh leasanan bho 2024, dòighean dìon ùr-nodha, agus àm ri teachd tèarainteachd OSS. Seo an cothrom agaibh fuireach air thoiseach air cruth-tìre bagairt a tha ag atharrachadh agus ro-innleachdan ro-ghnìomhach ionnsachadh gus an t-sèine solair bathar-bog agaibh a dhèanamh tèarainte!

Coimhead air an SafeDev Talk againn agus atharraich do Ro-innleachd AppSec! Faigh a-mach carson ASPM (Application Security Posture Management) an iuchair airson faighinn thairis air sgìths rabhaidh, lèirsinn tèarainteachd aonachadh, agus prìomhachas a thoirt do chunnartan fìor. Bidh prìomh eòlaichean cibear-thèarainteachd a’ sgrùdadh àm ri teachd AppSec agus DevSecOps, a’ roinn ro-innleachdan obrachail gus do chuideachadh le bhith air thoiseach. Na caill an cothrom seo ionnsachadh mar a nì thu sruthan-obrach tèarainteachd nas sìmplidhe agus ro-innleachd DevSecOps gun fhiosta a thogail. Coimhead air a-nis!

Thigibh còmhla rinn airson "Dì-mhisneachd" SBOM Tèarainteachd," far am bi eòlaichean saidhbear-thèarainteachd Jennifer Cox, Santosh Kamane agus Jesus Cuadrado a’ nochdadh cho cudromach sa tha SBOM ann a bhith a’ leasachadh càileachd bathar-bog, agus tèarainteachd, agus a’ dèanamh cinnteach à gèilleadh. Tha an co-labhairt-lìn seo riatanach airson eòlas fhaighinn air mar a nì thu tèarainteachd èifeachdach air an t-sèine solair bathar-bog agad. Ionnsaich cho furasta ‘s as urrainn dhut do dhreuchd tèarainteachd bathar-bog a neartachadh!

Coimhead a-nis air an SafeDev Talk mu dheireadh againn den bhliadhna agus àrdaich ìre do… Software Supply Chain SecurityThig còmhla ri prìomh eòlaichean gnìomhachais agus iad a’ tilleadh gu leasanan cudromach 2024, a’ lorg nan gluasadan as ùire, agus a’ roinn beachdan practaigeach gus ullachadh airson dùbhlain 2025. Tha an co-labhairt-lìn seo air a dhealbhadh airson proifeiseantaich tèarainteachd agus sgiobaidhean leasachaidh a tha deònach ùr-ghnàthachadh agus fuireach air thoiseach san t-saoghal dhinimigeach. software supply chain security an t-saoghail. Clàraich a-nis!

Bidh eòlaichean Thoughtworks, Codurance, agus Xygeni a’ roinn an cuid bheachdan air Software Supply Chain SecurityÀrdaich do sheasamh tèarainteachd agus dìon cliù agus leantainneachd do ghnìomhachais. A bheil thu deiseil airson ionnsachadh mu mean-fhàs Software Supply Chain Security?

Application Security Posture Management (ASPM) a’ sìor fhàs nas tarraingiche latha às dèidh latha. Ach, is dòcha nach eil na gnìomhan sònraichte aige gu tur soilleir do gach neach. Tèarainn d’ àite a-nis! Thig còmhla ris an SafeDev Talk againn “A bheil feum agad air… ASPM nad bheatha?” le eòlaichean saidhbear-thèarainteachd Seumas Berthoty, Uilleam Palm agus Luis Garcia gus sgrùdadh a dhèanamh air comas ASPM mar fhuasgladh tèarainteachd tagraidh iomlanach agus cùm a’ toirt cumhachd don bhuidhinn agad!

Coimhead air an iris SafeDevTalk againn san Dàmhair gus faighinn a-mach mar a dh’atharraicheas tu Mion-sgrùdadh Co-dhèanamh Bathar-bog (SCA) agus dìon an t-sèine solair bathar-bog agad an aghaidh bagairtean a tha a’ tighinn am bàrr.
Tha an seisean seo air a dhealbhadh airson stiùirichean saidhbear-thèarainteachd agus sgiobaidhean leasachaidh a tha airson fuireach air thoiseach ann an cruth-tìre iom-fhillte an latha an-diugh de sho-leòntachd stòr fosgailte.

Coimhead a-nis airson ar n-òraid SafeDev air slabhraidhean solair bathar-bog fo chuideam: Na dh'ionnsaich 2025 dhuinn mu malware & inntleachd shaorga, agus dè thachras an ath rud. Dh'atharraich 2025. software supply chain securityNochd meacanaig ionnsaigh ùra (malware le taic bho AI, fèin-sgaoileadh, agus droch dhìol earbsa air sgèile mhòr) crìochan nan dìonan a th’ ann mar-thà. Thig còmhla ris an t-seisean seo fo stiùir eòlaichean gus tuigsinn dè dha-rìribh a dh’ atharraich ann an 2025 agus dè a dh’ fheumas sgiobaidhean leasachaidh is tèarainteachd atharrachadh airson 2026. Coimhead air a’ phrògram a-nis!

Thigibh còmhla ri Luis Rodríguez, CTO aig Xygeni, agus Luis Manuel García, Manaidsear Taic Reic, san t-seiminear-lìn seo mu dheidhinn Tèarainteachd. CI/CDIonnsaich bho na h-eòlaichean againn mar a ghabhas tu ri cleachdaidhean as fheàrr OWASP gus tèarainteachd do chompanaidh a neartachadh. CI/CD agus dìon an t-sèine solair bathar-bog agad. Dìon do CI/CD agus slabhraidh solair bathar-bog le OWASP. Bruidhnidh iad mu Chlàr-stuthan agus Mion-sgrùdadh, CI/CD Cunnartan, Lorg agus Casg am measg mòran rudan eile!

Anns a’ cheathramh deasachadh de SafeDevTalks, bidh prìomh eòlaichean cibear-thèarainteachd Derek Fisher, Abhilasha Sinha, agus Luis Rodriguez. Bidh am prògram seo a’ sgrùdadh cuspair chudromach eisimeileachd air co-phàirtean treas-phàrtaidh agus stòr fosgailte ann an leasachadh bathar-bog, a’ nochdadh nan so-leòntachdan falaichte agus na bagairtean a tha a’ tighinn am bàrr. Thig còmhla rinn gus barrachd ionnsachadh mu dheidhinn so-leòntachdan falaichte, bagairtean a tha a’ leudachadh, briseadh tèarainteachd san t-saoghal fhìor agus mòran a bharrachd!

Coimhead a-nis airson ar prògram SafeDev Talk a tha ri thighinn: So-leòntachd gun chrìoch. Dìonan nas glice! Tha riaghladh so-leòntachd ag atharrachadh, agus chan eil innealan traidiseanta gu leòr tuilleadh. Thig còmhla rinn gus sgrùdadh a dhèanamh air mar a tha bagairtean an latha an-diugh ag iarraidh modalan cunnairt nas glice, prìomhachas fìor-ùine, agus dòigh-obrach ùr airson slabhraidh solair bathar-bog a dhèanamh tèarainte. Na caill an seisean seo làn lèirsinn eòlach gus do ro-innleachd AppSec a neartachadh agus fuireach air thoiseach air cruth-tìre cunnairt fiùghantach an latha an-diugh!

Thig còmhla ris an dàrna prògram seo den CI/CD co-labhairtean-lìn anns a bheil Luis Rodríguez, CTO, agus co-stèidheadair Xygeni, agus Luis Manuel García, Manaidsear Taic Reic. Anns an t-seisean seo, rannsaichidh sinn sealladh na “sgioba ghorm” air CI/CD tèarainteachd, a’ sgrùdadh cheumannan gnìomh-ghnìomhach as urrainn do bhuidhnean a ghabhail gus an suidheachadh tèarainteachd aca a leasachadh ...

Anns an t-sealladh-tìre didseatach seo a tha ag atharrachadh gu luath, tha tèarainteachd slabhraidh solair bathar-bog nas cudromaiche na bha e a-riamh. Mar a bhios innleachdan ionnsaigh ùra a’ tighinn am bàrr, tha e deatamach fuireach air thoiseach air a’ chùis agus thu fhèin a uidheamachadh leis na ro-innleachdan dìon as ùire. Anns a’ cho-labhairt-lìn seo, stiùiridh Luis Rodriguez thu ...

Coimhead a-nis airson an ath Cho-labhairt-lìn againn: Fèin-ghluasad Tèarainteachd Iarrtasan AI! Tha sgiobaidhean AppSec air an sàrachadh le rabhaidhean; a-nis tha an t-àm ann fèin-ghluasad a dhèanamh. Anns an t-seisean phractaigeach seo, faigh a-mach mar a chuireas tu às do thriage làimhe agus gluaisidh tu bho rabhadh gu càradh ann an diogan a’ cleachdadh fèin-leigheas càirdeil do luchd-leasachaidh. Ionnsaich mar a ghearras tu toraidhean meallta, mar a chuireas tu prìomhachas air fìor chunnartan, agus mar a chuireas tu poileasaidhean tèarainteachd an gnìomh agus faic mar a chuireas tu fèin-leigheas a-steach do… CI/CD pipelinele snasail guardrails (am measg mòran rudan eile). Coimhead air an-diugh!

Coimhead a-nis airson ar SafeDev Talk: Tèarainte gu bunaiteach: Ciamar a tha fèin-leigheas ag ath-chumadh AppSec? Chan eil “Tèarainte-gu-bun-stèidh” roghainneil tuilleadh; is e am bun-loidhne ùr a th’ ann. Le còd air a chruthachadh le AI, co-phàirtean AI freumhaichte, agus cearcallan leasachaidh luath-dealanaich, tha geataichean tèarainteachd traidiseanta a’ fàiligeadh. Am freagairt? Dìonan ro-ghnìomhach agus fèin-leigheas practaigeach a bhios ag obair far a bheil luchd-leasachaidh a’ fuireach. Coimhead a-nis agus gabh an ath cheum ann an AppSec an latha an-diugh!

Èist ri prògram Podcast The Cyber Security Matters aig Neuco air "An dùbhlan ùr ann an tèarainteachd bathar-bog: mar a chumas tu devops a’ ruith gun a bhith fo ionnsaighean slabhraidh solair" le Luis Rodriguez, CTO aig Xygeni, agus rannsaich na dùbhlain a tha ag atharrachadh a thaobh tèarainteachd slabhraidh solair bathar-bog.

Coimhead air an òraid SafeDev againn: AI Unleashed: Navigating Emerging Threats and Defenses in Applications Security. Mar a bhios AI ag atharrachadh saidhbear-thèarainteachd, tha a bhuaidh air Tèarainteachd Iarrtais cumhachdach agus caochlaideach. Bho malware ioma-chruthach gu bhith a’ cur bacadh air modalan agus stealladh sgiobalta, tha luchd-ionnsaigh a’ cleachdadh AI gus ionnsaighean nas glice a chruthachadh, agus tha luchd-dìon a’ cleachdadh AI gus an lorg agus an lughdachadh nas luaithe. Coimhead air gus tuigse fhaighinn air gach taobh den cho-aontar agus ionnsaich mar a nì thu do phrògram AppSec deiseil airson AI.
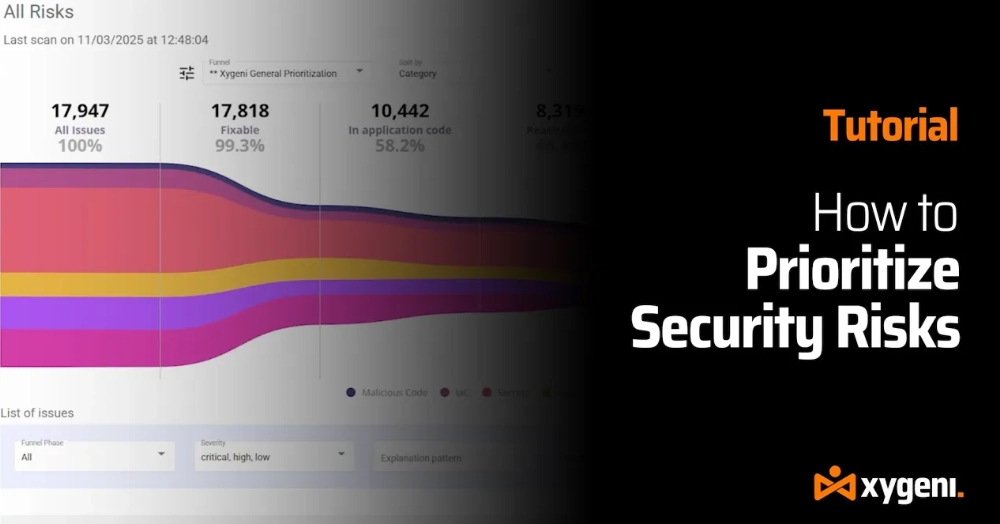
Sgìth de rabhaidhean tèarainteachd gun chrìoch? Feuchaidh sinn ri na rudan a tha cudromach a chàradh. Mura h-eil thu air do thiodhlacadh ann an tuil de lorgan so-leòntachd, chan eil thu nad aonar. San oideachadh ceum air cheum seo, seallaidh sinn dhut mar a chuidicheas Xygeni Funnels sgiobaidhean DevOps agus AppSec gus an fhuaim a ghearradh agus fòcas a chuir air na fìor bhagairtean - gus an urrainn dhut do chòd a dhìon, pipelines, agus siostaman gnìomhachais-chudromach nas èifeachdaiche.

Tha sgiobaidhean AppSec fo chuideam. Tha meudan rabhaidhean a’ sìor dhol am meud, tha astar leasachaidh a’ sìor dhol am meud, agus chan urrainn do thriage làimhe cumail suas tuilleadh. Tha crìochan air dòighean-obrach tèarainteachd traidiseanta. Anns an t-seisean phractaigeach seo, air a stiùireadh le eòlaichean, chì thu mar a chuidicheas fèin-ghluasad AppSec air a stiùireadh le AI sgiobaidhean gus gluasad seachad air sgìths rabhaidh agus toraidhean tèarainteachd a thionndadh gu fuasglaidhean earbsach, fèin-ghluasadach. Ionnsaich dè a dh’ fheumas atharrachadh ann an AppSec an latha an-diugh agus mar as urrainn do sgiobaidhean leasachaidh is tèarainteachd a h-uile duine a dhìon. commit agus pull request gun lìbhrigeadh a dhèanamh nas slaodaiche. Coimhead air a’ cho-labhairt-lìn air iarrtas agus faic mar a tha fèin-ghluasad le cumhachd AI ag ath-chumadh AppSec ann an cleachdadh.

Coimhead air an t-seisean Black Hat Europe againn: An fhìrinn ùr AppSec: Leasachadh air a stiùireadh le AI, Malware, agus cunnart bathar-bog ùr-nodha. Mar a bhios AI a’ luathachadh lìbhrigeadh bathar-bog, bidh e cuideachd ag ath-chumadh uachdar an ionnsaigh. Bho malware stòr fosgailte agus milleadh slabhraidh solair gu lochdan còd air an gineadh le AI, tha an òraid seo a’ sgrùdadh mar a nochdas cunnartan AppSec ùr-nodha, agus dè a dh’ fheumas sgiobaidhean tèarainteachd a dhèanamh gus fuireach air thoiseach ann an saoghal air a stiùireadh le AI.

Coimhead air prògram SafeDev Talk den t-Seusan Fosglaidh againn air DORA a-nis gus a mhaighstireachd agus fuireach air thoiseach ann an cruth-tìre riaghlaidh ionmhais a tha an-còmhnaidh ag atharrachadh. Tha an co-labhairt-lìn seo air a dhealbhadh gu sònraichte airson ionadan ionmhais agus cuidichidh e thu gus buaidh DORA air tèarainteachd obrachaidh agus gèilleadh a stiùireadh. Gheibh thu ro-innleachdan practaigeach agus lèirsinn eòlach, a’ fàgail thu nas ullaichte airson an ama ri teachd!
Thoir sùil air prògram Secure Cyber Connect Podcast anns a bheil an CTO againn Luis Rodriguez. Le còrr is 15 bliadhna de eòlas, tha Luis a’ roinn beachdan eòlach air a bhith a’ lorg còd droch-rùnach, a’ dìon phàirtean treas-phàrtaidh, agus a’ dèanamh ro-innleachdan AppSec deiseil airson an ama ri teachd. Bho na thachair às dèidh SolarWinds chun tachartas SSH backdoor as ùire, tha am prògram seo a’ còmhdach bagairtean san t-saoghal fhìor agus innleachdan dìon practaigeach. Ionnsaich mar a neartaicheas tu do… SDLC, cunnart slabhraidh solair a lughdachadh, agus fuireach air thoiseach air bagairtean saidhbear a tha a’ sìor atharrachadh.

Thig còmhla rinn air a’ cho-labhairt-lìn againn “Lorgaidh Malware Fìor-Ùine ann an Stòr Fosgailte” gus sgrùdadh a dhèanamh air na bagairtean malware as ùire a tha a’ toirt buaidh air Bathar-bog Stòr Fosgailte (OSS). Mar a bhios gabhail ri OSS a’ fàs, bidh meud agus iom-fhillteachd nam bagairtean a’ fàs cuideachd, a’ cur dùbhlain ùra air luchd-leasachaidh agus buidhnean le chèile. Bidh an seisean lèirsinneach seo a’ nochdadh na gluasadan as ùire, bagairtean a tha a’ tighinn am bàrr, agus ro-innleachdan adhartach gus na h-eisimeileachdan OSS agad a dhìon bho ionnsaighean droch-rùnach. Thig còmhla rinn!

An do chaill thu sinn aig Black Hat? Faic ath-chluich sònraichte den t-seisean 20-mionaid againn air tèarainteachd saidhbear AI, fèin-ghluasad tèarainteachd aplacaidean, agus AutoFix. Faic mar a lughdaicheas tu fuaim rabhaidh, a shocraicheas tu so-leòntachd gu fèin-ghluasadach le PRan tèarainte, agus a bheir fèin-ghluasad AppSec dìreach a-steach don phrògram agad. pipeline (am measg mòran rudan inntinneach eile). Coimhead air an t-seisean air iarrtas!

Coimhead agus rannsaich gu domhainn: an fheum èiginneach airson aplacaidean tèarainte ann an solas an àireamh a tha a’ sìor fhàs de bhriseadh dàta agus so-leòntachd; na dùbhlain a th’ ann an-dràsta a thaobh bathar-bog tèarainte, sgalachail a thogail, a’ gabhail a-steach sruthan-obrach air an sgaradh, beàrnan conaltraidh eadar sgiobaidhean iomallach, agus na cunnartan co-cheangailte ri bhith ag amalachadh bathar-bog stòr fosgailte (OSS); agus mòran a bharrachd. Ionnsaich mar a ghearras tu tron fhuaim agus a chuireas tu fòcas air na bagairtean as cudromaiche. Na caill a-mach!
Cha b’ urrainn dhut a bhith an làthair aig Co-labhairt RSA 2024 ann an San Franciscocisco? Gun duilgheadas! Coimhead air an webinar sònraichte againn agus faigh air thoiseach air cuid de na gluasadan as cudromaiche ann an tèarainteachd saidhbear, bho atharrachaidhean ann an CISDreuchdan O gu bhith a’ stiùireadh leasachaidhean ùr-nodha ann an dìon saidhbear - uile aig do dheasc. Anns a’ cho-labhairt-lìn seo, nì thu sgrùdadh domhainn air na beachdan agus na ro-innleachdan as ùire a tha aig saoghal na saidhbear-thèarainteachd ri thabhann!
Coimhead a-nis air an webinar againn A’ Tèarainteachd Còd a chaidh a chruthachadh le AI mus tèid a chuir air falbh. Bidh modalan còdaidh crìche fhathast a’ cruthachadh ainmean pacaid meallta ann an suas ri 6% de thoraidhean, agus tha ionnsaighean fìor mar Shai-Hulud a’ sealltainn cho luath ‘s as urrainn do aon phacaid puinnseanta sgaoileadh tro GitHub, sgòthan, agus CI/CDBidh riochdairean AI a-nis a’ beantainn ri faidhlichean, cinn-uidhe, agus pipelinegu dìreach, gu tric mus ruith sgrùdadh tèarainteachd sam bith. Anns an t-seisean seo, air a chumail le Nimbus Compute ann an co-obrachadh le Xygeni, bidh sinn a’ sgrùdadh carson nach eil tèarainteachd CI a-mhàin gu leòr tuilleadh agus mar a chuidicheas gluasad lorg a-steach don IDE sgiobaidhean gus cunnart a ghlacadh mus ruig e cinneasachadh.

Coimhead a-nis air an webinar againn Vibe Coding Without Regret. Tha AI ag atharrachadh mar a thèid bathar-bog a thogail, le Copilots agus riochdairean AI a’ gineadh cuibhreann a tha a’ sìor fhàs de chòd riochdachaidh. Anns an t-seisean seo, chì thu mar a nì thu tèarainte air còd a chaidh a chruthachadh le AI gu dìreach san IDE, le lorg so-leòntachd ann an àm fìor, guardrails airson Copilot, agus prìomhachas stèidhichte air ruigsinneachd. Faigh a-mach mar a chuidicheas leasachadh le taic AI luchd-leasachaidh gus cùisean a rèiteachadh gu h-èifeachdach agus bathar-bog tèarainte, air a stiùireadh le AI a thogail gun smachd a chall. Coimhead air a-nis gus ionnsachadh mar a thogas tu bathar-bog tèarainte, air a stiùireadh le AI bhon toiseach.