






1. Uvod: Zašto je sigurnost softvera još uvijek važna
Sigurnost softvera znači zaštitu i vašeg koda i alata koji se koriste za njegovu izradu. Kako se razvoj ubrzava i više oslanja na kod i automatizaciju trećih strana, lanac opskrbe softverom postaje glavna površina za napad. Ako pitate što je sigurnost softvera, ne radi se samo o ispravljanju grešaka - radi se o sprječavanju nesigurnog koda, čuvanju tajni na sigurnom i osiguravanju CI/CD pipelineod samog početka.
Napadi sada ciljaju rane faze poput kontrole izvornog koda i sustava za izgradnju. Kao rezultat toga, softverska sigurnost mora ići dalje od perimetralne obrane i pokriti cijeli proces razvoja.
S porastom rizika i na snazi propisa poput DORA-e i NIS2, osiguranje vašeg lanca opskrbe više nije opcionalno. Ovaj vodič će vam pomoći:
- Razumjeti sigurnost softvera u praksi
- Prepoznajte kako napadači infiltriraju lanac opskrbe softverom
- Primijenite najbolje prakse kako biste osigurali svaku fazu razvoja
Uronimo.
2. Što je sigurnost softvera i zašto je bitna za lanac opskrbe softverom
Sigurnosni softver, u svojoj srži, znači izgradnju i održavanje softvera koji se može oduprijeti stvarnim prijetnjama. Drugim riječima, ne radi se samo o pokretanju skenera na kraju razvoja - već o ugradnji sigurnosti u proces od samog početka.
Što je sigurnost softvera
Sigurnost softvera je praksa dizajniranja, razvoja i održavanja softvera kako bi se zaštitio od ranjivosti, neovlaštenog pristupa i zlonamjernih napada tijekom cijelog njegovog životnog ciklusa.
Osnovni principi sigurnosnog softvera u SDLC
- Pisanje sigurnog koda
- Sigurno upravljanje ovisnostima
- Zaštitite svoj CI/CD pipelines
- Sprječavanje neovlaštenih promjena ili pristupa
- Čuvanje tajni i osjetljivih podataka izvan kontrole izvora
Svaka od ovih praksi pomaže u smanjenju rizika u cijelom lancu opskrbe softverom, od razvoja do implementacije.
Što je sigurnost softvera prema industriji standards
- Prema Projekt sigurnosti otvorenih web aplikacija (OWASP), Sigurnost softvera je proces izgradnje softvera koji je siguran od samog početka - s fokusom na ljude, procese i tehnologiju.
- Odjel CERT-a Carnegie Mellona definira ga kao dizajniranje i implementaciju softvera koji će nastaviti ispravno funkcionirati pod zlonamjernim napadom.
- The Nacionalni institut za Standardi tehnologija (NIST) opisuje ga kao zaštitu softvera od neovlaštenog pristupa, korištenja, otkrivanja, poremećaja ili modifikacije.
Iako se svaki fokusira na različite kutove, zajednička poruka je jasna: sigurnost softvera mora započeti rano i ostati prioritet tijekom cijelog razvoja.
Sada kada smo definirali sigurnost softvera, usporedimo je sa sigurnošću aplikacija i objasnimo zašto je razumijevanje razlike važno.
3. Sigurnost softvera u odnosu na sigurnost aplikacija
Iako se sigurnost softvera i sigurnost aplikacija često miješaju, one rješavaju različite probleme. Stoga, razumijevanje kako se preklapaju - a gdje ne - pomaže timovima da primijene prave zaštite u pravim fazama.
Sigurnost aplikacija: Obrana na cilju
Sigurnost aplikacija usmjerena je na softver nakon što je izgrađen. Cilj joj je zaštititi pokrenute aplikacije od napada i uključuje:
- Ispitivanje penetracije
- Autentifikacija i kontrola pristupa
- Vatrozidovi web aplikacija
- Praćenje i instaliranje zakrpa za vrijeme izvođenja
Ovo je u skladu s OWASP sigurnosna provjera aplikacije Standard (ASVS), koji postavlja kriterije za sigurnu funkcionalnost i arhitekturu u implementiranim aplikacijama.
Sigurnost softvera: Obrana već po dizajnu
Tamo gdje je sigurnost aplikacije reaktivna, sigurnosni softver je proaktivan. Pokriva ranije faze - pisanje koda, upravljanje ovisnostima, pipeline integritet i više. To smo detaljno obradili u Odjeljku 2, ali ključna stvar je sljedeća:
🖋️ Sigurnosni softver se odnosi na sigurnu izgradnju. Sigurnost aplikacije se odnosi na siguran rad..
Kao što NIST objašnjava u svom radu Secure Software Razvojni okvir, moderne prijetnje zahtijevaju da sigurnost bude ugrađena u proces, a ne naknadno dodana.
Kako oba pristupa utječu na lanac opskrbe softverom
Oba pristupa su ključna. Ali rano zaustavljanje prijetnji je brže, jeftinije i učinkovitije od njihovog popravljanja nakon implementacije.
Na primjer:
- Zlonamjerni paket ubrizgan u vaš proces izgradnje neće biti uhvaćen od strane vatrozida.
- Procurila tajna u Gitu commit možda se nikada neće pojaviti u skeniranju tijekom izvođenja.
Zbog te promjene sve više organizacija usvaja sigurnosne platforme punog životnog ciklusa poput Xygeni, koji premošćuju obje discipline osiguravajući lanac opskrbe softverom - od koda do oblaka.
4. Razumijevanje prijetnji u cijelom lancu opskrbe softverom
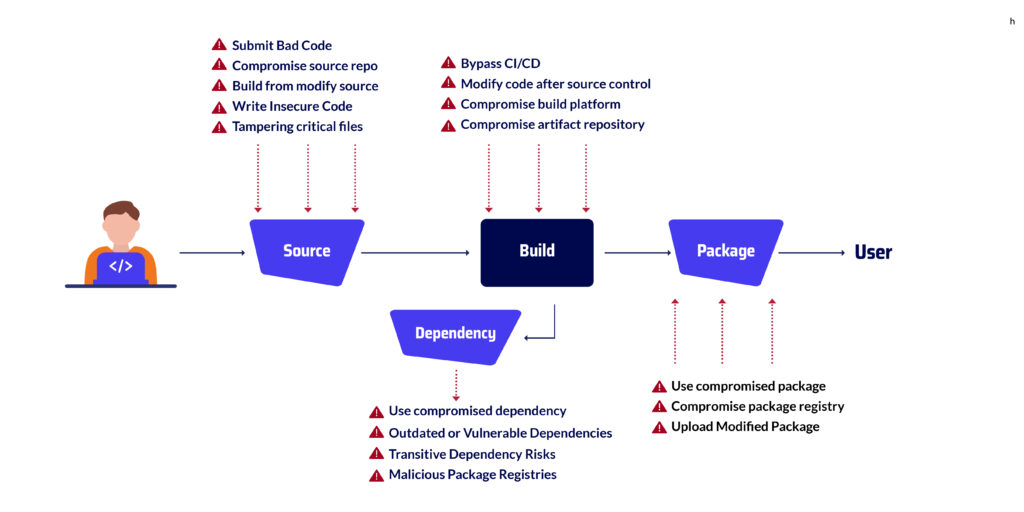
Za učinkovitu zaštitu vaših sustava ključno je prvo razumjeti gdje se prijetnje pojavljuju unutar lanca opskrbe softverom. Ovaj lanac uključuje svaku fazu od pisanja koda do implementacije i rada softvera u produkciji, a svaka faza predstavlja različite rizike. Imajući to na umu, analizirajmo ključne faze i specifične ranjivosti koje one uvode.
Izvorna faza: Gdje počinje sigurnost softvera
Ovdje se kod stvara, pregledava i committed. Međutim, čak i u ovoj ranoj fazi, prijetnje su već prisutne. Na primjer:
- Zlonamjerni suradnici ili paketi s tipografskim greškama mogu uvesti opasan kod
- Pogrešno konfigurirani Git repozitoriji mogu otkriti osjetljive konfiguracije
- Programeri ponekad commit tajne slučajno, što dovodi sustave u opasnost
→ Istražite više: Prijetnje u fazi izvora
Faza paketa: Upravljanje rizikom treće strane
Upravljanje ovisnostima je ključno, ali i rizično. Napadači često iskorištavaju:
- Napadi zbog zbunjenosti ovisnosti korištenjem slično nazvanih biblioteka
- Zastarjeli ili ranjivi paketi otvorenog koda koji se još uvijek široko koriste
- Neprovjereni kod treće strane integriran bez temeljite validacije
→ Zaronite dublje: Prijetnje u fazi paketa
Faza izgradnje: Osiguravanje CI/CD Workflow
Vaš CI/CD pipeline kompajlira kod i stvara artefakte koji se mogu primijeniti. Nažalost, njegova složenost ga čini privlačnom metom. Uobičajeni problemi uključuju:
- Neprimijećene izmijenjene verzije ili nepotpisane binarne datoteke
- Nesigurne ili kompromitirane skripte za automatizaciju
- Zadane ili neprovjerene varijable okruženja
→ Čitajte dalje: Prijetnje u fazi izgradnje
Raspoređivanje i djelovanje: Posljednja - ali ne i jedina - prva crta
Jednom kada su u produkciji, aplikacije su i dalje ranjive. Napadači koji su ranije postavili zlonamjerni kod mogu ga aktivirati nakon implementacije, često izbjegavajući tradicionalne metode otkrivanja. Posljedično, sigurnost za vrijeme izvođenja ostaje ključni dio vašeg cjelokupnog stava.
→ Pogledajte primjere: Značajni napadi na kompromitiranje opskrbnog lanca
Zašto je vizualizacija ključna za osiguranje lanca opskrbe
Sve u svemu, mnogim timovima nedostaje jasan pregled kako njihov kod teče kroz svaku fazu. Taj nedostatak vidljivosti stvara slijepe točke koje napadači žele iskoristiti. Zato su alati za vizualizaciju lanca opskrbe softverom neophodni. Omogućuju vam:
- Mapirajte svaku komponentu, proces i dionika u svom pipeline
- Otkrivanje slabih točaka i sistemskih ranjivosti
- Pratite probleme do njihovog izvora s jasnoćom i samopouzdanjem
→ Saznajte više: Savladavanje vizualizacije SSC-a
Javite mi želite li da se ovo doda u formatirani dokument ili ako vam je potrebna pomoć pri preradi sljedećih odjeljaka za isti ton i strukturu.
5. Najbolje prakse sigurnosti softvera: Ugradnja zaštite u vaš radni tijek
Snažna sigurnost softvera ne dolazi od rješenja u zadnji čas - dolazi od ranog i dosljednog izgrađivanja sigurnih navika. Zapravo, najučinkovitiji timovi ne ugrađuju sigurnost na kraju; umjesto toga, ugrađuju je u cijeli svoj razvojni ciklus. Ovaj proaktivni pristup osigurava lanac opskrbe softverom iznutra prema van - bez usporavanja timova.
U nastavku su navedene bitne prakse koje pomažu u zaštiti vašeg tijeka rada od razvoja do implementacije:
Pomakni se lijevo uz siguran razvoj
Za početak, rano otkrivanje problema štedi vrijeme i sprječava otkrivanje. Integrirajte sigurnost izravno u razvoj na sljedeći način:
- Provođenje sigurnog kodiranja standards
- Pokretanje statičkog testiranja sigurnosti aplikacija (SAST) u stvarnom vremenu
- Blokiranje commitkoji uključuju tajne ili visokorizične obrasce koda
Ovaj pristup osigurava da sigurnost softvera počinje s programerom, a ne s revizorom.
Koristiti SCA s dosegljivošću i EPSS-om
Umjesto da jurite za svakim CVE-om, usredotočite se na ono što je važno. Iskoristite analizu sastava softvera (SCA) alati koji:
- Istaknite koje su ranjivosti zapravo dostupne u vašem kodu
- Prioritizirajte rizike na temelju metrika sustava za predviđanje iskorištavanja (EPSS)
Posljedično, vaši će timovi brzo popraviti ono što se može iskoristiti, a pritom će ignorirati nebitnu buku.
Spriječite otkrivanje tajni
Još jedna ključna točka: tajne poput tokena, vjerodajnica i API ključeva ne pripadaju vašem izvornom kodu. Koristite automatizirane skenere za otkrivanje i blokiranje tajni prije nego što budu committed. A ako jedan procuri? Odmah ga rotirajte i zabilježite incident za revizijske tragove.
Zaključajte svoje CI/CD Pipelines
Jednako važno, vaše pipelinetreba ih tretirati kao proizvodne sustave. To znači:
- Provođenje pristupa s najmanjim privilegijama
- Potpisivanje i provjera svih artefakata izgradnje
- Validacija alata i dodataka prije upotrebe
Imajući to na umu, otvrdnuti CI/CD proces postaje vaša najjača linija obrane od unutarnjeg i vanjskog neovlaštenog djelovanja.
Praćenje u stvarnom vremenu s otkrivanjem anomalija
Čak i uz stroge kontrole, praćenje je ključno. Koristite otkrivanje anomalija za identifikaciju:
- Neočekivane promjene koda ili konfiguracije
- sumnjiv commit ponašanje
- Obrasci pristupa izvan normalnih osnovnih vrijednosti
Vidljivost u stvarnom vremenu omogućuje vam zaustavljanje problema prije postaju incidenti.
Automatizirajte usklađenost tijekom cijelog životnog ciklusa
Konačno, ne zanemarite regulatornu spremnost. Automatizacija sigurnosnih kontrola ne samo da provodi dobre prakse, već i pomaže u ispunjavanju usklađenosti s okvirima poput DORA-e, NIS2 i drugih. Osigurajte da vaši alati mogu:
- Pokreni automatizirane provjere u svim fazama
- Prikupite dokaze i zapisnike
- Demonstrirajte pokrivenost kontrolama tijekom revizija
Na taj način, usklađenost postaje nusprodukt sigurnog inženjeringa, a ne blokator.
Siguran razvoj softvera: 8 najboljih praksi
Otkrijte najbolje prakse za siguran razvoj softvera kako biste poboljšali integritet, smanjili rizike i osigurali pouzdanost softvera.
6. Osnovni alati za modernu sigurnost softvera
Budimo iskreni - ljudi i procesi su važni, ali alati su ono što čini sigurnosni softver stvarnim. Bez automatizacije i vidljivosti gotovo je nemoguće pratiti napredak. A budući da lanac opskrbe softverom ima toliko pokretnih dijelova, vaši alati moraju pokrivati više od samog koda.
U nastavku slijedi pregled alata koje bi svaki moderni tim trebao koristiti. Ne samo zato što su to najbolje prakse, već i zato što štede vrijeme, smanjuju rizik i olakšavaju usklađenost.
Statičko i dinamičko testiranje sigurnosti aplikacija (SAST i DAST)
Početi, SAST Alati skeniraju vaš kod prije nego što se uopće pokrene. Oni hvataju stvari poput SQL injekcije, nesigurne logike ili tajni u običnom tekstu - tijekom razvoja, a ne nakon toga.
U međuvremenu, DAST koristi drugačiji pristup. Testira vaše žive aplikacije izvana, simulirajući stvarne napade kako bi pronašao stvari poput slomljenih kontrola pristupa ili izloženih krajnjih točaka.
Oboje je korisno. Ali zajedno vam pomažu u izgradnji i pokretanju softvera koji je siguran po dizajnu - i siguran u produkciji.
Analiza sastava softvera (SCA)
Gotovo svaka aplikacija danas ovisi o otvorenom kodu. To je odlično za brzinu, ali ne uvijek i za sigurnost.
SCA alat skenirajte ovisnosti i biblioteke trećih strana za poznate ranjivosti. Ali najbolji idu dalje. Koriste analiza dostupnosti kako biste vidjeli poziva li vaš kod doista ranjivu funkciju. I s EPSS rezultati, dobivate bolji osjećaj za ono što bi se moglo iskoristiti u divljini.
Drugim riječima, ne radi se samo o tome što je pokvareno - radi se o tome što je zapravo rizično.
Infrastruktura kao šifra (IaC) Sigurnost
Budući da je infrastruktura sada napisana u kodu, može se pregledavati, verzionirati i - da - iskoristiti. Tu se IaC security dolazi u.
Skeniranjem vaših Terraform, Helm ili Kubernetes datoteka, ovi alati vam pomažu u otkrivanju stvari poput previše permisivnih uloga, otvorenih portova ili nedostajućih kontrola prije nego što ih pokrenete.
Kao rezultat toga, vaše postavke u oblaku ostaju čiste, dosljedne i usklađene.
Application Security Posture Management (ASPM)
Sigurnosni alati mogu biti bučni. Upozorenja se gomilaju i teško je znati što je važno. Zato ASPM platforme postoje.
Oni preuzimaju podatke iz vaše kodne baze, ovisnosti, CI/CD pipelinei okruženja u oblaku - zatim odredite prioritete problema na temelju stvarnog rizika. Dobivate kontekst, ne samo kontrolne liste.
Ako pokušavate upravljati sigurnošću bez usporavanja isporuke, ASPM je dashboard nisi znao/la da ti treba.
Otkrivanje tajni i otkrivanje anomalija
Budimo iskreni: tajne cure. API ključevi, tokeni i vjerodajnice i dalje se commitpohranjeno u repozitorije - čak i od strane iskusnih timova.
Otkrivanje tajni alati sprječavaju da se to dogodi uopće. A ako nešto promakne, otkrivanje anomalija preuzima zaostatak - označava neobične promjene, izmijenjene verzije ili čudne commit uzoraka.
Zajedno, ovi alati dodaju svijest u stvarnom vremenu vašoj pipeline.
Zašto je sve važno
Ovo nisu samo stvari koje je lijepo imati. To je osnova za svaki tim koji se ozbiljno bavi sigurnosnim softverom. Kada napadači mogu napasti vaše spremište, vaše pipeline, ili vaše pakete trećih strana, potrebna vam je potpuna pokrivenost.
Alati poput Xygenija sve to objedinjuju na jednoj platformi. Dakle, umjesto spajanja stvari, dobivate potpunu vidljivost - od koda do oblaka - s ugrađenom automatizacijom, upozorenjima i zaštitom u stvarnom vremenu.
7. Preporučeni resursi o Sigurnost softvera i Zaštita lanca opskrbe
Vanjski vodiči i Standards
Ovi resursi nude praktičnu dopunu strategijama opisanim u ovom vodiču.
8. Zaključak: Zašto je sigurnost softvera temelj kontinuiteta poslovanja
Zaključimo. U današnjem okruženju prijetnji, gdje napadači više ne čekaju produkciju i mogu napasti bilo gdje u vašem lancu alata, sigurnosni softver nije samo nešto što je lijepo imati - to je neophodno. Ako vaše verzije, ovisnosti ili CI/CD pipelinenisu zaštićeni, kao ni vaš kod.
Drugim riječima, sigurnosni softver je ono što vašem timu daje povjerenje da brzo isporuči - bez ugrožavanja poslovanja. To je ono što vam omogućuje da:
- Uhvatite probleme prije nego što postanu dio produkcije
- Dokažite usklađenost s okvirima poput DORA i NIS2
- Brzo se oporavi kada nešto promakne
Iznad svega, to je kako štitite svoje lanac nabave softvera od kraja do kraja. Kad shvatiš što je sigurnost softvera, možete ga dosljedno primjenjivati u svakoj fazi - od pisanja sigurnog koda i upravljanja tajnama do provjere komponenti trećih strana i praćenja anomalija.
I premda nijedan sustav nije savršen, postavljanje odgovarajućih zaštita znači da ne počinjete od nule kada nešto pođe po zlu.
🔧 Završna oduzimanja
Započnite sa sigurnošću rano SDLC i učinite to dijelom svog tijeka rada
Osigurajte svaku fazu vašeg lanca opskrbe, ne samo proizvodnju
Koristite moderne alate poput SCA, IaC skeniranje i otkrivanje anomalija
Budite ispred propisa uz ugrađenu automatizaciju usklađenosti

Često postavljana pitanja: Odgovori na vaša pitanja o sigurnosti softvera i lancu opskrbe
Koji je najbolji sigurnosni softver?
Ne postoji univerzalno najbolje, već najučinkovitije. sigurnosni softver je ona koja se prilagođava cijelom vašem razvojnom tijeku rada - uz proaktivno smanjenje rizika. Idealno bi bilo da kombinira praćenje u stvarnom vremenu, otkrivanje ranjivosti, skeniranje tajni, otkrivanje anomalija i automatizaciju usklađenosti - sve na jednoj platformi.
Upravo to Xygeni isporučuje.
Naši platforma za sveobuhvatnu sigurnost aplikacija (AppSec) izgrađen je kako bi osigurao cijelu lanac nabave softvera, od koda do implementacije. Bez obzira pišete li siguran kod, upravljate ovisnostima trećih strana, štitite li svoje CI/CD pipelineili validaciju artefakata prije objavljivanja - Xygeni vam je na raspolaganju.
Besprijekorno se integrira s vašim postojećim DevOps alatima, pružajući centraliziranu vidljivost i praktične uvide, tako da vaš tim može ostati siguran bez usporavanja isporuke.
Je li preporučljivo omogućiti automatska ažuriranja sigurnosnog softvera?
Da, u većini slučajeva. Omogućavanje automatskih ažuriranja osigurava da vaš sigurnosni softver ima najnovije definicije prijetnji i zakrpe. To minimizira izloženost novootkrivenim ranjivostima - što je posebno važno u okruženjima s brzim promjenama.
Što je software supply chain security?
Software supply chain security je praksa zaštite svakog koraka procesa razvoja i isporuke softvera. To uključuje upravljanje ovisnostima otvorenog koda, osiguranje izgradnje pipelines, provjera artefakata i praćenje neovlaštenih promjena tijekom životnog ciklusa.
Koji SBOM Je li platforma najbolja za zaštitu lanca opskrbe softverom?
Najbolji SBOM Platforme (softverski popis materijala) idu dalje od popisivanja ovisnosti. One također pomažu u procjeni rizika, otkrivanju ranjivosti i održavanju usklađenosti. Odaberite onu koja se integrira u vaš postojeći alatni lanac i pruža praktične uvide - Xygeni to nudi kao dio svog paketa sigurnosti lanca opskrbe.
Što radi softver za upravljanje lancem opskrbe?
Softver za upravljanje lancem opskrbe u tradicionalnom smislu pomaže tvrtkama u praćenju logistike i zaliha. Međutim, u kontekstu softvera, odnosi se na alate koji prate tok koda, komponenti i suradnika - osiguravajući da je svaki dio provjeren, pouzdan i siguran.
