






Terraform softver postao je ključni alat za upravljanje infrastrukturom u oblaku. Razvojni programeri i operativni timovi koriste ga za definiranje resursa kao koda, automatizaciju implementacija i održavanje dosljednosti okruženja. Budući da je otvorenog koda i fleksibilan, Terraform igra ključnu ulogu u oba... terraform iac i sigurnost terraforma.
Međutim, automatizacija pomaže samo kada se primjenjuje sigurno. Jedna jedina pogreška, poput otvaranja AWS sigurnosne grupe cijelom internetu, može stvoriti velike rizike. Nedavna istraživanja pokazuju kako napadači ciljajte Terraform za proboj IaC tijekovi radaZato timovi moraju slijediti najbolje prakse za terraform od samog početka. U ovom često postavljanom pitanju odgovaramo na najčešća pitanja o Terraformu i pokazujemo kako ga koristiti u sigurnom DevSecOps tijeku rada.
Što je Terraform softver?
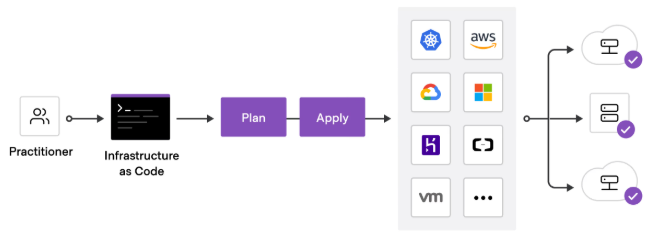
Terraform softver je infrastruktura kao kod otvorenog koda (IaC) alat koji je stvorio Hashi CorpOmogućuje programerima definiranje infrastrukture jednostavnim konfiguracijskim datotekama napisanim u HCL-u (Hashi Corp Konfiguracijski jezik). Pomoću Terraforma možete deklarirati željeno stanje resursa poput EC2 instanci, S3 spremnika ili Kubernetes klastera, a alat će ih sam kreirati ili ažurirati kako bi se podudarali.
Za razliku od ručnog pružanja usluga u oblaku, terraform infrastruktura kao kod osigurava dosljednost u različitim okruženjima. Radi sigurnosti smanjuje ljudske pogreške kodiranjem konfiguracija kao koda. Mnogi timovi također integriraju sigurnost terraforma skenira kako bi se otkrili rizici poput nešifrirane pohrane ili preširokih IAM uloga.
Za što se koristi Terraform softver?
Timovi koriste softver za terraform za upravljanje infrastrukturom u okruženjima s više oblaka. Uobičajeni slučajevi upotrebe uključuju:
- Pružanje računalnih, memorijskih i mrežnih resursa.
- Upravljanje Kubernetes klasterima.
- Automatizacija implementacija u CI/CD pipelines.
- Primjena dosljednih sigurnosnih pravila na radna opterećenja u oblaku.
Osim toga, sigurnost terraforma omogućuje definiranje guardrails kao kod. Na primjer, možete primijeniti šifriranje za RDS baze podataka ili ograničiti dolazni promet u terraform iac predlošci. To sprječava da rizične zadane postavke dospiju u produkciju.
Kako funkcionira Terraform IaC Raditi?
Terraform iac radi na jednostavan, ali moćan način:
- Pisati → definirajte resurse u
.tfslika. - Plan → pregled promjena s
terraform plan. - Korak po korak do prijave → provesti željeno stanje s
terraform apply.
Budući da Terraform prati resurse u datoteci stanja, točno zna što postoji, a što se mora promijeniti. Sa sigurnosne perspektive, ovo je ključno. Na primjer, ako S3 bucket prijeđe iz šifriranog u nešifrirano stanje, Terraform to može otkriti i popraviti. Integriranje sigurnost terraforma Provjere u ovom procesu osiguravaju da se nesigurni resursi nikada ne koriste.
Kako koristiti Terraform za sigurnost i IaC?
Možete koristiti softver za terraform pisanjem konfiguracijskih datoteka koje opisuju vašu infrastrukturu, a zatim njihovom primjenom putem vašeg pružatelja usluga u oblaku. terraform iac, ove datoteke djeluju kao nacrti koji na dosljedan način definiraju poslužitelje, umrežavanje, pohranu i dozvole.
Na primjer, Terraform možete koristiti za pružanje Linux poslužitelja, konfiguriranje Kubernetes klastera ili upravljanje AWS sigurnosnim grupama. Osim toga, mnogi se timovi oslanjaju na sigurnost terraforma prakse za provođenje enkripcije, ograničavanje IAM pravila i automatsku rotaciju tajni.
Međutim, sigurna upotreba Terraforma zahtijeva više od discipline. Samo ručni pregledi ne dovode do skaliranja. Zato timovi trebaju IaC security alat koji automatski skeniraju Terraform datoteke, blokiraju nesigurne zadane postavke poput otvorenih sigurnosnih grupa i provode guardrails izravno u CI/CD pipelines. Kao CI/CD razvija se, usklađuje se s sigurnosti standarde za pipelines 2025. godine postaje bitno.
Integracijom ovih praksi i alata, softver za terraform nadilazi automatizaciju. Pretvara se u zaštitu gdje svaka promjena infrastrukture prolazi kroz sigurnosne provjere prije nego što dođe u proizvodnju.
Kako instalirati Terraform softver?
Instaliranje softver za terraform je jednostavno. Na Linuxu možete koristiti apt install terraform (Ubuntu) ili yum install terraform (Red Hat). Na macOS-u možete koristiti Homebrew. Windows programeri ga obično pokreću unutar WSL-a ili kontejnera.
Radi sigurnosti, uvijek preuzimajte s službenih HashiCorp izvora. Ne vjerujte neprovjerenim verzijama. Nakon instalacije provjerite svoju verziju pomoću:
terraform version
Je li Terraform softver besplatan?
Da. Terraform softver je otvorenog koda i besplatan za korištenje. Međutim, HashiCorp također nudi Terraform Cloud i Terraform Enterprise za suradnju, provedbu pravila i napredne značajke.
Za većinu timova, početak s besplatnom verzijom otvorenog koda dobro funkcionira. Kako opterećenja rastu, Terraform Cloud dodaje mogućnosti poput udaljenog upravljanja stanjem i kontrole pristupa temeljene na ulogama, što poboljšava sigurnost terraforma u mjerilu.
Što je Terraform Cloud i zašto je važan za sigurnost?
Terraform Cloud je SaaS platforma koja proširuje terraform iac s značajkama suradnje. Daljinski pohranjuje datoteke stanja, upravlja radnim prostorima za više timova i integrira pravila sa Sentinelom.
Sa sigurnost terraforma perspektive, ovo je važno jer lokalno pohranjivanje stanja može leak secretili stvarati sukobe. Terraform Cloud održava stanje zaštićenim, verzioniranim i podložnim reviziji. U CI/CD pipelines, to sprječava pogrešne konfiguracije i dodaje vidljivost svakoj promjeni.
Što je Terraform modul?
Terraform modul je paket za višekratnu upotrebu IaC kod. Umjesto ponavljanja istih blokova u različitim okruženjima, možete uvesti modul i konfigurirati ga varijablama.
Na primjer, modul za S3 kontejner može prema zadanim postavkama nametnuti šifriranje, zapisivanje i ograničenja pristupa. To čini sigurnost terraforma jači, budući da timovi ponovno koriste ojačane predloške umjesto da ponovno izmišljaju nesigurne. najbolje prakse za terraform, moduli bi uvijek trebali nametati najmanje privilegije i izbjegavati otkrivanje osjetljivih zadanih postavki.
Kako upravljati sigurnosnim grupama AWS-a pomoću Terraforma?
AWS sigurnosna grupa djeluje kao virtualni vatrozid. U Terraformu je definirate pomoću aws_security_group resurs.
Na primjer, ova konfiguracija otvara port 22 prema internetu:
					ingress {
  from_port   = 22
  to_port     = 22
  protocol    = "tcp"
  cidr_blocks = ["0.0.0.0/0"]
}
Iako radi, stvara veliki rizik. Napadači stalno skeniraju otvorene SSH portove. Umjesto toga, ograničite pristup pouzdanim IP adresama i automatizirajte preglede u CI/CD. S terraform iac, možete kodirati sigurne zadane vrijednosti i s sigurnost terraforma skeniranja, možete blokirati pravila poput 0.0.0.0/0 prije nego što dođu u proizvodnju.
Koje su najbolje prakse Terraforma za sigurnost i IaC?
Sljedeći terraform najbolje prakse pomaže timovima da poboljšaju i pouzdanost i sigurnost. Bez jasnih pravila, automatizacija može stvoriti rizike umjesto da ih rješava. Strukturiranim tijekovima rada i guardrails, međutim, svaka promjena postaje sigurnija i predvidljivija.
Neki od najvažnijih terraform iac najbolje prakse uključuju:
- Koristite module kako bi konfiguracije bile modularne i ponovno dostupne → modularnost izbjegava ponavljanje i osigurava dosljednost.
- Šifrirajte osjetljive podatke i nikada ne kodirajte tajne → tajne podatke treba pohraniti sigurno, ne unutar repozitorija.
- Pohranite datoteke stanja u sigurne pozadinske sustave poput Terraform Clouda → lokalne datoteke stanja povećavaju vjerojatnost sukoba ili curenja informacija.
- Validiraj predloške u CI/CD pipelines → prijave pipelinezaustavljaju pogrešne konfiguracije prije nego što dođu u produkciju.
- Primijeni najmanje privilegije na IAM pravila → ograničite dozvole na ono što je strogo potrebno za svaki resurs.
Osim toga, oslanjanje samo na ručne preglede nikad nije dovoljno. IaC security alat automatski skenirati Terraform predloške, prepoznati nesigurne zadane postavke poput otvorenih sigurnosnih grupa ili nešifrirane pohrane i provesti ih guardrails u pipelines.
Kao rezultat toga, timovi koji usvajaju softver za terraform kao dio svojih DevSecOps tijekova rada najviše dobivaju kada sigurnost tretiraju kao kod. S sigurnost terraforma provjere integrirane u CI/CD, nesigurni resursi se dosljedno blokiraju. Na taj način, terraform iac postaje ne samo način automatizacije implementacije već i zaštita koja štiti infrastrukturu već i po dizajnu.
Kako Xygeni pomaže timovima da primijene najbolje prakse sigurnosti Terraforma
Terraform pruža dosljednost, ali samo ako ga timovi ispravno primjenjuju. Ručni pregledi se ne mogu skalirati. Xygeni integrira se izravno u CI/CD automatizirati sigurnost terraforma provjerava i provodi guardrails on terraform iac.
- Rano uočite rizike → skenira Terraform predloške za otvorene sigurnosne grupe, nešifrirane resurse ili zamjenske IAM uloge.
- Zaštitite tajne → osigurava da osjetljivi podaci nikada commitnapisano u običnom tekstu.
- Sigurna radna opterećenja → otkriva CVE-ove, zlonamjerni softver i pogrešne konfiguracije u slikama kontejnera koje definira Terraform.
- Automatizirajte sanaciju → AutoFix generira sigurne pull requests za krpanje nesigurnih predložaka.
Kao rezultat toga, timovi se prijavljuju najbolje prakse za terraform prema zadanim postavkama. Umjesto oslanjanja na ručne provjere, Xygeni osigurava svaki commit i pipeline provodi softver za terraform sigurnost u velikim razmjerima.
Zaključak: Osigurajte Terraform radne tokove od samog početka
Terraform softver pruža programerima brz i pouzdan način definiranja infrastrukture kao koda. Međutim, preskakanje sigurnosti dovodi do problema kao što su pogrešno konfigurirane sigurnosne grupe, nešifrirane baze podataka ili procurele tajne. Iz tog razloga, tretiranje terraform iac jer su i automatizacija i sigurnost bitne.
Na primjer, kodiranje pravila kao koda sprječava implementaciju nesigurnih zadanih postavki. Osim toga, automatizirano skeniranje u CI/CD pipelinestvaraju sigurnosnu mrežu koja hvata pogrešne konfiguracije prije objavljivanja. Štoviše, primjenom najbolje prakse za terraform kao modularni playbooks, najmanje privilegija i tajna zaštita održavaju svako okruženje dosljednim.
Kao rezultat toga, kombinirajući sigurnost terraforma provjerava s IaC Automatizacija pomaže timovima da se brzo kreću bez gubitka kontrole. U praksi to znači da programeri mogu inovirati, dok guardrails pobrinite se da svaki resurs ostane siguran. Stoga, usvajanje softver za terraform s jakim terraform iac i sigurnosne prakse nisu samo učinkovite, već grade pouzdana i otporna okruženja u oblaku.

