






Pandan devlopman lojisyèl ap pwogrese nan sik lavi chèn ekipman lojisyèl la, etap pake a vin tounen yon moman enpòtan, li konvèti kòd sous la an atifak ekzekisyon ki prepare pou distribisyon. Sepandan, etap kritik sa a pa iminize kont vilnerabilite, sa ki fè li yon sib prensipal pou aktè move k ap chèche febli entegrite ak sekirite lojisyèl la. Pòs blog sa a fouye nan menas komen ki ka rive pandan faz sa a epi li dekri estrateji efikas pou diminye yo. Kontni sa a sèvi kòm yon kontinyasyon seri blog nou an k ap eksplore... software supply chain security atravè nan SDLC.
Etap Pakè a nan Sik Lavi Devlopman Lojisyèl la
Etap anbalaj nan sik lavi chèn ekipman lojisyèl la anglobe pwosesis anbalaj ak preparasyon lojisyèl pou distribisyon bay itilizatè yo. Etap sa a enplike kreye pakè enstalasyon, jere depandans yo, ak jenere metadone pou lojisyèl la.
Menas entegrite konstriksyon yo se vilnerabilite ki ta ka pèmèt atakan yo entwodui chanjman san otorizasyon nan lojisyèl la pandan pwosesis anbalaj la. Menas sa yo ka entwodui atravè plizyè metòd, tankou konpwomèt rejis pake a, eksplwate vilnerabilite nan zouti anbalaj yo, oswa manipile depandans twazyèm pati yo.
Depandans total sou konpozan sous ouvè nan lojisyèl modèn yo te fè etap sa a vin tounen S ki pi souvan an.SCA sib. Entwodwi malveyan an kachèt nan yon konpozan sous ouvè popilè se yon rèv pou anpil kriminèl sou entènèt. Se poutèt sa plis pase Yo te jwenn 245,000 pakè move pandan ane 2023 la..
Men kèk egzanp sou Software Supply Chain Security Menas nan Etap Pakè a
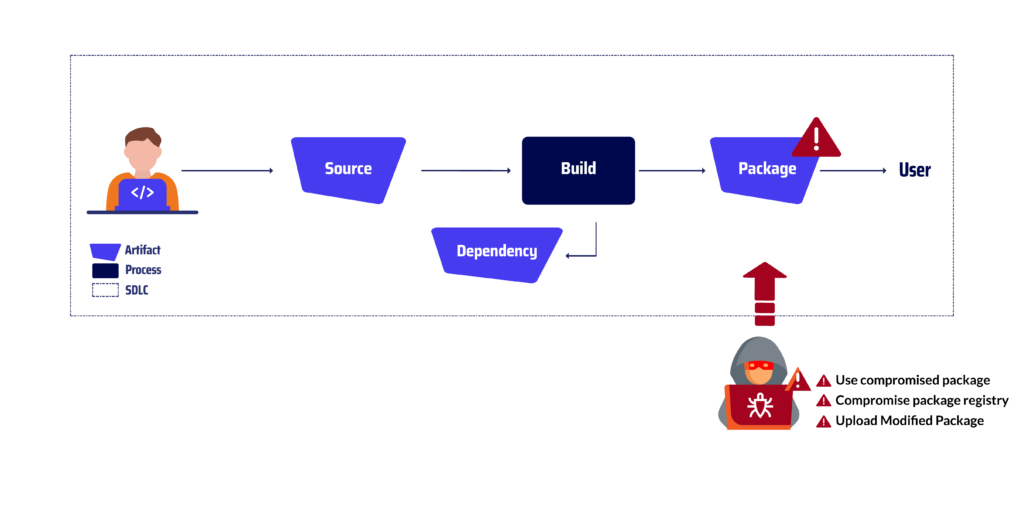
Sèvi ak pake konpwomèt la
Sa refere a aksyon deplwaman oswa itilizasyon yon pake lojisyèl ki te manipile oswa modifye pa yon advèsè.
Sa ka rive apre pakè a fin kite rejis ofisyèl pakè a, swa atravè aksè dirèk nan sistèm itilizatè a oswa atravè taktik jeni sosyal ki twonpe itilizatè a pou l telechaje oswa enstale yon pakè move. Yon egzanp vektè sa a se te Navigatè typosquatting Atak.
Yon atakè, ki t ap chache konpwomèt sistèm Linux ak Mac, te enfiltre pwosesis devlopman yon bibliyotèk Node.js popilè ki rele Browserify. Atakè a te glise kòd move nan kòd sous pwojè a, ak entansyon pou distribye li atravè rejis pake NPM lan. Yon fwa pake Browserify ki te kontamine a te telechaje sou NPM, devlopè ki pa t sispèk anyen te telechaje epi enstale li, paske yo te kwè se vèsyon lejitim nan. Kòd move a, ki te entegre nan pake a, te fonksyone an silans, sa ki te konpwomèt entegrite sistèm li te enfekte yo. Sa te kapab mennen nan vòl done, enstabilite sistèm, oswa menm aksè a distans pou atakè a.
Rejis pake konpwomèt
Yon rejis pake ki konpwomèt se yon depo lojisyèl ki te enfiltre pa yon advèsè ki te jwenn aksè san otorizasyon nan koòdone administratif oswa enfrastrikti rejis la.
Sa pèmèt lènmi an modifye oswa ranplase pakè lojisyèl lejitim ak pakè move, ki ka distribye bay itilizatè ki enstale san yo pa sispèk. Yon egzanp kalite menas sa a se te Atak sou miwa pakè yo: Yon chèchè, avèk entansyon pou fè pwomosyon pou lojisyèl sous ouvè, te konpwomèt plizyè rejis pakè popilè, tankou Maven Central, NPM, ak RubyGems. Lè chèchè a te jwenn aksè nan rejis sa yo, li te kapab kreye miwa ak kopi depo orijinal yo, ki te bay yon altènatif pratik pou devlopè yo telechaje pakè yo.
Sepandan, miwa sa yo te gen yon move objektif. Miwa ki te konpwomèt yo te sèvi kòm kanal pou chèchè a distribye pakè move yo. Pakè sa yo te ranplase pakè lejitim yo, ke rejis prensipal yo pa t detekte, epi devlopè ki pa t sispèk yo te telechaje epi enstale yo san yo pa konnen. Yon fwa enstale, pakè move sa yo te libere chay yo, yo te egzekite kòd abitrè, yo te vòlè done sansib, oswa yo te deranje operasyon yo.
Telechaje Pakè Modifye a
Yon advèsè telechaje yon pake modifye nan yon depo oswa yon chanèl distribisyon ki gen kòd move oswa chaj. Sa ka fèt lè w modifye kòd sous pake a, anbalaj la, oswa metadone yo.
Youn nan menas ki pi notwa nan kalite sa a se te Atak CodeCov an 2021. Yon atakè, k ap chèche konpwomèt pwojè lojisyèl lè l sèvi avèk CodeCov, yon entegrasyon kontinyèl ak livrezon kontinyèl popilè (CI/CD) zouti a te itilize enfòmasyon ki te koule pou jwenn aksè san otorizasyon nan bokit Google Cloud Storage (GCS) yon pwojè. Yon fwa atakè a te jwenn aksè nan bokit GCS la, yo te telechaje yon atifak move, yon vèsyon modifye nan pake CodeCov la, ki te distribye bay itilizatè yo atravè sèvis CodeCov la. Devlopè ki pa t sispèk anyen, ki te konte sou fonksyonalite mizajou otomatik yo, te telechaje epi enstale pake move a, yo te kwè ke se li ki lejitim nan. Yon fwa enstale, kòd move a te fonksyone an silans, sa ki te konpwomèt entegrite sistèm li te enfekte yo. Sa te kapab mennen nan vòl done, enstabilite sistèm, oswa menm aksè a distans pou atakè a.
Atak sou rejis pakè yo tèlman komen ke kèk modèl atak te resevwa yon non:
In typosquatting, move aktè a telechaje nan rejis la plizyè pakè move ki gen ti erè tipografik oswa non ki sanble ak pakè lejitim, popilè, ak espwa ke devlopè yo pral mal eple non pakè a ak yon non move. Souvan pakè move a fè tèt li pase pou pakè lejitim nan pou yo pa detekte l, sa ki ogmante pwobabilite pou yo pran l nan men yon pwogram "stargazing".
Konfizyon Depandans itilize fason kèk jesyonè pakè rezoud pakè yo mande nan plizyè rejis. Lè yon òganizasyon itilize konpozan entèn ki pibliye nan yon rejis entèn, yon atakè ki konnen sa ka pibliye yon konpozan move ak menm non an nan yon rejis piblik. Si non ki itilize pou konpozan entèn lan pa nan yon limit espesifik, kèk jesyonè pakè pral chèche konpozan move a olye de sa ki entèn lan.
avèk Pakè Troyan yo, kriminèl sou entènèt la kache malveyan an nan mitan kòd itil ki valab. Otè reyèl la ka itilize sa, oubyen yon kontribitè ki ofri tèt li pou kenbe pake a. Yo rele sa tou Detounen pakèAtakè yo te itilize plizyè teknik pou detounen yon pake ki deja egziste, tankou Akizisyon Domèn kote atakan an te pran yon domèn abandone ki te ekspire, li te rkree ansyen imèl moun ki te responsab domèn nan epi li te rekipere modpas pou pran kontwòl kont moun ki te responsab domèn nan.
Remak Final
Kòm òganizasyon yo ap adopte metodoloji devlopman lojisyèl ki priyorize automatisation ak livrezon kontinyèl, enpòtans pou sekirize etap pake lojisyèl la pa janm te pi enpòtan pase sa. Lè yo aplike mezi sekirite solid pandan tout faz kritik sa a, òganizasyon yo ka diminye anpil risk pou yo tonbe anba atak move ki ka konpwomèt entegrite ak sekirite lojisyèl yo.
Estrateji ki dekri nan pòs blog sa a, ansanm ak egzanp yo bay yo, sèvi kòm yon rapèl klè ke etap pake a reprezante yon pwen vilnerab nan chèn ekipman lojisyèl la. Òganizasyon yo dwe pran an konsiderasyon menas sa yo epi aplike mezi sekirite ki nesesè yo pou pwoteje lojisyèl yo kont atak. Lè yo fè sa, yo ka garanti entegrite, sekirite ak fyab lojisyèl yo pou itilizatè ak kliyan yo.
Vini nan vwayaj nou an pou yon ekosistèm lojisyèl an sekirite
Pa rate chans pou w rete yon pa devan nan domèn nan. software supply chain securityAbòne ak blog nou an jodi a epi se pami premye moun ki resevwa dènye enfòmasyon nou yo, pou asire ke òganizasyon w lan rete rezistan ak an sekirite nan mitan menas k ap evolye yo. Ansanm, nou ka konstwi yon ekosistèm lojisyèl ki pi solid ak an sekirite pou tout moun.
Sonje byen, software supply chain security se yon vwayaj kontinyèl, se pa yon destinasyon. Lè òganizasyon yo kontinye evalye epi adapte pratik sekirite yo pou adrese menas émergentes yo, yo ka pwoteje chèn ekipman lojisyèl yo epi delivre lojisyèl ou fè konfyans bay itilizatè yo.
Gade Demo Videyo nou an
