
Pa gen anyen ki te vyole. Ajan an te fè travay li, li te touche yon depandans, yon konfigirasyon, oubyen yon sèvis pèsonn pa t mande l touche, epi li te rete andedan pèmisyon li yo tout tan. Nan sesyon sa a, w ap wè poukisa ka sa a pi difisil pase nenpòt atak: kijan yon limit ki trase davans fini pi laj pase travay la mande a, poukisa yon apwobasyon se yon decisyonn ki fèt yon fwa pandan ekzekisyon an ap kontinye, kijan aksè pèmanan te transfòme laptop devlopè a an bijou kouwòn lan, epi ki jan rekiperasyon an ye lè aktè a pa ka eksplike pwòp rezonman li. Enskri kounye a pou wè ki kote dènye moman ki ka aplike a ye, epi ki sa ki gen ladan reyon eksplozyon an.
Depi lè yon ajan IA enstale yon depandans oubyen modifye yon Dockerfile, ou SBOM epi yo deja ap teste sipozisyon sou orijin yo, epi pifò ekip pa gen okenn fason pou verifye sa ki te pase tout bon vre. Nan sesyon sa a, ou pral wè chanjman reyèl la an dirèk: kijan moman enstalasyon an chanje yon fwa okenn devlopè pa gade non pake a an premye, si wi ou non SBOMs ak provenans toujou kenbe lè yon ajan te fè de lacisyon, ak sa ki rete nan revizyon kòd ak chanjman agoch lè ajan yo commit, epi pafwa yo rantre, poukont yo. Enskri kounye a pou wè kisa yon ajan vrèman an sekirite ye pipeline sa mande an pratik, pa sèlman an teyori.
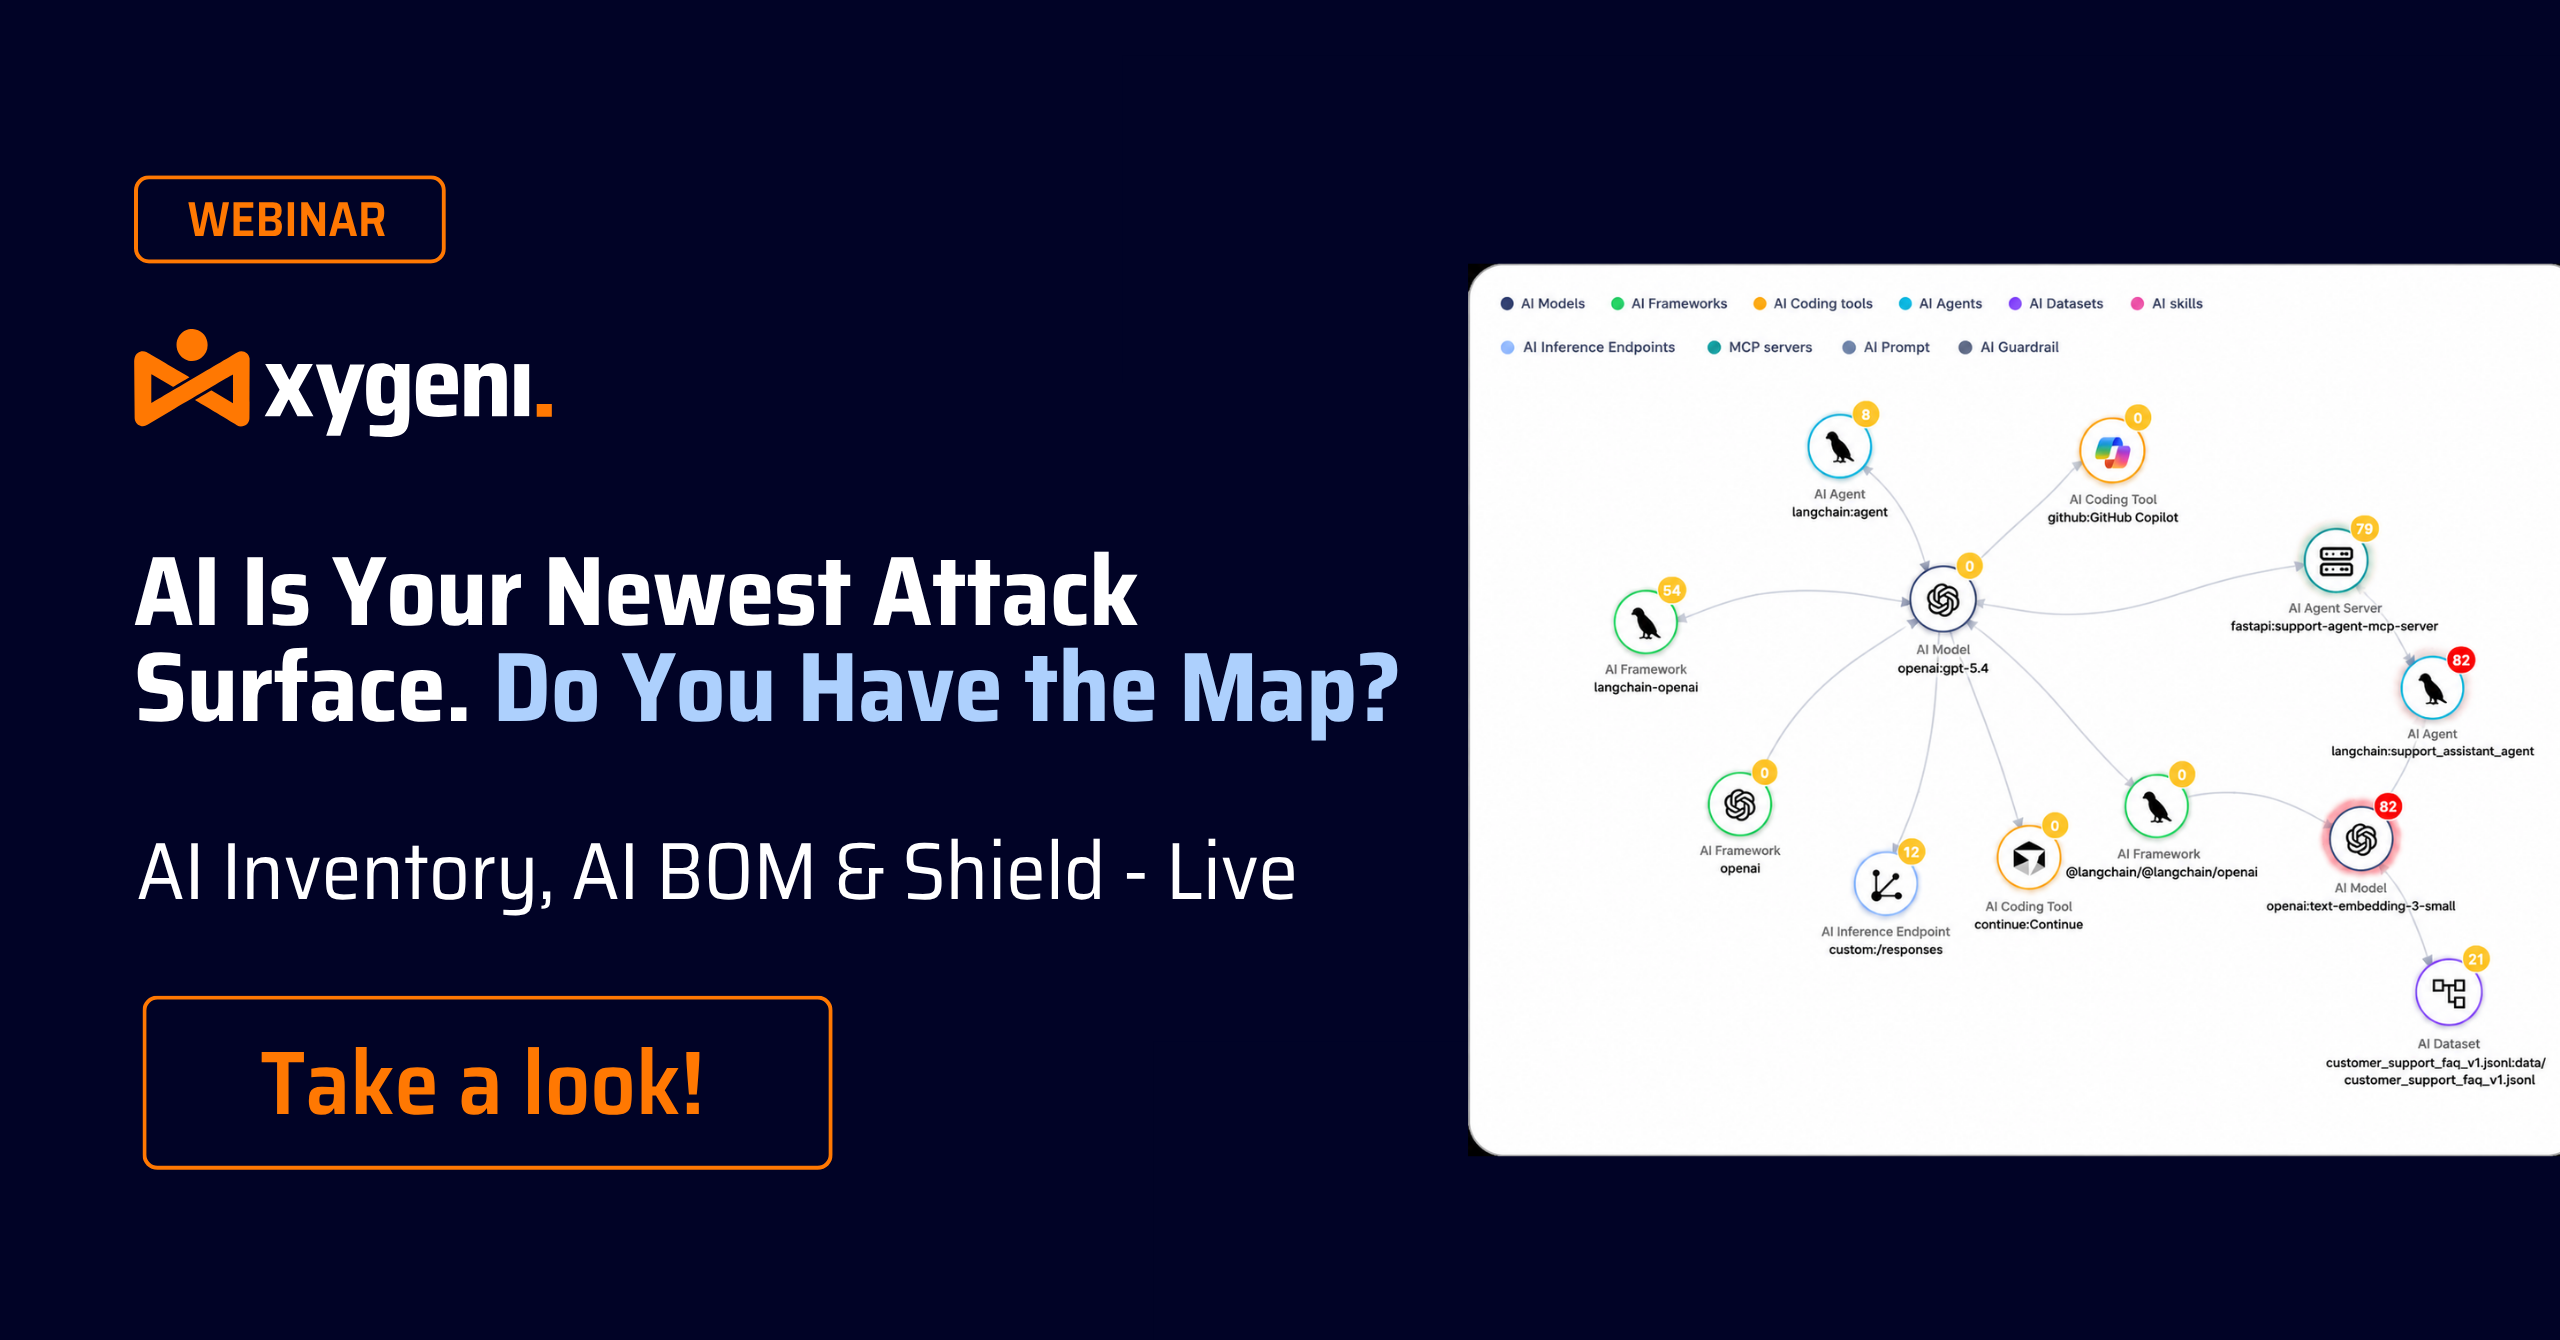
Gade webinè nou an kap vini an! Asistan kodaj IA yo ap fè alizinasyon sou non pakè yo, epi atakè yo deja ap anrejistre fo non sa yo ak malveyan. Nan sesyon sa a, ou pral wè kijan pou trase tout ekosistèm IA ou an dirèk, avèk Envantè IA ak BOM IA k ap mete an evidans chak modèl, ajan, ak depandans IA prezante nan lojisyèl ou a. Dekouvri kijan Xygeni Shield bloke pakè move yo anvan menm yon siyati egziste, sa ki fèmen espas ke eskanè ki baze sou siyati yo kite ouvè. Gade kounye a pou wè kijan pou sekirize lojisyèl ou anvan slopsquatting transfòme pwochen sijesyon IA a an yon pwen antre.
Gade kounye a SafeDev Talk nou an: Sous Ouvè, IA & Nouvo Sifas Atak la: Kòd Zam, Defans ki Pi Entelijan. Pandan IA ak sous ouvè ap redefini lojisyèl modèn, sifas atak la ap agrandi pi vit pase tout tan. Soti nan risk depandans ak enfiltrasyon nan chèn ekipman pou rive nan jenerasyon exploit ki baze sou IA, atakè yo ap evolye, e defansè yo dwe evolye tou. Vin jwenn ekspè ki soti nan Red Hat, TikTok, ak Xygeni pou eksplore kijan IA ak automatisation ap transfòme sekirite sous ouvè. Gade kounye a pou aprann kijan pou konstwi rezistans, transparans, ak konfyans atravè chèn ekipman pou lojisyèl modèn nan!
Vin patisipe nan pwochen SafeDev Talk nou an: IA deja anndan ou SDLC. Kounye a, kisa pou nou fè? Entèlijans atifisyèl (IA) pa ap frape nan pòt chèn ekipman lojisyèl ou a; li deja anndan. Kopilòt yo, ajan yo, sèvè MCP yo, ak depandans ki pwodui pa IA yo ap chanje fason kòd la bati, revize, epi voye. Nan SafeDev Talk sa a, lidè OWASP yo ak ekspè AppSec yo pral eksplike sa sa vle di tout bon pou pozisyon sekirite ou, ki kote modèl gouvènans yo ap kraze, ak ki kontwòl pratik ki fonksyone tout bon san yo pa ralanti ekip enjenyè yo. Atann konkrè, ak pratik (pa sèlman teyori) sou fason pou aplike kontwòl pratik ki pwoteje devlopman ki ede pa IA san yo pa vin yon blokaj pou enjenyè ou yo. Enskri kounye a!

Kounye a, IA se yon kouch ekzekisyon debaz nan livrezon lojisyèl modèn, k ap chanje fason yo konsevwa epi adapte sekirite aplikasyon yo ak atak chèn ekipman lojisyèl yo. Pandan òganizasyon yo ap prepare pou 2026, li enpòtan pou konprann kijan atakè yo eksplwate automatisation, konfyans, ak workflows ki baze sou IA. Rapò sa a bay yon analiz ki baze sou prèv sou modèl menas AppSec la, pou ede ekip sekirite ak DevSecOps yo konprann risk émergentes yo ak chanjman defansif ki nesesè pou yo rete devan. Gade l kounye a!
Gade kounye a pou SafeDev Talk nou an sou Chèn Apwovizyonman Lojisyèl Anba Presyon: Sa 2025 te anseye nou sou lojisyèl malveyan ak entèlijans atifisyèl, ak sa k ap vini apre. 2025 chanje. software supply chain securityNouvo mekanik atak yo (malveyan ak asistans entèlijans atifisyèl, oto-pwopagasyon, ak abi konfyans sou yon gwo echèl) te ekspoze limit defans ki egziste deja yo. Vin patisipe nan sesyon sa a ki dirije pa ekspè pou konprann sa ki vrèman chanje an 2025 ak sa ekip devlopman ak sekirite yo dwe adapte pou 2026. Gade epizòd la kounye a!
Apati 11 septanm 2026, CRA a ba ou 24 èdtan pou rapòte yon vilnerabilite ki eksplwate aktivman bay ENISA, menm pou pwodwi ki deja sou mache a, epi pifò ekip yo poko gen yon workflow pou sa. Nan sesyon sa a, ou pral wè pwosesis reyèl la an dirèk: jenere yon SBOM pou konnen ki vèsyon pwodwi ki afekte yo, triye rezilta yo ak analiz aksè ak eksplwatasyon pou separe risk reyèl ak bri, epi mete notifikasyon an plas pou moun ki apwopriye a resevwa yon avètisman nan moman yon rezilta vin tounen yon ensidan ki dwe rapòte. Enskri kounye a pou wè kijan pou transfòme revèy notifikasyon CRA a soti nan yon dat limit legal an yon workflow ekip ou a ka aktyèlman dirije anba presyon.
Kodaj Vibe ap akselere livrezon lojisyèl, men li ap akselere tou risk. Pandan kòd ki pwodui pa IA ak ajan otonòm yo ap chanje fòm devlopman an, kontwòl AppSec tradisyonèl yo pa ase ankò pou detekte manipilasyon rapid, kòd ki gen alizyon, ak ekspozisyon otomatik nan chèn ekipman an. San yon bon gouvènans, modèl ki pa an sekirite ka gaye nan pwodiksyon an vitès machin. Aprann kijan pou sekirize Kodaj Vibe anvan li vin pi gwo risk IA pou òganizasyon w lan.
Gade kounye a webinè nou an Vibe Coding Without Regret. IA ap transfòme fason yo konstwi lojisyèl, avèk kopilòt ak ajan IA k ap jenere yon pati k ap ogmante nan kòd pwodiksyon. Nan sesyon sa a, ou pral wè kijan pou sekirize kòd ki pwodui pa IA dirèkteman nan IDE a, avèk deteksyon vilnerabilite an tan reyèl. guardrails pou Copilot, ak priyorizasyon ki baze sou aksè. Dekouvri kijan remèd ki ede pa IA ede devlopè yo rezoud pwoblèm yo avèk efikasite epi konstwi lojisyèl ki an sekirite, ki fonksyone ak IA san pèdi kontwòl. Gade l kounye a pou aprann kijan pou konstwi lojisyèl ki an sekirite, ki fonksyone ak IA depi nan kòmansman.
Gade kounye a pou pwochen epizòd SafeDev Talk nou an: Vilnerabilite san fen. Defans ki pi entelijan! Jesyon vilnerabilite ap evolye, epi zouti tradisyonèl yo pa ase ankò. Vin jwenn nou pou eksplore kijan menas modèn yo mande modèl risk ki pi entelijan, priyorizasyon an tan reyèl, ak yon nouvo apwòch pou sekirize chèn ekipman lojisyèl la. Pa rate sesyon sa a ki chaje ak enfòmasyon ekspè pou ranfòse estrateji AppSec ou epi rete devan jaden risk dinamik jodi a!
Gade kounye a SafeDev Talk nou an, Soti nan Kòd rive nan Ekzekisyon. Anpil ekip envesti anpil nan analiz estatik, men vilnerabilite yo toujou rive nan pwodiksyon. Defi a se pa mank zouti; se mank kontèks pou konprann risk reyèl la. Nan sesyon sa a ki dirije pa ekspè, nou eksplore poukisa AppSec modèn pa ka konte sou yon sèl pèspektiv epi kijan konbine enfòmasyon sou nivo kòd ak ekzekisyon ede ekip yo detekte, bay priyorite, epi korije vilnerabilite yo pi efikasman pandan tout sik lavi a. Gade kounye a pou konprann ki kote apwòch aktyèl yo pa bon epi kijan pou konstwi yon estrateji sekirite ki pi konplè, ki pran an kont kontèks la.

Gade kounye a dènye SafeDev Talk nou an pou ane a epi amelyore nivo ou. Software Supply Chain SecurityVin jwenn ekspè nan endistri a pandan y ap revize leson enpòtan 2024 yo, dekouvri dènye tandans yo, epi pataje enfòmasyon pratik pou prepare pou defi 2025 yo. Webinè sa a fèt pou pwofesyonèl sekirite ak ekip devlopman ki anvi inove epi rete devan nan dinamik la. software supply chain security mond lan. Gade l kounye a!
Xygeni a SCA Open Source Security Solisyon an esansyèl. Li eskane epi bloke pakè danjere yo lè yo pibliye, sa ki diminye anpil risk pou malveyan ak vilnerabilite enfiltre sistèm ou yo. Siveyans konplè nou an kouvri plizyè rejis piblik, sa ki asire ke tout depandans yo byen egzamine pou sekirite ak entegrite. Xygeni amelyore kapasite ekip ou a tou...
Gade kounye a SafeDev Talk nou an: DevSecOps ki mache ak IA - Òkestre Sekirite nan Gwosè Cloud la. Sekirite pa ka yon bagay ki enpòtan nan devlopman modèn, epi IA ap chanje fason nou konstwi, sekirize, epi mete lojisyèl an a nivo. Nan epizòd sa a, ekspè yo ap eksplore kijan pou ale pi lwen pase mete patch ak eskane pou reyalize yon vrè òkestrasyon entelijan atravè lemond. SDLCSoti nan jesyon vilnerabilite ki baze sou IA rive nan jesyon entegre guardrails in CI/CD ak lè w ap fonksyone, prezantasyon sa a plonje nan sa AppSec évolutif ak natif natal nan nwaj la vrèman ye. Gade l kounye a!
Gade epi fouye an pwofondè nan: bezwen ijan pou aplikasyon an sekirite an limyè kantite vyolasyon done ak vilnerabilite k ap ogmante a; defi aktyèl yo pou konstwi lojisyèl an sekirite ak évolutif, tankou kouran travay izole, twou nan kominikasyon ant ekip a distans, ak risk ki asosye ak entegrasyon lojisyèl sous ouvè (OSS); ak anpil plis. Aprann kijan pou koupe nan bri a epi konsantre sou menas ki pi kritik yo. Pa rate sa!
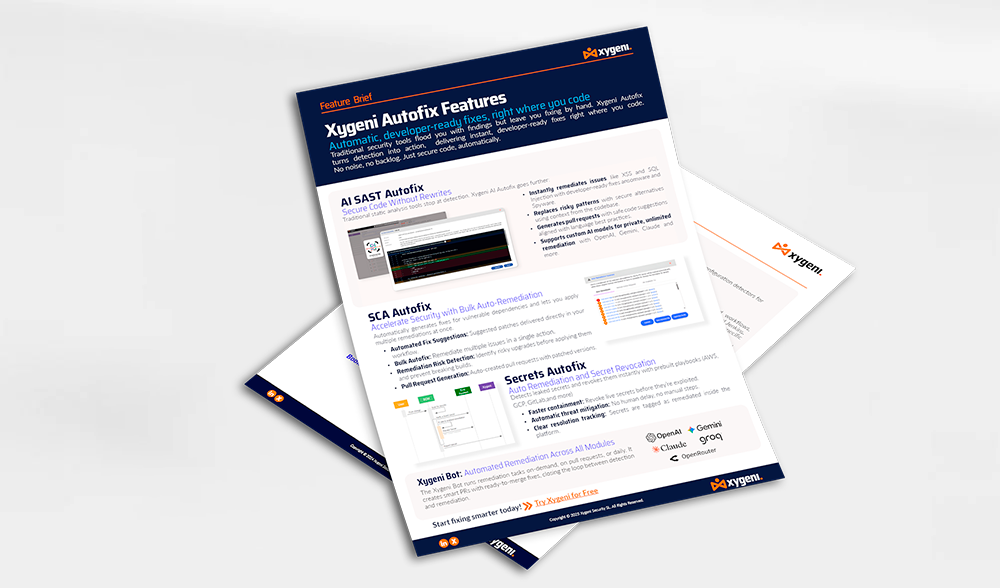
Koreksyon otomatik, pare pou devlopè, egzakteman kote w ap kode a Zouti sekirite tradisyonèl yo inonde w ak rezilta men kite w rezoud pwoblèm nan alamen. Xygeni Autofix transfòme deteksyon an aksyon, li bay koreksyon enstantane, pare pou devlopè, egzakteman kote w ap kode a. Pa gen bri, pa gen reta. Jis pwoteje kòd la otomatikman.
Gade kounye a konferans SafeDev nou an: Kijan pou reyisi odit la? Bati yon AppSec reyèl ki aliyen ak ISO, NIST ak CRA. Jodi a, kòd an sekirite pa sifi; ou bezwen pwouve li. Avèk kad tankou ISO 27001, NIST CSF, CRA, DORA, ak NIS-2 ki pran sant atansyon an, òganizasyon yo dwe bati pwogram AppSec ki pare pou odit epi ki vrèman reziste anba envestigasyon. Nan epizòd sa a, ekspè yo pral eksplore kijan pou yo pase de règleman pou ale nan pratik, entegre konfòmite nan... CI/CD, epi mete ekip enjenyè, sekirite, ak GRC yo an kontak ak sa ki vrèman apwouve a. Gade l kounye a!

Gade kounye a pwochen SafeDev Talk nou an epi Revolisyone Estrateji DevSecOps ou a! Eksplore kijan jesyon risk proaktif ka transfòme estrateji DevSecOps ou a epi ranfòse chèn ekipman lojisyèl ou kont menas émergentes yo. Sesyon sa a fèt pou lidè sekirite sibernetik ak ekip devlopman ki dedye a rete devan nan jaden vilnerabilite ki de pli zan pli konplèks la. Gade epizòd la kounye a!
Gade konferans SafeDev nou an: IA debloke: Navige menas ak defans émergentes nan sekirite aplikasyon an. Pandan IA ap transfòme sekirite sibernetik, enpak li sou sekirite aplikasyon an se alafwa pwisan e sibtil. Soti nan malveyan polimòfik rive nan manipilasyon modèl ak enjeksyon rapid, atakè yo ap itilize IA pou kreye atak ki pi entelijan, epi defansè yo ap itilize IA pou detekte ak diminye yo pi vit. Gade l pou konprann tou de bò ekwasyon an epi aprann kijan pou fè pwogram AppSec ou a pare pou IA.
Gade premye SafeDev Talk 2025 la epi amelyore pèfòmans ou. Open Source Security estrateji! Tande pawòl ekspè ki pi enpòtan yo pandan y ap eksplore leson kle yo te aprann nan lane 2024, mekanis defans dènye kri yo, ak lavni sekirite OSS la. Sa a se chans ou pou w rete devan peyizaj menas k ap evolye a epi aprann estrateji proaktif pou sekirize chèn ekipman lojisyèl ou a!

Rapò sa a mete aksan sou kijan atak sibernatik yo ap sib chèn ekipman lojisyèl yo de pli zan pli, eksplwate vilnerabilite nan depandans sous ouvè ak CI/CD pipelineAvèk règleman tankou DORA ak NIS2 k ap entansifye egzijans konfòmite yo, li nesesè pou mezi sekirite solid. Amelyore òganizasyon w lan software supply chain security, asire rezistans kont menas sibernetik k ap evolye an 2025 avèk gid konplè nou an!
Ekip sekirite yo souvan konte sou SCA ta dwe apwouve bèso tibebe w la epi SAST separeman, sa ki ka mennen nan fatig nan alèt, enfòmasyon fragmenté, ak risk ki rate. Olye pou chwazi ant yo, vrè defi a se kijan pou fè yo travay ansanm pou yon pwèstans sekirite ki pi solid. Gade SafeDev Talk nou an epi eksplore poukisa SCA poukont li pa sifi, kijan analiz aksèsibilite diminye fo pozitif, poukisa SAST ranpli twou vid ki genyen nan pwoteksyon AppSec, ak anpil plis. Gade l kounye a!
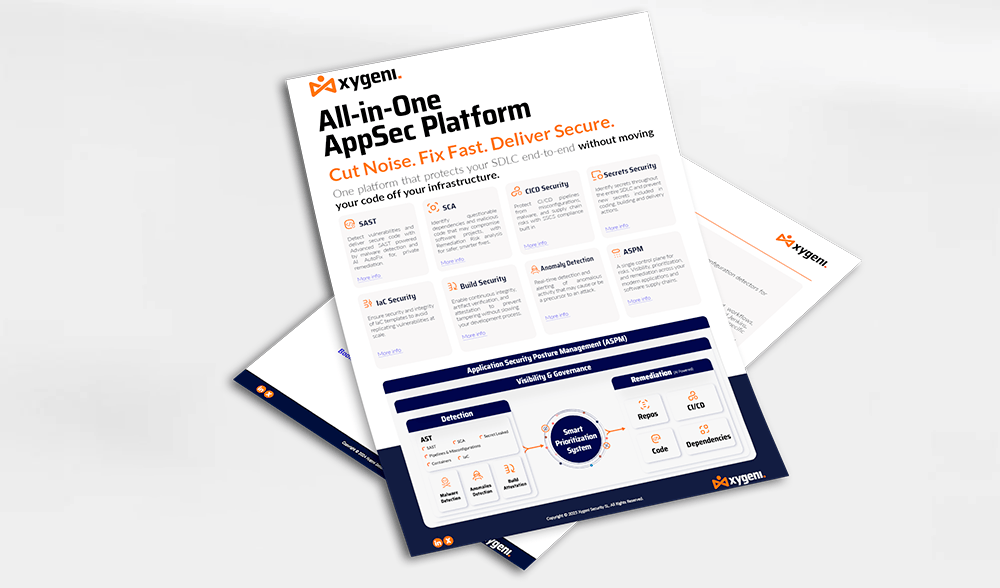
Kapasite inik Xygeni yo bay yon vizibilite konplè nan chèn ekipman lojisyèl la, sa ki pèmèt yon pwosesis sistematik pou evalye risk ki asosye ak chèn ekipman lojisyèl yo, idantifye ak bay priyorite konpozan ki pi kritik yo, epi evalye ak amelyore pwèstans sekirite mondyal ak detaye yo nan yon efò efikas ak efisyan ...

Application Security Posture Management (ASPM) ap pran anpil moun chak jou. Sepandan, fonksyonalite espesifik li yo ka pa totalman klè pou tout moun. Asire plas ou kounye a! Vin patisipe nan SafeDev Talk nou an "Èske ou bezwen ASPM nan lavi ou?” avèk ekspè nan sekirite sibernetik James Berthoty, William Palm ak Luis Garcia pou eksplore potansyèl ASPM kòm yon solisyon sekirite aplikasyon holistic epi kontinye bay òganizasyon w lan plis pouvwa!
Solisyon Deteksyon Malveyan Xygeni pou DevOps la bay pwoteksyon an tan reyèl kont kòd move ki enjekte nan tout chèn ekipman lojisyèl ou an. Li eskane ou kontinyèlman. SCM ta dwe apwouve bèso tibebe w la epi CI/CD anviwònman pou detekte malveyan, pòt dèyè, ak atifak sispèk anvan yo rive nan pwodiksyon. Lè li entegre byen bonè nan pwosesis devlopman an, Xygeni ede ekip yo bloke menas yo nan sous la. Solisyon an sipòte rapid...
Gade SafeDev Talk nou an epi transfòme estrateji AppSec ou a! Dekouvri poukisa ASPM (Application Security Posture Management) se kle pou simonte fatig alèt, inifye enfòmasyon sekirite, epi bay priyorite a risk reyèl yo. Ekspè nan sekirite sibernatik ki nan tèt yo pral plonje nan lavni AppSec ak DevSecOps, pataje estrateji pratik pou ede ou rete devan. Pa rate opòtinite sa a pou aprann kijan pou senplifye workflows sekirite yo epi bati yon estrateji DevSecOps san pwoblèm. Gade l kounye a!
Gade kounye a SafeDev Talk nou an: Sekirize pa default: Kijan oto-remedyasyon ap transfòme AppSec? "Sekirize pa default" pa opsyonèl ankò; se nouvo baz la. Avèk kòd ki pwodui pa IA, konpozan IA entegre, ak sik devlopman rapid tankou zèklè, baryè sekirite tradisyonèl yo pa ase. Repons lan? Defans proaktif ak oto-remedyasyon pratik ki fonksyone kote devlopè yo ap viv la. Gade kounye a epi fè pwochen etap la nan AppSec modèn!

Gade edisyon SafeDevTalk Oktòb nou an pou dekouvri kijan pou transfòme Analiz Konpozisyon Lojisyèl (SCA) epi pwoteje chèn ekipman lojisyèl ou kont menas émergentes yo.
Sesyon sa a fèt pou lidè sibersekirite ak ekip devlopman k ap chèche rete alavans nan jaden konplèks vilnerabilite sous ouvè yo jodi a.

Dekouvri estrateji pou defann ou CI/CD pipelinekont menas émergentes tankou PPE dirèk ak endirèk, enjeksyon malveyan, ak anpwazònman atifak pami lòt moun.
sa a eBook, ekri pa Luis Garcia, Chèf Pre-Vant Xygeni a, pral ede w rete devan atakè yo avèk gid ekspè nou an sou idantifye, anpeche, ak reponn a risk sekirite nan CI/CD pipelines!

Gade webinè nou an "Deteksyon lojisyèl move an tan reyèl nan lojisyèl sous ouvè" pou w eksplore dènye menas lojisyèl move ki afekte lojisyèl sous ouvè (OSS). Ofiramezi adopsyon OSS ap grandi, volim ak konpleksite menas yo ap grandi tou, sa prezante nouvo defi pou devlopè yo ak òganizasyon yo san distenksyon. Sesyon sa a pral dekouvri dènye tandans yo, menas émergentes yo, ak estrateji avanse pou pwoteje depandans OSS ou yo kont atak move. Gade l kounye a!

Ou pa t kapab ale nan Konferans RSA 2024 la nan San Francisco.cisko? Pa gen pwoblèm! Gade webinè eksklizif nou an epi pran devan sou kèk nan tandans ki pi enpòtan nan sekirite sibernetik, soti nan chanjman nan CISWòl O pou dirije devlopman dènye kri nan defans sibernetik—tout sa yo nan biwo ou. Nan webinè sa a, ou pral plonje an pwofondè nan dènye enfòmasyon ak estrateji ke mond sibernetik la gen pou l ofri!

Atak sou chèn ekipman lojisyèl yo ap vin pi komen e devastatè, Gartner predi ke 45% nan tout biznis yo pral fè eksperyans yon vyolasyon an 2025. Cybersecurity Ventures plis souliye gravite menas sa a, li prevwa yon kantite 138 milya dola nan domaj anyèl ki koze pa atak sou chèn ekipman lojisyèl an 2031. Previzyon alarmant sa yo mete aksan sou bezwen ijan pou òganizasyon yo bay priyorite a... SSCSAprann kijan!

Nan mond devlopman lojisyèl k ap evolye rapidman an, sekirize chèn ekipman lojisyèl la vin tounen yon enkyetid kritik. Sa a eBook bay yon gid konplè pou konprann ak diminye menas ki genyen nan chèn ekipman lojisyèl la, ak yon atansyon patikilye sou Entegrasyon Kontinyèl/Deplwaman Kontinyèl (CI/CD) sistèm yo...
Xygeni a Application Security Posture Management (ASPM) ede adrese defi sa yo lè li entegre yon analiz propriétaires presi ak kapasite priyorizasyon avanse. Lè li konsidere enfòmasyon kontèks tankou relasyon byen yo, gravite, eksplwatasyon, ekspozisyon, enpak biznis, ak lòt kritè defini pa kliyan, Xygeni diminye bri nesesè...
Optimize ou CI/CD konfigirasyon zouti yo, idantifye twou vid ki genyen nan sekirite, epi redwi ekspozisyon a atak ak Xygeni. Minimize fo pozitif yo epi anpeche derive sekirite a lè w aplike pi bon pratik sekirite yo san rete, pou asire workflows DevOps ou yo rete an sekirite epi konfòm.

Gade epizòd SafeDev Talk sezon ouvèti nou an sou DORA kounye a pou metrize li epi rete devan nan jaden règleman finansye ki toujou ap evolye a. Webinè sa a fèt espesyalman pou enstitisyon finansye epi li pral ede ou navige enpak DORA sou sekirite operasyonèl ak konfòmite. Ou pral jwenn estrateji pratik ak apèsi ekspè, ki pral pèmèt ou pi byen prepare pou lavni!
Xygeni Secrets Security aji kòm pwotektè serye ou, ki fèt pou anpeche flit sekrè kritik tankou modpas, kle API, ak jeton. Kòm menas sibernetik yo toujou ap evolye, li enpòtan pou gen yon solisyon ki pa sèlman detekte men aktivman anpeche flit anvan yo mennen nan yon vyolasyon. Xygeni pèmèt ekip ou yo travay avèk konfyans, asire ke sekrè devlopman ou yo rete an sekirite...
Gade kounye a epizòd SafeDev Talk nou an sou Sekirite San Silo epi aprann sou vrè valè itilizasyon platfòm AppSec tout-an-yon yo. Silo yo kontinye ap yon gwo obstak pou yon jesyon risk efikas. Sesyon sa a eksplore kijan adopte yon platfòm tout-an-yon ka senplifye estrateji AppSec ou a, amelyore kolaborasyon ant ekip sekirite ak ekip devlopman yo, ede ou rete devan menas émergentes yo, ak anpil plis! Gade l kounye a epi jwenn estrateji pou sekirize chèn ekipman aplikasyon ak lojisyèl ou yo!
Platfòm Deteksyon Anomali Xygeni a bay yon kouch sekirite anplis grasa siveyans ak analiz kontinyèl aktivite ki fèt nan sistèm ou an. SCM ta dwe apwouve bèso tibebe w la epi CI/CD enfrastrikti pou idantifye epi reponn a konpòtman dwòl byen vit. Xygeni detekte anomali ki endike modifikasyon, aksè oswa eksplwatasyon san otorizasyon an tan reyèl. Apwòch proaktif sa a asire ...
Malgre wòl kritik OSS la, entegrasyon li chaje ak defi sekirite. Rapò resan yo mete aksan sou yon ogmantasyon nan atak malveyan ki vize OSS, ak ensidan ki ogmante de 633% an 2022 epi ki kontinye grandi de 245% an 2023. Mezi sekirite tradisyonèl yo, ki depann anpil sou idantifikasyon vilnerabilite li te ye atravè Vilnerabilite ak Ekspozisyon Komen (CVE), yo pwouve yo pa ase. Mezi sa yo souvan enplike reta nan rapò vilnerabilite, pwoteksyon limite, ak yon enkapasite pou detekte menas sofistike ak zero-day...
Liv konplè nou an fouye nan konpleksite NIST SP 800-204D pou Konplè. SSCS Pratik ak enpòtans yo nan anviwònman devlopman lojisyèl jodi a. Atravè gid sa a ki gen anpil enfòmasyon, ou pral jwenn konesans enpòtan sou kijan pou itilize direktiv NIST yo pou: Ranfòse Software Supply Chain Security, ...

Katriyèm edisyon SafeDevTalks la prezante ekspè dirijan nan sekirite sibernatik Derek Fisher, Abhilasha Sinha, ak Luis Rodriguez. Epizòd sa a pral fouye nan sijè kritik depandans sou konpozan twazyèm pati ak sous ouvè nan devlopman lojisyèl, revele vilnerabilite kache yo ak menas émergentes yo. Vin jwenn nou pou aprann plis bagay sou vilnerabilite kache yo, menas k ap agrandi yo, vyolasyon nan mond reyèl la ak anpil plis!
Vin jwenn Luis Rodríguez, CTO Xygeni, ak Luis Manuel García, Manadjè Sipò Komèsyal, nan Webinè sa a sou Sekirite. CI/CDAprann nan men ekspè nou yo kijan pou adopte pi bon pratik OWASP yo pou ranfòse sekirite ou. CI/CD epi pwoteje chèn ekipman lojisyèl ou a. Pwoteje ou CI/CD ak chèn ekipman lojisyèl ak OWASP. Yo pral pale sou Envantè ak Analiz, CI/CD Risk, Deteksyon ak Prevansyon pami anpil lòt bagay!
Gade epizòd Podcast Secure Cyber Connect la avèk CTO nou an, Luis Rodriguez. Avèk plis pase 15 ane eksperyans, Luis pataje konsèy ekspè sou deteksyon kòd move, sekirize konpozan twazyèm pati, ak prepare estrateji AppSec pou lavni. Soti nan konsekans SolarWinds rive nan dènye ensidan backdoor SSH la, epizòd sa a kouvri menas nan mond reyèl la ak taktik defans pratik. Aprann kijan pou ranfòse... SDLC, diminye risk nan chèn ekipman pou, epi rete devan menas sibernetik yo ki ap evolye.
Vin jwenn dezyèm epizòd sa a CI/CD webinè avèk Luis Rodríguez, CTO, ak ko-fondatè Xygeni, ak Luis Manuel García, Manadjè Sipò Komèsyal. Nan sesyon sa a, nou pral eksplore pèspektiv "ekip ble" a. CI/CD sekirite, fouye an pwofondè nan etap aksyonab òganizasyon yo ka pran pou amelyore pwèstans sekirite yo ...
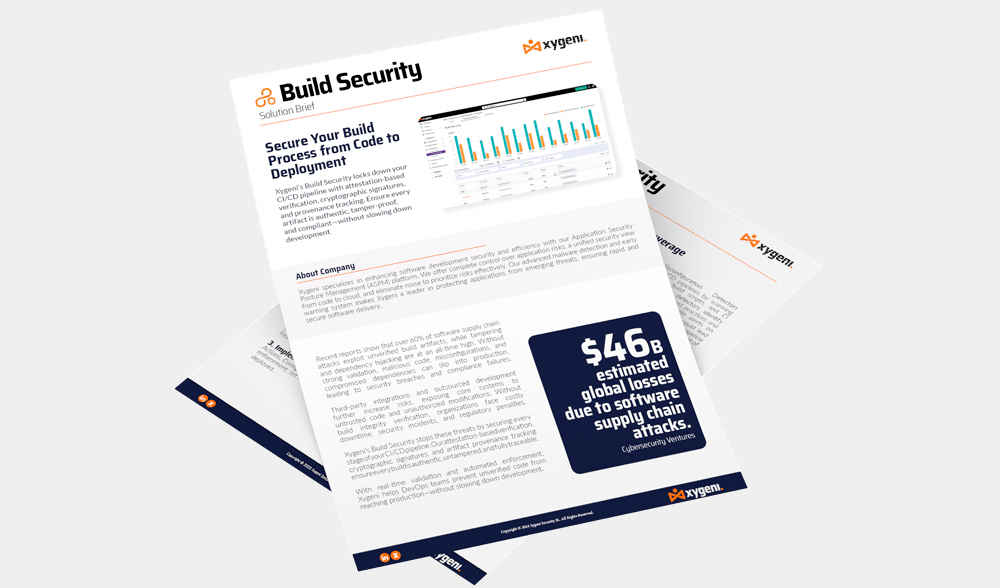
Xygeni a Build Security platfòm ranfòse ou CI/CD pipeline lè li verifye entegrite atifak yo atravè atestasyon otomatik, siyati kriptografik, ak swivi provenans. Li asire ke chak konstriksyon otantik, envizib, epi remonte jiska sous li. Apwòch proaktif sa a bloke kòd ki pa verifye oswa move antre nan pwodiksyon...
Vin jwenn nou pou "Demistifye" SBOM Sekirite," kote ekspè nan sekirite sibernatik Jennifer Cox, Santosh Kamane ak Jesus Cuadrado pral revele enpòtans SBOM nan amelyore kalite lojisyèl, ak sekirite, epi asire konfòmite. Webinè sa a esansyèl pou jwenn konesans sou kijan pou sekirize chèn ekipman lojisyèl ou efektivman. Aprann kijan fasilman ou ka ranfòse pwèstans sekirite lojisyèl ou!
Dekouvri kijan Xygeni depase konpetitè yo ak yon pèfòmans konplè. SDLC vizibilite, avanse CI/CD pwoteksyon, ak automatisation ki baze sou IA. Gid sa a detaye diferans kle yo ki fè Xygeni yon platfòm AppSec tout-an-yon dirijan, ki ofri yon pwoteksyon pi pwofon, pi gwo presizyon, ak pi fò software supply chain security pase zouti tradisyonèl yo.

Koute epizòd podcast Neuco a, The Cyber Security Matters, sou "Nouvo defi nan sekirite lojisyèl: kijan pou kenbe devops yo ap fonksyone san yo pa tonbe anba atak chèn ekipman pou" avèk Luis Rodriguez, CTO nan Xygeni, epi eksplore defi k ap chanje pou sekirize chèn ekipman pou lojisyèl la.
Vin jwenn James Berthoty nan yon vwayaj pwofon nan kè Jesyon Pwoteksyon Lojisyèl Avanse pyonye Xygeni a. Nan dènye videyo li a, James fè tranzisyon soti nan eksplorasyon deteksyon malveyan an amon pou rive nan revele estrateji dènye kri nou yo. Avèk eksperyans vaste li nan tès entèmedyè (pen-testing), li ofri yon pèspektiv inik sou kenbe sante depo ak navige menas chèn ekipman nan mond reyèl la. Pa rate konsèy ekspè li yo—gid ou pou konprann konpleksite... ASPM tankou pa janm anvan.

Dekouvri kijan pou senplifye AppSec epi elimine fatig alèt ak platfòm inifye. Ekip devlopman modèn yo debòde ak zouti sekirite fragmenté, alèt ki fè bwi, ak silo. dashboards. Sa a ebook revele poukisa gwo òganizasyon yo ap chanje soti nan yon sistèm zouti pou ale nan platfòm sekirite aplikasyon inifye—epi kijan chanjman sa a ap transfòme rezilta sekirite, eksperyans devlopè, ak ajilite biznis.
Ou te rate nou nan Black Hat? Vin gade anrejistrèman eksklizif sesyon 20 minit nou an sou sekirite sibernetik IA, automatisation sekirite aplikasyon, ak AutoFix. Gade kijan pou diminye bri alèt, ranje vilnerabilite otomatikman ak PR an sekirite, epi pote automatisation AppSec dirèkteman nan biznis ou. pipeline (pami anpil lòt bagay enteresan). Gade sesyon an sou demann!

Dekouvri kijan pou sekirize chèn ekipman lojisyèl ou a avèk estrateji avanse pou detekte, jere, epi diminye risk ki genyen nan konpozan sous ouvè. Sa a eBook bay konsèy ekspè sou kijan pou aplike yon analiz konpozisyon lojisyèl efikas (SCA) pou adrese vilnerabilite yo, asire konfòmite, epi pwoteje kont menas émergentes nan depandans sous ouvè ou yo!

Lwa sou Rezilyans Operasyonèl Dijital DORA a fikse règleman solid standards pou amelyore rezistans operasyonèl sektè finansye a atravè Inyon Ewopeyen an. Pandan òganizasyon w lan ap prepare pou konfòmite DORA a nan mwa janvye 2025, li enpòtan pou konprann egzijans li yo epi aplike bon solisyon yo, epi Xygeni ka ede w. Xygeni ofri yon seri solisyon dènye kri ki adapte pou asire yon konfòmite konplè avèk kad DORA a. Platfòm nou an pral amelyore kapasite enstitisyon w lan nan jesyon risk ...
Gade chapit sa a nan Elefan an nan AopSec pou jwenn enfòmasyon sou Software Supply Chain Security ak pi bon pratik pou jere risk nan devlopman pwodwi. Ou pral jwenn leson nan dènye ensidan CrowdStrike la sou tès, jesyon mizajou, ak depandans twazyèm pati, ansanm ak kijan Xygeni aplike deteksyon malveyan bonè, livrezon pwogresif, ak plan rekiperasyon solid pou anpeche ensidan anvan yo rive, ak anpil plis!
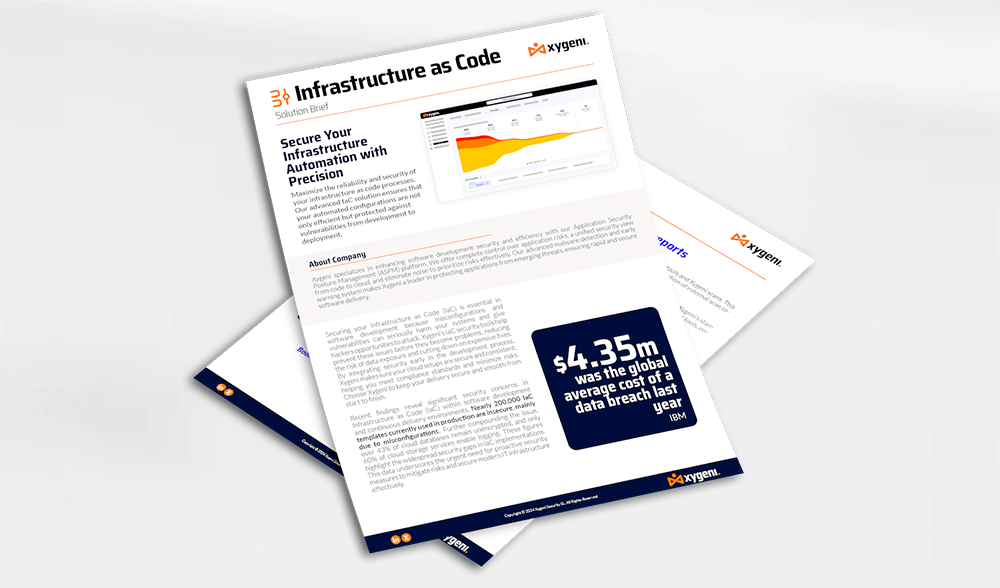
Pwoteje Enfrastrikti ou kòm Kòd (IaC) esansyèl nan devlopman lojisyèl paske move konfigirasyon ak vilnerabilite ka domaje sistèm ou yo gravman epi bay entru yo opòtinite pou atake. Xygeni a IaC security Zouti yo ede anpeche pwoblèm sa yo anvan yo vin tounen pwoblèm, sa diminye risk pou done yo ekspoze epi diminye reparasyon ki koute chè...
Gade kounye a pwochen webinè nou an: Otomatizasyon Sekirite Aplikasyon IA! Ekip AppSec yo debòde ak alèt; kounye a li lè pou otomatize. Nan sesyon pratik sa a, dekouvri kijan pou elimine triyaj manyèl epi pase de alèt a koreksyon an kèk segonn lè l sèvi avèk oto-remedyasyon fasil pou devlopè yo. Aprann kijan pou diminye fo pozitif yo, bay priyorite a risk reyèl yo, epi aplike règleman sekirite yo epi wè kijan pou entegre oto-remedyasyon nan CI/CD pipelines ak entelijan guardrails (pami anpil lòt bagay). Gade l jodi a!

Webinè sa a eksplore kijan chèn ekipman lojisyèl modèn yo de pli zan pli vize pa flit sekrè, pakè anpwazonnen, ak move... pull requestsLi eksplike poukisa apwòch AppSec tradisyonèl yo souvan echwe fas ak evolyasyon rapid yo. CI/CD menas yo. Chemen atak nan mond reyèl la yo analize avèk defans aksyonab, tankou deteksyon sekrè, validasyon PR, ak verifikasyon OSS. Sesyon an mete aksan sou automatisation ak pratik sekirite pa default pou ranfòse ou. pipeline nan yon gwo echèl. Bati yon chèn ekipman ki rezistan e ki okouran de menas yo. Gade l kounye a!
Ekspè Thoughtworks, Codurance, ak Xygeni yo pral pataje opinyon yo sou Software Supply Chain SecurityOgmante pwèstans sekirite ou epi pwoteje repitasyon ak kontinwite biznis ou. Èske w pare pou aprann sou evolisyon... Software Supply Chain Security?
Gade sesyon Black Hat Europe nou an: Nouvo Reyalite AppSec la: Devlopman, Lojisyèl Malveyan, ak Risk Lojisyèl Modèn ki baze sou IA. Pandan IA ap akselere livrezon lojisyèl, li chanje sifas atak la tou. Soti nan lojisyèl malveyan sous ouvè ak konpwomi chèn ekipman pou rive nan defo kòd ki pwodui pa IA, konferans sa a eksplore kijan risk AppSec modèn yo parèt, ak sa ekip sekirite yo dwe fè pou yo rete devan nan yon mond ki baze sou IA.

Dekouvri enfòmasyon kle sou peyizaj k ap evolye a Software Supply Chain SecurityPlonje nan defi, menas, ak tandans antisipe pou 2024 la – gid ou pou navige nan rezo konplèks sekirite sibernetik la. Enfòmasyon eksepsyonèl an chif: Dekouvri peyizaj nimerik la. software supply chain security – reyalite ki montre gravite sitiyasyon an. Evolisyon Move Aktè yo...
Nan peyizaj dijital sa a k ap evolye rapidman, sekirite chèn ekipman lojisyèl ou a pi enpòtan pase tout tan. Pandan nouvo taktik atak ap parèt, li enpòtan pou ou rete devan tout moun epi ame tèt ou ak dènye estrateji pwoteksyon yo. Nan webinè sa a, Luis Rodriguez pral gide ou ...

Vin jwenn Robert Blumen, animatè a, ansanm ak Luis Rodríguez, CTO Xygeni.io, pou yon diskisyon sou tantativ ki te echwe dènyèman pou mete yon pòt dèyè nan sèvis SSH (Secure Shell) la. OpenSSH se yon aplikasyon popilè pwotokòl ki itilize nan gwo distribisyon Linux pou otantifikasyon sou yon rezo. Konvèsasyon an eksplore mekanis atak la atravè modifikasyon yon tablo fonksyon nan pwogram nan; kijan yo te mete atak la pandan konstriksyon an ak anpil lòt bagay ankò!
Lwa sou Rezilyans Sibernetik Inyon Ewopeyen an ap pase de règleman pou vin reyalite, epi anpil ekip toujou pa konnen kijan pou tradui egzijans CRA yo an pratik sekirite reyèl. Nan sesyon sa a, nou pral analize sa CRA a reyèlman egzije, ki pwodwi ak òganizasyon ki afekte, epi kijan OWASP SAMM ka sèvi kòm yon kad pratik pou konstwi yon S pare pou odit.SDLCSoti nan delè ak penalite rive nan enplikasyon sous ouvè ak etap aplikasyon yo, ou pral jwenn yon plan aksyon konkrè pou preparasyon CRA. Gade kounye a pou konprann kijan pou transfòme obligasyon CRA yo an yon estrateji AppSec ou ka pran aksyon.
Atak modèn yo pa kòmanse nan aplikasyon w lan ankò; yo kòmanse nan ou pipelines, depandans, ak workflows ki baze sou IA. Si AppSec ou a toujou konsantre sèlman sou eskanè kòd, ou pa wè ki kote atak chèn ekipman yo rive tout bon jodi a. Gade sesyon sa a pou wè kijan IA ap chanje risk chèn ekipman lojisyèl, poukisa kontwòl tradisyonèl yo echwe, ak ki jan DevSecOps nan mond reyèl la sanble an pratik. Gade l kounye a!

Dekouvri gid esansyèl la pou chwazi bon zouti sekirite sous ouvè a pou òganizasyon w lan. Gid konplè nou an pale sou dènye tandans yo, pi bon pratik yo, ak konsiderasyon kle yo pou ede w pran desizyon enfòme.cisiyon yo. Bay ekip ou a konesans pou jere ak diminye risk ki asosye avèk konpozan sous ouvè yo efektivman. Pa rate resous enpòtan sa a epi amelyore estrateji sekirite lojisyèl ou!

Vin jwenn SoftwarePlaza pou yon konvèsasyon avèk Luis Rodriguez, Ko-fondatè ak Ofisye Rechèch Sekirite Anchèf nan Xygeni, pandan l ap eksplore kijan ajan IA yo ap transfòme remèd vilnerabilite ak sekirite aplikasyon modèn. Diskisyon an kouvri atak chèn ekipman ki mache ak IA, fatig alèt, defi oto-remèdyasyon, ak poukisa apwòch AppSec tradisyonèl yo pa ka kenbe vitès ak jaden menas jodi a ankò. Dekouvri kijan Xygeni konbine zouti deterministik ak automatisation ki mache ak IA pou remèd vilnerabilite yo anvan yo vin tounen vyolasyon.
Xygeni a Code Security platfòm nan pwoteje aplikasyon ou yo depi premye liy kòd la lè li detekte vilnerabilite ak modèl move atravè analiz estatik avanse. Li entegre san pwoblèm nan CI/CD pipelines, Xygeni-SAST idantifye menas tankou defo enjeksyon, pòt dèyè, ak move konfigirasyon byen bonè nan devlopman. Apwòch sa a asire ke vilnerabilite yo korije...

Vin jwenn SECURE | CYBER CONNECT pou òganize yon konvèsasyon ak Jay ak Warren, Dolores Ruzafa, Konseye Sekirite Entènasyonal nan Xygeni, ki te anrejistre an dirèk pandan National Cyber Security Show 2026 la nan Birmingham. Diskisyon an eksplore aspè imen an nan sekirite sibernetik, soti nan kilti sekirite ak epuizman pwofesyonèl rive nan enklizyon dijital, rezistans, ak poukisa koneksyon imen an rete kritik nan defans sibernetik modèn. Plonje ladan l!
Ekip AppSec yo anba presyon. Volim alèt yo ap eksploze, vitès devlopman an kontinye ap ogmante, epi triyaj manyèl la pa ka kenbe vitès la ankò. Apwòch sekirite tradisyonèl yo ap montre limit yo. Nan sesyon pratik sa a ki dirije pa ekspè, ou pral wè kijan otomatizasyon AppSec ki baze sou entèlijans atifisyèl ede ekip yo depase fatig alèt la epi transfòme rezilta sekirite yo an solisyon serye ak otomatik. Aprann sa ki bezwen chanje nan AppSec modèn nan epi kijan ekip devlopman ak sekirite yo ka pwoteje tout moun. commit ta dwe apwouve bèso tibebe w la epi pull request san ralanti livrezon an. Gade webinè a sou demann epi wè kijan automatisation ki mache ak entèlijans atifisyèl ap transfòme AppSec an pratik.