






עבור צוותי DevOps, תיקון סיכונים קשה יותר ממה שזה נראה. מסורתי SCA כלים טוענים שהם עוזרים עם ניהול סיכוני תיקון, אבל לעתים קרובות הם פשוט מציעים שדרוג מבלי להראות את ההשפעה. מפתחים מנסים תיקון סיכונים במהירות, אך הם מגלים מאוחר מדי שטלאים מציגים בלתי צפויים שינויים פורצים בבניות ובזמן ריצה.
עם קסיגני SCA וסיכון תיקון, אתה יכול תיקון סיכונים בביטחון תוך הימנעות משינויים שוברי תקדים שבדרך כלל מאטים את ההתפתחות.
האתגר של תיקון סיכונים ב-DevOps
גשר SCA כלים ממליצים על הגרסה העדינה ביותר של תלות פגיעה. על הנייר, זה פותר את בעיית ה-CVE. עם זאת, המציאות שונה מאוד:
- בניות נכשלות לעיתים קרובות מכיוון שעדיין מופנות לשיטות שהוסרו.
- יישומים קורסים בזמן ריצה עקב אי התאמות בסוגים.
- מפתחים משקיעים שעות בסקירה ידנית של יומני שינויים.
דוגמאות שכל מפתח ראה:
- Java: שדרוג מסיר
foo(), שברו באופן מיידי עשרות אתרי שיחות. - C#: אכיפה מחמירה יותר של סוגים מפעילה חריגים בזמן ריצה בביטול סידור.
- Node.js: ספריות אסינכרוניות עוברות ל-Promises, ו- pipelineקריסה תחת כישלונות בניסויים.
זו הסיבה תיקון סיכונים עם כלים מסורתיים מרגיש כמו ניחושים. במקום בהירות, מפתחים יורשים רעש, עיבוד מחדש וחוסר יציבות pipelines.
שינויים פורצים בעולם האמיתי
אז מה בדיוק שינויים פורציםאלו הסיכונים הנסתרים כמעט בכל תיקון:
- שיטות או ממשקי API שהוסרו שהקוד שלך עדיין תלוי בו.
- שינויים בסוג או בחוזה שגורמים לאי-התאמות בזמן ריצה.
- ארגון מחדש של ה-API שמאלץ כתיבה מחדש בשירותים תלויים.
לדוגמה:
					// Before (library v1.2.5)
MyService service = new MyService();
service.foo();

// After upgrade to v2.0.0
// ERROR: foo() no longer exists
In CI/CD pipelineשינויים שבריריים אלה אינם רק מטרד. הם מעכבים ספרינטים, חוסמים מהדורות וכפים תיקונים חמים בסביבת הייצור. לכן, מפתחים זקוקים לנראות לגבי הסיכונים הללו. לפני הם מורחים טלאי.
סיכון תיקון Xygeni: איך זה עובד
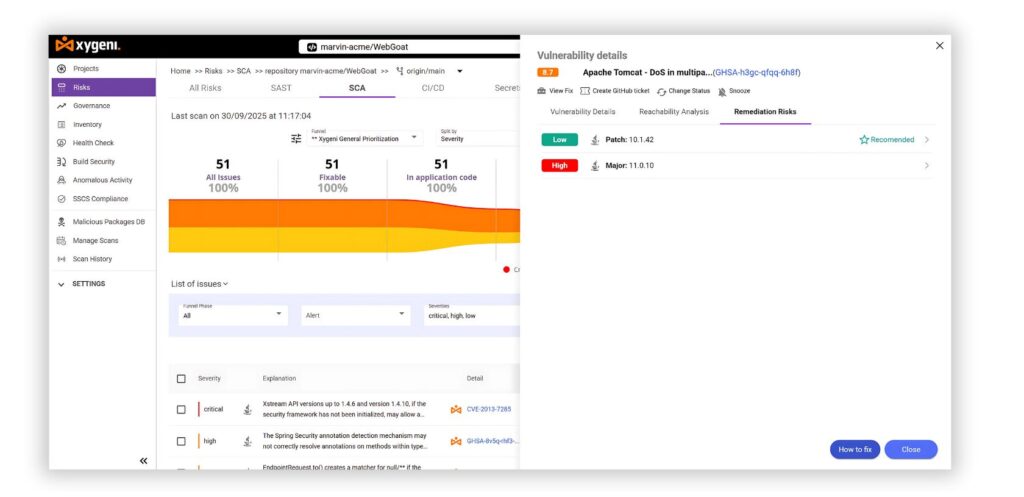
סיכון התיקון של Xygeni, חלק משלנו ניתוח הרכב תוכנה (SCA), מרחיב את הסריקה המסורתית עם ניתוח מתקדם וידידותי למפתחים.
- ניתוח שינויים וניתוח הבדלים המופעלים על ידי בינה מלאכותית: יתר על כן, הוא מזהה באופן אוטומטי מתודות שהוסרו, אי-תאימות ב-API וחוסר התאמות בסוגים.
- מיפוי השפעת קוד: למעשה, זה מציין במדויק את אתרי הקריאה במאגר שלך שייכשלו לאחר שדרוג.
- כיסוי שפה: בנוסף, זה עובד עבור Java, C# ועוד enterprise מערכות אקולוגיות.
- CI/CD ושילוב יחסי ציבור: לכן, הממצאים מופיעים ישירות ב pull requests ו pipeline צ'קים, מה שהופך אותם לניתנים לפעולה בזמן אמת.
שלא כמו סורקים מדור קודם, קסיגני SCA לא רק אומר "לשדרג לגרסה 2.0." במקום זאת, זה מראה בבירור מה יתקלקל, מה יתוקן, ואת נתיב התיקון הבטוח ביותר, הכל בתוך תהליך העבודה של הפיתוח שלך.
עצת Pro: ניתן אפילו לראות את התובנות הללו ישירות ב-GitHub PRs ו- CI/CD יומני רישום. כתוצאה מכך, אין צורך בהחלפת הקשר.
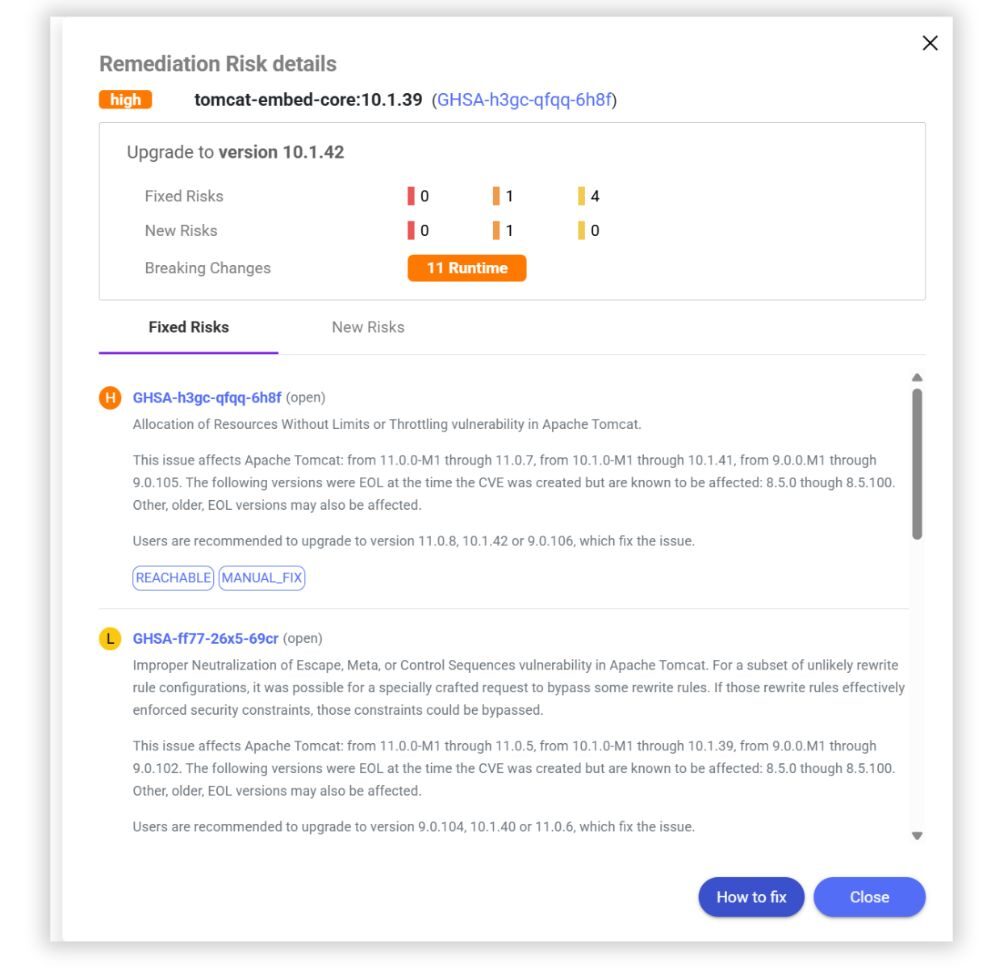
אפשרות 1: שדרוג ל-10.1.42
- סיכונים קבועים: 1
- סיכונים חדשים שהוצגו: 1
- שינויים פורצים: 11 בעיות בזמן ריצה
אפשרות 2: שדרוג ל-11.0.10
- סיכונים קבועים: 2-4
- סיכונים חדשים שהוצגו: 0
- שינויים פורצים: ~200 בעיות בזמן ריצה
במקום לבצע תיקונים באופן עיוור, מפתחים יכולים לראות גם את יתרונות האבטחה וגם את השיבושים הפוטנציאליים. לכן הם יכולים לבחור את הנתיב הבטוח ביותר, כמו להישאר ברשת. 10.1.42 ליציבות.
זהו ניהול סיכוני תיקון בפעולהתיקונים מהירים, ללא הפתעות, ו pipelineשנשארים ירוקים.
רוצים לבחון דוגמאות דומות? צא לסיור אינטראקטיבי במוצר ולראות כיצד Xygeni מדגישה סיכוני תיקון לפני מיזוג.
מסורתי SCA לעומת קסיגני SCA
| מאפיין | מסורתי SCA | קסיגני SCA |
|---|---|---|
| זיהוי פגיעות | מסמן CVE בלבד | מזהה CVEs בתוספת תלויות מסוכנות (typosquatting, בלבול תלויות, סקריפטים זדוניים) |
| סדרי עדיפויות | חומרה (CVSS) | חומרה + ניצול (EPSS) + נגישות |
| ניתוח נגישות | לא זמין | מזהה אם פגיעויות אכן ניתנות לניצול, ומפחית עד 70% תוצאות חיוביות שגויות |
| סיכון תיקון | ללא חתימה | זיהוי שינויי שבירה ומיפוי אתר שיחות מבוססי בינה מלאכותית |
| תיקון | מאמץ ידני | תיקון אוטומטי ותיקון אוטומטי בכמות גדולה עם פרטי מכירה מאובטחים |
| הגנה על תוכנות זדוניות | לא כלול | אזהרה מוקדמת: חוסם חבילות זדוניות ב-NPM, PyPI, Maven וכו'. |
| תאימות לרישיון | ראות מוגבלת | סריקת רישיונות אוטומטית ודיווחי תאימות |
| SBOM ותמיכת VDR | חיצוני או ידני | יליד SBOM (SPDX, CycloneDX) ודוחות גילוי פגיעויות |
| CI/CD אינטגרציה | סריקות חלקיות, אד-הוק | ניטור מתמשך ו guardrails מוטבע pipelines |
יתרונות תיקון סיכונים עבור צוותי DevSecOps
עם קסיגני SCA וסיכון תיקון, הצוות שלך יכול:
- שדרג תלויות בביטחון.
- מנע שגיאות בזמן ריצה לפני שהן מגיעות למצב הייצור.
- חסכו שעות של סקירה ידנית של יומן שינויים בכל ספרינט.
- איזון בין מהירות ליציבות בכל שחרור.
- תיקון סיכונים במהירות מבלי להאט את האספקה.
בשורה תחתונה: תיקון סיכונים כבר לא אומר מבנים שבורים. זה אומר בהירות, יציבות ומהירות.
סיכום: תיקון סיכונים מבלי לשבור שינויים
ב-DevOps מודרני, תיקון סיכונים לא יכול להיות עיוור. תיקוני פגיעויות לא צריכים להעיד על בניות פגומות או גרסאות כושלות.
עם קסיגני SCA, ניהול סיכוני תיקון הופך להיות צפוי. מפתחים רואים:
- אילו נקודות תורפה תוקנו.
- אילו סיכונים חדשים עשויים להיחשף.
- אילו שינויים שובר שיבוש עלולים לשבש את pipelines.
כתוצאה מכך, צוותים יכולים לתקן סיכונים בבטחה ולספק תוכנה מאובטחת בביטחון.
עם Xygeni, תיקון אינו הימור. זה ברור, אוטומטי ומוכן ל-DevOps.
הזמן הדגמה היום וחוו כיצד Xygeni עוזרת לכם לתקן סיכונים בבטחה, להימנע משבירת שינויים ולשמור על pipelineיציב.

