
שום דבר לא נפרץ. הסוכן עשה את עבודתו, נגע בתלות, בקונפיגורציה או בשירות שאף אחד לא ביקש ממנו לגעת בו, ונשאר בתוך ההרשאות שלו לכל אורך הדרך. במושב זה, תראו מדוע מקרה זה קשה יותר מכל התקפה: כיצד גבול ששורט מראש הופך בסופו של דבר לרחב יותר מהמשימה הנדרשת, מדוע אישור הוא דחייה...cisיון שנעשה פעם אחת בזמן שהביצוע נמשך, כיצד גישה קבועה הפכה את המחשב הנייד של המפתח לתכשיטי הכתר, ואיך נראית התאוששות כאשר השחקן לא יכול להסביר את נימוקיו שלו. הירשמו עכשיו כדי לראות היכן נמצא הרגע האחרון שניתן לאכיפה, ומה מכיל את רדיוס הפיצוץ.
Xygeni CEO Jesús Cuadrado sits down with Cyber Defense Magazine’s CyberDefense TV for a Hot Seat interview. He talks about securing software at the point where it is created, when AI agents write code and malicious packages reach public registries before any signature exists. Watch the interview to see how Xygeni approaches application and supply chain security for teams building with AI. Watch the short interview now!
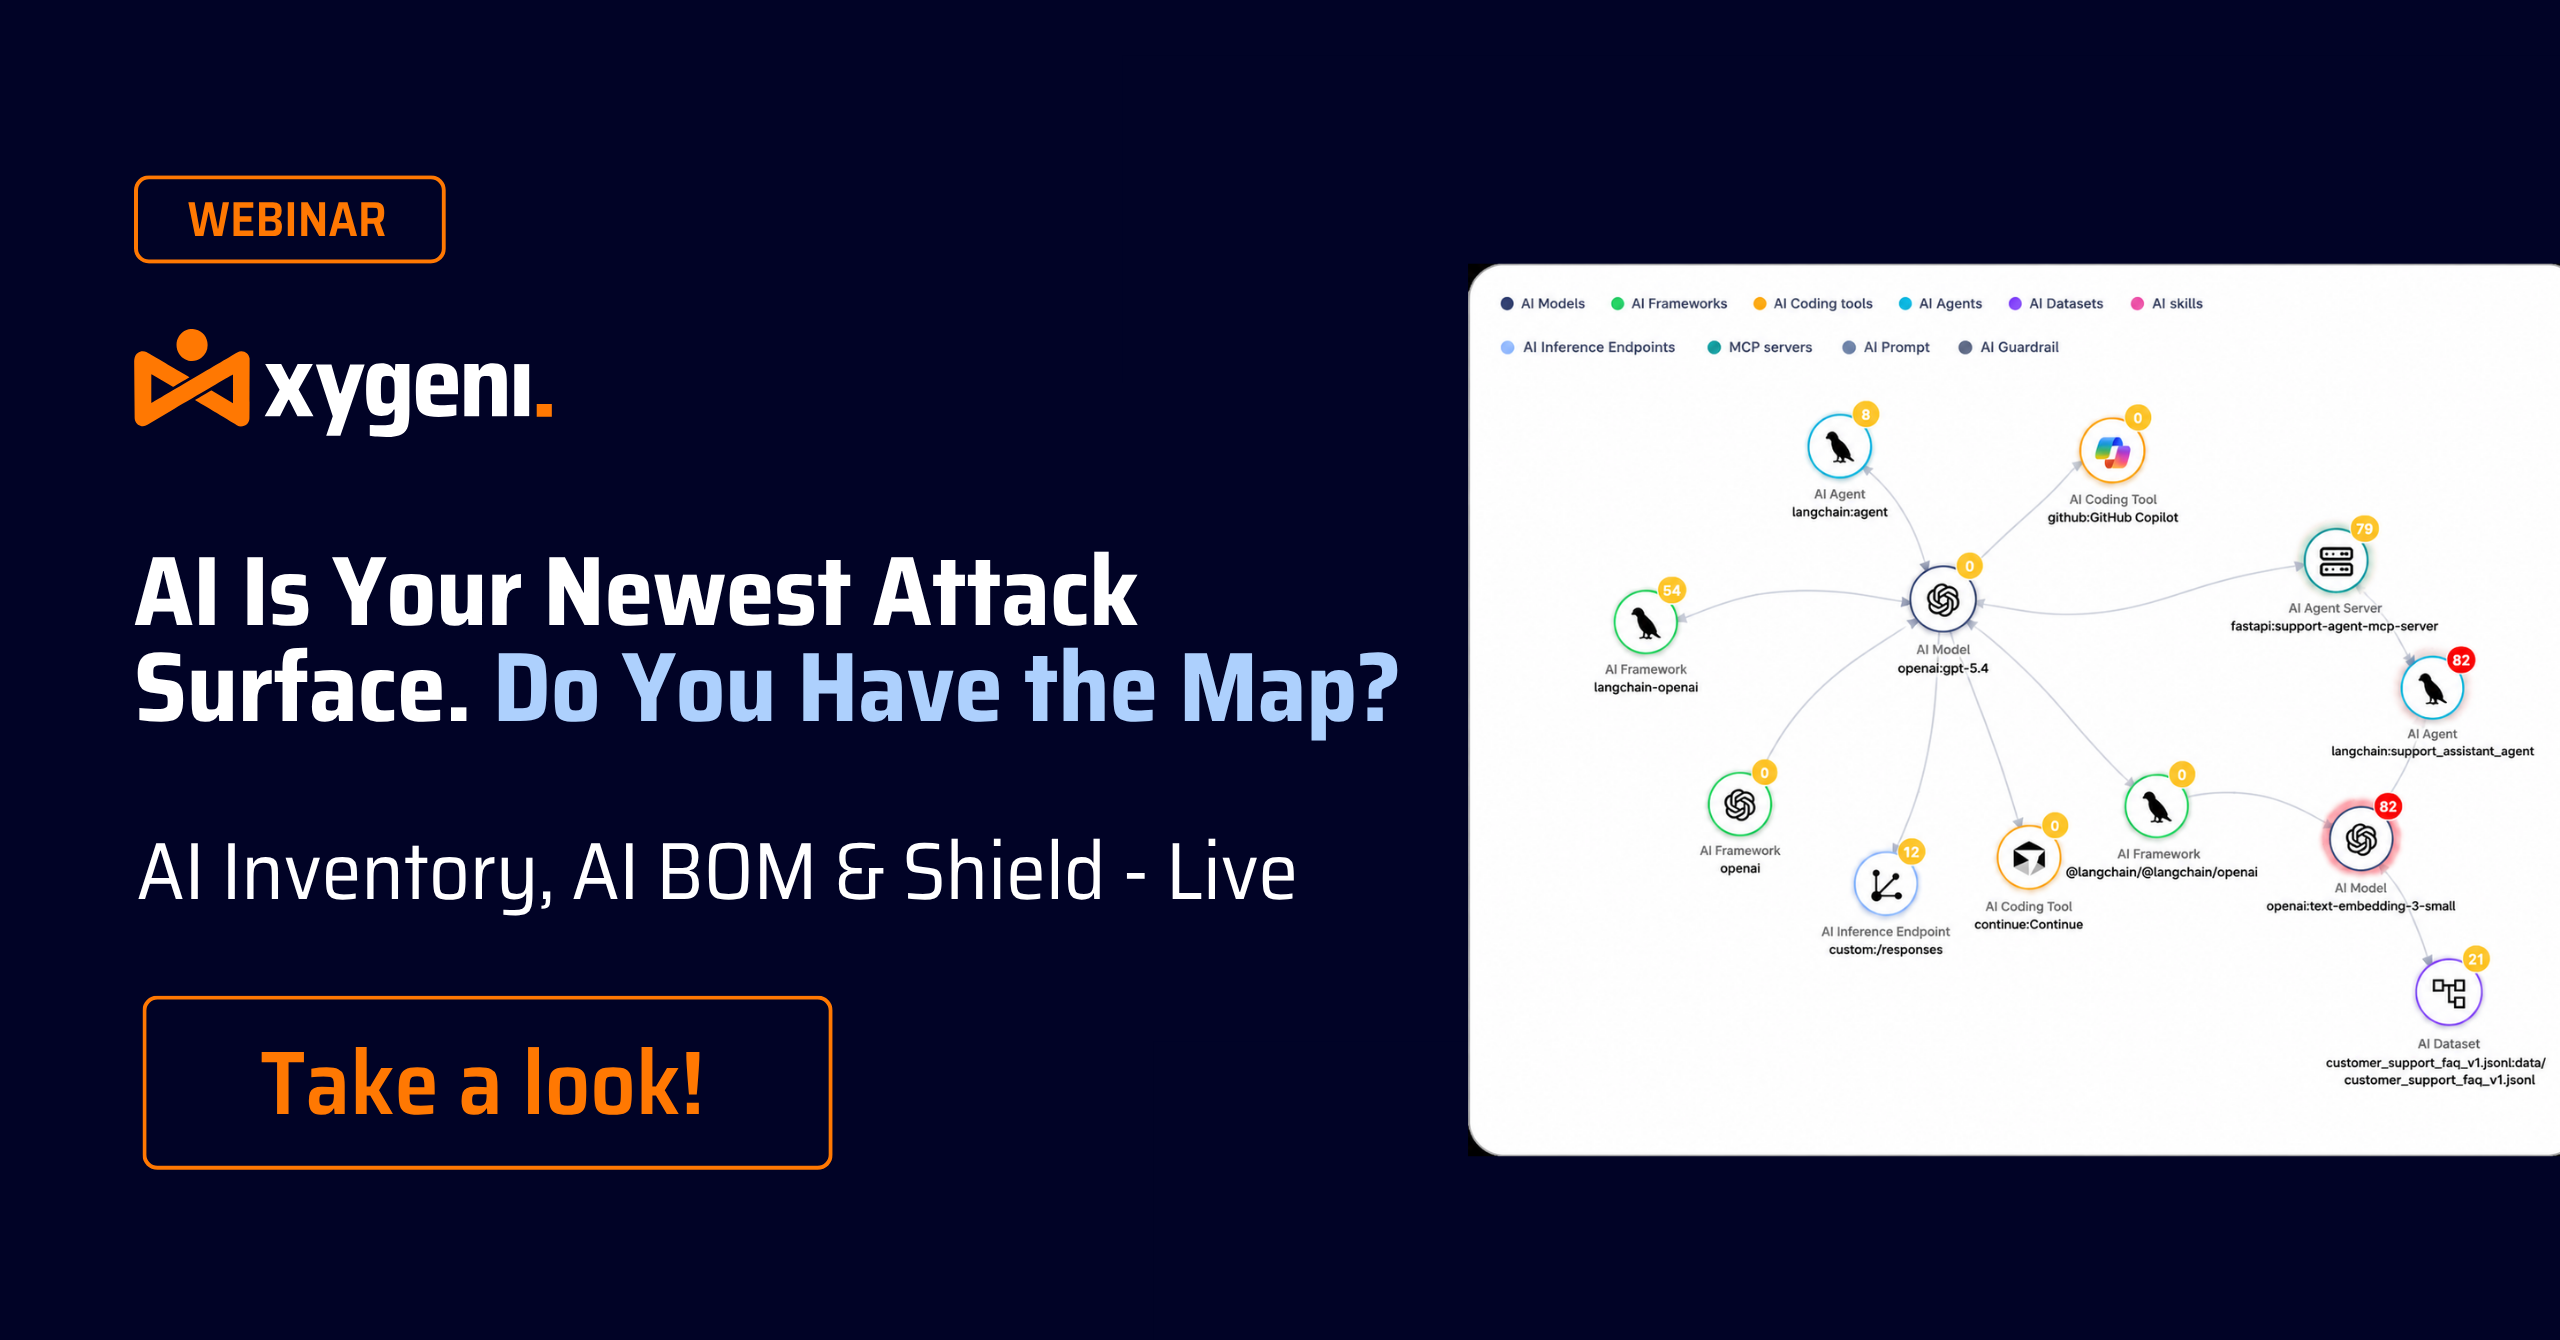
צפו בוובינר הקרוב שלנו! עוזרי קידוד מבוססי בינה מלאכותית מזיזים שמות חבילות, ותוקפים כבר רושמים את השמות המזויפים האלה עם תוכנות זדוניות. במושב זה, תראו כיצד למפות את כל המערכת האקולוגית של הבינה המלאכותית שלכם בזמן אמת, כאשר מלאי בינה מלאכותית ו-BOM של בינה מלאכותית יעלו על פני כל מודל, סוכן ותלות שהוכנסו על ידי בינה מלאכותית בתוכנה שלכם. גלו כיצד Xygeni Shield חוסם חבילות זדוניות עוד לפני שחתימה בכלל קיימת, וסוגר את הפער שסורקים מבוססי חתימות משאירים פתוח. צפו עכשיו כדי לראות כיצד לאבטח את התוכנה שלכם לפני שסחף הופך את הצעת הבינה המלאכותית הבאה לנקודת כניסה.
מרגע שסוכן בינה מלאכותית מתקין תלות או משנה Dockerfile, שלך SBOM והנחות המקור כבר נבדקות, ולרוב הצוותים אין דרך לאמת מה באמת קרה. במושב זה, תראו את השינוי האמיתי בזמן אמת: כיצד רגע ההתקנה משתנה ברגע שאף מפתח לא מציץ תחילה בשם החבילה, האם SBOMמקורו של הסוכן עדיין תקף כאשר הוא ביצע את ההחלטה.cisיון, ומה שנותר מסקירת קוד ו-shift-left כאשר סוכנים commit, ולפעמים מתמזגים, מעצמם. צפו עכשיו כדי לראות איזה סוכן מאובטח באמת pipeline דורש בפועל, לא רק בתיאוריה.
החל מ-11 בספטמבר 2026, רשות ניירות הערך האמריקאית (CRA) נותנת לכם 24 שעות לדווח על פגיעות מנוצלת באופן פעיל ב-ENISA, אפילו עבור מוצרים שכבר נמצאים בשוק, ולרוב הצוותים עדיין אין תהליך עבודה לכך. במושב זה, תראו את התהליך האמיתי בשידור חי: יצירת... SBOM לדעת אילו גרסאות מוצר מושפעות, לנתח ממצאים באמצעות ניתוח נגישות וניצול כדי להפריד בין סיכון אמיתי לרעש, ולקבוע התראות כך שהאדם הנכון יקבל התראה ברגע שממצא הופך לאירוע מדווח. צפו עכשיו כדי לראות כיצד להפוך את שעון ההתראות של רשות המסים האמריקאית (CRA) ממועד אחרון חוקי לתהליך עבודה שהצוות שלכם יכול להפעיל בפועל תחת לחץ.
צפו עכשיו בשיחת SafeDev שלנו: קוד פתוח, בינה מלאכותית ומשטח ההתקפה החדש: קוד חמוש, הגנות חכמות יותר. ככל שבינה מלאכותית וקוד פתוח מגדירים מחדש תוכנה מודרנית, משטח ההתקפה מתרחב מהר יותר מאי פעם. מסיכוני תלות וחדירה לשרשרת האספקה ועד ליצירת פרצות מבוססות בינה מלאכותית, תוקפים מתפתחים, וכך גם מגינים. הצטרפו למומחים מ-Red Hat, TikTok ו-Xygeni כדי לחקור כיצד בינה מלאכותית ואוטומציה משנים את אבטחת הקוד הפתוח. צפו עכשיו כדי ללמוד כיצד לבנות חוסן, שקיפות ואמון ברחבי שרשרת האספקה המודרנית של תוכנה!
צוותי אבטחה מסתמכים לעתים קרובות על SCA ו SAST בנפרד, מה שעלול להוביל לעייפות ערנות, תובנות מקוטעות וסיכונים שהוחמצו. במקום לבחור ביניהם, האתגר האמיתי הוא כיצד לגרום להם לעבוד יחד למצב אבטחה חזק יותר. צפו בשיחת SafeDev שלנו וגלו מדוע SCA לבד זה לא מספיק, כיצד ניתוח נגישות מפחית תוצאות חיוביות שגויות, מדוע SAST ממלא פערים קריטיים בכיסוי AppSec, ועוד הרבה יותר. צפו עכשיו!
צפו עכשיו: בינה מלאכותית כבר נמצאת בתוככם SDLC...מה עכשיו? בינה מלאכותית לא דופקת על דלת שרשרת האספקה של התוכנה שלכם; היא כבר בפנים. טייסי משנה, סוכנים, שרתי MCP ותלויות שנוצרות על ידי בינה מלאכותית מעצבים מחדש את האופן שבו קוד נבנה, נבדק ונשלח. בהרצאת SafeDev הזו, מנהיגי OWASP ומומחי AppSec יפרטו מה זה באמת אומר על מצב האבטחה שלכם, היכן מודלי ממשל מתקלקלים, ואילו בקרות מעשיות עובדות בפועל מבלי להאט את צוותי ההנדסה. צפו למסקנות קונקרטיות ומעשיות (לא רק תיאוריה) כיצד ליישם בקרות מעשיות המגנות על פיתוח בסיוע בינה מלאכותית מבלי להפוך לצוואר בקבוק עבור המהנדסים שלכם. צפו עכשיו!
צפו עכשיו בשיחת SafeDev שלנו: איך לעבור את הביקורת? בניית AppSec אמיתית בהתאם ל-ISO, NIST ו-CRA. כיום, קוד מאובטח אינו מספיק; צריך להוכיח זאת. עם מסגרות כמו ISO 27001, NIST CSF, CRA, DORA ו-NIS-2 שתופסים את מרכז הבמה, ארגונים חייבים לבנות תוכניות AppSec מוכנות לביקורת שעומדות במבחן. בפרק זה, המומחים הולכים לחקור כיצד לעבור ממדיניות לפרקטיקה, לשלב תאימות ב... CI/CD, וליישר קו בין צוותי ההנדסה, האבטחה ו-GRC סביב מה שבאמת מאושר. תראו את זה עכשיו!
צפו עכשיו בפרק שלנו ב-SafeDev Talk בנושא אבטחה ללא ממגורות ולמדו על הערך האמיתי של שימוש בפלטפורמות AppSec הכל-באחד. ממגורות ממשיכות להוות מכשול עיקרי לניהול סיכונים יעיל. מפגש זה בוחן כיצד אימוץ פלטפורמה הכל-באחד יכול לייעל את אסטרטגיית ה-AppSec שלכם, לשפר את שיתוף הפעולה בין צוותי אבטחה ופיתוח, לעזור לכם להישאר צעד אחד קדימה מול איומים מתעוררים ועוד! צפו עכשיו וקבלו אסטרטגיות לאבטחת היישומים ושרשרת האספקה של התוכנה שלכם!
צפו עכשיו בשיחת SafeDev שלנו, מקוד לזמן ריצה. צוותים רבים משקיעים רבות בניתוח סטטי, אך פגיעויות עדיין מגיעות לשלב הייצור. האתגר אינו מחסור בכלים; זהו מחסור בהקשר להבנת הסיכון האמיתי. במושב זה, בהנחיית מומחים, נחקור מדוע AppSec מודרני אינו יכול להסתמך על פרספקטיבה אחת וכיצד שילוב תובנות ברמת הקוד ובזמן ריצה עוזר לצוותים לזהות, לתעדף ולתקן פגיעויות בצורה יעילה יותר לאורך מחזור החיים. צפו עכשיו כדי להבין היכן הגישות הנוכחיות לוקות בחסר וכיצד לבנות אסטרטגיית אבטחה שלמה יותר ומודעת להקשר.
צפו עכשיו בשיחת SafeDev שלנו: DevSecOps המופעלים על ידי בינה מלאכותית - תזמור אבטחה בקנה מידה ענן. אבטחה לא יכולה להיות מחשבה שלאחר מעשה בפיתוח מודרני, ובינה מלאכותית מעצבת מחדש את האופן שבו אנו בונים, מאבטחים ומגדילים תוכנה. בפרק זה, המומחים חוקרים כיצד ללכת מעבר לטלאים וסריקה כדי להשיג תזמור חכם אמיתי ברחבי... SDLCמניהול פגיעויות המונע על ידי בינה מלאכותית ועד למערכות מובנות guardrails in CI/CD ובזמן ריצה, הרצאה זו צוללת לתוך איך באמת נראים AppSec ניתנים להרחבה, מבוססי ענן. צפו עכשיו!
צפו עכשיו להרצאת SafeDev הבאה שלנו וחוללו מהפכה באסטרטגיית DevSecOps שלכם! גלו כיצד ניהול סיכונים פרואקטיבי יכול לשנות את אסטרטגיית DevSecOps שלכם ולחזק את שרשרת האספקה של התוכנה שלכם מפני איומים מתעוררים. מפגש זה מותאם למנהיגי אבטחת סייבר וצוותי פיתוח המחויבים להישאר צעד אחד קדימה בנוף הפגיעויות ההולך וגובר. צפו בפרק עכשיו!
צפו ב-SafeDev Talk הראשון של 2025 ושפרו את הפוטנציאל שלכם Open Source Security אסטרטגיות! שמעו ממומחים מובילים כשהם חוקרים לקחים מרכזיים משנת 2024, מנגנוני הגנה מתקדמים ועתיד אבטחת OSS. זוהי ההזדמנות שלכם להישאר צעד אחד קדימה בנוף האיומים המתפתח וללמוד אסטרטגיות פרואקטיביות לאבטחת שרשרת האספקה של התוכנה שלכם!
צפו בשיחת SafeDev שלנו ושנו את אסטרטגיית AppSec שלכם! גלו למה ASPM (Application Security Posture Management) הוא המפתח להתגברות על עייפות כוננות, איחוד תובנות אבטחה וקביעת סדרי עדיפויות לסיכונים אמיתיים. מומחי אבטחת סייבר מובילים יצללו לעתיד ה-AppSec ו-DevSecOps, וישתפו אסטרטגיות מעשיות שיעזרו לכם להישאר צעד אחד קדימה. אל תחמיצו את ההזדמנות הזו ללמוד כיצד לייעל זרימות עבודה של אבטחה ולבנות אסטרטגיית DevSecOps חלקה. צפו עכשיו!
הצטרפו אלינו ל"פענוח המסתורין" SBOM אבטחה", שם מומחי אבטחת הסייבר ג'ניפר קוקס, סנטוש קמאנה וחסוס קואדרדו יחשפו את החשיבות של SBOM בשיפור איכות התוכנה, האבטחה שלה והבטחת תאימות לתקנות. וובינר זה חיוני להשגת ידע כיצד לאבטח את שרשרת האספקה של התוכנה שלך ביעילות. למד כיצד תוכל בקלות להעצים את עמדת אבטחת התוכנה שלך!
צפו עכשיו בשיחת SafeDev האחרונה שלנו השנה ושפרו את הרמה שלכם Software Supply Chain Securityהצטרפו למומחים מובילים בתעשייה כשהם בוחנים מחדש את הלקחים המרכזיים של 2024, חושפים את המגמות האחרונות ומשתפים תובנות מעשיות כהכנה לאתגרי 2025. וובינר זה מיועד לאנשי מקצוע בתחום האבטחה ולצוותי פיתוח להוטים לחדש ולהישאר צעד אחד קדימה בדינמיקה. software supply chain security עולם. הירשמו עכשיו!
מומחי Thoughtworks, Codurance ו-Xygeni ישתפו את תובנותיהם בנושא Software Supply Chain Securityשפרו את רמת האבטחה שלכם והגנו על המוניטין וההמשכיות של העסק שלכם. האם אתם מוכנים ללמוד על האבולוציה של Software Supply Chain Security?
Application Security Posture Management (ASPM) צובר תאוצה מיום ליום. עם זאת, ייתכן שהפונקציונליות הספציפית שלה אינה ברורה לחלוטין לכולם. הבטיחו את מקומכם עכשיו! הצטרפו לשיחת SafeDev שלנו "האם אתם צריכים ASPM "בחייכם?" עם מומחי הסייבר ג'יימס ברת'וטי, וויליאם פאלם ולואיס גרסיה כדי לחקור את הפוטנציאל של ASPM כפתרון הוליסטי לאבטחת יישומים ולהמשיך להעצים את הארגון שלך!
צפו במהדורת אוקטובר של SafeDevTalk כדי לגלות כיצד לשנות את ניתוח הרכב התוכנה (Software Composition Analysis).SCA) ולאבטח את שרשרת האספקה של התוכנה שלך מפני איומים מתעוררים.
מפגש זה מיועד למנהיגי סייבר וצוותי פיתוח המעוניינים להישאר צעד אחד קדימה בנוף המורכב של פגיעויות בקוד פתוח של ימינו.
צפו עכשיו בהרצאת SafeDev שלנו על שרשראות אספקה של תוכנה תחת לחץ: מה לימדה אותנו 2025 על תוכנות זדוניות ובינה מלאכותית, ומה יבוא אחר כך. 2025 השתנתה. software supply chain securityמכניקות תקיפה חדשות (תוכנות זדוניות בסיוע בינה מלאכותית, הפצה עצמית וניצול לרעה של אמון בקנה מידה גדול) חשפו את מגבלות ההגנות הקיימות. הצטרפו למושב בהנחיית מומחים זה כדי להבין מה באמת השתנה בשנת 2025 ולאילו צוותי פיתוח ואבטחה חייבים להסתגל לקראת 2026. צפו בפרק עכשיו!
הצטרפו ללואיס רודריגז, מנהל הטכנולוגיה הראשי של Xygeni, ולואיס מנואל גרסיה, מנהל תמיכת מכירות, בוובינר זה בנושא Secure CI/CDלמדו מהמומחים שלנו כיצד לאמץ את שיטות העבודה המומלצות של OWASP כדי לחזק את האבטחה שלכם CI/CD ולהגן על שרשרת האספקה של התוכנה שלך. הגן על שלך CI/CD ושרשרת אספקה של תוכנה עם OWASP. הם ידברו על מלאי וניתוח, CI/CD סיכונים, גילוי ומניעה ועוד הרבה דברים!
המהדורה הרביעית של SafeDevTalks מציגה את מומחי הסייבר המובילים דרק פישר, אבהילאשה סינה ולואיס רודריגז. פרק זה יתעמק בנושא הקריטי של הסתמכות על רכיבים של צד שלישי וקוד פתוח בפיתוח תוכנה, ויחשוף את הפגיעויות הנסתרות והאיומים המתעוררים. הצטרפו אלינו כדי ללמוד עוד על פגיעויות נסתרות, איומים מתרחבים, פרצות מהעולם האמיתי ועוד!
צפו עכשיו בפרק הקרוב שלנו ב-SafeDev Talk: פגיעויות אינסופיות. הגנות חכמות יותר! ניהול פגיעויות מתפתח, וכלים מסורתיים כבר אינם מספיקים. הצטרפו אלינו כדי לחקור כיצד איומים מודרניים דורשים מודלים חכמים יותר של סיכונים, קביעת סדרי עדיפויות בזמן אמת וגישה חדשה לאבטחת שרשרת האספקה של תוכנה. אל תחמיצו את המושב הזה, העמוס בתובנות מומחים לחיזוק אסטרטגיית AppSec שלכם ולהישאר צעד אחד קדימה בנוף הסיכונים הדינמי של ימינו!
הצטרפו לפרק השני של CI/CD וובינרים בהשתתפות לואיס רודריגז, מנהל טכנולוגיות ראשי ומייסד שותף של Xygeni, ולואיס מנואל גרסיה, מנהל תמיכת מכירות. במושב זה נחקור את נקודת המבט של "הצוות הכחול" של CI/CD אבטחה, תוך התעמקות בצעדים מעשיים שארגונים יכולים לנקוט כדי לשפר את מצב האבטחה שלהם...
בנוף הדיגיטלי המתפתח במהירות, אבטחת שרשרת האספקה של התוכנה שלכם קריטית יותר מתמיד. ככל שטקטיקות תקיפה חדשות צצות, חיוני להישאר צעד אחד קדימה ולהצטייד באסטרטגיות ההגנה העדכניות ביותר. בוובינר זה, לואיס רודריגז ידריך אתכם...
צפו עכשיו בוובינר הבא שלנו: אוטומציה של אבטחת יישומי בינה מלאכותית! צוותי AppSec מוצפים בהתראות; עכשיו הגיע הזמן להפוך לאוטומטיים. במפגש מעשי זה, גלו כיצד לבטל מיון ידני ולעבור מהתראה לתיקון תוך שניות באמצעות תיקון אוטומטי ידידותי למפתחים. למדו כיצד לצמצם תוצאות חיוביות שגויות, לתעדף סיכונים אמיתיים ולאכוף מדיניות אבטחה וראו כיצד לשלב תיקון אוטומטי ב... CI/CD pipelineעם חכם guardrails (בין היתר). צפו בזה היום!
צפו עכשיו בשיחת SafeDev שלנו: אבטחה כברירת מחדל: כיצד תיקון אוטומטי מעצב מחדש את AppSecure? "אבטחה כברירת מחדל" כבר אינה אופציונלית; זוהי קו הבסיס החדש. עם קוד שנוצר על ידי בינה מלאכותית, רכיבי בינה מלאכותית מוטמעים ומחזורי פיתוח מהירים כברק, שערי אבטחה מסורתיים לוקים בחסר. התשובה? הגנות פרואקטיביות ותיקון אוטומטי מעשי שעובד במקום בו גרים המפתחים. צפו עכשיו וקחו את הצעד הבא ב-AppSecure המודרנית!
האזינו לפרק בפודקאסט The Cyber Security Matters של Neuco בנושא "האתגר החדש באבטחת תוכנה: כיצד לשמור על מערכות devops פועלות מבלי ליפול תחת מתקפות שרשרת אספקה" עם לואיס רודריגז, מנהל טכנולוגיות ראשי ב-Xygeni, וחקרו את האתגרים המשתנים של אבטחת שרשרת האספקה של תוכנה.
צפו בהרצאת SafeDev שלנו: בינה מלאכותית משוחררת: ניווט באיומים מתפתחים והגנות באבטחת יישומים. ככל שבינה מלאכותית משנה את אבטחת הסייבר, השפעתה על אבטחת היישומים היא גם עוצמתית וגם מגוונת. מתוכנות זדוניות רב-מורפיות ועד שיבוש מודלים והזרקה מהירה, תוקפים משתמשים בבינה מלאכותית כדי ליצור התקפות חכמות יותר, ומגינים משתמשים בבינה מלאכותית כדי לזהות ולמתן אותן מהר יותר. צפו בה כדי להבין את שני צידי המשוואה וללמוד כיצד להפוך את תוכנית AppSec שלכם למוכנה לבינה מלאכותית.
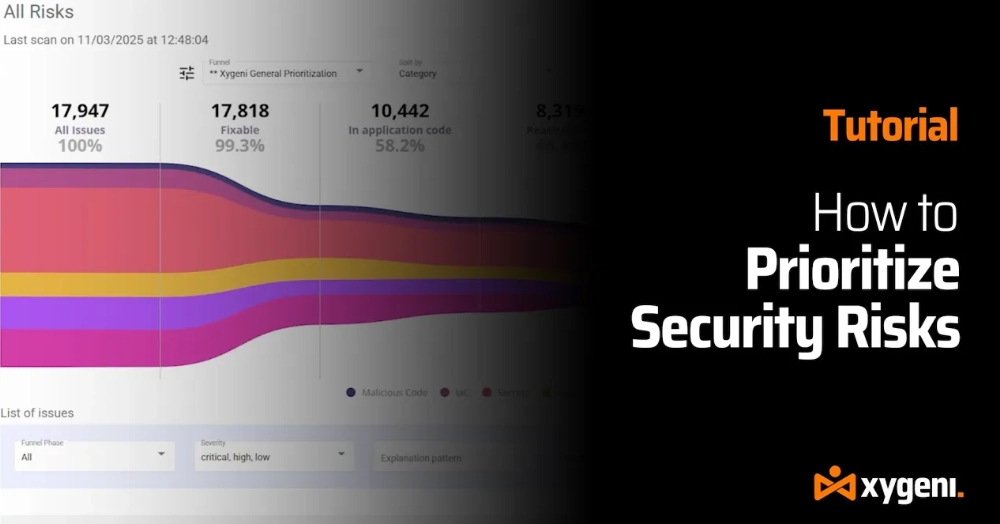
נמאס לכם מהתראות אבטחה אינסופיות? בואו נתקן את מה שבאמת חשוב. אם אתם קבורים בתוך מבול של ממצאי פגיעויות, אתם לא לבד. במדריך שלב אחר שלב זה, נראה לכם כיצד משפכי Xygeni עוזרים לצוותי DevOps ו-AppSec לחדור דרך הרעש ולמקד את האיומים האמיתיים - כך שתוכלו להגן על הקוד שלכם, pipelineומערכות עסקיות קריטיות בצורה יעילה יותר.
צוותי AppSec נמצאים תחת לחץ. נפחי ההתראות מתפוצצים, מהירות הפיתוח ממשיכה לעלות, ומיון ידני כבר לא יכול לעמוד בקצב. גישות אבטחה מסורתיות מראות את גבולותיהן. בסשן מעשי זה, בהנחיית מומחים, תראו כיצד אוטומציה של AppSec המונעת על ידי בינה מלאכותית עוזרת לצוותים להתגבר על עייפות ההתראות ולהפוך ממצאי אבטחה לתיקונים אמינים ואוטומטיים. למדו מה צריך להשתנות ב-AppSec המודרני וכיצד צוותי פיתוח ואבטחה יכולים להגן על כל... commit ו pull request מבלי להאט את המסירה. צפו בוובינר לפי דרישה וראו כיצד אוטומציה המונעת על ידי בינה מלאכותית מעצבת מחדש את AppSec בפועל.
צפו במושב שלנו ב-Black Hat Europe: מציאות ה-AppSec החדשה: פיתוח מונע בינה מלאכותית, תוכנות זדוניות וסיכוני תוכנה מודרניים. ככל שבינה מלאכותית מאיצה את אספקת התוכנה, היא גם מעצבת מחדש את משטח ההתקפה. החל מתוכנות זדוניות בקוד פתוח ופגיעה בשרשרת האספקה ועד לפגמים בקוד שנוצרו על ידי בינה מלאכותית, הרצאה זו בוחנת כיצד צצים סיכוני AppSec מודרניים, ומה צוותי אבטחה חייבים לעשות כדי להישאר צעד אחד קדימה בעולם מונע בינה מלאכותית.
צפו עכשיו בפרק SafeDev Talk של עונת הפתיחה שלנו על DORA כדי לשלוט בו ולהישאר צעד אחד קדימה בנוף המתפתח ללא הרף של רגולציה פיננסית. וובינר זה נוצר במיוחד עבור מוסדות פיננסיים ויעזור לכם לנווט את השפעת DORA על אבטחה תפעולית ותאימות. תקבלו אסטרטגיות מעשיות ותובנות מומחים, שיהיו מוכנים טוב יותר לעתיד!
צפו בפרק הפודקאסט Secure Cyber Connect בהשתתפות מנהל הטכנולוגיה הראשי שלנו, לואיס רודריגז. עם ניסיון של למעלה מ-15 שנה, לואיס משתף תובנות מומחים על גילוי קוד זדוני, אבטחת רכיבים של צד שלישי והבטחת אסטרטגיות AppSec לעתיד. מהשלכות SolarWinds ועד לתקרית SSH האחורית האחרונה, פרק זה מכסה איומים מהעולם האמיתי וטקטיקות הגנה מעשיות. למדו כיצד לחזק את... SDLC, להפחית את הסיכון בשרשרת האספקה, ולהישאר צעד אחד קדימה באיומי סייבר מתפתחים.
הצטרפו לוובינר שלנו "זיהוי תוכנות זדוניות בזמן אמת בקוד פתוח" כדי לחקור את איומי התוכנות הזדוניות האחרונים המשפיעים על תוכנות קוד פתוח (OSS). ככל שאימוץ OSS גדל, כך גם נפח ומורכבות האיומים, מה שמציב אתגרים חדשים למפתחים ולארגונים כאחד. מפגש מעמיק זה יחשוף את המגמות האחרונות, איומים מתפתחים ואסטרטגיות מתקדמות להגנה על תלויות ה-OSS שלכם מפני התקפות זדוניות. הצטרפו אלינו!
פספסתם אותנו בבלאק האט? צפו בשידור חוזר בלעדי של מושב בן 20 דקות בנושא אבטחת סייבר מבוססת בינה מלאכותית, אוטומציה של אבטחת יישומים ותיקון אוטומטי. גלו כיצד להפחית רעשי התראות, לתקן פגיעויות באופן אוטומטי בעזרת אישורים מאובטחים, ולהביא את אוטומציה של AppSec ישירות למערכת שלכם. pipeline (בין היתר דברים מעניינים רבים אחרים). צפו בסדנה לפי דרישה!
צפו וצללו לעומק: הצורך הדחוף ביישומים מאובטחים לאור המספר ההולך וגדל של פרצות אבטחה ופגיעויות; האתגרים הנוכחיים של בניית תוכנה מאובטחת וניתנת להרחבה, כולל זרמי עבודה מבודדים, פערים בתקשורת בין צוותים מרוחקים והסיכונים הכרוכים בשילוב תוכנה בקוד פתוח (OSS); ועוד ועוד. למדו כיצד לחתוך דרך הרעש ולהתמקד באיומים הקריטיים ביותר. אל תפספסו!
לא הצלחת להגיע לכנס RSA 2024 בסן פרנסיסקוcisקו? אין בעיה! צפו בוובינר הבלעדי שלנו והכירו כמה מהמגמות הקריטיות ביותר בתחום אבטחת הסייבר, החל משינויים ב CISמתפקידי O ועד להובלת פיתוחים מתקדמים בתחום הגנת הסייבר - הכל ליד שולחנכם. בוובינר זה, תצללו לעומק את התובנות והאסטרטגיות העדכניות ביותר שיש לעולם הסייבר להציע!
צפו עכשיו בוובינר שלנו: אבטחת קוד שנוצר על ידי בינה מלאכותית לפני שהוא נשלח. מודלים של קידוד גבולי עדיין מזיזים שמות חבילות מזויפים בעד 6% מהפלטים, והתקפות אמיתיות כמו שי-חולוד מראות כמה מהר חבילה מורעלת אחת יכולה להתפשט דרך GitHub, ענן ו... CI/CDסוכני בינה מלאכותית נוגעים כעת בקבצים, מסופים ו... pipelineישירות, לעתים קרובות לפני כל בדיקת אבטחה מופעלת. במושב זה, בהנחיית Nimbus Compute בשיתוף פעולה עם Xygeni, נחקור מדוע אבטחה מבוססת CI בלבד כבר אינה מספיקה וכיצד העברת הזיהוי ל-IDE עוזרת לצוותים לתפוס סיכונים לפני שהם מגיעים למצב הייצור.
צפו עכשיו בוובינר שלנו "Vibe Coding Without Regret". בינה מלאכותית משנה את אופן בניית תוכנה, כאשר Copilots וסוכני בינה מלאכותית מייצרים נתח הולך וגדל מקוד הייצור. במושב זה תראו כיצד לאבטח קוד שנוצר על ידי בינה מלאכותית ישירות ב-IDE, עם זיהוי פגיעויות בזמן אמת. guardrails עבור Copilot, וקביעת סדרי עדיפויות מבוססי נגישות. גלו כיצד תיקון בסיוע בינה מלאכותית עוזר למפתחים לתקן בעיות ביעילות ולבנות תוכנה מאובטחת המונעת על ידי בינה מלאכותית מבלי לאבד שליטה. צפו בו עכשיו כדי ללמוד כיצד לבנות תוכנה מאובטחת המונעת על ידי בינה מלאכותית מההתחלה.