קסיגני נגד אייקידו

האלטרנטיבה לאייקידו: כאשר המפתח תחילה אינו מספיק

מנועים קנייניים, הפלטפורמה המלאה on-premise וזיהוי תוכנות זדוניות שמתחיל עוד לפני שקיימת חתימה.

ראה כיצד Xygeni משתווה לאייקידו במאגרים שלך.

אלטרנטיבה לאייקידו

חמישה הבדלים שחשובים

איפה קסיגני הולך רחוק יותר

היכן שאחרים עוצרים ביסודות, Xygeni הולכת רחוק יותר: מעבר לפריסה, עומק שרשרת האספקה, ריבוי ספקים. ASPM, בעלות הנדסית ותעדוף חכם.
01
חופש פריסה

פלטפורמה מלאה on-premise (דייר יחיד). DAST פועל בתוך התשתית שלך ללא חשיפה לאינטרנט.

02
עומק שרשרת האספקה

תוכנה זדונית התנהגותית בפרסום הרישום, המשתרעת על פני pipelines, מכולות, קוד מקור commits.

03
רב ספקים ASPM

קליטת ממצאים מ-Snyk, Veracode ו-Checkmarx. החלת מיון, הסבר ותיקון של בינה מלאכותית על כולם.

04
בעלות הנדסית

מנועי סריקה קנייניים מקוריים (לא תזמור OSS). SLA אחד, מפת דרכים אחת, בתוספת SLSA + in-toto + CBOM.

05
תעדוף חכם

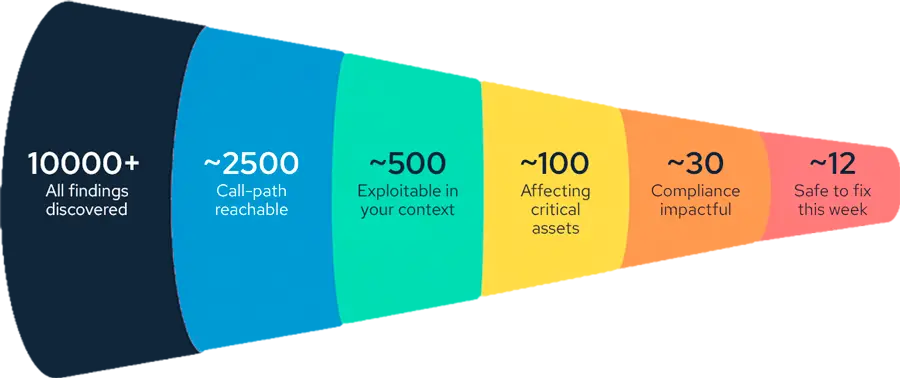
משפך שיווקי מודע לעסקים שמצמצם אלפי ממצאים למעטים שניתן להגיע אליהם ולנצלם.

מה הכי משנה את תהליך העבודה שלך

מאלפי ממצאים למספר מצומצם של פעולות

Xygeni מחליט מה לתקן קודם ולהפחית את הרעש. 

אחרי המשפך רמת שיטת תיקון סיכונים מוחל: Xygeni מנתח את גרף השיחות ומודיע לך אילו תיקונים ישבשו אילו מתקשרים - לפני שאתה מיייש אותם.

זה לצד זה

יכולת תמונת מצב

יכולת אייקידו
מנועי סריקה ✅ מנועים מקוריים קנייניים ⚠️ מבוסס OSS (Opengrep, Trivy, ZAP)
זיהוי תוכנות זדוניות טרום-חתימה בתוכנית החינמית ✅ MEW כלול בתוכנית המפתחים החינמית ❌ תוכנית חינמית מסתמכת על חתימות ידועות
הגנה על נקודות קצה של מפתחים ✅ חבילות, הרחבות ותוספים של IDE, בנוסף לתעבורת רשת, תחת מדיניות ארגונית אחת. ⚠️ התקנות חבילות בלבד
פלטפורמה מלאה on-premise דייר יחיד ✅ פלטפורמה מלאה במקום העבודה ⚠️ סורק מקומי + ענן dashboard
מודל ביצוע DAST ✅ יכולת מקומית, מקבילה ללא הגבלה ⚠️ ענן בלבד (רשימת כתובות IP לבנות + חשיפה לאינטרנט)
הביאו את מודל הבינה המלאכותית שלכם ✅ כל תואר ראשון במשפטים, כולל תואר שני במנהל עסקים עצמאי ⚠️ תואר ראשון באייקידו בלבד
זיהוי חבילות זדוניות לפני חתימה (MEW) ✅ התנהגות בפרסום הרישום ⚠️ אייקידו אינטל (בסגנון הזנה)
זיהוי תוכנות זדוניות ברחבי SDLC ✅ Pipelines + מכולות + commits ⚠️ ממוקד חבילות
CI/CD pipeline security (יושרה + מקור) ✅ Pipeline שלמות, אנומליה, SLSA + in-toto ⚠️ סריקות ב- pipeline, לא מאבטח את זה
מיון בינה מלאכותית + תעדוף סיכונים ✅ מיון על סמך ממצאים אישיים + ממצאים של צד שלישי + משפך + ברמת השיטה ⚠️ סורקים פרטיים בלבד, ללא ממצאים של צד שלישי
ביטול אוטומטי של סודות + חסימת מיזוג ✅ ביטול אוטומטי + מיזוג חסימה ⚠️ זיהוי ואימות בלבד
CBOM - רשימת חומרים בקריפטוגרפיה ✅ נוצר לכל מהדורה ❌ לא זמין

מידע על המתחרים מבוסס על תיעוד זמין לציבור, שנבדק בספטמבר 2026. זיהיתם משהו לא מעודכן? תודיע לנו.

דִיפֵרֶנציִאָלִי

חופש פריסה בלי פשרות.

סורקים מקומיים אינם פועלים באופן מקומי. סורקים אמיתיים פועלים באופן מקומי ומפעילים את כל הפלטפורמה בסביבה שלך.
רכיב אייקידו
Dashboard / שרת ✅ סביבת לקוח* ⚠️ ענן אייקידו
אחסון ממצאים ✅ סביבת הלקוח ⚠️ ענן אייקידו
ביצוע DAST ✅ תשתית לקוח (ללא חשיפה לאינטרנט) ⚠️ אייקידו ענן (רשימת IP לבנה + אימות דומיין)
הסקה של בינה מלאכותית / תואר שני ✅ בחירת הלקוח, כולל אירוח עצמי ⚠️ תשתית אייקידו
תיקון אוטומטי זמין במצב לא מקוון ✅ יש ❌ לא (חשבונות סורק מקומי מאבדים את ממשק המשתמש של AutoFix)

דִיפֵרֶנציִאָלִי

עומק שרשרת האספקה מעבר לחבילות

רוב ההתקפות לא נעצרות בחבילה. גם לא Xygeni.
התנהגות בעת פרסום
MEW - התרעה מוקדמת על תוכנות זדוניות

ניתוח בינה מלאכותית דו-שכבתי בעת פרסום רישום החבילות. מזהה התנהגות זדונית עוד לפני שחתימה קיימת - typosquatting, ערפול, דפוסי חילוץ, בלבול תלויות.

Pipelines + מכולות + קוד
תוכנות זדוניות ברחבי SDLC

הגילוי משתרע על פני pipelines, תמונות של קונטיינר וקוד מקור commits. תופס פגזים הפוכים ב pipelines, פקודות זדוניות בסקריפטי בנייה, וארטיפקטים שעברו שינוי, לא רק חבילות פגומות.

חתום, ניתן למעקב, מוכן לביצוע פוסט-קוונטי
בניית יושרה ומקור

SLSA מקורי ואימותים in-toto עבור כל גרסה, בנוסף ל-CBOM (רשימת חומרים קריפטוגרפיים) לכל גרסה, כך שתדעו איזו קריפטוגרפיה תצטרכו להעביר.

יותר מ חומת אש תלויה

חומת אש של תלות בודקת חבילות. Xygeni Shield שולט בכל מה שמגיע למכונת המפתח.
זמן קירור החבילה
בקרת התקנות מבוססת גיל

חבילות, הרחבות IDE ותוספים יישארו חסומים עד שהם מגיעים לגיל המינימלי שקבעת המדיניות שלך.

חסימת רשת
שליטה ברשת

תעבורה לכתובות IP ודומיינים זדוניים נחסמת בנקודת הקצה, ומחשב שנפרץ מבודד.

מדיניות מרכזית
מדיניות אחת לכל הארגון

צוות האבטחה מגדיר רכיבים מותרים ונדחים ורישומים מורשים.

מודיעין MEW
מגובה על ידי MEW

Decisions משתמשים במודיעין של Xygeni לבדיקת תוכנות זדוניות טרום-חתימה, לא רק בעדכונים שידועים כפגומים.

שאלות נפוצות

האם קסיגני היא אלטרנטיבה טובה לאייקידו?

כן, במיוחד אם אתה צריך את הפלטפורמה המלאה on-premise, זיהוי תוכנות זדוניות או LLM משלך מעבר לחבילות. Xygeni משתמשת במנועי סריקה קנייניים ומפעילה את dashboard, ממצאים, DAST והסקת בינה מלאכותית בסביבה שלך.

כן. על ה Enterprise תוכנית, הפלטפורמה המלאה פועלת on-premise, בעל מרווחי אוויר או היברידי, כולל יכולות DAST ובינה מלאכותית עם מודל המתארח בעצמו.

כל מוסד משפטים: ספק מסחרי, מודל אירוח עצמי או מודל של Xygeni עצמו. הנתונים נשארים בסביבה שלך והשימוש נשאר בחוזה שלך.

MEW מנתח את התנהגות כל חבילה חדשה בעת פרסום הרישום, לפני שקיימת חתימה. זיהוי כולל גם pipelines, תמונות של קונטיינר וקוד מקור commits.

כן. תוכנית המפתחים החינמית כוללת זיהוי תוכנות זדוניות של MEW באמצעות חתימה מוקדמת.

ראה את ההבדל על הקוד שלך

הבא את השאלות שהערכה שלך לגבי אייקידו השאירה פתוחות. אנחנו נעבור עליהן במחסנית שלך.

זכה להכרה על חלוציות ASPM פתרון
כלי ניתוח הרכב תוכנה מוביל
פיינליסט של Devops Dozen לשנת 2023 - דף הבית-דקה
פתרון DevSecOps הטוב ביותר