Xygeni נגד SonarQube

האלטרנטיבה של SonarQube:
איכות קוד ואבטחה בפלטפורמה אחת

שמרו על שערי האיכות שלכם. הוסיפו אבטחת שרשרת אספקה, מיון בינה מלאכותית ותיקונים שמגיעים ככל pull requests, על אותו קוד.

ראה כיצד Xygeni משתווה ל-SonarQube במאגרים שלך.

אלטרנטיבה לסונארקובה

היתרונות שלנו

ארבעה הבדלים זה משנה

01
הגנה על שרשרת האספקה ​​​​​​לפני חתימה

MEW מסמן חבילות זדוניות לפני שקיימת חתימה, בין חבילות, מכולות, pipelineים ו commits.

02
סיכון אמיתי, לא התראות גולמיות

בינה מלאכותית מדרגת כל ממצא (חיובי אמיתי או שקרי, דחיפות ומאמץ) ומדרגת את מה שניתן להשיג ולנצל.

03
נבנה עבור הבינה המלאכותית תחילה SDLC

כלי cross-tool ASPM, מלאי של בינה מלאכותית ותיקון אבטחה תחילה, על פני ממצאים שלך ושל צד שלישי.

04
תביא את LLM משלך

 השתמשו בספק המודל שלכם. הקוד שלכם לעולם לא עוזב את התשתית שלכם, לא במקום ולא ברשת.

איכות קוד

שמרו על שערי האיכות שלכם. הוסף אבטחה על אותו קוד.

כלי האיכות וכלי האבטחה שלך מנתחים את אותם קבצים, מדרגים אותם בנפרד ומדווחים לאנשים שונים. Xygeni משלב את שניהם בפלטפורמה אחת, עם סדרי עדיפויות אחד ותהליך עבודה אחד לתיקון.
עקבי
איכות אחת standard על פני הערימה שלך

ריחות קוד, מורכבות, תחזוקה, קוד מת, שכפול ושמות, נמדדים באותו אופן בכל שפה שאתם מרצים, כך שהתוצאות ניתנות להשוואה בין צוותים.

שערים דביקים
שערים שהצוותים שלך שומרים דולקים

שערי איכות מודעים לקו הבסיס מופעלים pull requests חסום את מה ש-PR מציג, לא את החוב שירשת. ניתן לאכיפה מהיום הראשון, אפילו על קוד מדור קודם.

תיקון אוטומטי
תיקונים, לא רק ממצאים

 תיקון בינה מלאכותית מציע את השינוי ופותח את pull requestכל ממצא מדורג לפי מורכבות התיקון, עם הערכה של המאמץ שנחסך.

משפך אחד
דירוג אחד לאיכות ואבטחה

ממצאי איכות נמצאים באותו משפך סדרי עדיפויות כמו ממצאי אבטחה. הקובץ עם ציון התחזוקה הגרוע ביותר הוא לרוב זה עם פגם ההזרקה.

מרעש לפעולה

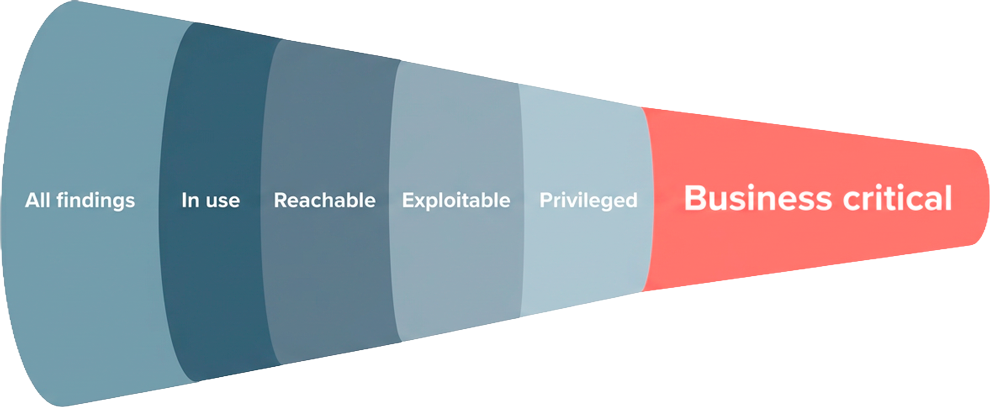
תפסיקו לנתח רשימות. תקן את מה שחשוב.

Xygeni מצמצם אלפי התראות למעטות שהן אמיתיות, נגישות וניתנות לניצול. לאחר מכן הוא מתקן אותן.

זה לצד זה

יכולת תמונת מצב

יכולת soundQube
ניתוח איכות קוד (ריחות, מורכבות, שכפול, קוד מת) ✅ אחד עקבי standard על פני שפות ✅ יש
שערי איכות מודעים לקו הבסיס מופעלים pull requests ✅ יש ✅ יש
תיקוני בינה מלאכותית לממצאים איכותיים שנמסרו כ pull requests ✅ פותח את יחסי הציבור ⚠️ רק הצעות, לא pull request.
איכות ואבטחה במשפך אחד לתעדוף ✅ Unified ⚠️ רשימות נושאים נפרדות
תוכנות זדוניות ברחבי SDLC + נקודת קצה (Shield) ✅ חבילות, מכולות, pipelineים ו commits. ⚠️ חבילות זדוניות ידועות, ב-CI.
מיון בינה מלאכותית: אימות חיובי אמיתי/חיובי כוזב ✅ יש ❌ לא
קביעת סדרי עדיפויות לחיסכון רעשים (משפך נתיב התקפה) ✅ ניתן להשגה + ניתן לניצול ⚠️ מבוסס חומרה
תיקון אוטומטי: SAST, SCA וסודות (מודעים לשבירת שינוי) ✅ יש ⚠️ הצעות לתיקון בינה מלאכותית, לא pull request, ללא ניתוח שינוי שבירה.
סיכון תיקון: אילו קוראים לתיקון נכשלים, ברמת השיטה ✅ שיטה + אתרי קריאה זוהו ❌ אין ניתוח השפעה
הגנה על נקודות קצה של מפתחים ✅ חבילות, הרחבות ותוספים של IDE, בנוסף לתעבורת רשת, תחת מדיניות ארגונית אחת. ❌ לא זמין
בדיקות דינמיות (DAST) ✅ יש ❌ לא
כלי cross-tool ASPM (הטמעת ממצאים של צד שלישי) ✅ יש ❌ לא
אבטחת בינה מלאכותית: גילוי, זיהוי ואכיפה (AI-BOM) ✅ יש ❌ לא
קוד "הבא את ה-LLM שלך" נשאר בתשתית שלך ✅ יש ⚠️ Azure OpenAI בלבד (שרת)
זיהוי אנומליות התנהגותיות (SCM ו-CI) ✅ יש ❌ לא

מידע על המתחרים מבוסס על תיעוד זמין לציבור, שנבדק בספטמבר 2026. זיהיתם משהו לא מעודכן? תודיע לנו.

אבטח את הבינה המלאכותית

אבטחה עבור הבינה המלאכותית שבה אתם משתמשים ולבנות עם

Sonar משתמש בבינה מלאכותית כדי לבדוק את איכות הקוד. Xygeni מאבטח את הבינה המלאכותית עצמה - לאורך כל חייה במערכת שלך. SDLC.
לְגַלוֹת
בינה מלאכותית-ASPM

מלאי בזמן אמת של כל מודל, מערך נתונים, סוכן ושרת MCP, עם חומרי בנייה של בינה מלאכותית (AI-BOM) מוכנים לביקורת הממופים לחוק הבינה המלאכותית של האיחוד האירופי.

לזהות
אבטחת AI

זיהוי דטרמיניסטי + LLM של הזרקה מיידית, MCP לא מאובטח וחשיפת נתונים, בהתאם ל-OWASP, יושם גם על ממצאים של צד שלישי.

לֶאֱכוֹף
Shield

Shield מגן על נקודת הקצה של המפתח: בקרת התקנה מבוססת גיל עבור חבילות, הרחבות IDE ותוספים, חסימת כתובות IP ודומיינים זדוניים, בידוד של מכונה פרוצה ומדיניות אחת שנקבעה על ידי צוות האבטחה שלך.

דִיפֵרֶנציִאָלִי

בדוק את ההתקפה לפני כן יש שם

רוב הכלים מתאימים תלויות לרשימות של איומים ידועים. התקפות שרשרת האספקה ​​החדשות ביותר אינן נמצאות עדיין באף רשימה.

תוכנה זדונית חתימה מראש (MEW) בעת פרסום הרישום 

תוכנות זדוניות בחבילות, מכולות, pipelines, commits.

CI/CD pipeline securityפעולות GitHub, בניית תשתית, סודות.

זיהוי טיפוסקווטינג וזיהוי מטען ערום

SLSA מקורי + in-toto build attestations + CBOM

סונארקובה

מזהה רק חבילות זדוניות ידועות לציבור

בדיקת תלות בתוך ה-CI pipeline רק

רץ ב pipeline — לא מאבטח את זה.

ללא ניתוח התנהגותי / טיפוסקווטינג

SBOM דוֹר; ללא עדויות מקומיות.

שאלות נפוצות

האם Xygeni היא אלטרנטיבה טובה ל-SonarQube?

כן, אם אתם צריכים יותר מאשר איכות קוד. Xygeni מכסה איכות קוד ומוסיפה SAST, SCA, סודות, CI/CD אבטחה, DAST, זיהוי תוכנות זדוניות טרום חתימה ו ASPM בפלטפורמה אחת, עם מיון ותיקונים של בינה מלאכותית המסופקים כ pull requests.

כן. Xygeni אוכפת שערי איכות על pull requests ויכול להיכשל בבנייה. שערים מודעים לקו הבסיס, כך שצוותים חסומים על בעיות חדשות. pull request מציג, לא על חוב היסטורי.

זה מתקן אותם. תיקון בינה מלאכותית מציע את השינוי ופותח pull request, והממצאים מדורגים לפי מורכבות התיקון כך שהצוותים רואים מה הם יכולים לנקות ראשונים.

לא. הסורק פועל בתוך התשתית שלך עם גישת קריאה בלבד, ורק תוצאות מועלות. Xygeni פועל גם במלואו. on-premise ומרווח באוויר.

כן. זה פועל באותו סורק ומדווח לאותה קונסולה, עם אותו מיון, תיקון ותעדוף של בינה מלאכותית כמו ממצאי אבטחה.

ראה את ההבדל על הקוד שלך

העלו את השאלות שהשאירה הערכת ה-SonarQube שלכם פתוחה. נעבור עליהן במחסנית שלכם.

זכה להכרה על חלוציות ASPM פתרון
כלי ניתוח הרכב תוכנה מוביל
פיינליסט של Devops Dozen לשנת 2023 - דף הבית-דקה
פתרון DevSecOps הטוב ביותר